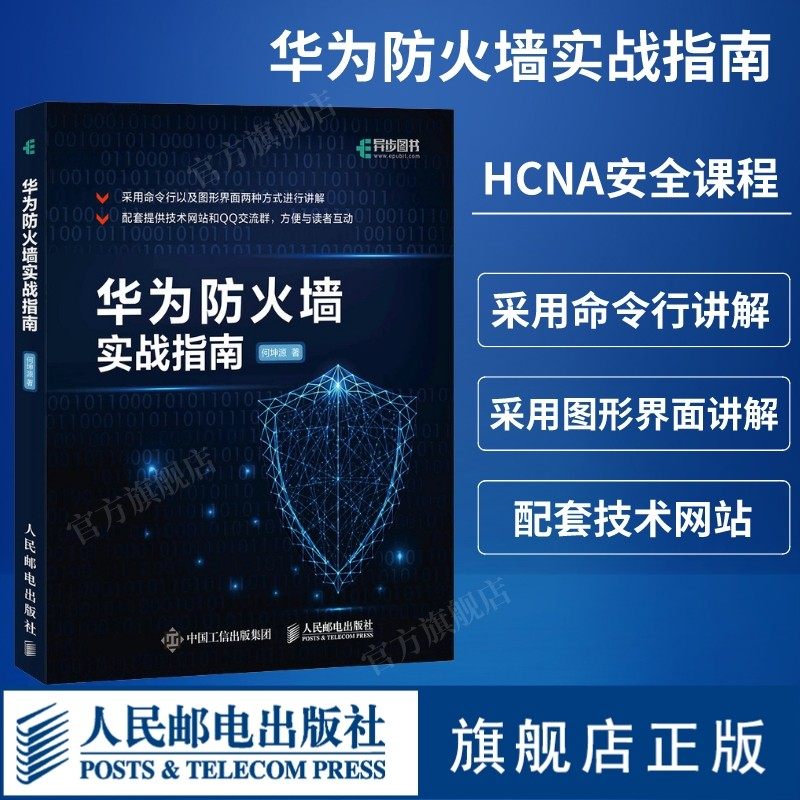
[Официальное самоуправление] Руководство по выпрямлению брандмауэра Huawei Huawei HCNA Course Experimental Manual Information Security Technology Computer Network Rutorial Bring Книга программирования людей Prop Post и Telecommunications Press

Цена: 729руб. (¥34.5)
Артикул: 640783747820
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:邮电图书音像专营店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 89.9 62.81 327руб.
¥891 881руб.
¥ 89 591 247руб.
¥ 49.8 24.9527руб.



Введение
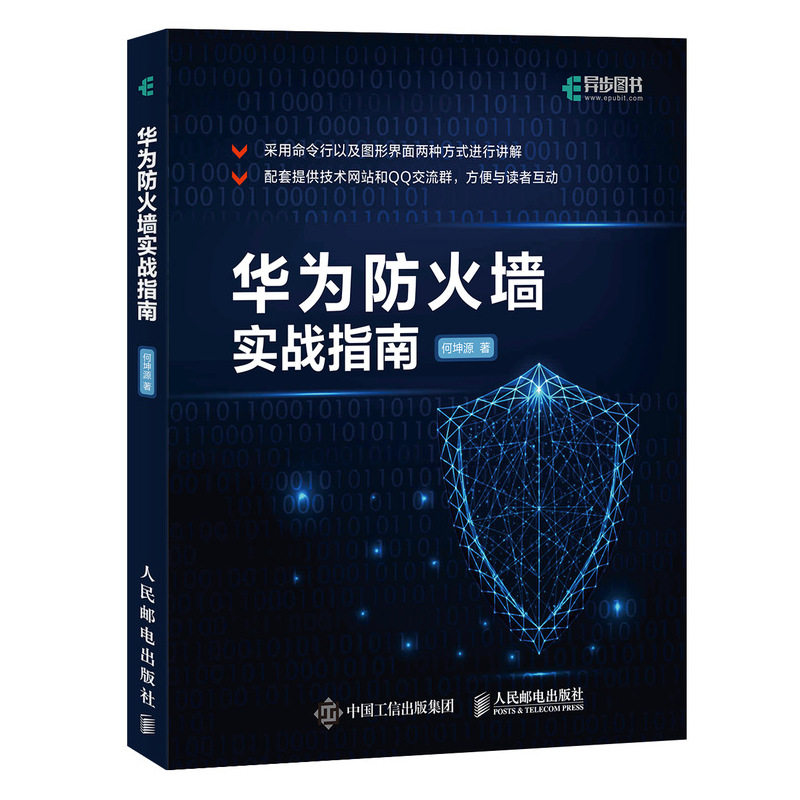
Эта книга предназначена для экспериментального контента, участвующего в курсах безопасности Huawei HCNA. Начиная с основных операций, различных конфигураций и использования продуктов брандмауэра Huawei вводится мелким до глубже.Чтобы облегчить читателям чтение, в этой книге используются два режима конфигурации: командная строка и графическая интерфейс для введения. В то же время, чтобы обеспечить подлинность эксперимента, все эксперименты не используют симулятор ENSP. Эксперименты больше Эффективен в боевой ссылке.Язык этой книги прост для понимания и может быть управляемым. Он может использоваться в качестве справочника для менеджеров брандмауэра Huawei USG, или он также может использоваться в качестве экспериментального руководства для курсов безопасности Huawei HCNA.
Каталог
Глава 1. Основы брандмауэра 1.
1.1 Концепция межсетевого экрана 1
1.2 История развития межсетевого экрана 2
1.2.1 Пакет, Фильтр брандмауэр 2
1.2.2 Агент брандмауэр 2
1.2.3 Межсетевой экран проверки состояния 2
1.2.4 Унифицированный межсетевой экран управления угрозами 2
1.2.5 Следующее -Генерационное брандмауэр 2
1.3 Знакомство с межсетевыми экранами Huawei серии USG6000 3
1.3.1 Точный контроль доступа 3
1.3.2 простое управление стратегией 3
1.3.3 Комплексная защита угроз 4
1.3.4 Опыт быстрой производительности 4
1.3.5 Линия межсетевых экранов Huawei серии USG6000 4
1.4 Huawei USG Область безопасности брандмауэра и стратегия Введение 5
1.4.1 Основные концепции области безопасности 5
1.4.2 Область безопасности и взаимосвязь между интерфейсом 6
1.4.3 Основная концепция стратегии безопасности 6
1.5 Знакомство с брандмауэром Huawei NAT 6
1.5.1 Основные принципы Source NAT 7
1.5.2 Основной принцип NAT Server 7
1.5.3 маршрут черный пещера 7 в среде NAT 7
1.6 Введение в межсетевой экран Huawei VPN 7
1.6.1 Технология VPN 8
1.6.2 Технология GRE VPN 9
1.6.3 Технология L2TP VPN 9
1.6.4 Технология IPSec VPN 10
1.6.5 Технология SSL VPN 11
1.7 Введение в горячее резервное копирование двух систем межсетевого экрана Huawei 12
1.7.1 Зачем использовать технологию горячего резерва с двумя машинами 12
1.7.2 Знакомство с VRRP 12
1.7.3 Введение в VGMP 13
1.8 Экспериментальные физические устройства и топологии в этой книге 14
1.8.1 Виды экспериментального оборудования 14
1.8.2 Внедрение экспериментального оборудования 14
1.8.3 Экспериментальная топология 15
1.8.4 Работа на стенде 16
1.9 Краткое содержание главы 22
Глава 2. Основные операции с брандмауэром 23
2.1 Использование консоли для входа в брандмауэр 23
2.1.1 Экспериментальная цель 23
2.1.2 Экспериментальное оборудование 23
2.1.3 Экспериментальная топология 24
2.1.4 Экспериментальные этапы 24
2.2 Использование Интернета для входа в брандмауэр 26
2.2.1 Экспериментальная цель 26
2.2.2 Экспериментальное оборудование 26
2.2.3 Экспериментальная топология 26
2.2.4 Процедура эксперимента 26
2.3 Использование Telnet для входа в брандмауэр 36
2.3.1 Экспериментальная цель 36
2.3.2 Экспериментальное оборудование 36
2.3.3 Экспериментальная топология 36
2.3.4 Процедура эксперимента 37
2.4 Использование SSH для входа в брандмауэр 40
2.4.1 Экспериментальная цель 41
2.4.2 Экспериментальное оборудование 41
2.4.3 Экспериментальная топология 41
2.4.4 Экспериментальные этапы 41
2.5 Восстановление пароля брандмауэра 45
2.5.1 Экспериментальная цель 46
2.5.2 Экспериментальное оборудование 46
2.5.3 Экспериментальная топология 46
2.5.4 Процедура эксперимента 46
2.6 Прочие ежедневные настройки межсетевого экрана 55
2.6.1 Экспериментальная цель 56
2.6.2 Экспериментальное оборудование 56
2.6.3 Экспериментальная топология 56
2.6.4 Процедура эксперимента 56
2.7 Краткое содержание главы 61
Глава 3. Настройка политик пересылки брандмауэра 62
3.1 Настройка базовой стратегии пересылки 62
3.1.1 Экспериментальная цель 62
3.1.2 Экспериментальное оборудование 62
3.1.3 Экспериментальная топология 62
3.1.4 Процедура эксперимента 62
3.2 Настройка политики переадресации на основе IP-адреса 71
3.2.1 Экспериментальная цель 71
3.2.2 Экспериментальное оборудование 71
3.2.3 Экспериментальная топология 71
3.2.4 Процедура эксперимента 71
3.3 Краткое содержание главы 79
Глава 4. Настройка для использования NAT 80
4.1 Настройка исходного NAT-трансляции адреса исходящего интерфейса 80
4.1.1 Цель эксперимента 80
4.1.2 Экспериментальное оборудование 80
4.1.3 Экспериментальная топология 81
4.1.4 Экспериментальные этапы 81
4.2 Настройка трансляции NAT источника NAPT 84
4.2.1 Экспериментальная цель 84
4.2.2 Экспериментальное оборудование 85
4.2.3 Экспериментальная топология 85
4.2.4 Процедура эксперимента 85
4.3 Настройка трансляции NAT источника No-PAT 89
4.3.1 Цель эксперимента 89
4.3.2 Экспериментальное оборудование 89
4.3.3 Экспериментальная топология 90
4.3.4 Процедура эксперимента 90
4.4 Настройка сопоставления NAT-серверов 94
4.4.1 Цель эксперимента 94
4.4.2 Экспериментальное оборудование 94
4.4.3 Экспериментальная топология 95
4.4.4 Процедура эксперимента 95
4.5 Сводка этой главы 102
Глава 5. Настройка горячего резерва брандмауэра 103
5.1 Настройка горячего резерва двойной системы в режиме активный/резервный 103
5.1.1 Цель эксперимента 103
5.1.2 Экспериментальное оборудование 103
5.1.3 Экспериментальная топология 104
5.1.4 Экспериментальные этапы 104
5.2 Настройка горячего резерва с двумя компьютерами в режиме распределения нагрузки 128
5.2.1 Экспериментальная цель 128
5.2.2 Экспериментальное оборудование 128
5.2.3 Экспериментальная топология 128
5.2.4 Процедура эксперимента 128
5.3 Краткое содержание главы 134
Глава 6 Настройка VPN 135
6.1 Настройка для использования GRE VPN 135
6.1.1 Цель эксперимента 135
6.1.2 Экспериментальное оборудование 135
6.1.3 Экспериментальная топология 136
6.1.4 Процедура эксперимента 136
6.2 Настройка для использования L2TP VPN 155
6.2.1 Цель эксперимента 155
6.2.2 Экспериментальное оборудование 155
6.2.3 Экспериментальная топология 155
6.2.4 Процедура эксперимента 155
6.3 Настройка использования IPSec VPN 169
6.3.1 Цель эксперимента 169
6.3.2 Экспериментальное оборудование 169
6.3.3 Экспериментальная топология 170
6.3.4 Процедура эксперимента 170
6.4 Настройка использования SSL VPN 186
6.4.1 Цель эксперимента 187
6.4.2 Экспериментальное оборудование 187
6.4.3 Экспериментальная топология 187
6.4.4 Процедура эксперимента 187
6.5 Настройка GRE через IPSec VPN 200
6.5.1 Цель эксперимента 201
6.5.2 Экспериментальное оборудование 201
6.5.3 Экспериментальная топология 201
6.5.4 Процедура эксперимента 201
6.6 Настройка L2TP через IPSec VPN 209
6.6.1 Цель эксперимента 209
6.6.2 Экспериментальное оборудование 209
6.6.3 Экспериментальная топология 210
6.6.4 Процедура эксперимента 210
6.7 Настройка DSVPN 215
6.7.1 Цель эксперимента 215
6.7.2 Экспериментальное оборудование 215
6.7.3 Экспериментальная топология 215
6.7.4 Процедура эксперимента 216
6.8 Краткое содержание главы 223
Глава 7 Настройка для использования UTM 224
7.1 Обновление библиотеки UTM 224
7.1.1 Цель эксперимента 224
7.1.2 Экспериментальное оборудование 224
7.1.3 Экспериментальная топология 224
7.1.4 Процедура эксперимента 225
7.2 Настройка UTM-антивируса 227
7.2.1 Цель эксперимента 227
7.2.2 Экспериментальное оборудование 227
7.2.3 Экспериментальная топология 228
7.2.4 Процедура эксперимента 228
7.3 Настройка предотвращения вторжений UTM 230
7.3.1 Цель эксперимента 230
7.3.2 Экспериментальное оборудование 231
7.3.3 Экспериментальная топология 231
7.3.4 Процедура эксперимента 231
7.4 Краткое содержание главы 235
Глава 8 Настройка аутентификации пользователя 236
8.1 Настройка аутентификации по паролю 236
8.1.1 Цель эксперимента 236
8.1.2 Экспериментальное оборудование 236
8.1.3 Экспериментальная топология 236
8.1.4 Процедура эксперимента 236
8.2 Краткое содержание главы 240
Глава 9. Производственная среда. Случай 241.
9.1 Межсетевой экран Huawei USG и межсетевой экран Cisco ASA, конфигурация IPSec VPN 241
9.1.1 Цель эксперимента 241
9.1.2 Экспериментальное оборудование 241
9.1.3 Экспериментальная топология 241
9.1.4 Процедура эксперимента 241
9.2 Типичное применение брандмауэра Huawei USG в МСП 257
9.2.1 Цель эксперимента 257
9.2.2 Экспериментальное оборудование 257
9.2.3 Экспериментальная топология 257
9.2.4 Процедура эксперимента 257
9.3 Краткое содержание главы 268
об авторе
Он Кунюан, известный лектор, основатель Black Data Network Lab, имеет CCIE (RS/DC/SEC), VCP-DCV (4/5/6), H3CSE, ITIL и другие сертификаты. Консультант, лекции по виртуализации Курсы, такие как VMware и Ovirt.Еще в 2006 году автор перевернул фокус работ к созданию виртуализации, центров обработки данных и центров резервного копирования бедствий. В 2008 году была создана удаленная лаборатория Cisco. были созданы в сущности 2015 годаДо настоящего времени автор участвовал в проекте строительства и реконструкции нескольких предприятий и накопил богатый опыт в проектировании, выборе оборудования, эксплуатации и обслуживании виртуализации.В дополнение к работе автор сосредотачивается на кратком изложении и обмене опытом. За последние несколько лет он написал «Руководство по архитектуре виртуализации VMWare VSphere 5.0», «Руководство по архитектуре виртуализации Linux KVM» Архитектура виртуализации »и другие книги. Различные книги выбраны в качестве учебников университетами в разных местах.
Рекомендуемая рекомендация
Чтобы построить практическую среду с реальным оборудованием, она очень работает; подходит для пользователей брандмауэра Huawei USG и обучения Huawei HCNA.
