Официальное руководство по обучению CISSP (8 -е издание)/Технология безопасности классический перевод cong boku.com
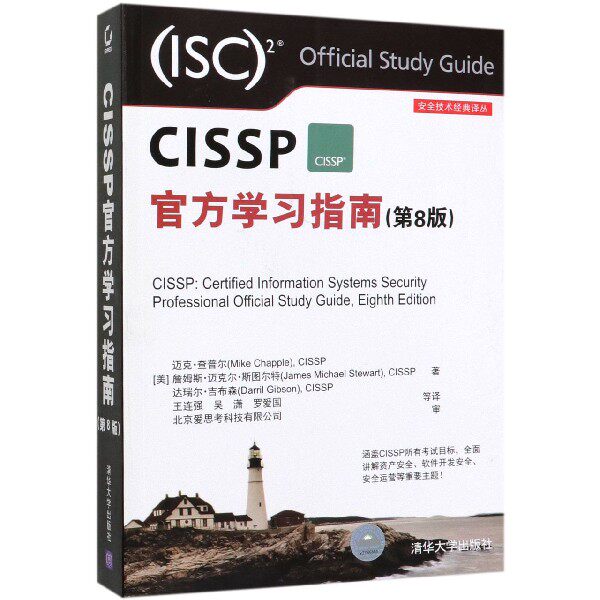


Цена: 2 671руб. (¥126.4)
Артикул: 607384452261
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараPHA+PGltZyBjbGFzcz0iZGVzY19hbmNob3IiIGlkPSJkZXNjLW1vZHVsZS0xIiBzcmM9Imh0dHBzOi8vYXNzZXRzLmFsaWNkbi5jb20va2lzc3kvMS4wLjAvYnVpbGQvaW1nbGF6eWxvYWQvc3BhY2ViYWxsLmdpZiI+PGltZyBzcmM9Imh0dHBzOi8vaW1nLmFsaWNkbi5jb20vaW1nZXh0cmEvaTEvODU5NTE1NjE4L08xQ04wMTFCNUVnZTFyTjVmWklnT3ZwLTg1OTUxNTYxOC5qcGciPjxicj48aW1nIHNyYz0iaHR0cHM6Ly9pbWcuYWxpY2RuLmNvbS9pbWdleHRyYS9pNC84NTk1MTU2MTgvTzFDTjAxcDRJVEJWMXJONWZkMHUwWDYtODU5NTE1NjE4LmpwZyI+PGJyPjxpbWcgc3JjPSJodHRwczovL2ltZy5hbGljZG4uY29tL2ltZ2V4dHJhL2kzLzg1OTUxNTYxOC9PMUNOMDFkUVVYYVgxck41ZmQwdTBYRC04NTk1MTU2MTguanBnIj48YnI+PGJyPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bzt3aWR0aDogNzQ1LjBweDtib3JkZXI6ICNlZGVkZWQgc29saWQgMS4wcHg7b3ZlcmZsb3c6IGhpZGRlbjttYXJnaW4tYm90dG9tOiAyMC4wcHg7Ij48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7Zm9udC1zaXplOiAxNC4wcHg7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDtwYWRkaW5nLWxlZnQ6IDE1LjBweDsiPtCe0YHQvdC+0LLQvdCw0Y8g0LjQvdGE0L7RgNC80LDRhtC40Y88L2Rpdj48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87d2lkdGg6IDczMC4wcHg7cGFkZGluZy1sZWZ0OiAxNS4wcHg7Ym9yZGVyLXRvcDogI2VkZWRlZCBkYXNoZWQgMS4wcHg7Y29sb3I6ICM2NjY2NjY7bGluZS1oZWlnaHQ6IDIwLjBweDtmb250LXNpemU6IDEyLjBweDtwYWRkaW5nLXRvcDogNS4wcHg7Ij48dGFibGUgd2lkdGg9IjcwMCIgYm9yZGVyPSIwIiBjZWxsc3BhY2luZz0iMTAiIGNlbGxwYWRkaW5nPSI1Ij48dHI+PHRkIHdpZHRoPSI4MiI+PHN0cm9uZz7QndCw0LfQstCw0L3QuNC1INC/0YDQvtC00YPQutGC0LA6PC9zdHJvbmc+PC90ZD48dGQgd2lkdGg9IjI3NyI+0J7RhNC40YbQuNCw0LvRjNC90L7QtSDRgNGD0LrQvtCy0L7QtNGB0YLQstC+INC/0L4g0L7QsdGD0YfQtdC90LjRjiBDSVNTUCAoOCAt0LUg0LjQt9C00LDQvdC40LUpL9Ca0LvQsNGB0YHQuNGH0LXRgdC60LjQuSDQv9C10YDQtdCy0L7QtCDRgtC10YXQvdC+0LvQvtCz0LjQuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lg8L3RkPjx0ZCB3aWR0aD0iODIiPjxzdHJvbmc+0YTQvtGA0LzQsNGCOjwvc3Ryb25nPjwvdGQ+PHRkIHdpZHRoPSIxNjkiPjE2PC90ZD48L3RyPjx0cj48dGQ+PHN0cm9uZz7QkNCy0YLQvtGAOjwvc3Ryb25nPjwvdGQ+PHRkPijQmtGA0LDRgdC+0YLQsCkg0JzQsNC50LomYW1wO01pZGRvdDsg0YfQsNGB0L7QstC90Y8gLy8g0JTQttC10LnQvNGBJmFtcDvQnNC40LTQtNC+0YI7INCc0LDQudC60LsmYW1wO9Cc0LjQtNC00L7Rgjsg0KHRgtGO0LDRgNGCIC8vINCU0LDRgNC10LvQuyZhbXA70JzQuNC00LTQvtGCOyDQk9C40LHRgdC+0L0gfCDQn9C10YDQtdCy0L7QtNGH0LjQujog0JLQsNC9INCb0Y/QvdGG0Y/QvSAvLyB3dSB4aWFvIC8vIGx1byBhaWd1bzwvdGQ+PHRkPjxzdHJvbmc+0JrQvtC70LjRh9C10YHRgtCy0L4g0YHRgtGA0LDQvdC40YY6PC9zdHJvbmc+PC90ZD48dGQ+PC90ZD48L3RyPjx0cj48dGQ+PHN0cm9uZz7QptC10L3Rizo8L3N0cm9uZz48L3RkPjx0ZD4xNTg8L3RkPjx0ZD48c3Ryb25nPtCS0YDQtdC80Y8g0L/Rg9Cx0LvQuNC60LDRhtC40Lg6PC9zdHJvbmc+PC90ZD48dGQ+MjAxOS0xMC0wMTwvdGQ+PC90cj48dHI+PHRkPjxzdHJvbmc+0J3QvtC80LXRgCBJU0JOOjwvc3Ryb25nPjwvdGQ+PHRkIHN0eWxlPSJjb2xvcjogI2ZmMDAwMDtmb250LXdlaWdodDogYm9sZDtmb250LXNpemU6IDE0LjBweDsiPjk3ODczMDI1MzAyOTk8L3RkPjx0ZD48c3Ryb25nPtCS0YDQtdC80Y8g0L/QtdGH0LDRgtC4Ojwvc3Ryb25nPjwvdGQ+PHRkPjIwMTktMTAtMDE8L3RkPjwvdHI+PHRyPjx0ZD48c3Ryb25nPtCY0LfQtNCw0YLQtdC70YzRgdGC0LLQvjo8L3N0cm9uZz48L3RkPjx0ZD7Qo9C90LjQstC10YDRgdC40YLQtdGCINCm0LjQvdCz0YXRg9CwPC90ZD48dGQ+PHN0cm9uZz7QmNC30LTQsNC90LjQtTo8L3N0cm9uZz48L3RkPjx0ZD4xPC90ZD48L3RyPjx0cj48dGQ+PHN0cm9uZz7QotC40L/RiyDQv9GA0L7QtNGD0LrRgtCwOjwvc3Ryb25nPjwvdGQ+PHRkPtC60L3QuNCz0Lg8L3RkPjx0ZD48c3Ryb25nPtCS0YDQtdC80Y8g0L/QtdGH0LDRgtC4Ojwvc3Ryb25nPjwvdGQ+PHRkPjE8L3RkPjwvdHI+PC90YWJsZT48L2Rpdj48L2Rpdj48aW1nIGNsYXNzPSJkZXNjX2FuY2hvciIgaWQ9ImRlc2MtbW9kdWxlLTIiIHNyYz0iaHR0cHM6Ly9hc3NldHMuYWxpY2RuLmNvbS9raXNzeS8xLjAuMC9idWlsZC9pbWdsYXp5bG9hZC9zcGFjZWJhbGwuZ2lmIj48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87d2lkdGg6IDc0NS4wcHg7Ym9yZGVyOiAjZWRlZGVkIHNvbGlkIDEuMHB4O292ZXJmbG93OiBoaWRkZW47bWFyZ2luLWJvdHRvbTogMjAuMHB4OyI+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvO3dpZHRoOiA3MzAuMHB4O2hlaWdodDogMjUuMHB4O2NvbG9yOiAjMzMzMzMzO2ZvbnQtc2l6ZTogMTQuMHB4O2xpbmUtaGVpZ2h0OiAyNS4wcHg7Zm9udC13ZWlnaHQ6IGJvbGQ7cGFkZGluZy1sZWZ0OiAxNS4wcHg7Ij7QntCxINCw0LLRgtC+0YDQtTo8L2Rpdj48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87d2lkdGg6IDcyMC4wcHg7Ym9yZGVyLXRvcDogI2VkZWRlZCBkYXNoZWQgMS4wcHg7cGFkZGluZzogMTUuMHB4O2NvbG9yOiAjNjY2NjY2O2xpbmUtaGVpZ2h0OiAyMC4wcHg7Zm9udC1zaXplOiAxMi4wcHg7Ij5cXFwmcXVvdDvQnNCw0LnQuiDQp9Cw0L/Qv9C7LCBDSVNTUCwgUGhELCBTZWN1cml0eSssIENJU0EsIENZU0ErLCDQtNC+0YbQtdC90YIg0JjQoiwg0LDQvdCw0LvQuNGC0LjQutCwINC4INC+0L/QtdGA0LDRhtC40LgsINCj0L3QuNCy0LXRgNGB0LjRgtC10YIg0J3QvtGC0YAgLdCU0LDQvC4g0J7QvSDQt9Cw0L3QuNC80LDQuyDQtNC+0LvQttC90L7RgdGC0Ywg0LTQuNGA0LXQutGC0L7RgNCwINC/0L4g0LjQvdGE0L7RgNC80LDRhtC40L7QvdC90YvQvCDQstC+0L/RgNC+0YHQsNC8INCY0L3RgdGC0LjRgtGD0YLQsCDQsdGA0LXQvdC00LAsINCw0LPQtdC90YLRgdGC0LLQsCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0KHQqNCQINC4INC40YHRgdC70LXQtNC+0LLQsNGC0LXQu9GPINC40L3RhNC+0YDQvNCw0YbQuNC+0L3QvdC+0Lkg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INCS0JLQoSDQodCo0JAuINCe0L0g0YHQv9C10YbQuNCw0LvQuNC30LjRgNGD0LXRgtGB0Y8g0L3QsCDQvtCx0L3QsNGA0YPQttC10L3QuNC4INCy0YLQvtGA0LbQtdC90LjRjyDQsiDRgdC10YLRjCDQuCDQutC+0L3RgtGA0L7Qu9C1INC00L7RgdGC0YPQv9CwLiDQnNCw0LnQuiDRh9Cw0YHRgtC+INC/0LjRiNC10YIg0L3QsCDQstC10LEgLdGB0LDQudGC0LUgU2VhcmNoU2VjdXJpdHksINC6INC60L7RgtC+0YDQvtC80YMg0L/RgNC40L3QsNC00LvQtdC20LjRgiBUZWNoVGFyZ2V0LCDQuCDQv9C40YjQtdGCINCx0L7Qu9C10LUgMjUg0LrQvdC40LMsINCyINGC0L7QvCDRh9C40YHQu9C1IChJU0MpOiDQvtGE0LjRhtC40LDQu9GM0L3Ri9C1INGD0L/RgNCw0LbQvdC10L3QuNGPIENJU1NQLCDRg9GH0LXQsdC90L7QtSDQv9C+0YHQvtCx0LjQtSBDb21wdGlhIENTQSsg0Lgg0LrQuNCx0LXRgCAt0LLQvtC50L3QsDog0LjQvdGE0L7RgNC80LDRhtC40L7QvdC90LDRjyDQstC+0LnQvdCwINCyINCy0LfQsNC40LzQvtGB0LLRj9C30LDQvdC90L7QvCDQvNC40YDQtS48YnI+JmFtcDtuYnNwOyZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtOQlNQOyDQlNC20LXQudC80YEg0JzQsNC50LrQuyDQodGC0Y7QsNGA0YIsIENJU1NQLCBDRUgsIEVDU0EsIENIRkksIFNlY3VyaXR5KywgTmV0d29yayssINGD0YfQsNGB0YLQstGD0LXRgiDQsiDQv9C40YHRjNC80LXQvdC90L7QuSDRhNC+0YDQvNC1INC4INC+0LHRg9GH0LXQvdC40Lgg0LHQvtC70LXQtSAyMCDQu9C10YIg0Lgg0LIg0L3QsNGB0YLQvtGP0YnQtdC1INCy0YDQtdC80Y8g0YHQvtGB0YDQtdC00L7RgtC+0YfQtdC9INC90LAg0L7QsdC70LDRgdGC0Lgg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4LiDQoSAyMDAyINCz0L7QtNCwINC+0L0g0L/RgNC10L/QvtC00LDQtdGCINGD0YfQtdCx0L3Ri9C1INC60YPRgNGB0YsgQ0lTU1AsINCy0LrQu9GO0YfQsNGPINC40L3RgtC10YDQvdC10YIgLdCx0LXQt9C+0L/QsNGB0L3QvtGB0YLRjCwg0YLQtdGB0YLQuNGA0L7QstCw0L3QuNC1INGF0LDQutC10YDRgdGC0LLQsC/Qv9GA0L7QvdC40LrQvdC+0LLQtdC90LjRjyDQsiDRjdGC0LjQutC4INC4INGCLiDQlC4g0JIg0YDQsNC80LrQsNGFINC10LPQviDQvtCx0YPRh9C10L3QuNGPLiDQntC9INGP0LLQu9GP0LXRgtGB0Y8g0LDQstGC0L7RgNC+0Lwg0Lgg0YPRh9Cw0YHRgtC90LjQutC+0Lwg0LHQvtC70LXQtSA3NSDQutC90LjQsyDQuCDQsdC+0LvRjNGI0L7Qs9C+INC60L7Qu9C40YfQtdGB0YLQstCwINC/0YDQvtCz0YDQsNC80LzQvdGL0YUg0L/RgNC+0LPRgNCw0LzQvCwg0L7RhdCy0LDRgtGL0LLQsNGO0YnQuNGFINGB0LXRgNGC0LjRhNC40LrQsNGG0LjRjiDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LgsINGC0LXQvNGLIE1pY3Jvc29mdCDQuCDRg9C/0YDQsNCy0LvQtdC90LjQtSDRgdC10YLRjNGOLCDQstC60LvRjtGH0LDRjyDQoNGD0LrQvtCy0L7QtNGB0YLQstC+INC/0L4g0L7QsdC30L7RgNGDIFNlY3VyaXR5KyAoU1kwLTUwMSkuPGJyPiZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7TkJTUDsg0JTQsNGA0YDQuNC7INCT0LjQsdGB0L7QvSwg0LPQtdC90LXRgNCw0LvRjNC90YvQuSDQtNC40YDQtdC60YLQvtGAIENJU1NQLCBTZWN1cml0eSssIENhc3AsIFlDREEgTExDLCDRj9Cy0LvRj9C10YLRgdGPINCw0LLRgtC+0YDQvtC8INC40LvQuCDRgdC+0LDQstGC0L7RgNC+0Lwg0LHQvtC70LXQtSA0MCDQutC90LjQsy4g0JTQsNGA0YDQuNC7INC40LzQtdC10YIg0YDQsNC30LvQuNGH0L3Ri9C1INC/0YDQvtGE0LXRgdGB0LjQvtC90LDQu9GM0L3Ri9C1INGB0LXRgNGC0LjRhNC40LrQsNGC0YssINC/0LjRiNC10YIg0YDQtdCz0YPQu9GP0YDQvdC+LCDQv9GA0LXQtNC+0YHRgtCw0LLQu9GP0LXRgiDQutC+0L3RgdCw0LvRgtC40L3Qs9C+0LLRi9C1INGD0YHQu9GD0LPQuCDQuCDQv9GA0LXQv9C+0LTQsNCy0LDQvdC40Y8sINC+0YXQstCw0YLRi9Cy0LDRjyDRgNCw0LfQu9C40YfQvdGL0LUg0YLQtdGF0L3QuNGH0LXRgdC60LjQtSDQuCDRgtC10LzRiyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LguPGJyPiZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7TkJTUDsg0JLQsNC9INCb0Y/QvdGG0Y/QvSDQsiDQvdCw0YHRgtC+0Y/RidC10LUg0LLRgNC10LzRjyDRj9Cy0LvRj9C10YLRgdGPINGC0LXRhdC90LjRh9C10YHQutC40Lwg0LTQuNGA0LXQutGC0L7RgNC+0LwgUGVjaWdpbmcgVGltZXMgWGlud2VpIEluZm9ybWF0aW9uIFRlY2hub2xvZ3kgQ28uLCBMdGQuLCDQtNC+0LrRgtC+0YDQsNC90YLRg9GA0Ysg0Lgg0YfQu9C10L3QsCBXRzcg0JrQvtC80LjRgtC10YLQsCDQv9C+INGB0YLQsNC90LTQsNGA0YLQvdC+0Lkg0LjQvdGE0L7RgNC80LDRhtC40L7QvdC90L7QuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LguINCe0L0g0LjQvNC10LXRgiDRgdC10YDRgtC40YTQuNC60LDRgtGLINGB0LXRgNGC0LjRhNC40LrQsNGG0LjQuCwg0YLQsNC60LjQtSDQutCw0Log0LDRg9C00LjRgtC+0YDRiyDQuNC90YTQvtGA0LzQsNGG0LjQvtC90L3QvtC5INGB0LjRgdGC0LXQvNGLINC4IElQTVAuINCe0L0g0L7RgtCy0LXRh9Cw0LXRgiDQt9CwINC60L7QvtGA0LTQuNC90LDRhtC40Y4g0L/QtdGA0LXQstC+0LTQsCDRjdGC0L7QuSDQutC90LjQs9C4LiDQntC9INC90LXRgdC10YIg0L7RgtCy0LXRgtGB0YLQstC10L3QvdC+0YHRgtGMINC30LAg0L/QtdGA0LXQstC+0LQg0Y3RgtC+0Lkg0LrQvdC40LPQuCDQsiDQs9C70LDQstC1IDYsINCz0LvQsNCy0LAgNyDQuCDQsiDQs9C70LDQstC1IDcg0Y3RgtC+0Lkg0LrQvdC40LPQuCwg0LAg0YLQsNC60LbQtSDQt9CwINC+0LHQt9C+0YAg0Lgg0LfQsNCy0LXRgNGI0LXQvdC40LUg0LLRgdC10Lkg0LrQvdC40LPQuC48YnI+JmFtcDtuYnNwOyZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtOQlNQOyBXdSBYaWFvLCDQsiDQvdCw0YHRgtC+0Y/RidC10LUg0LLRgNC10LzRjyDRjdC60YHQv9C10YDRgtC90YvQuSDQutC+0L3RgdGD0LvRjNGC0LDQvdGCINC/0L4g0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INCyINCf0LXQutC40L3QtSBUaWFucm9uZ3hpbiBOZXR3b3JrIFNlY3VyaXR5IFRlY2hub2xvZ3kgQ28uLCBMdGQuLCDQuNC80LXQtdGCIENJU1NQLCBDSVNBLCBQTVAsIElTTzI3MDAxINC4INC00YDRg9Cz0LjQtSDRgdC10YDRgtC40YTQuNC60LDRgtGLINGB0LXRgNGC0LjRhNC40LrQsNGG0LjQuCDQuCDQvtGC0LLQtdGH0LDQtdGCINC30LAg0L/QtdGA0LXQstC+0LQg0LPQu9Cw0LLRiyA0INGN0YLQvtC5INC60L3QuNCz0LguPGJyPiZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7TkJTUDsgTHVvIEFpZ3VvLCDQsiDQvdCw0YHRgtC+0Y/RidC10LUg0LLRgNC10LzRjyDRgNCw0LHQvtGC0LDQtdGCINCyINC40L3RgtC10YDQvdC10YIgLdC60L7QvNC/0LDQvdC40LgsINC40LzQtdC10YIg0YHQtdGA0YLQuNGE0LjQutCw0YLRiyDRgdC10YDRgtC40YTQuNC60LDRhtC40LggQ0lTU1Ag0LggQ1NTTFAg0Lgg0YPRh9Cw0YHRgtCy0YPQtdGCINCyINGA0LDQsdC+0YLQtSDQv9C+INC/0LXRgNC10LLQvtC00YMg0LPQu9Cw0LLRiyA4INC90LAgMjEg0Y3RgtC+0Lkg0LrQvdC40LPQuC48YnI+JmFtcDtuYnNwOyZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtOQlNQOyBHdW8gUGVuZ2NoZW5nLCDQsiDQvdCw0YHRgtC+0Y/RidC10LUg0LLRgNC10LzRjyDQs9C70LDQstCwIEJlaXNlbiBDbG91ZCBDb21wdXRpbmcgU2VjdXJpdHksINGN0LrRgdC/0LXRgNGCINGN0LrRgdC/0LXRgNGC0LAg0LrQvtC80LjRgtC10YLQsCDQsNC70YzRj9C90YHQsCDQv9C+INC+0LHQu9Cw0YfQvdC+0Lkg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INCa0LjRgtCw0Y8sINC70LXQutGC0L7RgNCwINC/0L4g0L7QsdC70LDRh9C90L7QuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0Lgg0LrQvtC90YHRg9C70YzRgtCw0L3RgtCwIEMtU3Rhci4g0J7QvSDQuNC80LXQtdGCIENJU1NQLCBDQ1NLINC4INC00YDRg9Cz0LjQtSDRgdC10YDRgtC40YTQuNC60LDRgtGLINGB0LXRgNGC0LjRhNC40LrQsNGG0LjQuCDQuCDQvtGC0LLQtdGH0LDQtdGCINC30LAg0L/QtdGA0LXQstC+0LQg0LPQu9Cw0LLRiyAxLCDQs9C70LDQstGLIDMg0Lgg0LPQu9Cw0LLRiyA0INGN0YLQvtC5INC60L3QuNCz0LguPGJyPiZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA70JvRjiDQkdC10LnRiNGD0Lkg0LIg0L3QsNGB0YLQvtGP0YnQtdC1INCy0YDQtdC80Y8g0Y/QstC70Y/QtdGC0YHRjyDQuNC90LbQtdC90LXRgNC+0Lwg0LIg0KbQtdC90YLRgNC1INC40YHRgdC70LXQtNC+0LLQsNC90LjQuSDQsiDQvtCx0LvQsNGB0YLQuCDQuNC90YTQvtGA0LzQsNGG0LjQvtC90L3QvtC5INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDQsiDQm9Cw0LHQvtGA0LDRgtC+0YDQuNC4INCa0LjRgtCw0Y8g0KHQsNC50L/QsC4g0J7QvSDQuNC80LXQtdGCIENJU1NQLCBQTVAg0Lgg0LTRgNGD0LPQuNC1INGB0LXRgNGC0LjRhNC40LrQsNGC0Ysg0YHQtdGA0YLQuNGE0LjQutCw0YbQuNC4LiDQntC9INC90LXRgdC10YIg0L7RgtCy0LXRgtGB0YLQstC10L3QvdC+0YHRgtGMINC30LAg0L/QtdGA0LXQstC+0LQg0LPQu9Cw0LLRiyA1INC4IDYg0Y3RgtC+0Lkg0LrQvdC40LPQuCDQuCDQv9C40YjQtdGCINC/0YDQtdC00LjRgdC70L7QstC40LUg0L/QtdGA0LXQstC+0LTRh9C40LrQsCDQtNC70Y8g0Y3RgtC+0Lkg0LrQvdC40LPQuC48YnI+JmFtcDtuYnNwOyZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtOQlNQOyBTdW4gU2h1cWlhbmcsINC+0YHQvdC+0LLQsNGC0LXQu9GMIEJlaWppbmcgWmhvbmdrZSBCb2FuIFRlY2hub2xvZ3kgQ28uLCBMdGQuLCDQk9C10L3QtdGA0LDQu9GM0L3Ri9C5INGB0LXQutGA0LXRgtCw0YDRjCDQn9C10LrQuNC90YHQutC+0LPQviDRhNC40LvQuNCw0LvQsCAyINC4INC+0YTQuNGG0LjQsNC70YzQvdGL0Lkg0YPQv9C+0LvQvdC+0LzQvtGH0LXQvdC90YvQuSDQv9GA0LXQv9C+0LTQsNCy0LDRgtC10LvRjCAoSVNDKSAyLiDQntC9INCy0LvQsNC00LXQtdGCIENJU1NQLUlTU0FQLCBJU1NNUCwgQ0lTQSwgUE1QLCDRgdC40YHRgtC10LzQvdGL0Lwg0LDQvdCw0LvQuNGC0LjQutC+0Lwg0Lgg0LTRgNGD0LPQuNC80Lgg0YHQtdGA0YLQuNGE0LjQutCw0YLQsNC80Lgg0YHQtdGA0YLQuNGE0LjQutCw0YbQuNC4INC4INC+0YLQstC10YfQsNC10YIg0LfQsCDQv9C10YDQtdCy0L7QtCDQs9C70LDQstCw0YUgOCDQuCA5INGN0YLQvtC5INC60L3QuNCz0LguPGJyPiZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7TkJTUDsgR3UgR3Vhbmd5dSwg0LIg0L3QsNGB0YLQvtGP0YnQtdC1INCy0YDQtdC80Y8g0LjQvdC20LXQvdC10YAg0LIg0JjQvdGB0YLQuNGC0YPRgtC1INGN0LvQtdC60YLRgNC+0Y3QvdC10YDQs9C40LggQW5odWkgRWxlY3RyaWMgUG93ZXIgU2NpZW5jZSBHcmlkLCDQuNC80LXQtdGCINGB0LXRgNGC0LjRhNC40LrQsNGCINGB0LXRgNGC0LjRhNC40LrQsNGG0LjQuCBDSVNTUCDQuCDQvtGC0LLQtdGH0LDQtdGCINC30LAg0L/QtdGA0LXQstC+0LQg0LPQu9Cw0LLRiyAwINC4INCz0LvQsNCy0YsgMiDRjdGC0L7QuSDQutC90LjQs9C4Ljxicj4mYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7bmJzcDsmYW1wO01hIER1b2hlINCyINC90LDRgdGC0L7Rj9GJ0LXQtSDQstGA0LXQvNGPINGP0LLQu9GP0LXRgtGB0Y8g0LDRgdGB0L7RhtC40LjRgNC+0LLQsNC90L3Ri9C8INC40YHRgdC70LXQtNC+0LLQsNGC0LXQu9C10Lwg0LIg0JjQvdGB0YLQuNGC0YPRgtC1INC40L3RhNC+0YDQvNCw0YbQuNC+0L3QvdC+0Lkg0LjQvdC20LXQvdC10YDQuNC4LCDRh9C70LXQvdC+0Lwg0J/QtdC60LjQvdGB0LrQvtCz0L4g0L7RgtC00LXQu9C10L3QuNGPIChJU0MpIDIsINGB0LXRgNGC0LjRhNC40YbQuNGA0L7QstCw0L3QvdC+0LPQviDQu9C10LrRgtC+0YDQsCBDSVNTUCwg0LTQvtC60YLQvtGA0LAg0Lgg0LzQsNCz0LjRgdGC0YDQsC4g0J7QvSDQstC70LDQtNC10LXRgiBDSVNTUCwgUE1QINC4INC00YDRg9Cz0LjQvNC4INGB0LXRgNGC0LjRhNC40LrQsNGC0LDQvNC4INGB0LXRgNGC0LjRhNC40LrQsNGG0LjQuCDQuCDRg9GH0LDRgdGC0LLRg9C10YIg0LIg0L/QtdGA0LXQstC+0LTQvdC+0Lkg0YDQsNCx0L7RgtC1INC/0L4g0LPQu9Cw0LLQtSA1INGN0YLQvtC5INC60L3QuNCz0LguPGJyPiZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7TkJTUDsg0J/QvtGB0LvQtSDRjdGC0L7Qs9C+INGB0L/QsNGB0LjQsdC+INCT0YMg0JLRjdC5INC30LAg0L/QvtC80L7RidGMINCyINC/0LXRgNC10LLQvtC00LUg0Lgg0LrQvtGA0YDQtdC60YLRg9GA0LUg0Y3RgtC+0Lkg0LrQvdC40LPQuC48YnI+JmFtcDtuYnNwOyZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwO1xcXCZxdW90OzwvZGl2PjwvZGl2PjxpbWcgY2xhc3M9ImRlc2NfYW5jaG9yIiBpZD0iZGVzYy1tb2R1bGUtMyIgc3JjPSJodHRwczovL2Fzc2V0cy5hbGljZG4uY29tL2tpc3N5LzEuMC4wL2J1aWxkL2ltZ2xhenlsb2FkL3NwYWNlYmFsbC5naWYiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bzt3aWR0aDogNzQ1LjBweDtib3JkZXI6ICNlZGVkZWQgc29saWQgMS4wcHg7b3ZlcmZsb3c6IGhpZGRlbjttYXJnaW4tYm90dG9tOiAyMC4wcHg7Ij48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7Zm9udC1zaXplOiAxNC4wcHg7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDtwYWRkaW5nLWxlZnQ6IDE1LjBweDsiPtCa0YDQsNGC0LrQvtC1INGB0L7QtNC10YDQttCw0L3QuNC1OjwvZGl2PjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bzt3aWR0aDogNzIwLjBweDtib3JkZXItdG9wOiAjZWRlZGVkIGRhc2hlZCAxLjBweDtwYWRkaW5nOiAxNS4wcHg7Y29sb3I6ICM2NjY2NjY7bGluZS1oZWlnaHQ6IDIwLjBweDtmb250LXNpemU6IDEyLjBweDsiPlxcXCZxdW90O9Ce0YXQstCw0YLRi9Cy0LDQvdC40LUg0LLRgdC10YUg0YbQtdC70LXQuSDRjdC60LfQsNC80LXQvdCwOiDil4Yg0KPQv9GA0LDQstC70LXQvdC40LUg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INC4INGD0L/RgNCw0LLQu9C10L3QuNC10Lwg0YDQuNGB0LrQsNC80Lgg4peGINCR0LXQt9C+0L/QsNGB0L3QvtGB0YLRjCDQsNC60YLQuNCy0L7QsiDil4Yg0JDRgNGF0LjRgtC10LrRgtGD0YDQsCDQuCDRgtC10YXQvdC40LrQsCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg4peGINCa0L7QvNC80YPQvdC40LrQsNGG0LjRjyDQuCDRgdC10YLQtdCy0LDRjyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Ywg4peGINCj0L/RgNCw0LLQu9C10L3QuNC1INC40LTQtdC90YLQuNGE0LjQutCw0YbQuNC10Lkg0Lgg0LTQvtGB0YLRg9C/0L7QvCDil4Yg0J7RhtC10L3QutCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDQuCDRgtC10YHRgtC40YDQvtCy0LDQvdC40LUg4peGINCe0L/QtdGA0LDRhtC40Lgg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IOKXhiDQoNCw0LfRgNCw0LHQvtGC0LrQsCDQv9GA0L7Qs9GA0LDQvNC80L3QvtCz0L4g0L7QsdC10YHQv9C10YfQtdC90LjRjyBcXFwmcXVvdDs8cD4uLi4uLi48L3A+PC9kaXY+PC9kaXY+PGltZyBjbGFzcz0iZGVzY19hbmNob3IiIGlkPSJkZXNjLW1vZHVsZS00IiBzcmM9Imh0dHBzOi8vYXNzZXRzLmFsaWNkbi5jb20va2lzc3kvMS4wLjAvYnVpbGQvaW1nbGF6eWxvYWQvc3BhY2ViYWxsLmdpZiI+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvO3dpZHRoOiA3NDUuMHB4O2JvcmRlcjogI2VkZWRlZCBzb2xpZCAxLjBweDtvdmVyZmxvdzogaGlkZGVuO21hcmdpbi1ib3R0b206IDIwLjBweDsiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bzt3aWR0aDogNzMwLjBweDtoZWlnaHQ6IDI1LjBweDtjb2xvcjogIzMzMzMzMztmb250LXNpemU6IDE0LjBweDtsaW5lLWhlaWdodDogMjUuMHB4O2ZvbnQtd2VpZ2h0OiBib2xkO3BhZGRpbmctbGVmdDogMTUuMHB4OyI+0J7Qs9C70LDQstC70LXQvdC40LU6PC9kaXY+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvO3dpZHRoOiA3MjAuMHB4O2JvcmRlci10b3A6ICNlZGVkZWQgZGFzaGVkIDEuMHB4O3BhZGRpbmc6IDE1LjBweDtjb2xvcjogIzY2NjY2NjtsaW5lLWhlaWdodDogMjAuMHB4O2ZvbnQtc2l6ZTogMTIuMHB4OyI+0JPQu9Cw0LLQsCAxINCf0YDQuNC90YbQuNC/0Ysg0Lgg0YHRgtGA0LDRgtC10LPQuNC4INC00L7RgdGC0LjQttC10L3QuNGPINGD0L/RgNCw0LLQu9C10L3QuNGPINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCAxPGJyPjEuMSDQn9C+0L3QuNC80LDQvdC40LUg0Lgg0L/RgNC40LzQtdC90LXQvdC40LUg0LrQvtC90YbQtdC/0YbQuNC5INC60L7QvdGE0LjQtNC10L3RhtC40LDQu9GM0L3QvtGB0YLQuCwg0YbQtdC70L7RgdGC0L3QvtGB0YLQuCDQuCDRg9C00L7QsdGB0YLQstCwINC40YHQv9C+0LvRjNC30L7QstCw0L3QuNGPIDE8YnI+MS4xLjEg0JrQvtC90YTQuNC00LXQvdGG0LjQsNC70YzQvdC+0YHRgtGMIDI8YnI+MS4xLjIg0YbQtdC70L7RgdGC0L3QvtGB0YLRjCAzPGJyPjEuMS4zINCU0L7RgdGC0YPQv9C90L7RgdGC0YwgNDxicj4xLjEuNCDQlNGA0YPQs9C40LUg0LrQvtC90YbQtdC/0YbQuNC4INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCA2PGJyPjEuMS41INCc0LXRhdCw0L3QuNC30Lwg0LfQsNGJ0LjRgtGLIDg8YnI+MS4xLjYg0KHQu9C+0LggOTxicj4xLjEuNyDQkNC90L3QvtGC0LDRhtC40Y8gOTxicj4xLjEuOCDQodC60YDRi9GC0LjQtSDQtNCw0L3QvdGL0YUgOTxicj4xLjEuOSDRiNC40YTRgNC+0LLQsNC90LjQtSAxMDxicj4xLjIg0J7RhtC10L3QutCwINC4INC/0YDQuNC80LXQvdC10L3QuNC1INC/0YDQuNC90YbQuNC/0L7QsiDRg9C/0YDQsNCy0LvQtdC90LjRjyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LggMTA8YnI+MS4yLjEg0J7RgdC+0LHQtdC90L3QvtGB0YLQuCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LgsINC60L7RgtC+0YDRi9C1INGB0L7QvtGC0LLQtdGC0YHRgtCy0YPRjtGCINCx0LjQt9C90LXRgSAt0YHRgtGA0LDRgtC10LPQuNC4LCDRhtC10LvRj9C8LCDQvNC40YHRgdC40Y/QvCDQuCDRhtC10LvRj9C8IDEwPGJyPjEuMi4yINCe0YDQs9Cw0L3QuNC30LDRhtC40L7QvdC90YvQuSDQv9GA0L7RhtC10YHRgSAxMjxicj4xLjIuMyDQoNC+0LvQuCDQuCDQvtCx0Y/Qt9Cw0L3QvdC+0YHRgtC4INC+0YDQs9Cw0L3QuNC30LDRhtC40LggMTY8YnI+MS4yLjQg0KHRgtGA0YPQutGC0YPRgNCwINGD0L/RgNCw0LLQu9C10L3QuNGPINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCAxNzxicj4xLjIuNSDQo9GF0L7QtCDQuCDQtNC+0LvQttC90LDRjyDQvtGB0LzQvtGC0YDQuNGC0LXQu9GM0L3QvtGB0YLRjCAxODxicj4xLjMg0KDQsNC30YDQsNCx0L7RgtCw0YLRjCwg0LTQvtC60YPQvNC10L3RgtC40YDQvtCy0LDRgtGMINC4INGA0LXQsNC70LjQt9C+0LLQsNGC0Ywg0L/QvtC70LjRgtC40LrQuCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LgsINGB0YLQsNC90LTQsNGA0YLRiywg0L/RgNC+0YbQtdC00YPRgNGLINC4INGA0YPQutC+0LLQvtC00Y/RidC40LUg0L/RgNC40L3RhtC40L/RiyAxODxicj4xLjMuMSDQn9C+0LvQuNGC0LjQutCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCAxODxicj4xLjMuMiDQodGC0LDQvdC00LDRgNGC0YssINCx0LDQt9C+0LLRi9C1INC/0L7QutCw0LfQsNGC0LXQu9C4INC4INGA0YPQutC+0LLQvtC00Y/RidC40LUg0L/RgNC40L3RhtC40L/RiyAxOTxicj4xLjMuMyDQn9GA0L7Qs9GA0LDQvNC80LAgMjA8YnI+MS40INCf0L7QvdC40LzQsNC90LjQtSDQuCDQv9GA0LjQvNC10L3QtdC90LjQtSDQutC+0L3RhtC10L/RhtC40Lkg0Lgg0LzQtdGC0L7QtNC+0LIg0LzQvtC00LXQu9C40YDQvtCy0LDQvdC40Y8g0YPQs9GA0L7QtyAyMTxicj4xLjQuMS4g0J7Qv9GA0LXQtNC10LvQuNGC0LUg0YPQs9GA0L7Qt9GLIDIyPGJyPjEuNC4yINCe0L/RgNC10LTQtdC70LjRgtGMINC4INC+0YLQvtCx0YDQsNC20LDRgtGMINC/0L7RgtC10L3RhtC40LDQu9GM0L3Ri9C1INCw0YLQsNC60LggMjU8YnI+MS40LjMg0JLRi9C/0L7Qu9C90LjRgtC1INGD0L/RgNC+0YnQtdC90L3Ri9C5INCw0L3QsNC70LjQtyAyNjxicj4xLjQuNCDQodC+0YDRgtC40YDQvtCy0LrQsCDQv9GA0LjQvtGA0LjRgtC10YLQsCDQuCDQvtGC0LLQtdGCIDI2PGJyPjEuNSDQn9GA0LjQvNC10L3QtdC90LjQtSDQutC+0L3RhtC10L/RhtC40Lkg0YPQv9GA0LDQstC70LXQvdC40Y8g0L3QsCDQvtGB0L3QvtCy0LUg0YDQuNGB0LrQvtCyINC6INGG0LXQv9C+0YfQutCw0Lwg0L/QvtGB0YLQsNCy0L7QuiAyNzxicj4xLjYg0KHQstC+0LTQutCwINGN0YLQvtC5INCz0LvQsNCy0YsgMjg8YnI+MSw3INCa0LvRjtGH0LXQstGL0LUg0LzQvtC80LXQvdGC0Ysg0Y3QutC30LDQvNC10L3QsCAyOTxicj4xLjgg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiAzMTxicj4xLjkg0J/RgNC+0YHQvNC+0YLRgCDQktC+0L/RgNC+0YEgMzE8YnI+0JPQu9Cw0LLQsCAyINCa0L7QvdGG0LXQv9GG0LjQuCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0L/QtdGA0YHQvtC90LDQu9CwINC4INGD0L/RgNCw0LLQu9C10L3QuNGPINGA0LjRgdC60LDQvNC4IDM1PGJyPjIuMSDQn9C+0LvQuNGC0LjQutCwINC4INC/0YDQvtGG0LXQtNGD0YDRiyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0L/QtdGA0YHQvtC90LDQu9CwIDM2PGJyPjIuMS4xINCh0LrRgNC40L3QuNC90LMg0Lgg0L3QsNCx0L7RgCDQutCw0L3QtNC40LTQsNGC0L7QsiAzODxicj4yLjEuMiDQotGA0YPQtNC+0LLRi9C1INGB0L7Qs9C70LDRiNC10L3QuNGPINC4INGB0YLRgNCw0YLQtdCz0LjQuCAzODxicj4yLjEuMyDQn9GA0L7RhtC10LTRg9GA0Ysg0L/RgNC40YHQvtC10LTQuNC90LXQvdC40Y8g0Lgg0L7RgtGB0YLQsNCy0LrQuCAzOTxicj4yLjEuNCDQodC+0LPQu9Cw0YjQtdC90LjRjyDQuCDQutC+0L3RgtGA0L7Qu9GMINC/0L7RgdGC0LDQstGJ0LjQutC+0LIsINC60L7QvdGB0YPQu9GM0YLQsNC90YLQvtCyINC4INC/0L7QtNGA0Y/QtNGH0LjQutC+0LIgNDE8YnI+Mi4xLjUg0KLRgNC10LHQvtCy0LDQvdC40Y8g0Log0L/QvtC70LjRgtC40LrQtSDRgdC+0L7RgtCy0LXRgtGB0YLQstC40Y8gNDI8YnI+Mi4xLjYg0KLRgNC10LHQvtCy0LDQvdC40Y8g0Log0L/QvtC70LjRgtC40LrQtSDQutC+0L3RhNC40LTQtdC90YbQuNCw0LvRjNC90L7RgdGC0LggNDI8YnI+Mi4yINCj0L/RgNCw0LLQu9C10L3QuNC1INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCA0Mzxicj4yLjMg0J/QvtC90Y/RgtGMINC4INC/0YDQuNC80LXQvdGP0YLRjCDQutC+0L3RhtC10L/RhtC40Lgg0YPQv9GA0LDQstC70LXQvdC40Y8g0YDQuNGB0LrQsNC80LggNDQ8YnI+Mi4zLjEg0KPRgdC70L7QstC40Y8g0YDQuNGB0LrQsCA0NTxicj4yLjMuMiDQntC/0YDQtdC00LXQu9C40YLQtSDRg9Cz0YDQvtC30Ysg0Lgg0YPRj9C30LLQuNC80L7RgdGC0LggNDY8YnI+Mi4zLjMg0J7RhtC10L3QutCwINGA0LjRgdC60LAv0LDQvdCw0LvQuNC3IDQ3PGJyPjIuMy40INCe0YLQstC10YIg0L3QsCDRgNC40YHQuiA1Mzxicj4yLjMuNSDQktGL0LHQvtGAINC4INGA0LXQsNC70LjQt9Cw0YbQuNGPINC80LXRgCDQutC+0L3RgtGA0L7Qu9GPIDU0PGJyPjIuMy42INCf0YDQuNC80LXQvdC40LzRi9C1INGC0LjQv9GLINGD0L/RgNCw0LLQu9C10L3QuNGPIDU2PGJyPjIuMy43INCe0YbQtdC90LrQsCDQutC+0L3RgtGA0L7Qu9GPINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCA1Nzxicj4yLjMuOCDQnNC+0L3QuNGC0L7RgNC40L3QsyDQuCDQuNC30LzQtdGA0LXQvdC40LUgNTc8YnI+Mi4zLjkg0J7RhtC10L3QutCwINCw0LrRgtC40LLQvtCyINC4INC+0YLRh9C10YIgNTc8YnI+Mi4zLjEwINCd0LXQv9GA0LXRgNGL0LLQvdC+0LUg0YPQu9GD0YfRiNC10L3QuNC1IDU4PGJyPjIuMy4xMSDQodGC0YDRg9C60YLRg9GA0LAg0YDQuNGB0LrQsCA1OTxicj4yLjQg0KPRgdGC0LDQvdC+0LLQuNGC0Ywg0Lgg0L/QvtC00LTQtdGA0LbQuNCy0LDRgtGMINC/0YDQvtCz0YDQsNC80LzRiyDQv9C+INCy0L7Qv9GA0L7RgdCw0Lwg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4LCDQvtCx0YDQsNC30L7QstCw0L3QuNGPINC4INC+0LHRg9GH0LXQvdC40Y8uPGJyPjIuNSDQpNGD0L3QutGG0LjQuCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0YPQv9GA0LDQstC70LXQvdC40Y8gNjE8YnI+Mi42INCh0LLQvtC00LrQsCDRjdGC0L7QuSDQs9C70LDQstGLIDYyPGJyPjIuNyDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgNjI8YnI+Mi44INCf0LjRgdGM0LzQtdC90L3QvtC1INGN0LrRgdC/0LXRgNC40LzQtdC90YIgNjQ8YnI+Mi45INCe0JHQl9Ce0KAg0JLQvtC/0YDQvtGBIDY0PGJyPtCT0LvQsNCy0LAgMyDQn9C70LDQvSDQvdC10L/RgNC10YDRi9Cy0L3QvtGB0YLQuCDQsdC40LfQvdC10YHQsCA2ODxicj4zLjEg0JLQstC10LTQtdC90LjQtSDQsiDQv9C70LDQvSDQvdC10L/RgNC10YDRi9Cy0L3QvtGB0YLQuCDQsdC40LfQvdC10YHQsCA2ODxicj4zLjIg0J7QsdGK0LXQvCDQv9GA0L7QtdC60YLQsCDQuCDQv9C70LDQvSA2OTxicj4zLjIuMSDQkNC90LDQu9C40Lcg0LHQuNC30L3QtdGBIC3QvtGA0LPQsNC90LjQt9Cw0YbQuNC4IDY5PGJyPjMuMi4yINCS0YvQsdC10YDQuNGC0LUgQkNQIFRlYW0gNzA8YnI+My4yLjMg0KLRgNC10LHQvtCy0LDQvdC40Y8g0Log0YDQtdGB0YPRgNGB0LDQvCA3MTxicj4zLjIuNCDQrtGA0LjQtNC40YfQtdGB0LrQuNC1INC4INC90L7RgNC80LDRgtC40LLQvdGL0LUg0YLRgNC10LHQvtCy0LDQvdC40Y8gNzI8YnI+My4zINCe0YbQtdC90LrQsCDQstC+0LfQtNC10LnRgdGC0LLQuNGPINC90LAg0LHQuNC30L3QtdGBIDczPGJyPjMuMy4xINCf0YDQuNC+0YDQuNGC0LXRgiA3NDxicj4zLjMuMiDQmNC00LXQvdGC0LjRhNC40LrQsNGG0LjRjyDRgNC40YHQutCwIDc0PGJyPjMuMy4zINCe0YbQtdC90LrQsCDQstC+0LfQvNC+0LbQvdC+0YHRgtC10LkgNzU8YnI+My4zLjQg0J7RhtC10L3QutCwINCy0L7Qt9C00LXQudGB0YLQstC40Y8gNzY8YnI+My4zLjUg0J/RgNC40L7RgNC40YLQtdGCINGA0LXRgdGD0YDRgdCwINGB0L7RgNGC0LjRgNC+0LLQutCwIDc3PGJyPjMuNCDQn9C70LDQvSDQv9GA0LXQtdC80YHRgtCy0LXQvdC90L7RgdGC0LggNzc8YnI+My40LjEg0KDQsNC30YDQsNCx0L7RgtC60LAg0YHRgtGA0LDRgtC10LPQuNC4IDc3PGJyPjMuNC4yINCf0L7QtNCz0L7RgtC+0LLQutCwINC4INC+0LHRgNCw0LHQvtGC0LrQsCA3ODxicj4zLjUg0KPRgtCy0LXRgNC20LTQtdC90LjQtSDQuCDRgNC10LDQu9C40LfQsNGG0LjRjyDQv9C70LDQvdCwIDc5PGJyPjMuNS4xINCe0LTQvtCx0YDQtdC90LjQtSDQv9GA0L7Qs9GA0LDQvNC80YsgNzk8YnI+My41LjIg0KDQtdCw0LvQuNC30LDRhtC40Y8g0L/Qu9Cw0L3QsCA3OTxicj4zLjUuMyDQntCx0YPRh9C10L3QuNC1INC4INC+0LHRgNCw0LfQvtCy0LDQvdC40LUgODA8YnI+My41LjQg0JTQvtC60YPQvNC10L3RgtCw0YbQuNGPIEJDUCA4MDxicj4zLjYg0KDQtdC30Y7QvNC1INGN0YLQvtC5INCz0LvQsNCy0YsgODM8YnI+My43INCa0LvRjtGH0LXQstGL0LUg0LzQvtC80LXQvdGC0Ysg0Y3QutC30LDQvNC10L3QsCA4Mzxicj4zLjgg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiA4NDxicj4zLjkg0J7QkdCX0J7QoCDQktC+0L/RgNC+0YEgODQ8YnI+0JPQu9Cw0LLQsCA0INCX0LDQutC+0L3Riywg0L/RgNCw0LLQuNC70LAg0Lgg0YHQvtC+0YLQstC10YLRgdGC0LLQuNC1IDg4PGJyPjQuMSDQmtC70LDRgdGB0LjRhNC40LrQsNGG0LjRjyDQt9Cw0LrQvtC90L7QsiA4ODxicj40LjEuMSDQo9Cz0L7Qu9C+0LLQvdC+0LUg0L/RgNCw0LLQviA4OTxicj40LjEuMiDQk9GA0LDQttC00LDQvdGB0LrQvtC1INC/0YDQsNCy0L4gOTA8YnI+NC4xLjMg0JDQtNC80LjQvdC40YHRgtGA0LDRgtC40LLQvdC+0LUg0L/RgNCw0LLQviA5MDxicj40LjIg0JfQsNC60L7QvSA5MDxicj40LjIuMSDQmtC+0LzQv9GM0Y7RgtC10YDQvdC+0LUg0L/RgNC10YHRgtGD0L/Qu9C10L3QuNC1IDkxPGJyPjQuMi4yINCY0L3RgtC10LvQu9C10LrRgtGD0LDQu9GM0L3QsNGPINGB0L7QsdGB0YLQstC10L3QvdC+0YHRgtGMIDk0PGJyPjQuMi4zINCb0LjRhtC10L3Qt9C40Y8gOTc8YnI+NC4yLjQuINCY0LzQv9C+0YDRgi/RjdC60YHQv9C+0YDRgtC90YvQuSDQutC+0L3RgtGA0L7Qu9GMIDk4PGJyPjQuMi41INCa0L7QvdGE0LjQtNC10L3RhtC40LDQu9GM0L3QvtGB0YLRjCA5ODxicj40LjMg0KHQvtC+0YLQstC10YLRgdGC0LLQuNC1IDEwNDxicj40LjQg0JrQvtC90YLRgNCw0LrRgtGLINC4INC30LDQutGD0L/QutC4IDEwNTxicj40LjUg0KHQstC+0LTQutCwINGN0YLQvtC5INCz0LvQsNCy0YsgMTA1PGJyPjQuNiDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgMTA2PGJyPjQuNyDQn9C40YHRjNC80LXQvdC90YvQuSDRjdC60YHQv9C10YDQuNC80LXQvdGCIDEwNjxicj40Ljgg0J7QkdCX0J7QoCDQktC+0L/RgNC+0YEgMTA3PGJyPtCT0LvQsNCy0LAgNSDQl9Cw0YnQuNGC0LAg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INCw0LrRgtC40LLQvtCyIDExMDxicj41LjEg0JjQtNC10L3RgtC40YTQuNC60LDRhtC40Y8g0Lgg0LrQu9Cw0YHRgdC40YTQuNC60LDRhtC40Y8g0LDQutGC0LjQstC+0LIgMTEwPGJyPjUuMS4xINCe0L/RgNC10LTQtdC70LXQvdC40LUg0LrQvtC90YTQuNC00LXQvdGG0LjQsNC70YzQvdGL0YUg0LTQsNC90L3Ri9GFIDExMTxicj41LjEuMiDQntC/0YDQtdC00LXQu9C10L3QuNC1INC60LvQsNGB0YHQuNGE0LjQutCw0YbQuNC4INC00LDQvdC90YvRhSAxMTI8YnI+NS4xLjMg0J7Qv9GA0LXQtNC10LvQtdC90LjQtSDQutC70LDRgdGB0LjRhNC40LrQsNGG0LjQuCDQsNC60YLQuNCy0L7QsiAxMTQ8YnI+NS4xLjQg0J7Qv9GA0LXQtNC10LvQuNGC0LUg0LrQvtC90YLRgNC+0LvRjCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0LTQsNC90L3Ri9GFIDExNDxicj41LjEuNSDQn9C+0L3QuNC80LDQvdC40LUg0YHRgtCw0YLRg9GB0LAg0LTQsNC90L3Ri9GFIDExNTxicj41LjEuNiDQo9C/0YDQsNCy0LvQtdC90LjQtSDQuNC90YTQvtGA0LzQsNGG0LjQtdC5INC4INCw0LrRgtC40LLQsNC80LggMTE2PGJyPjUuMS43INCc0LXRgtC+0LQg0LfQsNGJ0LjRgtGLINC00LDQvdC90YvRhSAxMjE8YnI+NS4yINCe0L/RgNC10LTQtdC70LjRgtC1INCy0LvQsNC00LXQvdC40LUg0LTQsNC90L3Ri9C80LggMTIzPGJyPjUuMi4xINCS0LvQsNC00LXQu9C10YYg0LTQsNC90L3Ri9GFIDEyMzxicj41LjIuMiDQktC70LDQtNC10LvQtdGGINCw0LrRgtC40LLQsCAxMjQ8YnI+NS4yLjMuINCS0LvQsNC00LXQu9C10YYg0LHQuNC30L3QtdGB0LAv0LfQsNC00LDRh9C4IDEyNDxicj41LjIuNCDQn9C+0LvRjNC30L7QstCw0YLQtdC70Ywg0LTQsNC90L3Ri9GFIDEyNTxicj41LjIuNSDQkNC00LzQuNC90LjRgdGC0YDQsNGC0L7RgCAxMjc8YnI+NS4yLjYg0KXRgNCw0L3QuNGC0LXQu9GMIDEyNzxicj41LjIuNyDQn9C+0LvRjNC30L7QstCw0YLQtdC70YwgMTI4PGJyPjUuMi44INCX0LDRidC40YLQsCDQutC+0L3RhNC40LTQtdC90YbQuNCw0LvRjNC90L7RgdGC0LggMTI4PGJyPjUuMyDQmNGB0L/QvtC70YzQt9GD0LnRgtC1INCx0LDQt9C+0LLRg9GOINC70LjQvdC40Y4g0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDEyODxicj41LjMuMSDQntC/0YDQtdC00LXQu9C10L3QuNC1INC+0LHQu9Cw0YHRgtC4INC4INC90LDRgdGC0YDQvtC50LrQsCDQv9C+INGC0YDQtdCx0L7QstCw0L3QuNGOIDEyOTxicj41LjMuMiDQmtGA0LjRgtC10YDQuNC4INC+0YLQsdC+0YDQsCAxMjk8YnI+NS40INCh0LLQvtC00LrQsCDRjdGC0L7QuSDQs9C70LDQstGLIDEzMDxicj41LjUg0JrQu9GO0YfQtdCy0YvQtSDQvNC+0LzQtdC90YLRiyDRjdC60LfQsNC80LXQvdCwIDEzMDxicj41LjYg0J/QuNGB0YzQvNC10L3QvdGL0Lkg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiAxMzE8YnI+NS43INCe0JHQl9Ce0KAg0JLQvtC/0YDQvtGBIDEzMTxicj7Qk9C70LDQstCwIDYg0JrRgNC40L/RgtC+0LPRgNCw0YTQuNGPINC4INGB0LjQvNC80LXRgtGA0LjRh9C90YvQuSDQutC70Y7Rh9C10LLQvtC5INCw0LvQs9C+0YDQuNGC0LwgMTM1PGJyPjYuMSDQmNGB0YLQvtGA0LjRh9C10YHQutC40LUg0LLQtdGF0Lgg0LIg0LrRgNC40L/RgtC+0LPRgNCw0YTQuNC4IDEzNTxicj42LjEuMSBDYWVzYXIgUGFzc3dvcmQgMTM2PGJyPjYuMS4yINCQ0LzQtdGA0LjQutCw0L3RgdC60LDRjyDQs9GA0LDQttC00LDQvdGB0LrQsNGPINCy0L7QudC90LAgMTM2PGJyPjYuMS4zINCj0LvRjNGC0YDQsCDQuCDQt9Cw0LPQsNC00LrQsCAxMzc8YnI+Ni4yINCR0LDQt9C+0LLRi9C1INC30L3QsNC90LjRjyDQutGA0LjQv9GC0L7Qs9GA0LDRhNC40LggMTM3PGJyPjYuMi4xINCm0LXQu9C4INC60YDQuNC/0YLQvtCz0YDQsNGE0LjQuCAxMzc8YnI+Ni4yLjIg0JrQvtC90YbQtdC/0YbQuNGPINC60YDQuNC/0YLQvtCz0YDQsNGE0LjQuCAxMzk8YnI+Ni4yLjMg0J/QsNGA0L7Qu9GMINCc0LDRgtC10LzQsNGC0LjQutCwIDE0MDxicj42LjIuNCDQn9Cw0YDQvtC70YwgMTQ0PGJyPjYuMyDQodC+0LLRgNC10LzQtdC90L3QsNGPINC60YDQuNC/0YLQvtCz0YDQsNGE0LjRjyAxNDk8YnI+Ni4zLjEg0JrQu9GO0Ycg0L/QsNGA0L7Qu9GPIDE0OTxicj42LjMuMiDQkNC70LPQvtGA0LjRgtC8INGB0LjQvNC80LXRgtGA0LjRh9C90L7Qs9C+INC60LvRjtGH0LAgMTUwPGJyPjYuMy4zINCQ0LvQs9C+0YDQuNGC0Lwg0LDRgdC40LzQvNC10YLRgNC40YfQvdC+0LPQviDQutC70Y7Rh9CwIDE1MTxicj42LjMuNCDQpdGN0YggLdCw0LvQs9C+0YDQuNGC0LwgMTUzPGJyPjYuNCDQodC40LzQvNC10YLRgNC40YfQvdGL0Lkg0L/QsNGA0L7Qu9GMIDE1NDxicj42LjQuMSDQodGC0LDQvdC00LDRgNGCINGI0LjRhNGA0L7QstCw0L3QuNGPINC00LDQvdC90YvRhSAxNTQ8YnI+Ni40LjIgVHJpcGxlIERFUyAxNTU8YnI+Ni40LjMg0JDQu9Cz0L7RgNC40YLQvCDRiNC40YTRgNC+0LLQsNC90LjRjyDQtNCw0L3QvdGL0YUgMTU2PGJyPjYuNC40ICBCbG93ZmlzaCAgIDE1Nzxicj42LjQuNSAgU2tpcGphY2sgICAxNTc8YnI+Ni40LjYg0KHRgtCw0L3QtNCw0YDRgiDRiNC40YTRgNC+0LLQsNC90LjRjyAxNTc8YnI+Ni40Ljcg0KPQv9GA0LDQstC70LXQvdC40LUg0YHQuNC80LzQtdGC0YDQuNGH0L3Ri9C80Lgg0LrQu9GO0YfQsNC80LggMTU4PGJyPjYuNSDQltC40LfQvdC10L3QvdGL0Lkg0YbQuNC60Lsg0L/QsNGA0L7Qu9GPIDE2MDxicj42LjYg0KDQtdC30Y7QvNC1INGN0YLQvtC5INCz0LvQsNCy0YsgMTYwPGJyPjYuNyDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgMTYxPGJyPjYuOCDQn9C40YHRjNC80LXQvdC90L7QtSDRjdC60YHQv9C10YDQuNC80LXQvdGCIDE2Mjxicj42Ljkg0J7QkdCX0J7QoNCe0JLQkNCvINCS0J7Qn9Cg0J7QodCrIDE2Mjxicj7Qk9C70LDQstCwIDcg0J/RgNC40LvQvtC20LXQvdC40LUgUEtJINC4INC/0LDRgNC+0LvRjCAxNjY8YnI+Ny4xINCQ0YHQuNC80LzQtdGC0YDQuNGH0L3Ri9C5INC/0LDRgNC+0LvRjCAxNjY8YnI+Ny4xLjEg0JPQvtGB0YPQtNCw0YDRgdGC0LLQtdC90L3Ri9C1INC4INGH0LDRgdGC0L3Ri9C1INC60LvRjtGH0LggMTY3PGJyPjcuMS4yICBSU0EgICAxNjc8YnI+Ny4xLjMgIEVsIEdhbWFsICAgMTY5PGJyPjcuMS40INCt0LvQu9C40L/RgtC40YfQtdGB0LrQsNGPINC60YDQuNCy0LDRjyAxNjk8YnI+Ny4yINCl0Y3RiCAt0YTRg9C90LrRhtC40Y8gMTcwPGJyPjcuMi4xICBTSEEgICAxNzE8YnI+Ny4yLjIgIE1EMiAgIDE3MTxicj43LjIuMyAgTUQ0ICAgMTcxPGJyPjcuMi40ICBNRDUgICAxNzI8YnI+Ny4zINCm0LjRhNGA0L7QstCw0Y8g0L/QvtC00L/QuNGB0YwgMTcyPGJyPjcuMy4xICBITUFDICAgMTczPGJyPjcuMy4yINCh0YLQsNC90LTQsNGA0YIg0YbQuNGE0YDQvtCy0L7QuSDQv9C+0LTQv9C40YHQuCAxNzQ8YnI+Ny40INCY0L3RhNGA0LDRgdGC0YDRg9C60YLRg9GA0LAg0L7QsdGJ0LXQtNC+0YHRgtGD0L/QvdC+0LPQviDQutC70Y7Rh9CwIDE3NDxicj43LjQuMSDQodC10YDRgtC40YTQuNC60LDRgiAxNzQ8YnI+Ny40LjIg0JDQs9C10L3RgtGB0YLQstC+INC/0L4g0LLRi9C00LDRh9C1INGB0LXRgNGC0LjRhNC40LrQsNGG0LjQuCAxNzU8YnI+Ny40LjMg0JPQtdC90LXRgNCw0YbQuNGPINC4INGA0LDQt9GA0YPRiNC10L3QuNC1INGB0LXRgNGC0LjRhNC40LrQsNGC0L7QsiAxNzY8YnI+Ny41INCQ0YHQuNC80LzQtdGC0YDQuNGH0L3QvtC1INGD0L/RgNCw0LLQu9C10L3QuNC1INC60LvRjtGH0LDQvNC4IDE3Nzxicj43LjYg0J/RgNC40LrQu9Cw0LTQvdCw0Y8g0LrRgNC40L/RgtC+0LPRgNCw0YTQuNGPIDE3ODxicj43LjYuMSDQn9C+0YDRgtCw0YLQuNCy0L3Ri9C1INGD0YHRgtGA0L7QudGB0YLQstCwIDE3ODxicj43LjYuMiDQrdC70LXQutGC0YDQvtC90L3QsNGPINC/0L7Rh9GC0LAgMTc5PGJyPjcuNi4zINCS0LXQsSAt0L/RgNC40LvQvtC20LXQvdC40Y8gMTgwPGJyPjcuNi40INCj0L/RgNCw0LLQu9C10L3QuNC1INGG0LjRhNGA0L7QstGL0LzQuCDQv9GA0LDQstCw0LzQuCAxODI8YnI+Ny42LjUg0KHQtdGC0YwgMTg1PGJyPjcuNyDQkNGC0LDQutCwINC/0LDRgNC+0LvRjyAxODc8YnI+Ny44INCg0LXQt9GO0LzQtSDRjdGC0L7QuSDQs9C70LDQstGLIDE4OTxicj43Ljkg0JrQu9GO0YfQtdCy0YvQtSDQvNC+0LzQtdC90YLRiyDRjdC60LfQsNC80LXQvdCwIDE5MDxicj43LjEwINCf0LjRgdGM0LzQtdC90L3QvtC1INGN0LrRgdC/0LXRgNC40LzQtdC90YIgMTkxPGJyPjcuMTEg0J7QsdC30L7RgNC90YvQtSDQstC+0L/RgNC+0YHRiyAxOTE8YnI+0JPQu9Cw0LLQsCA4INCf0YDQuNC90YbQuNC/0Ysg0LzQvtC00LXQu9C4INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCwg0LTQuNC30LDQudC9INC4INCy0L7Qt9C80L7QttC90L7RgdGC0LggMTk1PGJyPjguMSDQktC90LXQtNGA0LXQvdC40LUg0Lgg0YPQv9GA0LDQstC70LXQvdC40LUg0LjQvdC20LXQvdC10YDQvdGL0LzQuCDQv9GA0L7RhtC10YHRgdCw0LzQuCDRgSDQuNGB0L/QvtC70YzQt9C+0LLQsNC90LjQtdC8INC/0YDQuNC90YbQuNC/0L7QsiDQv9GA0L7QtdC60YLQuNGA0L7QstCw0L3QuNGPINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCAxOTU8YnI+OC4xLjEg0J7QsdGK0LXQutGCINC4INGB0YPQsdGK0LXQutGCIDE5Njxicj44LjEuMiDQt9Cw0LrRgNGL0YLRi9C1INC4INC+0YLQutGA0YvRgtGL0LUg0YHQuNGB0YLQtdC80YsgMTk2PGJyPjguMS4zINCc0LXRgtC+0LTRiyDQvtCx0LXRgdC/0LXRh9C10L3QuNGPINC60L7QvdGE0LjQtNC10L3RhtC40LDQu9GM0L3QvtGB0YLQuCwg0YbQtdC70L7RgdGC0L3QvtGB0YLQuCDQuCDQtNC+0YHRgtGD0L/QvdC+0YHRgtC4IDE5Nzxicj44LjEuNCDQmtC+0L3RgtGA0L7Qu9GMIDE5ODxicj44LjEuNSDQotGA0LDRgdGCINC4INGD0LLQtdGA0LXQvdC90L7RgdGC0YwgMTk4PGJyPjguMiDQn9C+0L3QuNC80LDQvdC40LUg0L7RgdC90L7QstC90YvRhSDQutC+0L3RhtC10L/RhtC40Lkg0LzQvtC00LXQu9C10Lkg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDE5OSAxOTk8YnI+OC4yLjEg0JTQvtCy0LXRgNC10L3QvdCw0Y8g0LLRi9GH0LjRgdC70LjRgtC10LvRjNC90LDRjyDQsdCw0LfQsCAyMDA8YnI+OC4yLjIgTWF0ZSBNYWNoaW5lIE1vZGVsIDIwMTxicj44LjIuMyDQnNC+0LTQtdC70Ywg0L/QvtGC0L7QutCwINC40L3RhNC+0YDQvNCw0YbQuNC4IDIwMTxicj44LjIuNCDQnNC+0LTQtdC70YwgMjAyINC90LXQstC80LXRiNCw0YLQtdC70YzRgdGC0LLQsDxicj44LjIuNSBUYWtlLUdyYW50IE1vZGVsIDIwMjxicj44LjIuNiDQnNCw0YLRgNC40YbQsCDRg9C/0YDQsNCy0LvQtdC90LjRjyDQtNC+0YHRgtGD0L/QvtC8IDIwMzxicj44LjIuNyBCZWxsLUxhcGFkdWxhIE1vZGVsIDIwNDxicj44LjIuOCBCaWJhIE1vZGVsIDIwNjxicj44LjIuOSBDbGFyay1XaWxzb24gTW9kZWwgMjA3PGJyPjguMi4xMCBCcmV3ZXIg0LggTmFzaCBNb2RlbCAyMDg8YnI+OC4yLjExIEdvZ3Vlbi1NZXNlZ2VyIE1vZGVsIDIwODxicj44LjIuMTIgU3V0aGVybGFuZCBNb2RlbCAyMDk8YnI+OC4yLjEzINCT0YDRjdC8LdC80L7QtNC10LvRjCAyMDk8YnI+OC4zINCS0YvQsdC10YDQuNGC0LUg0LzQtdGA0Ysg0YPQv9GA0LDQstC70LXQvdC40Y8g0L3QsCDQvtGB0L3QvtCy0LUg0YLRgNC10LHQvtCy0LDQvdC40Lkg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INGB0LjRgdGC0LXQvNGLIDIwOTxicj44LjMuMSBSYWluYm93IFNlcmllcyAyMTA8YnI+OC4zLjIg0JrQu9Cw0YHRgdC40YTQuNC60LDRhtC40Y8gVENTRUMg0Lgg0L3QtdC+0LHRhdC+0LTQuNC80YvQtSDRhNGD0L3QutGG0LjQuCAyMTE8YnI+OC4zLjMg0J7QsdGJ0LjQtSDRgNGD0LrQvtCy0L7QtNGP0YnQuNC1INC/0YDQuNC90YbQuNC/0YsgMjE0PGJyPjguMy40INCg0YPQutC+0LLQvtC00YHRgtCy0L4g0L/QviDRgNC10LDQu9C40LfQsNGG0LjQuCDQv9GA0L7QvNGL0YjQu9C10L3QvdC+0YHRgtC4INC4INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCAyMTc8YnI+OC4zLjUg0KHQtdGA0YLQuNGE0LjQutCw0YbQuNGPINC4INC+0YbQtdC90LrQsCAyMTc8YnI+OC40INCf0L7QvdC40LzQsNC90LjQtSDRhNGD0L3QutGG0LjQuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0LjQvdGE0L7RgNC80LDRhtC40L7QvdC90YvRhSDRgdC40YHRgtC10LwgMjE5PGJyPjguNC4xINCX0LDRidC40YLQsCDQv9Cw0LzRj9GC0LggMjE5PGJyPjguNC4yINCS0LjRgNGC0YPQsNC70LjQt9Cw0YbQuNGPIDIyMDxicj44LjQuMyDQnNC+0LTRg9C70Ywg0L/Qu9Cw0YLRhNC+0YDQvNGLINC00L7QstC10YDQtdC90L3QvtCz0L4g0L/Qu9Cw0YLRhNC+0YDQvNGLIDIyMDxicj44LjQuNCDQmNC90YLQtdGA0YTQtdC50YEgMjIwPGJyPjguNC41Ljxicj44LjUg0KHQstC+0LTQutCwINGN0YLQvtC5INCz0LvQsNCy0YsgMjIxPGJyPjguNiDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgMjIxPGJyPjguNyDQn9C40YHRjNC80LXQvdC90L7QtSDRjdC60YHQv9C10YDQuNC80LXQvdGCIDIyMjxicj44Ljgg0J7QsdC30L7RgCDQktC+0L/RgNC+0YHRiyAyMjI8YnI+0JPQm9CQ0JLQkCA5INCR0JXQl9Ce0J/QkNCh0J3QntCh0KLQrCDQkdCV0JfQntCf0JDQodCd0J7QodCi0KwsINCj0JPQoNCQ0JfQndCY0JrQkCDQmCDQmtCe0J3QotCg0JXQnNCV0KDQqyAyMjY8YnI+OS4xINCe0YbQtdC90LjRgtGMINC4INGB0LzRj9Cz0YfQuNGC0Ywg0YPRj9C30LLQuNC80L7RgdGC0Lgg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDIyNzxicj45LjEuMSDQvtCx0L7RgNGD0LTQvtCy0LDQvdC40LUgMjI3PGJyPjkuMS4yINCf0YDQvtGI0LjQstC60LAgMjQxPGJyPjkuMiDQmtC70LjQtdC90YLRgdC60LDRjyDRgdC40YHRgtC10LzQsCAyNDI8YnI+OS4yLjEgIGFwcGxldCAgIDI0Mjxicj45LjIuMiDQm9C+0LrQsNC70YzQvdGL0Lkg0LrQtdGIIDI0NDxicj45LjMgU2VydmVyIFN5c3RlbSAyNDU8YnI+OS40INCh0LjRgdGC0LXQvNCwINCx0LDQt9GLINC00LDQvdC90YvRhSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LggMjQ2PGJyPjkuNC4xINCQ0LPRgNC10LPQsNGG0LjRjyAyNDY8YnI+OS40LjIg0KDQsNGB0YHRg9C20LTQtdC90LjQtSAyNDY8YnI+OS40LjMuPGJyPjkuNC40INCQ0L3QsNC70LjQtyDQtNCw0L3QvdGL0YUgMjQ3PGJyPjkuNC41INC60YDRg9C/0L3QvtC80LDRgdGI0YLQsNCx0L3QsNGPINC/0LDRgNCw0LvQu9C10LvRjNC90LDRjyDRgdC40YHRgtC10LzQsCDQtNCw0L3QvdGL0YUgMjQ4PGJyPjkuNSDQoNCw0YHQv9GA0LXQtNC10LvQtdC90L3Ri9C1INGB0LjRgdGC0LXQvNGLINC4INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLRjCDQutC+0L3QtdGH0L3QvtC5INGC0L7Rh9C60LggMjQ4PGJyPjkuNS4xINCe0LHQu9Cw0YfQvdGL0LUg0YHQuNGB0YLQtdC80Ysg0Lgg0L7QsdC70LDRh9C90YvQtSDQstGL0YfQuNGB0LvQtdC90LjRjyAyNTA8YnI+OS41LjIg0JPRgNC40LTQvdGL0LUg0LLRi9GH0LjRgdC70LXQvdC40Y8gMjUzPGJyPjkuNS4zINCe0LTQvdC+0YDQsNC90LPQvtCy0LDRjyDRgdC10YLRjCAyNTM8YnI+OS42INCY0L3RgtC10YDQvdC10YIg0LLQtdGJ0LXQuSAyNTQ8YnI+OS43INCh0LjRgdGC0LXQvNCwINC/0YDQvtC80YvRiNC70LXQvdC90L7Qs9C+INGD0L/RgNCw0LLQu9C10L3QuNGPIDI1NTxicj45Ljgg0J7RhtC10L3QutCwINC4INGB0LzRj9Cz0YfQtdC90LjQtSDRg9GP0LfQstC40LzQvtGB0YLQtdC5INC90LAg0L7RgdC90L7QstC1INCy0LXQsSAt0YHQuNGB0YLQtdC8IDI1NTxicj45Ljkg0J7RhtC10L3QutCwINC4INGB0LzRj9Cz0YfQtdC90LjQtSDRg9GP0LfQstC40LzQvtGB0YLQtdC5INCyINC80L7QsdC40LvRjNC90YvRhSDRgdC40YHRgtC10LzQsNGFIDI1OTxicj45LjkuMSDQkdC10LfQvtC/0LDRgdC90L7RgdGC0Ywg0L7QsdC+0YDRg9C00L7QstCw0L3QuNGPIDI2MDxicj45LjkuMi4g0JfQsNGJ0LjRgtCwINC/0YDQuNC70L7QttC10L3QuNGPIDI2Mzxicj45LjkuMyBCeW9kIEZvY3VzIDI2NDxicj45LjEwINCe0YbQtdC90LrQsCDQuCDRgdC80Y/Qs9GH0LXQvdC40LUg0YPRj9C30LLQuNC80L7RgdGC0LXQuSDQsiDQstGB0YLRgNC+0LXQvdC90YvRhSDRg9GB0YLRgNC+0LnRgdGC0LLQsNGFINC4INGB0LjRgdGC0LXQvNCw0YUg0YEg0YTQuNC30LjRh9C10YHQutC+0Lkg0LjQvdGE0L7RgNC80LDRhtC40LXQuSAyNjc8YnI+OS4xMC4xINCf0YDQuNC80LXRgNGLINCy0YHRgtGA0L7QtdC90L3Ri9GFINGB0LjRgdGC0LXQvCDQuCDRgdGC0LDRgtC40YfQtdGB0LrQuNGFINGB0LjRgdGC0LXQvCAyNjc8YnI+OS4xMC4yINCc0LXRgtC+0LTRiyDQt9Cw0YnQuNGC0Ysg0LLRgdGC0YDQvtC10L3QvdGL0YUg0Lgg0YHRgtCw0YLQuNGH0LXRgdC60LjRhSDRgdC40YHRgtC10LwgMjY4PGJyPjkuMTEg0JHQsNC30L7QstGL0Lkg0LzQtdGF0LDQvdC40LfQvCDQt9Cw0YnQuNGC0YsgMjcwPGJyPjkuMTEuMSDQotC10YXQvdC40YfQtdGB0LrQuNC5INC80LXRhdCw0L3QuNC30LwgMjcwPGJyPjkuMTEuMiDQn9C+0LvQuNGC0LjQutCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDQuCDQutC+0LzQv9GM0Y7RgtC10YDQvdCw0Y8g0LDRgNGF0LjRgtC10LrRgtGD0YDQsCAyNzI8YnI+OS4xMS4zINCc0LXRhdCw0L3QuNC30Lwg0L/QvtC70LjRgtC40LrQuCAyNzM8YnI+OS4xMiDQntCx0YnQuNC1INCw0YDRhdC40YLQtdC60YLRg9GA0L3Ri9C1INC00LXRhNC10LrRgtGLINC4INC/0YDQvtCx0LvQtdC80Ysg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDI3Mzxicj45LjEyLjEg0KHQutGA0YvRgtGL0Lkg0LrQsNC90LDQuyAyNzQ8YnI+OS4xMi4yINCQ0YLQsNC60Lgg0Lgg0L/RgNC+0LHQu9C10LzRiyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0L3QsCDQvtGB0L3QvtCy0LUg0LTQtdGE0LXQutGC0L7QsiDQv9GA0L7QtdC60YLQuNGA0L7QstCw0L3QuNGPINC40LvQuCDQutC+0LTQuNGA0L7QstCw0L3QuNGPIDI3NDxicj45LjEyLjMg0J/RgNC+0LPRgNCw0LzQvNC40YDQvtCy0LDQvdC40LUgMjc2PGJyPjkuMTIuNCDQktGA0LXQvNGPLCDQuNC30LzQtdC90LXQvdC40Y8g0YHRgtCw0YLRg9GB0LAg0Lgg0L/QtdGA0LXRgNGL0LLRiyDQsiDRgdCy0Y/Qt9C4IDI3Nzxicj45LjEyLjUg0JjQvdGC0LXQs9GA0LDRhtC40Y8g0YLQtdGF0L3QvtC70L7Qs9C40Lkg0Lgg0L/RgNC+0YbQtdGB0YHQvtCyIDI3Nzxicj45LjEyLjYg0K3Qu9C10LrRgtGA0L7QvNCw0LPQvdC40YLQvdC+0LUg0LjQt9C70YPRh9C10L3QuNC1IDI3Nzxicj45LjEzINCg0LXQt9GO0LzQtSDRjdGC0L7QuSDQs9C70LDQstGLIDI3ODxicj45LjE0INCa0LvRjtGH0LXQstGL0LUg0LzQvtC80LXQvdGC0Ysg0Y3QutC30LDQvNC10L3QsCAyNzg8YnI+OS4xNSDQn9C40YHRjNC80LXQvdC90L7QtSDRjdC60YHQv9C10YDQuNC80LXQvdGCIDI4MDxicj45LjE2INCe0LHQt9C+0YAg0JLQvtC/0YDQvtGBIDI4MTxicj7Qk9C70LDQstCwIDAg0KLRgNC10LHQvtCy0LDQvdC40Y8g0Log0YTQuNC30LjRh9C10YHQutC+0Lkg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDI4NDxicj4xMC4xINCf0YDQuNC90YbQuNC/0Ysg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INC00LvRjyDQtNC40LfQsNC50L3QsCDQv9C70L7RidCw0LTQutC4INC4INC+0LHRitC10LrRgtCwIDI4NTxicj4xMC4xLjEg0J/Qu9Cw0L0g0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDI4NTxicj4xMC4xLjIg0JLRi9Cx0L7RgCDRgdCw0LnRgtCwIDI4NTxicj4xMC4xLjMg0LLQuNC00LjQvNC+0YHRgtGMIDI4Njxicj4xMC4xLjQg0YHRgtC40YXQuNC50L3Ri9C1INCx0LXQtNGB0YLQstC40Y8gMjg2PGJyPjEwLjEuNSDQlNC40LfQsNC50L0g0L7QsdGK0LXQutGC0L7QsiAyODY8YnI+MTAuMiDQoNC10LDQu9C40LfQsNGG0LjRjyDQo9C/0YDQsNCy0LvQtdC90LjRjyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0YHQsNC50YLQsCDQuCDQvtCx0YrQtdC60YLQsCAyODc8YnI+MTAuMi4xINCe0YLQutCw0Lcg0L7QsdC+0YDRg9C00L7QstCw0L3QuNGPIDI4ODxicj4xMC4yLjIg0J/QvtC00YDQvtCx0L3QsNGPINC60L7QvNC90LDRgtCwIDI4ODxicj4xMC4yLjMg0J/RgNC+0LzQtdC20YPRgtC+0YfQvdGL0Lkg0YHQtdGA0LLQtdGA0L3Ri9C5INGG0LXQvdGC0YAg0L7QsdGA0LDQsdC+0YLQutC4INC00LDQvdC90YvRhSAyOTA8YnI+MTAuMi40INCh0YDQtdC00YHRgtCy0LAg0LTQu9GPINGF0YDQsNC90LXQvdC40Y8g0LzQtdC00LjQsCAyOTM8YnI+MTAuMi41INCl0YDQsNC90LXQvdC40LUg0LTQvtC60LDQt9Cw0YLQtdC70YzRgdGC0LIgMjkzPGJyPjEwLjIuNiDQntCz0YDQsNC90LjRh9C10L3QvdGL0LUg0LfQvtC90Ysg0Lgg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtGMINGA0LDQsdC+0YfQtdC5INC30L7QvdGLIDI5NDxicj4xMC4yLjcg0JjQvdGE0YDQsNGB0YLRgNGD0LrRgtGD0YDQsCDQuCBIVkFDIDI5NTxicj4xMC4yLjgg0J/RgNC10LTQvtGC0LLRgNCw0YnQtdC90LjQtSwg0L7QsdC90LDRgNGD0LbQtdC90LjQtSDQuCDQv9C+0LbQsNGA0L7RgtGD0YjQtdC90LjQtSAyOTc8YnI+MTAuMyDQoNC10LDQu9C40LfQsNGG0LjRjyDQuCDRg9C/0YDQsNCy0LvQtdC90LjQtSDRhNC40LfQuNGH0LXRgdC60L7QuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0YzRjiAzMDA8YnI+MTAuMy4xINC60L7QvdGC0YDQvtC70Ywg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INCz0YDQsNC90LjRhtGLIDMwMDxicj4xMC4zLjIg0JLQvdGD0YLRgNC10L3QvdC40Lkg0LrQvtC90YLRgNC+0LvRjCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LggMzAzPGJyPjEwLjQg0KHQstC+0LTQutCwINGN0YLQvtC5INCz0LvQsNCy0YsgMzA2PGJyPjEwLDUg0JrQu9GO0YfQtdCy0YvQtSDQvNC+0LzQtdC90YLRiyDRjdC60LfQsNC80LXQvdCwIDMwNzxicj4xMC42INCf0LjRgdGM0LzQtdC90L3Ri9C5INGN0LrRgdC/0LXRgNC40LzQtdC90YIgMzA5PGJyPjEwLjcg0J7QkdCX0J7QoCDQktC+0L/RgNC+0YEgMzA5PGJyPtCT0LvQsNCy0LAgMSDQkNGA0YXQuNGC0LXQutGC0YPRgNCwINC4INC30LDRidC40YLQsCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LguINCa0L7QvNC/0L7QvdC10L3RgtGLINGB0LXRgtC4IDMxMjxicj4xMS4xINC80L7QtNC10LvRjCBPU0kgMzEyPGJyPjExLjEuMSDQmNGB0YLQvtGA0LjRjyDQvNC+0LTQtdC70LXQuSBPU0kgMzEzPGJyPjExLjEuMiDQpNGD0L3QutGG0LjQuCBPU0kgMzEzPGJyPjExLjEuMyDQo9C/0LDQutC+0LLQutCwL9GA0LDRgdC/0LDQutC+0LLQutCwIDMxNDxicj4xMS4xLjQgT1NJIE1PREVMINCj0YDQvtCy0LXQvdGMIDMxNTxicj4xMS4yIFRDUC9JUCAt0LzQvtC00LXQu9GMIDMyMTxicj4xMS4zINCh0L7Qs9C70LDRiNC10L3QuNC1INC+INC60L7QvdCy0LXRgNCz0LXQvdGG0LjQuCAzMzQ8YnI+MTEuNCDQkdC10YHQv9GA0L7QstC+0LTQvdCw0Y8g0YHQtdGC0YwgMzM2PGJyPjExLjQuMSDQl9Cw0YnQuNGC0LAg0YLQvtGH0LXQuiDQsdC10YHQv9GA0L7QstC+0LTQvdC+0LPQviDQtNC+0YHRgtGD0L/QsCAzMzY8YnI+MTEuNC4yINCX0LDRidC40YLQuNGC0LUgU1NJRCAzMzg8YnI+MTEuNC4zINCf0YDQvtCy0LXQtNC10L3QuNC1INGA0LDRgdGB0LvQtdC00L7QstCw0L3QuNGPINC90LAg0LzQtdGB0YLQtSAzMzg8YnI+MTEuNC40INCY0YHQv9C+0LvRjNC30L7QstCw0L3QuNC1INC/0YDQvtGC0L7QutC+0LvQsCDQsdC10LfQvtC/0LDRgdC90L7Qs9C+INGI0LjRhNGA0L7QstCw0L3QuNGPIDMzOTxicj4xMS40LjUg0KDQsNGB0L/QvtC70L7QttC10L3QuNC1INCw0L3RgtC10L3QvdGLIDM0MTxicj4xMS40LjYg0JDQvdGC0LXQvdC90LAg0YLQuNC/IDM0Mjxicj4xMS40Ljcg0JrQvtGA0YDQtdC60YLQuNGA0L7QstC60LAg0YPQv9GA0LDQstC70LXQvdC40Y8g0YPRgNC+0LLQvdC10Lwg0LzQvtGJ0L3QvtGB0YLQuCAzNDI8YnI+MTEuNC44ICBXUFMgICAzNDI8YnI+MTEuNC45INCY0YHQv9C+0LvRjNC30L7QstCw0L3QuNC1INC/0YDQuNC90YPQtNC40YLQtdC70YzQvdC+0LPQviDQv9C+0YDRgtCw0LvQsCAzNDM8YnI+MTEuNC4xMCDQntCx0YnQsNGPINC/0YDQvtCz0YDQsNC80LzQsCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LggV2ktRmkgMzQzPGJyPjExLjQuMTEg0JHQtdGB0L/RgNC+0LLQvtC00L3QsNGPINCw0YLQsNC60LAgMzQ0PGJyPjExLjUg0JrQvtC80L/QvtC90LXQvdGCINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCAzNDY8YnI+MTEuNS4xINCa0L7QvdGC0YDQvtC70Ywg0LTQvtGB0YLRg9C/0LAg0Log0YHQtdGC0LggMzQ3PGJyPjExLjUuMiDQkdGA0LDQvdC00LzQsNGD0Y3RgCAzNDc8YnI+MTEuNS4zPGJyPjExLjUuNCDQntC/0LXRgNCw0YbQuNGPINC/0L4g0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INC+0LHQvtGA0YPQtNC+0LLQsNC90LjRjyAzNTE8YnI+MTEuNiDQmtCw0LHQtdC70YwsINCx0LXRgdC/0YDQvtCy0L7QtNC90LDRjywg0YLQvtC/0L7Qu9C+0LPQuNGPLCDQvtCx0YnQtdC90LjQtSDQuDxicj7QotGA0LDQvdGB0LzQuNGB0YHQuNC+0L3QvdCw0Y8g0YHRgNC10LTQvdGP0Y8g0YLQtdGF0L3QvtC70L7Qs9C40Y8gMzUzPGJyPjExLjYuMSDQodGA0LXQtNCwINC/0LXRgNC10LTQsNGH0LggMzU0PGJyPjExLjYuMiDQotC+0L/QvtC70L7Qs9C40Y8g0YHQtdGC0LggMzU3PGJyPjExLjYuMyDQkdC10YHQv9GA0L7QstC+0LTQvdCw0Y8g0YHQstGP0LfRjCDQuCDQsdC10LfQvtC/0LDRgdC90L7RgdGC0YwgMzU5PGJyPjExLjYuNCDQotC10YXQvdC+0LvQvtCz0LjRjyDQu9C+0LrQsNC70YzQvdC+0Lkg0YHQtdGC0LggMzYzPGJyPjExLjcg0KDQtdC30Y7QvNC1INGN0YLQvtC5INCz0LvQsNCy0YsgMzY2PGJyPjExLDgg0JrQu9GO0YfQtdCy0YvQtSDQvNC+0LzQtdC90YLRiyDRjdC60LfQsNC80LXQvdCwIDM2Nzxicj4xMS45INCf0LjRgdGM0LzQtdC90L3Ri9C5INGN0LrRgdC/0LXRgNC40LzQtdC90YIgMzY5PGJyPjExLjEwINCS0L7Qv9GA0L7RgdGLINC+0LHQt9C+0YDQsCAzNjk8YnI+0JPQu9Cw0LLQsCAyINCR0LXQt9C+0L/QsNGB0L3QsNGPINGB0LLRj9C30Ywg0Lgg0YHQtdGC0LXQstGL0LUg0LDRgtCw0LrQuCAzNzM8YnI+MTIuMSDQnNC10YXQsNC90LjQt9C8INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDRgdC10YLQuCDQuCDQv9GA0L7RgtC+0LrQvtC70LAgMzczPGJyPjEyLjEuMSDQn9GA0L7RgtC+0LrQvtC7INCx0LXQt9C+0L/QsNGB0L3QvtC5INGB0LLRj9C30LggMzc0PGJyPjEyLjEuMiDQn9GA0L7RgtC+0LrQvtC7INCw0YPRgtC10L3RgtC40YTQuNC60LDRhtC40LggMzc0PGJyPjEyLjIg0JHQtdC30L7Qv9Cw0YHQvdC+0YHRgtGMINCz0L7Qu9C+0YHQvtCy0L7QuSDRgdCy0Y/Qt9C4IDM3NTxicj4xMi4yLjEgIFZvSVAgICAzNzU8YnI+MTIuMi4yIFNvY2lhbCBFbmdpbmVlcmluZyAzNzY8YnI+MTIuMi4zINCe0LHQvNCw0L0g0Lgg0LfQu9C+0YPQv9C+0YLRgNC10LHQu9C10L3QuNC1IDM3Nzxicj4xMi4zINCc0YPQu9GM0YLQuNC80LXQtNC40LnQvdC+0LUg0YHQvtGC0YDRg9C00L3QuNGH0LXRgdGC0LLQviAzNzg8YnI+MTIuMy4xINCe0YLQtNCw0LvQtdC90L3QvtC1INGB0L7QsdGA0LDQvdC40LUgMzc5PGJyPjEyLjMuMiDQnNCz0L3QvtCy0LXQvdC90L7QtSDQvtCx0YnQtdC90LjQtSAzNzk8YnI+MTIuNCDQo9C/0YDQsNCy0LvQtdC90LjQtSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0YzRjiDRjdC70LXQutGC0YDQvtC90L3QvtC5INC/0L7Rh9GC0YsgMzc5PGJyPjEyLjQuMS48YnI+MTIuNC4yINCf0L7QvdC40LzQsNC90LjQtSDQstC+0L/RgNC+0YHQvtCyINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDRjdC70LXQutGC0YDQvtC90L3QvtC5INC/0L7Rh9GC0YsgMzgxPGJyPjEyLjQuMyDQoNC10YjQtdC90LjQtSDQv9C+INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDRjdC70LXQutGC0YDQvtC90L3QvtC5INC/0L7Rh9GC0YsgMzgxPGJyPjEyLjUg0KPQv9GA0LDQstC70LXQvdC40LUg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INGD0LTQsNC70LXQvdC90L7Qs9C+INC00L7RgdGC0YPQv9CwIDM4Mzxicj4xMi41LjEg0J/Qu9Cw0L0g0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4INGD0LTQsNC70LXQvdC90L7Qs9C+INC00L7RgdGC0YPQv9CwIDM4NTxicj4xMi41LjIuPGJyPjEyLjUuMyDQptC10L3RgtGA0LDQu9C40LfQvtCy0LDQvdC90LDRjyDRgdC70YPQttCx0LAg0YPQtNCw0LvQtdC90L3QvtC5INCw0YPRgtC10L3RgtC40YTQuNC60LDRhtC40LggMzg2PGJyPjEyLjYg0JLQuNGA0YLRg9Cw0LvRjNC90LDRjyDRh9Cw0YHRgtC90LDRjyDRgdC10YLRjCAzODc8YnI+MTIuNi4xINCi0YPQvdC90LXQu9GM0L3QsNGPINGC0LXRhdC90L7Qu9C+0LPQuNGPIDM4Nzxicj4xMi42LjIg0KDQsNCx0L7Rh9C40Lkg0LzQtdGF0LDQvdC40LfQvCBWUE4gMzg4PGJyPjEyLjYuMyDQntCx0YvRh9C90L4g0LjRgdC/0L7Qu9GM0LfRg9C10LzRi9C5INC/0YDQvtGC0L7QutC+0LsgVlBOIDM4ODxicj4xMi42LjQg0JLQuNGA0YLRg9Cw0LvRjNC90LDRjyDQu9C+0LrQsNC70YzQvdCw0Y8g0YHQtdGC0YwgMzkwPGJyPjEyLjcg0JLQuNGA0YLRg9Cw0LvQuNC30LDRhtC40Y8gMzkxPGJyPjEyLjcuMSDQktC40YDRgtGD0LDQu9GM0L3QvtC1INC/0YDQvtCz0YDQsNC80LzQvdC+0LUg0L7QsdC10YHQv9C10YfQtdC90LjQtSAzOTE8YnI+MTIuNy4yINCS0LjRgNGC0YPQsNC70LjQt9C40YDQvtCy0LDQvdC90LDRjyDRgdC10YLRjCAzOTI8YnI+MTIuOCDQn9C10YDQtdCy0L7QtCDRgdC10YLQtdCy0L7Qs9C+INCw0LTRgNC10YHQsCAzOTI8YnI+MTIuOC4xINCn0LDRgdGC0L3Ri9C5IElQIC3QsNC00YDQtdGBIDM5Mzxicj4xMi44LjIgU3RhdGVmdWwgTmF0IDM5NDxicj4xMi44LjMg0KHRgtCw0YLQuNGH0LXRgdC60LjQuSDQuCDQtNC40L3QsNC80LjRh9C90YvQuSBOQVQgMzk1PGJyPjEyLjguNCDQkNCy0YLQvtC80LDRgtC40YfQtdGB0LrQvtC1INGA0LDRgdC/0YDQtdC00LXQu9C10L3QuNC1IElQIDM5NTxicj4xMi45INCi0LXRhdC90L7Qu9C+0LPQuNGPINC+0LHQvNC10L3QsCAzOTY8YnI+MTIuOS4xINCf0LXRgNC10LrQu9GO0YfQtdC90LjQtSDRhtC10L/QuCAzOTY8YnI+MTIuOS4yINCf0LXRgNC10LrQu9GO0YfQsNGC0LXQu9GMINC/0LDQutC10YLQvtCyIDM5Nzxicj4xMi45LjMg0JLQuNGA0YLRg9Cw0LvRjNC90LDRjyDRgdGF0LXQvNCwIDM5Nzxicj4xMi4xMCBXQU4gVGVjaG5vbG9neSAzOTg8YnI+MTIuMTAuMSBXQU4gQ29ubmVjdGlvbiBUZWNobm9sb2d5IDM5OTxicj4xMi4xMC4yINCh0L7Qs9C70LDRiNC10L3QuNC1INC+INGD0L/QsNC60L7QstC60LUgNCA0MDE8YnI+MTIuMTEg0KDQsNC30LvQuNGH0L3Ri9C1INGE0YPQvdC60YbQuNC4INGD0L/RgNCw0LLQu9C10L3QuNGPINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCA0MDE8YnI+MTIuMTEuMSDQn9GA0L7Qt9GA0LDRh9C90L7RgdGC0YwgNDAyPGJyPjEyLjExLjIgVmVyaWZpY2F0aW9uIEl0Z2Vuc2l0eSA0MDI8YnI+MTIuMTEuMyDQnNC10YXQsNC90LjQt9C8INC/0LXRgNC10LTQsNGH0LggNDAyPGJyPjEyLjEyINCT0YDQsNC90LjRhtCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCA0MDM8YnI+MTIuMTMg0J/RgNC10LTQvtGC0LLRgNCw0YLQuNGC0Ywg0LjQu9C4INGB0LzRj9Cz0YfQuNGC0Ywg0LrQuNCx0LXRgNCw0YLQsNC60LggNDAzPGJyPjEyLjEzLjEgRE9TINC4IERET1MgNDA0PGJyPjEyLjEzLjIg0J/QvtC00YHQu9GD0YjQuNCy0LDQvdC40LUgNDA0PGJyPjEyLjEzLjMg0J/QvtC00LTQtdC70LrQsC/QvNCw0YHQutC40YDQvtCy0LrQsCA0MDU8YnI+MTIuMTMuNCDQkNGC0LDQutCwIDQwNSDQstC+0YHQv9GA0L7QuNC30LLQtdC00LXQvdC40Y8gNDA1PGJyPjEyLjEzLjUg0JjQt9C80LXQvdC40YLRjCDQsNGC0LDQutGDIDQwNjxicj4xMi4xMy42INCf0YDQvtGC0L7QutC+0Lsg0YDQsNC30YDQtdGI0LXQvdC40Y8g0LDQtNGA0LXRgdCwINCh0YHRi9C70LrQsCA0MDY8YnI+MTIuMTMuNyDQntGC0YDQsNCy0LvQtdC90LjQtSBETlMsINC+0LHQvNCw0L0g0Lgg0YPQs9C+0L0gNDA2PGJyPjEyLjEzLjgg0KHRgdGL0LvQutCwINC90LAg0LPQuNC/0LXRgNGB0YHRi9C70LrRgyA0MDc8YnI+MTIuMTQg0KDQtdC30Y7QvNC1INGN0YLQvtC5INCz0LvQsNCy0YsgNDA3PGJyPjEyLjE1INCa0LvRjtGH0LXQstGL0LUg0LzQvtC80LXQvdGC0Ysg0Y3QutC30LDQvNC10L3QsCA0MDk8YnI+MTIuMTYg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiA0MTA8YnI+MTIuMTcg0J7QsdC30L7RgCDQktC+0L/RgNC+0YHRiyA0MTA8YnI+0JPQu9Cw0LLQsCAzINCj0L/RgNCw0LLQu9C10L3QuNC1INC40LTQtdC90YLQuNGH0L3QvtGB0YLRjNGOINC4INCw0YPRgtC10L3RgtC40YTQuNC60LDRhtC40LXQuSA0MTQ8YnI+MTMuMSDQmtC+0L3RgtGA0L7Qu9GMINC00L7RgdGC0YPQv9CwINC6INCw0LrRgtC40LLQsNC8IDQxNDxicj4xMy4xLjEg0KHRgNCw0LLQvdC10L3QuNC1INGB0YPQsdGK0LXQutGC0LAg0Lgg0L7QsdGK0LXQutGC0LAgNDE1PGJyPjEzLjEuMiDQptCg0KMg0KLRgNC4LdGB0LXQutGBINC4INC60L7QvdGC0YDQvtC70Ywg0LTQvtGB0YLRg9C/0LAgNDE2PGJyPjEzLjEuMyDQotC40L/RiyDRg9C/0YDQsNCy0LvQtdC90LjRjyDQtNC+0YHRgtGD0L/QvtC8IDQxNjxicj4xMy4yINCh0YDQsNCy0L3QtdC90LjQtSDQuNC00LXQvdGC0LjRh9C90L7RgdGC0Lgg0Lgg0LDRg9GC0LXQvdGC0LjRhNC40LrQsNGG0LjQuCA0MTg8YnI+MTMuMi4xINCg0LXQs9C40YHRgtGA0LDRhtC40Y8g0Lgg0YHQtdGA0YLQuNGE0LjQutCw0YbQuNGPINC70LjRh9C90L7RgdGC0LggNDE4PGJyPjEzLjIuMiDQkNCy0YLQvtGA0LjQt9Cw0YbQuNGPINC4INC/0L7QtNC+0YLRh9C10YLQvdC+0YHRgtGMIDQxOTxicj4xMy4yLjMg0KTQsNC60YLQvtGA0Ysg0L/RgNC+0LLQtdGA0LrQuCDQuNC00LXQvdGC0LjRhNC40LrQsNGG0LjQuCA0MjA8YnI+MTMuMi40INCf0LDRgNC+0LvRjCA0MjE8YnI+MTMuMi41INCh0LzQsNGA0YIgLdC60LDRgNGC0Ysg0Lgg0YLQvtC60LXQvdGLIDQyMzxicj4xMy4yLjYg0JHQuNC+0LzQtdGC0YDQuNGH0LXRgdC60LDRjyDRgtC10YXQvdC+0LvQvtCz0LjRjyA0MjU8YnI+MTMuMi43INCc0L3QvtCz0L7RhNCw0LrRgtC+0YDQvdCw0Y8g0LDRg9GC0LXQvdGC0LjRhNC40LrQsNGG0LjRjyA0Mjg8YnI+MTMuMi44INCf0YDQvtCy0LXRgNC60LAg0YPRgdGC0YDQvtC50YHRgtCy0LAgNDI5PGJyPjEzLjIuOSDQkNGD0YLQtdC90YLQuNGE0LjQutCw0YbQuNGPINC+0LHRgdC70YPQttC40LLQsNC90LjRjyA0Mjk8YnI+MTMuMyDQoNC10LDQu9C40LfQsNGG0LjRjyDRg9C/0YDQsNCy0LvQtdC90LjRjyDQuNC00LXQvdGC0LjRhNC40LrQsNGG0LjQtdC5IDQzMDxicj4xMy4zLjEg0J7QtNC40L3QvtGH0L3Ri9C5INCy0YXQvtC0IDQzMDxicj4xMy4zLjIg0KHQuNGB0YLQtdC80LAg0YPQv9GA0LDQstC70LXQvdC40Y8g0YPRh9C10YLQvdGL0LzQuCDQtNCw0L3QvdGL0LzQuCA0MzQ8YnI+MTMuMy4zINCY0L3RgtC10LPRgNC40YDQvtCy0LDQvdC90LDRjyDQuNC00LXQvdGC0LjRhNC40LrQsNGG0LjQvtC90L3QsNGPINGB0LvRg9C20LHQsCA0MzQ8YnI+MTMuMy40INCh0LXRgdGB0LjRjyDRg9C/0YDQsNCy0LvQtdC90LjRjyA0MzU8YnI+MTMuMy41INCh0L7Qs9C70LDRiNC10L3QuNC1IEFBQSA0MzU8YnI+MTMuNCDQo9C/0YDQsNCy0LvQtdC90LjQtSDQttC40LfQvdC10L3QvdGL0Lwg0YbQuNC60LvQvtC8INC60L7QvdGE0LjQs9GD0YDQsNGG0LjQuCDQuNC00LXQvdGC0LjRhNC40LrQsNGG0LjQuCDQuCDQtNC+0YHRgtGD0L/QsCA0Mzc8YnI+MTMuNC4xINCa0L7QvdGE0LjQs9GD0YDQsNGG0LjRjyDQtNC+0YHRgtGD0L/QsCA0Mzc8YnI+MTMuNC4yINCe0LHQt9C+0YAg0YHRh9C10YLQsCA0Mzg8YnI+MTMuNC4zINCe0YLQt9GL0LIg0YHRh9C10YLQsCA0Mzk8YnI+MTMuNSDQoNC10LfRjtC80LUg0Y3RgtC+0Lkg0LPQu9Cw0LLRiyA0Mzk8YnI+MTMuNiDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgNDQwPGJyPjEzLjcg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiA0NDE8YnI+MTMuOCDQntCR0JfQntCgINCS0L7Qv9GA0L7RgSA0NDE8YnI+0JPQu9Cw0LLQsCA0INGD0L/RgNCw0LLQu9C10L3QuNC1INC4INC80L7QvdC40YLQvtGA0LjQvdCzINC00L7RgdGC0YPQv9CwIDQ0NTxicj4xNC4xINCh0YDQsNCy0L3QtdC90LjQtSDQvNC+0LTQtdC70LXQuSDQutC+0L3RgtGA0L7Qu9GPINC00L7RgdGC0YPQv9CwIDQ0NTxicj4xNC4xLjEg0KHRgNCw0LLQvdC10L3QuNC1INGA0LDQt9GA0LXRiNC10L3QuNC5LCDQv9GA0LDQsiDQuCDQv9GA0LjQstC40LvQtdCz0LjQuSA0NDU8YnI+MTQuMS4yINCf0L7QvdC40LzQsNC90LjQtSDQvNC10YXQsNC90LjQt9C80LAg0LDQstGC0L7RgNC40LfQsNGG0LjQuCA0NDY8YnI+MTQuMS4zINCe0L/RgNC10LTQtdC70LXQvdC40LUg0YLRgNC10LHQvtCy0LDQvdC40Lkg0YEg0LjRgdC/0L7Qu9GM0LfQvtCy0LDQvdC40LXQvCDQv9C+0LvQuNGC0LjQuiDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LggNDQ3PGJyPjE0LjEuNCDQoNC10LDQu9C40LfQsNGG0LjRjyDQs9C70YPQsdC40L3RiyDQt9Cw0YnQuNGC0YsgNDQ3PGJyPjE0LjEuNSDQodCy0L7QtNC60LAg0LzQvtC00LXQu9C4INC60L7QvdGC0YDQvtC70Y8g0LTQvtGB0YLRg9C/0LAgNDQ4PGJyPjE0LjEuNiDQkNCy0YLQvtC90L7QvNC90YvQuSDQutC+0L3RgtGA0L7Qu9GMINC00L7RgdGC0YPQv9CwIDQ0OTxicj4xNC4xLjcg0J3QtdCw0LLRgtC+0L3QvtC80L3Ri9C5INC60L7QvdGC0YDQvtC70Ywg0LTQvtGB0YLRg9C/0LAgNDQ5PGJyPjE0LjIg0J/QvtC90LjQvNCw0L3QuNC1INCw0YLQsNC6INC60L7QvdGC0YDQvtC70Y8g0LTQvtGB0YLRg9C/0LAgNDU0PGJyPjE0LjIuMSDQpNCw0LrRgtC+0YDRiyDRgNC40YHQutCwIDQ1NDxicj4xNC4yLjIg0J7Qv9GA0LXQtNC10LvQuNGC0LUg0LDQutGC0LjQstGLIDQ1NTxicj4xNC4yLjMg0J7Qv9GA0LXQtNC10LvQuNGC0LUg0YPQs9GA0L7Qt9GLIDQ1Njxicj4xNC4yLjQg0JjQtNC10L3RgtC40YTQuNC60LDRhtC40Y8g0YPRj9C30LLQuNC80L7RgdGC0LXQuSA0NTc8YnI+MTQuMi41INCe0LHRidC40LUg0LDRgtCw0LrQuCDQutC+0L3RgtGA0L7Qu9GPINC00L7RgdGC0YPQv9CwIDQ1Nzxicj4xNC4yLjYg0KHQstC+0LTQutCwINC80LXRgtC+0LTQvtCyINC30LDRidC40YLRiyA0NjU8YnI+MTQuMyDQoNC10LfRjtC80LUg0Y3RgtC+0Lkg0LPQu9Cw0LLRiyA0Njc8YnI+MTQuNCDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLIDQ2Nzxicj4xNC41INCf0LjRgdGM0LzQtdC90L3QvtC1INGN0LrRgdC/0LXRgNC40LzQtdC90YIgNDY4PGJyPjE0LjYg0JLQvtC/0YDQvtGB0Ysg0L7QsdC30L7RgNCwIDQ2ODxicj7Qk9C70LDQstCwIDUg0J7RhtC10L3QutCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDQuCDRgtC10YHRgtC40YDQvtCy0LDQvdC40LUgNDcyPGJyPjE1LjEg0J7RhtC10L3QutCwINC4INGC0LXRgdGC0LjRgNC+0LLQsNC90LjQtTxicj4xNS4xLjEg0KLQtdGB0YIg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDQ3Mzxicj4xNS4xLjIg0J7RhtC10L3QutCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCA0NzQ8YnI+MTUuMS4zINCQ0YPQtNC40YIg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDQ3NDxicj4xNS4yINCe0YbQtdC90LrQsCDRg9GP0LfQstC40LzQvtGB0YLQuCA0NzY8YnI+MTUuMi4xINCe0L/QuNGB0LDQvdC40LUg0YPRj9C30LLQuNC80L7RgdGC0LggNDc3PGJyPjE1LjIuMiDQodC60LDQvdC40YDQvtCy0LDQvdC40LUg0YPRj9C30LLQuNC80L7RgdGC0LggNDc3PGJyPjE1LjIuMyDQotC10YHRgiDQvdCwINC/0YDQvtC90LjQutC90L7QstC10L3QuNC1IDQ4NDxicj4xNS4zINCi0LXRgdGC0L7QstC+0LUg0L/RgNC+0LPRgNCw0LzQvNC90L7QtSDQvtCx0LXRgdC/0LXRh9C10L3QuNC1IDQ4Njxicj4xNS4zLjEg0J7QsdC30L7RgCDQuCDRgtC10YHRgtC40YDQvtCy0LDQvdC40LUg0LrQvtC00LAgNDg2PGJyPjE1LjMuMiDQmNC90YLQtdGA0YTQtdC50YEgLdGC0LXRgdGCIDQ4OTxicj4xNS4zLjMg0KLQtdGB0YIg0L3QsCDRgdC70YPRh9Cw0Lgg0L3QtdC/0YDQsNCy0LjQu9GM0L3QvtCz0L4g0LjRgdC/0L7Qu9GM0LfQvtCy0LDQvdC40Y8gNDg5PGJyPjE1LjMuNCDQkNC90LDQu9C40Lcg0L7RhdCy0LDRgtCwINGC0LXRgdGC0LAgNDkwPGJyPjE1LjMuNSDQnNC+0L3QuNGC0L7RgNC40L3QsyDQstC10LEgLdGB0LDQudGC0LAgNDkwPGJyPjE1LjQg0KDQtdCw0LvQuNC30LDRhtC40Y8g0L/RgNC+0YbQtdGB0YHQsCDRg9C/0YDQsNCy0LvQtdC90LjRjyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LggNDkxPGJyPjE1LjQuMSDQntCx0LfQvtGAINC20YPRgNC90LDQu9CwIDQ5MTxicj4xNS40LjIg0KPQv9GA0LDQstC70LXQvdC40LUg0YHRh9C10YLQsCA0OTE8YnI+MTUuNC4zINCf0YDQvtCy0LXQtNC10L3QuNC1INGA0LXQt9C10YDQstC90L7Qs9C+INC60L7Qv9C40YDQvtCy0LDQvdC40Y8gNDkyPGJyPjE1LjQuNCDQmtC70Y7Rh9C10LLRi9C1INC/0L7QutCw0LfQsNGC0LXQu9C4INC/0YDQvtC40LfQstC+0LTQuNGC0LXQu9GM0L3QvtGB0YLQuCDQuCDRgNC40YHQutCwIDQ5Mjxicj4xNS41INCg0LXQt9GO0LzQtSDRjdGC0L7QuSDQs9C70LDQstGLIDQ5Mjxicj4xNS42INCa0LvRjtGH0LXQstGL0LUg0LzQvtC80LXQvdGC0Ysg0Y3QutC30LDQvNC10L3QsCA0OTM8YnI+MTUuNyDQn9C40YHRjNC80LXQvdC90L7QtSDRjdC60YHQv9C10YDQuNC80LXQvdGCIDQ5NDxicj4xNS44INCe0JHQl9Ce0KAg0JLQvtC/0YDQvtGB0YsgNDk0PGJyPtCT0LvQsNCy0LAgNiDQo9C/0YDQsNCy0LvQtdC90LjQtSDQvtC/0LXRgNCw0YbQuNC10Lkg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDQ5ODxicj4xNi4xINCa0L7QvdGG0LXQv9GG0LjRjyDQvtC/0LXRgNCw0YbQuNC4INCx0LXQt9C+0L/QsNGB0L3QvtGB0YLQuCDQv9GA0LjQu9C+0LbQtdC90LjRjyA0OTg8YnI+MTYuMS4xINCX0L3QsNC50YLQtSDQtdCz0L4g0L/QvtGC0YDQtdCx0L3QvtGB0YLQuCDQuCDQvdC10LHQvtC70YzRiNC40LUg0L/RgNC40LLQuNC70LXQs9C40LggNDk5PGJyPjE2LjEuMiDQoNCw0LfQtNC10LvQtdC90LjQtSDQvtCx0Y/Qt9Cw0L3QvdC+0YHRgtC10LkgNTAwPGJyPjE2LjEuMyDQoNC+0YLQsNGG0LjRjyDRgNCw0LHQvtGC0YsgNTAyPGJyPjE2LjEuNCDQn9GA0LjQvdGD0LTQuNGC0LXQu9GM0L3Ri9C5INC+0YLQv9GD0YHQuiA1MDM8YnI+MTYuMS41INCj0L/RgNCw0LLQu9C10L3QuNC1INGD0YfQtdGC0L3Ri9C80Lgg0LfQsNC/0LjRgdGP0LzQuC4gNTAzPGJyPjE2LjEuNiDQmNC90YTQvtGA0LzQsNGG0LjRjyDQviDRg9C/0YDQsNCy0LvQtdC90LjQuCDQttC40LfQvdC10L3QvdGL0Lwg0YbQuNC60LvQvtC8IDUwNDxicj4xNi4xLjcg0KHQvtCz0LvQsNGI0LXQvdC40LUg0L7QsSDRg9GA0L7QstC90LUg0L7QsdGB0LvRg9C20LjQstCw0L3QuNGPIDUwNTxicj4xNi4xLjgg0J7QsdGA0LDRgtC40YLQtSDQstC90LjQvNCw0L3QuNC1INC90LAg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtGMINC/0LXRgNGB0L7QvdCw0LvQsCA1MDY8YnI+MTYuMiDQoNC10YHRg9GA0YHRiyDQutC+0L3RhNC40LPRg9GA0LDRhtC40Lgg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDUwNzxicj4xNi4yLjEg0KPQv9GA0LDQstC70LXQvdC40LUg0LDQv9C/0LDRgNCw0YLQvdGL0LzQuCDQuCDQv9GA0L7Qs9GA0LDQvNC80L3Ri9C80Lgg0LDQutGC0LjQstCw0LzQuCA1MDc8YnI+MTYuMi4yINCX0LDRidC40YLQsCDRhNC40LfQuNGH0LXRgdC60LjRhSDQsNC60YLQuNCy0L7QsiA1MDg8YnI+MTYuMi4zINCj0L/RgNCw0LLQu9C10L3QuNC1INCy0LjRgNGC0YPQsNC70YzQvdGL0LzQuCDQsNC60YLQuNCy0LDQvNC4IDUwOTxicj4xNi4yLjQg0KPQv9GA0LDQstC70LXQvdC40LUg0L7QsdC70LDRh9C90YvQvNC4INCw0LrRgtC40LLQsNC80LggNTA5PGJyPjE2LjIuNSBNZWRpYSBNYW5hZ2VtZW50IDUxMDxicj4xNi4zINCj0L/RgNCw0LLQu9C10L3QuNC1INC60L7QvdGE0LjQs9GD0YDQsNGG0LjQtdC5IDUxMzxicj4xNi4zLjEg0JHQsNC30L7QstCw0Y8g0LvQuNC90LjRjyA1MTM8YnI+MTYuMy4yINCh0L7Qt9C00LDQvdC40LUg0LHQsNC30L7QstC+0Lkg0LvQuNC90LjQuCDRgSDQuNGB0L/QvtC70YzQt9C+0LLQsNC90LjQtdC8INC30LXRgNC60LDQu9C40YDQvtCy0LDQvdC40Y8gNTEzPGJyPjE2LjQg0KPQv9GA0LDQstC70LXQvdC40LUg0LjQt9C80LXQvdC10L3QuNGP0LzQuCA1MTQ8YnI+MTYuNC4xINCQ0L3QsNC70LjQtyDQstC+0LfQtNC10LnRgdGC0LLQuNGPINC90LAg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtGMIDUxNjxicj4xNi40LjIg0KPQv9GA0LDQstC70LXQvdC40LUg0LLQtdGA0YHQuNC10LkgNTE2PGJyPjE2LjQuMyDQtNC+0LrRg9C80LXQvdGCINC60L7QvdGE0LjQs9GD0YDQsNGG0LjQuCA1MTc8YnI+MTYuNSDQo9C/0YDQsNCy0LvQtdC90LjQtSDQv9Cw0YLRh9Cw0LzQuCDQuCDRgdC90LjQttC10L3QuNC1INGD0Y/Qt9Cy0LjQvNC+0YHRgtC4IDUxNzxicj4xNi41LjEg0KPQv9GA0LDQstC70LXQvdC40LUg0YHQuNGB0YLQtdC80L7QuSA1MTc8YnI+MTYuNS4yINCj0L/RgNCw0LLQu9C10L3QuNC1INC/0LDRgtGH0LDQvNC4IDUxODxicj4xNi41LjMg0KPQv9GA0LDQstC70LXQvdC40LUg0YPRj9C30LLQuNC80L7RgdGC0YzRjiA1MTk8YnI+MTYuNS40INCe0LHRidC40LUg0YPRj9C30LLQuNC80L7RgdGC0Lgg0Lgg0YDQuNGB0LrQuCA1MjA8YnI+MTYuNiDQoNC10LfRjtC80LUg0Y3RgtC+0Lkg0LPQu9Cw0LLRiyA1MjE8YnI+MTYsNyDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgNTIxPGJyPjE2Ljgg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiA1MjI8YnI+MTYuOSDQktC+0L/RgNC+0YHRiyDQvtCx0LfQvtGA0LAgNTIzPGJyPtCT0LvQsNCy0LAgNyDQn9GA0L7RhNC40LvQsNC60YLQuNC60LAg0Lgg0YDQtdCw0LrRhtC40Y8g0L3QsCDQuNC90YbQuNC00LXQvdGC0YsgNTI2PGJyPjE3LjEg0KPQv9GA0LDQstC70LXQvdC40LUg0YDQtdCw0LPQuNGA0L7QstCw0L3QuNC10Lwg0L3QsCDQuNC90YbQuNC00LXQvdGCIDUyNzxicj4xNy4xLjEg0J7Qv9GA0LXQtNC10LvQtdC90LjQtSDRgdC+0LHRi9GC0LjQuSA1Mjc8YnI+MTcuMS4yINCo0LDQs9C4INC+0YLQstC10YLQsCDQvdCwINGB0L7QsdGL0YLQuNC1IDUyNzxicj4xNy4yINCg0LXQsNC70LjQt9Cw0YbQuNGPINGC0LXRgdGC0LjRgNC+0LLQsNC90LjRjyDQuCDQv9GA0L7RhNC40LvQsNC60YLQuNGH0LXRgdC60LjRhSDQvNC10YAgNTMyPGJyPjE3LjIuMSDQntGB0L3QvtCy0L3Ri9C1INC/0YDQtdCy0LXQvdGC0LjQstC90YvQtSDQvNC10YDRiyA1MzI8YnI+MTcuMi4yINCf0L7QvdC40LzQsNC90LjQtSDQsNGC0LDQutC4IDUzMzxicj4xNy4yLjMg0KHQuNGB0YLQtdC80LAg0L7QsdC90LDRgNGD0LbQtdC90LjRjyDQuCDQv9GA0L7RhNC40LvQsNC60YLQuNC60Lgg0LLRgtC+0YDQttC10L3QuNGPIDU0MDxicj4xNy4yLjQg0KHQv9C10YbQuNCw0LvRjNC90YvQtSDQv9GA0LXQstC10L3RgtC40LLQvdGL0LUg0LzQtdGA0YsgNTQ1PGJyPjE3LjMg0KDQtdCz0LjRgdGC0YDQsNGG0LjRjywg0LzQvtC90LjRgtC+0YDQuNC90LMg0Lgg0LDRg9C00LjRgiA1NTM8YnI+MTcuMy4xINCg0LXQs9C40YHRgtGA0LDRhtC40Y8g0Lgg0LzQvtC90LjRgtC+0YDQuNC90LMgNTUzPGJyPjE3LjMuMiDQnNC+0L3QuNGC0L7RgNC40L3QsyDRjdC60YHQv9C+0YDRgtCwIDU1OTxicj4xNy4zLjMg0JDRg9C00LjRgiDQvtGG0LXQvdC60Lgg0Y3RhNGE0LXQutGC0LjQstC90L7RgdGC0LggNTYxPGJyPjE3LjMuNCDQkNGD0LTQuNGCINC4INC+0LHQt9C+0YAg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDU2NDxicj4xNy4zLjUg0KDQtdC30YPQu9GM0YLQsNGC0Ysg0LDRg9C00LjRgtCwINC+0YLRh9C10YLQsCA1NjQ8YnI+MTcuNCDQoNC10LfRjtC80LUg0Y3RgtC+0Lkg0LPQu9Cw0LLRiyA1NjY8YnI+MTcsNSDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgNTY3PGJyPjE3LjYg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiA1Njk8YnI+MTcuNyDQntCR0JfQntCgINCS0L7Qv9GA0L7RgdGLIDU3MDxicj7Qk9C70LDQstCwIDgg0J/Qu9Cw0L0g0LDQstCw0YDQuNC50L3QvtCz0L4g0LLQvtGB0YHRgtCw0L3QvtCy0LvQtdC90LjRjyA1NzM8YnI+MTguMSDQodGD0YLRjCDQsdC10LTRgdGC0LLQuNGPIDU3NDxicj4xOC4xLjEuINCh0YLQuNGF0LjQstCw0L3QuNC1IDU3NDxicj4xOC4xLjIg0KfRg9C00L7QstC40YnQvdCw0Y8g0LrQsNGC0LDRgdGC0YDQvtGE0LAgNTc3PGJyPjE4LjIg0J/QvtC90LjQvNCw0L3QuNC1INCy0L7RgdGB0YLQsNC90L7QstC70LXQvdC40Y8g0YHQuNGB0YLQtdC80Ysg0Lgg0YPRgdGC0L7QudGH0LjQstC+0YHRgtC4INC6INGA0LDQt9C70L7QvNCw0LwgNTgwPGJyPjE4LjIuMSDQl9Cw0YnQuNGC0LAg0LbQtdGB0YLQutC+0LPQviDQtNC40YHQutCwIDU4MTxicj4xOC4yLjIg0JfQsNGJ0LjRgtCwINGB0LXRgNCy0LXRgNCwIDU4Mjxicj4xOC4yLjMg0JfQsNGJ0LjRgtCwINC40YHRgtC+0YfQvdC40LrQsCDQv9C40YLQsNC90LjRjyA1ODM8YnI+MTguMi40INCU0L7QstC10YDQtdC90L3QvtC1INCy0L7RgdGB0YLQsNC90L7QstC70LXQvdC40LUgNTgzPGJyPjE4LjIuNSDQmtCw0YfQtdGB0YLQstC+INC+0LHRgdC70YPQttC40LLQsNC90LjRjyA1ODQ8YnI+MTguMyDQodGC0YDQsNGC0LXQs9C40Y8g0LLQvtGB0YHRgtCw0L3QvtCy0LvQtdC90LjRjyA1ODU8YnI+MTguMy4xINCe0L/RgNC10LTQtdC70LjRgtGMINC/0YDQuNC+0YDQuNGC0LXRgtGLINC00LXQu9C+0LLRi9GFINC10LTQuNC90LjRhiA1ODU8YnI+MTguMy4yINCj0L/RgNCw0LLQu9C10L3QuNC1INC60YDQuNC30LjRgdC+0LwgNTg2PGJyPjE4LjMuMyDQkNCy0LDRgNC40LnQvdCw0Y8g0YHQstGP0LfRjCA1ODY8YnI+MTguMy40INCS0L7RgdGB0YLQsNC90L7QstC70LXQvdC40LUg0YDQsNCx0L7Rh9C10Lkg0LPRgNGD0L/Qv9GLIDU4Njxicj4xOC4zLjUg0JDQu9GM0YLQtdGA0L3QsNGC0LjQstC90YvQtSDRgNCw0LHQvtGH0LjQtSDRgdGC0LDQvdGG0LjQuCA1ODc8YnI+MTguMy42INCh0L7Qs9C70LDRiNC10L3QuNC1INC+INCy0LfQsNC40LzQvdC+0Lkg0L/QvtC80L7RidC4IDU5MDxicj4xOC4zLjcg0JLQvtGB0YHRgtCw0L3QvtCy0LvQtdC90LjQtSDQsdCw0LfRiyDQtNCw0L3QvdGL0YUgNTkwPGJyPjE4LjQg0KDQsNC30YDQsNCx0L7RgtC60LAg0L/Qu9Cw0L3QsCDQstC+0YHRgdGC0LDQvdC+0LLQu9C10L3QuNGPIDU5Mjxicj4xOC40LjEuPGJyPjE4LjQuMiDQo9Cy0LXQtNC+0LzQu9C10L3QuNC1INC+INC/0LXRgNGB0L7QvdCw0LvQtSA1OTM8YnI+MTguNC4zINCe0YbQtdC90LrQsCA1OTM8YnI+MTguNC40INCg0LXQt9C10YDQstC90L7QtSDQutC+0L/QuNGA0L7QstCw0L3QuNC1INC4INGF0YDQsNC90LXQvdC40LUg0LfQsCDQv9GA0LXQtNC10LvQsNC80Lgg0L/Qu9C+0YnQsNC00LrQuCA1OTM8YnI+MTguNC41INCh0L7Qs9C70LDRiNC10L3QuNC1INC+0LEg0YXQvtGB0YLQuNC90LPQtSDQv9GA0L7Qs9GA0LDQvNC80L3QvtCz0L4g0L7QsdC10YHQv9C10YfQtdC90LjRjyA1OTY8YnI+MTguNC42LiDQktC90LXRiNC90Y/RjyDRgdCy0Y/Qt9GMIDU5Nzxicj4xOC40Ljcg0KPRgtC40LvQuNGC0YsgNTk3PGJyPjE4LjQuOCDQm9C+0LPQuNGB0YLQuNC60LAg0Lgg0L/QvtGB0YLQsNCy0LrQsCA1OTc8YnI+MTguNC45INCh0YDQsNCy0L3QtdC90LjQtSDQvNC10LbQtNGDINCy0L7RgdGB0YLQsNC90L7QstC70LXQvdC40LXQvCDQuCDQstC+0YHRgdGC0LDQvdC+0LLQu9C10L3QuNC10LwgNTk3PGJyPjE4LjUg0J7QsdGD0YfQtdC90LjQtSwg0L7RgdCy0LXQtNC+0LzQu9C10L3QvdC+0YHRgtGMINC4INC00L7QutGD0LzQtdC90YLQsNGG0LjRjyA1OTg8YnI+MTguNiDQotC10YHRgtC40YDQvtCy0LDQvdC40LUg0Lgg0YLQtdGF0L3QuNGH0LXRgdC60L7QtSDQvtCx0YHQu9GD0LbQuNCy0LDQvdC40LUgNTk5PGJyPjE4LjYuMSDQotC10YHRgiDRh9GC0LXQvdC40Y8gNTk5PGJyPjE4LjYuMiDQodGC0YDRg9C60YLRg9GA0LjRgNC+0LLQsNC90L3QsNGPINGC0YDQtdC90LjRgNC+0LLQutCwIDU5OTxicj4xOC42LjMg0KHQuNC80YPQu9GP0YbQuNC+0L3QvdGL0Lkg0YLQtdGB0YIgNTk5PGJyPjE4LjYuNCDQn9Cw0YDQsNC70LvQtdC70YzQvdGL0Lkg0YLQtdGB0YIgNTk5PGJyPjE4LjYuNSDQotC10YHRgiDQv9GA0LXRgNGL0LLQsNC90LjRjyA1OTk8YnI+MTguNi42INCi0LXRhdC90LjRh9C10YHQutC+0LUg0L7QsdGB0LvRg9C20LjQstCw0L3QuNC1IDYwMDxicj4xOC43INCg0LXQt9GO0LzQtSDRjdGC0L7QuSDQs9C70LDQstGLIDYwMDxicj4xOCw4INCa0LvRjtGH0LXQstGL0LUg0LzQvtC80LXQvdGC0Ysg0Y3QutC30LDQvNC10L3QsCA2MDA8YnI+MTguOSDQn9C40YHRjNC80LXQvdC90YvQuSDRjdC60YHQv9C10YDQuNC80LXQvdGCIDYwMTxicj4xOC4xMCDQntCR0JfQntCgINCS0L7Qv9GA0L7RgdGLIDYwMTxicj7Qk9C70LDQstCwIDkg0KDQsNGB0YHQu9C10LTQvtCy0LDQvdC40LUg0Lgg0LzQvtGA0LDQu9GMIDYwNTxicj4xOS4xINCe0LHQt9C+0YAgNjA1PGJyPjE5LjEuMSDQotC40L/RiyDQvtC/0YDQvtGB0L7QsiA2MDY8YnI+MTkuMS4yINC00L7QutCw0LfQsNGC0LXQu9GM0YHRgtCy0LAgNjA3PGJyPjE5LjEuMyDQn9GA0L7RhtC10YHRgSDRgNCw0YHRgdC70LXQtNC+0LLQsNC90LjRjyA2MTA8YnI+MTkuMiDQntGB0L3QvtCy0L3Ri9C1INC60LDRgtC10LPQvtGA0LjQuCDQutC+0LzQv9GM0Y7RgtC10YDQvdC+0LPQviDQv9GA0LXRgdGC0YPQv9C70LXQvdC40Y8gNjEzPGJyPjE5LjIuMSDQktC+0LXQvdC90YvQtSDQuCDRgNCw0LfQstC10LTRi9Cy0LDRgtC10LvRjNC90YvQtSDQsNGC0LDQutC4IDYxMzxicj4xOS4yLjIg0JHQuNC30L3QtdGBIC3QsNGC0LDQutCwIDYxNDxicj4xOS4yLjMg0KTQuNC90LDQvdGB0L7QstCw0Y8g0LDRgtCw0LrQsCA2MTQ8YnI+MTkuMi40INCi0LXRgNGA0L7RgNC40YHRgtC40YfQtdGB0LrQsNGPINCw0YLQsNC60LAgNjE0PGJyPjE5LjIuNSDQl9C70L7Rg9C/0L7RgtGA0LXQsdC70LXQvdC40LUg0LDRgtCw0LrQuCA2MTU8YnI+MTkuMi42INCQ0YLQsNC60LAg0LLQvtC70L3QtdC90LjRjyA2MTY8YnI+MTkuMyDQmtC+0LTQtdC60YEg0Y3RgtC40LrQuCA2MTY8YnI+MTkuMy4xIChJU0MpIDIg0JrQvtC00LXQutGBINGN0YLQuNC60LggNjE2PGJyPjE5LjMuMiDQmtC+0LTQtdC60YEg0Y3RgtC40LrQuCDQuCDQmNC90YLQtdGA0L3QtdGC0LAgNjE3PGJyPjE5LjQg0KDQtdC30Y7QvNC1INGN0YLQvtC5INCz0LvQsNCy0YsgNjE4PGJyPjE5LDUg0JrQu9GO0YfQtdCy0YvQtSDQvNC+0LzQtdC90YLRiyDRjdC60LfQsNC80LXQvdCwIDYxODxicj4xOS42INCf0LjRgdGM0LzQtdC90L3QvtC1INGN0LrRgdC/0LXRgNC40LzQtdC90YIgNjE5PGJyPjE5Ljcg0J7QkdCX0J7QoCDQktC+0L/RgNC+0YHRiyA2MTk8YnI+0JPQu9Cw0LLQsCAyMCDQn9GA0L7Qs9GA0LDQvNC80L3QvtC1INC+0LHQtdGB0L/QtdGH0LXQvdC40LUg0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtC4IDYyMzxicj4yMC4xINCe0LHQt9C+0YAg0LrQvtC90YLRgNC+0LvRjyDRgNCw0LfRgNCw0LHQvtGC0LrQuCDRgdC40YHRgtC10LzRiyA2MjM8YnI+MjAuMS4xINCg0LDQt9GA0LDQsdC+0YLQutCwINC/0YDQvtCz0YDQsNC80LzQvdC+0LPQviDQvtCx0LXRgdC/0LXRh9C10L3QuNGPIDYyNDxicj4yMC4xLjIg0JbQuNC30L3QtdC90L3Ri9C5INGG0LjQutC7INGA0LDQt9Cy0LjRgtC40Y8g0YHQuNGB0YLQtdC80YsgNjI4PGJyPjIwLjEuMyDQnNC+0LTQtdC70Ywg0LbQuNC30L3QtdC90L3QvtCz0L4g0YbQuNC60LvQsCA2MzA8YnI+MjAuMS40INCT0LDQvdGC0YIg0JTQuNCw0LPRgNCw0LzQvNCwINC4IFBlcnQgNjM1PGJyPjIwLjEuNSDQo9C/0YDQsNCy0LvQtdC90LjQtSDQuNC30LzQtdC90LXQvdC40LXQvCDQuCDQutC+0L3RhNC40LPRg9GA0LDRhtC40LXQuSA2MzU8YnI+MjAuMS42INCc0LXRgtC+0LQgRGV2T3BzIDYzNjxicj4yMC4xLjcg0JjQvdGC0LXRgNGE0LXQudGBINC/0YDQuNC60LvQsNC00L3QvtCz0L4g0L/RgNC+0LPRgNCw0LzQvNC40YDQvtCy0LDQvdC40Y8gNjM3PGJyPjIwLjEuOCDQn9GA0L7Qs9GA0LDQvNC80L3QvtC1INGC0LXRgdGC0LjRgNC+0LLQsNC90LjQtSA2Mzg8YnI+MjAuMS45INCa0L7QtCDRgNC10L/QvtC30LjRgtC+0YDQuNC5IDYzOTxicj4yMC4xLjEwINCh0L7Qs9C70LDRiNC10L3QuNC1INC+0LEg0YPRgNC+0LLQvdC1INC+0LHRgdC70YPQttC40LLQsNC90LjRjyA2Mzk8YnI+MjAuMS4xMSDQl9Cw0LrRg9C/0LrQsCDQv9GA0L7Qs9GA0LDQvNC80L3QvtCz0L4g0L7QsdC10YHQv9C10YfQtdC90LjRjyA2NDA8YnI+MjAuMiDQodC+0LfQtNCw0L3QuNC1INCx0LDQtyDQtNCw0L3QvdGL0YUg0Lgg0YXRgNCw0L3QuNC70LjRidCwINC00LDQvdC90YvRhSA2NDA8YnI+MjAuMi4xINCQ0YDRhdC40YLQtdC60YLRg9GA0LAg0YHQuNGB0YLQtdC80Ysg0YPQv9GA0LDQstC70LXQvdC40Y8g0LHQsNC30LDQvNC4INC00LDQvdC90YvRhSA2NDE8YnI+MjAuMi4yINCi0YDQsNC90LfQsNC60YbQuNC4INCx0LDQt9GLINC00LDQvdC90YvRhSA2NDM8YnI+MjAuMi4zINCR0LXQt9C+0L/QsNGB0L3QvtGB0YLRjCDQvNC90L7Qs9C+0YPRgNC+0LLQvdC10LLRi9GFINCx0LDQtyDQtNCw0L3QvdGL0YUgNjQ0PGJyPjIwLjIuNCAgT0RCQyAgIDY0Njxicj4yMC4yLjUgIE5vU1FMICAgNjQ2PGJyPjIwLjMg0YHQvtGF0YDQsNC90LjRgtGMINC00LDQvdC90YvQtSDQuCDQuNC90YTQvtGA0LzQsNGG0LjRjiA2NDc8YnI+MjAuMy4xINCi0LjQvyDQv9Cw0LzRj9GC0LggNjQ3PGJyPjIwLjMuMiDQo9Cz0YDQvtC30LAg0L/QsNC80Y/RgtC4IDY0Nzxicj4yMC40INCf0L7QvdC40LzQsNC90LjQtSDRgdC40YHRgtC10LwsINC+0YHQvdC+0LLQsNC90L3Ri9GFINC90LAg0LfQvdCw0L3QuNGP0YUgNjQ4PGJyPjIwLjQuMSDQrdC60YHQv9C10YDRgtC90LDRjyDRgdC40YHRgtC10LzQsCA2NDg8YnI+MjAuNC4yINC80LDRiNC40L3QvdC+0LUg0L7QsdGD0YfQtdC90LjQtSA2NDk8YnI+MjAuNC4zINCd0LXQudGA0L7QvdC90LDRjyDRgdC10YLRjCA2NDk8YnI+MjAuNC40INCX0LDRj9Cy0LrQsCDQvdCwINCx0LXQt9C+0L/QsNGB0L3QvtGB0YLRjCA2NDk8YnI+MjAuNSDQoNC10LfRjtC80LUg0Y3RgtC+0Lkg0LPQu9Cw0LLRiyA2NTA8YnI+MjAuNiDQmtC70Y7Rh9C10LLRi9C1INC80L7QvNC10L3RgtGLINGN0LrQt9Cw0LzQtdC90LAgNjUwPGJyPjIwLjcg0J/QuNGB0YzQvNC10L3QvdC+0LUg0Y3QutGB0L/QtdGA0LjQvNC10L3RgiA2NTE8YnI+MjAuOCDQntCR0JfQntCgINCS0L7Qv9GA0L7RgSA2NTE8YnI+0JPQu9Cw0LLQsCAyMSDQl9C70L7Rg9C/0L7RgtGA0LXQsdC70LXQvdC40LUg0LrQvtC00LAg0Lgg0L/RgNC40LvQvtC20LXQvdC40LkgNjU0PGJyPjIxLjEg0JfQu9C+0YPRgdC+0LLQsNC90L3Ri9C5INC60L7QtCA2NTQ8YnI+MjEuMS4xINCY0YHRgtC+0YfQvdC40Log0LLRgNC10LTQvtC90L7RgdC90L7Qs9C+INC60L7QtNCwIDY1NDxicj4yMS4xLjIg0JLQuNGA0YPRgSA2NTU8YnI+MjEuMS4zINCb0L7Qs9C40LrQsCA2NTk8YnI+MjEuMS40INCi0YDQvtGP0L3RgdC60LDRjyDQu9C+0YjQsNC00YwgNjYwPGJyPjIxLjEuNSDQp9C10YDQstGMIDY2MTxicj4yMS4xLjYgU3B5d2FyZSBhbmQgQWR3YXJlIDY2Mjxicj4yMS4xLjcg0JDRgtCw0LrQsCDQvdGD0LvQtdCy0L7Qs9C+INC00L3RjyA2NjM8YnI+MjEuMiDQkNGC0LDQutCwINC/0LDRgNC+0LvRjyA2NjM8YnI+MjEuMi4xINCf0LDRgNC+0LvRjCDRg9Cz0LDQtNCw0LnRgtC1INCw0YLQsNC60YMgNjYzPGJyPjIxLjIuMiDQodC70L7QstCw0YDRjCDQsNGC0LDQutCwIDY2NDxicj4yMS4yLjMgU29jaWFsIEVuZ2luZWVyaW5nIDY2NTxicj4yMS4yLjQg0JrQvtC90YLRgNC80LXRgNGLIDY2Njxicj4yMS4zINCQ0YLQsNC60LAg0L/RgNC40LvQvtC20LXQvdC40Y8gNjY2PGJyPjIxLjMuMSDQv9C10YDQtdC/0L7Qu9C90LXQvdC40LUg0LHRg9GE0LXRgNCwIDY2Njxicj4yMS4zLjIg0JLRgNC10LzRjyDQv9GA0L7QstC10YDQutC4LCDRh9GC0L7QsdGLINC40YHQv9C+0LvRjNC30L7QstCw0YLRjCDQstGA0LXQvNGPIDY2Nzxicj4yMS4zLjMgQmFja2Rvb3IgNjY3PGJyPjIxLjMuNCDQn9C+0LLRi9GI0LXQvdC40LUg0YDQsNC30YDQtdGI0LXQvdC40Y8g0Lgg0YDRg9GC0LrQuNGC0LAgNjY3PGJyPjIxLjQg0JHQtdC30L7Qv9Cw0YHQvdC+0YHRgtGMINCy0LXQsSAt0L/RgNC40LvQvtC20LXQvdC40LkgNjY4PGJyPjIxLjQuMSDQodGG0LXQvdCw0YDQuNC5INC/0L7Qv9C10YDQtdGH0L3QvtCz0L4g0YHQsNC50YLQsCA2Njg8YnI+MjEuNC4yINCk0L7RgNCz0LjRjyDQv9C+INC/0LXRgNC10LrRgNC10YHRgtC90L7QvNGDINC30LDQv9GA0L7RgdGDIDY2OTxicj4yMS40LjMg0LDRgtCw0LrQsCDQuNC90YrQtdC60YbQuNC4IFNRTCA2Njk8YnI+MjEsNSDQsNGC0LDQutCwINGA0LDQt9Cy0LXQtNGH0LjQutCwIDY3MTxicj4yMS41LjEg0L7QsdC90LDRgNGD0LbQtdC90LjQtSBJUCA2NzI8YnI+MjEuNS4yINCh0LrQsNC90LjRgNC+0LLQsNC90LjQtSDQv9C+0YDRgtCwIDY3Mjxicj4yMS41LjMg0KHQutCw0L3QuNGA0L7QstCw0L3QuNC1INGD0Y/Qt9Cy0LjQvNC+0YHRgtC4IDY3Mjxicj4yMS42INCa0LDQvNGD0YTQu9GP0LbQvdCw0Y8g0LDRgtCw0LrQsCA2NzM8YnI+MjEuNi4xIElQIFNwb29maW5nIDY3Mzxicj4yMS42LjIg0KHQtdGB0YHQuNGPINGD0LPQvtC90LAgNjczPGJyPjIxLjcg0KDQtdC30Y7QvNC1INGN0YLQvtC5INCz0LvQsNCy0YsgNjczPGJyPjIxLDgg0JrQu9GO0YfQtdCy0YvQtSDQvNC+0LzQtdC90YLRiyDRjdC60LfQsNC80LXQvdCwIDY3NDxicj4yMSw5INC/0LjRgdGM0LzQtdC90L3QvtCz0L4g0Y3QutGB0L/QtdGA0LjQvNC10L3RgtCwIDY3NDxicj4yMS4xMCDQntCR0JfQntCgINCS0L7Qv9GA0L7RgdGLIDY3NTxicj7Qn9GA0LjQu9C+0LbQtdC90LjQtSBBINC/0LjRgdGM0LzQtdC90L3QvtC1INGN0LrRgdC/0LXRgNC40LzQtdC90YIg0J7RgtCy0LXRgtGLIDY3ODxicj7Qn9GA0LjQu9C+0LbQtdC90LjQtSBCINCe0LHQt9C+0YAg0JLQntCf0KDQntChINCe0YLQstC10YIgNjg3PHA+Li4uLi4uPC9wPjwvZGl2PjwvZGl2PjxpbWcgY2xhc3M9ImRlc2NfYW5jaG9yIiBpZD0iZGVzYy1tb2R1bGUtNSIgc3JjPSJodHRwczovL2Fzc2V0cy5hbGljZG4uY29tL2tpc3N5LzEuMC4wL2J1aWxkL2ltZ2xhenlsb2FkL3NwYWNlYmFsbC5naWYiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bzt3aWR0aDogNzQ1LjBweDtib3JkZXI6ICNlZGVkZWQgc29saWQgMS4wcHg7b3ZlcmZsb3c6IGhpZGRlbjttYXJnaW4tYm90dG9tOiAyMC4wcHg7Ij48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7Zm9udC1zaXplOiAxNC4wcHg7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDtwYWRkaW5nLWxlZnQ6IDE1LjBweDsiPtCm0LLQtdGCINGB0YLRgNCw0L3QuNGG0LA6PC9kaXY+PC9kaXY+PC9wPg==
Продавец:博库旗舰店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 36 31.96676руб.
¥8.45179руб.
¥17.78376руб.
¥237.25 013руб.
- Информация о товаре
- Фотографии
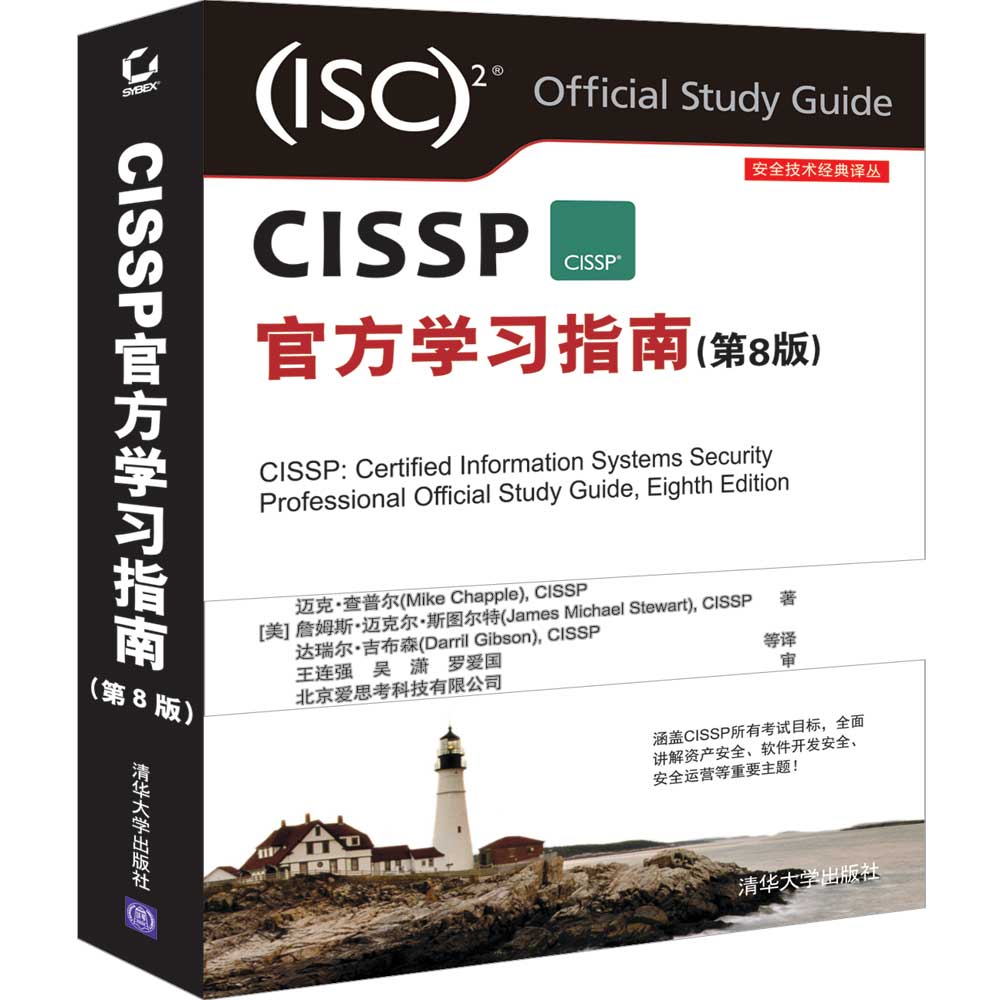

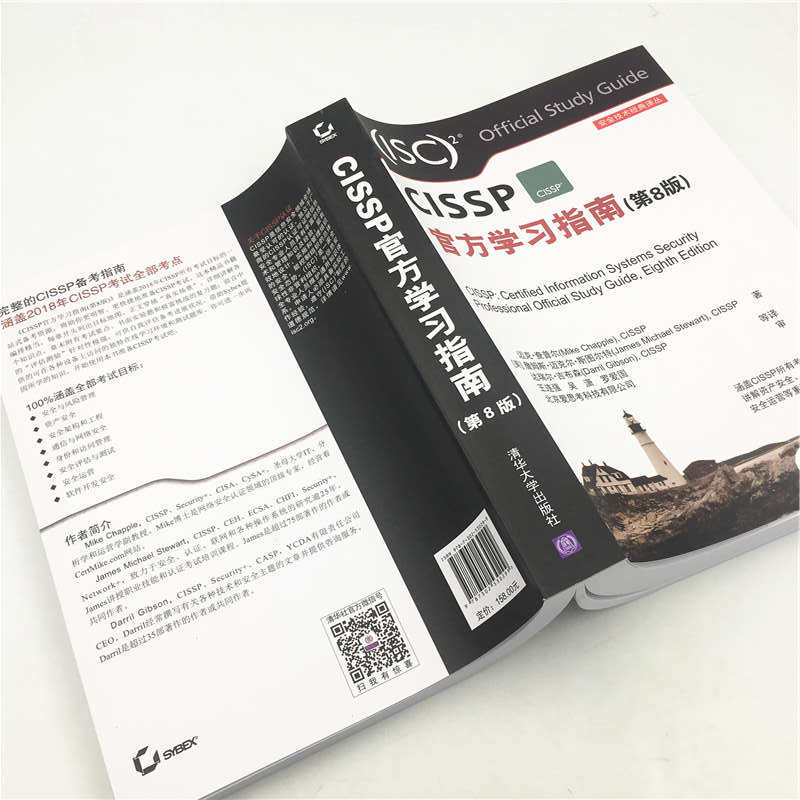
Основная информация
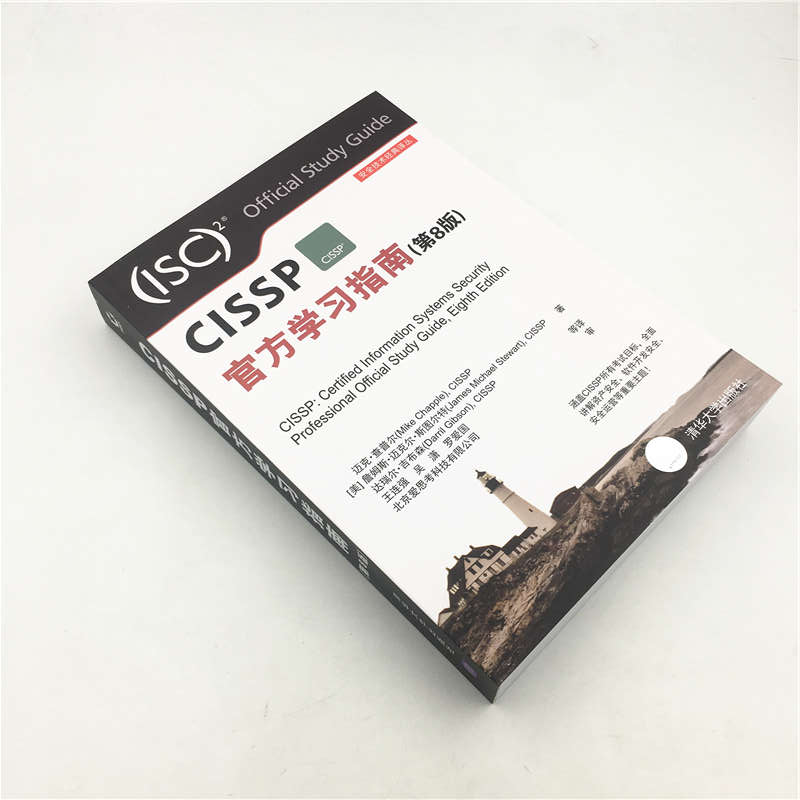
| Название продукта: | Официальное руководство по обучению CISSP (8 -е издание)/Классический перевод технологий безопасности | формат: | 16 |
| Автор: | (Красота) Майк&Middot; часовня // Джеймс&Миддот; Майкл&Миддот; Стюарт // Дарелл&Миддот; Гибсон | Переводчик: Ван Лянцян // wu xiao // luo aiguo | Количество страниц: | |
| Цены: | 158 | Время публикации: | 2019-10-01 |
| Номер ISBN: | 9787302530299 | Время печати: | 2019-10-01 |
| Издательство: | Университет Цингхуа | Издание: | 1 |
| Типы продукта: | книги | Время печати: | 1 |
Об авторе:
\"Майк Чаппл, CISSP, PhD, Security+, CISA, CYSA+, доцент ИТ, аналитика и операции, Университет Нотр -Дам. Он занимал должность директора по информационным вопросам Института бренда, агентства безопасности США и исследователя информационной безопасности ВВС США. Он специализируется на обнаружении вторжения в сеть и контроле доступа. Майк часто пишет на веб -сайте SearchSecurity, к которому принадлежит TechTarget, и пишет более 25 книг, в том числе (ISC): официальные упражнения CISSP, учебное пособие Comptia CSA+ и кибер -война: информационная война в взаимосвязанном мире.
  Джеймс Майкл Стюарт, CISSP, CEH, ECSA, CHFI, Security+, Network+, участвует в письменной форме и обучении более 20 лет и в настоящее время сосредоточен на области безопасности. С 2002 года он преподает учебные курсы CISSP, включая интернет -безопасность, тестирование хакерства/проникновения в этики и т. Д. В рамках его обучения. Он является автором и участником более 75 книг и большого количества программных программ, охватывающих сертификацию безопасности, темы Microsoft и управление сетью, включая Руководство по обзору Security+ (SY0-501).
  Даррил Гибсон, генеральный директор CISSP, Security+, Casp, YCDA LLC, является автором или соавтором более 40 книг. Даррил имеет различные профессиональные сертификаты, пишет регулярно, предоставляет консалтинговые услуги и преподавания, охватывая различные технические и темы безопасности.
  Ван Лянцян в настоящее время является техническим директором Peciging Times Xinwei Information Technology Co., Ltd., докторантуры и члена WG7 Комитета по стандартной информационной безопасности. Он имеет сертификаты сертификации, такие как аудиторы информационной системы и IPMP. Он отвечает за координацию перевода этой книги. Он несет ответственность за перевод этой книги в главе 6, глава 7 и в главе 7 этой книги, а также за обзор и завершение всей книги.
  Wu Xiao, в настоящее время экспертный консультант по безопасности в Пекине Tianrongxin Network Security Technology Co., Ltd., имеет CISSP, CISA, PMP, ISO27001 и другие сертификаты сертификации и отвечает за перевод главы 4 этой книги.
  Luo Aiguo, в настоящее время работает в интернет -компании, имеет сертификаты сертификации CISSP и CSSLP и участвует в работе по переводу главы 8 на 21 этой книги.
  Guo Pengcheng, в настоящее время глава Beisen Cloud Computing Security, эксперт эксперта комитета альянса по облачной безопасности Китая, лектора по облачной безопасности и консультанта C-Star. Он имеет CISSP, CCSK и другие сертификаты сертификации и отвечает за перевод главы 1, главы 3 и главы 4 этой книги.
&Лю Бейшуй в настоящее время является инженером в Центре исследований в области информационной безопасности в Лаборатории Китая Сайпа. Он имеет CISSP, PMP и другие сертификаты сертификации. Он несет ответственность за перевод главы 5 и 6 этой книги и пишет предисловие переводчика для этой книги.
  Sun Shuqiang, основатель Beijing Zhongke Boan Technology Co., Ltd., Генеральный секретарь Пекинского филиала 2 и официальный уполномоченный преподаватель (ISC) 2. Он владеет CISSP-ISSAP, ISSMP, CISA, PMP, системным аналитиком и другими сертификатами сертификации и отвечает за перевод главах 8 и 9 этой книги.
  Gu Guangyu, в настоящее время инженер в Институте электроэнергии Anhui Electric Power Science Grid, имеет сертификат сертификации CISSP и отвечает за перевод главы 0 и главы 2 этой книги.
&Ma Duohe в настоящее время является ассоциированным исследователем в Институте информационной инженерии, членом Пекинского отделения (ISC) 2, сертифицированного лектора CISSP, доктора и магистра. Он владеет CISSP, PMP и другими сертификатами сертификации и участвует в переводной работе по главе 5 этой книги.
  После этого спасибо Гу Вэй за помощь в переводе и корректуре этой книги.
\"
  Джеймс Майкл Стюарт, CISSP, CEH, ECSA, CHFI, Security+, Network+, участвует в письменной форме и обучении более 20 лет и в настоящее время сосредоточен на области безопасности. С 2002 года он преподает учебные курсы CISSP, включая интернет -безопасность, тестирование хакерства/проникновения в этики и т. Д. В рамках его обучения. Он является автором и участником более 75 книг и большого количества программных программ, охватывающих сертификацию безопасности, темы Microsoft и управление сетью, включая Руководство по обзору Security+ (SY0-501).
  Даррил Гибсон, генеральный директор CISSP, Security+, Casp, YCDA LLC, является автором или соавтором более 40 книг. Даррил имеет различные профессиональные сертификаты, пишет регулярно, предоставляет консалтинговые услуги и преподавания, охватывая различные технические и темы безопасности.
  Ван Лянцян в настоящее время является техническим директором Peciging Times Xinwei Information Technology Co., Ltd., докторантуры и члена WG7 Комитета по стандартной информационной безопасности. Он имеет сертификаты сертификации, такие как аудиторы информационной системы и IPMP. Он отвечает за координацию перевода этой книги. Он несет ответственность за перевод этой книги в главе 6, глава 7 и в главе 7 этой книги, а также за обзор и завершение всей книги.
  Wu Xiao, в настоящее время экспертный консультант по безопасности в Пекине Tianrongxin Network Security Technology Co., Ltd., имеет CISSP, CISA, PMP, ISO27001 и другие сертификаты сертификации и отвечает за перевод главы 4 этой книги.
  Luo Aiguo, в настоящее время работает в интернет -компании, имеет сертификаты сертификации CISSP и CSSLP и участвует в работе по переводу главы 8 на 21 этой книги.
  Guo Pengcheng, в настоящее время глава Beisen Cloud Computing Security, эксперт эксперта комитета альянса по облачной безопасности Китая, лектора по облачной безопасности и консультанта C-Star. Он имеет CISSP, CCSK и другие сертификаты сертификации и отвечает за перевод главы 1, главы 3 и главы 4 этой книги.
&Лю Бейшуй в настоящее время является инженером в Центре исследований в области информационной безопасности в Лаборатории Китая Сайпа. Он имеет CISSP, PMP и другие сертификаты сертификации. Он несет ответственность за перевод главы 5 и 6 этой книги и пишет предисловие переводчика для этой книги.
  Sun Shuqiang, основатель Beijing Zhongke Boan Technology Co., Ltd., Генеральный секретарь Пекинского филиала 2 и официальный уполномоченный преподаватель (ISC) 2. Он владеет CISSP-ISSAP, ISSMP, CISA, PMP, системным аналитиком и другими сертификатами сертификации и отвечает за перевод главах 8 и 9 этой книги.
  Gu Guangyu, в настоящее время инженер в Институте электроэнергии Anhui Electric Power Science Grid, имеет сертификат сертификации CISSP и отвечает за перевод главы 0 и главы 2 этой книги.
&Ma Duohe в настоящее время является ассоциированным исследователем в Институте информационной инженерии, членом Пекинского отделения (ISC) 2, сертифицированного лектора CISSP, доктора и магистра. Он владеет CISSP, PMP и другими сертификатами сертификации и участвует в переводной работе по главе 5 этой книги.
  После этого спасибо Гу Вэй за помощь в переводе и корректуре этой книги.
\"
Краткое содержание:
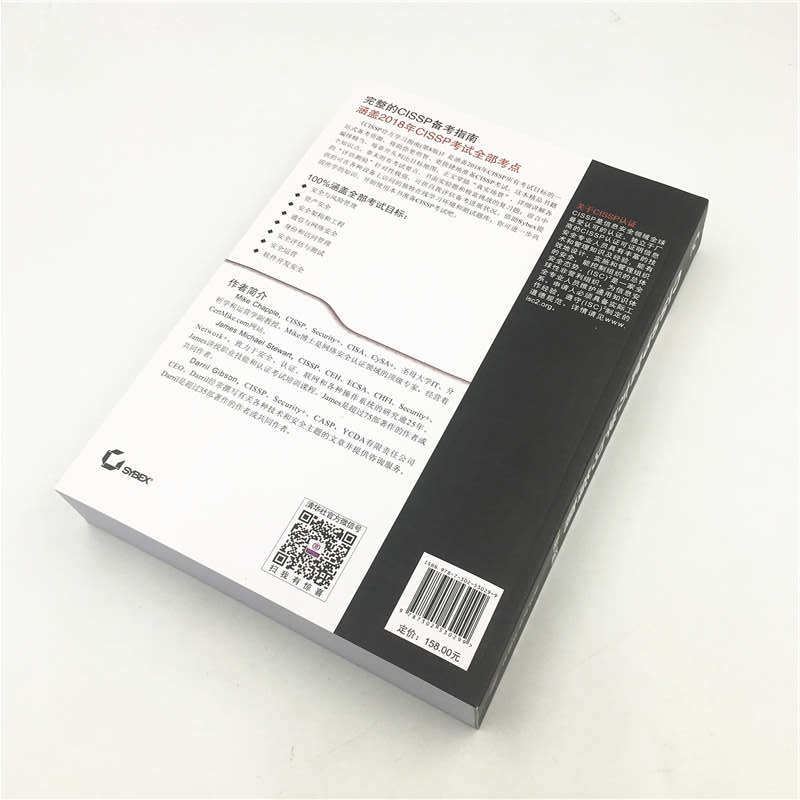
\"Охватывание всех целей экзамена: ◆ Управление безопасности и управлением рисками ◆ Безопасность активов ◆ Архитектура и техника безопасности ◆ Коммуникация и сетевая безопасность ◆ Управление идентификацией и доступом ◆ Оценка безопасности и тестирование ◆ Операции безопасности ◆ Разработка программного обеспечения \"
......
Оглавление:
Глава 1 Принципы и стратегии достижения управления безопасности 1
1.1 Понимание и применение концепций конфиденциальности, целостности и удобства использования 1
1.1.1 Конфиденциальность 2
1.1.2 целостность 3
1.1.3 Доступность 4
1.1.4 Другие концепции безопасности 6
1.1.5 Механизм защиты 8
1.1.6 Слои 9
1.1.7 Аннотация 9
1.1.8 Скрытие данных 9
1.1.9 шифрование 10
1.2 Оценка и применение принципов управления безопасности 10
1.2.1 Особенности безопасности, которые соответствуют бизнес -стратегии, целям, миссиям и целям 10
1.2.2 Организационный процесс 12
1.2.3 Роли и обязанности организации 16
1.2.4 Структура управления безопасности 17
1.2.5 Уход и должная осмотрительность 18
1.3 Разработать, документировать и реализовать политики безопасности, стандарты, процедуры и руководящие принципы 18
1.3.1 Политика безопасности 18
1.3.2 Стандарты, базовые показатели и руководящие принципы 19
1.3.3 Программа 20
1.4 Понимание и применение концепций и методов моделирования угроз 21
1.4.1. Определите угрозы 22
1.4.2 Определить и отображать потенциальные атаки 25
1.4.3 Выполните упрощенный анализ 26
1.4.4 Сортировка приоритета и ответ 26
1.5 Применение концепций управления на основе рисков к цепочкам поставок 27
1.6 Сводка этой главы 28
1,7 Ключевые моменты экзамена 29
1.8 Письменное эксперимент 31
1.9 Просмотр Вопрос 31
Глава 2 Концепции безопасности персонала и управления рисками 35
2.1 Политика и процедуры безопасности персонала 36
2.1.1 Скрининг и набор кандидатов 38
2.1.2 Трудовые соглашения и стратегии 38
2.1.3 Процедуры присоединения и отставки 39
2.1.4 Соглашения и контроль поставщиков, консультантов и подрядчиков 41
2.1.5 Требования к политике соответствия 42
2.1.6 Требования к политике конфиденциальности 42
2.2 Управление безопасности 43
2.3 Понять и применять концепции управления рисками 44
2.3.1 Условия риска 45
2.3.2 Определите угрозы и уязвимости 46
2.3.3 Оценка риска/анализ 47
2.3.4 Ответ на риск 53
2.3.5 Выбор и реализация мер контроля 54
2.3.6 Применимые типы управления 56
2.3.7 Оценка контроля безопасности 57
2.3.8 Мониторинг и измерение 57
2.3.9 Оценка активов и отчет 57
2.3.10 Непрерывное улучшение 58
2.3.11 Структура риска 59
2.4 Установить и поддерживать программы по вопросам безопасности, образования и обучения.
2.5 Функции безопасности управления 61
2.6 Сводка этой главы 62
2.7 Ключевые моменты экзамена 62
2.8 Письменное эксперимент 64
2.9 ОБЗОР Вопрос 64
Глава 3 План непрерывности бизнеса 68
3.1 Введение в план непрерывности бизнеса 68
3.2 Объем проекта и план 69
3.2.1 Анализ бизнес -организации 69
3.2.2 Выберите BCP Team 70
3.2.3 Требования к ресурсам 71
3.2.4 Юридические и нормативные требования 72
3.3 Оценка воздействия на бизнес 73
3.3.1 Приоритет 74
3.3.2 Идентификация риска 74
3.3.3 Оценка возможностей 75
3.3.4 Оценка воздействия 76
3.3.5 Приоритет ресурса сортировка 77
3.4 План преемственности 77
3.4.1 Разработка стратегии 77
3.4.2 Подготовка и обработка 78
3.5 Утверждение и реализация плана 79
3.5.1 Одобрение программы 79
3.5.2 Реализация плана 79
3.5.3 Обучение и образование 80
3.5.4 Документация BCP 80
3.6 Резюме этой главы 83
3.7 Ключевые моменты экзамена 83
3.8 Письменное эксперимент 84
3.9 ОБЗОР Вопрос 84
Глава 4 Законы, правила и соответствие 88
4.1 Классификация законов 88
4.1.1 Уголовное право 89
4.1.2 Гражданское право 90
4.1.3 Административное право 90
4.2 Закон 90
4.2.1 Компьютерное преступление 91
4.2.2 Интеллектуальная собственность 94
4.2.3 Лицензия 97
4.2.4. Импорт/экспортный контроль 98
4.2.5 Конфиденциальность 98
4.3 Соответствие 104
4.4 Контракты и закупки 105
4.5 Сводка этой главы 105
4.6 Ключевые моменты экзамена 106
4.7 Письменный эксперимент 106
4.8 ОБЗОР Вопрос 107
Глава 5 Защита безопасности активов 110
5.1 Идентификация и классификация активов 110
5.1.1 Определение конфиденциальных данных 111
5.1.2 Определение классификации данных 112
5.1.3 Определение классификации активов 114
5.1.4 Определите контроль безопасности данных 114
5.1.5 Понимание статуса данных 115
5.1.6 Управление информацией и активами 116
5.1.7 Метод защиты данных 121
5.2 Определите владение данными 123
5.2.1 Владелец данных 123
5.2.2 Владелец актива 124
5.2.3. Владелец бизнеса/задачи 124
5.2.4 Пользователь данных 125
5.2.5 Администратор 127
5.2.6 Хранитель 127
5.2.7 Пользователь 128
5.2.8 Защита конфиденциальности 128
5.3 Используйте базовую линию безопасности 128
5.3.1 Определение области и настройка по требованию 129
5.3.2 Критерии отбора 129
5.4 Сводка этой главы 130
5.5 Ключевые моменты экзамена 130
5.6 Письменный эксперимент 131
5.7 ОБЗОР Вопрос 131
Глава 6 Криптография и симметричный ключевой алгоритм 135
6.1 Исторические вехи в криптографии 135
6.1.1 Caesar Password 136
6.1.2 Американская гражданская война 136
6.1.3 Ультра и загадка 137
6.2 Базовые знания криптографии 137
6.2.1 Цели криптографии 137
6.2.2 Концепция криптографии 139
6.2.3 Пароль Математика 140
6.2.4 Пароль 144
6.3 Современная криптография 149
6.3.1 Ключ пароля 149
6.3.2 Алгоритм симметричного ключа 150
6.3.3 Алгоритм асимметричного ключа 151
6.3.4 Хэш -алгоритм 153
6.4 Симметричный пароль 154
6.4.1 Стандарт шифрования данных 154
6.4.2 Triple DES 155
6.4.3 Алгоритм шифрования данных 156
6.4.4 Blowfish 157
6.4.5 Skipjack 157
6.4.6 Стандарт шифрования 157
6.4.7 Управление симметричными ключами 158
6.5 Жизненный цикл пароля 160
6.6 Резюме этой главы 160
6.7 Ключевые моменты экзамена 161
6.8 Письменное эксперимент 162
6.9 ОБЗОРОВАЯ ВОПРОСЫ 162
Глава 7 Приложение PKI и пароль 166
7.1 Асимметричный пароль 166
7.1.1 Государственные и частные ключи 167
7.1.2 RSA 167
7.1.3 El Gamal 169
7.1.4 Эллиптическая кривая 169
7.2 Хэш -функция 170
7.2.1 SHA 171
7.2.2 MD2 171
7.2.3 MD4 171
7.2.4 MD5 172
7.3 Цифровая подпись 172
7.3.1 HMAC 173
7.3.2 Стандарт цифровой подписи 174
7.4 Инфраструктура общедоступного ключа 174
7.4.1 Сертификат 174
7.4.2 Агентство по выдаче сертификации 175
7.4.3 Генерация и разрушение сертификатов 176
7.5 Асимметричное управление ключами 177
7.6 Прикладная криптография 178
7.6.1 Портативные устройства 178
7.6.2 Электронная почта 179
7.6.3 Веб -приложения 180
7.6.4 Управление цифровыми правами 182
7.6.5 Сеть 185
7.7 Атака пароля 187
7.8 Резюме этой главы 189
7.9 Ключевые моменты экзамена 190
7.10 Письменное эксперимент 191
7.11 Обзорные вопросы 191
Глава 8 Принципы модели безопасности, дизайн и возможности 195
8.1 Внедрение и управление инженерными процессами с использованием принципов проектирования безопасности 195
8.1.1 Объект и субъект 196
8.1.2 закрытые и открытые системы 196
8.1.3 Методы обеспечения конфиденциальности, целостности и доступности 197
8.1.4 Контроль 198
8.1.5 Траст и уверенность 198
8.2 Понимание основных концепций моделей безопасности 199 199
8.2.1 Доверенная вычислительная база 200
8.2.2 Mate Machine Model 201
8.2.3 Модель потока информации 201
8.2.4 Модель 202 невмешательства
8.2.5 Take-Grant Model 202
8.2.6 Матрица управления доступом 203
8.2.7 Bell-Lapadula Model 204
8.2.8 Biba Model 206
8.2.9 Clark-Wilson Model 207
8.2.10 Brewer и Nash Model 208
8.2.11 Goguen-Meseger Model 208
8.2.12 Sutherland Model 209
8.2.13 Грэм-модель 209
8.3 Выберите меры управления на основе требований безопасности системы 209
8.3.1 Rainbow Series 210
8.3.2 Классификация TCSEC и необходимые функции 211
8.3.3 Общие руководящие принципы 214
8.3.4 Руководство по реализации промышленности и безопасности 217
8.3.5 Сертификация и оценка 217
8.4 Понимание функций безопасности информационных систем 219
8.4.1 Защита памяти 219
8.4.2 Виртуализация 220
8.4.3 Модуль платформы доверенного платформы 220
8.4.4 Интерфейс 220
8.4.5.
8.5 Сводка этой главы 221
8.6 Ключевые моменты экзамена 221
8.7 Письменное эксперимент 222
8.8 Обзор Вопросы 222
ГЛАВА 9 БЕЗОПАСНОСТЬ БЕЗОПАСНОСТЬ, УГРАЗНИКА И КОНТРЕМЕРЫ 226
9.1 Оценить и смягчить уязвимости безопасности 227
9.1.1 оборудование 227
9.1.2 Прошивка 241
9.2 Клиентская система 242
9.2.1 applet 242
9.2.2 Локальный кеш 244
9.3 Server System 245
9.4 Система базы данных безопасности 246
9.4.1 Агрегация 246
9.4.2 Рассуждение 246
9.4.3.
9.4.4 Анализ данных 247
9.4.5 крупномасштабная параллельная система данных 248
9.5 Распределенные системы и безопасность конечной точки 248
9.5.1 Облачные системы и облачные вычисления 250
9.5.2 Гридные вычисления 253
9.5.3 Одноранговая сеть 253
9.6 Интернет вещей 254
9.7 Система промышленного управления 255
9.8 Оценка и смягчение уязвимостей на основе веб -систем 255
9.9 Оценка и смягчение уязвимостей в мобильных системах 259
9.9.1 Безопасность оборудования 260
9.9.2. Защита приложения 263
9.9.3 Byod Focus 264
9.10 Оценка и смягчение уязвимостей в встроенных устройствах и системах с физической информацией 267
9.10.1 Примеры встроенных систем и статических систем 267
9.10.2 Методы защиты встроенных и статических систем 268
9.11 Базовый механизм защиты 270
9.11.1 Технический механизм 270
9.11.2 Политика безопасности и компьютерная архитектура 272
9.11.3 Механизм политики 273
9.12 Общие архитектурные дефекты и проблемы безопасности 273
9.12.1 Скрытый канал 274
9.12.2 Атаки и проблемы безопасности на основе дефектов проектирования или кодирования 274
9.12.3 Программирование 276
9.12.4 Время, изменения статуса и перерывы в связи 277
9.12.5 Интеграция технологий и процессов 277
9.12.6 Электромагнитное излучение 277
9.13 Резюме этой главы 278
9.14 Ключевые моменты экзамена 278
9.15 Письменное эксперимент 280
9.16 Обзор Вопрос 281
Глава 0 Требования к физической безопасности 284
10.1 Принципы безопасности для дизайна площадки и объекта 285
10.1.1 План безопасности 285
10.1.2 Выбор сайта 285
10.1.3 видимость 286
10.1.4 стихийные бедствия 286
10.1.5 Дизайн объектов 286
10.2 Реализация Управления безопасности сайта и объекта 287
10.2.1 Отказ оборудования 288
10.2.2 Подробная комната 288
10.2.3 Промежуточный серверный центр обработки данных 290
10.2.4 Средства для хранения медиа 293
10.2.5 Хранение доказательств 293
10.2.6 Ограниченные зоны и безопасность рабочей зоны 294
10.2.7 Инфраструктура и HVAC 295
10.2.8 Предотвращение, обнаружение и пожаротушение 297
10.3 Реализация и управление физической безопасностью 300
10.3.1 контроль безопасности границы 300
10.3.2 Внутренний контроль безопасности 303
10.4 Сводка этой главы 306
10,5 Ключевые моменты экзамена 307
10.6 Письменный эксперимент 309
10.7 ОБЗОР Вопрос 309
Глава 1 Архитектура и защита безопасности. Компоненты сети 312
11.1 модель OSI 312
11.1.1 История моделей OSI 313
11.1.2 Функции OSI 313
11.1.3 Упаковка/распаковка 314
11.1.4 OSI MODEL Уровень 315
11.2 TCP/IP -модель 321
11.3 Соглашение о конвергенции 334
11.4 Беспроводная сеть 336
11.4.1 Защита точек беспроводного доступа 336
11.4.2 Защитите SSID 338
11.4.3 Проведение расследования на месте 338
11.4.4 Использование протокола безопасного шифрования 339
11.4.5 Расположение антенны 341
11.4.6 Антенна тип 342
11.4.7 Корректировка управления уровнем мощности 342
11.4.8 WPS 342
11.4.9 Использование принудительного портала 343
11.4.10 Общая программа безопасности Wi-Fi 343
11.4.11 Беспроводная атака 344
11.5 Компонент безопасности 346
11.5.1 Контроль доступа к сети 347
11.5.2 Брандмауэр 347
11.5.3
11.5.4 Операция по безопасности оборудования 351
11.6 Кабель, беспроводная, топология, общение и
Трансмиссионная средняя технология 353
11.6.1 Среда передачи 354
11.6.2 Топология сети 357
11.6.3 Беспроводная связь и безопасность 359
11.6.4 Технология локальной сети 363
11.7 Резюме этой главы 366
11,8 Ключевые моменты экзамена 367
11.9 Письменный эксперимент 369
11.10 Вопросы обзора 369
Глава 2 Безопасная связь и сетевые атаки 373
12.1 Механизм безопасности сети и протокола 373
12.1.1 Протокол безопасной связи 374
12.1.2 Протокол аутентификации 374
12.2 Безопасность голосовой связи 375
12.2.1 VoIP 375
12.2.2 Social Engineering 376
12.2.3 Обман и злоупотребление 377
12.3 Мультимедийное сотрудничество 378
12.3.1 Отдаленное собрание 379
12.3.2 Мгновенное общение 379
12.4 Управление безопасностью электронной почты 379
12.4.1.
12.4.2 Понимание вопросов безопасности электронной почты 381
12.4.3 Решение по безопасности электронной почты 381
12.5 Управление безопасности удаленного доступа 383
12.5.1 План безопасности удаленного доступа 385
12.5.2.
12.5.3 Централизованная служба удаленной аутентификации 386
12.6 Виртуальная частная сеть 387
12.6.1 Туннельная технология 387
12.6.2 Рабочий механизм VPN 388
12.6.3 Обычно используемый протокол VPN 388
12.6.4 Виртуальная локальная сеть 390
12.7 Виртуализация 391
12.7.1 Виртуальное программное обеспечение 391
12.7.2 Виртуализированная сеть 392
12.8 Перевод сетевого адреса 392
12.8.1 Частный IP -адрес 393
12.8.2 Stateful Nat 394
12.8.3 Статический и динамичный NAT 395
12.8.4 Автоматическое распределение IP 395
12.9 Технология обмена 396
12.9.1 Переключение цепи 396
12.9.2 Переключатель пакетов 397
12.9.3 Виртуальная схема 397
12.10 WAN Technology 398
12.10.1 WAN Connection Technology 399
12.10.2 Соглашение о упаковке 4 401
12.11 Различные функции управления безопасности 401
12.11.1 Прозрачность 402
12.11.2 Verification Itgensity 402
12.11.3 Механизм передачи 402
12.12 Граница безопасности 403
12.13 Предотвратить или смягчить кибератаки 403
12.13.1 DOS и DDOS 404
12.13.2 Подслушивание 404
12.13.3 Подделка/маскировка 405
12.13.4 Атака 405 воспроизведения 405
12.13.5 Изменить атаку 406
12.13.6 Протокол разрешения адреса Ссылка 406
12.13.7 Отравление DNS, обман и угон 406
12.13.8 Ссылка на гиперссылку 407
12.14 Резюме этой главы 407
12.15 Ключевые моменты экзамена 409
12.16 Письменное эксперимент 410
12.17 Обзор Вопросы 410
Глава 3 Управление идентичностью и аутентификацией 414
13.1 Контроль доступа к активам 414
13.1.1 Сравнение субъекта и объекта 415
13.1.2 ЦРУ Три-секс и контроль доступа 416
13.1.3 Типы управления доступом 416
13.2 Сравнение идентичности и аутентификации 418
13.2.1 Регистрация и сертификация личности 418
13.2.2 Авторизация и подотчетность 419
13.2.3 Факторы проверки идентификации 420
13.2.4 Пароль 421
13.2.5 Смарт -карты и токены 423
13.2.6 Биометрическая технология 425
13.2.7 Многофакторная аутентификация 428
13.2.8 Проверка устройства 429
13.2.9 Аутентификация обслуживания 429
13.3 Реализация управления идентификацией 430
13.3.1 Одиночный вход 430
13.3.2 Система управления учетными данными 434
13.3.3 Интегрированная идентификационная служба 434
13.3.4 Сессия управления 435
13.3.5 Соглашение AAA 435
13.4 Управление жизненным циклом конфигурации идентификации и доступа 437
13.4.1 Конфигурация доступа 437
13.4.2 Обзор счета 438
13.4.3 Отзыв счета 439
13.5 Резюме этой главы 439
13.6 Ключевые моменты экзамена 440
13.7 Письменное эксперимент 441
13.8 ОБЗОР Вопрос 441
Глава 4 управление и мониторинг доступа 445
14.1 Сравнение моделей контроля доступа 445
14.1.1 Сравнение разрешений, прав и привилегий 445
14.1.2 Понимание механизма авторизации 446
14.1.3 Определение требований с использованием политик безопасности 447
14.1.4 Реализация глубины защиты 447
14.1.5 Сводка модели контроля доступа 448
14.1.6 Автономный контроль доступа 449
14.1.7 Неавтономный контроль доступа 449
14.2 Понимание атак контроля доступа 454
14.2.1 Факторы риска 454
14.2.2 Определите активы 455
14.2.3 Определите угрозы 456
14.2.4 Идентификация уязвимостей 457
14.2.5 Общие атаки контроля доступа 457
14.2.6 Сводка методов защиты 465
14.3 Резюме этой главы 467
14.4 Ключевые моменты 467
14.5 Письменное эксперимент 468
14.6 Вопросы обзора 468
Глава 5 Оценка безопасности и тестирование 472
15.1 Оценка и тестирование
15.1.1 Тест безопасности 473
15.1.2 Оценка безопасности 474
15.1.3 Аудит безопасности 474
15.2 Оценка уязвимости 476
15.2.1 Описание уязвимости 477
15.2.2 Сканирование уязвимости 477
15.2.3 Тест на проникновение 484
15.3 Тестовое программное обеспечение 486
15.3.1 Обзор и тестирование кода 486
15.3.2 Интерфейс -тест 489
15.3.3 Тест на случаи неправильного использования 489
15.3.4 Анализ охвата теста 490
15.3.5 Мониторинг веб -сайта 490
15.4 Реализация процесса управления безопасности 491
15.4.1 Обзор журнала 491
15.4.2 Управление счета 491
15.4.3 Проведение резервного копирования 492
15.4.4 Ключевые показатели производительности и риска 492
15.5 Резюме этой главы 492
15.6 Ключевые моменты экзамена 493
15.7 Письменное эксперимент 494
15.8 ОБЗОР Вопросы 494
Глава 6 Управление операцией безопасности 498
16.1 Концепция операции безопасности приложения 498
16.1.1 Знайте его потребности и небольшие привилегии 499
16.1.2 Разделение обязанностей 500
16.1.3 Ротация работы 502
16.1.4 Принудительный отпуск 503
16.1.5 Управление учетными записями. 503
16.1.6 Информация о управлении жизненным циклом 504
16.1.7 Соглашение об уровне обслуживания 505
16.1.8 Обратите внимание на безопасность персонала 506
16.2 Ресурсы конфигурации безопасности 507
16.2.1 Управление аппаратными и программными активами 507
16.2.2 Защита физических активов 508
16.2.3 Управление виртуальными активами 509
16.2.4 Управление облачными активами 509
16.2.5 Media Management 510
16.3 Управление конфигурацией 513
16.3.1 Базовая линия 513
16.3.2 Создание базовой линии с использованием зеркалирования 513
16.4 Управление изменениями 514
16.4.1 Анализ воздействия на безопасность 516
16.4.2 Управление версией 516
16.4.3 документ конфигурации 517
16.5 Управление патчами и снижение уязвимости 517
16.5.1 Управление системой 517
16.5.2 Управление патчами 518
16.5.3 Управление уязвимостью 519
16.5.4 Общие уязвимости и риски 520
16.6 Резюме этой главы 521
16,7 Ключевые моменты экзамена 521
16.8 Письменное эксперимент 522
16.9 Вопросы обзора 523
Глава 7 Профилактика и реакция на инциденты 526
17.1 Управление реагированием на инцидент 527
17.1.1 Определение событий 527
17.1.2 Шаги ответа на событие 527
17.2 Реализация тестирования и профилактических мер 532
17.2.1 Основные превентивные меры 532
17.2.2 Понимание атаки 533
17.2.3 Система обнаружения и профилактики вторжения 540
17.2.4 Специальные превентивные меры 545
17.3 Регистрация, мониторинг и аудит 553
17.3.1 Регистрация и мониторинг 553
17.3.2 Мониторинг экспорта 559
17.3.3 Аудит оценки эффективности 561
17.3.4 Аудит и обзор безопасности 564
17.3.5 Результаты аудита отчета 564
17.4 Резюме этой главы 566
17,5 Ключевые моменты экзамена 567
17.6 Письменное эксперимент 569
17.7 ОБЗОР Вопросы 570
Глава 8 План аварийного восстановления 573
18.1 Суть бедствия 574
18.1.1. Стихивание 574
18.1.2 Чудовищная катастрофа 577
18.2 Понимание восстановления системы и устойчивости к разломам 580
18.2.1 Защита жесткого диска 581
18.2.2 Защита сервера 582
18.2.3 Защита источника питания 583
18.2.4 Доверенное восстановление 583
18.2.5 Качество обслуживания 584
18.3 Стратегия восстановления 585
18.3.1 Определить приоритеты деловых единиц 585
18.3.2 Управление кризисом 586
18.3.3 Аварийная связь 586
18.3.4 Восстановление рабочей группы 586
18.3.5 Альтернативные рабочие станции 587
18.3.6 Соглашение о взаимной помощи 590
18.3.7 Восстановление базы данных 590
18.4 Разработка плана восстановления 592
18.4.1.
18.4.2 Уведомление о персонале 593
18.4.3 Оценка 593
18.4.4 Резервное копирование и хранение за пределами площадки 593
18.4.5 Соглашение об хостинге программного обеспечения 596
18.4.6. Внешняя связь 597
18.4.7 Утилиты 597
18.4.8 Логистика и поставка 597
18.4.9 Сравнение между восстановлением и восстановлением 597
18.5 Обучение, осведомленность и документация 598
18.6 Тестирование и техническое обслуживание 599
18.6.1 Тест чтения 599
18.6.2 Структурированная тренировка 599
18.6.3 Симуляционный тест 599
18.6.4 Параллельный тест 599
18.6.5 Тест прерывания 599
18.6.6 Техническое обслуживание 600
18.7 Резюме этой главы 600
18,8 Ключевые моменты экзамена 600
18.9 Письменный эксперимент 601
18.10 ОБЗОР Вопросы 601
Глава 9 Расследование и мораль 605
19.1 Обзор 605
19.1.1 Типы опросов 606
19.1.2 доказательства 607
19.1.3 Процесс расследования 610
19.2 Основные категории компьютерного преступления 613
19.2.1 Военные и разведывательные атаки 613
19.2.2 Бизнес -атака 614
19.2.3 Финансовая атака 614
19.2.4 Террористическая атака 614
19.2.5 Злоупотребление атаки 615
19.2.6 Атака волнения 616
19.3 Кодекс этики 616
19.3.1 (ISC) 2 Кодекс этики 616
19.3.2 Кодекс этики и Интернета 617
19.4 Резюме этой главы 618
19,5 Ключевые моменты экзамена 618
19.6 Письменное эксперимент 619
19.7 ОБЗОР Вопросы 619
Глава 20 Программное обеспечение безопасности 623
20.1 Обзор контроля разработки системы 623
20.1.1 Разработка программного обеспечения 624
20.1.2 Жизненный цикл развития системы 628
20.1.3 Модель жизненного цикла 630
20.1.4 Гантт Диаграмма и Pert 635
20.1.5 Управление изменением и конфигурацией 635
20.1.6 Метод DevOps 636
20.1.7 Интерфейс прикладного программирования 637
20.1.8 Программное тестирование 638
20.1.9 Код репозиторий 639
20.1.10 Соглашение об уровне обслуживания 639
20.1.11 Закупка программного обеспечения 640
20.2 Создание баз данных и хранилища данных 640
20.2.1 Архитектура системы управления базами данных 641
20.2.2 Транзакции базы данных 643
20.2.3 Безопасность многоуровневых баз данных 644
20.2.4 ODBC 646
20.2.5 NoSQL 646
20.3 сохранить данные и информацию 647
20.3.1 Тип памяти 647
20.3.2 Угроза памяти 647
20.4 Понимание систем, основанных на знаниях 648
20.4.1 Экспертная система 648
20.4.2 машинное обучение 649
20.4.3 Нейронная сеть 649
20.4.4 Заявка на безопасность 649
20.5 Резюме этой главы 650
20.6 Ключевые моменты экзамена 650
20.7 Письменное эксперимент 651
20.8 ОБЗОР Вопрос 651
Глава 21 Злоупотребление кода и приложений 654
21.1 Злоусованный код 654
21.1.1 Источник вредоносного кода 654
21.1.2 Вирус 655
21.1.3 Логика 659
21.1.4 Троянская лошадь 660
21.1.5 Червь 661
21.1.6 Spyware and Adware 662
21.1.7 Атака нулевого дня 663
21.2 Атака пароля 663
21.2.1 Пароль угадайте атаку 663
21.2.2 Словарь атака 664
21.2.3 Social Engineering 665
21.2.4 Контрмеры 666
21.3 Атака приложения 666
21.3.1 переполнение буфера 666
21.3.2 Время проверки, чтобы использовать время 667
21.3.3 Backdoor 667
21.3.4 Повышение разрешения и руткита 667
21.4 Безопасность веб -приложений 668
21.4.1 Сценарий поперечного сайта 668
21.4.2 Форгия по перекрестному запросу 669
21.4.3 атака инъекции SQL 669
21,5 атака разведчика 671
21.5.1 обнаружение IP 672
21.5.2 Сканирование порта 672
21.5.3 Сканирование уязвимости 672
21.6 Камуфляжная атака 673
21.6.1 IP Spoofing 673
21.6.2 Сессия угона 673
21.7 Резюме этой главы 673
21,8 Ключевые моменты экзамена 674
21,9 письменного эксперимента 674
21.10 ОБЗОР Вопросы 675
Приложение A письменное эксперимент Ответы 678
Приложение B Обзор ВОПРОС Ответ 687
1.1 Понимание и применение концепций конфиденциальности, целостности и удобства использования 1
1.1.1 Конфиденциальность 2
1.1.2 целостность 3
1.1.3 Доступность 4
1.1.4 Другие концепции безопасности 6
1.1.5 Механизм защиты 8
1.1.6 Слои 9
1.1.7 Аннотация 9
1.1.8 Скрытие данных 9
1.1.9 шифрование 10
1.2 Оценка и применение принципов управления безопасности 10
1.2.1 Особенности безопасности, которые соответствуют бизнес -стратегии, целям, миссиям и целям 10
1.2.2 Организационный процесс 12
1.2.3 Роли и обязанности организации 16
1.2.4 Структура управления безопасности 17
1.2.5 Уход и должная осмотрительность 18
1.3 Разработать, документировать и реализовать политики безопасности, стандарты, процедуры и руководящие принципы 18
1.3.1 Политика безопасности 18
1.3.2 Стандарты, базовые показатели и руководящие принципы 19
1.3.3 Программа 20
1.4 Понимание и применение концепций и методов моделирования угроз 21
1.4.1. Определите угрозы 22
1.4.2 Определить и отображать потенциальные атаки 25
1.4.3 Выполните упрощенный анализ 26
1.4.4 Сортировка приоритета и ответ 26
1.5 Применение концепций управления на основе рисков к цепочкам поставок 27
1.6 Сводка этой главы 28
1,7 Ключевые моменты экзамена 29
1.8 Письменное эксперимент 31
1.9 Просмотр Вопрос 31
Глава 2 Концепции безопасности персонала и управления рисками 35
2.1 Политика и процедуры безопасности персонала 36
2.1.1 Скрининг и набор кандидатов 38
2.1.2 Трудовые соглашения и стратегии 38
2.1.3 Процедуры присоединения и отставки 39
2.1.4 Соглашения и контроль поставщиков, консультантов и подрядчиков 41
2.1.5 Требования к политике соответствия 42
2.1.6 Требования к политике конфиденциальности 42
2.2 Управление безопасности 43
2.3 Понять и применять концепции управления рисками 44
2.3.1 Условия риска 45
2.3.2 Определите угрозы и уязвимости 46
2.3.3 Оценка риска/анализ 47
2.3.4 Ответ на риск 53
2.3.5 Выбор и реализация мер контроля 54
2.3.6 Применимые типы управления 56
2.3.7 Оценка контроля безопасности 57
2.3.8 Мониторинг и измерение 57
2.3.9 Оценка активов и отчет 57
2.3.10 Непрерывное улучшение 58
2.3.11 Структура риска 59
2.4 Установить и поддерживать программы по вопросам безопасности, образования и обучения.
2.5 Функции безопасности управления 61
2.6 Сводка этой главы 62
2.7 Ключевые моменты экзамена 62
2.8 Письменное эксперимент 64
2.9 ОБЗОР Вопрос 64
Глава 3 План непрерывности бизнеса 68
3.1 Введение в план непрерывности бизнеса 68
3.2 Объем проекта и план 69
3.2.1 Анализ бизнес -организации 69
3.2.2 Выберите BCP Team 70
3.2.3 Требования к ресурсам 71
3.2.4 Юридические и нормативные требования 72
3.3 Оценка воздействия на бизнес 73
3.3.1 Приоритет 74
3.3.2 Идентификация риска 74
3.3.3 Оценка возможностей 75
3.3.4 Оценка воздействия 76
3.3.5 Приоритет ресурса сортировка 77
3.4 План преемственности 77
3.4.1 Разработка стратегии 77
3.4.2 Подготовка и обработка 78
3.5 Утверждение и реализация плана 79
3.5.1 Одобрение программы 79
3.5.2 Реализация плана 79
3.5.3 Обучение и образование 80
3.5.4 Документация BCP 80
3.6 Резюме этой главы 83
3.7 Ключевые моменты экзамена 83
3.8 Письменное эксперимент 84
3.9 ОБЗОР Вопрос 84
Глава 4 Законы, правила и соответствие 88
4.1 Классификация законов 88
4.1.1 Уголовное право 89
4.1.2 Гражданское право 90
4.1.3 Административное право 90
4.2 Закон 90
4.2.1 Компьютерное преступление 91
4.2.2 Интеллектуальная собственность 94
4.2.3 Лицензия 97
4.2.4. Импорт/экспортный контроль 98
4.2.5 Конфиденциальность 98
4.3 Соответствие 104
4.4 Контракты и закупки 105
4.5 Сводка этой главы 105
4.6 Ключевые моменты экзамена 106
4.7 Письменный эксперимент 106
4.8 ОБЗОР Вопрос 107
Глава 5 Защита безопасности активов 110
5.1 Идентификация и классификация активов 110
5.1.1 Определение конфиденциальных данных 111
5.1.2 Определение классификации данных 112
5.1.3 Определение классификации активов 114
5.1.4 Определите контроль безопасности данных 114
5.1.5 Понимание статуса данных 115
5.1.6 Управление информацией и активами 116
5.1.7 Метод защиты данных 121
5.2 Определите владение данными 123
5.2.1 Владелец данных 123
5.2.2 Владелец актива 124
5.2.3. Владелец бизнеса/задачи 124
5.2.4 Пользователь данных 125
5.2.5 Администратор 127
5.2.6 Хранитель 127
5.2.7 Пользователь 128
5.2.8 Защита конфиденциальности 128
5.3 Используйте базовую линию безопасности 128
5.3.1 Определение области и настройка по требованию 129
5.3.2 Критерии отбора 129
5.4 Сводка этой главы 130
5.5 Ключевые моменты экзамена 130
5.6 Письменный эксперимент 131
5.7 ОБЗОР Вопрос 131
Глава 6 Криптография и симметричный ключевой алгоритм 135
6.1 Исторические вехи в криптографии 135
6.1.1 Caesar Password 136
6.1.2 Американская гражданская война 136
6.1.3 Ультра и загадка 137
6.2 Базовые знания криптографии 137
6.2.1 Цели криптографии 137
6.2.2 Концепция криптографии 139
6.2.3 Пароль Математика 140
6.2.4 Пароль 144
6.3 Современная криптография 149
6.3.1 Ключ пароля 149
6.3.2 Алгоритм симметричного ключа 150
6.3.3 Алгоритм асимметричного ключа 151
6.3.4 Хэш -алгоритм 153
6.4 Симметричный пароль 154
6.4.1 Стандарт шифрования данных 154
6.4.2 Triple DES 155
6.4.3 Алгоритм шифрования данных 156
6.4.4 Blowfish 157
6.4.5 Skipjack 157
6.4.6 Стандарт шифрования 157
6.4.7 Управление симметричными ключами 158
6.5 Жизненный цикл пароля 160
6.6 Резюме этой главы 160
6.7 Ключевые моменты экзамена 161
6.8 Письменное эксперимент 162
6.9 ОБЗОРОВАЯ ВОПРОСЫ 162
Глава 7 Приложение PKI и пароль 166
7.1 Асимметричный пароль 166
7.1.1 Государственные и частные ключи 167
7.1.2 RSA 167
7.1.3 El Gamal 169
7.1.4 Эллиптическая кривая 169
7.2 Хэш -функция 170
7.2.1 SHA 171
7.2.2 MD2 171
7.2.3 MD4 171
7.2.4 MD5 172
7.3 Цифровая подпись 172
7.3.1 HMAC 173
7.3.2 Стандарт цифровой подписи 174
7.4 Инфраструктура общедоступного ключа 174
7.4.1 Сертификат 174
7.4.2 Агентство по выдаче сертификации 175
7.4.3 Генерация и разрушение сертификатов 176
7.5 Асимметричное управление ключами 177
7.6 Прикладная криптография 178
7.6.1 Портативные устройства 178
7.6.2 Электронная почта 179
7.6.3 Веб -приложения 180
7.6.4 Управление цифровыми правами 182
7.6.5 Сеть 185
7.7 Атака пароля 187
7.8 Резюме этой главы 189
7.9 Ключевые моменты экзамена 190
7.10 Письменное эксперимент 191
7.11 Обзорные вопросы 191
Глава 8 Принципы модели безопасности, дизайн и возможности 195
8.1 Внедрение и управление инженерными процессами с использованием принципов проектирования безопасности 195
8.1.1 Объект и субъект 196
8.1.2 закрытые и открытые системы 196
8.1.3 Методы обеспечения конфиденциальности, целостности и доступности 197
8.1.4 Контроль 198
8.1.5 Траст и уверенность 198
8.2 Понимание основных концепций моделей безопасности 199 199
8.2.1 Доверенная вычислительная база 200
8.2.2 Mate Machine Model 201
8.2.3 Модель потока информации 201
8.2.4 Модель 202 невмешательства
8.2.5 Take-Grant Model 202
8.2.6 Матрица управления доступом 203
8.2.7 Bell-Lapadula Model 204
8.2.8 Biba Model 206
8.2.9 Clark-Wilson Model 207
8.2.10 Brewer и Nash Model 208
8.2.11 Goguen-Meseger Model 208
8.2.12 Sutherland Model 209
8.2.13 Грэм-модель 209
8.3 Выберите меры управления на основе требований безопасности системы 209
8.3.1 Rainbow Series 210
8.3.2 Классификация TCSEC и необходимые функции 211
8.3.3 Общие руководящие принципы 214
8.3.4 Руководство по реализации промышленности и безопасности 217
8.3.5 Сертификация и оценка 217
8.4 Понимание функций безопасности информационных систем 219
8.4.1 Защита памяти 219
8.4.2 Виртуализация 220
8.4.3 Модуль платформы доверенного платформы 220
8.4.4 Интерфейс 220
8.4.5.
8.5 Сводка этой главы 221
8.6 Ключевые моменты экзамена 221
8.7 Письменное эксперимент 222
8.8 Обзор Вопросы 222
ГЛАВА 9 БЕЗОПАСНОСТЬ БЕЗОПАСНОСТЬ, УГРАЗНИКА И КОНТРЕМЕРЫ 226
9.1 Оценить и смягчить уязвимости безопасности 227
9.1.1 оборудование 227
9.1.2 Прошивка 241
9.2 Клиентская система 242
9.2.1 applet 242
9.2.2 Локальный кеш 244
9.3 Server System 245
9.4 Система базы данных безопасности 246
9.4.1 Агрегация 246
9.4.2 Рассуждение 246
9.4.3.
9.4.4 Анализ данных 247
9.4.5 крупномасштабная параллельная система данных 248
9.5 Распределенные системы и безопасность конечной точки 248
9.5.1 Облачные системы и облачные вычисления 250
9.5.2 Гридные вычисления 253
9.5.3 Одноранговая сеть 253
9.6 Интернет вещей 254
9.7 Система промышленного управления 255
9.8 Оценка и смягчение уязвимостей на основе веб -систем 255
9.9 Оценка и смягчение уязвимостей в мобильных системах 259
9.9.1 Безопасность оборудования 260
9.9.2. Защита приложения 263
9.9.3 Byod Focus 264
9.10 Оценка и смягчение уязвимостей в встроенных устройствах и системах с физической информацией 267
9.10.1 Примеры встроенных систем и статических систем 267
9.10.2 Методы защиты встроенных и статических систем 268
9.11 Базовый механизм защиты 270
9.11.1 Технический механизм 270
9.11.2 Политика безопасности и компьютерная архитектура 272
9.11.3 Механизм политики 273
9.12 Общие архитектурные дефекты и проблемы безопасности 273
9.12.1 Скрытый канал 274
9.12.2 Атаки и проблемы безопасности на основе дефектов проектирования или кодирования 274
9.12.3 Программирование 276
9.12.4 Время, изменения статуса и перерывы в связи 277
9.12.5 Интеграция технологий и процессов 277
9.12.6 Электромагнитное излучение 277
9.13 Резюме этой главы 278
9.14 Ключевые моменты экзамена 278
9.15 Письменное эксперимент 280
9.16 Обзор Вопрос 281
Глава 0 Требования к физической безопасности 284
10.1 Принципы безопасности для дизайна площадки и объекта 285
10.1.1 План безопасности 285
10.1.2 Выбор сайта 285
10.1.3 видимость 286
10.1.4 стихийные бедствия 286
10.1.5 Дизайн объектов 286
10.2 Реализация Управления безопасности сайта и объекта 287
10.2.1 Отказ оборудования 288
10.2.2 Подробная комната 288
10.2.3 Промежуточный серверный центр обработки данных 290
10.2.4 Средства для хранения медиа 293
10.2.5 Хранение доказательств 293
10.2.6 Ограниченные зоны и безопасность рабочей зоны 294
10.2.7 Инфраструктура и HVAC 295
10.2.8 Предотвращение, обнаружение и пожаротушение 297
10.3 Реализация и управление физической безопасностью 300
10.3.1 контроль безопасности границы 300
10.3.2 Внутренний контроль безопасности 303
10.4 Сводка этой главы 306
10,5 Ключевые моменты экзамена 307
10.6 Письменный эксперимент 309
10.7 ОБЗОР Вопрос 309
Глава 1 Архитектура и защита безопасности. Компоненты сети 312
11.1 модель OSI 312
11.1.1 История моделей OSI 313
11.1.2 Функции OSI 313
11.1.3 Упаковка/распаковка 314
11.1.4 OSI MODEL Уровень 315
11.2 TCP/IP -модель 321
11.3 Соглашение о конвергенции 334
11.4 Беспроводная сеть 336
11.4.1 Защита точек беспроводного доступа 336
11.4.2 Защитите SSID 338
11.4.3 Проведение расследования на месте 338
11.4.4 Использование протокола безопасного шифрования 339
11.4.5 Расположение антенны 341
11.4.6 Антенна тип 342
11.4.7 Корректировка управления уровнем мощности 342
11.4.8 WPS 342
11.4.9 Использование принудительного портала 343
11.4.10 Общая программа безопасности Wi-Fi 343
11.4.11 Беспроводная атака 344
11.5 Компонент безопасности 346
11.5.1 Контроль доступа к сети 347
11.5.2 Брандмауэр 347
11.5.3
11.5.4 Операция по безопасности оборудования 351
11.6 Кабель, беспроводная, топология, общение и
Трансмиссионная средняя технология 353
11.6.1 Среда передачи 354
11.6.2 Топология сети 357
11.6.3 Беспроводная связь и безопасность 359
11.6.4 Технология локальной сети 363
11.7 Резюме этой главы 366
11,8 Ключевые моменты экзамена 367
11.9 Письменный эксперимент 369
11.10 Вопросы обзора 369
Глава 2 Безопасная связь и сетевые атаки 373
12.1 Механизм безопасности сети и протокола 373
12.1.1 Протокол безопасной связи 374
12.1.2 Протокол аутентификации 374
12.2 Безопасность голосовой связи 375
12.2.1 VoIP 375
12.2.2 Social Engineering 376
12.2.3 Обман и злоупотребление 377
12.3 Мультимедийное сотрудничество 378
12.3.1 Отдаленное собрание 379
12.3.2 Мгновенное общение 379
12.4 Управление безопасностью электронной почты 379
12.4.1.
12.4.2 Понимание вопросов безопасности электронной почты 381
12.4.3 Решение по безопасности электронной почты 381
12.5 Управление безопасности удаленного доступа 383
12.5.1 План безопасности удаленного доступа 385
12.5.2.
12.5.3 Централизованная служба удаленной аутентификации 386
12.6 Виртуальная частная сеть 387
12.6.1 Туннельная технология 387
12.6.2 Рабочий механизм VPN 388
12.6.3 Обычно используемый протокол VPN 388
12.6.4 Виртуальная локальная сеть 390
12.7 Виртуализация 391
12.7.1 Виртуальное программное обеспечение 391
12.7.2 Виртуализированная сеть 392
12.8 Перевод сетевого адреса 392
12.8.1 Частный IP -адрес 393
12.8.2 Stateful Nat 394
12.8.3 Статический и динамичный NAT 395
12.8.4 Автоматическое распределение IP 395
12.9 Технология обмена 396
12.9.1 Переключение цепи 396
12.9.2 Переключатель пакетов 397
12.9.3 Виртуальная схема 397
12.10 WAN Technology 398
12.10.1 WAN Connection Technology 399
12.10.2 Соглашение о упаковке 4 401
12.11 Различные функции управления безопасности 401
12.11.1 Прозрачность 402
12.11.2 Verification Itgensity 402
12.11.3 Механизм передачи 402
12.12 Граница безопасности 403
12.13 Предотвратить или смягчить кибератаки 403
12.13.1 DOS и DDOS 404
12.13.2 Подслушивание 404
12.13.3 Подделка/маскировка 405
12.13.4 Атака 405 воспроизведения 405
12.13.5 Изменить атаку 406
12.13.6 Протокол разрешения адреса Ссылка 406
12.13.7 Отравление DNS, обман и угон 406
12.13.8 Ссылка на гиперссылку 407
12.14 Резюме этой главы 407
12.15 Ключевые моменты экзамена 409
12.16 Письменное эксперимент 410
12.17 Обзор Вопросы 410
Глава 3 Управление идентичностью и аутентификацией 414
13.1 Контроль доступа к активам 414
13.1.1 Сравнение субъекта и объекта 415
13.1.2 ЦРУ Три-секс и контроль доступа 416
13.1.3 Типы управления доступом 416
13.2 Сравнение идентичности и аутентификации 418
13.2.1 Регистрация и сертификация личности 418
13.2.2 Авторизация и подотчетность 419
13.2.3 Факторы проверки идентификации 420
13.2.4 Пароль 421
13.2.5 Смарт -карты и токены 423
13.2.6 Биометрическая технология 425
13.2.7 Многофакторная аутентификация 428
13.2.8 Проверка устройства 429
13.2.9 Аутентификация обслуживания 429
13.3 Реализация управления идентификацией 430
13.3.1 Одиночный вход 430
13.3.2 Система управления учетными данными 434
13.3.3 Интегрированная идентификационная служба 434
13.3.4 Сессия управления 435
13.3.5 Соглашение AAA 435
13.4 Управление жизненным циклом конфигурации идентификации и доступа 437
13.4.1 Конфигурация доступа 437
13.4.2 Обзор счета 438
13.4.3 Отзыв счета 439
13.5 Резюме этой главы 439
13.6 Ключевые моменты экзамена 440
13.7 Письменное эксперимент 441
13.8 ОБЗОР Вопрос 441
Глава 4 управление и мониторинг доступа 445
14.1 Сравнение моделей контроля доступа 445
14.1.1 Сравнение разрешений, прав и привилегий 445
14.1.2 Понимание механизма авторизации 446
14.1.3 Определение требований с использованием политик безопасности 447
14.1.4 Реализация глубины защиты 447
14.1.5 Сводка модели контроля доступа 448
14.1.6 Автономный контроль доступа 449
14.1.7 Неавтономный контроль доступа 449
14.2 Понимание атак контроля доступа 454
14.2.1 Факторы риска 454
14.2.2 Определите активы 455
14.2.3 Определите угрозы 456
14.2.4 Идентификация уязвимостей 457
14.2.5 Общие атаки контроля доступа 457
14.2.6 Сводка методов защиты 465
14.3 Резюме этой главы 467
14.4 Ключевые моменты 467
14.5 Письменное эксперимент 468
14.6 Вопросы обзора 468
Глава 5 Оценка безопасности и тестирование 472
15.1 Оценка и тестирование
15.1.1 Тест безопасности 473
15.1.2 Оценка безопасности 474
15.1.3 Аудит безопасности 474
15.2 Оценка уязвимости 476
15.2.1 Описание уязвимости 477
15.2.2 Сканирование уязвимости 477
15.2.3 Тест на проникновение 484
15.3 Тестовое программное обеспечение 486
15.3.1 Обзор и тестирование кода 486
15.3.2 Интерфейс -тест 489
15.3.3 Тест на случаи неправильного использования 489
15.3.4 Анализ охвата теста 490
15.3.5 Мониторинг веб -сайта 490
15.4 Реализация процесса управления безопасности 491
15.4.1 Обзор журнала 491
15.4.2 Управление счета 491
15.4.3 Проведение резервного копирования 492
15.4.4 Ключевые показатели производительности и риска 492
15.5 Резюме этой главы 492
15.6 Ключевые моменты экзамена 493
15.7 Письменное эксперимент 494
15.8 ОБЗОР Вопросы 494
Глава 6 Управление операцией безопасности 498
16.1 Концепция операции безопасности приложения 498
16.1.1 Знайте его потребности и небольшие привилегии 499
16.1.2 Разделение обязанностей 500
16.1.3 Ротация работы 502
16.1.4 Принудительный отпуск 503
16.1.5 Управление учетными записями. 503
16.1.6 Информация о управлении жизненным циклом 504
16.1.7 Соглашение об уровне обслуживания 505
16.1.8 Обратите внимание на безопасность персонала 506
16.2 Ресурсы конфигурации безопасности 507
16.2.1 Управление аппаратными и программными активами 507
16.2.2 Защита физических активов 508
16.2.3 Управление виртуальными активами 509
16.2.4 Управление облачными активами 509
16.2.5 Media Management 510
16.3 Управление конфигурацией 513
16.3.1 Базовая линия 513
16.3.2 Создание базовой линии с использованием зеркалирования 513
16.4 Управление изменениями 514
16.4.1 Анализ воздействия на безопасность 516
16.4.2 Управление версией 516
16.4.3 документ конфигурации 517
16.5 Управление патчами и снижение уязвимости 517
16.5.1 Управление системой 517
16.5.2 Управление патчами 518
16.5.3 Управление уязвимостью 519
16.5.4 Общие уязвимости и риски 520
16.6 Резюме этой главы 521
16,7 Ключевые моменты экзамена 521
16.8 Письменное эксперимент 522
16.9 Вопросы обзора 523
Глава 7 Профилактика и реакция на инциденты 526
17.1 Управление реагированием на инцидент 527
17.1.1 Определение событий 527
17.1.2 Шаги ответа на событие 527
17.2 Реализация тестирования и профилактических мер 532
17.2.1 Основные превентивные меры 532
17.2.2 Понимание атаки 533
17.2.3 Система обнаружения и профилактики вторжения 540
17.2.4 Специальные превентивные меры 545
17.3 Регистрация, мониторинг и аудит 553
17.3.1 Регистрация и мониторинг 553
17.3.2 Мониторинг экспорта 559
17.3.3 Аудит оценки эффективности 561
17.3.4 Аудит и обзор безопасности 564
17.3.5 Результаты аудита отчета 564
17.4 Резюме этой главы 566
17,5 Ключевые моменты экзамена 567
17.6 Письменное эксперимент 569
17.7 ОБЗОР Вопросы 570
Глава 8 План аварийного восстановления 573
18.1 Суть бедствия 574
18.1.1. Стихивание 574
18.1.2 Чудовищная катастрофа 577
18.2 Понимание восстановления системы и устойчивости к разломам 580
18.2.1 Защита жесткого диска 581
18.2.2 Защита сервера 582
18.2.3 Защита источника питания 583
18.2.4 Доверенное восстановление 583
18.2.5 Качество обслуживания 584
18.3 Стратегия восстановления 585
18.3.1 Определить приоритеты деловых единиц 585
18.3.2 Управление кризисом 586
18.3.3 Аварийная связь 586
18.3.4 Восстановление рабочей группы 586
18.3.5 Альтернативные рабочие станции 587
18.3.6 Соглашение о взаимной помощи 590
18.3.7 Восстановление базы данных 590
18.4 Разработка плана восстановления 592
18.4.1.
18.4.2 Уведомление о персонале 593
18.4.3 Оценка 593
18.4.4 Резервное копирование и хранение за пределами площадки 593
18.4.5 Соглашение об хостинге программного обеспечения 596
18.4.6. Внешняя связь 597
18.4.7 Утилиты 597
18.4.8 Логистика и поставка 597
18.4.9 Сравнение между восстановлением и восстановлением 597
18.5 Обучение, осведомленность и документация 598
18.6 Тестирование и техническое обслуживание 599
18.6.1 Тест чтения 599
18.6.2 Структурированная тренировка 599
18.6.3 Симуляционный тест 599
18.6.4 Параллельный тест 599
18.6.5 Тест прерывания 599
18.6.6 Техническое обслуживание 600
18.7 Резюме этой главы 600
18,8 Ключевые моменты экзамена 600
18.9 Письменный эксперимент 601
18.10 ОБЗОР Вопросы 601
Глава 9 Расследование и мораль 605
19.1 Обзор 605
19.1.1 Типы опросов 606
19.1.2 доказательства 607
19.1.3 Процесс расследования 610
19.2 Основные категории компьютерного преступления 613
19.2.1 Военные и разведывательные атаки 613
19.2.2 Бизнес -атака 614
19.2.3 Финансовая атака 614
19.2.4 Террористическая атака 614
19.2.5 Злоупотребление атаки 615
19.2.6 Атака волнения 616
19.3 Кодекс этики 616
19.3.1 (ISC) 2 Кодекс этики 616
19.3.2 Кодекс этики и Интернета 617
19.4 Резюме этой главы 618
19,5 Ключевые моменты экзамена 618
19.6 Письменное эксперимент 619
19.7 ОБЗОР Вопросы 619
Глава 20 Программное обеспечение безопасности 623
20.1 Обзор контроля разработки системы 623
20.1.1 Разработка программного обеспечения 624
20.1.2 Жизненный цикл развития системы 628
20.1.3 Модель жизненного цикла 630
20.1.4 Гантт Диаграмма и Pert 635
20.1.5 Управление изменением и конфигурацией 635
20.1.6 Метод DevOps 636
20.1.7 Интерфейс прикладного программирования 637
20.1.8 Программное тестирование 638
20.1.9 Код репозиторий 639
20.1.10 Соглашение об уровне обслуживания 639
20.1.11 Закупка программного обеспечения 640
20.2 Создание баз данных и хранилища данных 640
20.2.1 Архитектура системы управления базами данных 641
20.2.2 Транзакции базы данных 643
20.2.3 Безопасность многоуровневых баз данных 644
20.2.4 ODBC 646
20.2.5 NoSQL 646
20.3 сохранить данные и информацию 647
20.3.1 Тип памяти 647
20.3.2 Угроза памяти 647
20.4 Понимание систем, основанных на знаниях 648
20.4.1 Экспертная система 648
20.4.2 машинное обучение 649
20.4.3 Нейронная сеть 649
20.4.4 Заявка на безопасность 649
20.5 Резюме этой главы 650
20.6 Ключевые моменты экзамена 650
20.7 Письменное эксперимент 651
20.8 ОБЗОР Вопрос 651
Глава 21 Злоупотребление кода и приложений 654
21.1 Злоусованный код 654
21.1.1 Источник вредоносного кода 654
21.1.2 Вирус 655
21.1.3 Логика 659
21.1.4 Троянская лошадь 660
21.1.5 Червь 661
21.1.6 Spyware and Adware 662
21.1.7 Атака нулевого дня 663
21.2 Атака пароля 663
21.2.1 Пароль угадайте атаку 663
21.2.2 Словарь атака 664
21.2.3 Social Engineering 665
21.2.4 Контрмеры 666
21.3 Атака приложения 666
21.3.1 переполнение буфера 666
21.3.2 Время проверки, чтобы использовать время 667
21.3.3 Backdoor 667
21.3.4 Повышение разрешения и руткита 667
21.4 Безопасность веб -приложений 668
21.4.1 Сценарий поперечного сайта 668
21.4.2 Форгия по перекрестному запросу 669
21.4.3 атака инъекции SQL 669
21,5 атака разведчика 671
21.5.1 обнаружение IP 672
21.5.2 Сканирование порта 672
21.5.3 Сканирование уязвимости 672
21.6 Камуфляжная атака 673
21.6.1 IP Spoofing 673
21.6.2 Сессия угона 673
21.7 Резюме этой главы 673
21,8 Ключевые моменты экзамена 674
21,9 письменного эксперимента 674
21.10 ОБЗОР Вопросы 675
Приложение A письменное эксперимент Ответы 678
Приложение B Обзор ВОПРОС Ответ 687
......
Цвет страница: