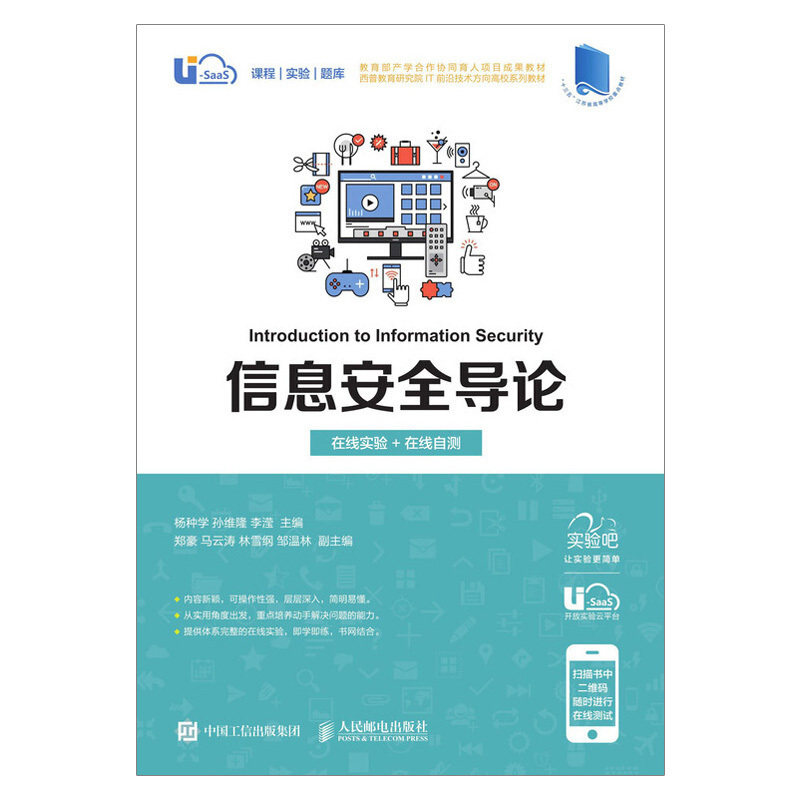
Введение в подлинную информационную безопасность Spot (онлайн -эксперимент+онлайн -тест) Yang Xue Xue Yang Xue Sun Weilong Li Jian's College Учебник Большие данные и ее книга по защите информации о безопасности и защите конфиденциальности


Цена: 611руб. (¥28.9)
Артикул: 586446901120
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:华心图书专营店
Адрес:Шанхай
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца



¥116.82 468руб.
¥ 118 82.71 748руб.
¥82.81 750руб.
¥ 198 148.53 138руб.


| Введение в информационную безопасность (онлайн -эксперимент+онлайн -тест) | ||
 | Ценообразование | 39.80 |
| Издатель | Люди после прессы | |
| Издание | DY версия | |
| Опубликованная дата | Январь 2019 года | |
| формат | 16 | |
| автор | Ян Вейлонг Ли Ян | |
| Украсить | Мягкая обложка | |
| Количество страниц | 0 | |
| Число слов | 239 | |
| Кодирование ISBN | 9787115500939 | |

Эта книга разделена на 9 глав. Основное содержание включает обзор информационной безопасности, безопасность операционной системы, безопасность веб -приложений, безопасность сети, безопасность IoT, безопасность мобильного интернет -терминала, облачные вычисления и их безопасность, большие данные и их безопасность и защита конфиденциальности.В то же время эта книга предоставляет онлайн -экспериментальные ресурсы, чтобы помочь студентам овладеть определенными боевыми навыками.Эта книга может использоваться в качестве учебников для связанных специальностей, таких как информационная безопасность, сетевая космическая безопасность и компьютер, а также может использоваться в качестве справочного материала для самостоятельных социальных практикующих.

Глава 1 Обзор информационной безопасности 1
1.1 Проблема информационной безопасности, которая возникает вокруг людей 1
1.2 Основное понимание информационной безопасности 2
1.2.1 Разработка информационной безопасности 2
1.2.2 Значение информационной безопасности 3
1.2.3 Вред информации о информационной безопасности 3
1.2.4 Система технологий информационной безопасности 4
1.3 Текущие характеристики информационной безопасности и будущих тенденций развития 5
1.3.1 Текущие характеристики информационной безопасности 5
1.3.2 Информационная безопасность будущих тенденций развития 6
1.4 Резюме этой главы 7
1.5 Классовая практика 7
1.6 Post -class Homework 7
1,7 Обучение расширению 7
Глава 2 Безопасность операционной системы 8
2.1 Обзор операционной системы 8
2.1.1 Обзор системы операции 8
2.1.2 Функция операционной системы 9
2.1.3 Несколько типичных операционных систем 11
2.2 Угроза безопасности операционной системы 14
2.2.1 Уязвимость угроза 14
2.2.2 Злоупотребленный код 16
2.2.3 Угроза вторжения 18
2.3 Меры по предотвращению безопасности операционной системы 19
2.3.1 Измерения предотвращения уязвимости системы 19
2.3.2 Меры профилактики для вредоносного кода 20
2.3.3 Измерения предотвращения угроз вторжения 24
2.4 Сводка этой главы 27
2.5 Упражнение класса 27
2.6 Post -Class Homework 27
2.7.
Глава 3 Безопасность веб -приложений 28
3.1 Основа за безопасностью веб -приложений 28
3.1.1 Общая структура Интернета 28
3.1.2 Процесс веб -запроса 29
3.1.3 Сканирование уязвимости.
3.2 Общие уязвимости безопасности веб -приложений 33
3.2.1 Уязвимость инъекции SQL 34
3.2.2 Уязвимость загрузки файла 37
3.2.3 Уязвимость атаки сценария Cross -site. 39
3.2.4 Уязвимость CSRF 42
3.2.5 Уязвимость удаленного кода 44
3.2.6. Уязвимость с поднятием базы данных 45
3.3 Метод защиты общих веб -уязвимостей 47
3.3.1 Метод защиты уязвимости в инъекциях SQL 47
3.3.2 Метод защиты уязвимостей.
3.3.3 XSS и методы защиты уязвимости CSRF 49
3.3.4 Метод защиты уязвимости удаленного кода 49
3.3.5 Метод защиты прав уязвимостей UDF 49
3.4 Сводка этой главы 49
3,5 Упражнения в классе 50
3.6 после -класс домашнее задание 50
3.7. Обучение расширению 50
Глава 4 Сеть безопасности 51
4.1 Обзор безопасности сети 51
4.2 Соглашение о безопасности сети 52
4.3 Метод общего сетевой атаки 54
4.3.1 ARP Deception 54
4.3.2 Интернет -обман 57
4.3.3 Сессия угона 60
4.3.4 Атака распределенного обслуживания (DDOS) 63
4.4 Общая защита сети означает 67
4.4.1 Метод защиты ARP Deception 67
4.4.2 Защита об обману в Интернете означает 69
4.4.3 Защита Защиты сессии означает 70
4.4.4 DDOS Attack Защита означает 71
4.5 Сводка этой главы 73
4.6 Упражнения в классе 73
4.7 Post -class Homework 73
4.8 Expansion Learning 73
Глава 5 Security 74
5.1 Обзор Интернета вещей 74
5.2 Характеристики безопасности и архитектура Интернета вещей 76
5.2.1 Ключевая технология Сенсора Sensorship Internet of Things Sensorship 77
5.2.2. Ключевые технологии для технологий безопасности сетевого уровня Интернета вещей 80
5.2.3.
5.2.4 Ключевые технологии технологии безопасности в Интернете вещей.
5.3 Промышленный Интернет вещей и ее безопасность 81
5.3.1 Обзор промышленного Интернета вещей 81
5.3.2 Промышленный Интернет вещей безопасности 83
5.4 Резюме этой главы 85
5.5 Упражнения класса 86
5.6 Post -class Homework 86
5.7 Обучение расширению 86
Глава 6 Мобильный интернет -терминал Security 87
6.1 Обзор мобильного интернет -терминала 88
6.2 Мобильная интернет -терминал Аутентификация Аутентификации 89
6.2.1 Статический пароль 89
6.2.2 Динамический пароль 90
6.2.3 Пароль отпечатков пальцев 92
6.3 Мобильная интернет -терминальная операционная система безопасности 93
6.3.1 Безопасность операционной системы Android 93
6.3.2 Безопасность операционной системы iOS 95
6.4 Security Software Software 95 мобильного интернет -терминала 95
6.4.1 Мобильные терминальные вредоносные программы 95
6.4.2 Злоученное поведение мобильного терминала 97
6.5 Защита безопасности мобильных интернет -терминалов 98
6.5.1 Угрозы, с которыми сталкиваются конечные пользователи 98
6.5.2 Защитные средства и предложения 99
6.6 Сводка этой главы 101
6.7 Упражнение по классу 101
6.8 Post -class Homework 101
6.9 Expansion Learning 101
Глава 7 Облачные вычисления и безопасность 102
7.1 Определение, связанное с облаком 102
7.1.1 Облачные вычисления 102
7.1.2 Облачная служба 103
7.1.3 Облачный хост 104
7.1.4 Облачная безопасность 104
7.2 Статус облачных вычислений, характеристики и тенденция 104
7.2.1. Cloud Computing Current Century 104
7.2.2 Характеристики облачных вычислений 105
7.2.3 Тенденция разработки облачных вычислений 106
7.3 Опасности безопасности и решения облачных вычислений 107
7.3.1 IAAS и базовая архитектура безопасность 107
7.3.2 PAAS и CORE ARTHARICTURE SAPEE 114
7.3.3 SaaS и Core Architecture Safety 120
7.4 Резюме этой главы 123
7.5 Упражнение класса 123
7.6 Post -Class Homework 123
7.7 Обучение расширению 124
Глава 8 Большие данные и ее безопасность 125
8.1 Обзор больших данных 125
8.1.1 История разработки больших данных 126
8.1.2 Особенности больших данных 126
8.1.3 Классификация больших данных 127
8.2 Значение больших данных 128
8.2.1 Социальная ценность больших данных 128
8.2.2 Рыночная стоимость больших данных 129
8.2.3 Решение по продвижению больших данных 129
8.2.4
8.2.5 Большие данные продвигают медицинские инновации 130
8.2.6 Большие данные способствуют развитию образования 130
8.3 Типичная отраслевая приложение для больших данных и риск безопасности 130
8.3.1 Большие данные безопасности 130
8.3.2 Электронные правительственные дела. Большие данные 132
8.3.3 Health Medical Big Data 134
8.3.4 Большие данные в индустрии E -Commerce 135
8.3.5 Big Data Industry Big Data 136
8.4 Решение и практику безопасности приложений с большими данными 138
8.4.1 классификационная отметка по данным 138
8.4.2 Установить разрешение пользователя 138
8.4.3 Усовершенствованная система шифрования 138
8.4.4. Обнаручить потенциальные данные контакт 138
8.4.5 Случаи практики безопасности в приложении крупных данных 138
8.5 Сводка этой главы 141
8.6 Практика в классе 141
8.7 после -класс домашнее задание 141
8.8 Expansion Learning 141
Глава 9 Защита конфиденциальности 142
9.1 Концепция конфиденциальности 143
9.2 Утечки утечки конфиденциальности 144
9.2.1 затрагивает личную жизнь 144
9.2.2 Отправить злонамеренную рекламу и мошенничество 144
9.2.3 преступная деятельность 145
9.2.4 приводит к взлому 145
9.3 Метод утечки конфиденциальности 145
9.3.1 кража конфиденциальности через учетную запись пользователя 146
9.3.2 Сбор конфиденциальности посредством индуцированного входа 147
9.3.3 Извлеките конфиденциальность через терминальное оборудование 148
9.3.4 Получение конфиденциальности через взлом 148
9.4 Меры по защите конфиденциальности 149
9.4.1.
9.4.2 Защита конфиденциальности в области интеллектуального анализа данных 151
9.4.3 Защита конфиденциальности в области облачных вычислений 153
9.4.4 Защита конфиденциальности в области Интернета вещей 156
9.5 Резюме этой главы 159
9.6 Упражнения в классе 159
9.7 после -класс домашнее задание 159
9.8 Обучение расширению 159
Ссылка 160

Sun Weilong в настоящее время является преподавательским директором Beijing Xipu Sunshine Education Technology Co., Ltd. Дизайн архитектуры, тестирование на проникновение и исследования веб -безопасности, когда -то хорошо известные компании по информационной безопасности в Китае, такие как Beida Bluebird, Qiming Star, Ji Da Zhengyuan и т. Д., Поскольку ИТ -обучение лекторов и дизайнеров архитектуры безопасности и т. Д. Команда как важные внутренние партии и государственные учреждения, университеты, больницы, военная, военная промышленность, подразделение предоставляет общие решения по информационной безопасности и обучил более тысячи ИТ -техников.

Входная книга информационной безопасности