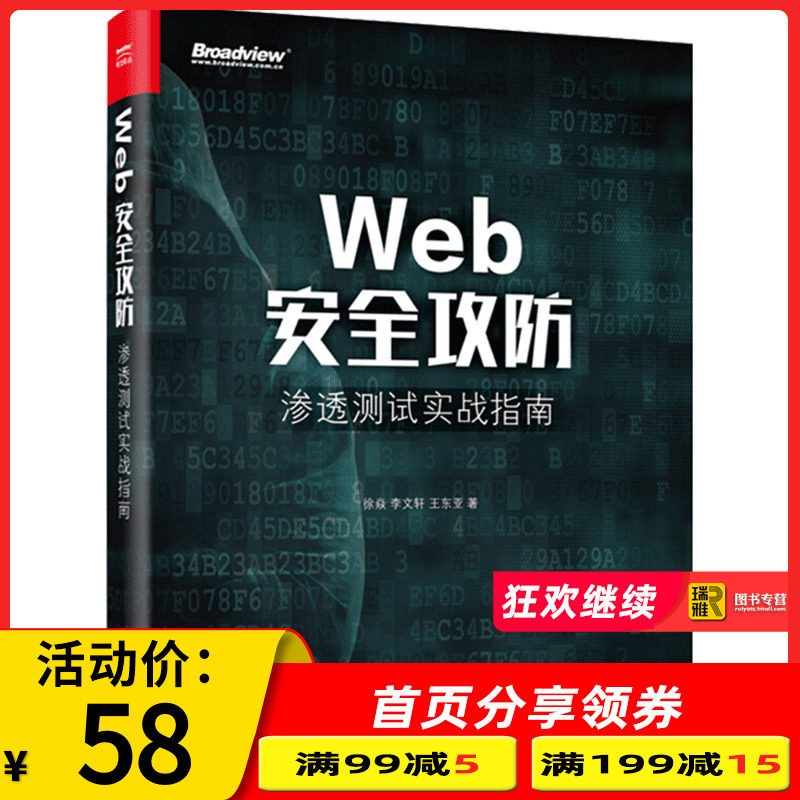
Подлинная веб -безопасность наступления на наступление и защитное проникновение фактические руководящие принципы боевых действий Технологии тестирования проникновения.

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



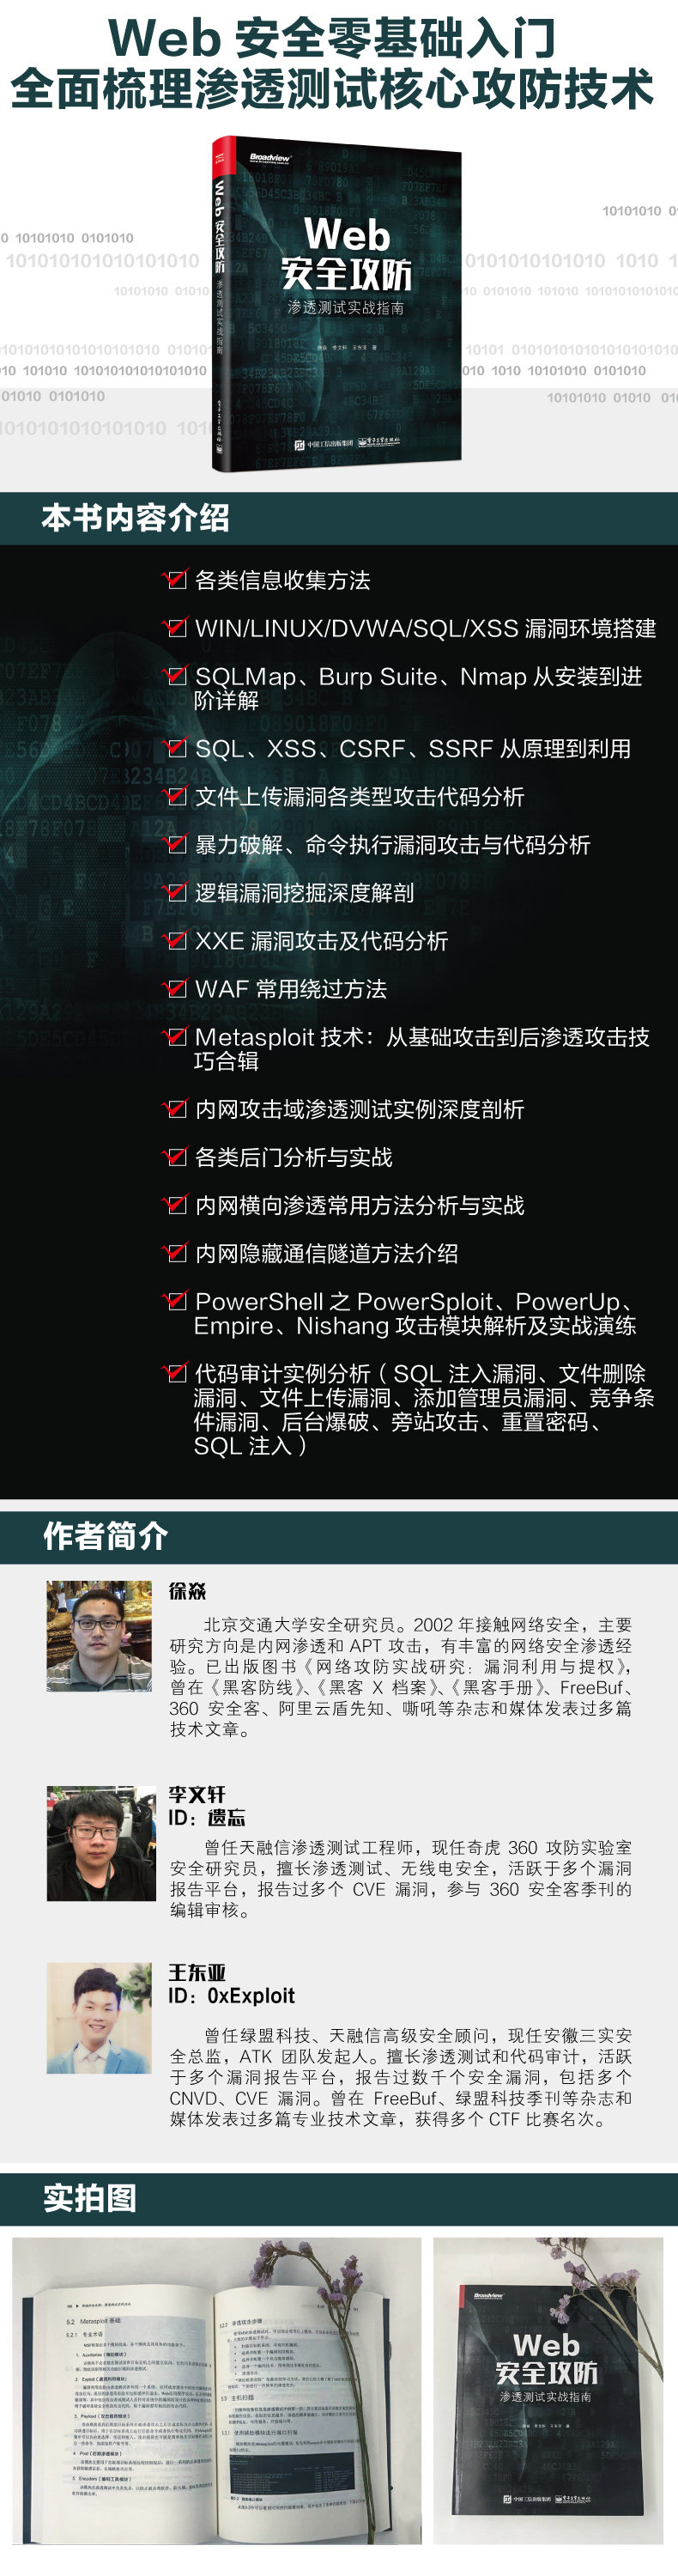

Название: Наступление и оборонительное обеспечение в Интернете: Фактическое руководство по бою для теста на проникновение
Цена: 89,00 юаней.
Автор: Сюй Ян
Пресса: электронная промышленная пресса
ISBN: 9787121342837

Чтение толпы: эта книга подходит для сотрудников по корпоративной безопасности, персонала R & D, обучения книгам и справочникам для дисциплин сетевой безопасности обычных колледжей и университетов, а также книги о себе в качестве энтузиастов кибербезопасности.
Bafety Zero Bafety Zero Base Rent
После того, как информация о тесте на проникновение будет собрана в оскорбительную и защитную, книги достаточно
Фактическое боевое объяснение экспертов по безопасности, от принципа до применения сцены

Эта книга представляет нынешние популярные уязвимости высокого риска и методы обороны от мелких, всеобъемлющих и систематически, и стремится понять язык. Это просто и ясно, что легко читать и понимать читателей.В сочетании с конкретными случаями это может позволить читателям быть погружены и быстро понимать и освоить основные уязвимости и использовать методы и навыки тестирования проникновения.Чтение этой книги не требует, чтобы читатели имели соответствующий фон тестирования на инфильтрацию. Это будет более полезно при понимании.Эта книга также может быть использована в качестве учебника для дисциплин информационной безопасности в колледжах и университетах.

Глава 1 Сбор информации о проникновении теста 1
1.1 Соберите информацию доменного имени 1
1.1.1 whois Query 1
1.1.2 Запись информационного запроса 2
1.2 Соберите конфиденциальную информацию 2
1.3 Соберите информацию об имени суб -домены 4
1.4 Соберите информацию общего порта 7
1.5 распознавание отпечатков пальцев 10
1.6 Найти настоящий IP 11
1.7 Соберите файл конфиденциального каталога 14
1.8 Социальная инженерия 15
Глава 2 Создание среды уязвимости и фактического боя 17
2.1 Установите LANMP 17 в системе Linux
2.2 Установите WAMP 19 в системе Windows
2.3 Построить среду уязвимости DVWA 21
2.4 Создайте платформу для инъекций SQL 23
2.5 Создайте тестовую платформу XSS 24
Глава 3 Инструмент общего инфильтрационного тестирования 28
3.1 SQLMAP подробное объяснение 28
3.1.1 Установить SQLMAP 28
3.1.2 SQLMAP Начало работы 29
3.1.3 SQLMAP Advanced: Параметр Объяснение 36
3.1.4 SQLMAP с объяснением обхода сценария Tamper 40
3.2 Подробное объяснение Burp Suite 50
3.2.1 Установка Burp Suite 50
3.2.2. Введение Burp Suite 51
3.2.3 Burp Suite Advanced 55
3.3. Детальное объяснение 70 NMAP 70
3.3.1 Установить NMAP 71
3.3.2 NMAP Начало работы 71
3.3.3 NMAP Advanced 83
Глава 4 Анализ принципов веб -безопасности 90
4.1 Основы инъекции SQL 90
4.1.1 Введение SQL -инъекция 90
4.1.2 Принцип инъекции SQL 90
4.1.3.
4.1.4 Атака Инъекции Союза 95
4.1.5 Анализ кодекса инъекций Юнион 99
4.1.6 Атака логической инъекции 99
4.1.7 Анализ логического инъекционного кода 103
4.1.8. Атака по ошибке 104
4.1.9 Анализ кода впрыска ошибки 106
4.2 SQL -инъекция продвинулась 107
4.2.1 Time Inject Attack 107
4.2.2 Анализ кода инъекции времени 109
4.2.3 Атака по внедрению запроса.110
4.2.4 Анализ инъекции кода укладки
4.2.5 Две атаки в инъекциях 113
4.2.6 Второй анализ кода инъекции 114
4.2.7 Attack 116 Широкой байтовой инъекции 116
4.2.8 Анализ кода инъекции в широком байтовом. 119
4.2.9 Cookie -инъекционные атаки 120
4.2.10 Анализ кода впрыска cookie 121
4.2.11 Base64 Attack 122
4.2.12 BASE64 Анализ кода инъекции 123
4.2.13 xff инъекционная атака 124
4.2.14 xff Анализ кода инъекции 125
4.3 SQL -инъекция обходя технологию 126
4.3.1 Письмо, обходя 126
4.3.2 Двойное написание обходит инъекцию 128
4.3.3 Кодирование обходов 129
4.3.
4.3.5 Предложения по ремонту инъекции SQL 131
4.4 XSS Foundation 135
4.4.1 xss уязвимость Введение 135
4.4.2 Принцип уязвимости XSS 135
4.4.3 Отражающий XSS Атака 137
4.4.4. Анализ кода от рефлексивного XSS 138
4.4.5 Хранение XSS Атака 139
4.4.6 Анализ кода хранения XSS 140
4.4.7 Dom Type XSS Attack 142
4.4.8 Анализ кода Dom Type XSS 143
4,5 XSS Advanced 144
4.5.1 XSS Обычно используемые предложения и коды обходятся 144
4.5.2 Используйте платформу XSS для тестирования уязвимости XSS 145
4.5.3. Рекомендация по ремонту уязвимостей XSS 148
4.6 Уязвимость CSRF 148
4.6.1 Введение Уязвимость CSRF 148
4.6.2 Принципы уязвимости CSRF 148
4.6.3 Используйте уязвимость CSRF 149
4.6.4 Анализ кода уязвимости CSRF 151
4.6.5 Рекомендации по ремонту уязвимости CSRF 155
4.7 Уязвимость SSRF 155
4.7.1 Введение Уязвимость SSRF 155
4.7.2 Принцип уязвимости SSRF 155
4.7.3 Уязвимость SSRF Использование 156
4.7.4 Анализ кода уязвимости SSRF 157
4.7.5 Рекомендация по ремонту уязвимости SSRF 157
4.8 Загрузка файла 158
4.8.1 ВВЕДЕНИЕ Файл Загрузить уязвимость 158
4.8.2 Знание загрузки в документах 158
4.8.3 Обнаружение JS Объединенное атака 158
4.8.4 Обнаружение JS Объединение Анализ атаки 160
4.8.5 Файл Суффикс обходит атаку 161
4.8.6 Анализ кода File Feers. 162
4.8.7 Тип файла влажной атака 163
4.8.8 Тип файла влажный анализ кода 164
4.8.9 Атака атака 166 атака усечения файла 166
4.8.10 Анализ кода обхода усечения файла 167
4.8.11 Конкурентные условия атака 169
4.8.12 Анализ кода конкурентного состояния 169
4.8.13 Предложения по ремонту загрузки файлов 170
4.9 черные потрескались 170
4.9.1 Введение уязвимости насилия 170
4.9.2 Атака уязвимости уязвимости Blum Cracking 171
4.9.3 Анализ кризирования уязвимости насилия 172
4.9.4 Предложения по восстановлению уязвимости насильственного растрескивания 172
4.10 выполнение команды 173
4.10.1 ВВЕДЕНИЕ Команда Уязвимость 173
4.10.2 Команда выполнить атаку уязвимости 173
4.10.3 Команда выполнить анализ кода уязвимости 175
4.10.4. Рекомендации по ремонту уязвимостей.
4.11 Логическая добыча уязвимости 175
4.11.1 Введение Логическая уязвимость 175
4.11.2 Вьетнамская атака доступа 176
4.11.3 Логическая уязвимость: анализ анализа кода 177
4.11.4 Вьетнамские предложения по ремонту победы 179
4.12 XXE Уязвимость 179
4.12.1 ВВЕДЕНИЕ XXE Уязвимость 179
4.12.2 XXE Attack 180
4.12.3 xxe Анализ кода уязвимости 180
4.12.4 XXE Предложения по ремонту уязвимости 181
4.13 Те вещи WAF 181
4.13.1 ВВЕДЕНИЕ WAF 181
4.13.2 Суждение WAF 182
4.13.3 Как обойти какой -то WAF 184
Глава 5 Metasploit Technology 188
5.1 Введение в Metasploit 188
5.2 Metasploit Base 190
5.2.1 Профессиональный термин 190
5.2.2 Атака продаж Шаг 191
5.3 Консольное сканирование 191
5.3.1 Используйте вспомогательный модуль для сканирования порта 191
5.3.2 Используйте вспомогательный модуль для сканирования обслуживания 193
5.3.3 Используйте NMAP Scan 193
5.4 Уязвимость DASHE 195
5.5 Атака пост -спецификации: сбор информации 199
5.5.1. Миграция процесса 200
5.5.2 System Command 201
5.5.3 Команда файловой системы 208
5.6 Атака после переплетения: увеличение разрешений 210
5.6.1 Используйте фактическую боевую боевую работу MS16-032 Локальная уязвимость 211
5.6.2 Tingle Stole 216
5.6.3 Хэш -атака 219
5.7 Пост -Пенетрационная Атака: Уязвимость трансплантации использует код модуль 229
5.7.1 MS17-010 Уязвимость, принцип и контрмеры.229
5.7.2.
5.8 Пост -Пенетрационный Атака: Задняя дверь 233
5.8.1 Операционная система Задняя дверь 233
5.8.2 Веб -задница 237
5.9 Пример теста на проникновение доменов сетевой атаки 242
5.9.1 Введение в среду проникновения 242
5.9.2 Повышение разрешений 242
5.9.3 Сбор информации 245
5.9.4 Получение разрешений на сервер 247
5.9.5 PowerShell Найти онлайн -сервер 251
5.9.6 Получите доменные разрешения на трубу 252
5.9.7.
5.9.8 Внутренняя сеть SMB Blasting 257
5.9.9 Очистите журнал 259
Глава 6 Руководство по атаке PowerShell 261
6.1 PowerShell Technology 261
6.1.1 PowerShell Введение 261
6.1.2 Основные концепции PowerShell 263
6.1.3 Общие команды PowerShell 264
6.2 Powersploit 266
6.2.1 Установка PowerSploit 266
6.2.2 Powersploit Script Attack Faction Combat 268
6.2.3 Объяснение модуля атаки Powerup 275
6.2.4 Модуль атаки Powerup фактические боевые упражнения 284
6.3 Империя 291
6.3.1 Введение в Империю 291
6.3.2 Установка империи 292
6.3.3 Настройка монитора 293
6.3.4 Сгенерировать Троян 296
6.3.5 Подключите хост и в основном используйте 306
6.3.6 Сбор информации 310
6.3.7 Разрешения увеличиваются 319
6.3.8 Горизонтальное проникновение 324
6.3.9 Задняя дверь 330
6.3.10 Империя возвращается к Metasploit 333
6.4 Нишанг 334
6.4.1 Введение в Nishang 334
6.4.2 Nishang Module Attack Faction Combat 338
6.4.3 PowerShell Hidden Communication Sui Road 343
6.4.4 Webshell Back Door 347
6.4.5 Увеличение мощности 348
Глава 7 Пример анализа 364
7.1 Анализ экземпляра кода 364
7.1.1 Уязвимость инъекции SQL 364
7.1.2 УДАЛЕНИЕ УДАЛЕНИЕ УВЕДОМЛЕНИЯ 366 366
7.1.3 Уязвимость загрузки файла 367
7.1.4 Добавить уязвимость администратора 373
7.1.5 Уязвимость конкурентных условий 378
7.2 Пример экзамена. Анализ 380
7.2.1 Backstage Blast 380
7.2.2 SSRF+Redis Get Webshell 383
7.2.3 Украдьте атаку 388
7.2.4 Сброс пароля 391
7.2.5 SQL Inject 393