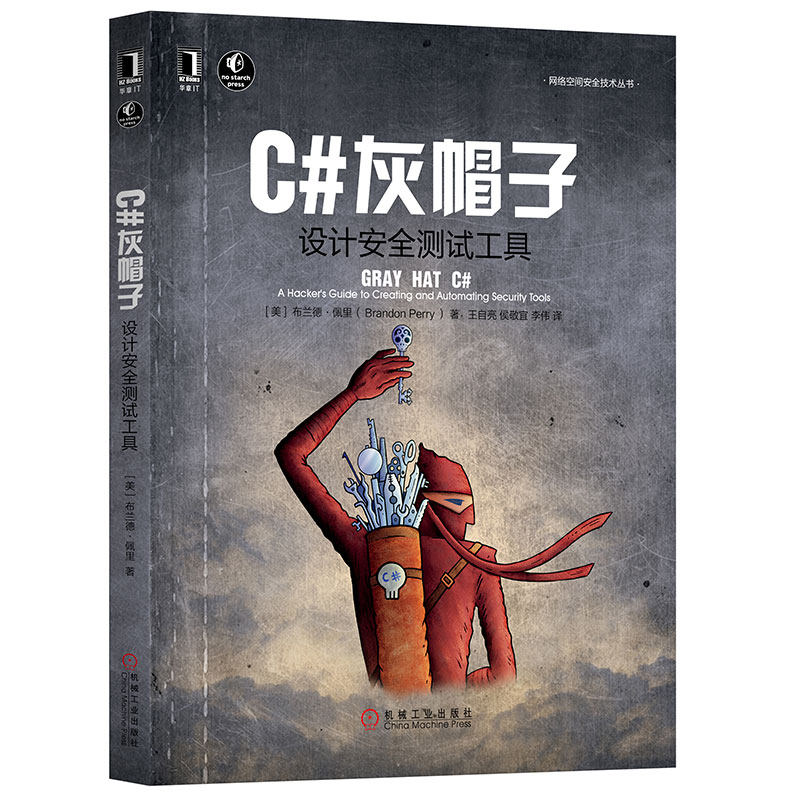
7551706 | БЕСПЛАТНАЯ доставка подлинная C#Grey Hat: Инструмент Design Security Test Test Network Space Security Series Design C Язык

Цена: 947руб. (¥44.8)
Артикул: 565642912116
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:北京华章图书旗舰店
Адрес:Пекин
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 30 18.99402руб.
¥46.9991руб.
¥18.7396руб.
¥49.71 051руб.

Информация о товаре предоставляется издателем, которая может немного отличаться от опубликованных товаров. Продукты подлежат реальным товарам.
 |
 |
| |

|   Книга   имя: |   C#Grey Hat: проектирование инструментов тестирования безопасности |
|   Цена книги: |   69 Юань |
|   автор: |   (США) бренд&Middot; Перри (Брэндон Перри) |
| out   Общество: |   Machinery Industry Press |
|   Дата публикации: | 2018-03-01 |
| ISBN номер: | 9787111590767 |
|   открыто   Книга: | 16 |
|   страница Количество: | 0 |
|     раз: | 1-1 |
 |
Переводчик последовательность Предисловие Глава 1 Quick C# Базовые знания 1 1.1 Выберите IDE 1 1.2 Простой пример 2 1.3 класс и интерфейс 3 1.3.1 Создайте класс 4 1.3.2 Создание интерфейса 4 1.3.3 Подкласс и реализация интерфейсов из абстрактных классов 5 1.3.4 Объединение всего с помощью Main () метода 7 1.3.5 MAIN () Метод 8 8 1.4 Анонимный метод 9 1.4.1 Использование делегатов в методах 9 1.4.2 Обновить пожарный класс 10 1.4.3 Создание дополнительных параметров 10 1.4.4 MANE MAIN () Метод 11 1.4.5 Запустите обновленный метод Main () 12 1.5 Интеграция с локальной библиотекой 12 1.6 Резюме этой главы 14 Глава 2 Методы нечеткого тестирования и эксплуатации уязвимости 15 2.1 Настройка виртуальной машины 16 2.1.1 Добавление только хоста только виртуальная сеть 16 2.1.2 Создание виртуальной машины 16 2.1.3 Запуск виртуальной машины от Badstore ISO 17 2,2 SQL -инъекция 19 2.3 Атака сценариев поперечного сайта 20 2.4 Тестирование пузырьков параметров GET с использованием инструмента тестирования на основе мутаций 22 2.4.1 Параметры загрязнения и тестирование уязвимостей 23 2.4.2 Создание HTTP -запросов 23 2.4.3 Тестовая нечеткая тестовая код 25 2.5 нечеткое тестирование запросов почты 25 2.5.1. Напишите инструмент для нечетких запросов на тестовые сообщения 28 2.5.2. Начальный тест Fuzz 29 2.5.3 Нечеткий тест на параметрах 30 2.6 Тестирование на пузырь на JSON 32 2.6.1 Настройка уязвимых программ 32 2.6.2 Захватить уязвимые запросы JSON 33 2.6.3 Инструменты записи для тестирования пузырьков JSON 34 2.6.4 Инструменты тестирования для Fuzzing JSON 39 2.7 Использование SQL -инъекции 40 2.7.1 Ручная инъекция на основе союза 40 2.7.2 Программирование для инъекции на основе Союза 42 2.7.3 Использование логической инъекции SQL 45 2.8 Сводка этой главы 53 Глава 3 нечеткий тест на мыльных терминалах 55 3.1 Настройка уязвимых терминалов 55 3.2 СПАСПРАВЛЕНИЕ WSDL 56 3.2.1 Напишите класс для документации WSDL 57 3.2.2 Написание начального метода анализа 58 3.2.3 Напишите класс для типов и параметров SOAP 60 3.2.4 Напишите класс SoapMessage, чтобы определить отправленные данные 62 3.2.5. Реализация класса для сообщения 63 3.2.6 Определение операций порта с использованием SoapportType Class 64 3.2.7 Внедрение класса для операций порта 65 3.2.8 Определение протокола с использованием мыльных связей 66 3.2.9 Редактировать список операционных узлов дочерних узлов 68 3.2.10 Поиск сервисов SOAP на портах 68 3.3 Автоматизированное тестирование на пузырь 70 3.3.1 Тестирование пузырьков различных сервисов SOAP 71 3.3.2 Нечеткое тестирование мыла http post port 75 3.3.3 Нечеткие тестирование портов SOAP XML 78 3.3.4 Запустите Fuzzy Test Tool 82 3.4 Сводка этой главы 83 Глава 4: Написание полезной нагрузки 84 4.1 Запишите обратно подключенную полезную нагрузку 84 4.1.1 сетевой поток 85 4.1.2 Запустить команду 86 4.1.3 Операционная полезная нагрузка 88 4.2 Bind Payload 88 4.2.1. Получить данные, запустить команды и вернуть вывод 89 4.2.2 Выполнить команды из потоков 90 4.3 Использование UDP для атак сетей 91 4.3.1, работающий на целевой машине 92 4.3.2 Код, работающий на машине атакующего 95 4.4 Запустите x86 и x86-64 Metasploit Payload от C# 97 4.4.1 Установить Metasploit 97 4.4.2 Сгенерировать полезную нагрузку 99 4.4.3 Выполните нативную полезную нагрузку Windows как неуправляемый код 100 4.4.4 Выполните нативную полезную нагрузку 102 Linux. 4.5 Сводка этой главы 106 Глава 5 Автоматизированная операция Nessus 107 5.1 REST и NESSUS API 107 5.2 Класс Nessussession 108 5.2.1 Отправить HTTP -запрос 109 5.2.2. Выход и очистка 111 5.2.3 Тестирование Nessussession Class 112 5.3 Nessusmanager Class 112 5.4 Сканирование Nessus 114 5.5 Эта глава является резюме 117 Глава 6 Automated Nexpose 118 6.1 Установите Nexpose 118 6.1.1 Активация и тестирование 120 6.1.2 Some Nexpose Syntax 121 6.2 Nexposesession Class 121 6.2.1 Метод executeCommand () 123 6.2.2 Выберите и выпустите сеанс 126 6.2.3 Получить версию API 127 6.2.4 Вызов Nexpose API 127 6.3 Nexposemanager Class 128 6.4 автоматически инициировать сканирование уязвимости 130 6.4.1 Создайте сайт с активами 130 6.4.2 Сканирование 131 6.5 Создать отчеты о сканировании сайтов PDF-формата и удалите сайты 132 6.6 Резюме 133 6.6.1 Начало сканирование 133 6.6.2 Сгенерировать отчеты о сканировании и удалить сайт 134 6.6.3 Выполнить процедуры автоматического сканирования 134 6.7 Сводка этой главы 135 Глава 7 Automated Run OpenVAS 136 7.1 Установить OpenVAS 136 7.2. Стройте класс 137 7.3 OpenVassession Class 137 7.3.1 Аутентификация OpenVAS Server 138 7.3.2 Создайте метод для выполнения команд OpenVAS 139 7.3.3 СЕРВЕР СЕРЕР 140 7.3.4 Создание потока TCP для отправки/получения команд 141 7.3.5 Достоверность сертификата и восстановление фрагментов 141 7.3.6 Получить OpenVAS версию 142 7.4 OpenVasManager Class 143 7.4.1 Получите конфигурацию сканирования и создайте Target 144 7.4.2 Технология автоматизации пакетов 148 7.4.3 Автоматизация операции 149 7.5 Сводка этой главы 149 Глава 8 Автоматизированная песочница с кукушкой 150 8.1 Установите песочницу Cuckoo 150 8.2 Запуск кукушки с песочницей API 151 вручную 8.2.1 Start API 151 8.2.2 Проверьте статус кукушки 152 8.3 Создание класса кукунширования 153 8.3.1 Напишите метод executeCommand () для обработки HTTP -запросов 154 8.3.2 Создание сегментированных данных HTTP с использованием метода getMultipartFormData () 156 8.3.3 Используйте класс FileParameter для обработки данных файла 158 8.3.4 Тестирование Кукунсии и поддержки класса 159 8.4 Написание класса Cuckomanger 160 8.4.1 Написание метода CreateTask () 161 8.4.2 Детали задачи и методы отчетности 162 8.4.3 Создание задачи абстрактно класс 163 8.4.4 Сортируйте и создайте разные типы классов 165 8.5 вместе 167 8.6 Тестовая приложение 168 8.7 Сводка этой главы 170 Глава 9 автоматически запускается SQLMAP 171 9.1 запустить SQLMAP 172 9.1.1 sqlmap REST API 173 9.1.2 Тестирование SQLMAP API с Curl 174 9.2 Создать сеанс для SQLMAP 177 9.2.1 Создайте метод для выполнения запросов GET 179 9.2.2 Запрос на сообщение 179 9.2.3 Тестовая сеанс класс 180 9.3 SQLMapmanager Class 182 9.3.1 Список параметров SQLMAP 184 9.3.2 Написание метода для выполнения сканирования 185 9.3.3 New Main () Метод 187 9.4 Сканировать отчет 188 9.5 Автоматизация полного сканирования SQLMAP 189 9.6 Интеграция программ тестирования уязвимости SQLMAP и SOAP вместе 191 9.6.1 Добавление SQLMAP GET поддержка запроса в программу тестирования уязвимости SOAP 191 9.6.2 Добавлена поддержка SQLMAP Post запроса 192 9.6.3 Вызовы вновь написанные методы 194 9.7 Резюме этой главы 196 Глава 10 автоматически запускает Clamav 197 10.1 Установка программного обеспечения Clamav 197 10.2 Clamav Software Local Library и Clamd Network Daemon 199 10.3 Автоматическое выполнение через локальную библиотеку Clamav Software 199 10.3.1 Создание поддерживаемых типов перечисления и классов 199 10.3.2 Вызов функции локальной библиотеки Clamav Software 202 10.3.3 Компилирование двигателя программного обеспечения Clamav 203 10.3.4 сканировать файл 205 10.3.5 очистка закончилась 206 10.3.6 Проверка программы, сканируя файл испытаний EICAR 207 10.4 Автоматизированное выполнение через Демон Clamd 208 10.4.1 Установка Демона Clamd 209 10.4.2 Запустите Clamd Daemon 209 10.4.3 Создание Clamd Process Session Class 210 10.4.4 Создание Clamd Process Manager Class 211 10.4.5 Тестирование Clamd Process 212 10.5 Сводка этой главы 214 Глава 11 Автоматизированный метасплот 215 11.1 Запуск RPC Server 215 11.2 Установка Metasploable System 217 11.3 Получение библиотеки MSGPACK 218 11.3.1 Установка диспетчера пакетов NUGET для среды Monodevelop. 218 11.3.2 Установка библиотеки MSGPACK 219 11.3.3 Справочная библиотека MSGPACK 220 11.4 Написание класса Metasploitsession 221 11.4.1 Создать метод execute () для HTTP -запросов и взаимодействия с библиотекой MSGPACK 222 11.4.2. Преобразование данных ответа библиотеки MSGPACK 223 11,5 Тестовая сеанс класс 225 11.6 Написание Metasploitmanager Class 226 11.7 Интегрированный кодовый модуль 228 11.7.1 Запуск примера эксплойта 229 11.7.2 Взаимодействие с командной строкой 230 11.7.3 Подключится к командной строке Get 231 11.8 Резюме этой главы 231 Глава 12 Автоматизированная операция Arachni 233 12.1 Установить программное обеспечение Arachni 233 12.2 Функции API REST в программном обеспечении Arachni 234 12.2.1 Создание Arachnihttp-Session Class 235 12.2.2 Создание Arachnihttp-Manager Class 237 12.3 Интеграция классов сеанса и менеджера 238 12.4 Arachni Software RPC Service 239 12.4.1 Вручную запустить RPC Service 239 12.4.2 Arachnirpcsession Class 241 12.4.3 Метод поддержки ExecuteCommand () 243 12.4.4 ExecuteCommand () Метод 245 12.4.5 Arachnirpcmanager Class 247 12.5 Интегрированный код 248 12.6 Резюме этой главы 250 Глава 13 Декомпиляция и обратный анализ управляемой сборки 252 13.1 Управляемая Ассамблея 252 13.2 Тест Декомпилонер 255 13.3 Анализ сборки с использованием инструмента Monodis 256 13.4 Резюме этой главы 259 Глава 14 Читайте офлайн -регистрационный ключ 260 14.1 Ключевая структура реестра 260 14.2 Получение регистрационного ключа 261 14.3 Ключи реестра чтения 263 14.3.1 Создать класс диаграммы для файлов ключей реестра 263 14.3.2 Создание ключа узла класс 264 14.3.3 Создайте класс хранилища для клавиш значения 269 14.4 Тестирование библиотеки 270 14.5 Экспорт клавиша запуска 271 14.5.1 GetBootkey () Метод 271 14.5.2 Метод GetValueKey () 273 14.5.3 Метод GetNodeKey () 273 14.5.4 StringTobyTearray () Метод 274 14.5.5 Получение ключа запуска 275 14.5.6 Проверьте ключ запуска 275 14.6 Резюме этой главы 276 |