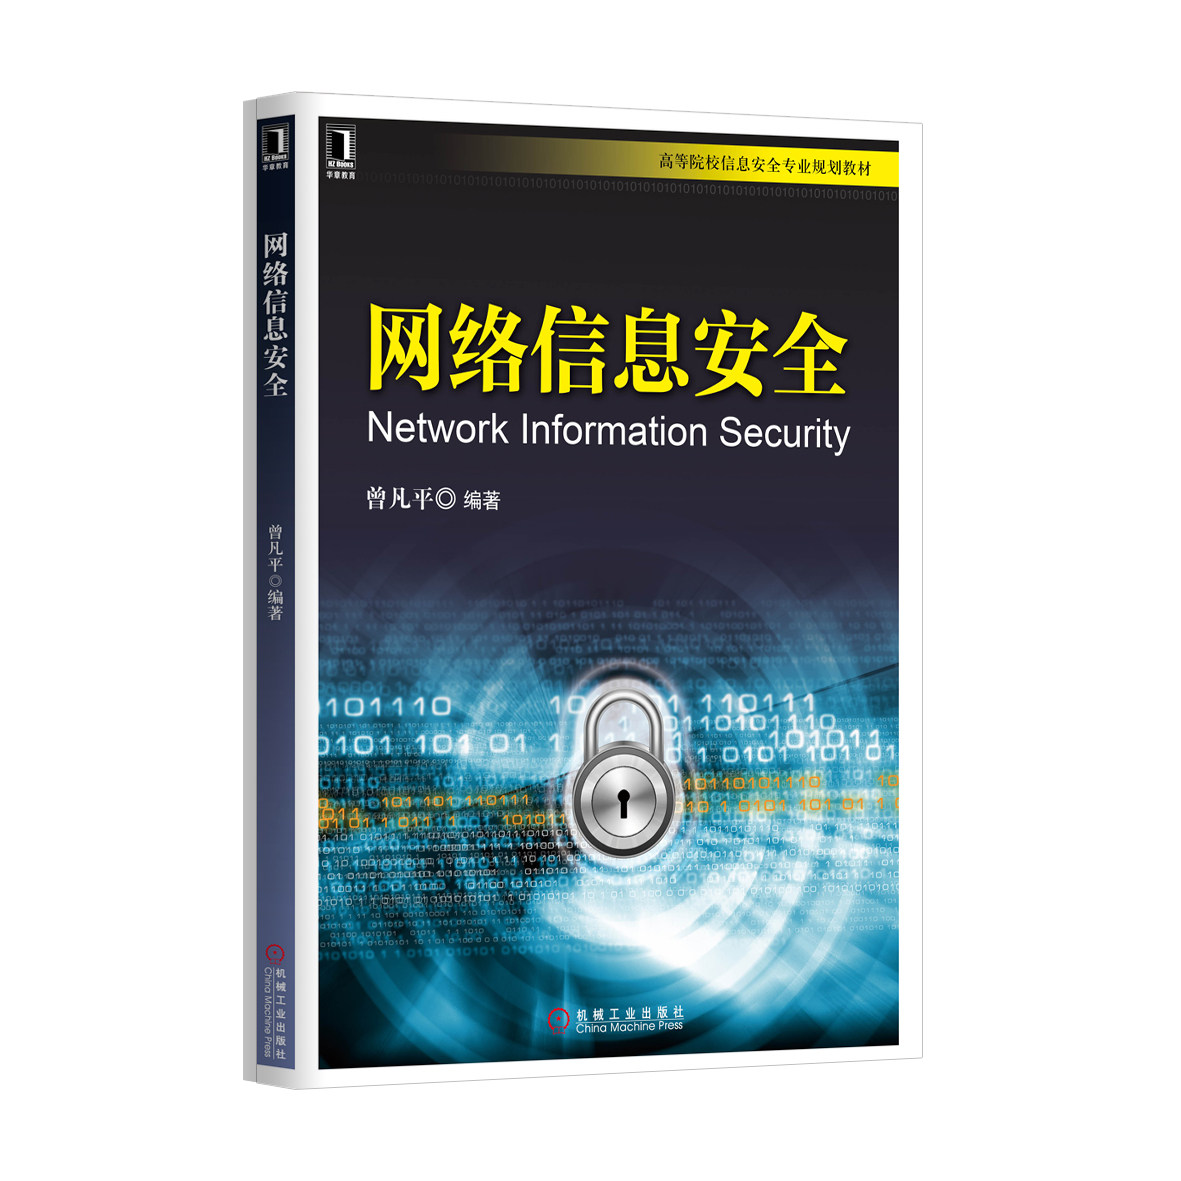
4896729 | Подлинная сеть информационная информация о безопасности сети книга книги компьютер
Цена: 666руб. (¥31.5)
Артикул: 524816990430
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:北京华章图书旗舰店
Адрес:Пекин
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 30 18.99402руб.
¥46.9991руб.
¥18.7396руб.
¥49.71 051руб.

Книги, продаваемые в этом магазине, являются настоящими книгами

|   Книга   имя: |   |
|   Цена книги: |   45 Юань |
|   автор: |   |
| out   Общество: |   Machinery Industry Press |
|   Дата публикации: | 2016/1/1 0:00:00 |
| ISBN номер: | 9787111520085 |
|   открыто   Книга: | 16 |
|   страница Количество: | 258 |
|     раз: | 1-1 |
 |
| В этой книге обсуждаются принципы и технологии сетевой безопасности с точки зрения кибер -атак и защиты.С точки зрения сетевой защиты, защита криптографии, виртуальных сетей, брандмауэров, обнаружения вторжения и операционных систем;Самая большая особенность этой книги - это комбинация теоретической комбинации. Эта книга может использоваться в качестве информационной безопасности, информационной конфронтации, компьютеров; |
 |
Предисловие Глава 1 Резюме безопасности сети 1 1.1 Обзор безопасности сети 1 1.1.1 Концепция кибербезопасности 1 1.1.2 Структура системы безопасности сети 2 1.1.3 Система наступления кибербезопасности и оборонительной системы 3 1.2 Угроза безопасности сталкивается с компьютерными сетями 4 1.2.1 Структура архитектуры сети TCP/IP и уязвимость компьютерной сети 4 1.2.2 Основная угроза, стоящая перед компьютерной сетью 5 1.3 Основная технология и классификация безопасности компьютерной сети 6 1.3.1 Сеть разведка 6 1.3.2 Атака сети 7 1.3.3 Защита сети 8 1.4 Происхождение и разработка сетевой безопасности 11 1.4.1 Разработка компьютерной сети 11 1.4.2 Разработка технологий сетевой безопасности 12 1.4.3 Hacker and Network Security 12 Упражнение 13 Практика на машине 13 Глава 2 Базовые знания 14 2.1 Общая команда Windows 14 2.2 Общая команда Linux 21 2.3 партии команд и файлов сценариев 25 2.3.1 Партия обработки документов 25 2.3.2 Файл скрипта VBS 27 2.4 Сетевой порт, сервис, процесс 27 2.4.1 сетевой порт 27 2.4.2 Сервис и процесс 29 2.4.3 Сервис терминала Windows 30 2.5 Основные знания технологии сетевого программирования 31 2.5.1 Упаковочный слово 31 2.5.2 Библиотека сетевого программирования 33 2.5.3 Программирование 33 с Windows Sockets 33 2.6 Конфигурация экспериментальной среды сетевой безопасности 33 2.6.1 Установить Virtualbox Virtual Machine 33 2.6.2 Настройте несколько виртуальных сетевых карт для моделирования нескольких сетевых переключателей 34 2.6.3 Установите и настройте новую систему виртуальной машины 34 2.6.4 Импорт и экспорт установленной виртуальной машины 37 Упражнение 38 Практикуйте на машине 38 Глава 3 Основы криптики 39 3.1 Обзор пароля 39 3.2 Технология симметричного кода 42 3.2.1 Безопасность алгоритма DES 42 3.2.2 Принципы алгоритма DES 42 3.2.3 Различные варианты DES 43 3.3 RSA Public Key Password Technology 43 3.3.1 Описание алгоритма RSA 44 3.3.2 Пример алгоритма RSA 44 3.3.3 Алгоритм RSA Security 45 3.3.4 Скорость алгоритма RSA 45 3.3.5 Реализация программы алгоритма RSA 45 3.4 Резюме информации и цифровая подпись 45 3.4.1 Резюме информации 45 3.4.2 Цифровая подпись 46 3.5 Инфраструктура общедоступного ключа и цифровой сертификат 47 3.5.1 Определение и состав PKI 47 3.5.2 Цифровой сертификат и его приложение 48 3.6 PGP и его приложение 50 3.6.1 Введение в PGP 50 3.6.2 Реализация PGP в среде Windows GPG4WIN 50 3.7 Используйте функцию пароля в OpenSSL 54 3.7.1 Используйте OpenSSL 54 под командной строкой 3.7.2 Используйте OpenSSL 57 в программе C Windows 3.7.3 Используйте OpenSSL 58 в программе C в Linux 3.8 Алгоритм пароля, предоставленный Windows System 59 3.8.1 Поставщик услуг пароля CSP 60 3.8.2 Используйте технологию паролей, предоставленную CSP для достижения конфиденциальной связи 62 Упражнение 62 Практика на машине 63 Глава 4 Виртуальная специальная сеть VPN 64 4.1 Обзор 64 4.1.1 Функция и принцип VPN 64 4.1.2 Классификация VPN 66 4.2 PPTP VPN и L2TP VPN 67 на основе PPTP VPN и L2TP VPN 67 4.2.1 PPTP VPN 67 4.2.2 L2TP VPN 68 4.3 IPSEC VPN 68 на основе третьего протокола туннеля третьего уровня. 4.3.1 Композиция и рабочий режим IPSEC 69 4.3.2 Соглашение о сертификации AH 69 4.3.3 упакованная безопасная нагрузка ESP 70 4.3.4 Ассоциация безопасности и стратегия безопасности 71 4.4 VPN 72 в среде Windows 4.4.1 Используйте Windows 2003 для достижения удаленного доступа VPN 73 4.4.2 Используйте Windows 2003 для реализации Gateway-Gateway VPN 81 Упражнение 89 Практикуйте на машине 89 Глава 5 Технология брандмауэра 90 5.1 Обзор брандмауэра 90 5.2 Функция и классификация брандмауэра 91 5.2.1 Функция брандмауэра 91 5.2.2 Классификация брандмауэра 92 5.3 Пакет фильтра «Траст 93 5.3.1 Статическая пакетная фильтрация брандмауэр 93 5.3.2 Динамическая фильтрация брандмауэра 94 5.4 Брандмауэр шлюза 96 5.5 Типичное развертывание брандмауэра 97 5.5.1 Брандмауэр 97 экранирования хоста 97 5.5.2 Брандмауэр модели Shuangju/Duoyu Model 97 5.5.3 Брандмауэр режима экранирования подсети 98 5.6 Конфигурация брандмауэра Linux 99 Упражнение 99 Практикуйте на машине 99 Глава 6 Технология тестирования вторжения 100 6.1 Обзор теста вторжения 100 6.1.1 Концепция и модель 100 тестирования вторжения 6.1.2 Идентификаторы задания 101 6.1.3 Основные функции, предоставленные IDS 102 6.1.4 Классификация IDS 103 6.2 Модель CIDF и принцип обнаружения вторжения 104 6.2.1 CIDF Model 104 6.2.2 Принцип обнаружения вторжения 105 6.3 На основе идентификаторов развертывания растяжения 106 Упражнение 108 Практика 108 Глава 7 Безопасность Windows и Linux Systems 109 7.1 Уровень безопасности компьютерной системы 109 7.2 Защита безопасности системы Windows 110 7.2.1 Используйте NTFS 110 7.2.2 Предотвратить плохое плохое догадывание пароля 110 7.2.3 Используйте пароль с высокой интенсивностью (пароль) 112 7.2.4 Правильный настройка брандмауэра 112 7.2.5. 7.2.6 Стратегия безопасности системы 113 7.2.7 Настройки разрешений важных документов 114 7.2.8 Установите третье программное обеспечение для безопасности и своевременное патч 115 7.2.9 Расстановить связь между важным рабочим хостом и внешней сетью (физическая изоляция) 116 7.3 Вторжение в систему Windows 116 7.3.1 Crack Crack 116 7.3.2 Используйте уязвимость для вторжения в систему Windows 116 7.3.3 Используйте хакерские инструменты для вторжения 119 7.4 Linux (UNIX) Механизм безопасности и технология защиты 120 7.4.1 Механизм безопасности Linux 120 7.4.2 Защита безопасности Linux 123 7.5 Система Linux Invasion 125 7.5.1 Cracking Password 125 7.5.2 Вторжение через уязвимости системы 125 7.5.3 Несколько типичных данных, вызванных данными, 125 Упражнение 126 Практика на машине 126 Глава 8 Буфер системы Linux переполняет атаку 127 8.1 Caps Over Operview 127 8.2 Linux IA32 Buffer Overflow 128 8.2.1 Изображение процесса Linux IA32 128 8.2.2 Принципы переполнения буфера 130 8.2.3 Технология атаки атаки зоны подушки 133 8.3 Linux Intel64 Buffer Overflow 136 8.1 Linux x86_64 Изображение процесса 136 8.3.2 Процесс переполнения буфера Linux x86_64 137 8.3.3 Технология атаки буфера Linux X86_64 139 Упражнение 142 Практика на машине 142 Глава 9 Linux SheltCode Technology 143 9.1 Системный вызов в Linux IA32 143 9.2 ShellCode 146 Linux IA32 9.2.1 Напишите программу, которая может получить Shell 146 9.2.2 Используйте вызовы системной функции для получения оболочки 147 9.2.3 Извлеките SheltCode 149 из исполняемого файла 9.3 Linux IA32 Локальная атака 150 9.3.1. 9.3.2 Локальная атака переполнения на великий буфер 153 9.4 Linux IA32 Отдаленная атака 154 9.5 Linux Intel64 ShellCode 156 9.5.1. Полученный код ShellCode 156 9.5.2 местная атака 159 Упражнение 161 Практика 161 Глава 10 Буфер системы Windows переполняет атаку 162 10.1 Win32 Изображение процесса 162 10.2 Процесс переполнения буфера Win32 165 10.3 Win32 Buffer Technology Attack 171 10.4 Win32 Buffer Attack Attance 172 10.5 Буфер платформы Win64 переполняет 174 10.5.1 Win64 Изображение процесса 175 10.5.2 Win64 Процесс переполнения буфера 176 10.5.3 Win64 Technology Attack Technology 178 Упражнение 179 Практика на машине 180 Глава 11 Technology Technology 181 Windows 181 11.1 Используйте LoadLibrary и GetProcAddress для вызова любой функции в любом DLL 181 11.2 Получить Windows API 183 в изображении процесса Win32 11.2.1 Определите базовый адрес библиотеки динамических соединений 183 11.2.2 Получите адрес Windows API 185 11.3 Напишите Win32 SheltCode 193 11.3.1 Напишите программу C программы C, которая запускает новый процесс 193 11.3.2 Используйте язык сборки для достижения той же функции 193 11.3.3 Напишите SheltCode и проверьте с помощью C программ 197 11.3.4 Снимите струны в шоссе'' 198 11.4 Attack Win32 202 11.4.1 Местная атака 202 11.4.2 Отдаленная атака 204 Упражнение 208 Практика на машине 208 ГЛАВА 12 ФОРМАТ Строки и инъекции SQL 209 12.1 Принципы формата уязвимость 209 12.2 Linux x86 Формат платформы F Уязвимость 211 211 12.2.1 Crane Процесс 212 12.2.2 Прочитайте значение указанного адреса адреса 212. 12.2.3 Значение переписывания указанного адреса 213 Адрес памяти 213 12.2.4 Укажите адрес 214 памяти непосредственно в строке формата 12.3 Win32 Format Format Strike Уязвимость 217 12.3.1 сломано процесс 217 12.3.2 Прочитайте значение указанного адреса 217 Адрес памяти. 12.3.3 Значение переписывания указанного адреса 218 Адрес памяти. 12,4 SQL -инъекция 219 12.4.1 Конфигурация среды 219 12.4.2 Используйте SQL оператора SELECT для атаки 219 внедрить атаку 219 12.4.3 Используйте SQL оператора обновления для внедрения атаки 222 12.4.4 Технология для предотвращения атаки 223 инъекции SQL Упражнение 224 Практика 224 ГЛАВА 13 Соглашение и отклонение атаки 225 Сервиса 225 13.1 Основные принципы и классификация атаки DOS 225 13.1.1 Потребление полосы пропускания 226 13.1.2 Отказ ресурсов 226 13.1.3 Системный или программирующий дефект (уязвимость) 227 13.1.4 маршрут и атака DNS 228 13.2 GM DOS Attack Technology 228 13.2.1 Атака DOS на уровне приложения 228 13.2.2 Атака DOS на уровне передачи 228 13.2.3 Атака DOS сетевого уровня 230 13.2.4 DNS Attack 231 13.2.5 на основе атаки 232 обмана перенаправления маршрутизации. 13.3 Атаки DOS против UNIX и Windows 232 13.3.1. 13.3.2 Удаленная атака DOS 233 13.3.3 Атака DOS Attance 233 13.4. 13.4.1. 13.4.2 Характеристики атаки 237 распределенного отказа от отказов 237 13.4.3 Защитные контрмеры для распределенной атаки отказа 238. Упражнение 238 Практика 238 Глава 14 Злоусоветный код атака 239 14.1 Обзор вредоносного кода 239 14.1.1 Определение вредоносного кода 239 14.1.2 Классификация вредоносного кода 240 14.1.3 Причина долгосрочного существования вредоносного кода 241 14.2 Обзор компьютерного вируса 242 14.2.1 Происхождение компьютерного вируса 242 14.2.2 Классификация вирусов 242 14.2.3 Характеристики вируса 243 14.2.4 Структура вируса 244 14.3 Реализация нескольких общих злонамеренных кодов 244 14.3.1 Вирус сценария 244 14.3.2 макро вирус 245 14.3.3 Безобийный код браузера 245 14.3.4 U -диск вирус 245 14.3.5 вирус PE 247 14.4 Сетевой червь 248 14.4.1 Механизм реализации сетевого червя 248 14.4.2 Распространение сетевых червей 249 14.4.3 несколько типичных червей 250 14,5 Троян 252 14.5.1 Принципы и типичная структура 252 14.5.2 Скрытый и камуфляж 253 14.5.3 Несколько типов общих троян 254 14.6 Защита кода злой деятельности 255 Упражнение 256 Практика на машине 256 Ссылки 257 |