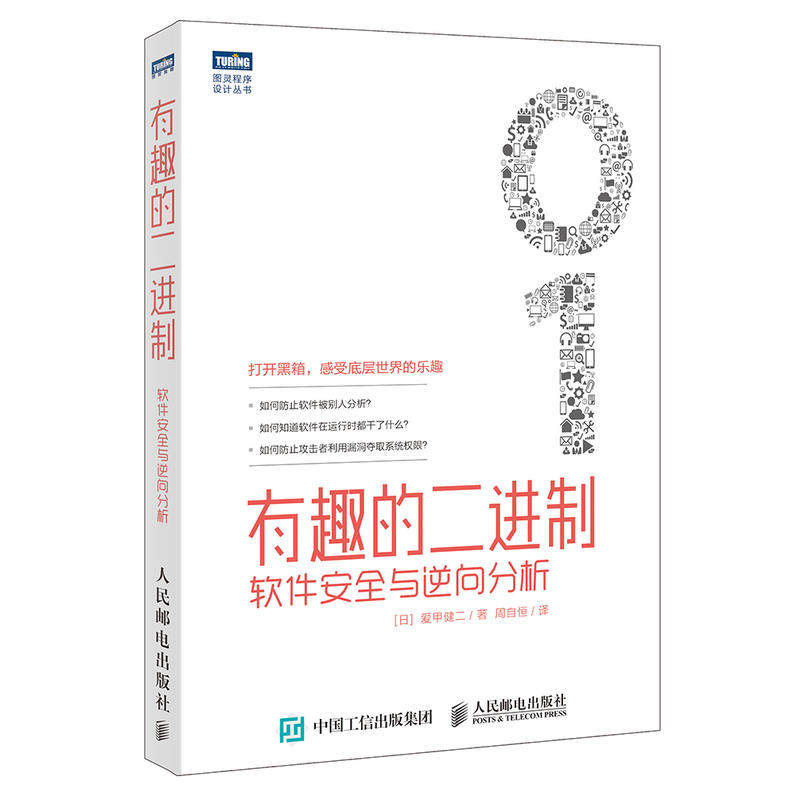
Интересная бинарная безопасность программного обеспечения и анализа обратного анализа бинарного кода Алгоритм метод ввода учебник по разработке программного обеспечения.

Цена: 630руб. (¥29.8)
Артикул: 560969807305
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараPHA+PGltZyBjbGFzcz0iZGVzY19hbmNob3IiIGlkPSJkZXNjLW1vZHVsZS0xIiBzcmM9Imh0dHBzOi8vYXNzZXRzLmFsaWNkbi5jb20va2lzc3kvMS4wLjAvYnVpbGQvaW1nbGF6eWxvYWQvc3BhY2ViYWxsLmdpZiI+PHA+PGltZyBjbGFzcz0iZGVzY19hbmNob3IgaW1nLWtzLWxhenlsb2FkIiBpZD0iZGVzYy1tb2R1bGUtMSIgc3JjPSJodHRwczovL2Fzc2V0cy5hbGljZG4uY29tL2tpc3N5LzEuMC4wL2J1aWxkL2ltZ2xhenlsb2FkL3NwYWNlYmFsbC5naWYiIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2hlaWdodDogMS4wcHg7ZGlzcGxheTogYmxvY2s7Y2xlYXI6IGJvdGg7b3BhY2l0eTogMTttYXgtd2lkdGg6IDEwMC4wJTtjb2xvcjogIzQwNDA0MDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2NvbG9yOiAjNDA0MDQwOyI+PGltZyBjbGFzcz0iZGVzY19hbmNob3IgaW1nLWtzLWxhenlsb2FkIiBpZD0iZGVzYy1tb2R1bGUtMSIgc3JjPSJodHRwczovL2Fzc2V0cy5hbGljZG4uY29tL2tpc3N5LzEuMC4wL2J1aWxkL2ltZ2xhenlsb2FkL3NwYWNlYmFsbC5naWYiIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2hlaWdodDogMS4wcHg7ZGlzcGxheTogYmxvY2s7Y2xlYXI6IGJvdGg7b3BhY2l0eTogMTttYXgtd2lkdGg6IDEwMC4wJTsiPjwvc3Bhbj48L3A+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvIDIwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDt3aWR0aDogNzQ1LjBweDtib3JkZXI6IDEuMHB4IHNvbGlkICNlZGVkZWQ7b3ZlcmZsb3c6IGhpZGRlbjsiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bztwYWRkaW5nOiAwLjBweCAwLjBweCAwLjBweCAxNS4wcHg7d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0J7RgdC90L7QstC90LDRjyDQuNC90YTQvtGA0LzQsNGG0LjRjzo8L3NwYW4+PC9kaXY+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvO3BhZGRpbmc6IDUuMHB4IDAuMHB4IDAuMHB4IDE1LjBweDt3aWR0aDogNzMwLjBweDtib3JkZXItdG9wLWNvbG9yOiAjZWRlZGVkO2JvcmRlci10b3Atc3R5bGU6IGRhc2hlZDtib3JkZXItdG9wLXdpZHRoOiAxLjBweDtjb2xvcjogIzY2NjY2NjtsaW5lLWhlaWdodDogMjAuMHB4O2ZvbnQtc2l6ZTogMTIuMHB4OyI+PHRhYmxlIHdpZHRoPSI3MDAiIGJvcmRlcj0iMCIgY2VsbHNwYWNpbmc9IjEwIiBjZWxscGFkZGluZz0iNSIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ym9yZGVyLXNwYWNpbmc6IDAuMHB4O2JvcmRlci1jb2xvcjogIzAwMDAwMDsiPjx0ciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjx0ZCB3aWR0aD0iODIiIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtd2VpZ2h0OiA3MDA7Ij7QndCw0LfQstCw0L3QuNC1INC/0YDQvtC00YPQutGC0LA6PC9zcGFuPjwvc3Bhbj48L3RkPjx0ZCB3aWR0aD0iMjc3IiBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij7QmNC90YLQtdGA0LXRgdC90LDRjyDQsdC40L3QsNGA0L3QsNGPICjQsdC10LfQvtC/0LDRgdC90L7RgdGC0Ywg0L/RgNC+0LPRgNCw0LzQvNC90L7Qs9C+INC+0LHQtdGB0L/QtdGH0LXQvdC40Y8g0Lgg0L7QsdGA0LDRgtC90YvQuSDQsNC90LDQu9C40LcpL9GB0LXRgNC40Y8g0L/RgNC+0LPRgNCw0LzQvNC40YDQvtCy0LDQvdC40Y8g0KLRjNGO0YDQuNC90LPQsDwvc3Bhbj48L3RkPjx0ZCB3aWR0aD0iODIiIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtd2VpZ2h0OiA3MDA7Ij7RhNC+0YDQvNCw0YI6PC9zcGFuPjwvc3Bhbj48L3RkPjx0ZCB3aWR0aD0iMTY5IiBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij4zMjwvc3Bhbj48L3RkPjwvdHI+PHRyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+PHRkIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtd2VpZ2h0OiA3MDA7Ij7QkNCy0YLQvtGAOjwvc3Bhbj48L3NwYW4+PC90ZD48dGQgc3R5bGU9ImJvcmRlci1jb2xvcjogIzAwMDAwMDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+KNCS0L7RgdC60YDQtdGB0LXQvdGM0LUpINCQ0Lkg0KbQt9GP0L3RjCDQrS7QoC4g0J/QtdGA0LXQstC+0LTRh9C40Lo6INCn0LbQvtGDINCX0LjRhdC10L3Qszwvc3Bhbj48L3RkPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXdlaWdodDogNzAwOyI+0JrQvtC70LjRh9C10YHRgtCy0L4g0YHRgtGA0LDQvdC40YY6PC9zcGFuPjwvc3Bhbj48L3RkPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij48L3NwYW4+PC90ZD48L3RyPjx0ciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXdlaWdodDogNzAwOyI+0KbQtdC90Ys6PC9zcGFuPjwvc3Bhbj48L3RkPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij4zOTwvc3Bhbj48L3RkPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXdlaWdodDogNzAwOyI+0JLRgNC10LzRjyDQv9GD0LHQu9C40LrQsNGG0LjQuDo8L3NwYW4+PC9zcGFuPjwvdGQ+PHRkIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPjIwMTUtMTAtMDE8L3NwYW4+PC90ZD48L3RyPjx0ciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXdlaWdodDogNzAwOyI+0J3QvtC80LXRgCBJU0JOOjwvc3Bhbj48L3NwYW4+PC90ZD48dGQgc3R5bGU9ImJvcmRlci1jb2xvcjogIzAwMDAwMDtjb2xvcjogI2ZmMDAwMDtmb250LXdlaWdodDogYm9sZDtmb250LXNpemU6IDE0LjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+OTc4NzExNTQwMzk5NTwvc3Bhbj48L3RkPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXdlaWdodDogNzAwOyI+0JLRgNC10LzRjyDQv9C10YfQsNGC0Lg6PC9zcGFuPjwvc3Bhbj48L3RkPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij4yMDE1LTEwLTAxPC9zcGFuPjwvdGQ+PC90cj48dHIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij48dGQgc3R5bGU9ImJvcmRlci1jb2xvcjogIzAwMDAwMDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC13ZWlnaHQ6IDcwMDsiPtCY0LfQtNCw0YLQtdC70YzRgdGC0LLQvjo8L3NwYW4+PC9zcGFuPjwvdGQ+PHRkIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPtCd0LDRgNC+0LTQvdGL0LUg0YHQvtC+0LHRidC10L3QuNGPINC4INGC0LXQu9C10LrQvtC80LzRg9C90LjQutCw0YbQuNC4PC9zcGFuPjwvdGQ+PHRkIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtd2VpZ2h0OiA3MDA7Ij7QmNC30LTQsNC90LjQtTo8L3NwYW4+PC9zcGFuPjwvdGQ+PHRkIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPjE8L3NwYW4+PC90ZD48L3RyPjx0ciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjx0ZCBzdHlsZT0iYm9yZGVyLWNvbG9yOiAjMDAwMDAwOyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXdlaWdodDogNzAwOyI+0KLQuNC/0Ysg0L/RgNC+0LTRg9C60YLQsDo8L3NwYW4+PC9zcGFuPjwvdGQ+PHRkIHN0eWxlPSJib3JkZXItY29sb3I6ICMwMDAwMDA7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPtC60L3QuNCz0Lg8L3NwYW4+PC90ZD48dGQgc3R5bGU9ImJvcmRlci1jb2xvcjogIzAwMDAwMDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC13ZWlnaHQ6IDcwMDsiPtCS0YDQtdC80Y8g0L/QtdGH0LDRgtC4Ojwvc3Bhbj48L3NwYW4+PC90ZD48dGQgc3R5bGU9ImJvcmRlci1jb2xvcjogIzAwMDAwMDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+MTwvc3Bhbj48L3RkPjwvdHI+PC90YWJsZT48L2Rpdj48L2Rpdj48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDsiPjxpbWcgY2xhc3M9ImRlc2NfYW5jaG9yIGltZy1rcy1sYXp5bG9hZCIgaWQ9ImRlc2MtbW9kdWxlLTIiIHNyYz0iaHR0cHM6Ly9hc3NldHMuYWxpY2RuLmNvbS9raXNzeS8xLjAuMC9idWlsZC9pbWdsYXp5bG9hZC9zcGFjZWJhbGwuZ2lmIiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtoZWlnaHQ6IDEuMHB4O2Rpc3BsYXk6IGJsb2NrO2NsZWFyOiBib3RoO29wYWNpdHk6IDE7bWF4LXdpZHRoOiAxMDAuMCU7Ij48L3NwYW4+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvIDIwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDt3aWR0aDogNzQ1LjBweDtib3JkZXI6IDEuMHB4IHNvbGlkICNlZGVkZWQ7b3ZlcmZsb3c6IGhpZGRlbjsiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bztwYWRkaW5nOiAwLjBweCAwLjBweCAwLjBweCAxNS4wcHg7d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0J7Qs9C70LDQstC70LXQvdC40LU6PC9zcGFuPjwvZGl2PjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bztwYWRkaW5nOiAxNS4wcHg7d2lkdGg6IDcyMC4wcHg7Ym9yZGVyLXRvcC1jb2xvcjogI2VkZWRlZDtib3JkZXItdG9wLXN0eWxlOiBkYXNoZWQ7Ym9yZGVyLXRvcC13aWR0aDogMS4wcHg7Y29sb3I6ICM2NjY2NjY7bGluZS1oZWlnaHQ6IDIwLjBweDtmb250LXNpemU6IDEyLjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+0JPQm9CQ0JLQkCAqKiog0KPQt9C90LDQudGC0LUsINC60LDQuiDQv9C+0L3Rj9GC0Ywg0LTQstC+0LjRh9C90YvQuSDQutC+0LQg0YfQtdGA0LXQtyDRgNC10LLQtdGA0YEgLdC40L3QttC10L3QtdGA0LjRjjxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuMS4g0KHQvdCw0YfQsNC70LAg0LjRgdC/0YvRgtCw0LXQvCDQsNC90LDQu9C40Lcg0L/RgNC+0LPRgNCw0LzQvNC90L7Qs9C+INC+0LHQtdGB0L/QtdGH0LXQvdC40Y88YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjEuMSDQn9C+0LTRgtCy0LXRgNC00LjRgtC1INC/0L7QstC10LTQtdC90LjQtSDQv9GA0L7Qs9GA0LDQvNC80Ysg0YfQtdGA0LXQtyDQttGD0YDQvdCw0Lsg0LzQvtC90LjRgtC+0YDQsCDQv9GA0L7RhtC10YHRgdCwPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS4xLjIg0KfRgtC+INGPINC80L7Qs9GDINC90LDQudGC0Lgg0LjQtyDQtNC+0YHRgtGD0L/QsCDQuiDRgNC10LXRgdGC0YDQsNC8PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS4xLjMg0KfRgtC+INGC0LDQutC+0LUg0L7QsdGA0LDRgtC90LDRjyDQuNC90LbQtdC90LXRgNC40Y88YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij7QmtC+0LvQvtC90LrQsDog0JrQvtC90LrRg9GA0YEg0LjQvdC20LXQvdC10YDQvdGL0YUg0YLQtdGF0L3QvtC70L7Qs9C40Lkg0L7QsdGA0LDRgtC90YvRhSDQuNC90LbQtdC90LXRgNC90YvRhSDRgtC10YXQvdC+0LvQvtCz0LjQuTxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuMiDQn9C+0L/RgNC+0LHRg9C50YLQtSDRgdGC0LDRgtC40YfQtdGB0LrQuNC5INCw0L3QsNC70LjQtzxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuMi4xINCh0YLQsNGC0LjRh9C10YHQutC40Lkg0LDQvdCw0LvQuNC3INC4INC00LjQvdCw0LzQuNGH0LXRgdC60LjQuSDQsNC90LDQu9C40Lc8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij7QmtC+0LvQvtC90LrQsDog0YDQsNC30L3QuNGG0LAg0LzQtdC20LTRgyDRgNC10LTQsNC60YLQvtGA0L7QvCDQodGC0LXRgNC70LjQvdCz0LAg0LggQlo8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjIuMiDQn9GA0L7RgdC80L7RgtGA0LXRgtGMINGB0L7QtNC10YDQttC40LzQvtC1INGE0LDQudC70LAg0YEg0LHQuNC90LDRgNC90YvQvCDRgNC10LTQsNC60YLQvtGA0L7QvDxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuMi4zINCS0Ysg0YLQsNC60LbQtSDQvNC+0LbQtdGC0LUg0L/RgNC+0LDQvdCw0LvQuNC30LjRgNC+0LLQsNGC0Ywg0LXQs9C+LCDQtdGB0LvQuCDQvdC1INC/0L7QvdC40LzQsNC10YLQtSDRj9C30YvQuiDRgdCx0L7RgNC60Lg8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjIuNCDQo9GC0L7Rh9C90LjRgtC1INC/0L7QstC10LTQtdC90LjQtSDQv9GA0L7Qs9GA0LDQvNC80Ysg0LHQtdC3INC40YHRhdC+0LTQvdC+0LPQviDQutC+0LTQsDxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuMi41INCf0L7QtNGC0LLQtdGA0LTQuNGC0LUg0LjRgdGF0L7QtNC90YvQuSDQutC+0LQg0L/RgNC+0LPRgNCw0LzQvNGLPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS4zINCf0L7Qv9GA0L7QsdGD0LnRgtC1INC00LjQvdCw0LzQuNGH0LXRgdC60LjQuSDQsNC90LDQu9C40Lc8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjMuMSDQo9GB0YLQsNC90L7QstC40YLQtSDQv9GA0LDQstC40LvQsCDRhNC40LvRjNGC0YDQsNGG0LjQuCDQvNC+0L3QuNGC0L7RgNCwINC/0YDQvtGG0LXRgdGB0LA8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjMuMiDQmtCw0LrQvtCy0L4g0LjRgdC/0L7Qu9GM0LfQvtCy0LDQvdC40LUg0L7RgtC70LDQtNGH0LjQutCwPzxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuMy4zINCf0L7QtNGA0L7QsdC90LDRjyDQu9C+0LPQuNC60LAgT2xseWRiZyBJbnNpZ2h0INC30LDQvNC10L3QuNGC0LXQu9GMPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS4zLjQg0JDQvdCw0LvQuNC3INC60L7QtNCwINC60L7QvdGC0YDQutC70LjQs9C40L7QvdCwPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0KHRgtC+0LvQsdC10YY6INGH0YLQviDRgtCw0LrQvtC1INGA0LXQs9C40YHRgtGAPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS4zLjUg0KHRgNCw0LLQvdC10L3QuNC1INGA0LXQt9GD0LvRjNGC0LDRgtC+0LIg0LDQvdCw0LvQuNC30LAg0YEg0LjRgdGF0L7QtNC90YvQvCDQutC+0LTQvtC8PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0KHRgtC+0LvQsdC10YY6INCS0YvQsdC10YDQuNGC0LUg0L7RgtC70LDQtNGH0LjQuiwg0LrQvtGC0L7RgNGL0Lkg0LLQsNC8INC90YDQsNCy0LjRgtGB0Y88YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjQ8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjQuMSDQndC10YIg0L3QtdC+0LHRhdC+0LTQuNC80L7RgdGC0Lgg0L/QvtC80L3QuNGC0Ywg0LLRgdC1INC40L3RgdGC0YDRg9C60YbQuNC4INC/0L4g0YHQsdC+0YDQutC1PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS40LjIg0JrQsNC6INGA0LXQsNC70LjQt9GD0LXRgiDRg9GB0LvQvtCy0L3Ri9C1INGE0LjQu9C40LDQu9GLINGP0LfRi9C60LAg0YHQsdC+0YDQutC4PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS40LjMg0J/QsNGA0LDQvNC10YLRgNGLINGF0YDQsNC90Y/RgtGB0Y8g0LIg0YHRgtC10LrQtTxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjEuNC40INCQ0YHRgdC+0YbQuNC40YDQvtCy0LDRgtGMINC40Lcg0LrQvtC00LAg0JDRgdGB0LDQvNCx0LvQtdC4INC6IEMgLdGP0LfRi9C60L7QstC+0LzRgyDQuNGB0YXQvtC00L3QvtC80YMg0LrQvtC00YMuPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS41INCf0L7QvdC40LzQsNC90LjQtSDQv9C+0LLQtdC00LXQvdC40Y8g0L/RgNC+0LPRgNCw0LzQvNGLINGH0LXRgNC10Lcg0LjQvdGB0YLRgNGD0LrRhtC40Lgg0L/QviDRgdCx0L7RgNC60LU8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4xLjUuMSDQo9GB0YLQsNC90L7QstC40YLRjCDRgtC+0YfQutC4INC+0YHRgtCw0L3QvtCy0LAg0LTQu9GPINGE0YPQvdC60YbQuNC5PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+MS41LjIg0KDQsNC30LHQtdGA0LjRgtC1INC4INGB0L7QsdC70Y7QtNCw0LnRgtC1INCy0LDQttC90YPRjiDQu9C+0LPQuNC60YM8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij7QodGC0L7Qu9Cx0LXRhjog0L3QsNGD0YfQuNGC0YzRgdGPINC/0LjRgdCw0YLRjCDQutC+0LQg0YHQsdC+0YDQutC4PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0JPQu9Cw0LLQsCAyINC90LUg0L/QvtC30LLQvtC70Y/QtdGCINC40LPRgNC+0LrQsNC8INC+0LHQvNCw0L3Ri9Cy0LDRgtGMINCyINC40LPRgNCw0YU8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4yLjEg0JjQvdGC0LXRgNC/0YDQtdGC0LDRhtC40Y8g0LTQsNC80L8g0L/QsNC80Y/RgtC4PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+Mi4xLjEg0J/RgNCw0LLQuNC70LAg0YHRgtGA0LXQu9GM0LHRizxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjIuMS4yIE1vZGlmeSA0INCx0LDQudGC0LAsINGH0YLQvtCx0Ysg0L/QvtC70YPRh9C40YLRjCDQstGL0YHQvtC60LjQtSDQvtGG0LXQvdC60Lg8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4yLjEuMyDQn9C+0LvRg9GH0LjRgtGMINGB0LLQsNC70LrRgyDQv9Cw0LzRj9GC0Lg8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij4yLjEuNC4g0J3QsNC50LTQuNGC0LUg0L/RgNC40YfQuNC90YMg0LDQstCw0YDQuNC4INC40Lcg0YHQvtGB0YLQvtGP0L3QuNGPINCw0L3QvtC80LDQu9GM0L3QvtCz0L4g0L/RgNC10LrRgNCw0YnQtdC90LjRjzxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjIuMS41INCt0YTRhNC10LrRgtC40LLQvdC+INC40YHQv9C+0LvRjNC30YPQudGC0LUg0L7RgtC70LDQtNC60YMg0LIg0YDQtdCw0LvRjNC90L7QvCDQstGA0LXQvNC10L3QuDxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPjIuMS42INCd0LDQudGC0Lgg0L/RgNC40YfQuNC90YMg0L7RiNC40LHQutC4INGBINC/0L7QvNC+0YnRjNGOINGE0LDQudC70L7QsiDRgdCx0YDQsNGB0YvQstCw0L3QuNGPPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+ICZhbXA7aGVsbGlwOyZhbXA7aGVsbGlwOzxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPtCT0LvQsNCy0LAgMzog0JjRgdC/0L7Qu9GM0LfQvtCy0LDQvdC40LUg0YPRj9C30LLQuNC80L7RgdGC0LXQuSDQv9GA0L7Qs9GA0LDQvNC80L3QvtCz0L4g0L7QsdC10YHQv9C10YfQtdC90LjRjyDQtNC70Y8g0LDRgtCw0LrQuDxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPtCT0LvQsNCy0LAgNCDQndCw0LLRi9C60Lgg0L/RgNC+0LPRgNCw0LzQvNC40YDQvtCy0LDQvdC40Y8g0LTQu9GPINGB0LLQvtCx0L7QtNC90L7Qs9C+INGD0L/RgNCw0LLQu9C10L3QuNGPINGA0LXQttC40LzQvtC8INGA0LDQsdC+0YLRiyDQv9GA0L7Qs9GA0LDQvNC80Ys8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij7Qk9C70LDQstCwIDUg0JjRgdC/0L7Qu9GM0LfRg9C50YLQtSDQuNC90YHRgtGA0YPQvNC10L3RgtGLINC00LvRjyDQuNC30YPRh9C10L3QuNGPINC+0LHRiNC40YDQvdC+0LPQviDQvNC40YDQsDxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPtCf0YDQuNC70L7QttC10L3QuNC1PGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0JrRgNC+0LvQuNGH0YzQtSDRg9GF0L7QvCBWb2x1ZTxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPtCg0LXQutC+0LzQtdC90LTQsNGG0LjQuDxiciBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPlBvc3RTY3JpcHQ8YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij48L3NwYW4+PHAgc3R5bGU9Im1hcmdpbi10b3A6IDEuMTJlbTttYXJnaW4tYm90dG9tOiAxLjEyZW07bGluZS1oZWlnaHQ6IDEuNDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+Li4uLi4uPC9zcGFuPjwvcD48L2Rpdj48L2Rpdj48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDsiPjxpbWcgY2xhc3M9ImRlc2NfYW5jaG9yIGltZy1rcy1sYXp5bG9hZCIgaWQ9ImRlc2MtbW9kdWxlLTMiIHNyYz0iaHR0cHM6Ly9hc3NldHMuYWxpY2RuLmNvbS9raXNzeS8xLjAuMC9idWlsZC9pbWdsYXp5bG9hZC9zcGFjZWJhbGwuZ2lmIiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtoZWlnaHQ6IDEuMHB4O2Rpc3BsYXk6IGJsb2NrO2NsZWFyOiBib3RoO29wYWNpdHk6IDE7bWF4LXdpZHRoOiAxMDAuMCU7Ij48L3NwYW4+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvIDIwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDt3aWR0aDogNzQ1LjBweDtib3JkZXI6IDEuMHB4IHNvbGlkICNlZGVkZWQ7b3ZlcmZsb3c6IGhpZGRlbjsiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bztwYWRkaW5nOiAwLjBweCAwLjBweCAwLjBweCAxNS4wcHg7d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0KbQstC10YIg0YHRgtGA0LDQvdC40YbQsDo8L3NwYW4+PC9kaXY+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvO3BhZGRpbmc6IDE1LjBweDt3aWR0aDogNzIwLjBweDtib3JkZXItdG9wLWNvbG9yOiAjZWRlZGVkO2JvcmRlci10b3Atc3R5bGU6IGRhc2hlZDtib3JkZXItdG9wLXdpZHRoOiAxLjBweDtjb2xvcjogIzY2NjY2NjtsaW5lLWhlaWdodDogMjAuMHB4O2ZvbnQtc2l6ZTogMTIuMHB4OyI+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Zm9udC1zaXplOiAxNC4wcHg7Ij48YnIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Ij48L3NwYW4+PC9kaXY+PC9kaXY+PHNwYW4gc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7Y29sb3I6ICM0MDQwNDA7Ij48aW1nIGNsYXNzPSJkZXNjX2FuY2hvciBpbWcta3MtbGF6eWxvYWQiIGlkPSJkZXNjLW1vZHVsZS00IiBzcmM9Imh0dHBzOi8vYXNzZXRzLmFsaWNkbi5jb20va2lzc3kvMS4wLjAvYnVpbGQvaW1nbGF6eWxvYWQvc3BhY2ViYWxsLmdpZiIgc3R5bGU9Im1hcmdpbjogMC4wcHg7cGFkZGluZzogMC4wcHg7aGVpZ2h0OiAxLjBweDtkaXNwbGF5OiBibG9jaztjbGVhcjogYm90aDtvcGFjaXR5OiAxO21heC13aWR0aDogMTAwLjAlOyI+PC9zcGFuPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0byAyMC4wcHg7cGFkZGluZzogMC4wcHg7Y29sb3I6ICM0MDQwNDA7d2lkdGg6IDc0NS4wcHg7Ym9yZGVyOiAxLjBweCBzb2xpZCAjZWRlZGVkO292ZXJmbG93OiBoaWRkZW47Ij48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87cGFkZGluZzogMC4wcHggMC4wcHggMC4wcHggMTUuMHB4O3dpZHRoOiA3MzAuMHB4O2hlaWdodDogMjUuMHB4O2NvbG9yOiAjMzMzMzMzO2xpbmUtaGVpZ2h0OiAyNS4wcHg7Zm9udC13ZWlnaHQ6IGJvbGQ7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDsiPtCa0YDQsNGC0LrQvtC1INGB0L7QtNC10YDQttCw0L3QuNC1Ojwvc3Bhbj48L2Rpdj48ZGl2IHN0eWxlPSJtYXJnaW46IDAuMHB4IGF1dG87cGFkZGluZzogMTUuMHB4O3dpZHRoOiA3MjAuMHB4O2JvcmRlci10b3AtY29sb3I6ICNlZGVkZWQ7Ym9yZGVyLXRvcC1zdHlsZTogZGFzaGVkO2JvcmRlci10b3Atd2lkdGg6IDEuMHB4O2NvbG9yOiAjNjY2NjY2O2xpbmUtaGVpZ2h0OiAyMC4wcHg7Zm9udC1zaXplOiAxMi4wcHg7Ij48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtmb250LXNpemU6IDE0LjBweDsiPsKr0JjQvdGC0LXRgNC10YHQvdCw0Y8g0LHQuNC90LDRgNC90LDRjyAo0LHQtdC30L7Qv9Cw0YHQvdC+0YHRgtGMINC/0YDQvtCz0YDQsNC80LzQvdC+0LPQviDQvtCx0LXRgdC/0LXRh9C10L3QuNGPINC4INC+0LHRgNCw0YLQvdGL0Lkg0LDQvdCw0LvQuNC3KcK7INC+0YIgQWlqaWFqaWFuIDIt0Lkg0LjQt9C00LDQvdC40LUsINCx0LvQsNCz0L7QtNCw0YDRjyDQvtCx0YDQsNGC0L3QvtC5INC40L3QttC10L3QtdGA0LjQuCwg0L7QvSDRgNCw0YHQutGA0YvQstCw0LXRgiDRgdC10LrRgNC10YLRiyDQvNCw0YjQuNC90L3QvtCz0L4g0Y/Qt9GL0LrQsCwg0YHRgtC+0Y/RidC10LPQviDQt9CwINC40LfQstC10YHRgtC90YvQvCDQv9GA0L7Qs9GA0LDQvNC80L3Ri9C8INC+0LHQtdGB0L/QtdGH0LXQvdC40LXQvCDQuCDRg9GH0LjRgiDRh9C40YLQsNGC0LXQu9C10LksINC60LDQuiDQv9C+0L3QuNC80LDRgtGMINGN0YLQuCDQtNCy0L7QuNGH0L3Ri9C1INC60L7QtNGLLtCf0L7QvdC40LzQsNGPINGN0YLQuCDQvNC10YLQvtC00YssINGB0L/QtdGG0LjQsNC70LjRgdGC0Ysg0LzQvtCz0YPRgiDRjdGE0YTQtdC60YLQuNCy0L3QviDQvtGC0LvQsNC20LjQstCw0YLRjCDQuCDQv9GA0LXQtNC+0YLQstGA0LDRgtC40YLRjCDQt9C70L7QvdCw0LzQtdGA0LXQvdC90L7QtSDQsNGC0LDQutGDINC4INGA0LDQt9C80LXRgdGC0LjRgtGMINC/0YDQvtCz0YDQsNC80LzQvdC+0LUg0L7QsdC10YHQv9C10YfQtdC90LjQtS7QotC10YXQvdC+0LvQvtCz0LjQuCwg0L7RhdCy0LDRgtGL0LLQsNC10LzRi9C1INGN0YLQvtC5INC60L3QuNCz0L7QuSwg0LLQutC70Y7Rh9Cw0Y7RgiDQsiDRgdC10LHRjzog0YHQsdC+0YDQutGDINC4INGA0LDQt9Cx0L7RgNC60YMsINC+0YLQu9Cw0LTQutGDINC4INCw0L3RgtC4LdC00LXQsdGD0LMsINCw0YLQsNC60YMg0L/QtdGA0LXQv9C+0LvQvdC10L3QuNGPINCx0YPRhNC10YDQsCDQuCDQsdCw0LfQvtCy0LDRjyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0YwsINC60YDRjtGH0LrQuCDQuCDQuNC90YrQtdC60YbQuNC4LCDQvNC10YLQsNGB0L/Qu9Cw0LnRgiDQuCDQtNGA0YPQs9C40LUg0LjQvdGB0YLRgNGD0LzQtdC90YLRiyDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LguPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+ICZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7TkJTUDsg0K3RgtCwINC60L3QuNCz0LAg0L/QvtC00YXQvtC00LjRgiDQtNC70Y8g0YfQuNGC0LDRgtC10LvQtdC5LCDQutC+0YLQvtGA0YvQtSDQt9Cw0LjQvdGC0LXRgNC10YHQvtCy0LDQvdGLINCyINC60L7QvNC/0YzRjtGC0LXRgNC90YvRhSDQv9GA0LjQvdGG0LjQv9Cw0YUsINC+0YHQvdC+0LLQvdGL0YUg0YPRgNC+0LLQvdGP0YUg0LjQu9C4INC60L7QvNC/0YzRjtGC0LXRgNC90L7QuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0LguPGJyIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+ICZhbXA7bmJzcDsmYW1wO25ic3A7JmFtcDtuYnNwOyZhbXA7bmJzcDs8L3NwYW4+PHAgc3R5bGU9Im1hcmdpbi10b3A6IDEuMTJlbTttYXJnaW4tYm90dG9tOiAxLjEyZW07bGluZS1oZWlnaHQ6IDEuNDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+Li4uLi4uPC9zcGFuPjwvcD48L2Rpdj48L2Rpdj48cCBzdHlsZT0ibWFyZ2luLXRvcDogMS4xMmVtO21hcmdpbi1ib3R0b206IDEuMTJlbTtsaW5lLWhlaWdodDogMS40O2NvbG9yOiAjNDA0MDQwOyI+JmFtcDtuYnNwOzwvcD48c3BhbiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDsiPjxpbWcgY2xhc3M9ImRlc2NfYW5jaG9yIGltZy1rcy1sYXp5bG9hZCIgaWQ9ImRlc2MtbW9kdWxlLTUiIHNyYz0iaHR0cHM6Ly9hc3NldHMuYWxpY2RuLmNvbS9raXNzeS8xLjAuMC9idWlsZC9pbWdsYXp5bG9hZC9zcGFjZWJhbGwuZ2lmIiBzdHlsZT0ibWFyZ2luOiAwLjBweDtwYWRkaW5nOiAwLjBweDtoZWlnaHQ6IDEuMHB4O2Rpc3BsYXk6IGJsb2NrO2NsZWFyOiBib3RoO29wYWNpdHk6IDE7bWF4LXdpZHRoOiAxMDAuMCU7Ij48L3NwYW4+PGRpdiBzdHlsZT0ibWFyZ2luOiAwLjBweCBhdXRvIDIwLjBweDtwYWRkaW5nOiAwLjBweDtjb2xvcjogIzQwNDA0MDt3aWR0aDogNzQ1LjBweDtib3JkZXI6IDEuMHB4IHNvbGlkICNlZGVkZWQ7b3ZlcmZsb3c6IGhpZGRlbjsiPjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bztwYWRkaW5nOiAwLjBweCAwLjBweCAwLjBweCAxNS4wcHg7d2lkdGg6IDczMC4wcHg7aGVpZ2h0OiAyNS4wcHg7Y29sb3I6ICMzMzMzMzM7bGluZS1oZWlnaHQ6IDI1LjBweDtmb250LXdlaWdodDogYm9sZDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4OyI+0J7QsSDQsNCy0YLQvtGA0LU6PC9zcGFuPjwvZGl2PjxkaXYgc3R5bGU9Im1hcmdpbjogMC4wcHggYXV0bztwYWRkaW5nOiAxNS4wcHg7d2lkdGg6IDcyMC4wcHg7Ym9yZGVyLXRvcC1jb2xvcjogI2VkZWRlZDtib3JkZXItdG9wLXN0eWxlOiBkYXNoZWQ7Ym9yZGVyLXRvcC13aWR0aDogMS4wcHg7Y29sb3I6ICM2NjY2NjY7bGluZS1oZWlnaHQ6IDIwLjBweDtmb250LXNpemU6IDEyLjBweDsiPjxzcGFuIHN0eWxlPSJtYXJnaW46IDAuMHB4O3BhZGRpbmc6IDAuMHB4O2ZvbnQtc2l6ZTogMTQuMHB4OyI+QWlqaWEgS2VuamksINC60L7Qs9C00LAgLdGC0L4g0YDQsNCx0L7RgtCw0Lsg0LIgTmV0YWdlbnQgQ28uLCBMdGQuLCDQvtGC0LLQtdGH0LDQtdGCINC30LAg0L7QsdGA0LDRgtC90L7QtSDQuNC90LbQtdC90LXRgCwg0LDQvdCw0LvQuNC3INCy0YDQtdC00L7QvdC+0YHQvdGL0YUg0L/RgNC+0LPRgNCw0LzQvCwg0YLQtdGB0YLQuNGA0L7QstCw0L3QuNC1INC90LAg0L/RgNC+0L3QuNC60L3QvtCy0LXQvdC40LUg0Lgg0LTRgNGD0LPRg9GOINGA0LDQsdC+0YLRgy7QntC9INC30LDQvdC40LzQsNC7INC00L7Qu9C20L3QvtGB0YLRjCDQtNC40YDQtdC60YLQvtGA0LAg0LIg0LjRjtC70LUgMjAwOCDQs9C+0LTQsC4g0KEg0YLQtdGFINC/0L7RgCDQvtC9INC30LDQvdC40LzQsNC70YHRjyDQuNGB0YHQu9C10LTQvtCy0LDQvdC40Y/QvNC4INGC0LXRhdC90L7Qu9C+0LPQuNC5INC60L7QvNC/0YzRjtGC0LXRgNC90L7QuSDQsdC10LfQvtC/0LDRgdC90L7RgdGC0Lgg0Lgg0YDQsNC30YDQsNCx0L7RgtC60LUg0L/RgNC+0LPRgNCw0LzQvNC90L7Qs9C+INC+0LHQtdGB0L/QtdGH0LXQvdC40Y8g0L/QviDQsNC00YDQtdGB0YMgwqvQp9C10YLRi9GA0L3QsNC00YbQsNGC0Ywg0YLQtdGF0L3QvtC70L7Qs9C40YfQtdGB0LrQuNGFINC40YHRgdC70LXQtNC+0LLQsNC90LjQucK7LCBMdGQuKNCyINC90LDRgdGC0L7Rj9GJ0LXQtSDQstGA0LXQvNGPINC90LDQt9Cy0LDQvSBGRlJJIENvLiwgTHRkLikuINCe0L0g0YPRh9Cw0YHRgtCy0L7QstCw0Lsg0LIgQmxhY2sgSGF0IEphcGFuIDIwMDggKEphcGFuKSwgSGl0Y29uIDIwMTEgKNCi0LDQudCy0LDQvdGMLCDQmtC40YLQsNC5KSDQuCDQtNGA0YPQs9C40LUg0LrQvtC90YTQtdGA0LXQvdGG0LjQuCwg0Lgg0L7Qv9GD0LHQu9C40LrQvtCy0LDQuyDQvtGB0L3QvtCy0L3Ri9C1INGA0LXQt9GD0LvRjNGC0LDRgtGLINC40YHRgdC70LXQtNC+0LLQsNC90LjQuS4gKioqLtCf0LXRgNC10LLQvtC00Ysg0LLQutC70Y7Rh9Cw0Y7RgiDCq9Cg0YPQutC+0LLQvtC00YHRgtCy0L4g0L/QviDRgNCw0LHQvtGC0LUg0YEg0LPRgNCw0YTQuNGH0LXRgdC60LjQvCDQmNCiLdC00LjRgNC10LrRgtC+0YDQvtC8ICg0LdC1INC40LfQtNCw0L3QuNC1KSzCqyDQktC70LjRj9C90LjQtSDQsdC+0LvRjNGI0LjRhSDQtNCw0L3QvdGL0YUgwrsswqsg0LHRg9C00YPRidC10LUg0LrQvtC00LAgwrsswqsgMzAt0LTQvdC10LLQvdCw0Y8g0LTQvtC80LDRiNC90Y/RjyDQvtC/0LXRgNCw0YbQuNC+0L3QvdCw0Y8g0YHQuNGB0YLQtdC80LAgwrsswqsg0JPRgNCw0YTQuNGH0LXRgdC60LDRjyDQutGA0LjQv9GC0L7Qs9GA0LDRhNC40YfQtdGB0LrQsNGPINGC0LXRhdC90L7Qu9C+0LPQuNGPIMK7LMKrINCa0YDQsNGC0LrQsNGPINC40YHRgtC+0YDQuNGPINC00L7QvNCw0YjQvdC40YUg0LjQs9GAIMK70Lgg0YIuINCULjwvc3Bhbj48L2Rpdj48L2Rpdj48aW1nIGNsYXNzPSJkZXNjX2FuY2hvciIgaWQ9ImRlc2MtbW9kdWxlLTIiIHNyYz0iaHR0cHM6Ly9hc3NldHMuYWxpY2RuLmNvbS9raXNzeS8xLjAuMC9idWlsZC9pbWdsYXp5bG9hZC9zcGFjZWJhbGwuZ2lmIj48cD4gLi4uLi4uLi4uLjwvcD48L3A+
Продавец:墨马图书专营店
Адрес:Хэнань
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥35.6753руб.
¥ 128 80.61 704руб.
¥38.8820руб.
¥ 286 187.93 971руб.
- Информация о товаре
- Фотографии

Основная информация:
| Название продукта: | Интересная бинарная (безопасность программного обеспечения и обратный анализ)/серия программирования Тьюринга | формат: | 32 |
| Автор: | (Воскресенье) Ай Цзянь Э.Р. Переводчик: Чжоу Зихенг | Количество страниц: | |
| Цены: | 39 | Время публикации: | 2015-10-01 |
| Номер ISBN: | 9787115403995 | Время печати: | 2015-10-01 |
| Издательство: | Народные сообщения и телекоммуникации | Издание: | 1 |
| Типы продукта: | книги | Время печати: | 1 |
Оглавление:
ГЛАВА *** Узнайте, как понять двоичный код через реверс -инженерию
1.1. Сначала испытаем анализ программного обеспечения
1.1.1 Подтвердите поведение программы через журнал монитора процесса
1.1.2 Что я могу найти из доступа к реестрам
1.1.3 Что такое обратная инженерия
Колонка: Конкурс инженерных технологий обратных инженерных технологий
1.2 Попробуйте статический анализ
1.2.1 Статический анализ и динамический анализ
Колонка: разница между редактором Стерлинга и BZ
1.2.2 Просмотреть содержимое файла с бинарным редактором
1.2.3 Вы также можете проанализировать его, если не понимаете язык сборки
1.2.4 Уточните поведение программы без исходного кода
1.2.5 Подтвердите исходный код программы
1.3 Попробуйте динамический анализ
1.3.1 Установите правила фильтрации монитора процесса
1.3.2 Каково использование отладчика?
1.3.3 Подробная логика Ollydbg Insight заменитель
1.3.4 Анализ кода контрклигиона
Столбец: что такое регистр
1.3.5 Сравнение результатов анализа с исходным кодом
Столбец: Выберите отладчик, который вам нравится
1.4
1.4.1 Нет необходимости помнить все инструкции по сборке
1.4.2 Как реализует условные филиалы языка сборки
1.4.3 Параметры хранятся в стеке
1.4.4 Ассоциировать из кода Ассамблеи к C -языковому исходному коду.
1.5 Понимание поведения программы через инструкции по сборке
1.5.1 Установить точки останова для функций
1.5.2 Разберите и соблюдайте важную логику
Столбец: научиться писать код сборки
Глава 2 не позволяет игрокам обманывать в играх
2.1 Интерпретация дамп памяти
2.1.1 Правила стрельбы
2.1.2 Modify 4 байта, чтобы получить высокие оценки
2.1.3 Получить свалку памяти
2.1.4. Найдите причину аварии из состояния аномального прекращения
2.1.5 Эффективно используйте отладку в реальном времени
2.1.6 Найти причину ошибки с помощью файлов сбрасывания
……
Глава 3: Использование уязвимостей программного обеспечения для атаки
Глава 4 Навыки программирования для свободного управления режимом работы программы
Глава 5 Используйте инструменты для изучения обширного мира
Приложение
Кроличье ухом Volue
Рекомендации
PostScript
1.1. Сначала испытаем анализ программного обеспечения
1.1.1 Подтвердите поведение программы через журнал монитора процесса
1.1.2 Что я могу найти из доступа к реестрам
1.1.3 Что такое обратная инженерия
Колонка: Конкурс инженерных технологий обратных инженерных технологий
1.2 Попробуйте статический анализ
1.2.1 Статический анализ и динамический анализ
Колонка: разница между редактором Стерлинга и BZ
1.2.2 Просмотреть содержимое файла с бинарным редактором
1.2.3 Вы также можете проанализировать его, если не понимаете язык сборки
1.2.4 Уточните поведение программы без исходного кода
1.2.5 Подтвердите исходный код программы
1.3 Попробуйте динамический анализ
1.3.1 Установите правила фильтрации монитора процесса
1.3.2 Каково использование отладчика?
1.3.3 Подробная логика Ollydbg Insight заменитель
1.3.4 Анализ кода контрклигиона
Столбец: что такое регистр
1.3.5 Сравнение результатов анализа с исходным кодом
Столбец: Выберите отладчик, который вам нравится
1.4
1.4.1 Нет необходимости помнить все инструкции по сборке
1.4.2 Как реализует условные филиалы языка сборки
1.4.3 Параметры хранятся в стеке
1.4.4 Ассоциировать из кода Ассамблеи к C -языковому исходному коду.
1.5 Понимание поведения программы через инструкции по сборке
1.5.1 Установить точки останова для функций
1.5.2 Разберите и соблюдайте важную логику
Столбец: научиться писать код сборки
Глава 2 не позволяет игрокам обманывать в играх
2.1 Интерпретация дамп памяти
2.1.1 Правила стрельбы
2.1.2 Modify 4 байта, чтобы получить высокие оценки
2.1.3 Получить свалку памяти
2.1.4. Найдите причину аварии из состояния аномального прекращения
2.1.5 Эффективно используйте отладку в реальном времени
2.1.6 Найти причину ошибки с помощью файлов сбрасывания
……
Глава 3: Использование уязвимостей программного обеспечения для атаки
Глава 4 Навыки программирования для свободного управления режимом работы программы
Глава 5 Используйте инструменты для изучения обширного мира
Приложение
Кроличье ухом Volue
Рекомендации
PostScript
......
Цвет страница:
Краткое содержание:
«Интересная бинарная (безопасность программного обеспечения и обратный анализ)» от Aijiajian 2-й издание, благодаря обратной инженерии, он раскрывает секреты машинного языка, стоящего за известным программным обеспечением и учит читателей, как понимать эти двоичные коды.Понимая эти методы, специалисты могут эффективно отлаживать и предотвратить злонамеренное атаку и разместить программное обеспечение.Технологии, охватываемые этой книгой, включают в себя: сборку и разборку, отладку и анти-дебуг, атаку переполнения буфера и базовая безопасность, крючки и инъекции, метасплайт и другие инструменты безопасности.
  Эта книга подходит для читателей, которые заинтересованы в компьютерных принципах, основных уровнях или компьютерной безопасности.
  Эта книга подходит для читателей, которые заинтересованы в компьютерных принципах, основных уровнях или компьютерной безопасности.
......
Об авторе:
Aijia Kenji, когда -то работал в Netagent Co., Ltd., отвечает за обратное инженер, анализ вредоносных программ, тестирование на проникновение и другую работу.Он занимал должность директора в июле 2008 года. С тех пор он занимался исследованиями технологий компьютерной безопасности и разработке программного обеспечения по адресу «Четырнадцать технологических исследований», Ltd.(в настоящее время назван FFRI Co., Ltd.). Он участвовал в Black Hat Japan 2008 (Japan), Hitcon 2011 (Тайвань, Китай) и другие конференции, и опубликовал основные результаты исследований. ***.Переводы включают «Руководство по работе с графическим ИТ-директором (4-е издание),« Влияние больших данных »,« будущее кода »,« 30-дневная домашняя операционная система »,« Графическая криптографическая технология »,« Краткая история домашних игр »и т. Д.
..........