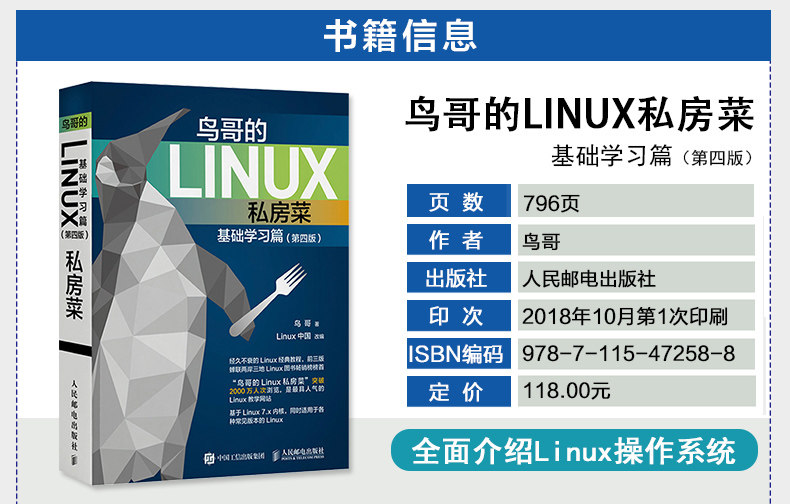
Bird's Linux частные овощи базовый обучение статья 4 Сервер издания Lineux Операционная система Очередь от введения в Черной Дядя Берд 4 -й издание компьютерное программирование навыки оболочки


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



  "
- Краткое содержание
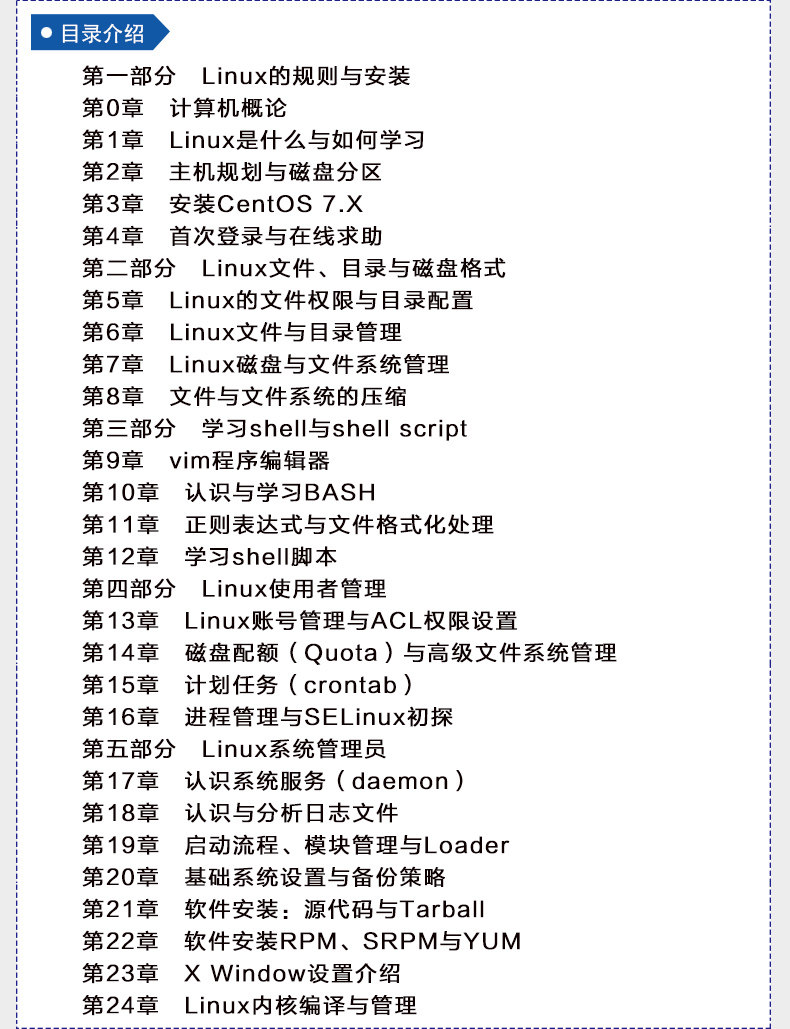
- последовательность
- Правила и установки первой части Linux
- Глава 0 Компьютерное введение
- Глава 1 Что такое Linux и как учиться
- Глава 2 Планирование консоли и дискового подразделения
- Глава 3 Установите CentOS 7.x
- Глава 4 Вход и онлайн -помощь
- Часть 2 файл Linux, каталог и формат диска
- Глава 5 разрешений на файл Linux и конфигурации каталога
- Глава 6 Linux File и управление каталогами
- Глава 7 Управление диском и файловой системой Linux
- Глава 8 Сжатие файлов и файловой системы
- Узнайте сценарий оболочки и оболочки в третьей части
- Глава 9 Редактор программы VIM
- Глава 10 Знание и изучение избиения
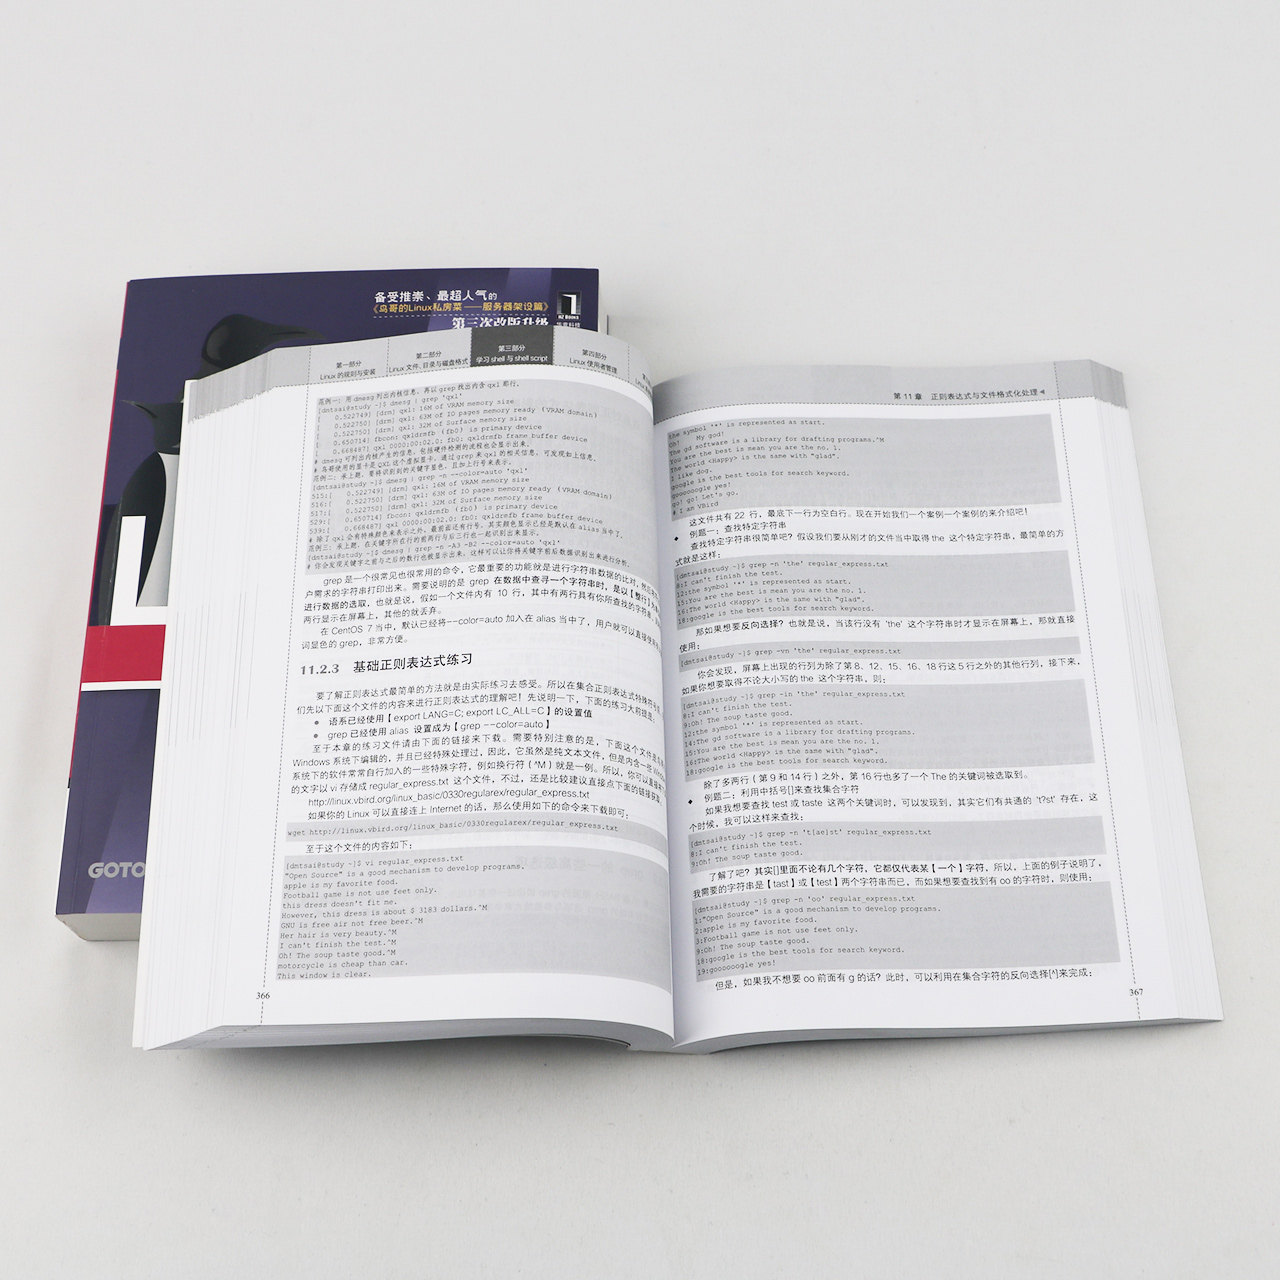
- Глава 11 Регулярное выражение и форматирование файлов
- Глава 12 Изучите сценарий оболочки
- Часть 4 управление пользователями Linux
- Глава 13 Настройки управления учетными записями Linux и разрешений ACL
- Глава 14 Квота диска (квота) и управление расширенной файловой системой
- Глава 15 Миссия плана (Crontab)
- Глава 16 Управление процессами и предварительный экзамен Selinux
- Часть 5 администратор системы Linux
- Глава 17 Системные услуги распознавания (Daemon)
- Глава 18 Файл журнала распознавания и анализа
- ГЛАВА 19 ПРОЦЕСС, Управление модулем и погрузчик
- Глава 20 Базовая настройка системы и стратегия резервного копирования
- Глава 21 Установка программного обеспечения: исходный код и тарбол
- Глава 22 Программное обеспечение Установка RPM, SRPM и YUM
- Глава 23 x Настройки окна введение
- Глава 24 Компиляция и управление ядрами Linux
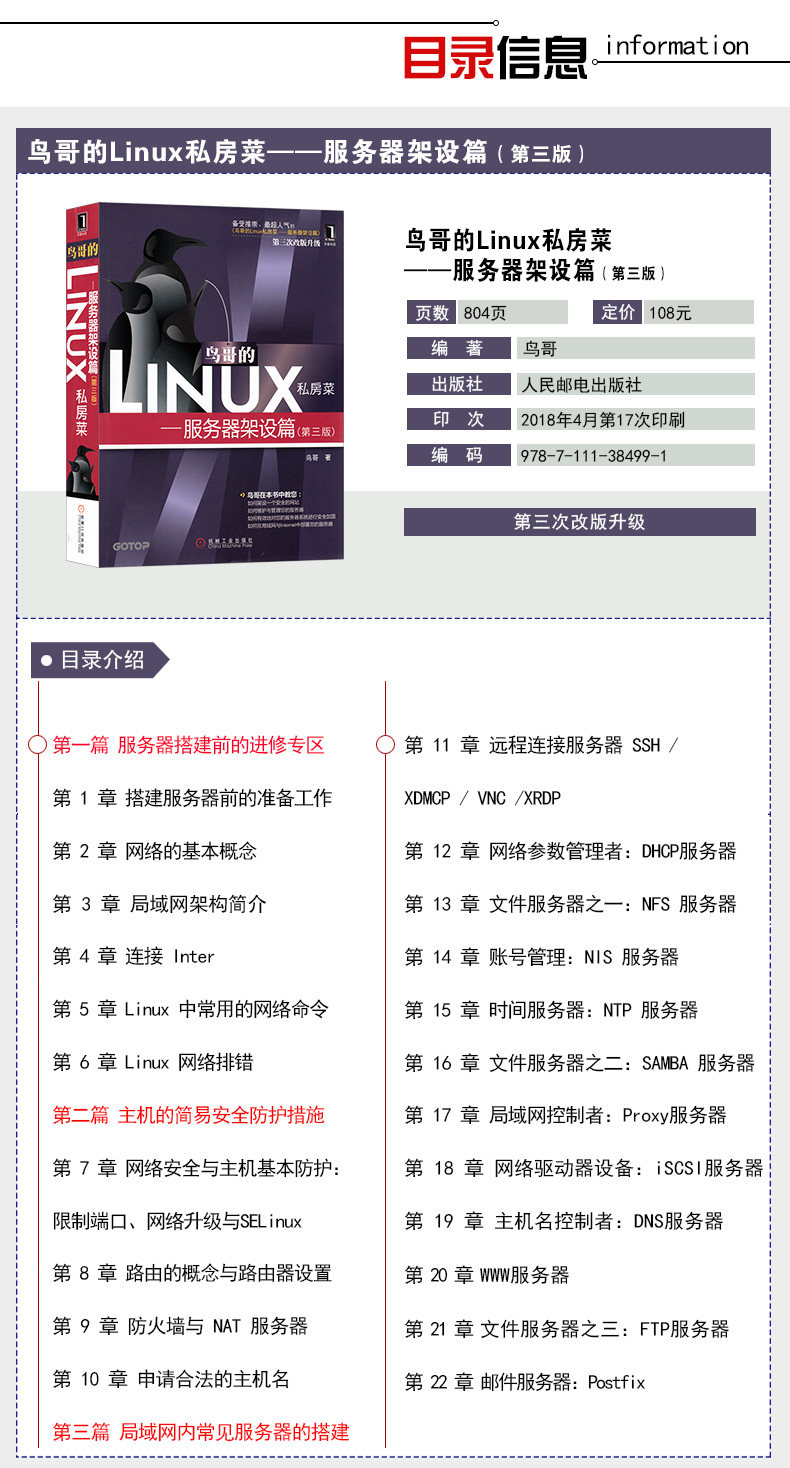
"Статья о заведении Bird's Linux Private Even Server"
Зона примирения до построения сервера
Подготовка перед созданием сервера
1.1 Linux функция
1.1.1 Используйте Linux для создания требуемого сервера
1.1.2 Трудно создать сервер
1.2 Основной процесс построения сервера
1.2.1 Анализ успешного подключения сетевого сервера
1.2.2 Анализ общего сервера настройки сервера
1.2.3 Системная безопасность и резервное лечение
1.3 Самооценка, имеет ли он возможность создавать сервер
Глава 2 Основная концепция Интернета
2.1 Сеть
2.1.1 Что такое сеть
2.1.2 Компонент композиции компьютерной сети
2.1.3 Объем компьютерной сети
2.1.4 Протокол компьютерной сети: Seven -Layer Protocol OSI
2.1.5 Протокол компьютерной сети: TCP/IP
2.2 Связанные протоколы уровня сетевого интерфейса TCP/IP
2.2.1 Оборудование, используемое в WAN
2.2.2 Оборудование, используемое LAN——
2.2.3 Протокол передачи Ethernet: CSMA/CD
2.2.4 Формат пакета Mac
2.2.5 MTU (большая передача)
2.2.6 Хаб, переключатель и связанный механизм
2.3 TCP/IP -сетевой уровень, связанные с пакеты данных и данные
2.3.1 Пакет пакетов IP
2.3.2 Композиция и оценка IP -адреса
2.3.3 Типы и способы получения IP
2.3.4 Netmask, Ziwang и CIDR (бесклассовая междоменная маршрутизация)
2.3.5 Концепция маршрута
2.3.6. Соблюдайте маршрут хоста: маршрут
2.3.7 IP и Mac: протокол ARP и RARP на уровне сетевого интерфейса
2.3.8 Протокол ICMP
2.4 Пакеты данных и данные трансмиссионного уровня TCP/IP
2.4.1 Надежный протокол TCP для соединения
2.4.2 Три рукопожатия TCP
2.4.3 Протокол UDP без подключения
2.4.4 Сетевой брандмауэр и седьмой протокол OSI
2.5 Подготовка перед подключением к Интернету
2.5.1 IP -адрес, имя хоста и система DNS
2.5.2 Необходимые параметры сети, подключенные к Интернету
2.6 Обзор ключа
2.7 Справочные данные и чтение расширения
Глава 3 Введение в архитектуру LAN
3.1 Подключение локальной сети
3.1.1 Планирование проводки LAN
3.1.2 Предложения по покупке сетевого оборудования
3.2 Внутренние параметры сети и протоколы связи, используемые в этой книге
3.2.1 Сетевые онлайн -параметры и протоколы связи
3.2.2 Пример конфигурации сети Windows
Глава 4 подключится к интернату
4.1 Меры предосторожности перед подключением Linux
4.1.1 Linux Network Card
4.1.2 Компиляция драйвера сетевой карты (опция)
4.1.3 Файл конфигурации, связанный с сетью Linux
4.2 Метод настройки подключения интерьеров
4.2.1 Ручная конфигурация фиксированные параметры IP
4.2.2 Автоматическое получение параметров IP (метод DHCP, подходящий для среды кабельного модема, IP -маршрутизатора)
4.2.3 ADSL DIAL -UP Доступ к Интернету (подходит для ADSL DIAL -UP и оптического волокна)
4.3 Беспроводная сеть——
4.3.1 Аппаратное обеспечение, необходимое для беспроводных сетей: AP, беспроводная сетевая карта
4.3.2 Настройки AP: аспекты безопасности сети
4.3.3 Используйте беспроводную сетевую карту, чтобы начать подключение
4.4 Часто задаваемые вопросы описание
4.4.1 Внутренние сети используют определенные услуги (такие как FTP и POP3).
4.4.2 Проблема, которую доменное имя не может разобрать
4.4.3 Проблема шлюза по умолчанию
4.5 Обзор ключа
4.6 Справочные данные и чтение расширения
Глава 5 Интернет -команды, используемые в Linux
5.1 Установите команду параметра сети
5.1.1 Руководство/автоматическая конфигурация IP Параметр и сетевой интерфейс Start/Off: ifconfig, ifup, if
5.1.2 Измените маршрут: маршрут
5.1.3 СЕТИРОВАНСКА
5.1.4 Беспроводная сеть: iwlist, iwconfig
5.1.5 Команда клиента DHCP: dhclient
5.2 Сеть ошибка и команда просмотра
5.2.1 Два -точечная связь двух хостов: Ping
5.2.2 Каждый анализ узлов между двумя хостами: Traceroute
5.2.3 Просмотреть сетевое соединение и заднюю дверь этой машины: статистика
5.2.4 Обнаружение переписки имени хоста и IP: Host, NSLOKUP
5.3 Команда удаленного соединения и программное обеспечение для обмена мгновенными сообщениями
5.3.1 Терминал и BBS Connection: Тел
5.3.2 FTP Connection Software: FTP, LFTP
5.3.3 Мгновенное коммуникационное программное обеспечение графического интерфейса: Pidgin (расширение Gaim)
5.4 Текстовый интерфейс веб -просмотр
5.4.1 Текст: ссылки
5.4.2 Text Interface Downloader: Wget
5.5 Функция захвата пакетов данных
5.5.1.
5.5.2. Устройство захвата пакета данных графического интерфейса: Wireshark
5.5.3. Подключение порта пакета TCP/UDP произвольно запускается: NC, CAT
5.6 Обзор ключа
5.7 Справочные данные и чтение расширения
Глава 6 Linux Network Errrovown
6.1 Анализ причин, которые не могут быть подключены к сети
6.1.1.
6.1.2 Проблемы с программным обеспечением: настройки параметров IP, настройки маршрутизации, настройки сервера и брандмауэра и т. Д.
6.1.3 Обработка вопроса
6.2 Процесс обработки
6.2.1 Шаг 1: Подтверждение работы сетевой карты
6.2.2 Шаг 2: Обнаружение различного подключаемого оборудования в местной сети
6.2.3 Шаг 3: Получите правильный IP -параметр
6.2.4 Шаг 4: Подтвердите правила таблицы маршрутизации
6.2.5 Шаг 5: DNS Ошибка имени хоста и IP -запроса
6.2.6 Шаг 6: Проблема Linux NAT или IP -маршрутизации
6.2.7 Шаг 7: Проблема межмия
6.2.8 Шаг 8: Проблема с сервером
6.3 Справочные данные и чтение расширения
Вторая часть простых мер безопасности консоли по защите
Глава 7 Основная защита кибербезопасности и хостинга: лимитный порт, обновление сети и Selinux
7.1 Процесс подключения пакета сетевых данных с хостом
7.1.1 Процесс входа в хост в хост
7.1.2 Общие методы атаки и связанная с ним защита
7.1.3 Защитная работа хостинга может выполнить: обновления программного обеспечения, сокращение сетевых сервисов, запуск selinux
7.2 Сеть автоматического обновления программного обеспечения
7.2.1 Как обновить программное обеспечение
7.2.2 Принципы обновления программного обеспечения YUM и использования зеркальных сайтов
7.2.3 Функция YUM: Установите программную группу, полное обновление системы
7.2.4 Выберите конкретный сайт зеркала: изменить файл конфигурации YUM и очистить кэш YUM
7.3 Ограничьте порт подключения (порт)
7.3.1 Что такое порт
7.3.2 Просмотр порта: Stat, NMAP
7.3.3 Установка состояния портов и услуг при старте/закрытии и загрузке сервиса
7.3.4 Рассмотрение безопасности——
7.4 Принципы управления Selinux
7.4.1 Selinux Рабочий режим
7.4.2 Запуск, закрытие и просмотр Selinux
7.4.3 Модификация типа Selinux
7.4.4 Правила в стратегии Selinux
7.4.5 Файл журнала Selinux записывает требуемые службы
7.5 Ремонт хоста после атаки
7.5.1. Навыки, которые должен обладать персоналом управления сетью
7.5.2. Рабочий процесс восстановления после нападения хоста
7.6 Фокус на обзоре
7.7 Справочные данные и чтение расширения
Глава 8 Концепция настройки маршрута и маршрутизатора
8.1 Маршрут
8.1.1 Тип, генерируемый таблицей маршрутизации
8.1.2 Сетевая карта связывает несколько IP: IP -псевдоним
8.1.3 Повторные проблемы с маршрутизацией
8.2 Конфигурация маршрутизатора
8.2.1 Что такое маршрутизатор маршрутизатора и IP
8.2.2 Когда нужно маршрутизатору
8.2.3 Статический маршрутизатор маршрутизации
8.3 Динамическая стойка маршрутизации
8.4 Специальная ситуация——
8.5 Обзор ключа
8.6 Справочные данные и чтение расширения
Глава 9 Брандмауэр и NAT Server
9.1 Знайте брандмауэр
9.1.1 Некоторые напоминания об этой главе
9.1.2 Почему нам нужен брандмауэр
9.1.3 Основные категории брандмауэра в системе Linux
9.1.4 Общая сетевая проводка брандмауэров
9.1.5 ограничения на использование брандмауэров
9.2 TCP Wrappers
9.2.1 Какие услуги поддерживают
9.2.2 /etc /hosts.
9.3 Программное обеспечение фильтрации пакетов данных Linux: iptables
9.3.1 Разное программное обеспечение для брандмауэра ядра Linux
9.3.2 Пакеты данных Введите процесс: важность порядка заказа
9.3.3 Таблицы и цепочки iptables
9.3.4 Грамматика iptables этой машины
9.3.5 Функция управления ядрами IPv4:/proc/sys // ipv4/*
9.4 Постановка примера брандмауэра на стенде
9.4.1 Правило проект
9.4.2 Фактические настройки
9.5 Настройки сервера NAT
9.5.1 Что такое Nat?Снат?ДНК?
9.5.2 Простой сервер NAT: функция совместного использования IP
9.5.3 Извлечение iptables
9.5.4 Сделайте настройки DNAT на сетевом сервере на заднем конце брандмауэра
9.6 Фокус на обзоре
9.7 Справочные данные и чтение расширения
Глава 0 Применение юридического имени хоста
10.1 Почему требуется имя хоста
10.1.1 Происхождение имени хоста
10.1.2 Основное внимание уделяется юридическому разрешению
10.1.3 Приложение для статического или динамического имени хоста DNS
10.2 Зарегистрируйте юридическое имя хоста
10.2.1 Регистрация имени хоста статического DNS (примете HI в качестве примера)
10.2.2 Динамическая регистрация имени хоста DNS (в качестве примера возьмите NO-IP)
10.3 Обзор ключа
10.4 Справочные данные и чтение расширения
Строительство общих серверов в локальной сети
Глава 1 Сервер удаленного соединения SSH / XDMCP / VNC / XRDP
11.1 Сервер удаленного соединения
11.1.1 Что такое сервер удаленного соединения
11.1.2 Какие типы доступны для входа в систему?
11.2 Сервер соединения текстового интерфейса: SSH -сервер
11.2.1 Введение в технологию шифрования подключения
11.2.2 Запустите службу SSH
11.2.3 SSH Client Connection Program——
11.2.4 SSH Client Connection Program——
11.2.5 Подробная конфигурация сервера SSHD
11.2.6 Пользователи SSH, которые могут немедленно войти в систему без паролей
11.2.7 Простые и безопасные настройки
11.3 Оригинальный графический интерфейс: создание сервиса XDMCP
11.3.1 Сервер/клиентская архитектура и компоненты x окна
11.3.2 Установите сервис XDMCP GDM
11.3.3 Метод входа в систему пользователя - Linux
11.3.4 Пользовательская система - это метод входа в Windows: Xming
11.4 Великолепный графический интерфейс: VNC Server
11.4.1 VNC -сервер по умолчанию
11.4.2.
11.4.3 VNC с экраном XDMCP этой машины
11.4.4 Метод запуска VNC -сервера после загрузки
11.4.5 Синхронный VNC: вы можете преподавать синхронно по значкам
11.5 Система удаленного рабочего стола: рентгеновский сервер
11.6 Усовершенствованное приложение SSH Server 357
11.6.1 Start SSH на не -стандартном порту (не -порт 22)
11.6.2 Вернись с синхронным зеркалом RSYNC
11.6.3 Первоначально зашифрованная услуга, которая была зашифрована через канал SSH
11.6.4 Пропустите интерфейс графика с X -сервером с помощью канала SSH
11.7 Фокус на обзоре
11.8 Справочные данные и чтение расширения
Глава 2 Диспетчер сетевых параметров: DHCP -сервер
12.1 Принцип работы DHCP
12.1.1 DHCP Server Использование
12.1.2 Рабочий метод протокола DHCP
12.1.3 Когда настроить сервер DHCP
12.2 Конфигурация сервера DHCP
12.2.1 Требуется программная структура и структура файлов
12.2.2 Синтаксис основного файла конфигурации /etc/dhcp/dhcpd.conf
12.2.3 Случай настроек сервера DHCP в сети локальной области
12.2.4 Запуск и наблюдение за сервером DHCP
12.2.5 IP, соответствующий внутреннему хосту
12.3 Настройки клиента DHCP
12.3.1 Клиент - Linux
12.3.2 Клиент - Windows
12.4 Усовершенствованное просмотр и использование сервера DHCP
12.4.1 Проверьте документ аренды
12.4.2 Пусть большое количество ПК имеет фиксированный IP -скрипт
12.4.3 Используйте Ether-Wake для достижения удаленной автоматической загрузки (удаленная загрузка)
12.4.4 Отношения между DHCP и DNS
12.5 Обзор ключа
12.6 Справочные данные и чтение расширения
Глава 3 Файл Сервер: NFS -сервер
13.1 Происхождение и функция NFS
13.1.1 Что такое NFS (сетевая файловая система)
13.1.2 Что такое RPC (вызов удаленной процедуры)
13.1.3 RPC Daemons, созданные NFS
13.1.4 NFS разрешения на доступ к файлам
13.2 Конфигурация терминала сервера NFS
13.2.1 требуется программное обеспечение
13.2.2 Структура программного обеспечения NFS
13.2.3 /etc /exports File File File Грамматика и параметры
13.2.4 Начало NFS
13.2.5.
13.2.6 NFS Security
13.3 Настройки клиента NFS
13.3.1 Ручные монтажные ресурсы для обмена сервером NFS
13.3.2 Параметр крепления и крепление загрузки, которые могут быть обработаны клиентом
13.3.3 Анализ причин, которые нельзя установить
13.3.4 Использование AutoF автоматически монтируется AutoFs
13.4 Случай
13.5 Обзор ключа
13.6 Справочные данные и чтение расширения
……
Глава 22 Электронный сервер: Postfix
22.1 Функция и принцип работы почтового сервера
22.1.1 Функция электронной почты и проблема
22.1.2 Отношения между почтовым сервером и DNS
22.1.3 Компоненты (MTA, MUA, MDA) и соответствующие протоколы, необходимые для передачи электронной почты
22.1.4 Соответствующий протокол, предоставленный сервером, когда пользователь получает: MRA
22.1.5 Механизм эстафеты и сертификации
22.1.6 Содержание данных электронной почты
22.2 MTA Server: настройки инфраструктуры Postfix
22.2.1 Разработка Postfix
22.2.2 Требуется программная и программная структура
22.2.3 Случай настройки почтового сервера
22.2.
22.2.5 Процесс отправки электронной почты и важные концепции, такие как дебиторская задолженность, реле и другие важные концепции
22.2.6 Установите механизм разрешения и фильтрации на хосте и фильтрации:/etc/postfix/access
22.2.7 Установите псевдоним электронной почты:/etc/aliases, ~/.forward
22.2.8 Просмотреть информацию об очереди на почту: Postqueue, Mailq
22.2.9 Настройки брандмауэра
22.3 MRA Server: настройки DoveCot
22.3.1 Основные настройки POP3/IMAP
22.3.2 Зашифрованные настройки POP3S/IMAPS
22.3.3 Настройки брандмауэра
22.4 MUA Software: программное обеспечение для получения почтовой почты клиента
22.4.1 Linux mail
22.4.2 Linux mutt
22.4.3 Программное обеспечение Windows/Linux X: Thunderbird
22.5 Усовершенствованные настройки почтового сервера
22.5.1 Фильтрация электронной почты 1: Используйте Postgrey, чтобы создать спам неформального почтового сервера в фильтрации
22.5.2 Фильтр электронной почты 2: Механизм фильтрации для черного списка
22.5.3 Фильтр электронной почты 3: Базовый механизм фильтрации почты
22.5.4 Реле: открытая аутентификация идентификации SMTP
22.5.5 Евангелие нефиксированного IP -сервера по электронной почте: Relayhost
22.5.6. Другие советы по настройкам
22.6 Обзор ключа
22.7 Справочные данные и чтение расширения