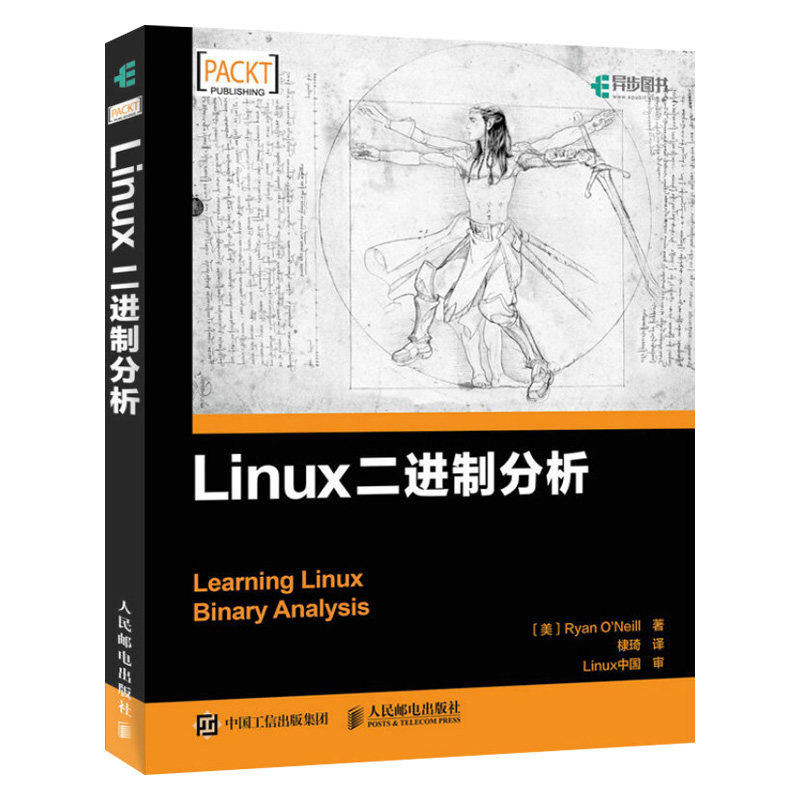
[Publishing House Direct Delivers] Бинарный анализ Linux Руана О'Нила Народного поста и телекоммуникационного прессы




Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


| Бинарный анализ Linux | ||
 | Ценообразование | 59.00 |
| Издатель | Люди после прессы | |
| Издание | DY версия | |
| Опубликованная дата | Декабрь 2017 года | |
| формат | 16 | |
| автор | Райан О'Нил | |
| Украсить | Мягкая обложка | |
| Количество страниц | 0 | |
| Число слов | 238 | |
| Кодирование ISBN | 9787115469236 | |

Бинарный анализ принадлежит к технологии в обратной инженерии отрасли информационной безопасности. Используя исполняемый машинный код (двоичный) для анализа структуры управления и метода работы приложения, он поможет практикующим специалистам по информационной безопасности лучше анализировать различные лазейки и уязвимости, и вирусы и вредоносные программы, чтобы найти соответствующее решение.«Бинарный анализ Linux» - это книга, которая анализирует рабочую механизм ELF Linux. Он разделен на 9 глав. Содержание охватывает среду Linux и связанные с ними инструменты, бинальные форматы эльфов, отслеживание процессов Linux, технология вируса ELF, бинарную защиту Linux, Linux, Linux, Linux. В бинарном анализе Linux Elf, анализе доказательств памяти процесса, технологии моментального снимка основного файла расширения, анализа Linux/Proc/Kcore и т. Д.«Бинарный анализ Linux» подходит для практиков информационной безопасности, которые обладают определенными знаниями Linux и понимают практиков информационной безопасности, которые понимают навыки языкового программирования C.

Глава 1 среда Linux и связанные с ними инструменты 1
1.1 Linux Tool 1
1.1.1 GDB 2
1.1.2 objdump 2 в GNU Binutils 2
1.1.3 objcopy 3 в Gnu binutils
1.1.4 strace 3
1.1.5 ltrace 4
1.1.6 Основная команда LTRACE 4
1.1.7 ftrace 4
1.1.8 readelf 4
1.1.9 ERESI—— ELF ANTO -КОМПОНЦИОННАЯ СИСТЕМА ИНТЕРФЕСС 5
1.2 Полезное устройство и файл 6
1.2.1 /proc/
1.2.2 /proc/kcore 6
1.2.3 /boot/System.map 6
1.2.4 /proc/kallsyms 7
1.2.5 /proc/iomem 7
1.2.6 ECFS 7
1.3 Связанные связанные окружающие указатели 7
1.3.1 Переменная среда LD_PRELOAD 8 8
1.3.2 LD_SHOW_AAXV Среда переменная 8
1.3.3 Ссылки сценария 9
1.4 Резюме 10
Глава 2 Формат бинарной системы ELF 11
2.1 Тип файла эльфа 12
2.2 Заголовок программы ELF 14
2.2.1 PT_LOAD 14
2.2.2 PT_DYNAMIC—— PHDR 15 в динамическом сегменте
2.2.3 PT_NOTE 17
2.2.4 PT_INTERP 17
2.2.5 PT_PHDR 17
2.3 Раздел 18 эльфов 18
2.3.1. Текст Раздел 20
2.3.2. Фестиваль Родата 20
2.3.3.plt Раздел 21
2.3.4.
2.3.5.5.bss Раздел 21
2.3.6 .got.plt Раздел 21
2.3.7. Фестиваль Thansym 21
2.3.8.dynstr Раздел 22
2.3.9.Rel.*Раздел 22
2.3.10. Хэш Раздел 22
2.3.11. Symtab Раздел 22
2.3.12.Strtab Раздел 23
2.3.13 .shstrtab Раздел 23
2.3.14. Фиторы и фестиваль.
2.4 Символ ELF 27
2.4.1 st_name 28
2.4.2 st_value 28
2.4.3 st_size 28
2.4.4 st_other 28
2.4.5 st_shndx 29
2.4.6 st_info 29
2.5 Сброс эльфа 34
2.6 Динамическая ссылка ELF 43
2.6.1 Вспомогательный вектор 44
2.6.2 Понять PLT/GOT 46
2.6.3 Обратите вспять динамический раздел 49
2.7 код эльфийного анализатора 52
2.8 Резюме 55
Глава 3 Linux Процесс отслеживает 57
3.1 Важность PTRACE 57
3.2 PTRACE запрос 58
3.3 Статус регистра процессов и Марк 60
3.4 Пример отладчика на основе PTRACE 61
3.5 Ptrace Debugger 67
3.6 Программное обеспечение для отслеживания функций. 75
3.7 PTRACE и анализ сбора доказательств 75
3.8 Процесс зеркальной реконструкции 77
3.8.1 Задача от процесса реконструкции в исполняемый файл 78
3.8.2 Задача реконструкции исполняемого файла 78
3.8.3 Добавить заголовок секции Таблица 79
3.8.4 Алгоритм процесса реконструкции 79
3.8.5 Используйте процесс реконструкции Qunya 81 в средах тестирования 32 -бит 81
3.9 Используйте PTRACE для использования кода для инъекции 83
3.10 Простые примеры моделировать сложный процесс 91
3.11 Демонстрация инструмента CODE_INJECT 92
3.12 PTRACE ANTI -DEBTING TIPS 92
3.13 Резюме 94
ГЛАВА 4 ЭЛЛА ТЕХНОЛОГИЯ—&Mdash; Linux/Unix Virus 95
4.1 ELF Virus Technology 96
4.2 Проектирование вызова, с которой сталкиваются вирус ELF 97
4.2.1 Паразитный код должен быть независимым 97
4.2.2 Сложность хранилища строки 99
4.2.3. Найдите разумное место для хранения паразитического кода 100
4.2.4 Управление выполнением передается паразитическому коду 100
4.3 Метод инфекции паразитического кода вируса эльфа 101
4.3.1 Silvio Fill Infection 101
4.3.2 Обратный текстовый инфекция 106
4.3.3 Инфекция сегмента данных 108
4.4 PT_NOTE в PT_LOAD CORVERSION INFECTION 110
4.5 Инфекционный контрольный поток 112
4.5.1 Прямая инфекция PLT 113
4.5.2 Функциональные батуты 113
4.5.3 Пересехать .ctors/.dors Функциональный указатель 114
4.5.4
4.5.5 Структура данных инфекции 115
4.5.6. Указатель функций Переписывается 115
4.6 Процесс вирус и корткеты—— технология впрыска удаленного кода 115
4.6.1.
4.6.2 Инъекция кода текстового сегмента 120
4.6.3.
4.6.4 Сбросить инъекцию кода—— et_rel инъецирован 120
4.7 ELF Anti -Decent и Packaging Technology 121
4.7.1 PTRACE_TRACEME TECHNOLICH 121
4.7.2 Technology Technology 122 Sigtrap 122
4.7.3/Proc/Self/Status Technology 122
4.7.4 Технология путаницы кода 123
4.7.5 Технология преобразования таблицы строк 124
4.8 Обнаружение вируса эльфа и антивирус 124
4.9 Резюме 126
Глава 5 Linux Двойная защита 127
5.1 Эльф -бинарная оболочка плюс 127
5.2 Запуск корневого механизма и выполнение пользовательского уровня 128
5.3 Другое использование корня защитника 133
5.4 Существующий бинарный защитник эльфа 133
5.4.1 DacryFile—&Mdash; Grugq выпустил 134 в 2001 году
5.4.2 Burneye—— SCIT выпустил 134 в 2002 году
5.4.3 Shiva—&Mdash; Нил Мехта и Шон Клоуз выпустили 135 в 2003 году
5.4.4 May's Veil——Ryan O' Neill выпустил 136 в 2014 году
5.5 Maya защищает двоичные файлы 142
5.6 Anti -Decent в двойной защите 142
5.7 Технология анти -модели 143
5.7.1 Моделирование обнаружения системных вызовов 144
5.7.2 Тест Смоделированный ЦП является противоречивым 144
5.7.3 Задержка задержки между конкретными инструкциями 144
5.8 Метод путаницы 145
5.9 Целостность потока управления защитой 145
5.9.1 Атака на основе PTRACE 145
5.9.2 Атака на основе уязвимостей безопасности 146
5.10 Другие ресурсы 147
5.11 Резюме 147
Глава 6 Анализ бинарных доказательств эльфа под Linux 149
6.1 Технология модификации входной точки обнаружения 150
6.2 Обнаружение других форм управления похищением поток 154
6.2.1 Modify .ctors/.init_array Festival 154
6.2.2 Обнаружение Plt/Got Hook 155
6.2.3 Функция обнаружения батут 158
6.3 Идентификационный паразитный код Особенности 159
6.4 Проверьте, вводится ли динамический сегмент DLL 161
6.5 Идентификация инфекции обратного текста 164
6.6 Идентификация инфекции заполнения текстового сегмента 166
6.7 Определение защищенного двоичного файла 170
6.8 IDA Pro 175
6.9 Резюме 175
Глава 7 Эндорологический анализ процесса памяти 177
7.1. Планировка памяти процесса 178
7.1.1 Сопоставление памяти файла 179
7.1.2 Program Pack 179
7.1.3 Сопоставление библиотеки обмена 180
7.1.4 Stack, VDSO и VSYSCALL 180
7.2 Процесс памяти инфекция 181
7.2.1 Инструмент процесса инфекции 181
7.2.2 Технология процесса инфекции 182
7.3 Обнаружение et_dyn inject 184
7.3.1 Azazel: Пользовательский -Detuler Detection 184
7.3.2 Карта адресного пространства процесса 184
7.3.3 Найти LD_PRELOAL 187 в стеке
7.3.4 Обнаружение Plt/Got Hook 188
7.3.5 et_dyn инъекция внутреннего принципа 190
7.3.6 Продольный VDSO 194
7.3.7 Обмен целевым файлом загружен 195
7.3.8 Метод вдохновения вдохновения в инъекции.
7.3.9 Инструмент для обнаружения PLT/Got Hook 197
7.4 Linux Elf Core File 198
7.5 Резюме 204
Глава 8 ECFS—— расширенная технология снимка File Core 205
8.1 ИСТОРИЯ 205
8.2 Принцип ECFS 206
8.3 ECFS начинается 206
8.3.1 EXCEDS ECFS в основной процессор 207
8.3.2 Используйте Snapshot 208 ECFS, не заканчивая процесс 208
8.4 libecfs—— проанализируйте библиотеку 208 файла ECFS
8.5 инструмент ReadeCfs 209
8.6 Используйте ECF для обнаружения зараженного процесса 210
8.6.1 Процесс инфекционного хозяина 210
8.6.2 Захват и проанализируйте снимки ECFS 211
8.6.3 Используйте READECFS для извлечения паразитического кода 215
8.6.4 Анализ Azazel пользователя Rootkit 216
8.7 Справочное руководство ECFS 224
8.7.1 ECFS Реконструкция символа 225
8.7.2 РАЗДЕЛ ECFS РАЗДЕЛ 226
8.7.3 Используйте файл ECFS в качестве обычного файла Core 229
8.7.4 LibeCfs API Использование 229
8.8 Процесс использования ECFS для восстановления прерывания 230
8.9 Узнайте больше контента, связанного с ECFS 231
8.10 Резюме 232
Глава 9 Анализ Linux/Proc/Kcore 233
9.1 Анализ сбора доказательств ядра Linux и Rootkit 233
9.2 Нет символического резервного vmlinux 234
9.3 Исследуйте/Proc/Kcore и GDB 236
9.4 напрямую изменять sys_call_table 237
9.4.1 Обнаружение sys_call_table modify 238
9.4.2 Функция ядра отскочила 238
9.4.3 Пример функции 239
9.4.4 Функция обнаружения полосато 241
9.4.5 Детективное восстановление процессора прерывания 243
9.5 Kprobe rootkit 243
9.6 Регистрация отладки руток——DRR 244
9,7 VFS Layer Rootkit 244
9.8 Другие технологии инфекции ядра 245
9,9 Vmlinux и .altinstructions Repair 245
9.9.1.altinstructions и .altinstr_replace 246
9.9.2 Arch/x86/include/asm/alternative.h Фрагмент кода 246 9.9.3 Использовать целостность кода проверки проверки.—— Драйвер ядра 249 9.11.1 Метод 1: Инфекция LKM -файл—— Символ Похищение 249 9.11.2 Метод 2: Инфекция LKM -файл—— Функция угона 249 9.11.3 для обнаружения инфицированного LKM 250 9.12/dev/kmem и/dev/mem 250 9.12.1/mem 251 9.12.2 freebsd/dev/kmem 251 9.13 k-ecfs—— ядра ECFS 251 9.14 Инструмент хакерского хакерского хакерского хакерского хакерского хакерского

Ryan O' Neill (ELF) является исследователем компьютерной безопасности и инженером -программистом, обладающим фоном обратной инженерии, разработки программного обеспечения, технологии безопасности и анализа наблюдения за защитой и доказательств.Он вырос в мире субкультуры компьютерного взлома—— мир удаленного буфера на EFNET, BBS Systems и Systems может быть выполнен в стеке.Когда он был молодым, он вступил в контакт с безопасностью системы, разработкой и написанием вирусов.Его большой энтузиазм по поводу компьютерных хакеров теперь превратился в любовь к разработке программного обеспечения и исследования профессиональной безопасности.Райан выступил с речью на многих конференциях по компьютерной безопасности, такими как Defcon и Ruxcon, а также проводил двухдневный семинар бинарного хакерского хакерства.Его карьера очень успешна. Он работал крупной компанией, такой как PikeWerks и Leviathan Security Group, и является инженером -программистом в BackTrace.Райан не опубликовал другие книги, но он опубликовал статью, опубликованную в онлайн -журналах, таких как Phrack и Vxheaven, чтобы сделать его знаменитым.Многие другие работы можно найти из его (http://www.bitlackeys.org).

Книга рабочего механизма Elf Elf Linux