Бюро по безопасности национальной безопасности рекомендует WEIS M3 жесткий диск.
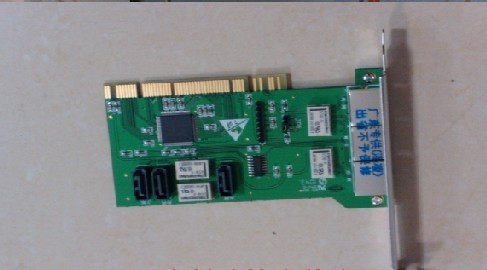
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


- Метод связи PCI не занимает последовательный порт RS-232.
- Выбранное меню может отображаться на силе, и вы можете настроить графику меню «Пуск».
- Вы можете выбрать экранирующий мягкий диск, оптический диск, USB -устройство и сеть в настройках программного обеспечения Switch (функция экранирования подходит для Windows2000 или более операционной системы).
- С CMO и биографическими функциями переписываемых предупреждений.
- При переключении вы можете установить пароль преобразования для укрепления конфиденциальности.
- Функция резервного копирования основного руководства.
- Сетевое управление диском и жестким диском используют одно и то же управление каналом чипов, чтобы гарантировать, что синхронизировано сетевая и жесткий диск.
- Примите метод маршрутизации сигнала с высокой скоростью для полной поддержки скорости передачи 3GBIT/S, запрашиваемого вторым режимом передачи (SATA -ⅱ), и совместимый с первым поколением (SATA -I) серийного порта (SATA - I) тщательно решить возникающие проблемы передачи передачи сигнала высокой скорости.
- Двойные диски и кабели с двойной сетью подключены к внутренней и внешней сети в компьютере безопасности.
- Аппаратный дизайн, действительно физическая изоляция.Эффективно предотвращают атаку сетевых вирусов и сетевых хакеры на внутреннюю сеть через внешнюю сеть, так что внутренняя сеть работает в очень безопасной среде.
- Переключение внутренней и внешней сети не требует жесткого переключателя. Просто нажмите на значок на экране, чтобы достичь преобразования внутренних и внешних сетей. Вы можете отключить метод мощности или непосредственно нагревать метод запуска.
- Имеет функцию быстрого дискового диска, диска и USB -хранения.Если в драйвере есть мобильное устройство при переключении, будет предложено удалить мобильное устройство, в противном случае коммутатор не может быть переключен.
- При использовании изоляционных концентраторов может быть достигнута функция единой проводки, соединяющей двойную сеть.
1. Концепция карты изоляции кибербезопасности
Роль карты изоляции сетевой безопасности Вейсина состоит в том, чтобы включить компьютер
(Далее называется внутренней сетью) и внешней общедоступной сетью (далее, называемой внешней сетью), сохраняя при этом физическую изоляцию между двумя сетями.
То есть нет физической связи между внутренними и внешними сетями, поэтому информация внутренней сети не будет протекать; она также может предотвратить сетевой вирус и
Сетевые хакеры атакуют внутреннюю сеть через внешнюю сеть, чтобы обеспечить безопасность внутренних сетевых данных.
Для достижения ПК, подключающего две сети, вы можете установить сеть Weisin'an Network на ПК
Карта изоляции и два жестких диска, один жесткий диск, подключенный к внешней сети, а другой жесткий диск подключен к внутренней сети. В то же время она может быть доступна только в то же время
Сеть включена.В соответствии с инструкциями внутренних и внешних сетей пользователя, карта изоляции сети выбирает соответствующую
Сеть и еще один жесткий диск и сеть полностью физическими.
Карта изоляции сетевой безопасности Вайсина подходит для государственных учреждений, финансовых учреждений, войск, корпоративных подразделений, отдельных лиц
Необходимо получить доступ к Интернету без защиты важных ресурсов данных.
2. Описание функции карты изоляции сети безопасности
Осознайте время между двумя сетями внутренних и внешних сетей на одном ПК.
Благодаря физической изоляции внутренних и внешних сетей через аппаратное обеспечение любой компьютер в локальной сети может безопасно выше сети интернета, в то время как внутренняя сеть не будет атакована.
Внутренние и внешние сети могут быть свободно переключаться между двумя разными сетями.
3. Характеристики карты изоляции сетевой безопасности.
Статья 6 «Правил по правилам управления международной конфиденциальной конфиденциальностью компьютерной информационной системы» в соответствии с государственным бюро конфиденциальности“Интранет и внешняя сеть секретов должна быть физической изоляцией”Требования.
Чистый аппаратный дизайн, действительно физическая изоляция.Эффективно предотвратить сетевой вирус и выделение сетевых хакеров для атаки внутренней сети через внешнюю сеть, чтобы внутренняя сеть работала в очень безопасной среде.
Двойной жесткий диск (жесткий диск и жесткий диск) используется в компьютере безопасности. с внешней сетью.
Изоляционная карта вставка в компьютерный слот PCI.Сетевой кабель на изоляционной карте подключен к внутренней и за пределами двух сетей.Жесткий диск и соединение и отключение внутренней и внешней сети контролируются изоляционной картой.
Переключение внутренней и внешней сети должно только нажать на значок на экране, чтобы достичь его.
Имеет необязательную функцию настройки пользователя.Пользователь перемещает курсор на значок статуса сети, а правый клик, чтобы установить метод переключения, такой как выключение, перезапуск.
Он имеет мягкую функцию обнаружения диска, диска и U.Если в драйвере есть диск при переключении, будет предложено удалить диск.
Поддержите WindowsXP/2003/Vista/Win7 и другие операционные системы.Версия Win2000 можно загрузить и использовать онлайн -драйверы онлайн.
Не занимайте внутренние ресурсы компьютера, что не окажет никакого влияния на производительность и сеть ПК.
Поддержка -Plug -In, простая установка, дружелюбный интерфейс, простой в использовании и освобождение.
4. Принцип работы карты изоляции сетевой безопасности.
Карта изоляции сети Weisin'an сетевой безопасности установлена на самом низком физическом уровне на ПК, управляет соединением между жестким диском и сетью через ретрансляцию управления жестким диском и управляет двумя состояниями через программное обеспечение управления изоляцией сети. ПолемВ эксплуатации, работа пользователя находится под двухэксклюзивной рабочей средой:
Состояние безопасности
Запустите операционную систему безопасного состояния, и система работы подключена к внутренней сети с безопасным состоянием системы. В настоящее время сущность
Государственное государство
Запустите операционную систему государственного штата, и работа в системе использует жесткий диск общественного государства для подключения к Интернету (или другой внешней общедоступной сети); в настоящее время линия соединения с внутренней сетью отключена, и жесткий диск безопасного состояния не может быть доступно.
Чтобы обеспечить безопасность, два жестких диска не могут напрямую обмениваться данными.