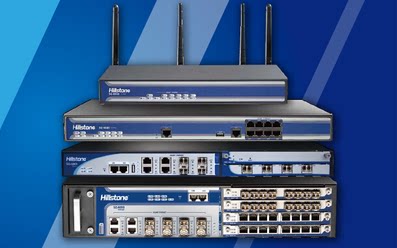
Горный брандмауэр горного камня SG-6000-C1300 вместо SG-6000-E1600 Новый оригинальный пакет Бесплатная доставка
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


Богиня наслаждалась днем марта | ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
| ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||


Чистый департамент Shanshi следующий брандмауэр генерации
Управление единым концентрацией
Следующий генеральный брандмауэр сетевого департамента Shanshi Net Department поддерживает централизованное руководство с помощьюHSMПлатформы управления безопасностью могут выполнять единое стратегическое управление, управление конфигурацией оборудования и мониторинг безопасности в реальном времени, чтобы достичь быстрого развертывания сети и своевременного ответа на инциденты безопасности, повышение эффективности управления и снижение затрат на эксплуатацию и обслуживание.
Функциональная спецификация
Распознавание приложений
● Новое поколение основано на характеристиках приложения, Применение поведения и связанной информацииПредметы
● Поддержите презентацию, контроль и аудит степени риска применения, характеристик
● Есть тысячи библиотек функций приложений
● Реальное обновление времени библиотеки функций приложения
Брандмауэр
● Контроль доступа на основе глубокого распознавания приложений
● Приложение / Практическая стратегия безопасности
● Богатые характеристики маршрутизации
● мощный NAT и ALG
Защита от атаки
● Несколько деформированных сообщений защита атаки
● SYN Flood,DNS Query Flood Равный
DoS/DDoS Защищать
● ARP Обманчивая защита
Вторжение в защиту(необязательноUTMПакет программного обеспечения)
● На основании государства, точного выявления и защиты атаки с высокой эффективностью
● Реальное время блокировки источника атаки,IP Блокировка, записи событий атаки
● Поддерживать HTTP,SMTP,IMAP,POP3,
VOIPNETBIOSP,TCP,UDP Закрывать 20 Технические характеристики и применение обнаружения атаки и защиты
● Поддержка буфера переполнение,SQL Инъекция и скрещивание сценария обнаружение и защиту атаки сценария
● Больше поддержки 2000 Конкретное обнаружение атаки и защита, поддерживайте реальное время обновления библиотеки функций
Вирусная фильтрация(необязательноUTMПакет программного обеспечения)
● На основе потока фильтрация вируса
● Поддерживать сканирование сжатых файлов
● Превосходить 130 Библиотека вируса WAN, библиотека вирусов может быть обновлена в режиме реального времени через сеть
Контроль доступа к веб -странице(необязательноUTMПакет программного обеспечения)
● На основании персонажей, времени, приоритета и других условий Web Управление стратегией доступа к веб -страницам
● На основе управления категорией веб -страницы контроль доступа к плохим веб -сайту
● Поддержать пользователь Web Страница категория
● Классификация десятков миллионов доменных имен Web Библиотека страниц, поддерживатьWeb Библиотека страниц реальное обновление времени
Управление пропускной способностью(необязательноUTMПакет программного обеспечения)
● Согласно домену безопасности, интерфейсу, адресу, пользователю/Группа пользователей, служба/Сервисная группа, приложение/Прикладная группа,TOS,Vlan Трубопровод отделения информации о акционерном капитале
● Поддержка двух -восьмиуровневого трубопровода вложенного
● Максимальные ограничения полосы пропускания на многоуровневые трубопроводы, Минимальная гарантия полосы пропускания, каждый IP Или максимальный предел полосы пропускания и минимальная гарантия полосы пропускания каждого пользователя
● Дифференциальные услуги, основанные на времени и приоритете, поддержка стратегии дисциплины полосы пропускания
● Оставшаяся пропускная способность распределяется по эластичности в соответствии с приоритетом
Ссылка балансировки нагрузки
● В многословной среде также предоставляется функция балансировки нагрузки направления и направление направления
● Outbound Связанные функции в направлении включают в себя: маршрутизация на основе стратегии на основе стратегии (PBR),ECMP И вес, встроенный -в ISP Маршрут и динамическое обнаружение
● Inbound Связанные функции в направлении включают:SmartDNS(поддерживать DNS A Анализ записи) и динамическое обнаружение
● Может автоматически выполнять переключение ссылок в соответствии с своевременной и задержкой полосы пропускания
● Ссылка на поддержку инспекции здоровья проходит через ARP,PING,DNS Пообщаться, чтобы обнаружить
Сервер нагрузка балансировки
● Поддержка проверки здоровья сервера и защита сеанса сервера, Сессия поддержки для поддержания
● Поддержка взвешенного хэша, взвешенное вращение, взвешенный минимальный номер сеанса и другие алгоритмы
● Наблюдение за статусом сеанса сервера поддержки
VPN
● Стандарт поддержки IPSec VPN/L2TP VPN Соглашение и различные методы развертывания
● поддерживать SSL VPN ( Необязательный USB-key)
● Инновационный PnPVPN®( подключи и играй VPN)
● поддерживать L2TP over IPSec VPN
Доступ мобильного терминала
● против Android,IOS Подождите, чтобы получить доступ к мобильным устройствам
IPv6
● Контроль доступа
● ND Защита от атаки
● туннель,DNS64/NAT64 В ожидании нескольких технологий перехода
Высокая доступность (HA)
● Лорд/Первичный режим (A/A) И Господь/Режим подготовки (A/P)
● Синхронизация конфигурации
● Синхронизация сеанса
Оператор журнала
● URL Бревно
● NAT Журнал преобразования
● Журнал сеанса
● Журнал безопасности безопасности
● Журнал тревоги трафика
● Реальная статистика трафика и отчеты
● Функция статистики событий безопасности
Основные моменты продукта
Уточненное управление применением
Чистый департамент Shanshi следующий брандмауэр генерацииE1600Поддержка технологии идентификации глубоких приложений, точно определить тысячи сетевых приложений в соответствии с характеристиками соглашения, поведенческих характеристик и анализа ассоциации, включая200Оставшееся мобильное приложение.на основе,E1600Предоставьте пользователям прекрасные и гибкие функции управления безопасности приложений.
● Примените многомерную визуализацию и анализ рисков.В дополнение к классификации приложения пользователи могут понимать, что подробная информация, такая как справочная информация приложения, уровни риска приложений, потенциальные описания рисков и технологии, например, потребляет ли приложение большое количество полосы пропускания, независимо от того, может ли оно передавать файлы , есть ли известные лазейки и так далее.Благодаря многомерному подробному анализу приложений пользователи могут разработать целевые стратегии безопасности, чтобы избежать угрозы безопасности сети.
● Точный скрининг приложения.E1600Предоставьте изысканный механизм скрининга приложений.Пользователи могут использовать имя приложения, категория приложения, Уровень риска, технологии, характеристики применения и т. Д.6Большие условия, точно просмотр типа заинтересованности, такого как программное обеспечение для связи с функцией передачи файлов, или есть известные уязвимости, на основе браузера на основе браузераWEBВидео приложения и т. Д., Для достижения утонченного управления приложениями.
● Гибкое управление приложением.Проверка приложений на основе глубокого распознавания приложений и изысканного приложения,E1600Поддержать гибкие функции управления безопасности.Включая предотвращение стратегии, ограничения сеанса, управление потоком, дренаж применения или ограничение по времени и т. Д.Ru Shanshi.com Следующая поддержка брандмауэра.iQoSТехнология, на основе распознавания приложений и распознавания пользователей, Выполните два -слойные восьмиуровневые мелковешенные управления потоком, Чтобы обеспечить качество важных прикладных услуг пользователя и повысить уровень использования сетевой полосы пропускания.
Комплексное обнаружение угроз и защита
Чистый департамент Shanshi следующий брандмауэр генерацииE1600проходитьНеобязательныйUTMПакет программного обеспечения, можетПредоставьте инвазивную оборонную технологию, основанную на анализе принципов глубокого применения, обнаружения и атаки протокола, которые могут эффективно фильтровать угрозы безопасности, такие как вирусы, троян, червя, шпионское программное обеспечение, атаки уязвимости, атаки побега, чтобы предоставить пользователям пользователи предоставляя пользователямL2-L7Защита безопасности сети.
● Оптимизированный алгоритм распознавания атаки.Может быть эффективнымSYN Flood,UDP Flood,HTTP FloodПодождиDoS/DDoSАтака, чтобы обеспечить доступность безопасности сетевой и прикладной системы.
● главныйWebФункция защиты атаки. поддерживатьSQLинъекция, Сценарий поперечной станции, CCТестирование и фильтрация, такие как атака, избегайтеWebСервер поврежден атакой; поддерживает проверку внешней цепи и контроль доступа к каталогам, чтобы предотвратитьWeb ShellИ конфиденциальная утечка информации, избегайте вмешивания веб -страниц и повесить лошадей, удовлетворить пользователейWebДемонстрация сервера глубокой защиты.
● Фильтрация вируса с высокой производительности.Ведущий механизм обнаружения на основе технологии сканирования потока может достичь низкооделенной фильтрации с высоким уровнем высокого уровня.ПоддерживатьHTTP,FTPИ различные протокол протокола передачи электронной почты и файлы сжатия (zip,gzip,rarПодождите) убийство вируса.
● Превосходить2000Десятки тысяч категорииURLФункция фильтра.Это может помочь сетевым администраторам легко достичь управления доступом к веб -странам и избежать вредоносныхURLУгроза принесла.На основе многократной аппаратной архитектуры и"Одноразовая распаковка, параллельное обнаружение"Технологии, брандмауэр следующего поколения Yamashi.com, при открытии различных функций защиты угроз, все еще может предоставить пользователям ведущие комплексные показатели безопасности отрасли.
Сильная адаптивность сети
Чистый департамент Shanshi следующий брандмауэр генерацииE1600С помощью сильных возможностей адаптации сети обладает возможностями развертывания безопасности в сложных средах и удовлетворяет различные сетевые функциональные потребности пользователей.
● Интеллектуальная функция балансировки нагрузки.Его исходящее динамическое обнаружение и входная станцияSmartDNSТакие функции позволяют трафику доступа к сети достичь интеллектуального обмена по нескольким ссылкам, что значительно повышает эффективность использования ссылок и опыт доступа к сети пользовательской сети.
● поддерживатьRIP,OSPFиBGPПодождите, протоколы динамической маршрутизации.Динамическая таблица маршрутов может быть автоматически скорректирована в соответствии с работой сетевой системы для удовлетворения сложных развертываний сетевой среды, таких как операторы и университеты.
● ВстроенныйVPNУскорить чип.Может быть значительно улучшенIPSec/SSL VPNПроизводительность, поддержка в крупных сетевых средахVPNразвертывать.КомбинироватьiOSиAndroidПод платформойVPNКлиенты могут предоставить пользователям решения удаленного доступа для мобильных терминалов.
