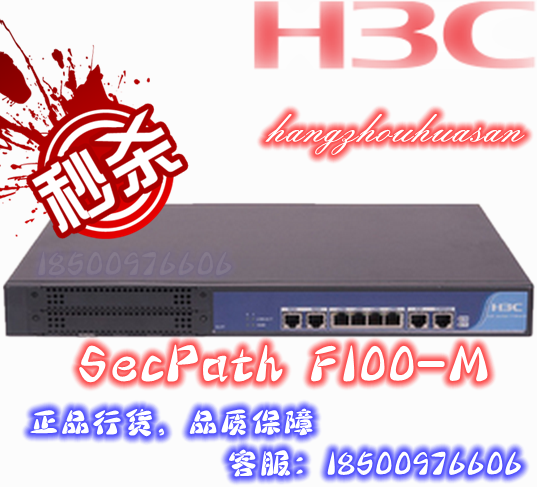
H3C Secpath F100-M Новая оригинальная гарантия Один год брандмауэр

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара

2016-11-08————2016-11-14 200 юанейПолное 50 000 юаней 5000 юаней100 000 юаней более 100 000 юаней |
Сетевое оборудование серии Huawei:

Сетевое оборудование серии H3C:

Серии серии Cisco:

Брандмауэр серии серии H3C Secpath F100
Стабильная и надежная функция комплексной функции
H3C SecPathБрандмауэр/VPNЭто самый полный брандмауэр в отрасли и масштабируемость/VPNПродукты, интегрированные брандмауэры,VPNИ богатые характеристики сети предоставляют пользователям такие функции, как защита, удаленный доступ безопасности.
H3C SecPath F100Серия брандмауэров включаетSec Path F100-C/SEC PATH F100-C-EI/SEC PATH F100-S/SEC PATH F100-M/SET PATH F100-A-SI/SEC PATH F100-A/SEC PATH F100-EЖдите, пока семь продуктов будут поддерживать профилактику внешней атаки, безопасность внутренней сети, мониторинг трафика, фильтрацию почты, фильтрацию веб -страницы, фильтрацию уровня приложений и другие функции, которые могут эффективно обеспечить безопасность сети; принятьASPF(Application Specific Packet Filter) Технология обнаружения состояния приложения может обнаружить процесс состояния соединения и аномальные команды; предоставить различные интеллектуальные методы анализа и управления, поддержать почтовые сигналы, поддержать различные журналы, предоставлять мониторинг управления сетью и помочь администраторам сети для завершения управления безопасностью сеть; поддерживает разнообразныеVPNБизнес, такой какL2TP VPN,GRE VPN,IPSec VPN, динамичныйVPNПодождите; поддержкаRIP/OSPF/BGP/Стратегия маршрута и маршрутизация стратегии; поддерживать богатыеQoSОсобенности обеспечивают надзор за дорожным движением, пластическую хирургию дорожного движения и различные стратегии планирования очередей.

Особенности продукта
Самое сильное расширение
Основываясь на продвинутой архитектуре открытых приложений OAA H3C, брандмауэр SECPATH может гибко расширить аппаратный бизнес-модуль, такой как профилактика вируса, мониторинг сетевого потока и SSL VPN для достижения комплексной безопасности 2-7 слоев.
Мощная защита атаки
Может защищать атаки DOS/DDOS (такие как CC, SYN Flood, DNS Plood Flood, SYN Flood, Plood UDP и т. Д.), Атака Deception ARP, незаконная атака логотипа сообщений TCP, большая атака ICMP, атака адапта и сканирование порта Разнообразие злонамеренных атак, таких как атака, одновременно поддерживая расширенные функции, такие как черный список, привязка Mac и фильтрация контента.
Усовершенствованная безопасная фильтрация состояния
Поддержка Foundation, расширение и технология фильтрации пакетов обнаружения состояний на основе состояний на основе состояний на основе состояний; поддержка уникального протокола фильтрации сообщений о протокоре сообщений ASPF при приложении ASPF, поддержка мониторинга обслуживания каждой подключенной информации и динамически фильтровать пакет данных, поддержать мониторинг состояния Эссенция протокола приложения.
обильныйVPNОсобенности
Интегрируйте различные технологии зрелых VPN доступа, такую как IPSec, L2TP, GRE и SSL, чтобы обеспечить безопасный и удобный доступ мобильных пользователей, партнеров и филиалов.
Фильтрация содержимого уровня приложений
Он может эффективно идентифицировать приложения различных режимов P2P в сети и принять текущую контрольную меру для этих приложений для эффективной защиты пропускной способности сети; поддержание почтовой фильтрации, предоставление почтового адреса SMTP, заголовка, аксессуаров и фильтрации контента; HTTP URL и фильтрация контента.
всестороннийNATПоддержка приложений
Предоставьте приложения NAT, такие как множественные, одно, больше, больше, статические сегменты сети, двухэтапное преобразование, простое отображение IP и DNS; поддерживайте несколько протоколов применения для правильного перекрестного NAT и предоставление функций NAT ALG, таких как DNS, FTP, H.323, NBT.
Комплексная служба сертификации
Поддержите локальных пользователей, RADIUS, TACACS и другие методы сертификации, а также поддерживайте функцию аутентификации цифрового сертификата (X.509 FORMAT) на основе системы PKI/CA.Пользователи поддерживают пользователей на основе идентификации пользователей, пользователи с разными идентификаторами имеют разные разрешения на выполнение команд и поддерживают оценку представления пользователей и предоставляют различные разрешения на конфигурацию управления пользователям разных уровней.
Концентрированное управление и аудит
Предоставьте различные функции журнала, статистику трафика и функции анализа, различные мониторинги событий и статистические функции, а также функции тревоги по электронной почте.
характеристики продукта
F100Список функциональных характеристик серии
Свойства | иллюстрировать | |
Запустить режим | Режим маршрутизации Прозрачный режим Смешанный режим | |
Сетевая безопасность | AAAСлужить | RADIUSАутентификация HWTACACSАутентификация PKI /CA(X.509Формат) Сертификация Сертификация домена CHAPпроверять PAPпроверять |
Брандмауэр | Фильтр Основной и расширенный список контроля доступа Список контроля доступа на основе интерфейса Список контроля доступа на основе времени Динамический фильтр пакета ASPFФильтрация сообщений приложений. Протокол уровня приложения:FTP,HTTP,SMTP,RTSP,H.323(Q.931,H.245,RTP/RTCP) Протокол слоя передачи:TCP,UDP Анти -атаковые характеристики Land,Smurf,Fraggle,WinNuke,Ping of Death,Tear Drop,IP Spoofing,SYN Flood,ICMP Flood,UDP Flood,ARPОбман профилактика атаки TCPЛоготип сообщения - незаконная профилактика атаки НегабаритныйICMPПрофилактика атаки сообщения адрес/Профилактика сканирования портов DoS/DDoSАтака TCP ProxyФункция ICMPПерезарядка или неспособность достичь функции управления сообщениями TracertФункция управления сообщениями Вариант записи маршрутаIPФункция управления сообщениями Статическая и динамическая функция черного списка MACиIPФункция связывания Прозрачный брандмауэр на основеMACСписок контроля доступа поддерживать802.1q VLANсквозной | |
почта/веб-страница/Фильтрация приложения | Фильтрация электронной почты SMTPФильтр почтового адреса Электронный фильтр заголовка Фильтрация контента почты Почтовый фильтр вложения Веб -фильтр HTTP URLфильтр HTTPФильтрация контента Поддержка и внешний сервер(Третья сторонаSurfControl)Интегрированный и связанныйURLРешение о фильтрации веб -страницы, эффективно управление и управление пользователямиwebПосещать Фильтрация приложения Java Blocking ActiveX Blocking SQLПрофилактика атаки | |
Журнал безопасности и статистика | Журнал потока поведения пользователя NATЖурнал преобразования Атаковать реальное время журнала Blacklist Log Журнал привязки адреса Журнал тревоги трафика Статистика потока и анализа функции Глобальный/Мониторинг на основе вероятности соединения домена безопасности Глобальный/Мониторинг на основе доли протоколов домена безопасности Функция статистики событий безопасности E-MAILЭлектронная почта реальная функция тревоги. E-MAILПо электронной почте регулярная функция тревоги | |
NAT | Поддержите несколько внутренних адресов для карты по одному и тому же адресу общедоступной сети Поддержать несколько внутренних адресов MAP на несколько публичных сетевых адресов Поддержите внутренний адрес общедоступного сетевого адреса, чтобы отразить один за другим Адрес источника поддержки и преобразование адреса назначения одновременно Поддерживать доступ внешней сети хоста к внутренним серверам Поддержите внутренний адрес для карты в общедоступной сети интерфейсаIPадрес поддерживатьDNSФункция картирования Эффективное время для преобразования адреса поддержки конфигурации Поддерживать разнообразиеNAT ALG,включатьDNS,FTP,H.323,ILS,MSN,NBT,PPTP,SIPПодожди | |
VPN | L2TP VPN | ПоддерживатьVPNПолное имя пользователя пользователя, направление имени домена пользователя, чтобы указатьLNSИнициировать соединение ПоддерживатьVPNАдрес распределения пользователей ПоддерживатьLCPПовторный и второстепенныйCHAPпроверять |
GRE VPN | ||
IPSec/IKE | поддерживатьAH,ESPСоглашение Руководство по поддержке или проходIKEАвтоматически установить альянс безопасности ESPподдерживатьDES,3DES,AESМножественные алгоритмы шифрования поддерживатьMD5иSHA-1Алгоритм проверки поддерживатьIKEОсновной режим и варварский режим поддерживатьNATПройти через поддерживатьDPDТест | |
DVPN | поддерживатьUDPИнкапсулировать Поддержка динамикиIPАдресная конструкцияVPN Поддержка зашифрованной защиты (зарегистрированное управляющее сообщение, Сообщение управления сеансом, стратегическое сообщение) Поддерживать несколькоDVPNдомен Автоматическое учреждение поддержки филиалаVPNтуннель поддерживатьServerКонтроль стратегии филиала туннеля ServerверноClientизAAAАутентификация ClientверноServerАутентификация | |
Сетевая взаимосвязь | LAN соглашение | Ethernet_II Ethernet_SNAP 802.1q VLAN |
Протокол слоя ссылки | PPPoE | |
Сетевой протокол | IPСлужить | ARP DNS IP UNNUMBERED DHCPреле DHCPсервер DHCPКлиент |
IPмаршрутизация | Статическая маршрутизация RIP v1/2 OSPF BGP Стратегия маршрутизации Стратегия маршрутизация | |
Высокая надежность | Двойной статус махин горячий,Active/ActiveиActive/PassiveДва рабочих режима,Поддержка обмена нагрузкой и резервную копию бизнеса Мониторинг состояния удаленной ссылки (L3 monitor) Ключевой компонент дизайн избыточности Interface module Hot Plugul Формировать автоматическое обнаружение температуры | |
Обеспечение качества обслуживания (QoS) | Поток надзора | CAR |
Управление перегрузкой | FIFO,PQ,CQ,WFQ,CBWFQ,RTPQ | |
Избегать | WRED | |
Пластическая хирургия потока | GTS | |
Предел скорости интерфейса | LR | |
Управление конфигурацией | Интерфейс командной строки | проходитьConsoleЛокальная конфигурация проходитьTelnetилиSSHВыполнить локальную или удаленную конфигурацию Настройте команду команды, чтобы убедиться, что несанкционированные пользователи не могут вторгаться на устройство Предоставьте все подсказки для китайцев и информацию о помощи Подробная информация о отладке, чтобы помочь диагностировать сбой сети Предоставлять инструменты сетевого тестирования, такие какTracert,Ping,HWPingПорядок и т. Д., Быстро диагностируйте, является ли сеть нормальной использоватьTelnetКоманда входит в систему напрямую и управляет другими устройствами FTP Server/Client,можешь использоватьFTPЗагрузить, загрузить файл конфигурации и приложение поддерживатьTFTPЗагрузите файл загрузки Поддержка функции журнала Управление файловой системой User-interfaceКонфигурация, предоставляет функции аутентификации и авторизации для пользователей входа в систему. |
Поддержать стандартное управление сетьюSNMPv3И совместимSNMP v2c,SNMP v1 поддерживатьNTPВремя синхронизация | ||
поддерживатьWebМетод удаленного управления конфигурацией поддерживатьH3C BIMSУправление системой управления оборудованием поддерживатьH3C VPN ManagerСистематическиVPNУправление бизнесом и мониторинг | ||
Сетевое приложение
Решение сетевого сетевого приложения брандмауэра
SecPath F100Типичная диаграмма развертывания серии приложений брандмауэра
Гибкая сеть, которая может быть расширена по требованию
Технология двойной тепловой подготовки с двойным состоянием, высокий дизайн сети с высоким содержанием сети
Иметь сильную способность обработки
Богатый протокол маршрутизации для реализации безопасности и сетевой интеграции
поддерживатьP2PФильтрация обнаружения потока и прикладного слоя
Предотвратить злонамеренные атаки, иметь возможность достичь почтовой и веб -фильтрации
Комбинация брандмауэраVPNПлан применения сетки
SecPath F100-AКомбинация брандмауэраVPNТипичная диаграмма развертывания
Поддержка динамики/одноранговый/Удаленный доступ и т. Д.VPNСетевое приложение
Поддержать имя пользователя/Пароль/SecKey/X.509Формат сертификации цифрового сертификата
СильныйVPNЗашифрованная способность обработки
Технология двойной тепловой подготовки с двойным состоянием, высокий дизайн сети с высоким содержанием сети
На основе контроля доступа пользователя, мониторинга и отфильтровая трафик
Богатый протокол маршрутизации для реализации безопасности и сетевой интеграции
H3C BIMSСистема предоставляет интеллектуальное и эффективное управление для оборудования с большим количеством и децентрализованными позициями
H3C VPN ManagerСистемаVPNДинамическое и графическое управление бизнесом и мониторинг статуса
Дополнительная информация
(1)Secpath F100-E Список покупок хоста
Проект | количество | Примечание |
Ведущий источник питания (4FE/1SLOT) | 1 | Должен иметь |
MIM Pluging Card | 1 | Необязательно |
(2)Secpath F100-A Список покупок хоста
Проект | количество | Примечание |
Хост (7FE/1SLOT) | 1 | Должен иметь |
MIM Pluging Card | 1 | Необязательно |
(3)Secpath F100-A-Si Список покупок хоста
Проект | количество | Примечание |
Хост (6Fe/1Slot) | 1 | Должен иметь |
MIM Pluging Card | 1 | Необязательно |
(4)Secpath F100-M Host Список покупки хоста
Проект | количество | Примечание |
Хост (3FE/1SLOT) | 1 | Должен иметь |
MIM Pluging Card | 1 | Необязательно |
(5)Secpath F100-S Список покупок хоста
Проект | количество | Примечание |
Источник питания Host-AC (4FE) | 1 | Должен иметь |
(6)Secpath F100-C Список покупок хоста
Проект | количество | Примечание |
Хозяин (4FE) | 1 | Должен иметь |
(7)Secpath F100-C-EI Список покупок хоста
Проект | количество | Примечание |
Хозяин (5FE) | 1 | Должен иметь |
(8)Список покупки модуля интерфейса
Интерфейс модуль | описывать | Примечание |
2FE | 2 модуль порта 10/100Base-TX | Необязательно |
4FE | 4 модуль порта 10/100Base-TX | Необязательно |
1GBE | 1 порт 10/100/1000 Base-T модуль интерфейса | Необязательно |
2GBE | 2 порт 10/100/1000 база-T-модуль интерфейса | Необязательно |
1GEF | 1 порт 1000BASE-X Интерфейс-модуль | Необязательно, он должен быть оснащен модулем SFP отдельно |
2GEF | 2 порта 1000M Ethernet Light Interface Module | Необязательно, он должен быть оснащен модулем SFP отдельно |
NDECII | IPSEC шифровая карта | Необязательно |

Вся продукция, продаваемая в нашем магазине,Абсолютно новый оригинальный заводской оригинальный товар,Доверие к компании гарантировано, друзья, пожалуйста, не стесняйтесь покупать.
Цены на товары, продаваемые в нашем магазине, указаны до уплаты налогов.(За исключением счета -фактуры)Для друзей, которые должны выставить счет, пожалуйста, общайтесь со мной заранее.
На детские товары, продаваемые в этом магазине, предоставляется бесплатная гарантия сроком на один год.(Отодвиньте один год назад с даты получения товара),В течение этого периода, если у продукта возникнут проблемы с качеством, вы можете обратиться в местный пункт послепродажного обслуживания для ремонта. Если местного пункта послепродажного обслуживания нет, пожалуйста, свяжитесь с нашей компанией. Наша компания свяжется с производителем для решения проблемы послепродажного обслуживания.
