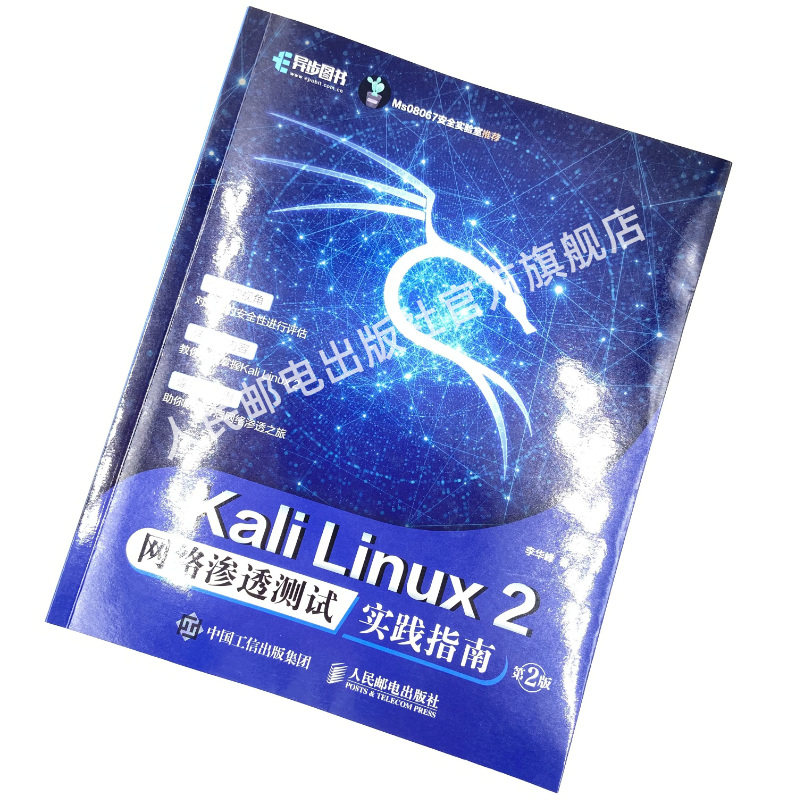
[Официальный флагманский магазин] Kali Linux2 Руководство по практике проникновения в сеть.


Цена: 1 881руб. (¥89)
Артикул: 639314639905
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:人民邮电出版社官方旗舰店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 79 59.251 252руб.
¥48.861 033руб.
¥37.9801руб.
¥89.81 898руб.


 |


 |


 |


 |

Введение
Поскольку сетевой и компьютерной безопасности уделяется все больше и больше внимания, технология тестирования на проникновение стала одним из основных направлений исследований сетевой безопасности.Kali, первый инструмент аудита сетевой безопасности, широко известен в индустрии тестирования на проникновение и включает в себя почти все популярные инструменты. Он может проверять безопасность устройства, обнаружив его, и его функции чрезвычайно полны.Эта книга представляет собой обновленную версию бестселлера Kali и написана ведущими преподавателями с глубокими знаниями в области сетевой безопасности.Всего в книге 15 глав, в которых основное внимание уделяется использованию Kali, набора инструментов аудита сетевой безопасности. Он включает в себя соответствующие теории и инструменты для тестирования на проникновение в сетевую безопасность, базовые знания Kali Linux 2, пассивное сканирование, активное сканирование, сканирование уязвимостей, удаленное управление, атаки на проникновение, инструменты социальной инженерии, написание модулей проникновения уязвимостей с помощью Python?3, перехват и обман сетевых данных, тестирование на проникновение в безопасность беспроводной сети, атаки типа «отказ в обслуживании» и другие точки знаний.Он также сочетает в себе Nmap, Metasploit, Armitage, Wireshark, Burp и другие знания. Пакет и другие инструменты обеспечивают всестороннюю практическую демонстрацию.Читатели получат из книги краткие и простые для понимания знания о сетевой безопасности, поймут практические примеры и методы работы, а также лучше смогут использовать инструменты и функции Kali Linux 2. Эта книга подходит для тестеров на проникновение в сетевую безопасность, инженеров по эксплуатации и техническому обслуживанию, сетевых менеджеров, проектировщиков оборудования сетевой безопасности, разработчиков программного обеспечения сетевой безопасности, преподавателей курсов по безопасности, преподавателей и студентов, специализирующихся в области сетевой безопасности в университетах, и других групп. Читатели, нуждающиеся в обучении, также могут получить соответствующие учебные пособия из вспомогательных ресурсов этой книги.
Каталог
Глава 1. Сопутствующие теории и инструменты для тестирования на проникновение в сетевую безопасность 1
1.1 Концепция тестирования на проникновение в сетевую безопасность 1
1.2 Стандарты выполнения тестов на проникновение в сетевую безопасность 3
1.2.1 Ранний этап общения с клиентами 3
1.2.2 Сбор разведданных, этап 4
1.2.3 Моделирование угроз, этап 5
1.2.4 Анализ уязвимостей, этап 6
1.2.5 Эксплуатация уязвимостей, этап 6
1.2.6 Стадия атаки после проникновения 6
1.2.7 Отчетность, этап 7
1.3 Общие инструменты для тестирования на проникновение в сетевую безопасность 7
1.4 Подготовка отчета о тесте на проникновение 10
1.4.1 Цель написания отчета о тестировании на проникновение 10
1.4.2 Краткое содержание отчета о тесте на проникновение 11
1.4.3 Объем написания отчета о тесте на проникновение 11
1.4.4 Безопасная доставка отчета о тесте на проникновение 11
1.4.5 Что должно быть включено в отчет о тесте на проникновение 12
1.5 Резюме 12
Глава 2 Основы использования Kali Linux 2 13
2.1 Знакомство с Kali Linux 2 13
2.2 Установка Kali Linux 2 14
2.2.1 Установка Kali Linux на виртуальную машину VMware 2 14
2.2.2 Установка Kali Linux на Raspberry Pi 2 16
2.3 Общие операции Kali Linux 2 19
2.3.1 Файловая система в Kali Linux 2 20
2.3.2 Общие команды в Kali Linux 2 22
2.3.3 Настройка сети Kali Linux 2 32
2.3.4 Установка стороннего ПО в Kali Linux 2 34
2.3.5 Удаленное управление SSH сетью Kali Linux 2 36
2.3.6 Операция обновления Kali Linux 2 39
2.4 Операции первого уровня VMware 40
2.4.1 Установка других операционных систем в VMware 40
2.4.2 Сетевые подключения в VMware 41
2.4.3 Функции моментального снимка и клонирования в VMware 43
2.5 Резюме 45
Глава 3 Пассивное сканирование 46
3.1 Возможности пассивного сканирования 47
3.2 Использование Мальтего 49
3.3 Использование sn0int для сбора информации 56
3.3.1 Установка sn0int 56
3.3.2 Использование sn0int 58
3.4 Чудесная поисковая система — ZoomEye 63
3.4.1 Базовое использование ZoomEye 64
3.4.2 Ключевые слова в ZoomEye 68
3.4.3 Функция поиска указанных устройств в ZoomEye 70
3.5 Резюме 72
Глава 4 Активное сканирование 73
4.1 Базовое использование Nmap 73
4.2 Использование Nmap для обнаружения устройств 77
4.2.1 Использование ARP для обнаружения устройств 79
4.2.2 Использование ICMP для обнаружения устройств 81
4.2.3 Использование TCP для обнаружения устройств 83
4.2.4 Использование UDP для обнаружения устройств 87
4.3 Использование Nmap для сканирования портов 88
4.3.1 Что такое порт 88
4.3.2 Классификация портов 89
4.3.3 Определение статуса порта в Nmap 89
4.3.4 Различные технологии сканирования портов в Nmap 90
4.4 Использование Nmap для сканирования целевой системы 92
4.5 Использование Nmap для сканирования целевых сервисов 95
4.6 Сохранение результатов сканирования Nmap в виде XML-файлов 97
4.7 Сканирование веб-служб 98
4.8 Резюме 102
Глава 5. Технология сканирования уязвимостей 103
5.1 Причины и анализ уязвимостей программы 103
5.1.1 Причины уязвимости смайла 104
5.1.2 Как обнаружить уязвимость смайла 105
5.2 Введение в базу данных информации об уязвимостях 106
5.3 Сканирование уязвимостей операционной системы в Nmap 108
5.4 Распространенные профессиональные инструменты сканирования 112
5.5 Сканирование веб-приложений на наличие уязвимостей 113
5.6 Резюме 118
Глава 6 Дистанционное управление 120
6.1 Почему порт 6200 стал «бэкдором» 120
6.2 Основы программы дистанционного управления 123
6.3 Как использовать MSFPC для создания управляемого терминала 124
6.4 Как создать управляемый терминал в Kali Linux 2 127
6.5 Как запустить консоль в Kali Linux 2 131
6.6 Игра между терминалом с дистанционным управлением и антивирусным программным обеспечением 133
6.6.1 Антивирусный метод, предоставляемый msfvenom 134
6.6.2 Антивирусные методы, предоставляемые PowerSploit 138
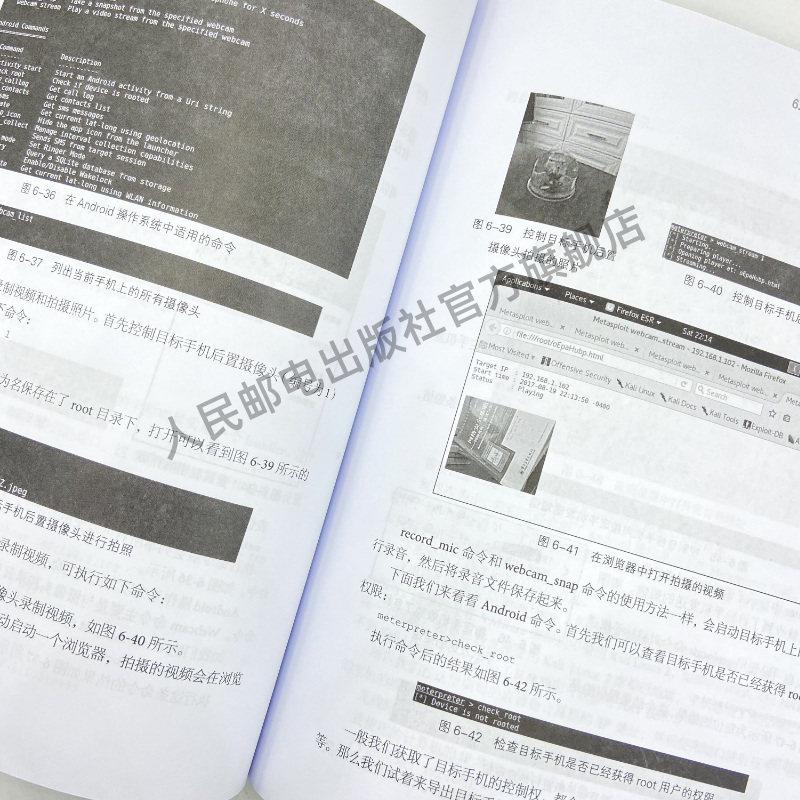
6.7 Применение Meterpreter в различных операционных системах 142
6.7.1 Использование Meterpreter в операционной системе Android 142
6.7.2 Использование Meterpreter в операционной системе Windows 151
6.8 Модуль уклонения в Metasploit 5.0 156
6.9 Удаленное управление через веб-приложения 159
6.10 Резюме 162
Глава 7. Атака проникновением 163
7.1 Основы Metasploit 163
7.2 Основные команды Metasploit 165
7.3 Использование Metasploit для атаки на операционную систему 166
7.4 Использование Metasploit для атаки на программное обеспечение 170
7.5 Использование Metasploit для атаки на клиент 173
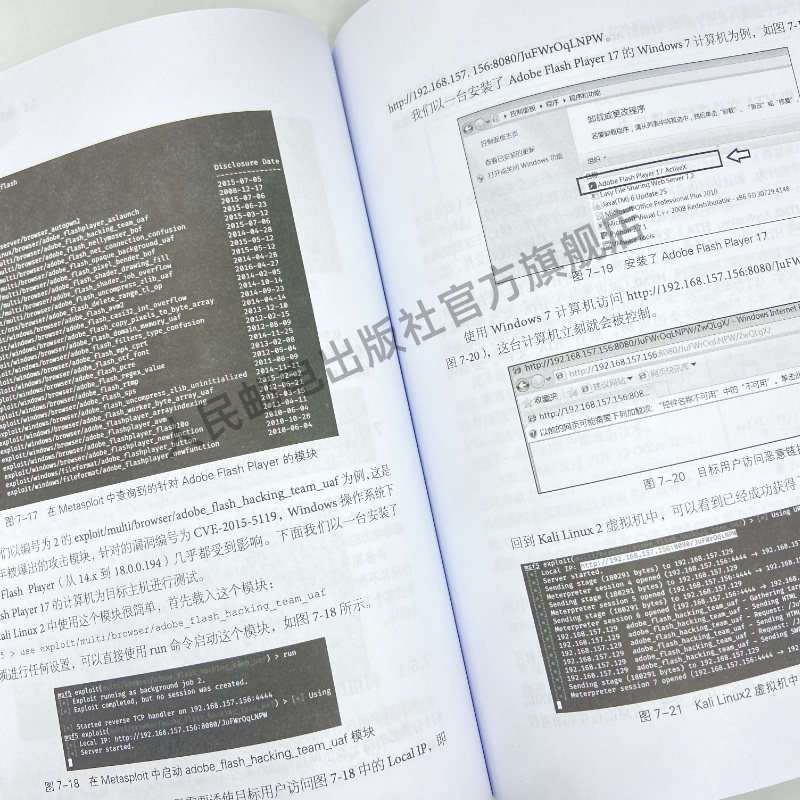
7.5.1 Использование уязвимостей плагинов браузера для проведения атак на проникновение 173
7.5.2 Использование файлов HTA для атак на проникновение 176
7.5.3 Использование макровирусов для атак проникновения 180
7.5.4 Использование модуля браузера_autown2 для атак на проникновение 186
7.6 Использование Metasploit для атаки на веб-приложения 189
7.7 Резюме 194
Глава 8 Армитидж 196
8.1 Установка и запуск Armitage 196
8.2 Используйте Armitage для создания управляемого терминала и главного терминала 199
8.3 Использование Armitage для сканирования сети 201
8.4 Использование Armitage для атаки на уязвимости 202
8.5 Используйте Armitage для завершения работ после проникновения 203
8.6 Резюме 207
Глава 9. Инструменты социальной инженерии 208
9.1 Концепция социальной инженерии 208
9.2 Набор инструментов социальной инженерии в Kali Linux 2 209
9.3 Кража логинов и паролей 211
9.4 Атака на файл с автозапуском 215
9.5 Использование Arduino для маскировки клавиатуры 218
9.6 Инструмент быстрой HID-атаки USB-резиновая утка 222
9.7 Реализация постоянных атак посредством плановых задач 225
9.8 Резюме 227
Глава 10. Написание модулей проникновения уязвимостей 228
10.1 Как проверить программное обеспечение на наличие уязвимостей переполнения 228
10.2 Вычисление адреса смещения программного переполнения 232
10.3 Поиск инструкций JMP ESP 236
10.4 Написание программ проникновения уязвимостей 239
10.5 Определение плохих персонажей 242
10.6 Использование Metasploit для генерации шеллкода 245
10.7 Резюме 248
Глава 11. Проникновение на основе структурированной обработки исключений 250
11.1 Что такое переполнение SEH 250
11.2 Ключевые моменты при написании модуля проникновения переполнения на основе SEH 254
11.2.1 Вычисление смещения к блоку catch 254
11.2.2 Поиск адреса инструкции POP/POP/RET 260
11.3 Использование Python для написания модулей проникновения 261
11.4 Резюме 264
Глава 12. Перехват и подмена сетевых данных 265
12.1 Использование TcpDump для анализа сетевых данных 266
12.2 Использование Wireshark для сетевого анализа 267
12.3 Как развернуть Wireshark 272
12.3.1 Среда концентратора 273
12.3.2 Захват трафика в среде коммутации 274
12.3.3 Завершить захват трафика виртуальной машины 277
12.4 Использование Ettercap для анализа сети 279
12.5 Реализация атаки «человек посередине» на HTTPS 282
12.5.1 Разница между HTTPS и HTTP 283
12.5.2 Как работают органы, выдающие цифровые сертификаты 285
12.5.3 Атака «Человек посередине» на основе HTTPS 286
12.6 Резюме 290
Глава 13. Атаки с аутентификацией личности 292
13.1 Атаки на аутентификацию простых сетевых служб 292
13.2 Атака на службу сетевой аутентификации с использованием Burp Suite 296
13.3 Взлом хэш-пароля 306
13.3.1 Взлом самого простого пароля хэш-шифрования LM 307
13.3.2 Взлом пароля хэш-шифрования LM онлайн 309
13.3.3 Взлом хешей в Kali Linux 2 310
13.3.4 Атака с передачей хэша 311
13.4 Словарь 316
13.5 Резюме 318
Глава 14. Тестирование на проникновение в систему безопасности беспроводной сети 320
14.1 Как провести тестирование на проникновение на маршрутизаторах 320
14.2 Как выполнить поиск доступных беспроводных сетей 323
14.3 Использование Wireshark для захвата беспроводных сигналов 326
14.4 Использование Kismet для сетевого аудита 328
14.5 Резюме 331
Глава 15. Атака типа «отказ в обслуживании» 333
15.1 Атака типа «отказ в обслуживании» на уровне канала передачи данных 333
15.2 Атаки типа «отказ в обслуживании» на сетевом уровне 336
15.3 Атаки типа «отказ в обслуживании» на транспортном уровне 339
15.4 Атака отказа в обслуживании прикладного уровня 340
15.5 Резюме 345
об авторе
Ли Хуафэн, консультант по информационной безопасности и писатель-фрилансер, уже много лет занимается исследованиями и преподаванием в области тестирования на проникновение в сетевую безопасность. Он имеет богатый практический опыт в развертывании сетевой безопасности, сетевых атаках и защите, а также социальной инженерии.
Рекомендуемая рекомендация
Получите представление о моделях мышления хакеров, создайте полную систему мышления для тестирования на проникновение и станьте стражем сетевой безопасности.
