8 (905) 200-03-37 Владивосток
с 09:00 до 19:00
CHN - 1.14 руб. Сайт - 21.13 руб.

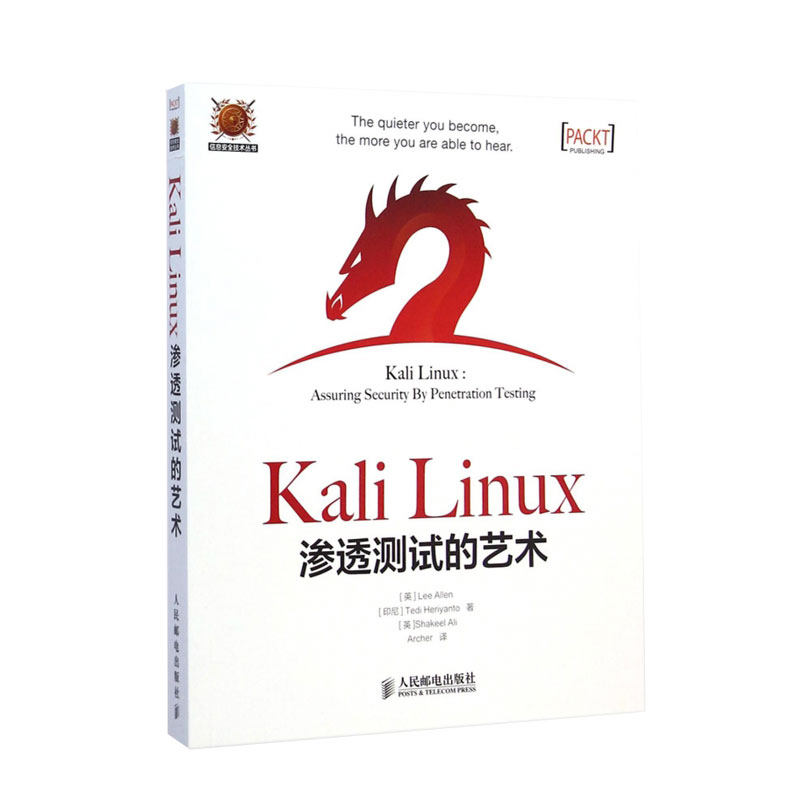
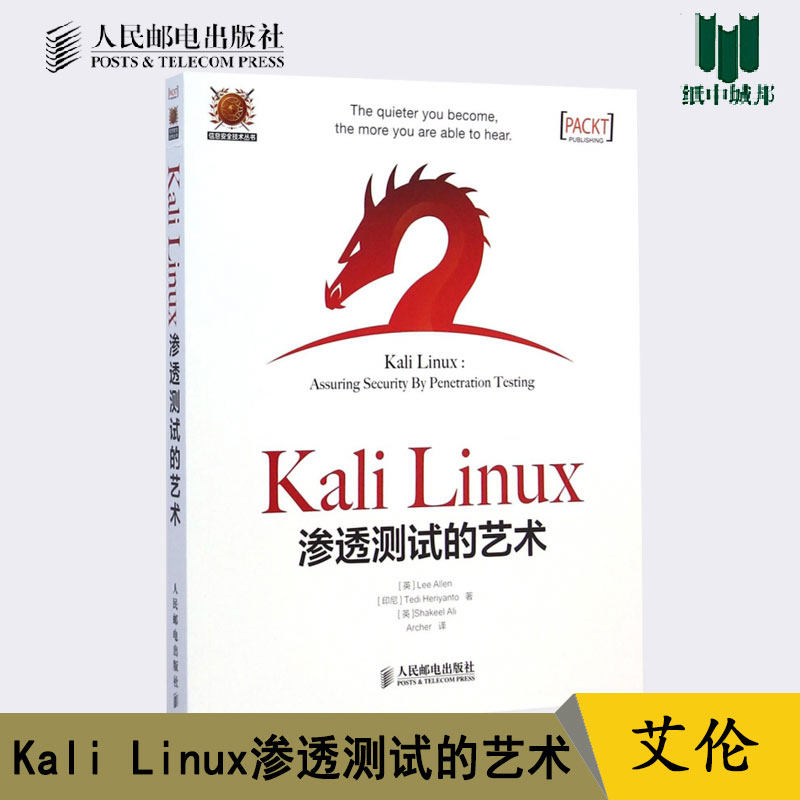
Бесплатная доставка Kali Linux Test Test Art Allen Lee Allen Tedi Heriyanto Shakeel Ali
Цена: 1 150руб.    (¥54.4)
Артикул: 612337853433

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.

Этот товар на Таобао Описание товара
Продавец:纸中城邦图书专营店
Адрес:Пекин
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥235.44 975руб.
¥49.91 055руб.
¥43.5920руб.
¥122.32 585руб.

Основная информация

книга    имя


Название иностранного языка


Издатель

  Народная публикация и телекоммуникационная пресса

сделать    


решительный   цена

  69,00 Юань

Опубликованная дата

  2015.02

I S B N

  9787115378446

Набор

   нет

тяжелый   Количество

  KG

установить     кадр

   Установка

Версия     раз

  1

Характер     номер

  505000

Поддержка ресурсов  

страница     номер

  378

открыть   

  16 открыто


Введение в контент

Kali Linux - это платформа для тестирования на проникновение и аудита безопасности.С точки зрения бизнеса, эта книга обсуждала различные процессы подготовки и процессы работы, необходимые для тестирования проникновения через различных практических хакеров через различных практических хакеров.Эта книга разделена на 12 глав, которые охватывают использование Kali Linux, методологию тестирования на проникновение, стандартный процесс сбора и оценки проекта, рабочий процесс стадии сбора информации, метод обнаружения терминального оборудования в цели Окружающая среда и услуги и услуги перечисления.Эта книга подходит для этапов объяснения и богатых примеров.

Amatalize     запись

Часть 1 создание и тест системы 
Глава 1 Kali Linux Начало работы 3 
1.1 Краткая история развития Кали 3 
1.2 Kali Linux Tool Pack 4 
1.3 Скачать Kali Linux5 
1.4 Используйте Kali Linux7 
1.4.1 Live DVD -метод 7 
1.4.2 Установка жесткого диска 7 
1.4.3 Установлено на USB Flash Memory 16 
1.5 Настройте виртуальную машину 18 
1.5.1 Установка клиентских функций Пакет 18 
1.5.2 Настройки сети 20 
1.5.3 Обмен папки 23 
1.5.4 Резервное копирование снимка 25 
1.5.5 Экспорт виртуальной машины 25 
1.6 Обновление системы 26 
1.7 Kali Linux Network Service 27 
1.7.1 HTTP28 
1.7.2 MySQL29 
1.7.3 SSH31 
1.8 Установите хрупкую систему 32 
1.9 Установка дополнительного инструментария 34 
1.9.1 Установите программу сканирования уязвимостей Nessus 36 
1.9.2 Установите инструмент Cisco Password Cracking 37 
1.10 Эта глава суммирует 38 
Глава 2 Методология осмотического испытания 41 
2.1 Типы теста на проникновение 41 
2.1.1 Тест черного ящика 42 
2.1.2 Тест белой коробки 42 
2.2 Оценка уязвимости и инфильтрационный тест 42 
2.3 Методология испытания на безопасность 43 
2.3.1 Методология испытания на безопасность с открытым исходным кодом (OSSTMM) 44 
2.3.2 Фрейм оценки безопасности информационной системы 46 
2.3.3 Открыть проект безопасности веб -приложений 48 
2.3.4 Совместная классификация угрозы в веб -приложениях 49 
2.4 Стандарт выполнения тестирования расширения 51 
2,5 Гм -тестирование тестирования 52 
2.5.1 Определение применения 52 
2.5.2 Сбор информации 53 
2.5.3 Узнавание цели 54 
2.5.4 Перечисление услуг 54 
2.5.5 Картирование уязвимости 54 
2.5.6 Social Engineering 54 
2.5.7 Использование уязвимости 55 
2.5.8 Повышение разрешения 55 
2.5.9. Посетите техническое обслуживание 55 
2.5.10 Отчет о документах 56 
2.6 Моральный стандарт 56 
2.7 Резюме этой главы 57 
Часть 2 Оружейная тестера 
Глава 3 Определение применения 61 
3.1 Спрос на сбору 62 
3.1.1 Анкета для опроса спроса 62 
3.1.2 Спрос на обследование результатов доставки Таблица 63 
3.2 Планирование работы 64 
3.3 Анализ границ теста 66 
3.4 Определение бизнес -индикаторы 67 
3.5 Управление проектами и общее планирование 68 
3.6 Резюме этой главы 69 
Глава 4 Сбор информации 71 
4.1 Открытый веб -сайт 72 
4.2 Регистрационная информация о доменном имени 73 
4.3 Анализ записей DNS 75 
4.3.1 host75 
4.3.2 dig77 
4.3.3 dnsenum79 
4.3.4 dnsdict682 
4.3.5 fierce84 
4.3.6 DMitry85 
4.3.7 Maltego88 
4.4 Информация о маршруте 95 
4.4.1 tcptraceroute95 
4.4.2 tctrace97 
4.5 Поисковая система 98 
4.5.1 theharvester98 
4.5.2 Metagoofil100 
4.6 Эта глава суммирует 103 
ГЛАВА 5 ЗАКАЗАЦИЯ 105 
5.1 Введение 105 
5.2 Идентификационный целевой хост 106 
5.2.1 ping106 
5.2.2 arping108 
5.2.3 fping110 
5.2.4 hping3112 
5.2.5 nping115 
5.2.6 alive6117 
5.2.7 detect—new—ip6118 
5.2.8 passive_discovery6119 
5.2.9 nbtscan119 
5.3 Идентификационная операционная система 121 
5.3.1 p0f121 
5.3.2 Nmap125 
5.4 Эта глава суммирует 125 
Глава 6 Услуги 127 
6.1 Сканирование порта 127 
6.1.1 TCP / IP -протокол 128 
6.1.2 Формат данных TCP и UDP 129 
6.2 Процедура сканирования сети 133 
6.2.1 Nmap133 
6.2.2 Unicornscan155 
6.2.3 Zenmap157 
6.2.4 Amap160 
6.3 Перечисление SMB 162 
6.4 Перечисление SNMP 163 
6.4.1 onesixtyone163 
6.4.2 snmpcheck165 
6.5 VPN Перечисление 166 
6.6 Эта глава суммирует 170 
Глава 7 Карта уязвимости 171 
7.1 Тип уязвимости 171 
7.1.1 Местная уязвимость 172 
7.1.2 Отдаленная уязвимость 172 
7.2 Классификация уязвимости 173 
7.3 OpenVAS174 
7.4 Инструмент анализа Cisco 178 
7.4.1 Cisco Auditing Tool178 
7.4.2 Cisco Global Exploiter180 
7.5 Инструмент анализа Fuzz (расплывчатый) 181 
7.5.1 BED181 
7.5.2 JBroFuzz183 
7.6 Инструмент анализа SMB 185 
7.7 Инструмент анализа SNMP 187 
7.8 Инструмент анализа веб -программы 190 
7.8.1 Инструмент оценки базы данных 190 
7.8.2 Инструмент оценки веб -приложений 199 
7.9 Эта глава суммирует 209 
Глава 8 Атака социальной инженерии 2111 
8.1 Моделирование психологии человека 211 
8.2 Процесс атаки 212 
8.3 Метод атаки 213 
8.3.1 Оптическая замена 213 
8.3.2 Голосуйте Дао Бао Ли 213 
8.3.3 Fox Fake Tiger Wei Wei 214 
8 
8.5 Социальные отношения 214 
8.6 Инструментарий социальной инженерии (SET) 215 
Прямая рыбацкая атака 216 
8.7 Эта глава суммирует 220 
Глава 9 Использование уязвимости 221 
9.1 Обнаружение уязвимости 221 
9.2 Уязвимость и эксплуатационная база данных 223 
9.3 Уязвимость с использованием программного сбора инструментов 224 
9.3.1 MSFConsole225 
9.3.2 MSFCLI227 
9.3.3 Практика ниндзя 101228 
9.3.4 Шаблон написания уязвимости 249 
9.4 Эта глава суммирует 255 
Глава 10 Продвижение постоянного 257 
10.1 Используйте локальную уязвимость 258 
10.2 Атака пароля 261 
10.2.1 Инструмент атаки 262 
10.2.2 Инструмент онлайн -взлома 280 
10.3 285 сетевого обмана 285 
10.3.1 DNSChef286 
10.3.2 arpspoof288 
10.3.3 Ettercap290 
10.4 Сеть Sniffer 294 
10.4.1 Dsniff294 
10.4.2 tcpdump295 
10.4.3 Wireshark296 
10.5 Эта глава суммирует 299 
Глава 11 Посетите техническое обслуживание 301 
11.1 Операционная система задняя дверь 301 
11.1.1 Cymothoa301 
11.1.2 Intersect304 
11.1.3 МЕТРЕРПЕРТА ДВЕРИ 307 
11.2 Туннельный инструмент 310 
11.2.1 dns2tcp310 
11.2.2 iodine312 
11.2.3 ncat314 
11.2.4 proxychains316 
11.2.5 ptunnel317 
11.2.6 socat318 
11.2.7 sslh321 
11.2.8 stunnel4323 
11.3 Создать веб -заднюю дверь 327 
11.3.1 WeBaCoo327 
11.3.2 weevely330 
11.3.3 PHP Meterpreter332 
11.4 Эта глава суммирует 335 
Глава 12 Отчет о документах 337 
12.1 Запись документа и проверка результатов 338 
12.2 Типы отчета 339 
12.2.1 Административный отчет 339 
12.2.2 Отчет управления 340 
12.2.3 Технический отчет 340 
12.3 Отчет о тестировании на проникновение (текст стиля) 341 
12.4 Демонстрация демонстрации 342 
12.5 более поздний процесс теста 343 
12.6 Эта глава суммирует 344 
Часть 3 дополнительный ресурс 
Приложение вспомогательное инструмент 347 
Приложение B Ресурс ключа 369