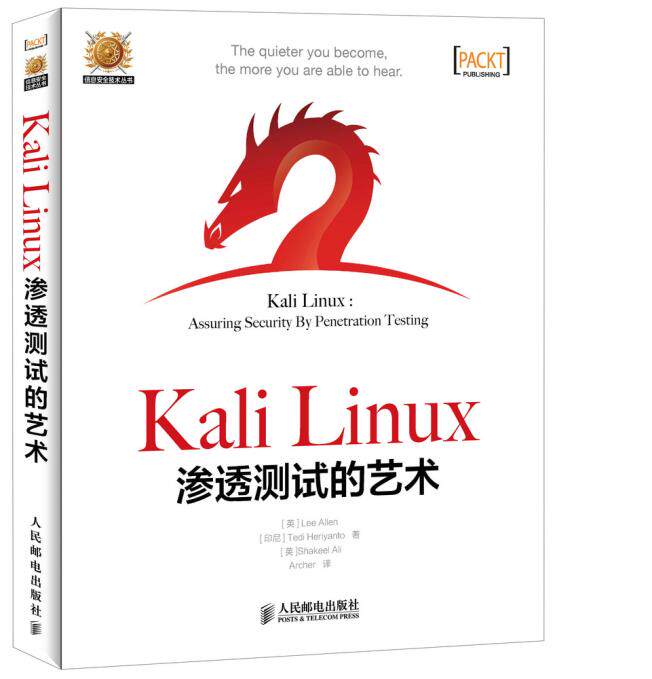
【Аутентичный】 Искусство тестирования проникновения Кали Линукс, Ли Аллен Теди
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



Основная информация
Название: Искусство тестирования проникновения Кали Linux
Цена: 69,00 Юань
Автор: [Великобритания] Ли Аллен [Индонезия] Теди Хериянто [Великобритания] Шакил Али
Пресса: People's Puss and Telecommunications Publishing House
Дата публикации: 2015-02-01
ISBN: 9787115378446
Количество слов:
Номер страницы:
Издание: 1
Переплет: мягкая обложка
Открыто: 16
Товарный вес:
Выбор редактора
Kali Linux — это комплексная платформа для тестирования на проникновение с расширенными инструментами, которые можно использовать для выявления, обнаружения и использования необнаруженных уязвимостей в целевой сети.С помощью Kali Linux вы можете применять соответствующие методологии тестирования, основанные на определенных бизнес-целях и заранее определенных планах тестирования, для достижения ожидаемых результатов тестирования на проникновение.В этой книге используется пошаговый подход для объяснения передовых инструментов и методов взлома, что помогает улучшить практические навыки читателей в тестировании на проникновение.В этой книге описаны все необходимые процедуры лабораторной подготовки и тестирования, и она предназначена для отражения реальных сценариев атак с точки зрения бизнеса. Содержание этой книги: Настройте тестовую среду Kali Linux, установив, настроив, запустив и обновив основные компоненты системы; Внедрить формальную методологию тестирования Kali Linux; Определите цели на основе четких требований к тестированию, ограничений, бизнес-целей и заранее определенных планов тестирования; Практика использования инструментов безопасности Kali Extensiv в Linux;Практикуйте ряд операций, включая судебную экспертизу, обнаружение, перечисление, картографирование уязвимостей, социальную инженерию, эксплуатацию уязвимостей, повышение привилегий и поддержание доступа к целям; Документируйте результаты испытаний в официальной структуре отчетности, а также сообщайте и представляйте результаты испытаний соответствующим органам власти.
Каталог
Часть 1 Создание и тестирование системы Глава 1 Введение в Kali Linux 1.1 Краткая история разработки Kali 1.2 Инструменты Kali Linux 1.3 Загрузка Kali Linux 1.4 Использование Kali Linux 1.4.1 Метод Live DVD 1.4.2 Установка на жесткий диск 1.4.3 Установка на USB-накопитель 1.5 Настройка виртуальной машины 1.5.1 Установка расширения функций клиента 1.5.2 Настройки сети 1.5.3 Общий доступ к папкам 1.5.4 Резервное копирование моментального снимка 1.5.5 Экспорт виртуальной машины 1.6 Обновление системы 1.7 Сетевая служба Kali Linux 1.7.1 HTTP 1.7.2 MySQL 1.7.3 SSH 1.8 Установка уязвимой системы 1.9 Установка дополнительных инструментов 1.9.1 Установка сканера уязвимостей Nessus 1.9.2 Установка инструмента взлома паролей Cisco 1. Краткое содержание этой главы Глава 2 Методика тестирования на проникновение 2.1 Типы Тестирование на проникновение 2.1.1 Тестирование «черного ящика» 2.1.2 Тестирование «белого ящика» 2.2 Оценка уязвимостей и тестирование на проникновение 2.3 Методика тестирования безопасности 2.3.1 Методология тестирования безопасности с открытым исходным кодом (OSSTMM) 2.3.2 Структура оценки безопасности информационной системы 2.3.3 Открытый проект безопасности веб-приложений 2.3.4 Безопасность веб-приложений Совместная классификация угроз 2.4 Стандарты выполнения тестирования на проникновение 2.5 Общая структура тестирования на проникновение 2.5.1 Определение области действия 2.5.2 Сбор информации 2.5.3 Идентификация цели 2.5.4 Перечисление сервисов 2.5.5 Картирование уязвимостей 2.5.6 Социальная инженерия 2.5.7 Эксплуатация уязвимостей 2.5.8 Повышение привилегий 2.5.9 Поддержка доступа 2.5. Отчет о документации 2.6 Этика 2.7 Краткое содержание этой главы Часть 2 Арсенал тестера на проникновение Глава 3 Определение области применения 3.1 Сбор требований 3.1.1 Анкета требований 3.1.2 Анкета требований для результатов 3.2 Планирование работы 3.3 Анализ границ тестирования 3.4 Определение бизнес-показателей 3.5 Управление проектом и общее планирование 3.6 Краткое содержание этой главы Глава 4 Сбор информации 4.1 Публичный веб-сайт 4.2 Информация о регистрации доменного имени 4.3 Анализ DNS-записей 4.3.1 хост 4.3.2 dig 4.3.3 dnsenum 4.3.4 dnsdict6 4.3.5 жестокий 4.3.6 DMitry 4.3.7 Maltego 4.4 Информация о маршрутизации 4.4.1 tcptraceroute 4.4.2 tctrace 4.5 Поисковая система 4.5.1 theharvester 4.5.2 Metagoofil 4.6 Краткое содержание этой главы Глава 5 Идентификация цели 5.1 Введение 5.2 Идентификация целевого хоста 5.2.1 ping 5.2.2 arping 5.2.3 fping 5.2.4 hping3 5.2.5 nping 5.2.6 active6 5.2.7 обнаружение нового IP6 5.2.8 пассивное_обнаружение6 5.2.9 nbtscan 5.3 Идентификация операционной системы 5.3.1 p0f 5.3.2 Nmap 5.4 Краткое описание этой главы Глава 6 Перечисление служб 6.1 Сканирование портов 6.1.1 Протокол TCP/IP 6.1.2 Формат данных TCP и UDP 6.2 Сетевой сканер 6.2.1 Nmap 6.2.2 Unicornscan 6.2.3 Zenmap 6.2.4 Amap 6.3 Перечисление SMB 6.4 Перечисление SNMP 6.4.1 onesixtyone 6.4.2 snmpcheck 6.5 Перечисление VPN 6.6 Краткое содержание этой главы Глава 7 Сопоставление уязвимостей 7.1 Типы уязвимостей 7.1.1 Локальные уязвимости 7.1.2 Удаленные уязвимости 7.2 Классификация уязвимости 7.3 OpenVAS 7.4 Инструмент анализа Cisco 7.4.1 Инструмент аудита Cisco 7.4.2 Cisco Global Exploiter 7.5 Инструмент нечеткого (нечеткого) анализа 7.5.1 BED 7.5.2 JBroFuzz 7.6 Инструмент анализа SMB 7.7 Инструмент анализа SNMP 7.8 Инструмент анализа веб-программ 7.8.1 Инструмент оценки базы данных 7.8.2 Инструмент оценки веб-приложений 7.9 Краткое содержание этой главы Глава 8 Атака с помощью социальной инженерии 8.1 Моделирование психологии человека 8.2 Процесс атаки 8.3 Метод атаки 8.3.1 Выдача себя за другое лицо 8.3.2 Ответная услуга 8.3.3 Притворство могущественным 8.4 Поиск огромных прибылей 8.5 Социальные связи 8.6 Набор инструментов социальной инженерии (SET) Целевая фишинговая атака 8.7 Краткое содержание этой главы Глава 9 Эксплуатация уязвимостей 9.1 Обнаружение уязвимостей 9.2 База данных уязвимостей и эксплойтов 9.3 Набор инструментов для эксплойтов 9.3.1 MSFConsole 9.3.2 MSFCLI 9.3.3 Упражнение Ninja 1 9.3.4 Написание шаблона эксплойта 9.4 Краткое содержание этой главы Повышение привилегий .1 Использование локальных уязвимостей .2 Атака с использованием пароля .2.1 Инструменты для автономных атак .2.2 Инструменты онлайн-взлома .3 Инструменты сетевого спуфинга .3.1 DNSChef .3.2 arpspoof .3.3 Ettercap .4 Сетевой анализатор .4.1 Dsniff .4.2 tcpdump .4.3 Wireshark .5 Краткое содержание этой главы Глава 11 Обслуживание доступа 11.1 Бэкдор операционной системы 11.1.1 Cymothoa 11.1.2 Intersect 11.1.3 Бэкдор Meterpreter 11.2 Инструмент туннелирования 11.2.1 dns2tcp 11.2.2 iodine 11.2.3 ncat 11.2.4 proxychains 11.2.5 ptunnel 11.2.6 socat 11.2.7 sslh 11.2.8 stunnel4 11.3 Создание веб-бэкдора 11.3.1 WeBaCoo 11.3.2 weevely 11.3.3 PHP Meterpreter 11.4 Краткое описание этой главы Глава 12 Отчет о документации 12.1 Проверка документации и результатов 12.2 Типы отчетов 12.2.1 Административный отчет 12.2.2 Отчет управления 12.2.3 Технический отчет 12.3 Отчет о тесте на проникновение (образец) 12.4 Материалы для подготовки демонстрации 12.5 Процесс пост-тестирования 12.6 Краткое содержание этой главы Часть 3 Дополнительные ресурсы Приложение A Вспомогательные инструменты Приложение B Ключевые ресурсы
Краткое содержание
Kali Linux — это платформа для тестирования на проникновение и аудита безопасности, которая объединяет различные инструменты обнаружения уязвимостей, идентификации целей и эксплуатации уязвимостей и широко используется в индустрии информационной безопасности. С точки зрения бизнеса в этой книге рассматриваются различные процедуры подготовки и рабочие процедуры, необходимые для тестирования на проникновение, на основе реальных случаев атак и различных практических инструментов взлома. Эта книга разделена на 12 глав, охватывающих использование Kali Linux, методологию тестирования на проникновение, стандартный процесс сбора и оценки требований проекта, рабочий процесс на этапе сбора информации, методы обнаружения терминальных устройств в целевой среде, перечисление и использование сервисов, картирование уязвимостей, социальную инженерию, эксплуатацию уязвимостей, повышение привилегий, бэкдоры операционной системы и технологии, связанные с веб-бэкэндом, написание отчетов о тестировании на проникновение и т. д. Эта книга подходит для объяснения четких и простых для понимания шагов и богатых примеров.Независимо от того, являетесь ли вы опытным ветераном тестирования на проникновение или новичком, который только начинает, вы найдете в этой книге необходимые вам знания.
абстрактный
Похожего контента пока нет
об авторе
Ли Аллен — архитектор безопасности, работающий в университете. На протяжении многих лет он продолжал обращать внимание на последние события в индустрии информационной безопасности и сообществе безопасности. Он имеет более чем 15-летний опыт работы в ИТ-индустрии и имеет множество отраслевых квалификаций, таких как OSWP.Ли Аллен также является автором книги «Расширенное тестирование на проникновение для высокозащищенных сред: полное руководство по безопасности» (опубликованной Packt Publishing, китайская версия которой была опубликована People's Posts и Telecommunication Press).Теди Хериянто — главный консультант компании по информационной безопасности в Индонезии.Он сотрудничает с несколькими известными организациями за пределами (Индонезия) в области тестирования на проникновение в информационную безопасность.Он хорошо разбирается в проектировании архитектуры безопасной сети, развертывании и управлении системами информационной безопасности на уровне предприятия, стандартизации систем и процессов информационной безопасности, проведении аудитов и оценок информационной безопасности, а также в проведении тренингов по информационной безопасности. В свободное время он постоянно исследует и учится на различных мероприятиях индонезийского сообщества безопасности.Он также делится своими знаниями в отрасли, написав различные книги по безопасности.Заинтересованные читатели могут посетить его http://therianto.wordpress.com.Шакил Али работает консультантом по безопасности и управлению рисками в компаниях из списка Fortune 500. До этого он был основным основателем Cipher Storm Ltd.в Великобритании.Он работал в сфере оценки безопасности, системного аудита, консультанта отдела соответствия, управления ИТ и судебно-медицинских расследований, а также накопил различные знания в области информационной безопасности.Он также является директором по безопасности компании CSS Providers SAL.Обладая неутомимым трудовым настроем, он постоянно предоставлял услуги по обеспечению безопасности различным коммерческим компаниям, образовательным учреждениям и правительственным ведомствам по всему миру.Будучи активным независимым исследователем в отрасли, он опубликовал множество статей и официальных документов.Заинтересованные читатели могут посетить его личный сайт Ethical-Hacker.net.Кроме того, он уже давно участвует в конференциях по безопасности BugCon, проводимых в Мексике, регулярно сообщая о новейших угрозах сетевой безопасности и рассказывая о соответствующих мерах противодействия.