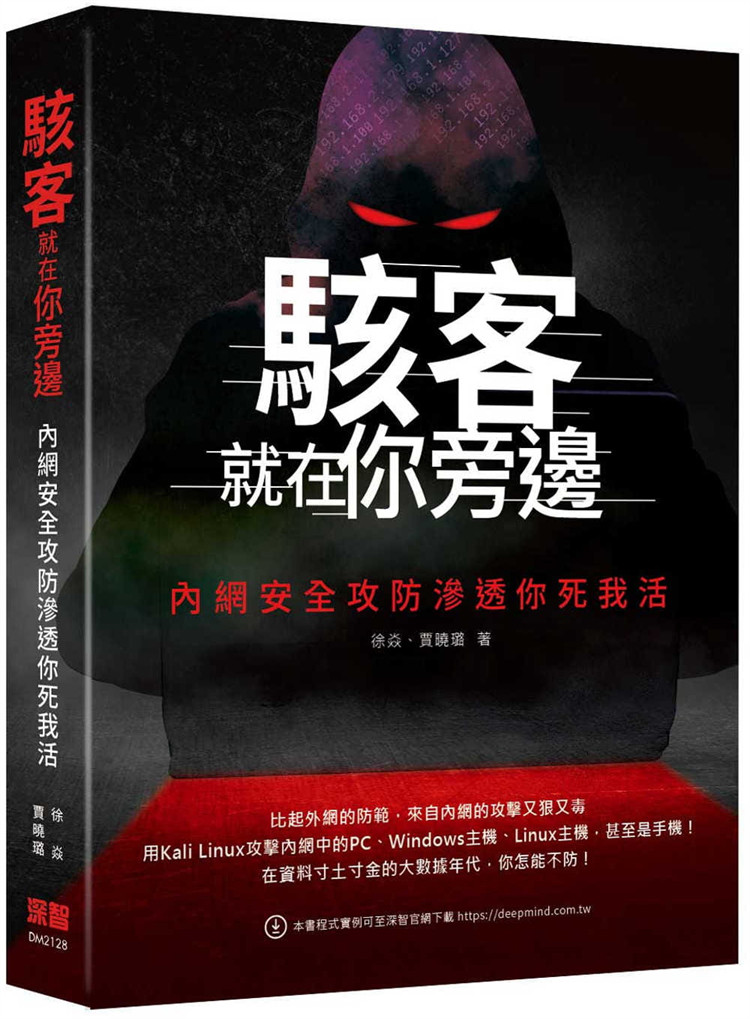
Точечные хакеры рядом с вами: атака, защита и проникновение в интранет — это битвы не на жизнь, а на смерть 21Сюй Янь, Цзя Сяолу Дипжи Цифровая импортированная оригинальная версия


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


Хакеры рядом с вами: это битва не на жизнь, а на смерть между атакой, защитой и проникновением в систему безопасности интрасети.
Подробности
Автор: Сюй Янь, Цзя Сяолу
Издатель: Deep Wisdom Digital
Дата публикации: 20.06.2021
Язык: традиционный китайский
ISBN: 9789860776010
Характеристики: мягкая обложка, 544 страницы, 17 x 23 x 2,5 см, обычный сорт, одноцветная печать, первое издание.
Введение в контент
По сравнению с предотвращением внешних сетей, атаки из внутренней сети более жестокие и злобные.
Используйте Kali Linux для атак на ПК, хосты Windows, хосты Linux и даже мобильные телефоны во внутренней сети!
В век больших данных, когда данные стоят дорого, как можно не быть начеку!
Эта книга идет от поверхностного к глубокому, чтобы установить систематическое понимание безопасности интрасети с точки зрения когнитивного понимания, наступательного и защитного противостояния, отслеживания и обнаружения, а также защитного обнаружения.
Начиная с основ тестирования на проникновение в интранет и продолжая сбором информации в интрасети, он в основном знакомит с использованием инструмента анализа домена BloodHound.Следующее внимание уделяется технологии скрытых коммуникационных туннелей.Существует также анализ и защита эскалации разрешений, используя неправильную конфигурацию операционной системы Windows для повышения привилегий и предлагая соответствующие меры безопасности.
После того, как фундамент заложен, пришло время проанализировать и защитить горизонтальное движение внутри домена, используя PsExec, WMI и smbexec для горизонтального перемещения.Немного более продвинутой является безопасность станции управления доменом, которая представляет метод использования пользователей домена Kerberos для повышения привилегий и экспорта хеш-значения в ntds.dit.
Далее следует суть книги: анализ и защита междоменных атак, междоменные атаки в нескольких доменах, анализ поддержки разрешений и защита, включая общие бэкдоры операционных систем, веб-бэкдоры и бэкдоры доменов.
Наконец, мы представляем полезный инструмент Cobalt Strike, знакомим с функциями модуля и общими командами Cobalt Strike, приводим примеры приложений и кратко знакомим с написанием скрипта Aggressor.
Всего в книге 9 глав, содержание следующее:
■ Глава 1. Основы тестирования на проникновение во внутреннюю сеть.
Систематически объясняет рабочие группы интрасети, домены, активные каталоги, интерпретацию внутридоменных разрешений и т. д., а также знакомит с методами настройки сред домена интрасети и сред тестирования на проникновение (Windows/Linux), а также с широко используемыми инструментами тестирования на проникновение.
■ Глава 2. Сбор информации в интрасети.
В этой статье рассказывается о текущем сборе информации о хостах, обнаружении активных хостов в памяти домена, сканировании внутридоменных портов связи, получении внутридоменных разрешений пользователя и администратора, о том, как получить информацию о внутридоменной сегментации сети, анализе топологии и т. д., а также описывается использование инструмента анализа домена BloodHound.
■ Глава 3. Технология скрытых коммуникационных туннелей.
Описывается использование зашифрованных туннелей, таких как туннели IPv6, туннели ICMP, туннели HTTPS, туннели SSH и туннели DNS, а также объясняются распространенные инструменты прокси-сервера SOCKS и методы загрузки/выгрузки в интрасети.
■ Глава 4. Анализ и защита эскалации разрешений
В основном он анализирует уязвимость переполнения ядра системы для повышения привилегий, использование неправильных настроек операционной системы Windows для повышения привилегий, использование предпочтений групповой политики для повышения привилегий, обход UAC для повышения привилегий, кражу скипетра и получение разрешений без учетных данных, а также предлагает соответствующие меры безопасности.
■ Глава 5. Анализ горизонтального движения и защита в сетевом домене.
Систематически знакомит с основными методами горизонтального движения в сетевом домене, воспроизводит и анализирует наиболее важные и классические уязвимости в сетевом домене и перечисляет соответствующие методы предотвращения.
■ Глава 6. Безопасность станции управления доменом.
В реальной сетевой среде конечной целью злоумышленника проникнуть в интрасеть является получение разрешения от станции управления доменом и дальнейший контроль над всем сетевым доменом.В этой главе описывается метод использования Kerberos для повышения привилегий пользователей домена и экспорта хеш-значения в ntds.dit, а также приводятся эффективные рекомендации по обеспечению безопасности от атак на станцию управления доменом.
■ Глава 7. Анализ междоменных атак и защита.
В этой главе анализируются типичные методы использования доверительных отношений домена для осуществления междоменных атак и перечисляются предложения по развертыванию безопасной производственной среды интрасети.
■ Глава 8. Анализ и защита обслуживания лицензий.
Анализируются распространенные методы атак, направленные на бэкдоры операционной системы, веб-бэкдоры и бэкдоры доменов (серебряные, золотые банкноты и т. д.), а также перечисляются соответствующие методы обнаружения и предотвращения.
■ Глава 9. Кобальтовый удар
В этой статье подробно представлены функции модуля и общие команды Cobalt Strike, перечислены примеры приложений и кратко описано написание командных сценариев Aggeressor.
Главы этой книги независимы друг от друга, и читатели могут читать их по отдельности или в любое время. Независимо от того, систематически ли вы изучаете защиту безопасности интрасети или сталкиваетесь с трудностями при тестировании на проникновение, вы можете немедленно прочитать эту книгу, чтобы решить свои насущные потребности.
Каталог
Рекомендация
Предисловие
01 Основы тестирования на проникновение в интранет
1.1 Базовые знания интранета
1.2 Хост-платформа и общие инструменты
1.3 Создание интранет-среды
02 Сбор информации в интранете
2.1 Обзор сбора информации во внутренней сети
2.2 Сбор местной информации
2.3 Запрос текущих разрешений
2.4 Определите, существует ли домен
2.5 Обнаружение выживших хостов в сетевом домене
2.6 Сканирование портов связи в сетевом домене
2.7 Сбор основной информации внутри домена
2.8 Найдите станцию управления доменом
2.9 Получение информации о пользователе и администраторе в домене
2.10 Поиск администраторов домена
2.11 Поиск обработчиков управления доменом
2.12 Введение в метод моделирования администратора домена
2.13. Использование PowerShell для сбора информации о домене
2.14 Инструмент анализа доменов BloodHound
2.15 Защита конфиденциальной информации
2.16 Анализ разделения сегментов сети и топологии внутри сетевого домена.
03 Технология скрытого коммуникационного туннеля
3.1 Базовые знания о скрытых коммуникационных туннелях
3.2 Технология туннелирования сетевого уровня
3.3 Туннельная технология транспортного уровня
3.4 Технология туннелирования прикладного уровня
3.5 SOCKS-прокси
3.6 Сжатые данные
3.7 Загрузка и скачивание
04 Анализ и защита расширения прав разрешений
4.1 Анализ и предотвращение уязвимостей переполнения ядра системы и повышения привилегий
4.2 Анализ и предотвращение неправомерного использования настроек операционной системы Windows
4.3 Анализ групповой политики повышения привилегий при настройке предпочтений и защитные меры для предотвращения повышения привилегий
4.4 Обход анализа и предотвращения повышения привилегий UAC
4.5 Анализ и предотвращение кражи скипетра
4.6 Анализ и предотвращение получения разрешений без учетных данных
05 Анализ горизонтального движения и защита в сетевом домене
5.1 Часто используемые удаленные подключения Windows и связанные с ними команды
5.2 Анализ и предотвращение получения хеш-значения в системах Windows
5.3 Анализ и предотвращение атак с доставкой хэша
5.4 Анализ и предотвращение атак с передачей билетов
5.5 Использование PsExec
5.6 Использование WMI
5.7 Анализ и предотвращение уязвимостей Eternal Blue
5.8 Использование smexec
5.9 Использование DCOM в удаленных системах
5.10 Применение SPN в среде сетевого домена
5.11 Защита почтового сервера Exchange
06 Безопасность станции управления доменом
6.1 Извлеките ntds.dit с помощью службы теневого копирования томов
6.2 Экспортируйте хеш-значение в ntds.dit
6.3. Использование dcsync для получения хеш-значения домена
6.4. Используйте Metasploit для получения хэш-значения домена.
6.5. Используйте vshadow.exe и QuarksPwDump.exe для экспорта учетной записи домена и хеш-значений домена.
6.6 Анализ и предотвращение уязвимостей, связанных с повышением привилегий пользователей домена Kerberos
07 Анализ междоменных атак и защита
7.1 Анализ методов междоменных атак
7.2 Анализ междоменных атак с использованием доверительных отношений домена
7.3 Предотвращение междоменных атак
08 Анализ и защита обслуживания лицензий
8.1 Анализ и предотвращение бэкдоров операционной системы
8.2 Анализ и предотвращение веб-бэкдоров
8.3 Анализ и предотвращение сохранения разрешений станции управления доменом
8.4 Анализ и предотвращение бэкдоров командных сценариев в Nishang
09 Cobalt Strike
9.1 Установите Кобальт Страйк
9.2 Запуск Кобальтового удара
9.3 Подробное объяснение модуля Cobalt Strike
9.4 Подробное объяснение функций Cobalt Strike
9.5 Общие команды Cobalt Strike
9.6 Подготовка сценария «Агрессор»
Ссылка на книгу
Узнать больше
