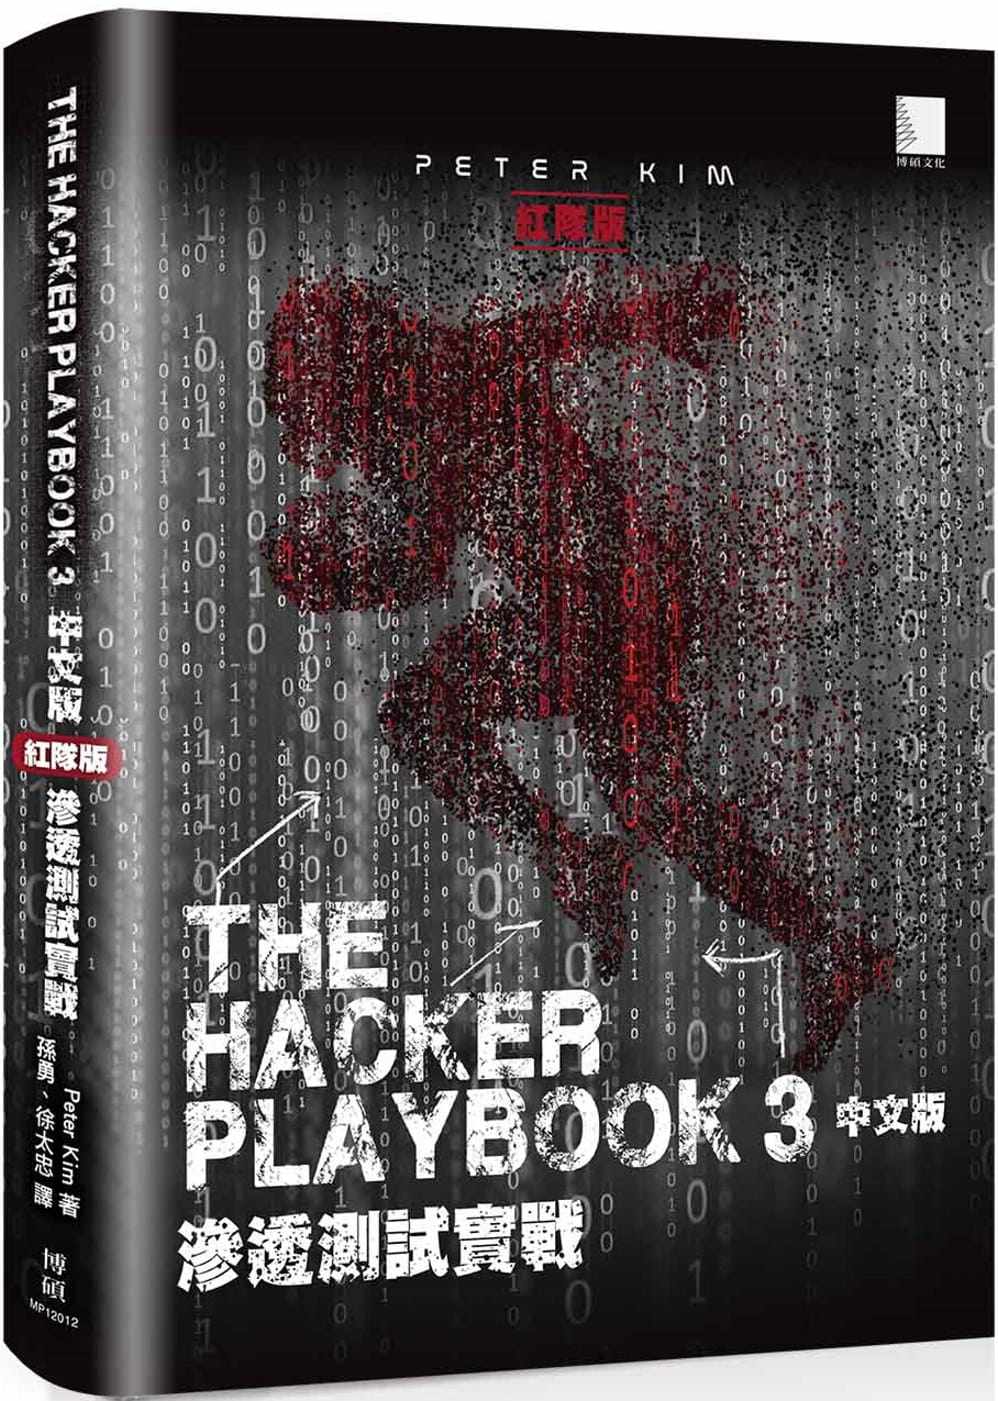
Pre -sale The Hacker Playbook 3 Китайская версия: фактическая борьба с тестом на проникновение (версия Red Team) Питер Ким Бо Шуо 22 Импортированная оригинальная версия Импортированная версия


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




Hacker Playbook 3 Китайская версия: анти -тест фактический бой (Red Team Version)
The Hacker Playbook 3: Практическое руководство по тестированию на проникновение
Подробности
Автор: Питер Ким
Переводчик: Sun Yong, Xu Taizhong
Издательство: Бошуо
Дата публикации: 2022/01/25
Язык: традиционный китайский
ISBN: 9786263330092
Спецификация: Pacific / 336 Page / 17 x 23 x 2,1 см / обычная оценка / монохромная печать / предварительное издание
краткое введение
Полностью обновленная и улучшенная версия!
Упражнения атаки с точки зрения красной команды, укрепите способность защиты и напряжения
Обеспечить большое количество практических упражнений и реальных случаев
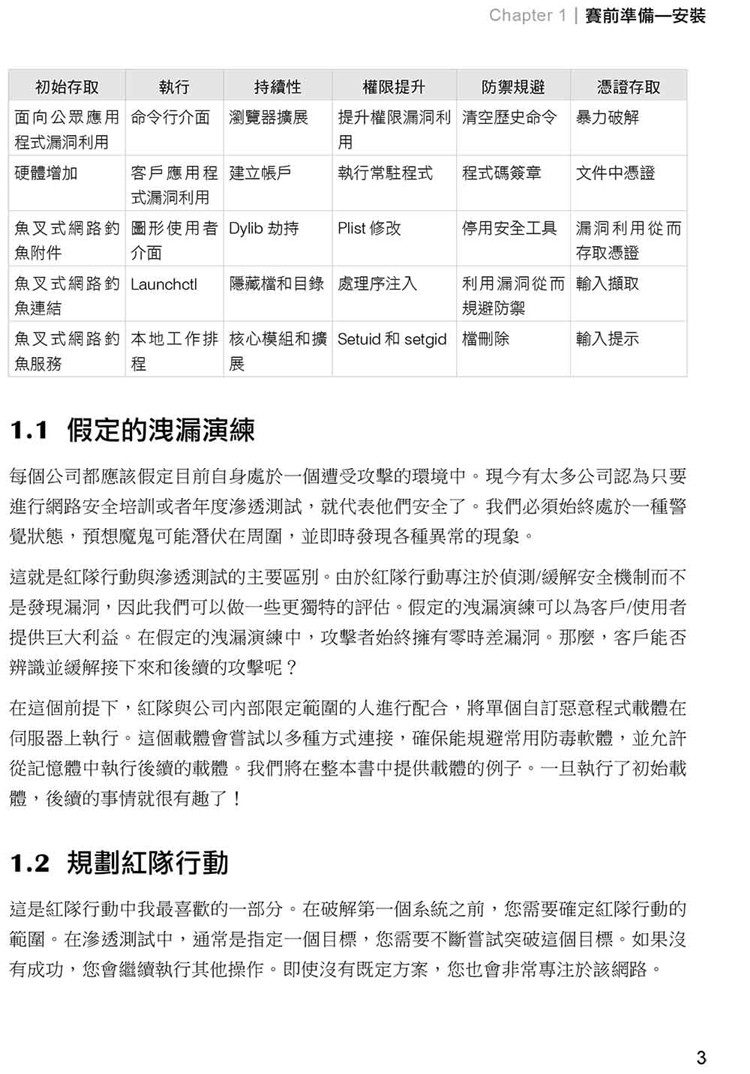
Эта книга представляет собой новую обновленную версию лучшей книги «Hacker Playbook 2 на китайском языке: фактический бой теста на проникновение», которая не только обновляет вторую версию контента, но также дополняет много новых знаний.Эта книга принимает большое количество реальных случаев и стремится, чтобы читатели могли быстро понять и овладеть навыками в тесте на проникновение и немедленно достичь ее.Эта книга разделена на 11 глав, охватывая установку и использование инструментов атаки, онлайн -сканирование, использование уязвимости в Интернете, прорывы в Интернете, атака физического доступа, избегание навыков обнаружения анти -вирусного программного обеспечения, трещины пароля и как писать Отчет о анализе ожидания.
Работа красной команды заключается в том, чтобы имитировать передовую атаку реального мира, проверить скорость и способность корпоративных организаций с точки зрения обнаружения и напряжения, а также предоставить отчеты об анализе, чтобы позволить корпоративным организациям освоить эту проблему. Некоторые инструменты, технология и специализированный персонал для обнаружения и облегчения атак?Сколько времени нужно, чтобы потратить, чтобы выполнить эти задачи и решить проблему?Это цель тестирования и проверки персонала Красной Команды.
Эта книга полностью обновит вашу технологию взлома, процесс атаки и путь.Содержание фокусируется на реальных случаях и атаках и показывает вам все виды методов атаки, которые не будут захвачены -установите начальную точку входа, использование уязвимости, самоуверенное программное обеспечение, непрерывное скрытие и горизонтальное движение.Создайте атаку Red Team с огневой мощью, пробивайте линию защиты и успешно достигнутой!
Эта книга подходит для практиков и энтузиастов чтения и безопасности, заинтересованных в технологии взлома, и может использоваться в качестве справочника для учителей и студентов в университете.
Оглавление
Об авторе
Краткое содержание
Оглавление
Предисловие
введение
Глава 1 | Подготовка перед игрой -Установка
1.1 Предполагая утечку упражнений
1.2 Планирование действий Red Team
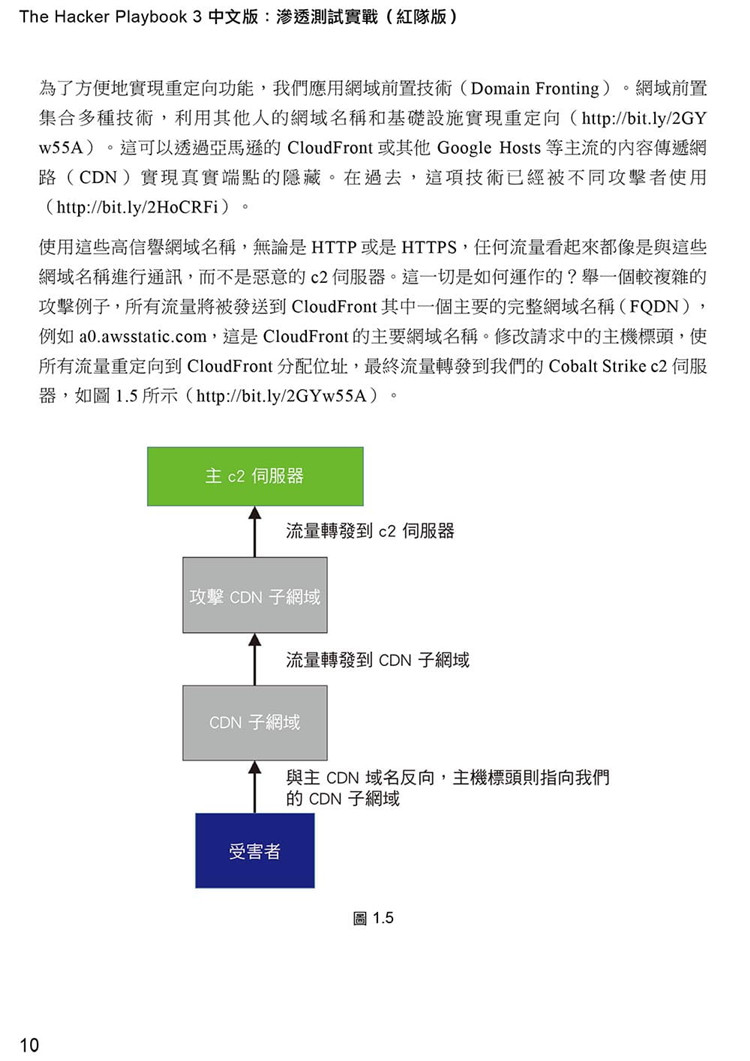
1.3 Установить внешний сервер
1.4 Дисплей инструментов
1.4.1 Metasploit Framework
1.4.2 Cobalt Strike
1.4.3 PowerShell Empire
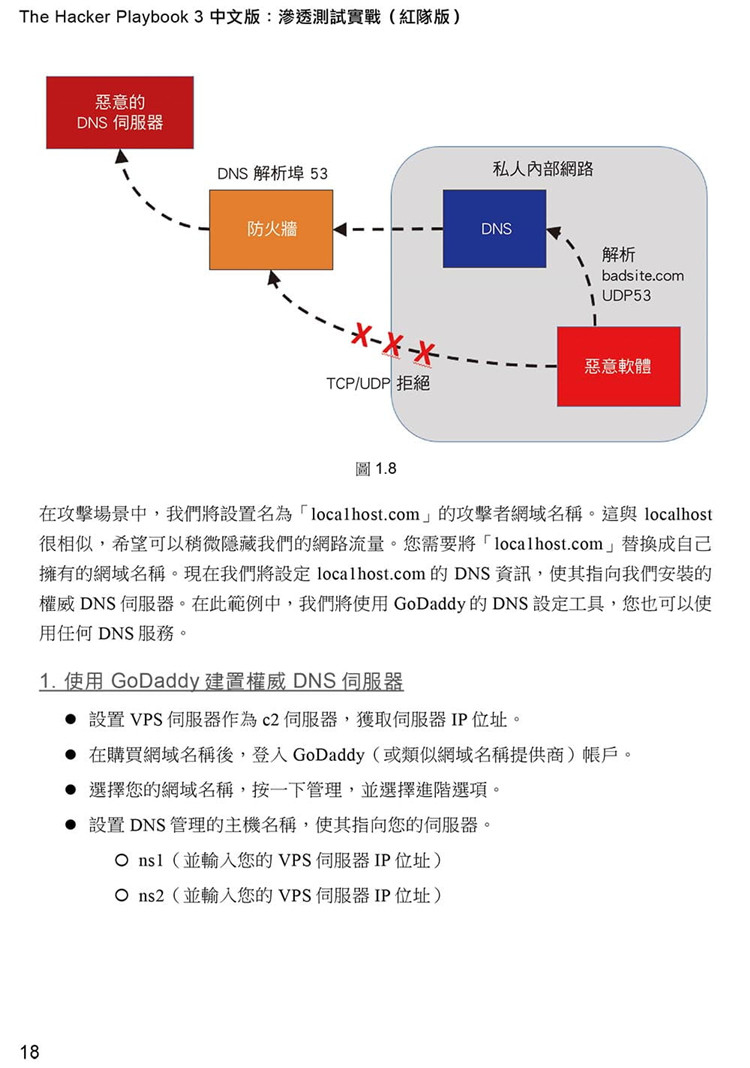
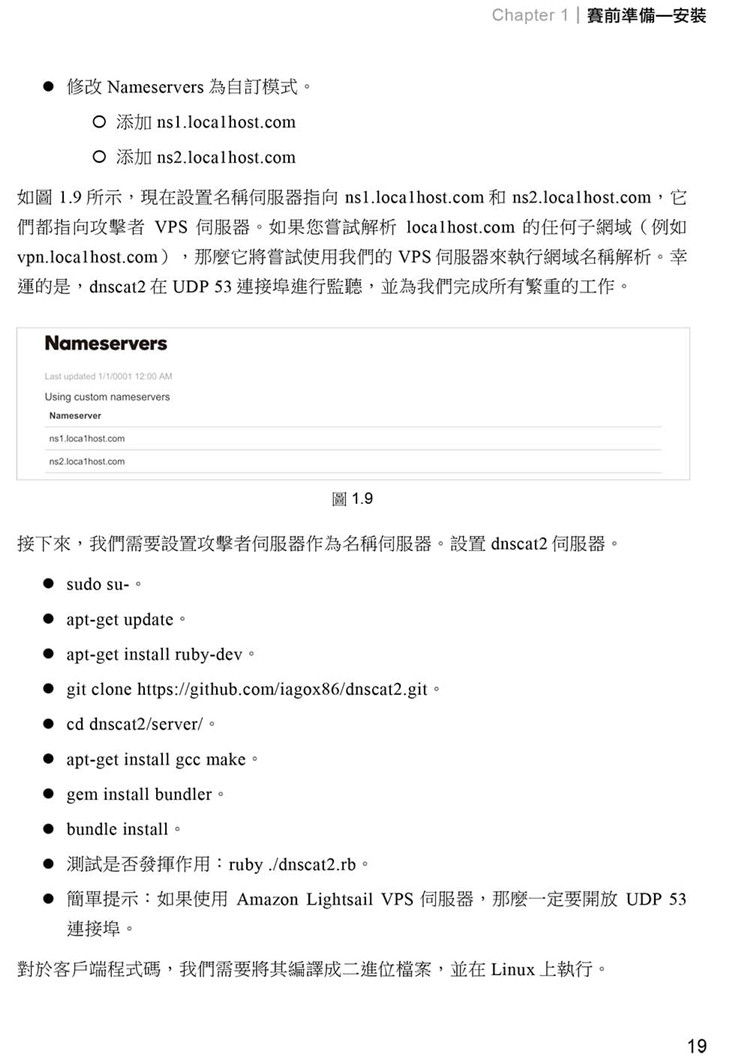
1.4.4 dnscat2
1.4.5 p0wnedShell
1.4.6 Pupy Shell
1.4.7 PoshC2
1.4.8 Merlin
1.4.9 Nishang
1.5 Заключение
Глава 2 | Перед службой обзора команды
2.1 Мониторинг среды
2.1.1 Общее сравнение результатов сканирования NMAP
2.1.2 Скриншот сайта
2.1.3 Облачное сканирование
2.1.4 Поисковая система Интернета/сервиса
2.1.5 Ручной анализ SSL ваучеры
2.1.6 Изучение имени домена подсети
2.1.7 GitHub
2.1.8 Облако
2.1.9 Электронная почта
2.2 Другие ресурсы с открытым исходным кодом
2.3 Резюме
Глава 3 | БИОГРАФИЯ ДЛЯ БИОГРАФИЯ -WEBSITE Использование уязвимости
3.1 Программа вознаграждения уязвимости
3.2 Введение в веб -атаку -сибер
3.2.1 Атака заявки на веб -сайт красной команды
3.2.2 Эксперимент системы поддержки чата
3.3 киберпространственные котята: система поддержки в чате
3.3.1 Создайте хост атаки приложения вашего веб -сайта
3.3.2 Приложение для анализа веб -сайта
3.3.3 Исследование веб -сайта
3.3.4 Сценарий Cross -Site (XSS)
3.3.5 BeEF
3.3.6 Blind XSS
3.3.7 DOM XSS
3.3.8 Advanced XSS в node.js
3.3.9 От уязвимости XSS до прорывной цели
3.3.10 Инъекция базы данных NOSQL
3.3.11 Атака оживления
3.3.12 Шаблон Атака двигателя -впрыск
3.3.13 JavaScript и удаленное выполнение кода программы
3.3.14 Услуги для кузницы (SSRF)
3.3.15 XML внешние объекты (xxe)
3.3.16 Advanced xxe- (Внешний (xxe-oob)
3.4 Заключение
Глава 4 | Принесение сети Ball -Breakthrough
4.1 Ищу ваучеры из Интернета
>>>>>Усовершенствованный эксперимент
4.2 Движение в Интернете
>>>>>Установить среду -экспериментальная сеть
4.3 Проникновение в Интернет в условиях, не связанных с ваушерцами
4.3.1 Responder
4.3.2 Лучший ответчик (multirelay.py)
4.3.3 PowerShell Responder
4.4 Пользователи, у которых нет списка ваучеров
4.5 Используйте CrackMapexec (CME), чтобы сканировать Интернет
4.6 прорваться через множество DI
4.7 Улучшение разрешений
4.7.1 Эксперимент по обновлению разрешений
4.7.2 Извлек яркий сертификат из памяти
4.7.3 Получите пароль из центра хранения ваучеров Windows и браузера
4.7.4 Получите местные ваучеры и информацию от MacOS
4.8 Используйте среду домена Windows для атаки
4.8.1 Основное название Сервиса (SPN)
4.8.2 Каталог активности запросов
4.8.3 Bloodhound/Sharphound
4.8.4 Горизонтальное движение -обработка
4.8.5 Начало горизонтально с хоста вашего начального прорыва Zui
4.8.6 Используйте горизонтальное движение DCOM
4.8.7 Гибридная передача
4.8.8 Получить ваучеры со счетов обслуживания
4.9 Гибрид управления сетью сети земли
4.10 Движение горизонтально в зависимости от удаленного рабочего стола на VPS
4.11 в тесте Linux Real Hub
4.12 Улучшение разрешений
4.13 Linux Горизонтальная мобильная лаборатория
>>>>>Атаковать сеть безопасности киберпространства котят
4.14 Заключение
Глава 5 | Помощник -социальная инженерия
5.1 Социальная инженерия (SE) действия
5.1.1 Применение имени сетевого домена
5.1.2 Как скопировать страницу аутентификации
5.1.3 Двойная проверка
5.2 Интернет -рыбалка
5.2.1 Файл коллекции Microsoft Word/Excel Giant
5.2.2 НЕ -ГИАНСКИЙ КОЛЛЕКС
5.2.3 Скрытый носитель шифрования
5.3 Внутренняя уязвимость Дженкинса и атака социальной инженерии
5.4 Заключение
Глава 6 | Атака короткого пассажира -физического доступа
6.1 Читатель копий карты
6.2 Инструменты входа, которые обходят точку входа
>>>>>Ланская черепаха (lanturtle.com)
6.3 Packet Squirrel
6.4 Bash Bunny
6.4.1 Прорыв в киберпространственные комплексы
6.4.2 QuickCreds
6.4.3 BunnyTap
6.5 WiFi
6.6 Заключение
Глава 7 | Прорыв -прорыв -Проводящее анти -вирусное обнаружение программного обеспечения
7.1 Напишите код для кода действия Red Team
7.2 Установить инструмент записи клавиатуры
7.2.1 Установите окружающую среду
7.2.2 Начните с исходного кода для компиляции
7.2.3 Пример структуры
7.2.4 Путаница
7.3 Dropper, настроенная этой книгой
7.3.1 SheltCode и DLL
7.3.2 Выполнение сервера
7.3.3 Клиент
7.3.4 Установите клиент и сервер
7.3.5. Добавьте новую обработку регулярной
7.3.6 Дальнейшая практика
7.4 Re -Compile Metasploit/Meterpreter, чтобы избежать анти -вирусного программного обеспечения и онлайн -обнаружения
7.4.1 Как установить метасплойт/метрпрепертер в Windows
7.4.2 Установите модифицированный носитель.
7.5 SharpShooter
7.6 Список отбеливания приложений избегает
7.7 Пещера программного кода
7.8 PowerShell в замешательстве
7.9 PowerShell без PowerShell
7.10 HideMyPS
7.11 Заключение
Глава 8 | Группа специального обслуживания -устранение, использование и навыки
8.1 Автоматизация
8.1.1 Используйте Metasploit Automation Script Script
8.1.2 Империя Автоматизация
8.1.3 Автоматизация кобальтового удара
8.1.4 Будущее автоматизации
8.2 Требование пароля
8.3. Трезение всех -все, что вы можете быстро взломать
>>>>>Кибер -космические киберкиттены ntlm Разное
8.4 Творческое действие
8.5 Отключить запись PS
8.6 Используйте командную строку для загрузки файла из Интернета в Windows
8.7 Получить разрешения системы от местных администраторов
8.8 Получите гибридное значение NTLM, не касаясь LSASS
8.9 Используйте оборонные инструменты для строительной учебной лаборатории и платформы мониторинга
8.10 Заключение
ГЛАВА 9 | Двухноминанная практика -от нуля до героя
9.1 Десять кода
9.2 Двадцать -кодовая линия
9.3 Тридцать -кодовая линия
9.4 Кодовая строка сорок
9.5 Пятьдесят код
9,6 60 ярдов
9.7 70 Кодовая строка
9,8 80 ярдов
9,9 девяносто ярдов
Глава 10 | Отчет о пост -матче -анализ
Глава 11 | Непрерывное образование
