Сертификация сообщений о безопасности и защите от безопасности и конфиденциальности. Проблемы с конфиденциальностью сети автомобилей Adhoc сети транспортных средств Adhoc (OBU и RSU) Коммуникационная безопасность и конфиденциальность.

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


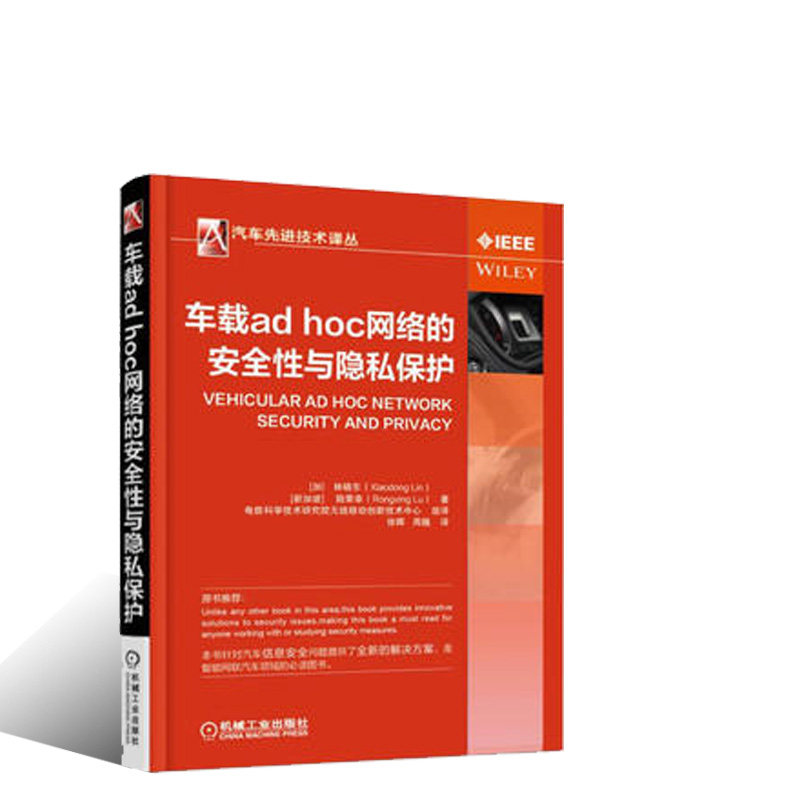
Название книги: Безопасность и защита конфиденциальности транспортных средств Ad Hoc сетей
Цена: 99,00 юань
Автор: Лин Сяодон
Пресса: Machinery Industry Press
Дата публикации: 2016-10-01
ISBN: 9787111546740
Количество слов:
Номер страницы:
Издание:
Переплет: Твердый переплет.
Открыто: 16
Товарный вес:

Эта книга посвящена вопросам аутентификации сообщений и конфиденциальности в VANE.Сначала мы опишем обзор проблем безопасности и конфиденциальности в VANE, а также проблемы, с которыми приходится сталкиваться при решении этих проблем.В главе 2 описаны требования безопасности и конфиденциальности для связи между различными устройствами (OBU и RSU) в сетях VANET.В этой книге определяются подходящие криптографические примитивы и разрабатывается протокол безопасности и конфиденциальности, который включает групповые подписи и подписи на основе личности для удовлетворения требований безопасности и конфиденциальности для автомобильной связи.

Слова переводчика Предисловие Сокращения Обзор главы 11.1 Предыстория 11.2 Выделенная сеть ближнего действия (DSRC) и автомобильная одноранговая сеть (VANET) 21. 2. 1 Выделенная сеть ближнего радиуса действия (DSRC) 21. 2. 2 Автомобильная одноранговая сеть (VANET) 31. 2. 3 Характеристики VANET 51. 3 Угрозы безопасности и конфиденциальности 61.4 Требования безопасности и защиты конфиденциальности 71.5 Проблемы и перспективы 81.5.1 Условная защита конфиденциальности в сетях VANET 81.5.2 Эффективный отзыв аутентификации в сетях VANET 91.6 Стандартизация и связанная с ней деятельность 91.7 Примитивы безопасности 111.8 Краткое содержание книги 15 Ссылки 152 Глава GS IS: Протокол безопасности и защиты конфиденциальности на основе групповой подписи и идентификационной подписи 182-1 Обзор 182-2 Предварительные знания и общие сведения 192-2-1 Групповая подпись 192-2-2 Билинейное спаривание и шифрование на основе идентификации 192-2-3 Модель угроз 202-2-4 Требования безопасности 202-3 Последствия безопасности и защиты Проблемы, с которыми сталкивается частный протокол 212-3-1 21232 Системные настройки 23233 Протокол безопасности между OBU 24234 Протокол безопасности между RSU и OBU 3224 Оценка производительности 34241 Влияние трафиковой нагрузки 36242 Влияние задержки проверки подписи шифрования 372 43 Отзыв участника и эффективность отслеживания 3925 Заключение 40 Литература 403 Глава ECPP: Эффективный и условный протокол защиты конфиденциальности 4331 Обзор 4332 Модель системы и возникающие проблемы 44321 Модель системы 44322 Цели проектирования 4533 Протокол ECPP 4633 1 Инициализация системы 463-3-2Генерация краткосрочного анонимного ключа OBU 483-3-3Отправка безопасного сообщения OBU 523-3-4Алгоритм быстрого отслеживания OBU 543-4 Анализ условной защиты конфиденциальности 553-5 Анализ производительности 563-5-11 Накладные расходы на хранение OBU 563-5-2Вычисление проверки OBU Накладные расходы 573-5-3 Вычислительная сложность отслеживания OBU с помощью TA 583-6 Заключение 59 Ссылки Глава 594 Стратегия изменения псевдонима для обеспечения конфиденциальности местоположения 614-1 Обзор 614-2 Постановка проблемы 634-2-1 Модель сети 634-2-2 Модель угроз 644-2-3 Требования к защите конфиденциальности местоположения 644 3 Политика PCS для конфиденциальности местоположения 64431 Модель KPSD политики PCS 65432 Анализ анонимного набора для конфиденциальности местоположения 68433 Анализ гибкости политики PCS 7344 Оценка эффективности 7445 Заключение 76 Ссылки 77 Содержание и защита конфиденциальности специальной сети Глава 5 Аутентификация вспомогательного сообщения RSU 795-1 Обзор 795-2 Модель системы и предварительные знания 805-2-1 Модель системы 815-2-2 Допущения 815 2-3 Описание проблемы 825-2-4 Цели безопасности 835-3 Схема аутентификации сообщения с помощью RSU 835-3-1 Обзор 835-3-2 Двусторонняя аутентификация и соглашение о ключах между RSU и транспортным средством 845-3-3 Агрегация хеша 855-3-4 Подтверждение 865-3-5 Расширение конфиденциальности 865-4 Оценка производительности 885-4-1 Сообщение коэффициент потерь 88542 Задержка сообщения 89543 Накладные расходы на связь 9055 Анализ безопасности 9156 Вывод 92 Ссылки Глава 936 Широковещательная аутентификация на основе TESLA 9461 Обзор 9462 Эффективная и безопасная схема автомобильной связи 9562 1 Предварительные сведения 956-2-2 Системный режим 966-2-3 Предлагаемая схема TSVC 976-2-4 Расширенная схема TSVC с поддержкой неотказуемости 1026-2-5 Обсуждение 106 6-3 Анализ безопасности 1116-4 Оценка эффективности 1126-4-1 Влияние скорости движения транспортного средства 1146-4-2 Влияние плотности транспортных средств 1156-5 Заключение 116 Ссылки 1167 Пункты главы Распределенная кооперативная аутентификация сообщений 1197-1 Обзор 1197-2 Описание проблемы 1207-2-1 Модель сети 1207-2-2 Модель безопасности 1207-3 Базовая схема кооперативной аутентификации 12174 Схема аутентификации сотрудничества в сфере безопасности 123741 Доказательства и токены, используемые для достижения справедливости 123742 Доказательство аутентификации 126743 Процесс схемы 12875 Анализ безопасности 12875 1 Атака по связям 128752 Автостоп атака без результатов аутентификации 1287-5-3 Автостопная атака с поддельными результатами аутентификации 1297-6 Оценка производительности 1297-6-1 Настройки моделирования 1297-6-2 Результаты моделирования 1307-7 Заключение 131 Ссылки 1328 Глава Контекстно-зависимая кооперативная аутентификация 1338-1 Обзор 13382 Доверенные сообщения в VANET 135 83 Модель системы и цели проектирования 138831 Модель сети 138832 Модель атаки 139833 Цели проектирования 13984 Предварительные знания 139841 Технология сопряжения 1398-4-2 Агрегированная подпись и пакетная проверка 1398-5 Схема AEMAT 1408-5-1 Системные настройки 1408-5-2 Регистрация 1408-5-3 Генерация и широковещательная рассылка SER 14 18-5-4 Возможность пересылки SER 1418-5-5 Аутентификация агрегации SER 142856Надежность агрегации SER 14486 Обсуждение вопросов безопасности 146861 Атака по сговору 1468 62 Защита конфиденциальности свидетелей 14787 Оценка производительности 147871 Накладные расходы при передаче 147872 Накладные расходы на вычисления 14788 Заключение 148 Ссылки Глава 1489 На основе мобильного прогнозирования Быстрое переключение аутентификации 15091 Обзор 15092 Архитектура Интернета транспортных средств 15193 Схема аутентификации быстрого переключения на основе прогнозирования мобильности 152931 Многоуровневый классификатор восприятия 152932 Предлагаемая схема аутентификации 15494 Безопасность анализ 1599-4-1 Атака воспроизведения 1599-4-2 Прямая безопасность 1599-5 Оценка производительности 1599-6 Заключение 161 Ссылки 161