8 (905) 200-03-37 Владивосток
с 09:00 до 19:00
CHN - 1.14 руб. Сайт - 21.13 руб.

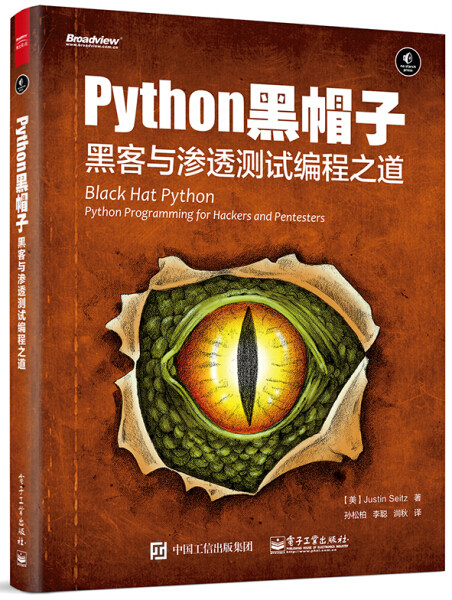
Python Black Hat Hacker и Программирование проникновения;
Цена: 1 083руб.    (¥51.25)
Артикул: 801883017971

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.

Этот товар на Таобао Описание товара
Продавец:润知天下图书企业店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥23.1489руб.
¥50.31 063руб.
¥49.61 049руб.
¥65.71 389руб.

Python Black Hat Hacker и Программирование проникновения;

 автор : Джастин, Сейц (Джастин Сетц)

 Измененная цена : 79 Юань

 ISBNНет. : 9787121266836

 из  Версия  Общество : Электронная промышленная пресса

 Дата публикации : 2021-06-01

 Версия : 01

 Тюлень : 24

 Количество страниц : 204

 Рамка : Мягкая обложка

 Начинать : 16

Эта книга является статьей сестры из лучшей книги «Python Grey Hat -python Programming Paly of Hacker и Reverse Ingeneries».Эта книга была тщательно написана Джастином Зейтом, старшим исследователем безопасности иммунитета.Основываясь на его десятилетнем опыте в мире безопасности, особенно в области тестирования на проникновение, автор знакомит читателей, как Python используется в различных областях хакеров и тестов на проникновение, от базового сканирования сети до захвата пакетов данных, от веб -полки до написания Burp Expansion Инструмент, от написания трояна до улучшения разрешений.Многие из случаев автора в этой книге очень инновационные и вдохновляющие, такие как обнаружение изображений в данных HTTP, модульные троянские доли, контролируемые на основе команд GitHub, технологии атаки промежуточной личности браузера, используя технологию автоматизации компонентов для кражи данных, передавать Пропустите, пройдите через улучшение разрешений на надзор и введение кода, а также вставить SheltCode в шелка в фото памяти виртуальной машины, чтобы реализовать удаление троянских лошадей и улучшение разрешений.Благодаря изучению этих технологий, читатели могут не только освоить технологии применения и программирования различных библиотек Python, но и расширять свои горизонты и развивать и проявлять их хакерское мышление.Читатели не чувствуют общих скучных и скучных других технических книг при чтении этой книги.

Джастин Сейц - старший исследователь безопасности в иммунитете.В то же время он по -прежнему является автором лучшей книги «Python Grey Hat» -The Grey Hat Python (без крахмала) автор хакера и инженеров -реверс, которая является первой книгой, использующей Python для анализа безопасности.

Sun Songbai окончил факультет компьютерного факультета Университета Цинхуа и получил степень магистра в области инженерии.Во время степени магистра мы в основном занимаемся исследованиями сетевой безопасности.Один из основателей команды CTF Университета Цинхуа "Blue Lotus".Направления исследований в основном включают в себя веб -безопасность, анализ сбора доказательств и исследования по управлению безопасности.Издательские работы включают в себя «Тренировочный лагерь Metasploit Devil», перевод «Руководство по тестированию Soning Metasploit» и «Проверенный инфильтрационный тест в среде высокой безопасности».

  • Каталог
  • Глава 1 Установите среду Python 1
  • Установите виртуальную машину Kali Linux 1
  • WingIDE3
  • Глава 2 сеть базовая 9
  • Введение в Python Network Programming 10
  • Клиент TCP 10
  • UDP Client 11
  • TCP Server 12
  • Замените netcat13
  • Маленький тест niu dao 21
  • Создайте TCP -прокси 23
  • Маленький тест Niu Dao 28
  • Используйте SSH 29 через Paramiko
  • Маленький тест Niu Dao 34
  • SSH Туннель 34
  • Маленький тест Niu Dao 38
  • Глава 3 Сеть: оригинальный набор слов и трафик. 40
  • Разработать инструмент открытия хоста UDP 41
  • Windows и Linux Sniff 41
  • Маленький тест Niu Dao 43
  • Декодирование IP -слоя 43
  • Маленький тест niu dao 47
  • Декодирование ICMP48
  • Маленький тест Niu Dao 52
  • Глава 4 Scapy: Контроль сети 54
  • Кража сертификации электронной почты 55
  • Маленький тест Niu Dao 57
  • Используйте Scapy, чтобы провести отравление кэшем ARP 58
  • Маленький тест Niu Dao 63
  • Обработка файла PCAP 64
  • Маленький тест Niu Dao 69
  • Глава 5 Веб -атака 71
  • Библиотека функций сокета Web: urllib2 71
  • Установка веб -приложения с открытым исходным кодом 73
  • Маленький тест Niu Dao 75
  • Каталог насилия и позиция файла 76
  • Маленький тест Niu Dao 79
  • Сертификация формы HTML насилия.
  • Маленький тест Niu Dao 86
  • Глава 6 Агент расширения.
  • Конфигурация 89
  • Отрыгнуть смутное испытание 90
  • Маленький тест Niu Dao 97
  • Используйте Bing Service 101 в Burp
  • Маленький тест Niu Dao 105
  • Используйте контент веб -сайта, чтобы создать словесность пароля 107
  • Маленький тест Niu Dao 111
  • Глава 7 Команда и контроль на основе GitHub
  • Настройки учетной записи GitHub 115
  • Создать модуль 116
  • Троянская конфигурация 117
  • Троянцы 118 на основе связи GitHub
  • Функция введения модуля Python Cracked 121
  • Маленький тест Niu Dao 123
  • Глава 8 Общие функции троянской лошади в Windows 125
  • Интересная запись клавиатуры 125
  • Маленький тест Niu Dao 129
  • Возьмите снимок экрана 130
  • Выполнение ShellCode метода Python 131
  • Маленький тест Niu Dao 132
  • Песочная коробка тест 133
  • Глава 9 играет в браузер 140
  • Основываясь на атаке 140 на основе браузера.
  • Создайте приемной сервер 144
  • Маленький тест Niu Dao 145
  • Используйте технологию автоматизации компонентов IE для кражи данных 146
  • Маленький тест Niu Dao 154
  • Глава 10 Windows System Messence 156
  • Подготовка окружающей среды 157
  • Создайте монитор процесса 158
  • Используйте процесс наблюдения WMI 158
  • Маленький тестовый булл -меч 160
  • Управление токенов Windows 161
  • Победный конкурс 163
  • Маленький тест Niu Dao 167
  • Код вставлен 168
  • Маленький тест Niu Dao 170
  • Глава 11 Атака Атаки Сбор доказательств 172
  • Установка инструмента 173
  • Конфигурация инструмента 173
  • Хэш стоимость захвата пароля 173
  • Прямая инъекция кода 177
  • Маленький тест Niu Dao 183