Информация о предприятии*Системная строительная сеть*Информация*Операция и техническое обслуживание сети и*Учебные технологии компьютерной сети

Цена: 1 180руб. (¥55.8)
Артикул: 748023166071
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:人民邮电出版社官方旗舰店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 79 59.251 252руб.
¥48.861 033руб.
¥37.9801руб.
¥89.81 898руб.

Введение
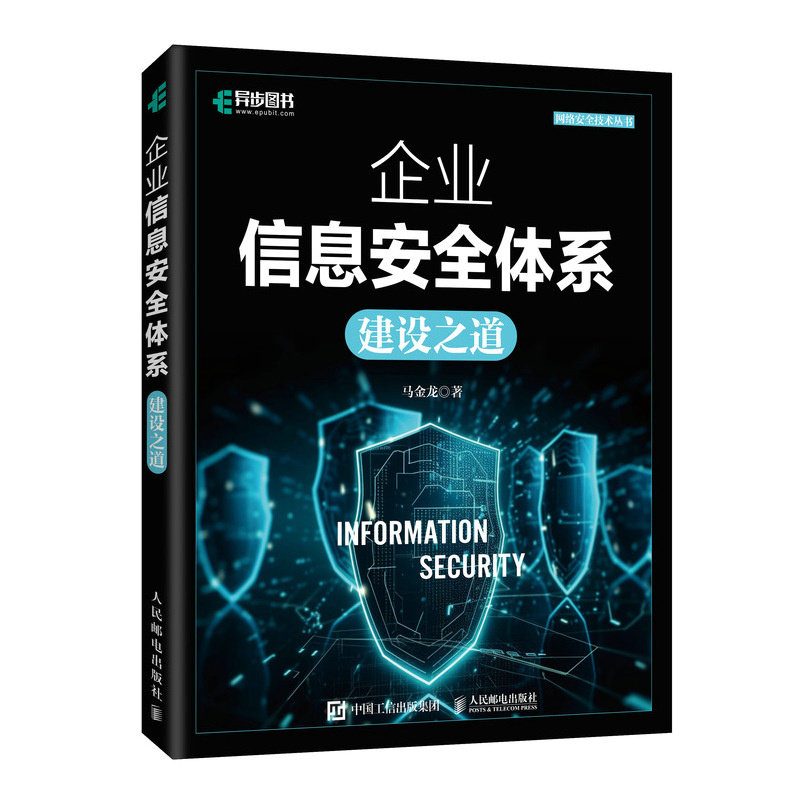
Информация о предприятии* - это серия организационных и управленческих мер, созданных для защиты информационных активов предприятия и обеспечения его информации*. Он направлен на создание *, систематической и устойчивой информации * структуры управления для борьбы с изменяющимися угрозами и рисками.В этой книге представлены соответствующие знания о построении информации предприятия*Системы через четыре части (*базовые знания,*знания управления,*технические знания и*знания операции), охватывающие такие темы, как*Теория, достоверные вычисления, информация*Система, организация и стратегия, требования и планирование, управление рисками, соответствие и сертификацию, управление персоналом и*ОБРАЗОВАНИЯ Подтверждение*Цели защиты, поддержание статуса защиты, обработка аномальных ситуаций, непрерывные бизнес -операции,*операционные центры и другие темы.Содержание этой книги легко понять и имеет фотографии и тексты.Это может помочь всем лучше прояснить контекст знаний и очень подходит для практиков в информационном поле для чтения и обращения. Кроме того, читатели, которые обеспокоены построением системы предприятия*, также могут узнать о конкретной методологии через эту книгу.
Каталог
Часть 1 *Основы
Глава 1 *Теория 2
1.1 Основные концепции информации* 3
1.2 Атака и защита 5
1.2.1 Хакерская атака 6
1.2.2 Стратегия обороны 8
1.3 Сводка этой главы 9
Глава 2 Доверенный расчет 10
2.1 Доверенная компьютерная система 10
2.2 Trusted Computing Technology 11
2.3 *Концепция доверия 14
2.3.1 *Архитектура доверия 15
2.3.2 *Технология доверия 16
2.4 Резюме этой главы 17
Глава 3 Информация* Система 18
3.1 Руководящая идея 19
3.2 Строительные этапы 21
3.3 Метод строительства 22
3.4 Резюме этой главы 22
*Часть*Управление
Глава 4 Организация и стратегия 24
4.1 *Организация 24
4.1.1 Информация* Руководящий комитет 24
4.1.2 полный рабочий день * Команда 26
4.2 Требования к стратегии 26
4.2.1 Файл политики 27
4.2.2.
4.3 Резюме этой главы 29
Глава 5 Требования и планирование 30
5.1 *Требования 30
5.2*План 31
5.3 Сводка этой главы 33
Глава 6 Управление рисками 34
6.1 Фаза планирования 34
6.2 Стадия расчета риска 35
6.2.1 Идентификация активов 35
6.2.2 Идентификация угроз 36
6.2.3 Идентификация уязвимости 38
6.2.4 Методы анализа риска 39
6.2.5 Общий риск и остаточный риск 40
6.3 Стадия утилизации риска 40
6.4 Процесс оценки риска 41
6.5 Сводка этой главы 43
Глава 7 Соответствие и сертификация 44
7.1. Надзор и управление соответствием 45
7.2 по делам соответствия 45
7.2.1 Сеть* Защита уровня 45
7.2.2. Лицензия бизнеса с добавленной стоимостью 47
7.2.3. Годовой обзор 404 Закона Сокс 48
7.2.4 Важные законы и правила 49
7.3 *Системная сертификация 50
7.4 Резюме этой главы 52
Глава 8 Управление персоналом и *Обучение повышению осведомленности 53
8.1 Меры управления персоналом 53
8.2 Ролевая ответственность 55
8.3 *Обучение повышению осведомленности 56
8.4 Резюме этой главы 57
Часть 3 *Техническая
Глава 9 Контроль доступа и управление идентификацией 60
9.1 Контроль доступа 60
9.1.1 Элементы контроля доступа 60
9.1.2 Типы контроля доступа 61
9.1.3 Механизм реализации контроля доступа 62
9.2 Управление идентификацией 63
9.2.1 Учетная запись пользователя 64
9.2.2 Аутентификация пользователя 64
9.2.3 Авторизация пользователя 68
9.2.4 Пользовательский аудит 68
9.2.5 Централизованная управление аутентификацией идентификации 69
9.3 Резюме этой главы 70
Глава 10 Физическая среда* 71
10.1 Защитный персонал* 73
10.2 Защита центров обработки данных и оборудования* 74
10.3 Резюме этой главы 75
Глава 11 *Граница домена 76
11.1 *Домен 76
11.2 Сеть изоляция 77
11.3 Сеть доступ 79
11.4 Виртуальная частная сеть 80
11.5 Брандмауэр 82
11.6 Список контроля доступа 84
11.7 Резюме этой главы 85
Глава 12 *Вычислительная среда 86
12.1 Система* 86
12.1.1 Хост* 86
12.1.2 Управление терминалами 87
12.2 Технология шифрования 89
12.2.1 Классификация алгоритма шифрования 90
12.2.2 Применение криптографических технологий 92
12.2.3 Алгоритм Гуми 94
12.2.4 Метод анализа пароля 95
12.3 Программа анти-мельницы 96
12.3.1 Введение в вредоносные программы 96
12.3.2 Введение в программы анти-мультизатора 97
12.3.3 Меры антималики на уровне предприятия 98
12.4 Технология обнаружения вторжений 99
12.4.1 Система обнаружения вторжений 99
12.4.2 Система профилактики вторжения 101
12.4.3 Разница между двумя 102
12,5 Технология Honeypot 103
12.5.1 Классификация Honeypot 104
12.5.2 Метод развертывания 104
12,6*Аудит 105
12.6.1 Уровень аудита 105
12.6.2 *Технология аудита 106
12.7 Резюме этой главы 109
Глава 13 Приложение* Защита 110
13.1 Технология защиты приложений 110
13.1.1 Веб -приложение* Защита 110
13.1.2 Приложение* Защита 114
13.1.3 API* Защита 115
13.1.4 Аудит кода 116
13.1.5 Веб -приложение брандмауэр 117
13.1.6 Технология RASP 120
13.2 Технология защиты электронной почты 121
13.2.1 Anti-Spam Technology 121
13.2.2 Anti-Spam Gateway 122
13.3.
13.3.1 Технологии высокой доступности 124
13.3.2 Технология резервного копирования и восстановления 131
13.3.3 Anti-DDOS Technology 132
13.4 Резюме этой главы 134
Глава 14 Данные* Защита 135
14.1 Принципы и методы классификации 135
14.2 Данные*Управление жизненным циклом 135
14.3 Защита данных от утечки 137
14.4 Иерархическая глубина механизм защиты 140
14.5 Резюме этой главы 143
Часть 4 *Операция
Глава 15 Подтвердите *Цель защиты 146
15.1 Управление активами 146
15.1.1 Система управления активами 146
15.1.2 Система CMDB 151
15.2 Управление конфигурацией 152
15.2.1 Процесс управления конфигурацией 152
15.2.2 Базовая стандартизация 154
15.2.3 *Управление конфигурацией 155
15.3 Управление изменениями 157
15.3.1 Процесс управления изменениями 157
15.3.2 Управление патчами 159
15.3.3 Patch Server 160
15.4 Резюме этой главы 164
Глава 16 Поддержание защиты 165
16.1 Разработка* Продукт 165
16.1.1 *Жизненный цикл развития 165
16.1.2 Devsecops* Концепция 170
16.2 Управление цепочками поставок 172
16.2.1.
16.2.2 Управление цепочками поставок программного обеспечения 176
16.3 Интеллект угрозы 178
16.3.1 Платформа интеллекта угроз 179
16.3.2 Формат интеллекта угроз 180
16.3.3 Модель анализа интеллекта угроз 187
16.4 *Наблюдение 193
16.4.1 Система мониторинга 194
16.4.2 Система SIEM 195
16.4.3 Система UEBA 196
16,5*Сканирование 198
16.5.1 *Процесс сканирования 199
16.5.2 *сканер 200
16.6 Резюме этой главы 200
Глава 17: Работа с ненормальными ситуациями 201
17.1 Управление уязвимостью 201
17.1.1 Процесс управления уязвимостью 201 201
17.1.2 Методы оценки уязвимости 202
17.2 * Управление событиями 210
17.2.1 Фаза подготовки 211
17.2.2 На месте обработки 212
17.2.3 Стадия после рефлекса 213
17.2.4 *Стратегия обработки событий 214
17.3 Тест на проникновение 217
17.3.1 Методы проникновения 218
17.3.2 Процесс проникновения 218
17.3.3 Персонал инфильтрации 219
17.3.4 Наступательная и оборонительная тренировка 219
17.4 Резюме этой главы 224
Глава 18 Непрерывная операция бизнеса 225
18.1 Разработать план устойчивого развития бизнеса 226
18.2 Содержание плана непрерывности бизнеса 227
18.2.1 Организация и персонал 227
18.2.2 Оценка угрозы 227
18.2.3 Анализ воздействия на бизнес 228
18.2.4 Стратегический план 229
18.2.5 Запланированное тестирование и техническое обслуживание 231
18.3 Резюме этой главы 232
Глава 19 *Операционный центр 233
19.1 * Функции операционного центра 235
19.2 *Шаг строительства операционного центра 237
19,3 XDR Products 238
19.3.1 Как реализовать продукты XDR 239
19.3.2 Максимальная способность продуктов XDR 239
19.4 Резюме этой главы 240
Приложение 241
Заключение 245
об авторе
Ма Цзиньлонг, обладает сертификатом аналитика безопасности CIW и сертификата CISSP, работает в компании Sina, имеет более 15 лет опыта управления информацией и хорошо работает в строительстве и практике полевой информации. Кроме того, он также является членом аналитического центра Freebuf, члена пекинского филиала ISC2 и филиала в Owasp China.Он управляет собственной медиа -аккаунтом“* Разговор управления”.
