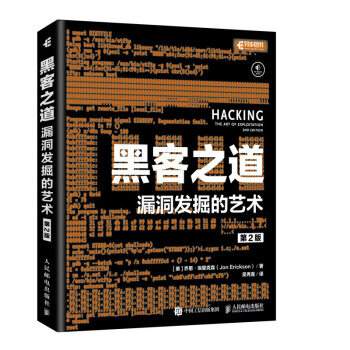
Подлинный хакерский путь уязвимость раскопок Art 2 второе издание хакерское технология Наступление и защитная вход
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


Основная информация
Название: Искусство искусства уязвимости хакерства. Выпуск № 2 издания
Цена: 119,00 юань
Автор: [красота] Джон·Jonerickson, Wu Xiulian
Пресса: People's Puss and Telecommunications Publishing House
Дата публикации: 2020-07-01
ISBN: 9787115535559
Количество слов:
Номер страницы: 452
Издание: 452
Кадры: P Инсталляция
Открыто: 16
Товарный вес:
Краткое содержание
В качестве лучшей книги и длинной книги в хакерях «Искусство хакера: искусство зла» (№ 2 издание) »сообщает технологии взлома с точки зрения разработки процедур. , стеки, переполнение стека и форматированное написание строк, знания о сети, такие как нюхание сети, сканирование портов, отклонение атак услуг, а также знания о паролях, такие как теория информации, расшифровка пароля и различные методы шифрования.Читая «Искусство хакера: искусство открытия (2 издание)», читатели могут понять суть хакеров, принцип роли различных хакеров и даже использовать и ценить различных хакеров, чтобы создать свою собственную сетевую систему безопасности безопасности. .Стоит отметить, что примеры кода в книге завершены на компьютере x86 на основе системы Linux. Практиковать на компьютерах с аналогичными структурами.Читатели увидят свои результаты работы и будут продолжать экспериментировать и пробовать новые технологии, и это именно дух хакеров.«Искусство хакера: искусство уязвимости (№ 2 Edition)» подходит для читателей, которые имеют фонд программирования и заинтересованы в технологии взлома.
Каталог
Глава 1 ВВЕДЕНИЕ 1 n
Глава 2 Программирование 5 N
2.1 Значение программирования 5 N
2.2 псевдод 6 N
2.3 Структура управления 7 N
2.3.1 if-then-else 7 N
2.3.2, пока/до петли 9 N
2.3.3 для петли 9 N
2.4 Больше программирования основных концепций 10 N
2.4.1 переменная 11 N
2.4.2 Арифметический оператор 11 N
2.4.3 Оператор сравнения 13 N
2.4.4 Функция 15 N
2,5 руки практики 18 н.
2.5.1 Учитесь для общего 19 N
2.5.2 x86 процессор 22 N
2.5.3 Язык Ассамблеи 23 N
2.6 Затем изучите базовые знания 36 N
2.6.1 строка 36 N
2.6.2 Подписано, без подписи, длинные и короткие 40 N
2.6.3 Стихи 41 N
2.6.4 Форматы строки 46 n
2.6.5 Обязательное преобразование типа 49 N
2.6.6 Параметры командной строки 56 N
2.6.7 Домен переменной активности 60 N
2.7 Сегмент памяти 68 N
2.7.1 Сегменты памяти на языке C 73 N
2.7.2 Используйте кучу 75 N
2.7.3 Malloc () Проверка ошибок 78 N
2.8 Используйте базовые знания для построения процедур 79 N
2.8.1 Доступ к файлу 80 N
2.8.2 Разрешения на файл 85 N
2.8.3 идентификатор пользователя 86 N
2.8.4 Структура 94 N
2.8.5 Указатель функций 98 N
2.8.6 Pseudo 99 N
2.8.7 Угадайте покерные игры 100 N
Глава 3 Раскопки уязвимости 113 N
3.1 GM уязвимости технология раскопок 115 N
3.2 Буфер переполняет 116 n
3.3 Попробуйте использовать Bash 131 N
3.4 переполнение в других сегментах памяти 147 N
3.4.1 B Основной переполнение на основе 148 N
3.4.2 Указатель функций переполнен 153 N
3.5 Форматы строки 166 n
3.5.1 Форматные параметры 166 n
3.5.2 Уязвимость формата параметров 168 N
3.5.3 Прочитайте содержание любого адреса памяти 170 N
3.5.4. Записать на любой адрес памяти на 171 N
3.5.5 Прямой доступ к параметрам 178 N
3.5.6. Напишите 181 N, используя короткие
3.5.7 Использовать.Dtors 182 n
3.5.8 Еще одна лазейка Y в программе Nate Search 187 N
3.5.9 Переотборция глобального смещения Таблица 189 n
Глава 4 Сеть 193 n
4.1 модель OSI 193 N
4.2 упаковочное слово 195 n
4.2.1 Функция Packal Word 196 N
4.2.2.
4.2.3 Сетевой байт заказа 200 N
4.2.4 Преобразование интернет -адреса 200 N
4.2.5 y простой сервер Пример сервера 201 n
4.2.6 Y Web Client, например, 204 N
4.2.7 Y Web Server 210 N
4.3 Анализ деталей обработки более низкого уровня 214 N
4.3.1 Ссылка на передачу данных 215 N
4.3.2 сетевой уровень 216 N
4.3.3 Трансферный слой 218 N
4.4 Сетевой снимок 221 n
4.4.1 Оригинальный защелка 223 N
4.4.2 Libpcap Sniffer 225 N
4.4.3 Декодирование на слое 227 n
4.4.4.
4.5 Отказ от обслуживания 250 N
4.5.1 Syn Flup 250 N
4.5.2 Ping 254 N
4.5.3 Атака с слезой 255 N
4.5.4 Ping Flup 255 N
4.5.5 Увеличение атаки 255 N
4.5.6. Распределенная DOS Plood 256 N
4.6 TCP/IP угон 256 N
4.6.1 RST KHICCHING 257 N
4.6.2 Продолжить угон 262 N
4.7 Сканирование порта 262 N
4.7.1 Секретное SYN SCAN 263 N
4.7.2 FIN, X-MAS и NULL SCAN 263 N
4.7.3 Обман приманки 264 n
4.7.4 бесплатное сканирование 264 n
4.7.5 Active Defense (Sharud) 266 N
4.8 Запуск атака 272 N
4.8.1 Используйте GDB для анализа 273 N
4.8.2 Бомба 275 N
4.8.3 Привязывающий оборудование с портом 278 N
Глава 5 SheltCode 281 N
5.1 Сравнение языка собрания и языка C 281 N
5.2 Начните писать SheltCode 286 N
5.2.1 Используйте инструкции по языку сборки стека 286 N
5.2.2 Используйте GDB для анализа 289 N
5.2.3 Удалить нулевый байт 290 n
5.3 Sheltcode's 295 N Drip Shell
5.3.1 Привилегии 299 N
5.3.
5.4 Порт связывает SheltCode 303 N
5.4.1 Копировать стандартный дескриптор файла 308 N
5.4.2 Структура управления ветвью 310 N
5.5 Обратный соединение ShellCode 315 N
Глава 6 Countermeasure 320 N
6.1 Контрмеры для обнаружения вторжения 320 N
6.2 Системная процедура Guardian 321 N
6.2.1 Введение сигнала 322 N
6.2.2 TinyWeb Guardian Program 325 N
6.3 Инструмент атаки 329 N
6.4 Файл журнала 335 n
6,5 потерял значительный знак 337 n
6.5.1 Шаг 337 n
6.5.2 Восстановить оригинал 342 N
6.5.3 sub -process 348 n
6.6 Притворяться 349 n
6.6.1 IP -адрес 349 N Кованые записанные записи
6.6.2 Уязвимость.
6.7 Полная инфраструктура 357 n
6.8 Эффективная нагрузка украденной транспортировки 361 N
6.8.1 Строка кодирования 362 N
6.8.2 Как скрыть NOP SLED 365 N
6.9 буферные ограничения 366 N
6.10 Укрепление контрмеры 379 n
6.11 не может выполнить стек 380 N
6.11.1 ret2libc 380 n
6.11.2 Введите System () 380 N
6.12 Расположенное пространство стека 382 N
6.12.1 Исследование с Bash и GDB 384 N
6.12.2 Обнаружение Linux-Gate 388 N
6.12.3 Используйте знания 391 N
6.12.4 Тест 392 N
6.12.5 Несколько попыток добиться успеха 393 N
Глава 7 Cryptics 396 n
7.1 Теория информации 397 N
7.1.1 Safe 397 N
7.1.2 Y Вторичный пароль книга 397 N
7.1.3 Распределение квантовых ключей 397 N
7.1.4 Безопасность расчета 398 n
7.2 Алгоритм работает 399 N
7.3 Симметричное шифрование 400 N
7.4 Асимметричное шифрование 402 N
7.4.1 RSA 402 N
7.4.2 Алгоритм квантового фактора Питера Шор 405 N
7.5 Гибридный пароль 406 N
7.5.1 Промежуточная атака 407 N
7.5.
7.5.3 смутный отпечаток пальца 414 N
7. 6 Атака пароля 419 N
7.6.1 Словарь атака 420 N
7.6.2 Плохое насильственное нападение 423 N
7.6.3 LOLLY Найти Таблицу 424 N
7.6.4 Матрица вероятности пароля 425 N
7.7 Беспроводное шифрование 802.11b 435 n
7.7.1 WEP 435 N
7.7.2 RC4 Flow Password 436 N
7.8 Attack 437 N
7.8.1 Атака насилия в автономном насилии 437 N
7.8.2 Повторное использование ключевого потока 438 N
7.8.3 Словарь дешифрования на основе IV Таблица 439 n
7.8.4 перенаправление IP на 439 n
7.8.5 FMS Attack 440 N
Глава 8 Напишите в Z. 451 после z
об авторе
Джон Эриксон получил регулярное образование в области компьютерных наук и занимался хакерами и связанными с программами с 5 лет.Он часто выступает на конференциях компьютерной безопасности и обучает команды безопасности по всему миру.В настоящее время он является исследователем уязвимости и экспертом по безопасности в Северной Калифорнии.
Выбор редактора
1. Мейя пятизвездочная похвала, продавая более 10 лет, продавая более 100 000 томов;
2. Заполните вспомогательную среду Linux с книгой для читателей для программы и отладки;
3. Эта книга представляет базовые знания программирования C с точки зрения хакеров;
4. Не только представляет, как запустить существующие лазейки, но и объясняет, как работает таинственная технология хакерства;
5. Рекомендуется многими хорошо известными техническими средствами массовой информации и P -станциями.Не
n
Таким образом, хакер, называемый, означает искусство творческих решений проблем, будь то, означает ли он проблему Y или использование технологии программирования для обнаружения уязвимостей.Хотя многие люди называют себя хакерами, немногие люди имеют прочную техническую основу, чтобы по -настоящему продвигать путь хакеров.Не
Эта книга не только представляет, как управлять существующими лазейками, но также объясняет, как работают таинственные хакеры.Эта книга представляет базовые знания программирования C с точки зрения хакеров.Не
Ресурсы CD -ROM (могут быть загружены из асинхронного сообщества) с этой книгой обеспечивают полную среду программирования и отладки Linux, чтобы мы могли избежать изменения нашей операционной системы.Практикуя примеры в этой книге в этой среде Linux, мы можем сами исследовать технологии взлома, освоив теоретические знания.Мы даже можем найти новые уязвимости по личному коду отладки, переполненному буферу, угнанию сетевого общения, обхождения механизма защиты и обнаружения слабости пароля.Не
Эта книга представляет следующий контент: n
Используйте сценарий языка C, языка ассамблеи и оболочки для написания программ; n
Используйте переполнение буфера и формат, чтобы уничтожить системную память и запустить любой код;
Используйте отладчик, чтобы проверить регистр процессора и системную память, чтобы понять, что произошло;
Обходные меры безопасности, такие как незаменимые стеки и системы обнаружения вторжений;
Используйте привязку порта или возвратный ShellCode для доступа к серверу, и измените поведение записи журнала сервера, чтобы скрыть себя; n; n
Сбросить сетевой трафик, скрытые открытые порты, чтобы захватить соединение TCP; n
Используйте FMS, чтобы атаковать беспроводной перерыв зашифрованного шифрования и используйте матрицу вероятности пароля для ускорения насильственной атаки.Не
n
Хакеры постоянно прорываются через границы, исследуют неизвестные вещи и улучшая их навыки.Даже если вы не знаете, как программировать, вы также можете извлечь уроки из этой книги программирования, машинной архитектуры, сетевого общения и хакеров.Объедините эти знания с средой Linux, предоставленной этой книгой, и выпустите ваше творчество!
