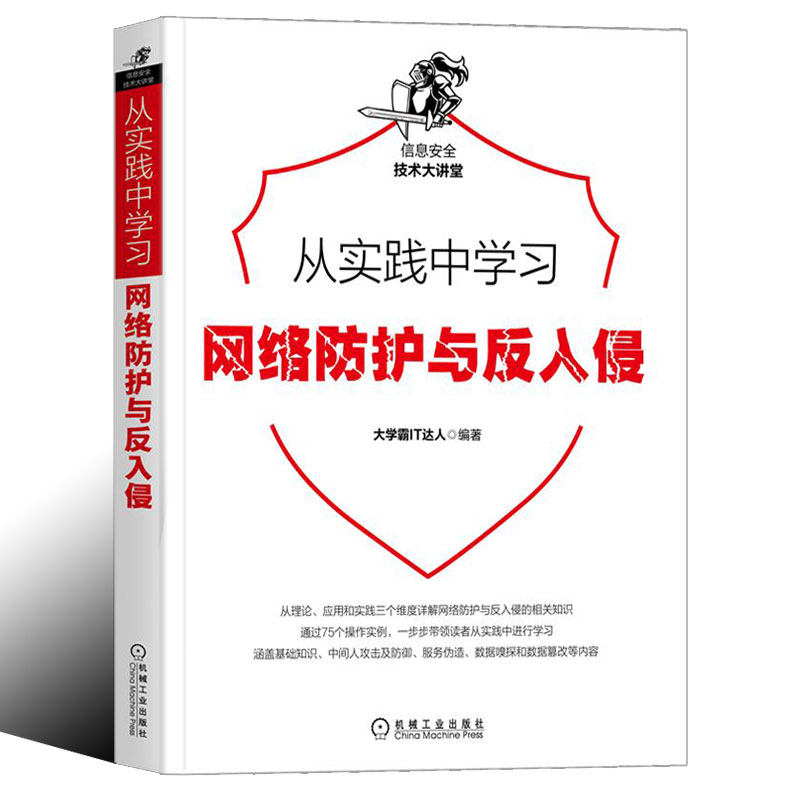
Учитесь на практике, чтобы изучить сетевые защиты и анти -инвазии базовые знания.
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


- Информация о товаре
- Фотографии


книга   имя:Узнайте защиту сети и анти -инвазию от практики
  Цена книги:79 Юань
автор:Университетская гегемония ИТ -эксперт
  Publishing Club:Машиностроительная промышленность Пресса
  Дата публикации: 2020-10-23
номер ISBN: 9787111668039
  открыто   Книга:16
  страница Количество:244
    раз:1-1

Сеть соединяет бесчисленные компьютеры и устройства для совместной работы, чтобы удовлетворить различные потребности в жизни людей и работы.В этом процессе массовые данные передаются через сеть.Чтобы получить важные данные, онлайн -хакеры будут использовать собственные уязвимости Интернета и уязвимости поведения пользователей для различных сетевых обманов.Как только обман будет успешным, они могут не только понюхать конфиденциальные данные, но и подделать данные и запустить более серьезные кибератаки.Только понимание сетевого обмана и разумной защиты могут обеспечить безопасность сетевой информации.Эта книга заставляет читателей систематически освоить различные методы обмана в Интернете и как их защитить.
Эта книга имеет в общей сложности 11 глав и разделена на 4 глав.1 статья“ базовые знания”, охватывающая контент, такой как онлайн -мошенничество и обзор защиты;“”, покрытие атаки ARP, DHCP, атака DNS, атака LLMNR/NetBios, Attack Wi -Fi и т. Д.;“&Rdquo;, охватывающая службы подделки и обновления, услуги сайта подделки, сертификация обслуживания подделки и т. Д.;“&Rdquo;, охватывающее обнюхивание данных и подделка данных.
Эта книга подходит для проникающих тестеров, персонала онлайн -технического обслуживания и энтузиастов информационной безопасности.Прочитав эту книгу, читатели могут систематически понимать и освоить принципы онлайн -обмана, ознакомить их с различными методами кибер -обмана и освоить соответствующие меры защиты для обеспечения безопасности сетевой информационной безопасности.

Предисловие
1 Основные знания
ГЛАВА 1 Обзор обмана и защиты интернета 2
1.1 Что такое сетевой обман 2
1.1.1 Промежуточная атака 2
1.1.2 Сервисная подделка 3
1,2 типа атак в среднем людях 3 3
1.2.1 Атака ARP 3
1.2.2 Атака DHCP 3
1.2.3 DNS Attack 4
1.2.4 Attack 4 Wi -Fi
1.2.5 LLMNR/Netbios Attack 4
1.3 Технологический состав 4
1.3.1 скрыть движение 5
1.3.2
1.3.3 Данные по снижению 5
1.3.4 Данные подделать 5
1.3.5 Строительная служба 5
1.4 Сеть защита 6
2 статьи: Человек в средней атаке и защите
Глава 2 Атака ARP, обман и защита 8
2.1 Принципы атаки ARP и обмана 8
2.1.1 Принцип атаки ARP 8
2.1.2 Принцип обмана 9 ARP 9
2.2 Реализовать атаку и обман 10 ARP 10
2.2.1 Используйте инструмент ARPSpoof 10
2.2.2 Модуль обмана ARP Metasploit 14
2.2.3 Используйте инструмент Kickthemout 17
2.2.4 Используйте инструмент LARP 19
2.2.5 Используйте 4G8 Инструмент 22
2.2.6 Используйте инструмент Macof 23
2.2.7 Используйте инструмент ettercap 24
2.3 Стратегия обороны 33
2.3.1 Статическое связывание ARP 33
2.3.2 Привязывание IP-MAC 34 в маршрутизаторе
2.3.3 Используйте инструмент ARPPoof 37
2.3.4 Используйте инструмент Arpoison 39
2.3.5 Установите брандмауэр ARP 41
Глава 3 DHCP Атака и защита 42
3.1 Рабочий механизм DHCP 42
3.1.1 Рабочий процесс DHCP 42
3.1.2 Принцип атаки DHCP 43
3.2 Построить сервис DHCP 45
3.2.1 Установить службу DHCP 45
3.2.2 Настройка Service Pseudo -DHCP 48
3.2.3 Запустите службу псевдо -DHCP 50
3.2.4 Файл аренды DHCP 51
3.3 DHCP истощенная атака 51
3.3.1 Используйте инструмент DHCPStarv 52
3.3.2 Используйте инструмент ettercap 53
3.3.3 Используйте инструмент yersinia 55
3.3.4 Используйте инструмент DHCPIG 58
3.4 Переадресация данных 60
3.5 Стратегия обороны 60
3.5.1 Включить функцию DHCP-Snooping 61
3.5.2 Включить функцию портовой безопасности 62
3.5.3 Установите статический адрес 62
Глава 4 DNS Атака и защита 68
4.1 DNS Рабочий механизм 68
4.1.1 DNS Принцип работы 68
4.1.2 Принцип атаки DNS 69
4.2 Служба строительства DNS 70
4.2.1 Установить DNS Service 70
4.2.2 Настройка DNS Service 70
4.2.3 Start DNS Service 72
4.3 Внедрение DNS Attack 73
4.3.1 Используйте инструмент ettercap 74
4.3.2 Используйте Xerosploit Tool 80
4.4 Стратегия обороны 85
4.4.1 Привязывание IP -адреса и MAC -адрес 86
4.4.2 Непосредственное использование IP -адреса для доступа 86
4.4.3 Не полагайтесь на службу DNS 86
4.4.4 Проверьте пакет ответов DNS 87
4.4.5 Используйте систему обнаружения вторжений 87
4.4.6 Оптимизировать службу DNS 87
4.4.7 Используйте DNSSEC 87
Глава 5 Llmnr/Netbios Attack and Defense 88
5.1 Llmnr/Netbios Атака Принцип 88
5.2 Используйте инструмент респондента, чтобы атаковать 89
5.2.1 Обзор инструментов респондента 89
5.2.2 Реализация LLMNR/NetBios Attack 90
5.2.3 Используйте инструмент John, чтобы взломать пароль 92
5.2.4 Используйте инструмент hashcat, чтобы взломать пароль 93
5.3 Используйте Metasploit Framework для атаки 95
5.3.1 Llmnr Deception 95
5.3.2 NetBios Attack 97
5.3.3 Информация о сертификации захвата 98
5.3.4 Capture NTLM Certification 100
5.4 Стратегия обороны 101
5.4.1 Закройте сервис NetBios 102
5.4.2 Закрыть службу LLMNR 104
Глава 6 Атака и защита Wi -Fi 106
6.1 Обзор сети Wi -Fi 106
6.1.1 Что такое Wi -Fi Network 106
6.1.2 Принцип работы Wi -Fi 106
6.1.3.
6.2 Создать псевдо -П 108
6.2.1 Используйте инструмент Airbase-NG 108
6.2.2 Используйте Wi-Fi-Honey Tool 111
6.2.3 Используйте инструмент hostapd 114
6.3 Стратегия обороны 115
6.3.1 Постарайтесь не получить доступ к невозможности зашифровать сеть 116
6.3.2 Убедитесь, что страница для входа в конфиденциальность веб -сайта находится на Https Protection 116
6.3.3 Выбор методов шифрования 116
6.3.4 Время, чтобы проверить проблему снижения в сети Интернета во времени 116
6.3.5 Используйте vpn зашифрованный туннель 116
3 статей службы подделки
Глава 7 Служба подделанного обновления 120
7.1 Используйте инструмент ISR-Evilgrade 120
7.1.1 Установка и запуск инструмента ISR-Evilgrade 120
7.1.2 Сервис обновления корзины 121
7.2 Используйте Websploit Framework 125
7.2.1 Установка и запустите WebSploit Framework 125
7.2.2 System Обновление системы.
Глава 8 Служба подделанного веб -сайта 131
8.1 Клонинг веб -сайт 131
8.1.1 START SET 131
8.1.2 Используйте веб -сайт Set Cloning 133
8.2 Доменное имя 138
8.2.1 Используйте доменное имя опечатка 138
8.2.2 Многоуровневое доменное имя 141
8.2.3 Другие доменные имена 141
8.3 Создайте веб -сервер 142
8.3.1 Установить Apache Server 142
8.3.2 Запустите сервер Apache 142
8.3.3 Настройте Apache Server 143
Глава 9 Сертификация подделанного обслуживания 147
9.1 Среда конфигурации 147
9.2 DED DNS Service 150
9.3 посвящение http базовая сертификация 153
9.4 Сертификация услуг HTTPS 155
9.4.1 Используйте инструмент респондента 155
9.4.2 Используйте фишерный инструмент 158
9.5 СЕРВИЦИЯ СЕРВИФИКАЦИИ SEMB 160
9.6 Forge SQL Server Service Certification 162
9.7 Сертификация услуг RDP 163
9.8 Сертификация обслуживания FTP 165
9.9 Сертификация услуги по рассылке по почте 167
9.9.1 Протокол передачи почтовой системы 167
9.9.2 Метод для сертификации Fake Mail Service 167
9.10 Сертификация прокси -сертификации WPAD 169
9.10.1 Принцип атаки 170
9.10.2 Получить информацию пользователя 171
9.11 Forge LDAP Сертификация 174
4 Статьи Использование данных
ГЛАВА 10 Данные, нюхание 178
10.1 Снимите шифрование SSL/TLS 178
10.1.1 Принципы работы инструмента SSLStrip 178
10.1.2 Используйте инструмент SSLStrip 179
10.2 Picture 181
10.3 Небольшая информация пользователей 184
10.3.1 Используйте инструмент Ettercap 184
10.3.2 Захватить и использовать cookie 185
10.3.3 Используйте набор 193
10.3.4 Используйте MITMF Framework 200
10.4 Снаски данные мобильного телефона 2111
10.4.1 Используйте Wireshark Tool 212
10.4.2 Используйте инструмент ettercap 214
10.4.3 Зарядка данных оборудования для мобильного телефона 215
Глава 11 Данные вмешивание 217
11.1 Модифицируйте поток данных уровня звена данных 217
11.1.1 Используйте инструмент Yersinia 217
11.1.2 Используйте Bittwiste Tool 219
11.1.3 Используйте Hexinject Tool 222
11.2 Измените поток данных на уровне передачи 224
11.2.1 Используйте инструмент TCPrewrite 224
11.2.2 Используйте инструмент Netset 227
11.3 Измените поток данных на уровне приложения 228
11.3.1 Etterfilter Tool Grammar 229
11.3.2 Сделать диалоговое окно «Поп -страница» 230
11.3.3 Целевой хост“ убить” 231