



8 (905) 200-03-37 Владивосток
с 09:00 до 19:00
CHN - 1.14 руб. Сайт - 21.13 руб.

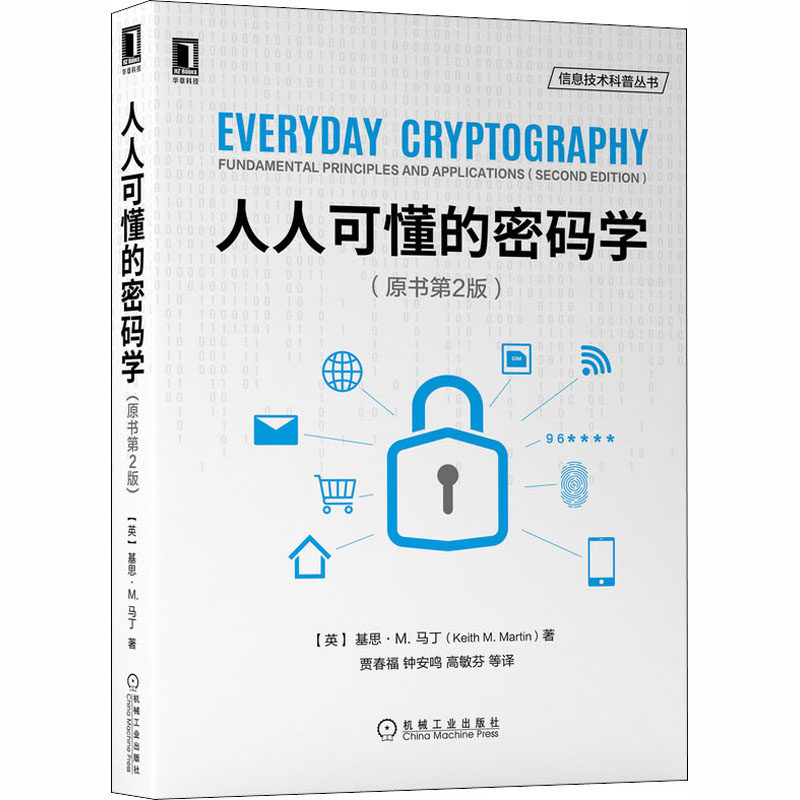
Понимание каждого криптографии (оригинальная книга 2) (США) Киси М. Мартин перевод компьютерной безопасности и криптографии Профессиональная технология Синьхуа книжный магазин Оригинальная версия книжных книг

Цена: 1 378руб.    (¥65.2)
Артикул: 628423264094

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.

Этот товар на Таобао Описание товара
Продавец:华夏盛轩图书专营店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥26.53561руб.
¥76.81 623руб.
¥136.12 876руб.
¥47.71 008руб.

Понимание каждого криптографии (оригинальная книга 2)

сделать  К:(Красота) Киси·Написано М. Мартином Цзя Чунфу и соавт. Перевод
решительный  цена:129
Издательское агентство:Машиностроительная промышленность Пресса
Дата публикации:01 сентября 2020 г.
страница  число:472
установить  рамка:Мягкая обложка
ISBN:9787111663119
Каталог
●Переводчик
Предисловие
1 -е издание
Первая часть знаний о подготовке
Глава 1 Основной принцип 2
1.1 Почему информационная безопасность должна быть обеспечена 2
1.1.1 История развития информационной безопасности 2
1.1.2 Две разные офисные среды 3
1.1.3 Различные перспективы 4
1.1.4 Важность инфраструктуры безопасности 5
1.2 Риск безопасности 6
1.2.1 Тип атаки 6
1.2.2 Риски безопасности в простом сценарии 6
1.2.3 Выбор механизма безопасности 7
1.3 Служба безопасности 8
1.3.1 Основное определение 9
1.3.2 Связь между службами безопасности9
1.4 Основы криптографической системы 11
1.4.1 Различные концепции криптографии 11
1.4.2 Криптографические примитивы для служб безопасности 12
1.4.3 Базовая модель крипто -системы 13
1.4.4 Код 15
1.4.5 Стеганография 16
1.4.6 Контроль доступа 16
1.4.7 Два типа криптографических систем 16
1.4.8 Конфиденциальность клавиш шифрования 17
1.5 Предположения о безопасности крипто -системы 19
1.5.1 Стандартное предположение 19
1.5.2 Модель теоретической атаки 19
1.5.3 Публичный алгоритм и специальный алгоритм 20
1.5.4 Использование общественных алгоритмов 21
1.6 Трещивание криптографической системы 22
1.6.1 Некоторые полезные подготовительные знания 23
1.6.2 Длина клавиши и пространство ключа 24
1.6.3 Алгоритм шифрования трещин 25
1.6.4 Ключевое истощение 26
1.6.5 Тип атаки 28
1.6.6 Академическая атака 30
1.7 Резюме 30
1.8 Дальнейшие показания 30
1.9 Упражнение 31
Глава 2 Традиционная крипто -система 35
2.1 Пароль с одной таблицей 36
2.1.1 Caesar Password 36
2.1.2 Простая замена пароля 38
2.1.3 Частотный анализ 40
2.1.4 Разница между теоретической безопасностью и практической безопасностью 42
2.2 Исторический прогресс традиционных криптографических систем 44
2.2.1 Улучшения дизайна 44
2.2.2PlayFair Пароль 44
2.2.3 Код с несколькими имени 48
2.2.4VigenèRE Password 50
2.3 Резюме 53
2.4 Дальнейшие показания 53
2.5 Упражнение 54
Глава 3 Теоретическая безопасность и практическая безопасность 58
3.1 Теоретическая безопасность 58
3.1.1 Приблизительная конфиденциальность 59
3.1.2 предоставляет простую криптографическую систему, которая близка к конфиденциальности 60
3.1.3 по одному секрету за раз 61
3.1.4 Теоретическое резюме безопасности 66
3.2 Практическая безопасность 67
3.2.1 Один секрет на практике 67
3.2.2.
3.2.3 Сложность расчета 69
3.2.4 Процесс проектирования криптографической системы 73
3.2.5 Оценка безопасности 74
3.2.6 Умеренная безопасность 75
3.2.7 Переход к практической безопасности 77
3.3 Резюме 78
3.4 Дальнейшие показания 78
3.5 Упражнение 78
Криптография части 2
Глава 4 Симметричный пароль 82
4.1 Классификация алгоритма симметричного пароля 82
4.2 Streaming Password 84
4.2.1 Стоковой пароль модель 84
4.2.2.
4.2.3 Ошибка влияет 86
4.2.4 Природа потока шифр 86
4.2.5.
4.3 заблокировать пароль 88
4.3.1 Блок пароля модель 88
4.3.2 Характер блока пароля 89
4.3.3 Алгоритм заблокирования пароля 90
4.4des пароль 91
4.4.1Feistel пароль 91
4.4.2des спецификация 93
4.4.3des Краткая история 93
4.4.4 Triple DES96
4.5AES пароль 98
4.5.1AES Development 98
4.5.2AES Дизайн 99
4.5.3aes сегодня 100
4.6 Режим работы 101
4.6.1ECB Режим 101
4.6.2CBC Режим 103
4.6.3CFB Режим 107
4.6.4CTR Режим 110
4.6.5 Сравнение режимов эксплуатации 112
4.7 Использование симметричных паролей 112
4.7.1 Другие типы симметричных паролей 113
4.7.2 Будущий симметричный пароль 113
4.8 Резюме 114
4.9 Дальнейшие показания 114
4.10 Упражнение 115
Глава 5 Пароль открытого ключа 118
5.1 Криптография открытого ключа 119
5.1.1 Мотивация для изобретения криптографии открытого ключа 119
5.1.2 Характер криптографической системы открытого ключа 120
5.1.3 Некоторые базовые знания по математике 122
5.1.4 Односторонняя функция криптографии открытого ключа 123
5.2RSA126
5.2.1RSA Generation 126
5.2.2RSA шифрование и дешифрование 128
5.2.3RSA Security 129
5.2.4 Применение RSA на практике 131
5.3 Изменение эльгамала и эллиптической кривой 132
5.3.1ELGAMAL Ключевое поколение 133
5.3.2 шифрование/дешифрование с использованием Elgamal 133
5.3.3Elgamal Security 135
5.3.4 Применение Эльгамала на практике136
5.3.5 Криптография эллиптической кривой 136
5.4 Сравнение между RSA, Elgamal и ECC137
5.4.1 Популярность RSA 137
5.4.2 Проблемы с производительностью 137
5.4.3 Проблемы безопасности 138
5.5 Используйте пароль открытого ключа 140
5.5.1 Фактор 140
5.5.2 Гибридное шифрование 141
5.5.3 Другие типы криптографических систем открытого ключа 142
5.5.4 Система криптографии Public Key 143
5.6 Резюме 143
5.7 Дальнейшие показания 144
5.8 Упражнение 145
Глава 6 Целостность данных 148
6.1 Различные уровни целостности данных 148
6.2 Хэш -функция 149
6.2.1 Свойства хеш -функции 150
6.2.2 Применение функции хэш 153
6.2.3 Теоретическая атака хэш -функции 158
6.2.4 Хэш -функциональная практика 161
6.2.5SHA-3163
6.3 Код аутентификации сообщения 165
6.3.1, предоставляет ли симметричный шифрование аутентификацию 166 источника данных 166
6.3.2 Атрибут Mac 167
6.3.3CBC-MAC169
6.3.4HMAC172
6.3.5mac и неоспоримый 173
6.3.6 Используйте Mac с шифрованием 173
6.4 Резюме 177
6.5 Дальнейшие показания 177
6.6 Упражнение 178
Глава 7 План цифровой подписи 181
7.1 Цифровая подпись 181
7.1.1 Основные идеи 181
7.1.2 Электронная подпись 182
7.1.3 Основы цифровой подписи решения 183
7.2 Используйте симметричную криптографию, чтобы обеспечить неоспоримость 184
7.2.1 План цифровой подписи арбитража 184
7.2.2 Асимметричные доверительные отношения 185
7.2.3 Принудительное доверие 186
7.3 Схема цифровой подписи на основе RSA 186
7.3.1 Дополнительные требования 187
7.3.2 Основная модель цифровой схемы подписи 187
7.3.3 Два разных метода 188
7.3.4 Схема цифровой подписи RSA с привязанностью 189
Нимфо
Содержание пунктирное

Введение в контент

Эта книга содержит всеобъемлющее введение в криптографию с точки зрения фона криптографии, классических алгоритмов шифрования, общих систем шифрования, управления ключами и т. Д., А специально анализирует методы криптографии, используемые в таких приложениях, как Интернет, мобильные телефоны, сети Wi-Fi, банковские карты и блокчей в повседневной жизни, чтобы помочь читателям понимать применение в реальной жизни. Эта книга посвящена основным принципам современной криптографии, а не на технических деталях. Читатели обладают математическими знаниями высокой школы и могут понять содержание этой книги без понимания сложного вывода формулы. Эта книга подходит в качестве учебника для общих курсов, связанных с криптографией в колледжах и университетах, а также подходит в качестве вступительного материала для чтения для читателей, которые заинтересованы в криптографии.
Об авторе

(Красота) Киси·Написано М. Мартином Цзя Чунфу и соавт. Перевод

Цзя Чунфу, профессор Школы компьютерного и контроля, Университет Нанкай, отвечал за строительство этой специальности с момента создания специалиста по информационной безопасности Университета Нанкай в 2003 году и принял преподавание курсов «Введение в информационную безопасность» и «Основы информационной безопасности» для студентов в области информационной безопасности. С 2010 года он собрал один учебник; предпринимается для выполнения пяти проектов образовательной реформы. Кроме того, он также участвовал в сборнике Министерства образования «руководящие профессиональные спецификации для специальностей информационной безопасности».