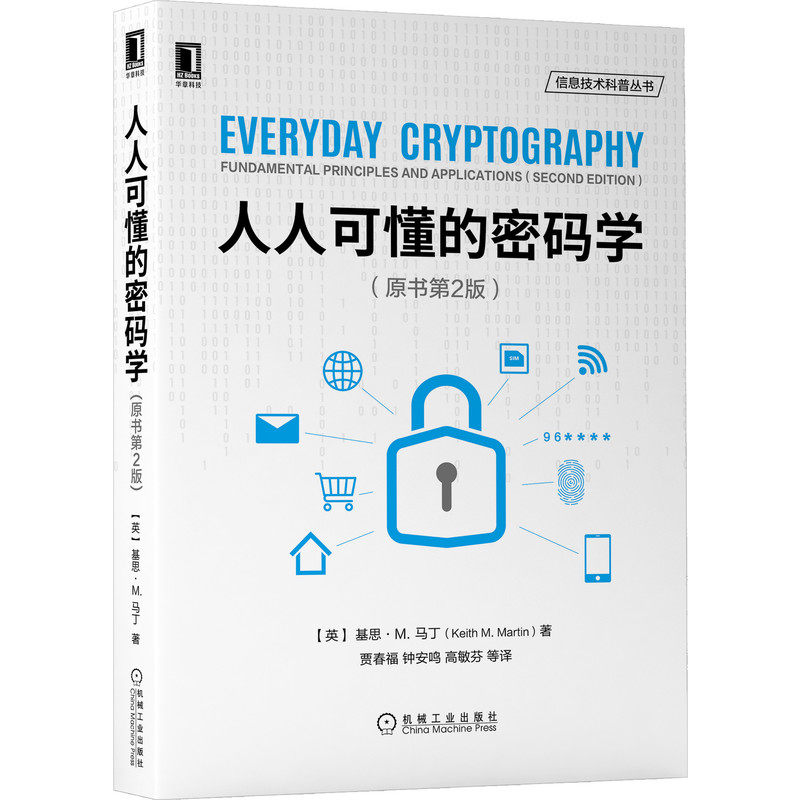
Криптография Dangdang.com, которую каждый может понять (оригинальная книга 2nd Edition) Компьютерная сеть безопасности компьютерной безопасности и криптографии индустрия индустрии прессы подлинные книги



Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


 ......
Переводчик
Предисловие
Предыдущая поговорка
Часть предварительных знаний
Глава Основные принципы 2
1.1 Почему необходимо обеспечивать информационную безопасность 2
1.1.1 История развития информационной безопасности 2
1.1.2 Две разные офисные среды 3
1.1.3 Различные точки зрения 4
1.1.4 Важность инфраструктуры безопасности 5
1.2 Риск безопасности 6
1.2.1 Тип атаки 6
1.2.2 Риски безопасности в простом сценарии 6
1.2.3 Выбор механизма безопасности 7
1.3 Службы безопасности 8
1.3.1 Основное определение 9
1.3.2 Взаимоотношения между службами безопасности 9
1.4 Основы криптосистемы 11
1.4.1 Различные криптографические концепции 11
1.4.2 Криптографические примитивы для служб безопасности 12
1.4.3 Базовая модель криптосистемы 13
1.4.4 Код 15
1.4.5 Стеганография 16
1.4.6 Контроль доступа 16
1.4.7 Два типа криптосистем 16
1.4.8 Конфиденциальность ключей шифрования 17
1.5 Предположения безопасности криптосистем 19
1.5.1 Стандартное предположение 19
1.5.2 Теоретическая модель атаки 19
1.5.3 Публичные алгоритмы и частные алгоритмы 20
1.5.4 Использование общедоступных алгоритмов 21
1.6 Взлом криптосистемы 22
1.6.1 Некоторые полезные предварительные знания 23
1.6.2 Длина ключа и пространство для ключей 24
1.6.3 Взлом алгоритма шифрования 25
1.6.4 Исчерпание ключей 26
1.6.5 Тип атаки 28
1.6.6 Академическая атака 30
1.7 Резюме 30
1.8 Дополнительная литература 30
1.9 Упражнение 31
Глава 2 Традиционные криптосистемы 35
2.1 Пароль для одной таблицы 36
2.1.1 Шифр Цезаря 36
2.1.2 Простая замена пароля 38
2.1.3 Частотный анализ 40
2.1.4 Разница между теоретической безопасностью и практической безопасностью 42
2.2 Исторический прогресс традиционных систем криптографии 44
2.2.1 Улучшения конструкции 44
2.2.2 Пароль Playfair 44
2.2.3 Несколько кодов имен 48
2.2.4Вигенèизменить пароль 50
2.3 Резюме 53
2.4 Дополнительная литература 53
2.5 Упражнение 54
Глава 3 Теоретическая безопасность и практическая безопасность 58
3.1 Теоретическая безопасность 58
3.1.1 Полная конфиденциальность 59
3.1.2 Простая криптографическая система, обеспечивающая полную конфиденциальность 60
3.1.3 Одноразовый блокнот 61
3.1.4 Краткое изложение теоретической безопасности 66
3.2 Практическая безопасность 67
3.2.1 Одноразовый блокнот на практике 67
3.2.2 Ограничение времени защиты 68
3.2.3 Вычислительная сложность 69
3.2.4 Процесс проектирования криптографической системы 73
3.2.5 Оценка безопасности 74
3.2.6 Умеренная безопасность 75
3.2.7 На пути к практической безопасности 77
3.3 Резюме 78
3.4 Дополнительная литература 78
3.5 Упражнение 78
Часть 2. Набор инструментов для криптографии
Глава 4. Симметричные шифры 82
4.1 Классификация симметричных криптографических алгоритмов 82
4.2 Потоковый шифр 84
4.2.1 Модель потокового шифрования 84
4.2.2 Управление ключами потокового шифрования 85
4.2.3 Влияние ошибок 86
4.2.4 Свойства потоковых шифров 86
4.2.5 Пример потокового шифрования 88
4.3 Блочный шифр 88
4.3.1 Модель блочного шифрования 88
4.3.2 Свойства блочных шифров 89
4.3.3 Алгоритм блочного шифрования 90
4.4 Пароль DES 91
4.4.1 Пароль Фейстеля 91
4.4.2 Спецификация DES 93
4.4.3 Краткая история DES 93
4.4.4 Тройной DES 96
4.5 Шифр AES 98
4.5.1 Разработка AES 98
4.5.2 Конструкция AES 99
4.5.3 AES 100
4.6 Режим работы 101
4.6.1 Режим ЕЦБ 101
4.6.2 Режим CBC 103
4.6.3 Режим CFB 107
4.6.4 Режим CTR 110
4.6.5 Сравнение режимов работы 112
4.7 Использование симметричной криптографии 112
4.7.1 Другие типы симметричных шифров 113
4.7.2 Симметричная криптография будущего 113
4.8 Резюме 114
4.9 Дополнительная литература 114
4.10 Упражнение 115
Глава 5 Криптография с открытым ключом 118
5.1 Криптография с открытым ключом 119
5.1.1 Мотивация изобретения криптографии с открытым ключом 119
5.1.2 Свойства криптосистем с открытым ключом 120
5.1.3 Некоторые базовые математические знания 122
5.1.4 Односторонние функции криптографии с открытым ключом 123
5.2 РСА 126
5.2.1 Генерация ключа RSA 126
5.2.2 Шифрование и дешифрование RSA 128
5.2.3 Безопасность RSA 129
5.2.4 Применение RSA на практике 131
5.3 Варианты Эль-Гамаля и эллиптической кривой 132
5.3.1 Генерация ключей Эль-Гамаля 133
5.3.2 Использование Эль-Гамаля для шифрования/дешифрования 133
5.3.3 Безопасность Эль-Гамаля 135
5.3.4 Применение Эль-Гамаля на практике 136
5.3.5 Криптография на основе эллиптических кривых 136
5.4 Сравнение RSA, ElGamal и ECC 137
5.4.1 Популяризация RSA 137
5.4.2 Проблемы с производительностью 137
5.4.3 Вопросы безопасности 138
5.5 Использование криптографии с открытым ключом 140
5.5.1 Ограничивающие факторы 140
5.5.2 Гибридное шифрование 141
5.5.3 Другие типы криптосистем с открытым ключом 142
5.5.4 Будущее криптографии с открытым ключом 143
5.6 Резюме 143
5.7 Дополнительная литература 144
5.8 Упражнение 145
Глава 6. Целостность данных 148
6.1 Различные уровни целостности данных 148
6.2 Хэш-функции 149
6.2.1 Свойства хеш-функций 150
6.2.2 Применение хэш-функции 153
6.2.3 Теоретические атаки на хэш-функции 158
6.2.4 Практика хеш-функции 161
6.2.5 ША-3 163
6.3 Код аутентификации сообщения 165
6.3.1 Обеспечивает ли симметричное шифрование аутентификацию источника данных 166
6.3.2 Свойства MAC 167
6.3.3 CBC-MAC 169
6.3.4 HMAC 172
6.3.5 MAC и невозможность отказа 173
6.3.6 Совместное использование MAC и шифрования 173
6.4 Резюме 177
6.5 Дополнительная литература 177
6.6 Упражнение 178
Глава 7. Схема цифровой подписи 181
7.1 Цифровая подпись 181
7.1.1 Основная идея 181
7.1.2 Электронная подпись 182
7.1.3 Основы схемы цифровой подписи 183
7.2 Использование симметричной криптографии для обеспечения неотказуемости 184
7.2.1 Схема арбитражной цифровой подписи 184
7.2.2 Асимметричные доверительные отношения 185
7.2.3 Обеспечение доверия 186
7.3 Схема цифровой подписи на основе RSA 186
7.3.1 Дополнительные требования 187
7.3.2 Базовая модель схемы цифровой подписи 187
7.3.3 Два разных метода 188
7.3.4 Схема цифровой подписи RSA с вложениями
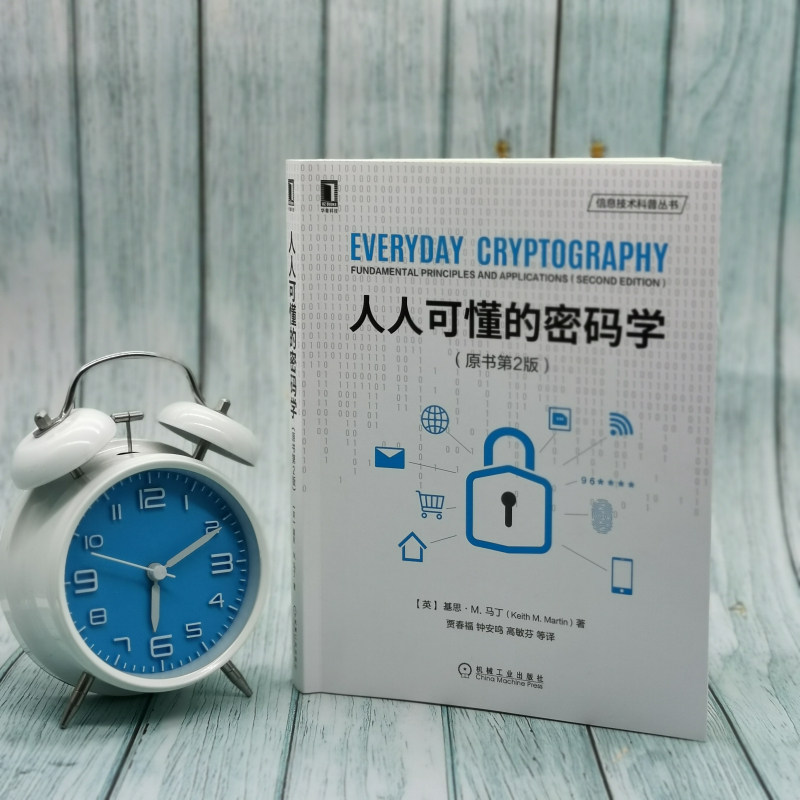
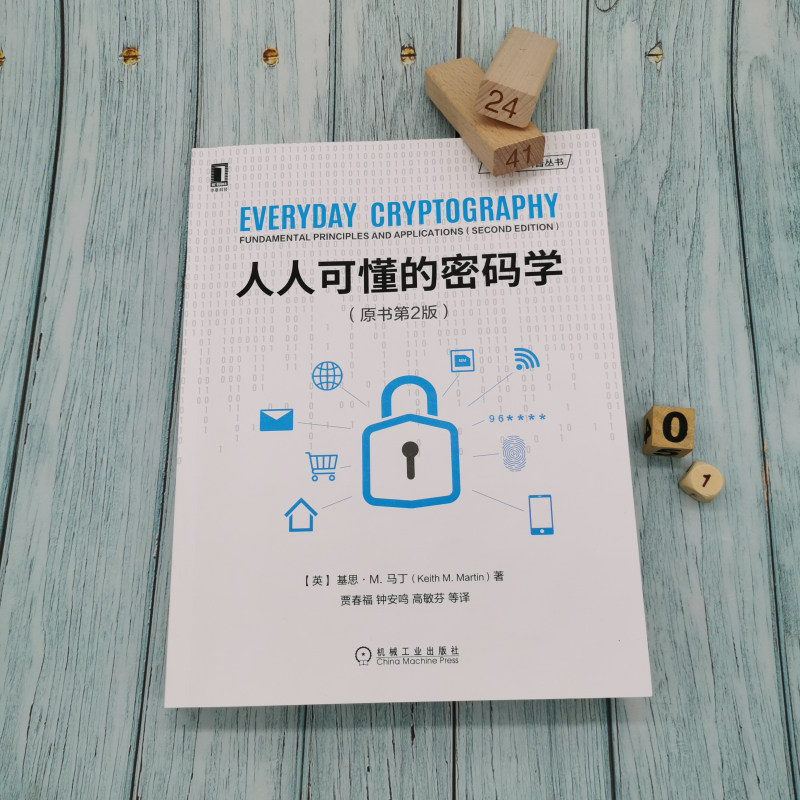
......В этой книге используется простой для понимания язык, и она знакомит с криптографией с точки зрения основы криптографии, классических алгоритмов шифрования, общих систем шифрования, управления ключами и т. д., а также анализирует технологии криптографии, используемые в таких приложениях, как Интернет, мобильные телефоны, сети Wi-Fi, банковские карты и блокчейн в повседневной жизни, чтобы помочь читателям понять применение криптографии в реальной жизни. В этой книге основное внимание уделяется основным принципам современной криптографии, а не техническим деталям.Читатели со школьными знаниями математики могут понять содержание этой книги, не разбираясь в выводе сложных формул.Эта книга подходит в качестве учебника для общих курсов по криптографии в колледжах и университетах, а также в качестве вводного материала для читателей, интересующихся криптографией.
............
