2020 Новое издание криптография, которую каждый может понять оригинальную книгу, второе издание второго издания серии «Научные технологии», «Квантовые вычисления», общие учебники курса для криптографии криптографии в колледжах и университетах, книги приложений по принципам криптографии


Цена: 2 099руб. (¥99.3)
Артикул: 626901640259
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:云聚算图书专营店
Адрес:Шанхай
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥ 422.6 326.26 870руб.
¥ 200 1543 255руб.
¥ 149.6 112.22 371руб.
¥19.5413руб.


 |
 |
| |

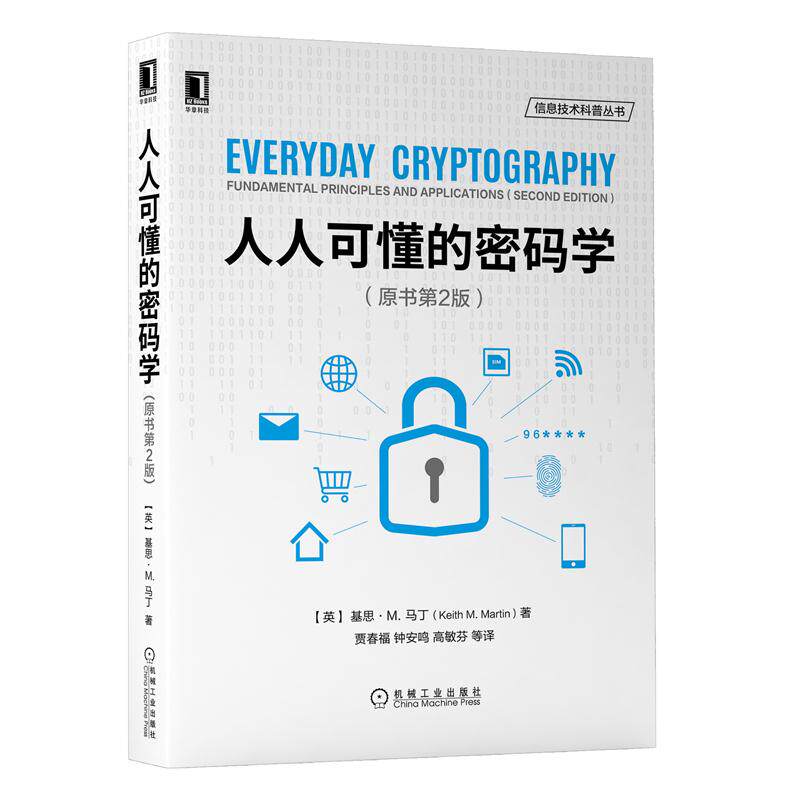
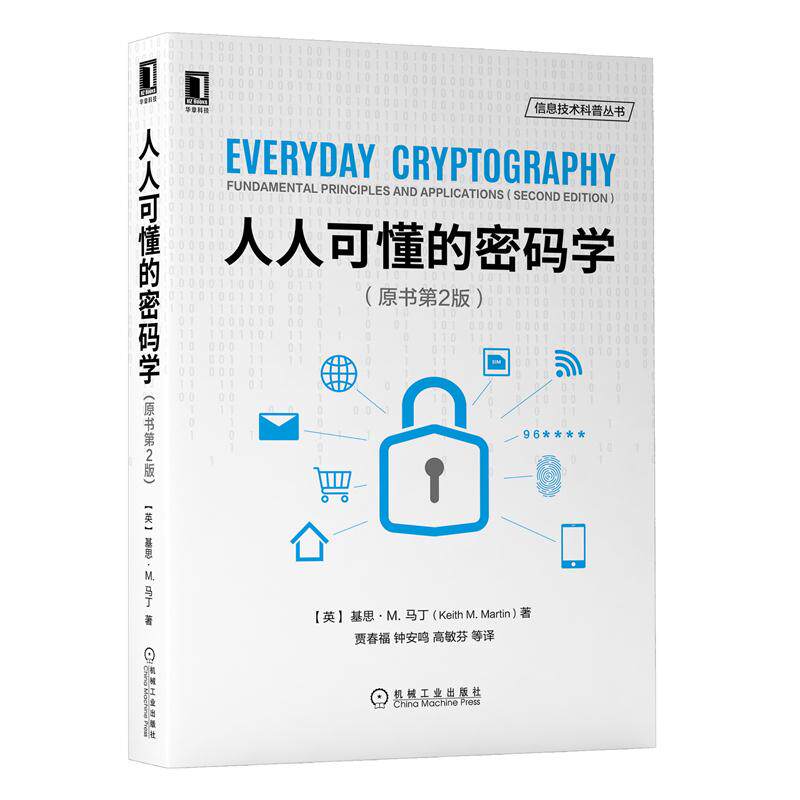
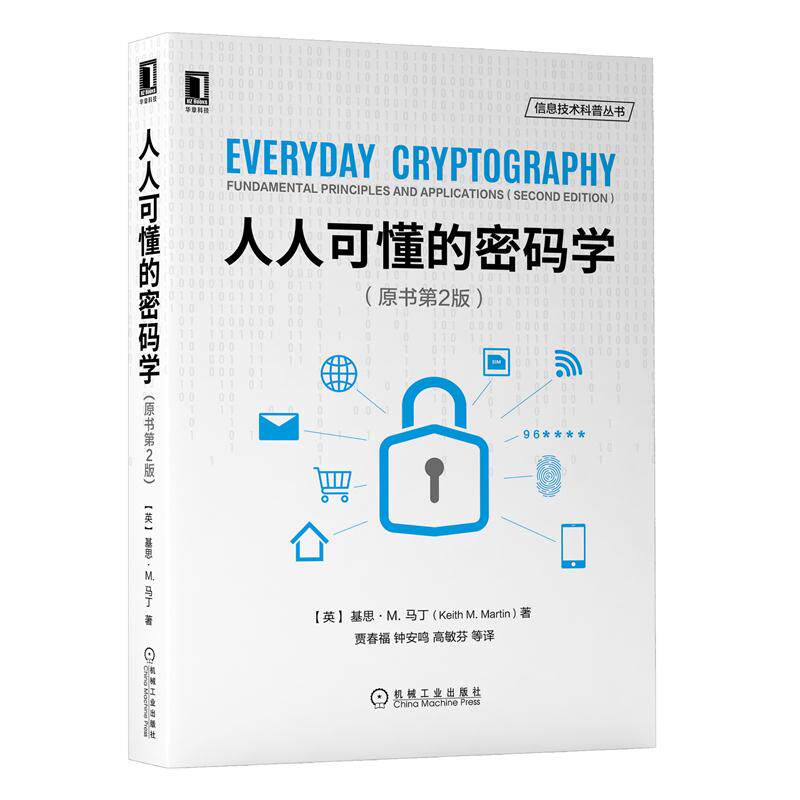
|   Книга   имя: |   Криптография, которую каждый может понять (оригинальная книга, 2 -е издание) |
|   Цена книги: |   129 Юань |
|   автор: |   【Английский】 Кит М. Мартин (Кит М. Мартин) |
| out   Общество: |   Machinery Industry Press |
|   Дата публикации: | 2020-09-14 |
| ISBN номер: | 9787111663119 |
|   открыто   Книга: | 16 |
|   страница Количество: | 470 |
|     раз: | 1-1 |
 |
| Эта книга содержит всеобъемлющее введение в криптографию с точки зрения фона криптографии, классических алгоритмов шифрования, общих систем шифрования, управления ключами и т. Д., А специально анализирует методы криптографии, используемые в таких приложениях, как Интернет, мобильные телефоны, сети Wi-Fi, банковские карты и блокчей в повседневной жизни, чтобы помочь читателям понимать применение в реальной жизни. Эта книга посвящена основным принципам современной криптографии, а не на технических деталях. Читатели обладают математическими знаниями высокой школы и могут понять содержание этой книги без понимания сложного вывода формулы. Эта книга подходит в качестве учебника для общих курсов, связанных с криптографией в колледжах и университетах, а также подходит в качестве вступительного материала для чтения для читателей, которые заинтересованы в криптографии. |
 |
Переводчик Предисловие 1 -е издание Знание подготовки к первой части Глава 1 Основной принцип 2 1.1 Почему информационная безопасность должна быть обеспечена 2 1.1.1 История развития информационной безопасности 2 1.1.2 Две разные офисные среды 3 1.1.3 Различные перспективы 4 1.1.4 Важность инфраструктуры безопасности 5 1.2 Риски безопасности 6 1.2.1 Тип атаки 6 1.2.2 Риски безопасности в простом сценарии 6 1.2.3 Выбор механизма безопасности 7 1.3 Служба безопасности 8 1.3.1 Основное определение 9 1.3.2 Связь между службами безопасности 9 1.4 Основы криптографической системы 11 1.4.1 Различные концепции криптографии 11 1.4.2 Криптографические примитивы для служб безопасности 12 1.4.3 Основная модель криптографической системы 13 1.4.4 Код 15 1.4.5 Стеганография 16 1.4.6 Контроль доступа 16 1.4.7 Два типа криптографических систем 16 1.4.8 Конфиденциальность клавиш шифрования 17 1.5 Предположения о безопасности криптографических систем 19 1.5.1 Стандартное предположение 19 1.5.2 Модель теоретической атаки 19 1.5.3 Публичный алгоритм и специальный алгоритм 20 1.5.4 Использование общественных алгоритмов 21 1.6 Требование системы паролей 22 1.6.1 Некоторые полезные подготовительные знания 23 1.6.2 Длина клавиши и пространство ключа 24 1.6.3 Алгоритм шифрования трещин 25 1.6.4 Ключ выхлопа 26 1.6.5 Тип атаки 28 1.6.6 Академическая атака 30 1.7 Резюме 30 1.8 Дальнейшие показания 30 1.9 Упражнение 31 Глава 2 Традиционная крипто -система 35 2.1 Пароль с одной таблицей 36 2.1.1 Caesar Password 36 2.1.2 Простая замена пароля 38 2.1.3 Частотный анализ 40 2.1.4 Разница между теоретической безопасностью и практической безопасностью 42 2.2 Исторический прогресс традиционных криптографических систем 44 2.2.1 Улучшения дизайна 44 2.2.2 Playfair Password 44 2.2.3 Несколько кодов 48 2.2.4 Vigenè re Password 50 2.3 Резюме 53 2.4 дальнейшее чтение 53 2.5 Упражнение 54 Глава 3 Теоретическая безопасность и практическая безопасность 58 3.1 Теоретическая безопасность 58 3.1.1 Полностью конфиденциально 59 3.1.2 Предоставьте простую криптографическую систему с полной конфиденциальностью 60 3.1.3 по одному секрету за раз 61 3.1.4 Теоретическое резюме безопасности 66 3.2 Практическая безопасность 67 3.2.1 Один секрет на практике 67 3.2.2. 3.2.3 Сложность расчета 69 3.2.4 Процесс проектирования криптографической системы 73 3.2.5 Оценка безопасности 74 3.2.6 Умеренная безопасность 75 3.2.7 Переход к практической безопасности 77 3.3 Резюме 78 3.4 дальнейшее чтение 78 3.5 Упражнение 78 Криптография части 2 Глава 4 Симметричный пароль 82 4.1 Классификация алгоритма симметричного пароля 82 4.2 Streaming Password 84 4.2.1 Стоковой пароль модель 84 4.2.2. 4.2.3 Эффекты ошибок 86 4.2.4 Характер потока шифр 86 4.2.5. 4.3 Группировка пароля 88 4.3.1 Блок пароля модель 88 4.3.2 Характер блока пароля 89 4.3.3 Алгоритм заблокирования пароля 90 4.4 des пароль 91 4.4.1 Feistel Password 91 4.4.2 DES спецификация 93 4.4.3 Краткая история DES 93 4.4.4 Triple DES 96 4.5 AES пароль 98 4.5.1 AES Development 98 4.5.2 Дизайн AES 99 4.5.3 Сегодня AES 100 4.6 Режим работы 101 4.6.1 Режим ECB 101 4.6.2 Режим CBC 103 4.6.3 Режим CFB 107 4.6.4 Режим CTR 110 4.6.5 Сравнение режимов эксплуатации 112 4.7 Использование симметричных паролей 112 4.7.1 Другие типы симметричных паролей 113 4.7.2 Будущий симметричный пароль 113 4.8 Резюме 114 4.9 Дальнейшие показания 114 4.10 Упражнение 115 Глава 5 Пароль открытого ключа 118 5.1 Криптография открытого ключа 119 5.1.1 Мотивация к изобретению криптографии открытого ключа 119 5.1.2 Характер криптографической системы открытого ключа 120 5.1.3 Некоторые базовые знания по математике 122 5.1.4 Односторонняя функция криптографии открытого ключа 123 5.2 RSA 126 5.2.1 Gew Generation 126 RSA 126 5.2.2 RSA шифрование и дешифрование 128 5.2.3 RSA Security 129 5.2.4 Применение RSA на практике 131 5.3 Вариации эльгамала и эллиптических кривых 132 5.3.1 Elgamal Key Generation 133 5.3.2 шифрование/дешифрование с использованием Elgamal 133 5.3.3 Elgamal Security 135 5.3.4 Применение Эльгамала на практике 136 5.3.5 Криптография эллиптической кривой 136 5.4 Сравнение между RSA, Elgamal и ECC 137 5.4.1 Популярность RSA 137 5.4.2 Проблемы с производительностью 137 5.4.3 Проблемы безопасности 138 5.5 Использование пароля открытого ключа 140 5.5.1 Ограничивающие факторы 140 5.5.2 Гибридное шифрование 141 5.5.3 Другие типы криптографических систем открытого ключа 142 5.5.4 Система криптографии Public Key 143 5.6 Резюме 143 5.7 Дальнейшие показания 144 5.8 Упражнение 145 Глава 6 Целостность данных 148 6.1 Различные уровни целостности данных 148 6.2 Хэш -функция 149 6.2.1 Свойства хеш -функции 150 6.2.2 Применение функции хэш 153 6.2.3 Теоретическая атака на хэш -функции 158 6.2.4 Хэш -функциональная практика 161 6.2.5 SHA-3 163 6.3 Код аутентификации сообщения 165 6.3.1, предоставляет ли симметричный шифрование аутентификацию 166 источника данных 166 6.3.2 Свойства Mac 167 6.3.3 CBC-MAC 169 6.3.4 HMAC 172 6.3.5 Mac и нежереемость 173 6.3.6 Использование Mac с шифрованием 173 6.4 Резюме 177 6.5 Дальнейшие показания 177 6.6 Упражнение 178 Глава 7 Digital Signature Solution 181 7.1 Цифровая подпись 181 7.1.1 Основные идеи 181 7.1.2 Электронная подпись 182 7.1.3 Основая схема цифровой подписи 183 7.2. Предоставление неоспоримости с использованием симметричной криптографии 184 7.2.1 План цифровой подписи арбитража 184 7.2.2 Асимметричные доверительные отношения 185 7.2.3 Принудительное доверие 186 7.3 Схема цифровой подписи на основе RSA 186 7.3.1 Дополнительные требования 187 7.3.2 Основная модель цифровой схемы подписи 187 7.3.3 Два разных метода 188 7.3.4 Схема цифровой подписи RSA с привязанностью 189 7.3.5 Схема цифровой подписи RSA с восстановлением сообщений 192 7.3.6 Другие схемы цифровой подписи 194 7.4 Цифровая подпись Практика решения 195 7.4.1 Безопасность схем цифровой подписи 195 7.4.2 Использование цифровых схем подписи с шифрованием 196 7.4.3 Отношения с рукописной подписью 197 7.4.4 Отношения с Advanced Electronic Signature 200 7.5 Сводка 200 7.6 Дальнейшие показания 200 7.7 Упражнение 201 Глава 8 Аутентификация идентификации объекта 204 8.1 Генерация случайных чисел 204 8.1.1 Требования к случайности 204 8.1.2 Что такое случайность 205 8.1.3 НЕТЕТЕРМИНСКИЙ Генератор 206 8.1.4 детерминированный генератор 207 8.2 Предоставьте своевременность 209 8.2.1 Механизм на основе часов 209 8.2.2 Серийный номер 210 8.2.3 Механизм на основе нереей 211 8.2.4 Сравнение механизмов старения 212 8.3 Основы аутентификации идентификации сущности 213 8.3.1 Проблемы в аутентификации личности сущности 214 8.3.2 Применение аутентификации идентификации объекта 214 8.3.3 Общая категория информации о личности 215 8.4 Пароль 217 8.4.1 Выпуск пароля 217 8.4.2 Защита пароля шифрования 218 8.5 Dynamic Password Solution 219 8.5.1 Мысли о динамических схемах пароля 220 8.5.2 Пример схемы динамического пароля 220 8.6. 8.6.1 нулевая мотивация знаний 223 8.6.2 Аналогия с нулевым знанием 223 8.6.3. 8.7 Резюме 225 8.8 Дальнейшие показания 225 8.9 Упражнение 226 Глава 9 Соглашение о паролем 230 9.1 Основы протокола 230 9.1.1 Операция мотивации протокола 230 9.1.2 Экологическая мотивация Соглашения 231 9.1.3 Композиция криптографического протокола 231 9.2 От цели к соглашению 232 9.2.1 Стадия проектирования протокола 232 9.2.2 Проблемы на этапе проектирования протокола 233 9.2.3 Предположения и поведения 234 9.2.4 Более широкий процесс проектирования протокола 235 9.3 Анализ простого протокола 235 9.3.1 простое приложение 235 9.3.2 Соглашение 1 237 9.3.3 Соглашение 2 239 9.3.4 Соглашение 3 241 9.3.5 Соглашение 4 243 9.3.6 Соглашение 5 244 9.3.7 Соглашение 6 246 9.3.8 Соглашение 7 248 9.3.9 Резюме простого соглашения 249 9.4 Соглашение об аутентификации и создании ключей 249 9.4.1 Типичный протокол AKE Target 250 9.4.2 Ключевое соглашение о переговорах Diffie-Hellman 251 9.4.3 Протокол AKE на основе распределения ключей 257 9.4.4 Полная конфиденциальность 259 9.5 Резюме 260 9.6 Дальнейшие показания 261 9,7 Упражнение 261 Часть 3 Управление ключами Глава 10 Основы управления ключами 266 10.1 Концепция управления ключами 266 10.1.1 Что такое управление ключами 267 10.1.2 Ключевое время жизни 267 10.1.3 Основные требования к управлению ключами 268 10.1.4 Система управления ключами 270 10.2 Длина ключа и срок службы 270 10.2.1 Ключевое время жизни 271 10.2.2 Выбор длины ключа 271 10.3 Ключевое поколение 272 10.3.1 напрямую генерировать ключ 273 10.3.2 Ключевой вывод 273 10.3.3 Сгенерировать ключи от компонентов 274 10.3.4 Поколение парных клавиш Пары 275 10.4 Ключевое создание 276 10.4.1 Ключевая оценка 277 10.4.2 Единственная транзакция уникальный ключ 280 10.4.3 Установление квантовых ключей 283 10.5 Ключевое хранилище 285 10.5.1 Избегайте ключа хранилища 285 10.5.2 Ключ хранится в программном обеспечении 286 10.5.3 Ключ хранится в оборудовании 287 10.5.4 Факторы риска для ключевого хранения 289 10.5.5 Ключевой резервный, архив и восстановление 290 10.6 Использование ключей 292 10.6.1 Разделение ключей 292 10.6.2 Изменение ключей 295 10.6.3 Активация ключей 297 10.6.4 Уничтожение ключей 298 10.7 Управление ключами 298 10.7.1 Политики, практика и процессы для управления ключами 298 10.7.2 Пример процесса: церемония генерации ключей 299 10.8 Резюме 300 10.9 Дальнейшие показания 300 10.10 Упражнение 301 Глава 11 Управление открытым ключом 305 11.1 Аутентификация открытого ключа 305 11.1.1 Мотивация для аутентификации открытого ключа 306 11.1.2 Сертификат открытого ключа 307 11.2 Сертификат Жизненный цикл 310 11.2.1 Различия в жизненном цикле сертификата 310 11.2.2 Создание сертификата 311 11.2.3 Изменения пары ключей 314 11.3 Модель управления открытым ключом 315 11.3.1 Выбор CA 316 11.3.2 Модель управления сертификатами открытого ключа 316 11.3.3 Совместный домен CA 319 11.4 Альтернативные методы 322 11.4.1 Trust Web 322 11.4.2. Шифрование на основе идентификации 323 11.5 Резюме 326 11.6 Дальнейшее чтение 326 11,7 Упражнение 327 Часть 4 прикладная криптография Глава 12 Применение криптографии 332 12.1 Криптография в Интернете 333 12.1.1 Фон протокола TLS 334 12.1.2 Требования безопасности для протокола TLS 334 12.1.3 Криптография, используемая в протоколе TLS 334 12.1.4 TLS 1.2 и более ранние версии 335 12.1.5 TLS 1.3 339 12.1.6 TLS Management 341 12.1.7 Проблемы безопасности TLS 342 12.1.8 Соображения для TLS Design 343 12.2 Криптография в беспроводной локальной сети 344 12.2.1 Фон беспроводной локальной сети 344 12.2.2 Требования к безопасности для беспроводной локальной сети 345 12.2.3 WEP 346 12.2.4 Атака на WEP 348 12.2.5 WPA и WPA2 351 12.2.6 Проблемы безопасности беспроводной локальной сети 353 12.2.7 Соображения в дизайне беспроводной локальной сети 354 12.3 Криптография в мобильных телекоммуникациях 354 12.3.1 Фон мобильного телекоммуникации 354 12.3.2 Требования к безопасности GSM 355 12.3.3 Криптография, используемая в GSM 356 12.3.4 UMTS 360 12.3.5 LTE 361 12.3.6 Управление ключами для GSM, UMTS и LTE 363 12.3.7 Проблемы безопасности мобильных телекоммуникаций 364 12.3.8 Соображения в мобильном телекоммуникационном дизайне 364 12.4 Криптография в транзакциях по безопасной платежной карте 364 12.4.1. 12.4.2 Магнитная полоса карта 366 12.4.3 EMV Card 367 12.4.4 Использование EMV -карты для онлайн -транзакций 370 12.4.5 Используйте EMV -карту для сертификации 371 12.4.6 Использование карты EMV для мобильного платежа 371 12.4.7. Управление ключом платежной карты 373 12.4.8 Проблемы безопасности платежных карт 374 12.4.9 Соображения в разработке паролей платежной карты 375 12.5 Криптография в видео вещании 375 12.5.1. 12.5.2 Требования к безопасности для видеовещания 377 12.5.3 Криптография, используемая в видео трансляции 377 12.5.4 Управление ключами для трансляции видео 378 12.5.5. Проблемы безопасности в видеораверсии 381 12.5.6 Соображения в дизайне видео трансляции 381 12.6 Криптография на удостоверении личности 382 12.6.1 Фон Ид 382 12.6.2 Требования к безопасности EID 383 12.6.3 Используется в картах EID 383 12.6.4 Основные функции карты EID 384 12.6.5 Управление ключами для EID 386 12.6.6 Проблемы безопасности EID 389 12.6.7 Соображения для EID Design 389 12.7 Криптография в анонимном 390 12.7.1 Фон Тор 390 12.7.2 Требования к безопасности Тор 391 12.7.3 Как работает Tor 391 12.7.4 Проблемы безопасности Тор 397 12.7.5 Соображения дизайна TOR 397 12.8 Криптография в цифровой валюте 398 12.8.1 Биткойн Фон 398 12.8.2 Требования к безопасности биткойнов 399 12.8.3 Биткойн Транзакции 399 12.8.4 Биткойн Блокчейн 401 12.8.5 добыча биткойнов 403 12.8.6 Проблемы безопасности биткойнов 406 12.8.7 Соображения в дизайне биткойнов 407 12.9 Резюме 408 12.10 Дальнейшие показания 408 12.11 Упражнение 409 Глава 13 Криптография применяется к персональным устройствам 414 13.1 Защита файлов 415 13.1.1 Полное шифрование диска 415 13.1.2 Виртуальный дисковый шифрование 417 13.1.3 Личное шифрование файлов 417 13.2 Безопасность по электронной почте 418 13.2.1 Требования по безопасности электронной почты 418 13.2.2 Технология для защиты электронных писем 419 13.3 Безопасность сообщений 421 13.3.1 Требования к безопасности WhatsApp 422 13.3.2 Криптография, используемая в WhatsApp 422 13.4 Безопасность платформы 424 13.4.1 Защита пароля для пользовательских данных iOS 424 13.4.2 Защита за шифрование интернет -сервисов iOS 425 13.4.3 Дальнейшая поддержка шифрования iOS 426 13.5 Резюме 427 13.6 Дальнейшие показания 427 13.7 Упражнение 428 Глава 14 Криптография контроль 430 14.1 Криптография дилемма 431 14.1.1 Случай управления криптографией Использование 431 14.1.2 Дело против использования контрольной криптографии 431 14.1.3 Ищу баланс 432 14.1.4 Стратегии для контроля криптографии 432 14.2 Бэкдер Алгоритма 433 14.2.1 Использование Backdoors 433 14.2.2 Dual_EC_DRBG 434 14.3 Юридический механизм 435 14.3.1 Ограничения экспорта 435 14.3.2 Хостинг ключей 436 14.3.3 Требования к юридическим требованиям для получения четкого текста 437 14.4 Контроль криптографии в сложных эпох 437 14.4.1 Откровение Сноудена 437 14.4.2 Изменения в среде шифрования 438 14.4.3 Стратегии для контроля универсальной криптографии 440 14.5 Резюме 443 14.6 дальнейшее чтение 443 14.7 Упражнение 444 Глава 15 Заключение 447 Приложение Основы математики 1 Индекс два |
 |
| В 2012 году, когда книга была впервые опубликована, некоторые люди думали, что она относительно вечна, что означает, что ее важность была в основном одинаковой в прошлом и будущем. Потому что в этой книге мы сосредоточены на основных принципах криптографии, а не на новейших технологиях. С этой точки зрения, вам действительно нужно второе издание этой книги? Я все еще придерживаюсь своего первоначального представления о том, что второе издание этой книги не обязательно должно быть опубликовано, потому что основные принципы криптографии не изменились. Фактически, наиболее распространенные криптографические алгоритмы, используемые для реализации этих принципов, имеют небольшие изменения, поэтому большинство криптографических наборов инструментов, доступных в 1 -м издании этой книги, остаются в значительной степени одинаковыми. Тем не менее, новая версия этой книги по -прежнему стоит рекомендовать по следующим причинам. Последняя часть этой книги иллюстрирует его фундаментальные принципы, изучая некоторые приложения криптографии в повседневной жизни. С 2012 года эти приложения неизбежно были разработаны и расширены, и некоторые из них даже способствуют развитию и изменению использования криптографических знаний, которые они используют. Эта книга обновляет соответствующие материалы. Кроме того, в этой книге подробно описываются некоторые инструменты шифрования, используемые для поддержки этих материалов, включая дискуссии о TLS 1.3, LTE и Apple Pay. С 2012 года наиболее важным развитием является то, что все общество значительно улучшило свою осведомленность о криптографии. В 2013 году Эдвард, бывший государственный служащий США&Эдвард Сноуден раскрыл большое количество информации о контроле использования криптографии государственными учреждениями, что вызвало публичные дебаты об использовании криптографии. Все общество всегда сталкивается с дилеммой, когда дело доходит до использования криптографии. Напряженность между обеспечением конфиденциальности и целевым наблюдением существует уже десятилетиями, и это продолжается. Информация, связанная с этим, раскрытой Сноуденом, является лишь последней интерпретацией этой ситуации. Первое издание этой книги дает только грубое введение в эту проблему. В этом издании мы потратим главу, обсуждая контроль технологии криптографии. В этой главе мы представим дилемму, вызванную криптографией, и обсудим стратегии и связанные с ним советы, чтобы попытаться решить эту проблему. Обратите внимание, что в этой книге мы не намерены вынести суждение об этом и не предлагаем решения. Нет сомнений в том, что одним из последствий инцидента с Сноуденом был больший интерес к использованию криптографии. Эта книга расширяется&Ldquo; прикладная криптография&Содержание подраздела RDQUO; это отражает это, включая два приложения, которые были убедительны с 2012 года. Первым приложением является TOR, которая использует технологию криптографии для создания сети, которая предоставляет пользователям определенную степень анонимности; Второе приложение - цифровая валюта— Биткойн. С 2012 года мы также видели ряд пользовательских устройств, предлагающих больше криптографических мер по технической защите. С этой целью была добавлена новая глава, чтобы представить аспекты криптографии технологий личных устройств. В этой главе обсуждается, как использовать технологию шифрования для защиты файлов, дисков, электронных писем и сообщений на таких устройствах, как мобильные телефоны. Эта глава также включает в себя тематические исследования по таким технологиям, как WhatsApp и iOS. Я хотел бы поблагодарить следующих людей, которые не только поделились своим опытом и опытом, но и потратили много времени на рассмотрение изменений и пересмотров этой книги. Это: Джеймс Олдерман, Том Аткинсон, Эла Бернерс-Ли, Джованни Черубин, Дэнни де Кок, Джейсон Крэмптон, Бен Кертис, Мэтью Додд, Талия Лейнг, Дэвид Мэйн, Сара Мейклехон, Фредерик Менс, Стивен Мердок, Кенни Патерсон, Ник-Робинсон, Три ван-ван-ван-ван-ван-ван-ван-ван. В настоящее время важность криптографии и ее роль в нашей повседневной жизни беспрецедентны. Эта книга ответила“Почему&rdquo“ как его реализовать” и другие проблемы. |