


8 (905) 200-03-37 Владивосток
с 09:00 до 19:00
CHN - 1.14 руб. Сайт - 21.13 руб.

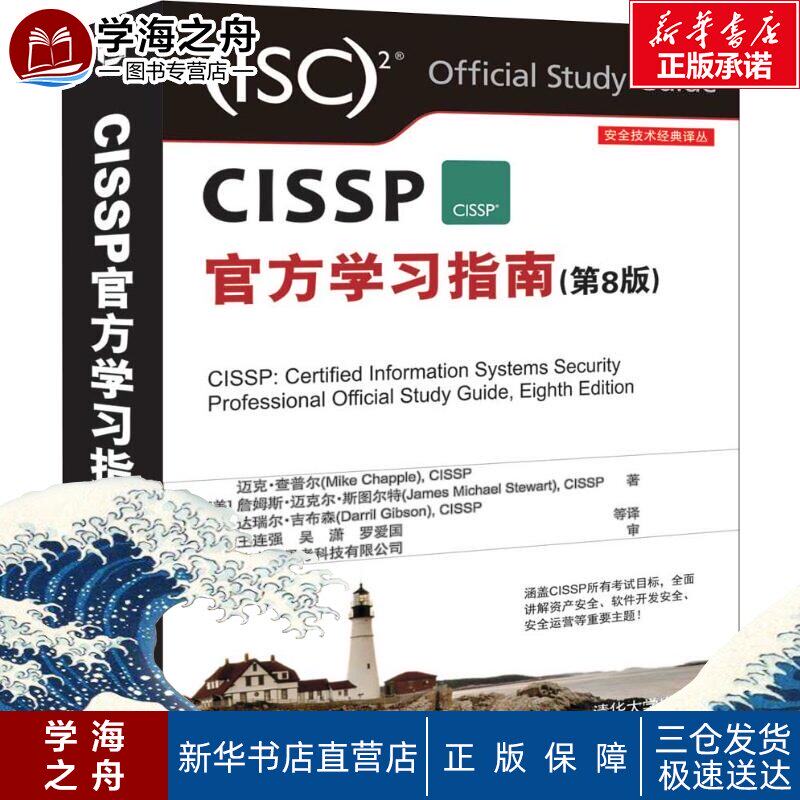
Официальное руководство по обучению CISSP (8 -е издание)

Цена: 2 572руб.    (¥121.7)
Артикул: 619948216698

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.

Этот товар на Таобао Описание товара
Продавец:学海之舟图书专营店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥30.54646руб.
¥22.53477руб.
¥19.23407руб.
¥136.162 878руб.

Официальное руководство по обучению CISSP (8 -е издание)

сделать  К:(Красота) Майк·Майк Чаппл, (США) Джеймс·Майкл·Джеймс Майкл Стюарт, (Мидиа) Даррелл·Даррил Гибсон (Даррил Гибсон) переводится Ван Лянцяном
решительный  цена:158
из Версия общество:Tsinghua University Press
Дата публикации:01 октября 2019 г.
страница  число:710
установить  рамка:Мягкая обложка
ISBN:9787302530299
Каталог
●Главы принципы и стратегии достижения управления безопасности
1.1 Концепции понимания и применения конфиденциальности, целостности и доступности
1.1.1 Конфиденциальность
1.1.2 целостность
1.1.3 Юзабилити
1.1.4 Другие концепции безопасности
1.1.5 Механизм защиты
1.1.6 слой
1.1.7 Аннотация
1.1.8 Скрытые данные
1.1.9 шифрование
1.2 Оценка и применение принципов управления безопасности
1.2.1 Особенности безопасности, которые соответствуют бизнес -стратегии, целям, миссиям и целям
1.2.2 Организация процесса
1.2.3 Роль и ответственность организации
1.2.4 Структура управления безопасности
1.2.5 должен заботиться о и проверке надлежащей осмотрительности
1.3 Разработка, документирование и реализация политик безопасности, стандартов, процедур и руководящих принципов
1.3.1 Политика безопасности
1.3.2 Стандарты, базовые показатели и руководящие принципы
1.3.3 Программа
1.4 Концепция и метод понимания и моделирования угроз применения
1.4.1 Идентификационная угроза
1.4.2 OK и нарисуйте потенциальные атаки
1.4.3. Выполнение упрощенного анализа
1.4.4 Сортировка приоритета и ответ
1.5 Применение концепций управления на основе риска к цепочке поставок
1.6 Сводка этой главы
1,7 пункта экзамена
1.8 письменный эксперимент
1.9 Просмотреть вопросы
Глава 2 Концепции безопасности персонала и управления рисками
2.1 Политика и процедуры безопасности персонала
2.1.1 Скрининг и набор кандидатов
2.1.2 Трудовое соглашение и стратегия
2.1.3 Процедуры входа и отставки
2.1.4 Соглашения и контроль поставщиков, консультантов и подрядчиков
2.1.5 Требования к стратегии соответствия
2.1.6 Требования к стратегии конфиденциальности
2.2 Управление безопасности
2.3 Понять и применить концепцию управления рисками
2.3.1 Термин риска
2.3.2 Идентификационная угроза и уязвимость
2.3.3 Оценка/анализ риска
2.3.4 Ответ риска
2.3.5 Выберите и реализуйте меры управления
2.3.6 Применимый тип управления
2.3.7 Оценка контроля безопасности
2.3.8 наблюдение и измерение
2.3.9 Оценка активов и отчет
2.3.10 Непрерывное улучшение
2.3.11 Структура риска
2.4 Установить и поддерживать программы по безопасности, образованию и обучению
2.5 Функции безопасности управления
2.6 Сводка этой главы
2.7 ОБСУЖСКОЕ ОБЛАСТИ
2.8 письменный эксперимент
2.9 Просмотреть вопросы
Глава 3 Непрерывный план бизнеса
3.1 Введение в бизнес непрерывный план.
3.2 Объем проекта и план
3.2.1 Анализ бизнес -организации
3.2.2 Выберите команду BCP
3.2.3 Требования к ресурсам
3.2.4 Требования к закону и нормативным актам
3.3 Оценка воздействия на бизнес
3.3.1 Определить приоритет
3.3.2 Признание риска
3.3.3 Оценка возможностей
3.3.4 Оценка воздействия
3.3.5 Сортировка приоритета ресурсов
3.4 Непрерывный план
3.4.1 Разработка стратегии
3.4.2 Подготовка и обработка
3.5 Утверждение и реализация плана
3.5.1 Утверждение плана
3.5.2 Реализация плана
3.5.3 Обучение и образование
3.5.4 Документация BCP
3.6 Сводка этой главы
3.7 Экзаменационные пункты
3.8 письменный эксперимент
3.9 Просмотреть вопросы
Глава 4 Закон, правила и соответствие
4.1 Классификация права
4.1.1 Уголовное право
4.1.2 Гражданское право
4.1.3 Административное право
4.2 Закон
4.2.1 Компьютерное преступление
4.2.2 Права интеллектуальной собственности
4.2.3 Лицензия
4.2.4 Управление импортом/экспортом
4.2.5 Конфиденциальность
4.3 Соответствие
4.4 Контракт и покупка
4.5 Сводка этой главы
4.6.
4.7 письменный эксперимент
4.8 Просмотреть вопросы
Глава 5 Защита безопасности активов
5.1 Распознавание и классификацию активов
5.1.1 Определение конфиденциальных данных
5.1.2 Классификация определения данных
5.1.3 Определение классификации активов
5.1.4. Определите контроль безопасности данных
5.1.5 Понять статус данных
5.1.6 Информация и активы управления
5.1.7 Метод защиты данных
5.2 Определить владение данными
5.2.1 Владелец данных
5.2.2 Владелец актива
5.2.3. Владелец бизнеса/задачи
5.2.4 Пользователи данных
5.2.5 Администратор
5.2.6 Хранитель
5.2.7 Пользователь
5.2.8 Защита конфиденциальности
5.3 Использование базовой линии безопасности
5.3.1 Определение объема и настройка по требованию
5.3.2 Критерии отбора
5.4 Сводка этой главы
5.5 ОБСУЖДЕНИЯ
5.6 письменный эксперимент
5.7. Просмотрите вопросы
Глава 6 Алгоритм криптики и симметричного ключа
6.1 Исторический веха криптографии
6.1.1 Пароль Цезаря
6.1.2 Американская гражданская война
6.1.3 Ультра и загадка
6.2 Основные знания криптографии
6.2.1 Цели криптографии
6.2.2 Концепция криптографии
6.2.3 Код математики
6.2.4 Пароль
6.3 Современная криптография
6.3.1 Ключ пароля
6.3.2 Алгоритм симметричного ключа
6.3.3 Алгоритм асимметричного ключа
6.3.4 Алгоритм Лолона
6.4 Симметричный пароль
6.4.1 Стандарт шифрования данных
6.4.2 Triple des
6.4.3 Международный алгоритм шифрования данных
6.4.4 Blowfish
6.4.5 Skipjack
6.4.6 Хороший стандарт шифрования
6.4.7 Управление симметричными ключами
6.5 Жизненный цикл пароля
6.6 Сводка этой главы
6.7 Экзаменационные пункты
6.8 письменный эксперимент
6.9 Просмотреть вопросы
Глава 7 Приложение PKI и пароля
7.1 асимметричный пароль
7.1.1 открытый ключ и закрытый ключ
7.1.2 RSA
7.1.3 El Gamal
7.1.4 Овальная кривая
7.2 Функция Shalement
7.2.1 SHA
7.2.2 MD2
7.2.3 MD4
7.2.4 MD5
7.3 Цифровая подпись
7.3.1 HMAC
7.3.2 Стандарт цифровой подписи
7.4 Инфраструктура открытого ключа
7.4.1 Сертификат
7.4.2 Учреждение эмиссии
7.4.3 Генерация и уничтожение сертификатов
7.5 Асимметричное управление ключами
7.6 Исследования кода приложения
7.6.1 Портативное оборудование
7.6.2 Электронная почта
7.6.3 Веб -приложение
7.6.4 Цифровое управление авторским правом
7.6.5
7.7 Атака пароля
7.8 Резюме этой главы
7.9 Экзаменационные пункты
7.10 Письменный эксперимент
7.11 Обзорные вопросы
Глава 8 Принципы модели безопасности, проектирование и возможности
8.1 Внедрение и управление инженерными процессами с использованием принципов проектирования безопасности
8.1.1 Объект и субъект
8.1.2 закрытые и открытые системы
8.1.3 Технология, используемая для обеспечения конфиденциальности, целостности и доступности
8.1.4 Управление
8.1.5 Доверие и гарантия
8.2 Понимание основных концепций моделей безопасности
8.2.1.
8.2.2 Модель статуи
8.2.3 Модель потока информации
8.2.4 Модель не -заинтересованности
8.2.5 Взять модель
8.2.6 Матрица управления доступом
8.2.7 Модель колокола Лападулы
8.2.8 модель BIBA
8.2.9 Кларк-Уилсон Модель
8.2.10 модель BREME и NASH
8.2.11 Модель Goguen-Meseger
8.2.12 Модель Сазерленда
8.2.13 Модель-деннг Грэм
8.3 Выберите меры управления на основе требований безопасности системы
8.3.1 Серия радуги
8.3.2 Классификация TCSEC и необходимые функции
8.3.3 Стандарты GM
8.3.4 Руководства по реализации промышленности и международной безопасности
8.3.5 Сертификация и идентификация
8.4 Понять функции безопасности информационных систем
8.4.1 Защита памяти
8.4.2 Виртуализация
8.4.3 Модуль доверенной платформы
8.4.4 Интерфейс
8.4.5 Устойчивость к ошибкам
8.5 Сводка этой главы
8.6 Экзаменационные пункты
8.7 письменный эксперимент
8.8 Обзор вопросов
ГЛАВА 9 БЕЗОПАСНОСТЬ БЕЗОПАСНЫ
9.1 Оценить и смягчить уязвимости безопасности
9.1.1 оборудование
9.1.2 Прошивка
9.2 Клиентская система
9.2.1 applet
9.2.2 Локальный кеш
9.3 Серверная система
9.4 Безопасность системы базы данных
9.4.1 Агрегация
9.4.2 Рассуждение
9.4.3.
9.4.4 Анализ данных
9.4.5 крупномасштабная параллельная система данных
9.5 Распределенные системы и безопасность конечной точки
9.5.1 Облачные системы и облачные вычисления
9.5.2 Расчет сетки
9.5.3 равная сеть
9.6 Интернет вещей
9.7 Система промышленного управления
9.8 Оценить и смягчить уязвимости на основе веб -систем
9.9 Оценка и смягчение уязвимостей в мобильных системах
9.9.1 Безопасность оборудования
9.9.2 Безопасность приложения
9.9.3 BYOD Следующая точка
9.10 Оценить и смягчить уязвимости в встроенных устройствах и системах физики информации
9.10.1 Примеры встроенных систем и статических систем
9.10.2 Методы защиты встроенных и статических систем
9.11 Базовый механизм защиты безопасности
9.11.1 Технический механизм
9.11.2 Политики безопасности и компьютерная архитектура
9.11.3 Стратегический механизм
9.12 Общие архитектурные дефекты и проблемы безопасности
9.12.1 Скрытый канал
9.12.2 Атаки и проблемы безопасности на основе дефектов проектирования или кодирования
9.12.3 Программирование
9.12.4 Время, изменение статуса и прерывание связи
9.12.5 Интеграция технологий и процессов
9.12.6 Электромагнитное излучение
9.13 Резюме этой главы
9.14.
9.15 Письменный эксперимент
9.16 Обзор Вопросы
Глава 0 Требования к физической безопасности
10.1 Принципы безопасности для дизайна площадки и объекта
10.1.1 План безопасности.
10.1.2 Выбор дерева
10.1.3 Видимая степень
10.1.4 Стихивание
10.1.5 Дизайн объекта
10.2 Реализация контроля безопасности сайта и объектов
10.2.1 Отказ устройства
10.2.2 Проводная комната
10.2.3 Сервер и центр обработки данных
10.2.4 Медицинское хранилище
10.2.5 Хранение доказательств
10.2.6 Ограниченные зоны и рабочие зоны безопасности
10.2.7 Инфраструктура и HVAC
10.2.8. Предотвращение, обнаружение и противопожарная защита
10.3 Реализация и управление физической безопасностью
10.3.1 Контроль безопасности границы
10.3.2 Внутренний контроль безопасности
10.4 Резюме этой главы
10,5 ключевых тестовых точек
10.6 Письменный эксперимент
10.7 Просмотреть вопросы
Глава 1 Безопасная сетевая архитектура и защита сетевых компонентов
11.1 модель OSI
11.1.1 История модели OSI
11.1.2 Функция OSI
11.1.3 Упаковка/разблокировка
11.1.4 Уровень модели OSI
11.2 модель TCP/IP
11.3 Соглашение о слиянии
11.4 Беспроводная сеть
11.4.1 Защита точек беспроводного доступа
11.4.2 Защитите SSID
11.4.3 на расследовании -sisite
11.4.4 Использование протокола безопасного шифрования
11.4.5 Антенна размещение
11.4.6 Тип антенны
11.4.7. Регулировать управление уровнем мощности
11.4.8 WPS
11.4.9 Использование принудительного портала
11.4.10 Общие программы безопасности Wi-Fi
11.4.11 Беспроводная атака
11.5 Безопасные сетевые компоненты
11.5.1 Контроль доступа к сети
11.5.2 Брандмауэр
11.5.3 Безопасность конечной точки
11.5.4.
11.6 Кабель, беспроводная, топология, коммуникация и трансмиссионная медиа -технология
11.6.1 трансмиссионная среда
11.6.2 Топология сети
11.6.3 Беспроводная связь и безопасность
11.6.4 Технология локальной сети
11.7 Резюме этой главы
11.8 Экзаменационные пункты
11.9 Письменный эксперимент
11.10 ОБЗОР Вопросы
Глава 2 Безопасная коммуникация и сетевая атака
12.1 Механизм безопасности сети и протоколов
12.1.1 Протокол безопасной связи
12.1.2 Протокол проверки идентификации
12.2 Безопасность голосовой связи
12.2.1 VoIP
12.2.2 Социальная инженерия
12.2.3 Обман и злоупотребление
12.3 Мультимедийное сотрудничество
12.3.1 Отдаленная конференция
12.3.2 Мгновенное общение
12.4 Управление безопасностью электронной почты
12.4.1.
12.4.2 Понимание вопросов безопасности электронной почты
12.4.3 Решение по безопасности электронной почты
12.5 Управление безопасностью удаленного доступа
12.5.1 План безопасности удаленного доступа
12.5.2.
12.5.3 Централизованная служба удаленной аутентификации
12.6 Виртуальная частная сеть
12.6.1 Туннельная технология
12.6.2 Рабочий механизм VPN
12.6.3 Общий протокол VPN
12.6.4 Виртуальная локальная сеть
12.7 Виртуализация
12.7.1 Виртуальное программное обеспечение
12.7.2 Виртуализационная сеть
12.8 Преобразование сетевого адреса
12.8.1 Частный IP -адрес
12.8.2 Stateful Nat
12.8.3 Статический и динамичный NAT
12.8.4 Автоматическое распределение IP
12.9 Технология обмена
12.9.1 Обмен
12.9.2
12.9.3 Виртуальная схема
12.10 WAN Technology
12.10.1 Технология соединения WAN
12.10.2 Соглашение о наборе -упаковке
12.11 Различные функции управления безопасности
12.11.1 Прозрачность
12.11.2 Проверка целостности
12.11.3 Механизм передачи
12.12 Границы безопасности
12.13 Предотвратить или облегчить сетевые атаки
12.13.1 DOS и DDOS
12.13.2 Кража. Слушайте
12.13.3 Подделка/камуфляж
12.13.4 переиграть атаку
12.13.5 Измените атаку
12.13.6 Анализ Анализ Обман
12.13.7 DNS Токсичный, обман и угон
12.13.8 Super Link Deception
12.14 Резюме этой главы
12.15 Ключевые моменты для экзаменов
12.16 Письменный эксперимент
12.17 Обзор Вопросы
Глава 3 Управление идентификация и аутентификация
13.1 контролировать доступ к активам
13.1.1 Сравнение субъекта и объекта
13.1.2 ЦРУ тройной пол и контроль доступа
13.1.3 Типы контроля доступа
13.2 Сравнение распознавания и аутентификации идентичности
13.2.1 Регистрация и доказательство личности и доказательства
13.2.2 Авторизация и подотчетность
13.2.3 Коэффициент проверки идентификации
13.2.4 Пароль
13.2.5 Смарт -карта и токен
13.2.6 Биометрическая технология
13.2.7 Аутентификация с несколькими факторами
13.2.8 Проверка оборудования
13.2.9 Проверка личности услуг
13.3 Внедрение управления идентификацией
13.3.1 Одиночный вход
13.3.2 Система управления учетными данными
13.3.3 Интегрированная служба идентификации
13.3.4 Управление
13.3.5 Протокол AAA
13.4 Жизненный цикл конфигурации управления и конфигурации управления
13.4.1 Конфигурация доступа
13.4.2 Обзор учетной записи
13.4.3 Снятие счета
13.5 Резюме этой главы
13.6 ОБСУЖСКОЕ ОБЛАСТИ
13.7 Письменный эксперимент
13.8 Обзор вопросов
Глава 4 Контроль и мониторинг доступа
14.1 Сравнение модели управления доступом
14.1.1 Сравнение органов, прав и привилегий
14.1.2 Понимание механизма авторизации
14.1.3 Определите требования с использованием политики безопасности
14.1.4 Реализация глубины защиты
14.1.5 Модель контроля доступа
14.1.6 Автономный контроль доступа
14.1.7 Неавтономный контроль доступа
14.2 Понять атаку контроля доступа
14.2.1 Элемент риска
14.2.2 Идентификация активов
14.2.3 Идентификационная угроза
14.2.4 Уязвимость идентификации
14.2.5 Общие атаки контроля доступа
14.2.6 Обзор метода защиты
14.3 Резюме этой главы
14.4 Экзаменационные пункты
14.5 Письменный эксперимент
14.6 ОБЗОР Вопросы
Глава 5 Оценка и тестирование безопасности
15.1 Оценка и тестирование
15.1.1 Тестирование безопасности
15.1.2 Оценка безопасности
15.1.3 Аудит безопасности
15.2 Разработка оценки уязвимости
15.2.1 Описание уязвимости
15.2.2 Сканирование уязвимости
15.2.3 Тест на проникновение
15.3 Тестовое программное обеспечение
15.3.1 Обзор и тестирование кода
15.3.2 Интерфейс -тест
15.3.3 Неискрисное тестирование
15.3.4 Анализ охвата теста
15.3.5 Мониторинг веб -сайта
15.4 Реализация процедур управления безопасностью
15.4.1 Обзор журнала
15.4.2 Управление счета
15.4.3 ПРОВЕРКА РАСПОЛОЖЕНИЯ
15.4.4 Ключевые показатели эффективности и риска
15.5 Сводка этой главы
15.6 ОБСУЖДЕНИЕ
15.7 Письменные эксперименты
15.8 ОБЗОР Вопросы
Глава 6 Управление операцией безопасности
16.1 Концепция операции безопасности приложения
16.1.1 Знайте, что ему нужно и минимальные привилегии
16.1.2 Разделение обязанностей
16.1.3 Ротация работы
16.1.4 Принудительный отпуск
16.1.5 Управление учетными записями привилегия
16.1.6 Управление информацией Информационно -жизненный цикл
16.1.7 Протокол уровня обслуживания
16.1.8 Обратите внимание на безопасность персонала
16.2 Ресурсы конфигурации безопасности
16.2.1 Управление аппаратными и программными активами
16.2.2 Защита физических активов
16.2.3 Управление виртуальными активами
16.2.4 Управление облачными активами
16.2.5 Управление СМИ
16.3 Управление конфигурацией
16.3.1 Базовая линия
16.3.2 Создайте базовые показатели с использованием технологии зеркалирования
16.4 Управление изменениями
16.4.1 Анализ воздействия на безопасность
16.4.2 Управление версией
16.4.3 документация по конфигурации
16.5 Управление патчами и снижение уязвимости
16.5.1 Управление системой
16.5.2 Управление патчами
16.5.3 Управление уязвимыми
16.5.4 Общие уязвимости и риски
16.6 Резюме этой главы
16.7 Ключевые моменты для экзаменов
16.8 письменный эксперимент
16.9 Обзор Вопросы
7 Капитал и реакция мероприятия
17.1 Управление реакцией на событие
17.1.1 Определение события
17.1.2 Шаги ответа на событие
17.2 Реализация тестирования и профилактических мер
17.2.1 Основные меры профилактики
17.2.2 Понимание атаки
17.2.3 Система обнаружения и профилактики вторжений
17.2.4 Конкретные меры профилактики
17.3 Регистрация, мониторинг и аудит
17.3.1 Записи журнала и мониторинг
17.3.2 Экспортный мониторинг
17.3.3 Аудит оценки эффекта
17.3.4 Аудит и обзор безопасности
17.3.5 Отчет результатов аудита
17.4 Резюме этой главы
17.5 Ключевые моменты для экзаменов
17.6 Письменный эксперимент
17.7 ОБЗОР Вопросы
Глава 8 План аварийного восстановления
18.1 Суть бедствия
18.1.1 Стихивание
18.1.2 Люди - человеческая катастрофа
18.2 Понимание восстановления системы и устойчивости к разлому
18.2.1 Защита драйверов жесткого диска
18.2.2 Защитный сервер
18.2.3 Защитите источник питания
18.2.4 Вера выздоровела
18.2.5 Качество обслуживания
18.3 Стратегия восстановления
18.3.1 Определите приоритет бизнес -единиц
18.3.2 Кризисное управление
18.3.3 Экстренная связь
18.3.4 Восстановление рабочей группы
18.3.5 Альтернативные рабочие станции
18.3.6 Соглашение о взаимной помощи
18.3.7 Восстановление базы данных
18.4 Разработка плана восстановления
18.4.1 Аварийный ответ
18.4.2 Уведомление персонала
18.4.3 Оценка
18.4.4
18.4.5 Соглашение об хостинге программного обеспечения
18.4.6 Внешнее общение
18.4.7 Общественные объекты
18.4.8 Логистика и поставка
18.4.9 Сравнение восстановления и восстановления
18.5 Обучение, сознание и записи документов
18.6 Тест и техническое обслуживание
18.6.1 Тест Пасса
18.6.2 Структурная тренировка
18.6.3 Симуляционный тест
18.6.4 Параллельный тест
18.6.5 Полностью прерванное тестирование
18.6.6 Техническое обслуживание
18.7 Резюме этой главы
18,8 ключевые моменты для экзаменов
18.9 Письменный эксперимент
18.10 ОБЗОР Вопросы
Глава 9 Расследование и этика
19.1 Расследование
19.1.1 Тип опроса
19.1.2 Доказательства
19.1.3 Процесс расследования
19.2 Основная категория компьютерной преступности
19.2.1 Военный и разведывательный атака
19.2.2 Коммерческая атака
19.2.3 Финансовая атака
19.2.4 Террористическая атака
19.2.5 Злоупотребление атаки
19.2.6 Взволнованная атака
19.3 Моральные нормы
19.3.1 (ISC) 2 Кодекс этики
19.3.2 Моральные спецификации и Интернет
19.4 Резюме этой главы
19,5 ОБЗОРОГО БОЛЬШЕ
19.6 Письменные эксперименты
19.7 ОБЗОР Вопросы
Глава 20 Безопасность разработки программного обеспечения
20.1 Обзор контроля разработки системы
20.1.1 Разработка программного обеспечения
20.1.2 Жизненный цикл разработки системы
20.1.3 Модель жизненного цикла
20.1.4 Gantu и Pert
20.1.5 Управление изменением и конфигурацией
20.1.6 Метод DevOps
20.1.7 Интерфейс прикладного программирования
20.1.8 Тест программного обеспечения
20.1.9 Кодовой репозиторий
20.1.10 Протокол уровня обслуживания
20.1.11 Закупка программного обеспечения
20.2 Создание базы данных и хранения данных
20.2.1 Архитектура системы управления базами данных
20.2.2 по делам базы данных
20.2.3 Безопасность многоуровневых баз данных
20.2.4 ODBC
20.2.5 NoSQL
20.3 Данные и информацию хранения
20.3.1 Тип памяти
20.3.2 Угроза памяти
20.4 Понимание систем, основанных на знаниях
20.4.1 Экспертная система
20.4.2 машинное обучение
20.4.3 Нейронная сеть
20.4.4 Заявление о безопасности
20.5 Сводка этой главы
20.6 ОБЗОРЫЕ
20.7 Письменные эксперименты
20.8 Обзор вопросов
Глава 21 Злоупотребление кода и приложений
21.1 Злоупотребленный код
21.1.1 Источник вредоносного кода
21.1.2 Вирус
21.1.3 Логическая бомба
21.1.4 Троян Троян
21.1.5 Червь
21.1.6 Шпионское программное обеспечение и рекламное программное обеспечение
21.1.7 Атака нулевого дня
21.2 Атака пароля
21.2.1 Атака пароля угадайте атаку
21.2.2 Словарь атака
21.2.3 Социальная инженерия
21.2.4 Контрмеры
21.3 Атака приложения
21.3.1 переполнение буфера
21.3.2 Время теста для использования времени
21.3.3 Бэкдор
21.3.4 Улучшение разрешений и руткита
21.4 Безопасность веб -приложений
21.4.1 Сценарий Cross -Site
21.4.2 Подделка по перекрестному запросу
21.4.3 атака инъекции SQL
21.5 разведка атака
21.5.1 обнаружение IP
21.5.2 Сканирование порта
21.5.3 Сканирование уязвимости
21.6 Камуфляжная атака
21.6.1 IP -обман
21.6.2 Сессия угон
21.7 Резюме этой главы
21,8 ОБСУЩАНИЯ
21.9 Письменный эксперимент
21.10 ОБЗОР Вопросы
Приложение Ответ письменного эксперимента
Приложение B обзорные вопросы Ответ Ответ
Содержание пунктирное

Введение в контент

Все цели экзамена в значительной степени покрыты:
◆ Безопасность и управление рисками
◆ Безопасность активов
◆ Архитектура безопасности и инженерия безопасности
◆ Коммуникация и безопасность сети
◆ Управление идентификацией и доступом
◆ Оценка безопасности и тестирование
◆ Безопасная операция
◆ Безопасность разработки программного обеспечения
Об авторе

(Красота) Майк·Майк Чаппл, (США) Джеймс·Майкл·Джеймс Майкл Стюарт, (Мидиа) Даррелл·Даррил Гибсон (Даррил Гибсон) переводится Ван Лянцяном

Майк·Майк Чаппл, CISSP, PhD, Security+, CISA, CYSA+, доцент ИТ, аналитика и операции, Университет Нотр -Дам. Он занимал должность директора по информационным институтам, агентства национальной безопасности и сотрудника ВВС США. Он специализируется на обнаружении вторжения в сеть и контроле доступа. Майк часто пишет на веб -сайте SearchSecurity, к которому принадлежит TechTarget, и написал более 25 книг, в том числе (ISC): официальная коллекция CISSP, учебное пособие Comptia CSA+ и кибер -война: информационная война в взаимосвязанном мире.