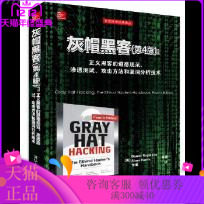
Подлинная книга Grey Cap Hacker (4 -е издание): моральные нормы, тесты на проникновение, методы атаки и анализ уязвимостей Технология хакеры юстиции Даниэль Регаладо, Университет Шон Ханрр Цинхуа из университета Цинхуа

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


Книжный магазин Lianrui Guangwen&Middot; уведомление о покупке
1. Эта книгаГарантировать искреннююПожалуйста, будьте уверены, чтобы купить.
2. Книги этого магазина - все акции,Возьмите заказ на день до 15:00Мы справимся с этим как можно скорее.В особых обстоятельствах магазин свяжется с вами вовремя.
3. Пожалуйста, обратите внимание на логистическую информацию самостоятельно после доставки. Если у вас есть какие -либо вопросы, вовремя свяжитесь с обслуживанием клиентов. Мы будем общаться и договориться с экспресс -доставкой вовремя.Пожалуйста, проверьте как можно скорее после получения товара,Поддержка 7 дней без причины для возврата товаров, доставка грузовых перевозокСущностьЕсли товары возвращаются из -за проблем с качеством, наш магазин осуществляется от возврата.
4.Забронируйте друзья, текст бесценен, не дайте плохой обзор по желанию,Спасибо!Если у вас есть какое -либо неудовлетворенность после получения книги, пожалуйста, свяжитесь с нашим магазином, пока не будете удовлетворены!ПересечениеПересечение
Добрые советы: Для защиты окружающей среды мы присоединимся к этому магазинуЭлектронный счетплан!волосыБилеты будут отправлены в форме, сейчасКорпоративные пользователи должны предоставить налоговые номераПожалуйста, закажите налоговый номер и онлайн -обслуживание клиентов для получения подробной информации, пожалуйста, поймите неудобства, допущенные вами!
Основная информация
Автор: [красота] Даниэль Регаладо, Шон Харр
Пресса: издательство Tsinghua University Press
Дата публикации: 2018--01
Основные моменты
'Настоятельно рекомендуется, чтобы каждый, кто хочет быстро освоить технологии безопасности, прочитать эту книгу.'
——Введение в контент
Технология режущегося для обнаружения и ремонта ключевых лазейков безопасности
Длинная стратегия безопасности, раскрытая многими экспертами по безопасности, помогает вам укрепить сеть и избежать цифровых бедствий.Hate Hate Hacker (4 -е издание): Моральные нормы, тестирование проникновения, метод атаки и анализ уязвимостей. Эксперименты по исследованиям и тестированию на развертывание и покажите, как хакеры могут получить разрешения на доступ, атаковать сетевые устройства, написать и вводить вредоносной код, а также занимать веб -приложения и браузеры.Сокровищница знаний со временем также подробно объясняет такие темы, как атаки уязвимости Android, технологии обратного инженера и сетевой законодательство.
основное содержание
● Используйте EtterCap и EvilGrade, чтобы создать и запустить атаки обмана
● Используйте Fuzette, чтобы вызвать ошибки и разрушить программное обеспечение
● Инвазивное сетевое аппаратное оборудование, такое как маршрутизаторы Cisco, коммутаторы
● Используйте технологии обратной инженерной инженерии, чтобы запустить лазейки на программном обеспечении на Windows и Linux
Технология режущегося для обнаружения и ремонта ключевых лазейков безопасности
Длинная стратегия безопасности, раскрытая многими экспертами по безопасности, помогает вам укрепить сеть и избежать цифровых бедствий.Hate Hate Hacker (4 -е издание): Моральные нормы, тестирование проникновения, метод атаки и анализ уязвимостей. Эксперименты по исследованиям и тестированию на развертывание и покажите, как хакеры могут получить разрешения на доступ, атаковать сетевые устройства, написать и вводить вредоносной код, а также занимать веб -приложения и браузеры.Сокровищница знаний со временем также подробно объясняет такие темы, как атаки уязвимости Android, технологии обратного инженера и сетевой законодательство.об авторе
Об авторе
Даниэль Регаладо (также известный как Danux) получил сертификат CISSP, OSCP, OSCE и CREA.Каталог
Каталог
Часть ⅰ быстро класс: подготовить войну
Zhang Moral Hacker and Legal System 3
1.1 Понять смысл вражеской стратегии 3 3
1.2 ПРОЦЕСС 4 DUSICE HACKER 4
1.2.1 Процесс испытания Soning 5
1.2.2 Подход к аморальным хакерам 7
1.3 Повышение сетевого метода 8
1.3.1 Учиться у различных сетевых методов 8
1.3.2 О''
1.4 Раскрытие уязвимости 13
1.4.1 Различные углы сторон во всех сторонах 14
1.4.2 Средний конец 14
1.4.3 CERT в настоящее время принят рабочий процесс 15
1.4.4 Организация интернет -безопасности 16
1.4.5 Споры все еще будут существовать 17
1.4.6 Нет бесплатной ошибки 18. 18
1.4.7 План BUCK BOUNTY 19
1.5 Резюме этой главы 19
1.6 Ссылки 20
1.7 Расширение Читает 21
Глава 2 Навыки программирования 23
2.1 C. Язык программирования 23
2.1.1 C Основная структура языка 23
2.1.2 Пример программы 27
2.1.3 Используйте GCC для компиляции 28
2.2 Память компьютера 29
2.2.1 Доступ к памяти (ОЗУ) 29
2.2.2 байт -заказ 29
2.2.3 Сегменты памяти 30
2.2.4 Программа в памяти 30
2.2.5 Подушка 31
2.2.6 Строка в памяти 31
2.2.7 Указатель 31
2.2.8 Сводка знаний памяти 32
2.3 Intel Процессор 32
2.4 Журнал. Основы языка 33
2.4.1 Инструкции по машине, язык сборки и язык C 33
2.4.2 AT&T и NASM 33
2.4.3 Режим адресации 36
2.4.4 Структура файла сборки 37
2.4.5 Процесс компиляции 37
2.5 Используйте GDB для отладки 37
2.5.1 GDB Basic 38
2.5.2 Используйте GDB для компиляции 39
2.6 Навыки программирования Python 40
2.6.1 Получить Python 40
2.6.2 Python's Hello World Program 40
2.6.3 Python Object 41
2.6.4 Строка 41
2.6.5 Номер 42
2.6.6 Список 43
2.6.7 Словарь 44
2.6.8 Операция файла Python 45
2.6.9 Python Площаю программирование слов 46
2.7 Резюме этой главы 47
2.8 Ссылки 47
2.9 Чтение расширения 47
Глава 3 Статический анализ 49
3.1 Моральный обратный проект 49
3.2 Причины использования обратной инженерии 50 50
3.3 Анализ исходного кода 51
3.3.1 Инструмент аудита исходного кода 51
3.3.2 Практичности инструмента аудита исходного кода 53
3.3.3 Ручной аудит исходного кода 54
3.3.4 Анализ автоматического исходного кода 59
3.4 Бинарный анализ 60
3.4.1 Аудит ручной работы Dinary Code 60
3.4.2 Инструмент автоматического бинарного анализа 72
3.5 Сводка этой главы 74
3.6 Снятие расширения 74
Глава 4 Используйте IDA Pro для анализа 75
4.1 Статический анализ трудностей 75
4.1.1. Двоичный файл 75
4.1.2 Статическая ссылка программа и Flair 77
4.1.3 Анализ структуры данных 83
4.1.4 Странное место скомпилированного C -кода 87
4.2 Extension IDA Pro 89
4.2.1 Idapython Script 90
4.2.2 Выполнить код Python 98
4.3 Резюме этой главы 98
4.4 Чтение расширения 98
Глава 5 Мир смутного теста 1
5.1 Введение в смутный тест 1
5.2 Выберите «Объектив 2
5.2.1 Входной тип 2
5.2.2 легко автоматизировать 2
5.2.3 Сложность 3
5,3 типа вагиометра 4
5.3.1 Mutant Blur 4 4
5.3.2 Сгенерировать нечеткое устройство 5
5.4 Начало 5
5.4.1 Найдите нечеткий тестовый шаблон 6
5.4.2 Экспериментальный 5-1: получить образец 7 из интернет-архивов 7
5.4.3 Используйте покрытие кода, чтобы выбрать отличный набор шаблонов 8
5.4.4 Эксперимент 5-2: Дополнительные образцы для расплывчатого тестирования 9
5.5 Peach Fuzzy Test Framework 1
5.5.1 Peach Fuzzy Strategy 115
5.5.2 Важность скорости 116
5.5.3 Анализ аварии 116
5.5.4.
5.5.5 Другое мутант Blur 121
5.6 Сгенерировать Fuzette 121
5.7 Эта глава - резюме 122
5.8 Чтение расширения 122
Глава 6 Стратегия ShellCode 125
Глава 7 Компиляция Linux SheltCode 139
Атака уязвимости части II
Глава 8 на основе атаки обмана 171
Глава 9 атаковать Cisco Router 191
Глава глава базовая атака уязвимости Linux 213
Глава 1 Атака уязвимости Linux 235
Глава 2 Атака уязвимости Windows 261
Глава 3 Обход защиты памяти Windows 281
Глава 4 Атака Модель управления доступом к окнам 303
Глава 5 Attack Web Application 351
Глава 6 Атака, т.е.: упаковка переполнения атаки 373
Глава 7 Атака, т.е. многоразовая технология после выпуска 391
Глава 8 Используйте говядину, чтобы атаковать клиента 409
Глава 9 на основе сравнения патчей 1-дневная разработка уязвимости 433
Часть III часть анализа вредоносных программ
Глава 20 Анализ Android -вредоносной программы 457
Глава 21 Анализ программного обеспечения для вымогательства 475
Глава 22 Анализ 64 Parement of Malid Software 495
Глава 23 Следующее поколение обратное проект 513
Похожего контента пока нетПохожего контента пока нетПохожего контента пока нетПохожего контента пока нет