Андоид приложений тест безопасности и защитная защита Android Application Research Book Book Book Android Приложение Запись безопасности должна -прочитать тест безопасности+подкрепление безопасности комплексный и точный приложение для улучшения.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



Тест и защиту Android приложения и защита
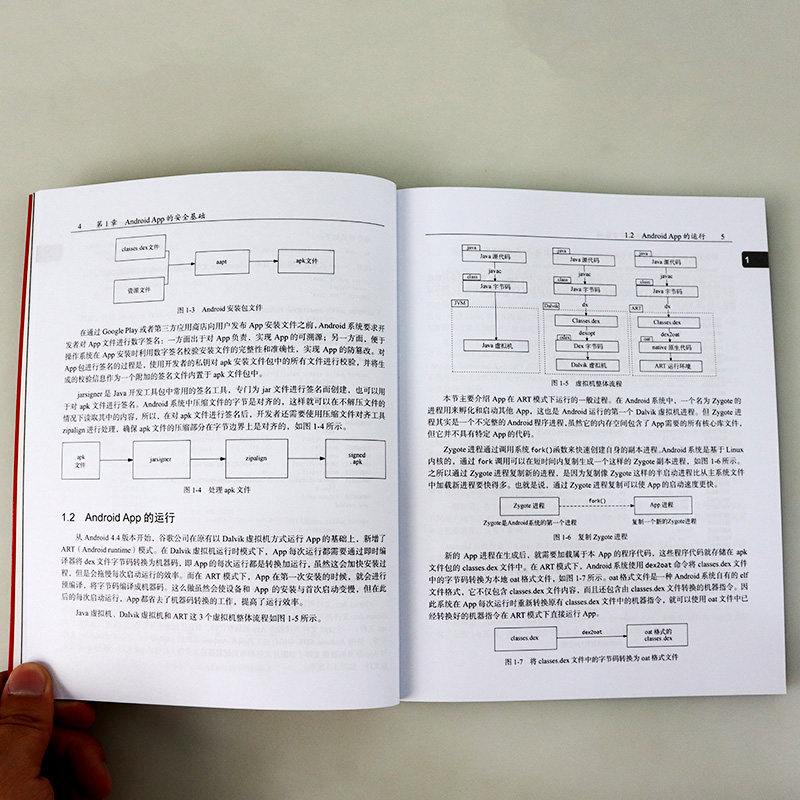
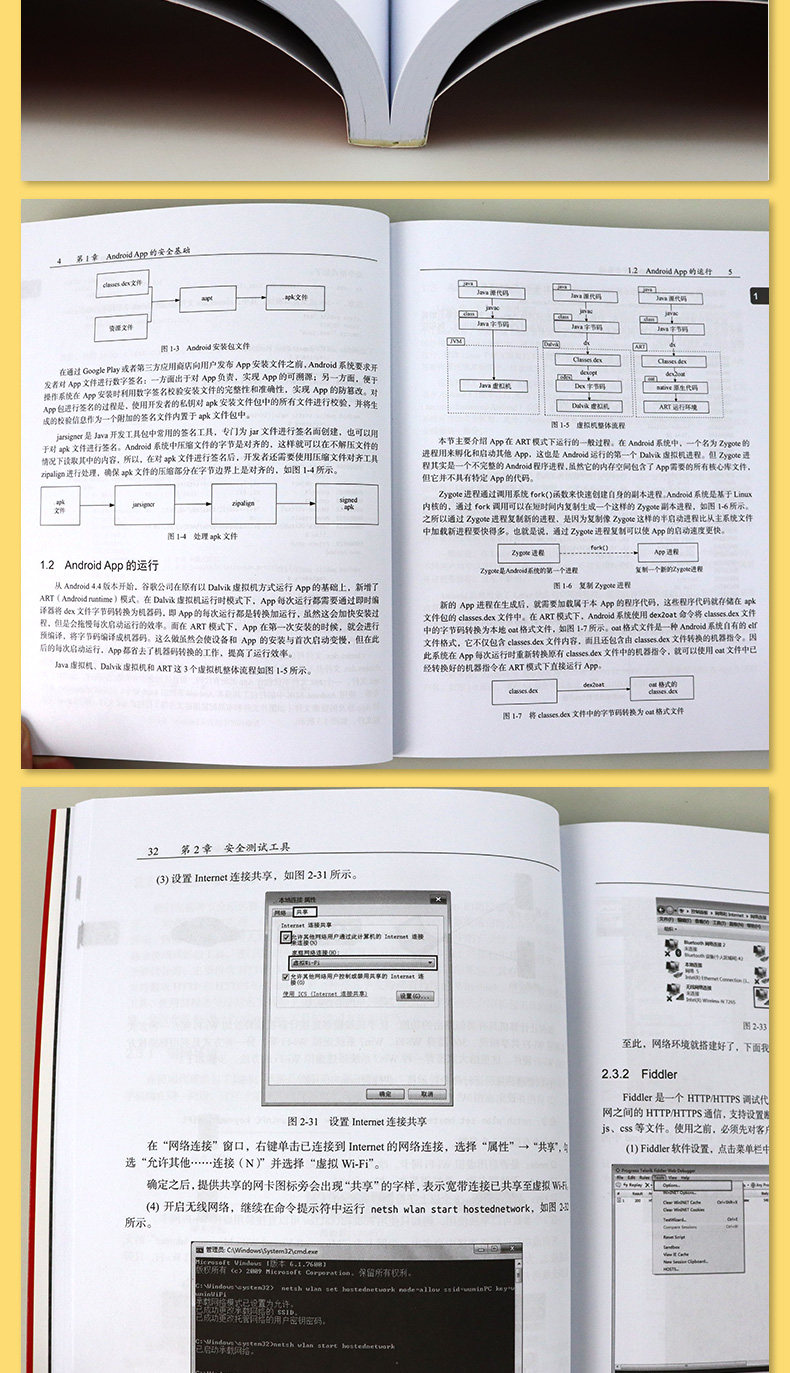
«Тест и защита приложений Android» полностью представляет технологию безопасности и защиты приложений Android.*Некоторые кратко представили Фонд безопасности приложений Android, включая процесс генерации и эксплуатации приложений Android, и модель безопасности системы Android. Структура тестирования, связанная с приложениями Android.Эта книга посвящена тому, как использовать технологии безопасности для проведения тестирования и защиты приложений с точки зрения практических применений. Тестирование.
Глава 1 Основная базовая основа Android App 1
1.1 Генерация приложения Android 1
1.2 Работа Android App 4
1.3 Модель безопасности системы Android 7
1.3.1 Android User Management 7
1.3.2 Soundbox Android System 9
1.4 Резюме 10
Глава 2 Инструмент тестирования безопасности 12
2.1 Инструмент статического анализа 13
2.1.1 Apktool 13
2.1.2 Baksmali 15
2.1.3 Smali 15
2.1.4 DEX2JAR+JD-GUI 15
2.1.5 Jeb 17
2.2 Инструмент динамического анализа 19
2.2.1 DDMS 19
2.2.2 GDB 22
2.2.3 IDA Pro 25
2.2.4 Drozer 28
2.3 Инструмент анализа пакетов 30
2.3.1 Сеть сетевая среда 30
2.3.2 Fiddler 33
2.3.3 Wireshark 38
2.4 Крюк -каркас 39
2.4.1 xposed framework 40
2.4.2 Фрида 43
2.4.3 Внедрение 46
2.5 Резюме 47
Глава 3 Основа за безопасностью 48
3.1 Информационные активы 49
3.2 Структура теста на безопасность 51
3.3 Резюме 54
Глава 4 Тест безопасности кода программы 55
4.1 Требования к тестам на безопасность 56
4.1.1 Операционная среда 56
4.1.2 Анти -Анти -Компиляция 58
4.1.3 Anty -Tampering 60
4.1.4 Профилактика и дискуссия 61
4.1.5 анти -инъекция 63
4.2 Метод испытания на безопасность 64
4.2.1 Операционная среда 64
4.2.2 Anti -Counter -Compilation 68
4.2.3 Anty -Tampering 72
4.2.4 Профилактика и дискуссия 74
4.2.5 Анти -инъекция 84
4.3 Резюме 84
Глава 5 Тест безопасности взаимодействия 85
5.1 Требования к тестам на безопасность 85
5.1.1 Взаимодействие между процессами 85
5.1.2 Взаимодействие экрана 86
5.1.3 WebView Interact 87
5.1.4 Конец интерфейса 88
5.2 Метод испытаний на безопасность 90
5.2.1 Взаимодействие между процессом 90
5.2.2 Взаимодействие экрана 91
5.2.3 WebView Interact 96
5.2.4 Конец интерфейса 100
5.3 Резюме 103
Глава 6 Локальный тест безопасности данных 104
6.1 Требования к тестам на безопасность 106
6.1.1 Данные Создание 106
6.1.2 Хранение данных 107
6.1.3 Обработка данных 108
6.1.4 Обмен данными 109
6.1.5 Резервное копирование данных 109
6.1.6 Разрушение данных 110
6.2 Метод теста на безопасность 110
6.2.1 Данные создают 110
6.2.2 Хранение данных 119
6.2.3 Обработка данных 124
6.2.4 Обмен данными 126
6.2.5 Резервное копирование данных 128
6.2.6 Разрушение данных 129
6.3 Резюме 131
Глава 7 Тест безопасности передачи сети 132
7.1 Требования к тестам на безопасность 133
7.1.1 Транспортный уровень безопасности 134
7.1.2. Шифрование данных 136
7.1.3 Промежуточная атака 137
7.2 Метод теста на безопасность 138
7.2.1.
7.2.2. Шифрование данных 140
7.2.3 Промежуточная атака 142
7.3 Резюме 146
Глава 8 Тест на аутентификацию аутентификации 147
8.1 Требования к тестам на безопасность 150
8.1.1 Процесс регистрации 151
8.1.2 Процесс входа 152
8.1.3 Сессионный процесс 153
8.1.4 Процесс листинга 157
8.1.5 выходило из строя 158
8.2 Метод теста на безопасность 158
8.2.1 Процесс регистрации 159
8.2.2 Процесс входа 163
8.2.3 Сессионный процесс 171
8.2.4 Процесс листинга 173
8.2.5 Процесс объявления 174
8.3 Xiobei 175
Глава 9 Основы безопасности 176
9.1 Приложение Technology Введение 179
9.2 Технология подкрепления первого поколения 181
9.3 Технология подкрепления 2 -го поколения 183
9.4 Технология подкрепления третьего поколения 184
9.5 ТЕХНОЛОГО ТЕХНОЛОГИЯ ЧЕТКРЕЗОВАЯ ГОДА 185
9.6 Резюме 186
Глава 10 Технология статической защиты 188
10.1 Защита исходного кода 188
10.1.1 Управление протекающим плоским 189
10.1.2 непрозрачный предикат 192
10.1.3 строки шифрования 193
10.2 Dex File Atremborment 194
10.2.1 DEX File Общая оболочка 195
10.2.2 Программный метод подкрепление 197
10.2.3 Подкрепление VMP 198
10.2.4 Строка шифрования 201
10.3 Усиление файла ресурсов 204
10.4 Итак, подкрепление файла 205
10.5 Резюме 209
Глава 11 Технология динамической защиты 210
11.1 Профилактическая дискуссия 210
11.2 Вывод журнала защиты 2122
11.3 Безопасность и мягкая клавиатура 214
11.4 Защитный интерфейс, угон 215
11,5 подделано 216
11.6 Скриншот/запись 218
11.7 Обнаружение симулятора 218
11.8 Применение большего открытия 219
11.9 Обнаружение корневой среды 221
11.10 Обнаружение каркаса крючков 222
11.11 Резюме 223
Глава 12 Применение и практика 224
12.1 Шеллинг Фонд 225
12.1.1 Основная идея добавления Shell 225
12.1.2 Анализ формата файлов DEX 226
12.1.3 Принцип загрузки файла DEX 230
12.1.4 Таким образом, процесс загрузки файла 253
12.1.5 Shell Speading 260
12.2 Практика обстрела 261
12.2.1 Экологическое строительство 261
12.2.2 Напишите код обстрела 264
12.2.3 Shell 266
12.3 Заключение 268
Приложение А. Индекс теста на безопасность 269
Приложение B DALVIK Весь операционный код 275
Приложение C Инструмент тестирования безопасности Справочник 280
Отображать всю информацию