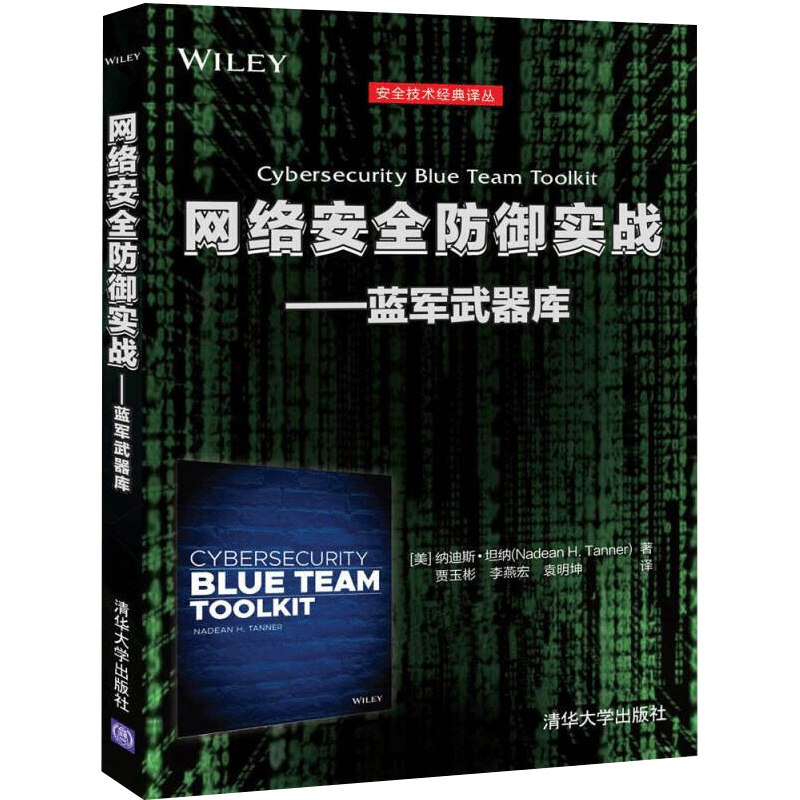
Оборона кибербезопасности Фактическое боевое боевое оружие оружие оружия Кнадис Таннана, Цзя Юбин, Ли Янхонг, Юань Мингкун, переведенные широкие отраслевые и правительственные департаменты информационного агентства Цинхуа, инструменты сетевой безопасности и методы
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




E1
Номер ISBN: 9787302551645
Заголовок: 
Автор: &Миддот;
Цена:  68,00 Юань
Это костюм: нет
Название издательства: 

Если вам нужно выполнить работу Ping, запустить команду Tracert или выяснить физический и логический адрес веб -сервера ответа, эта книга предоставит вам большую помощь.
● Предоставлять практические стратегические руководящие принципы в соответствии с неотложными потребностями специалистов по безопасности сетевой безопасности, а не чрезмерно объяснять технические детали.
● Теория сочетает в себе реальность и просто объясняет знание сетевой безопасности.
● Покрытие замазки, дороги, системналлов, NMAP, OpenVAS, Metasploit, Wireshark и других инструментов.
● Богатые иллюстрации, вставлены несколько рук -на экспериментах в тексте.

Глава 1 Основные сетевые и инструменты безопасности 1
1.1 ping 2
1.2 IPConfig 4
1.3 NSLookup 7
1.4 Tracert 9
1.5 NetStat 10
1.6 PuTTY 14
Глава 2 Microsoft Windows Устранение неисправности 17
2.1 RELI 18
2.2 PSR 19
2.3 PathPing 21
2.4 MTR 23
2.5 Sysinternals 24
2.6 Легендарный режим Бога 27
Глава 3 нмап——
3.1 Проверка сети 30
3.2 Сканирование порта 32
3.3 Услуги, которые работают 33
3.4 Система 35
3.5 Zenmap 36
Глава 4 Управление уязвимыми 39
4.1 Уязвимость управления 39
4.2 OpenVAS 41
4.3 Nepose Community 46
Глава 5 Используйте OSSEC для мониторинга 51
5.1 Система обнаружения вторжения на основе собак 51
5.2 agent 54
5.2.1 Добавить агент 56
5.2.2 Извлечение ключа агента 57
5.2.3 Удалить агент 58
5.3 Анализ журнала 59
Глава 6 Защита беспроводной связи 61
6.1 802.11 61
6.2 inSSIDer 63
6.3 Wireless Network Watcher 64
6.4 Hamachi 66
6.5 Tor 71
Глава 7 Wireshark 75
7.1 Wireshark 75
7.2 OSI Model 78
7.3 захват 80
7.4 Фильтр и цвет 83
7.5 Проверка 84
Глава 8 Посетите управление 89
8.1 Проверка личности, авторизация и аудит 90
8.2 Микро разрешения 91
8.3 Вход в единый знак 92
8.4 JumpCloud 94
Глава 9 Управление журнал 99
9.1 Windows Event Viewer 100
9.2 Windows PowerShell 102
9.3 BareTail 105
9.4 Syslog 107
9.5 SolarWinds Kiwi 109
Глава 10 Metasploit 115
10.1 Reconnament 116
10.2 Установка 117
10.3 Получить разрешения на доступ 124
10.4 Metasploitable2 128
10.5 Attack Web Service 132
10.6 Meterpreter 135
ГЛАВА 11 СЕБОВОЕ приложение Safe 137
11.1 Веб -разработка 138
11.2 Сбор информации 140
11.3 DNS 143
11.4 Защита 144
11.5 Burp Suite 146
Глава 12 Управление патчами и конфигурацией 155
12.1 Управление патчами 156
12.2 Управление конфигурацией 163
12.3 Clonezilla Live 169
Глава 13: восемь слоев подкрепления безопасности OSI 175
13.1 Человеческая природа 176
13.2 Атака социальной инженерии 179
13.3 Образование 180
13.4 Коллекция инструментов социальной инженерии 182
Глава 14 Кали Лину 191
14.1 Виртуализация 192
14.2 Оптимизировать Kali Linu 204
14.3 Используйте инструмент Kali Linu 206
14.3.1 Maltego 207
14.3.2 Recon-ng 209
14.3.3 Sparta 210
14.3.4 MacChanger 211
14.3.5 Nikto 212
14.3.6 Kismet 212
14.3.7 WiFite 214
14.3.8 Иоанн The Ripper Tool 214
14.3.9 Hashcat 215
Глава 15 CISV7 Control и JIA Practice 219
15.1 Важные шесть базовых элементов управления 220
15.1.1 Управление и управление аппаратными активами 220
15.1.2 Список программных активов и контроль 221
15.1.3. Непрерывное управление лазейками 223
15.1.4 Привилегическая учетная запись Используйте контроль 223
15.1.5 Программная и аппаратная безопасность конфигурации мобильных устройств, ноутбуков, рабочих станций и серверов 224
15.1.6 Анализ журналов обслуживания, мониторинга и аудита 231
15.2 Заключение 232

Надя Х. Таннер имеет более чем 20 -летний технический опыт и занимался различными задачами, такими как маркетинг, обучение, веб -разработка и разработка оборудования.Надейл занимал должность ИТ -директора и аспиранта в академическом мире, а также занимал должность старшего консультанта по безопасности сети и тренера в компаниях Fortune 500 и в Соединенных Штатах.