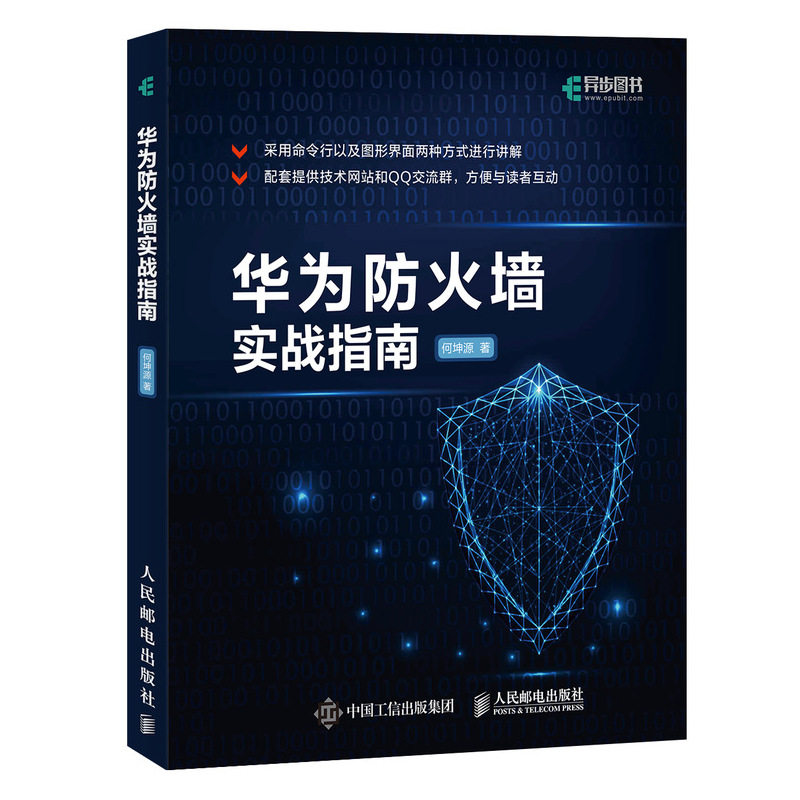
Хуавей брандмауэр Фактический Руководство по боевым руководствам He Kunyuan Huawei Birwall Book Book Book Huawei USG Manager Manager Manager
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




E1
Название книги: Хуавейский брандмауэр практическое руководство
Цена: 69,00 Юань
Автор: он Кунюан
Страница: 268
Дата публикации: 2020 04
Пресса: People's Puss and Telecommunications Publishing House
Книга ISBN № 9787115532336

Эта книга написана для использования сетевой безопасности Huawei для начинающих и начинающих.Эта книга использует реальное оборудование для создания экспериментальной среды и по -настоящему моделирует корпоративную среду, позволяя читателям и менеджерам по безопасности сети получить практическое опыт.

Предисловие
Ресурсы и поддержка
1 глава  базовые знания брандмауэра
1.1 
1.2  История развития брандмауэра
1.2.1  Фильтр пакетов брандмауэр
1.2.2  прокси -брандмауэр
1.2.3  Обнаружение статуса брандмауэр
1.2.4  Унифицированный брандмауэр управления угрозами
1.2.5  Брандмауэр следующего поколения
1.3  Введение в брандмауэр серии Huawei USG6000
1.3.1&Контроль доступа к NBSP;
1.3.2  простое управление политикой
1.3.3  Комплексная защита угроз
1.3.4  быстрый опыт работы
1.3.5  Huawei USG6000 серии брандмауэра серии
1.4  Huawei USG Область безопасности брандмауэра и введение политики
1.4.1  Основная концепция безопасной области
1.4.2  область безопасности и взаимоотношения интерфейса
1.4.3  Основная концепция стратегии безопасности
1.5 huawei firewall nat введение
1.5.1  Основные принципы источника NAT
1.5.2 NAT&Основные принципы сервера
1.5.3  маршрутизация черной дыры в среде NAT
1.6  Huawei Firewall VPN введение
1.6.1&технология NBSP; VPN
1.6.2 GRE&технология NBSP; VPN
1.6.3 L2TP&технология NBSP; VPN
1.6.4 IPSec&технология NBSP; VPN
1.6.5 SSL&технология NBSP; VPN
1.7  Huawei Firewall Dual Machin
1.7.1  Зачем использовать технологию горячей резервной копии с двумя машинами
1.7.2  VRRP введение
1.7.3  VGMP введение
1.8  Экспериментальное физическое оборудование и топология в этой книге
1.8.1  тип экспериментального оборудования
1.8.2  Введение в экспериментальное оборудование
1.8.3  Экспериментальная топология
1.8.4  производительность
1.9  Резюме этой главы
2 главы  Основной брандмауэр
2.1 
2.1.1  цель эксперимента
2.1.2  Экспериментальное оборудование
2.1.3  Экспериментальная топология
2.1.4  Экспериментальные шаги
2.2  используйте веб -логин в брандмауэр
2.2.1  цель эксперимента
2.2.2  Экспериментальное оборудование
2.2.3  Экспериментальная топология
2.2.4  Экспериментальные шаги
2.3 
2.3.1  цель эксперимента
2.3.2  Экспериментальное оборудование
2.3.3  Экспериментальная топология
2.3.4  Экспериментальные шаги
2.4 
2.4.1  цель эксперимента
2.4.2  Экспериментальное оборудование
2.4.3  Экспериментальная топология
2.4.4  Экспериментальные шаги
2.5  восстановить пароль брандмауэра
2.5.1  цель эксперимента
2.5.2  Экспериментальное оборудование
2.5.3  Экспериментальная топология
2.5.4  Экспериментальные шаги
2.6 
2.6.1  цель эксперимента
2.6.2  Экспериментальное оборудование
2.6.3  Экспериментальная топология
2.6.4  Экспериментальные шаги
2.7  Резюме этой главы
3 главы  Настройка политики пересылки брандмауэра
3.1  настроить базовую стратегию пересылки
3.1.1  цель эксперимента
3.1.2  Экспериментальное оборудование
3.1.3  Экспериментальная топология
3.1.4  Экспериментальные шаги
3.2  настроить политику пересылки на основе IP -адреса
3.2.1  цель эксперимента
3.2.2  Экспериментальное оборудование
3.2.3  Экспериментальная топология
3.2.4  Экспериментальные шаги
3.3  Резюме этой главы
4 главы  Конфигурация с использованием NAT
4.1  настроить преобразование NAT исходного источника адреса интерфейса
4.1.1  цель эксперимента
4.1.2  Экспериментальное оборудование
4.1.3  Экспериментальная топология
4.1.4  Экспериментальные шаги
4.2  настроить преобразование NAPT NAT NAT
4.2.1  цель эксперимента
4.2.2  Экспериментальное оборудование
4.2.3  Экспериментальная топология
4.2.4  Экспериментальные шаги
4.3  конфигурационное преобразование источника Nat Nat
4.3.1  цель эксперимента
4.3.2  Экспериментальное оборудование
4.3.3  Экспериментальная топология
4.3.4  Экспериментальные шаги
4.4  настроить изображение сервера NAT
4.4.1  цель эксперимента
4.4.2  Экспериментальное оборудование
4.4.3  Экспериментальная топология
4.4.4  Экспериментальные шаги
4.5  Резюме этой главы
5 главы  Настройка брандмауэра с двумя машинами
5.1  HOT MACHINE HOT STUSBO
5.1.1  цель эксперимента
5.1.2  Экспериментальное оборудование
5.1.3  Экспериментальная топология
5.1.4  Экспериментальные шаги
5.2  Режим обмена нагрузкой на конфигурацию на конфигурации с двойной машиной
5.2.1  цель эксперимента
5.2.2  Экспериментальное оборудование
5.2.3  Экспериментальная топология
5.2.4  Экспериментальные шаги
5.3  Резюме этой главы
6 главы  Настройка с использованием VPN
6.1  Конфигурация с использованием GRE VPN
6.1.1  цель эксперимента
6.1.2  Экспериментальное оборудование
6.1.3  Экспериментальная топология
6.1.4  Экспериментальные шаги
6.2  Конфигурация с использованием L2TP VPN
6.2.1  цель эксперимента
6.2.2  Экспериментальное оборудование
6.2.3  Экспериментальная топология
6.2.4  Экспериментальные шаги
6.3  Конфигурация с использованием IPSEC VPN
6.3.1  цель эксперимента
6.3.2  Экспериментальное оборудование
6.3.3  Экспериментальная топология
6.3.4  Экспериментальные шаги
6.4  Конфигурация с использованием SSL VPN
6.4.1  цель эксперимента
6.4.2  Экспериментальное оборудование
6.4.3  Экспериментальная топология
6.4.4  Экспериментальные шаги
6.5  Конфигурация с использованием GRE over IPSec VPN
6.5.1  цель эксперимента
6.5.2  Экспериментальное оборудование
6.5.3  Экспериментальная топология
6.5.4  Экспериментальные шаги
6.6  Конфигурация с использованием L2TP over IPSec VPN
6.6.1  цель эксперимента
6.6.2  Экспериментальное оборудование
6.6.3  Экспериментальная топология
6.6.4  Экспериментальные шаги
6.7  Конфигурация с использованием DSVPN
6.7.1  цель эксперимента
6.7.2  Экспериментальное оборудование
6.7.3  Экспериментальная топология
6.7.4  Экспериментальные шаги
6.8  Резюме этой главы
7 главы  Конфигурация с использованием UTM
7.1&Обновление библиотеки NBSP; UTM
7.1.1  цель эксперимента
7.1.2  Экспериментальное оборудование
7.1.3  Экспериментальная топология
7.1.4  Экспериментальные шаги
7.2  настроить UTM антивирус
7.2.1  цель эксперимента
7.2.2  Экспериментальное оборудование
7.2.3  Экспериментальная топология
7.2.4  Экспериментальные шаги
7.3  настроить профилактику вторжения UTM
7.3.1  цель эксперимента
7.3.2  Экспериментальное оборудование
7.3.3  Экспериментальная топология
7.3.4  Экспериментальные шаги
7.4  Резюме этой главы
Глава 8  настроить аутентификацию пользователя
8.1  настроить аутентификацию пароля
8.1.1  цель эксперимента
8.1.2  Экспериментальное оборудование
8.1.3  Экспериментальная топология
8.1.4  Экспериментальные шаги
8.2  Резюме этой главы
9 главы  Случай производственной среды
9.1 huawei usg брандмауэр и брандмауэр Cisco Asa Ipsec  VPN Конфигурация
9.1.1  цель эксперимента
9.1.2  Экспериментальное оборудование
9.1.3  Экспериментальная топология
9.1.4  Экспериментальные шаги
9.2 
9.2.1  цель эксперимента
9.2.2  Экспериментальное оборудование
9.2.3  Экспериментальная топология
9.2.4  Экспериментальные шаги
9.3  Резюме этой главы

Он Кунюан, лектор и основатель лаборатории Black Data Network, имеет такие сертификаты, как CCIE (RS/DC/SEC), VCP-DCV (4/5/6), H3CSE, ITIL и т. Д. В настоящее время он является ИТ-консультантом для многих компаний и школ, а также преподает курсы виртуализации, такие как VMWare и Ovirt.
Уже в 2006 году автор сместил свое внимание на строительстве виртуализации, центров обработки данных и центров резервного копирования бедствий, он создал в 2009 году дистанционную лабораторию Cisco.До настоящего времени автор участвовал в проектах по строительству и трансформации в нескольких предприятиях, а также накопил богатый опыт в проектировании виртуализации, выборе оборудования, эксплуатации и техническом обслуживании.
После работы автор фокусируется на суммировании и обмене опытом и написал «VMware» за последние несколько лет. vSphere  5.0 Практическое руководство по архитектуре виртуализации "Linu  KVM Архитектура виртуализации практическое руководство "VMware vSphere  6.0 Практическое руководство по архитектуре виртуализации »и другие книги, а также различные книги были выбраны в качестве учебников университетами в разных местах.