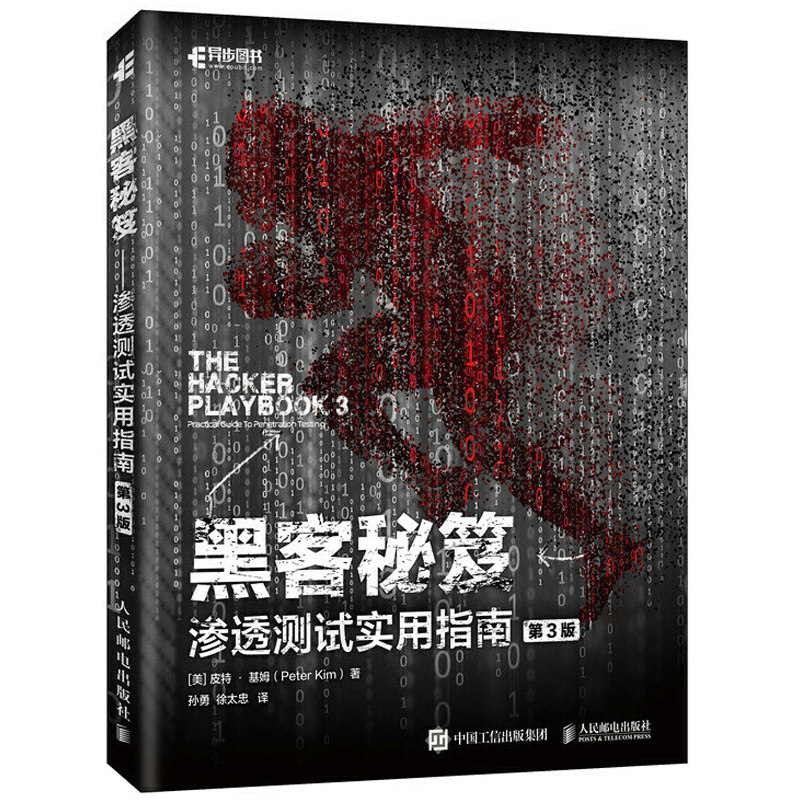
Практическое практическое руководство по проникновению для проникновения в Spot Free Moders Trowping.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


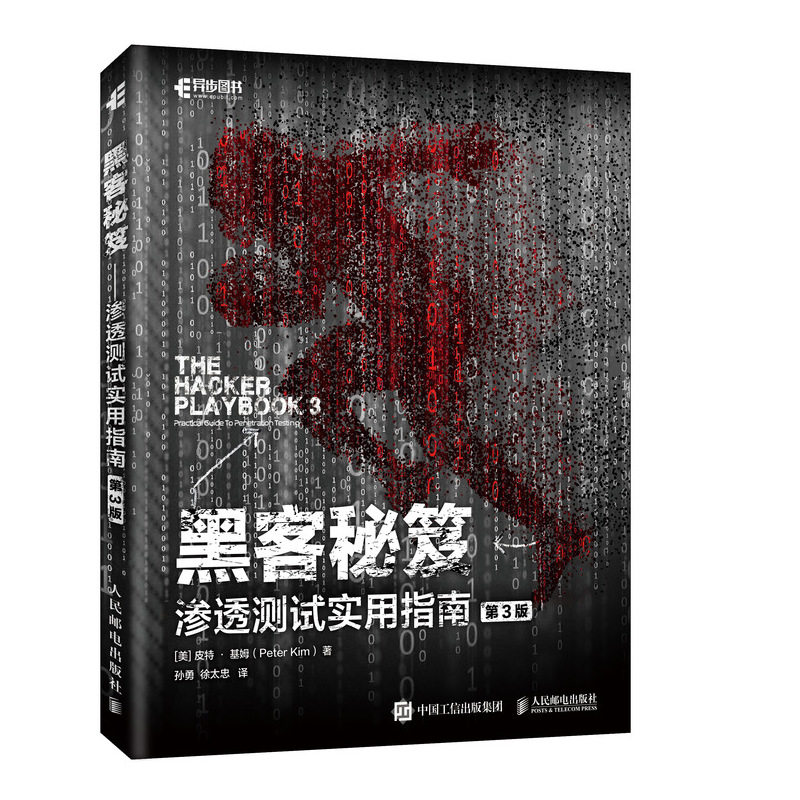


Название книги: Хакерские советы Практическое руководство по тестированию на проникновение, издание 3
Цена: 79,00
Автор: [США] Питт&Миддот; Питер Ким
Время публикации: апрель 2012 г.
ISBN: 9787115529176
Пресса: People's Puss and Telecommunications Publishing House

Автор этой книги -генеральный директор компании по тестированию на проникновение, которая имеет богатый опыт работы в отрасли, а контент книги является профессиональным.Классические книги снова были обновлены, и первые два издания были подтверждены многими читателями.Большое количество примеров демонстраций помогает читателям всесторонне и систематически изучать осмотические тестовые приложения.Основываясь на фактическом бою, в ходе дискуссии о том, как установить окружающую среду лаборатории оборудования для обнаружения эффекта атаки.

Эта книга-самая продаваемая книга "Хакерские советы"&Новая обновленная версия MDASH; Практическое руководство по инфильтрационному тесту (2 -е издание) не только всесторонне обновило содержание второй версии второй версии, но также дополнила много новых знаний.Книга охватывает большое количество практических случаев и стремится, чтобы читатели могли быстро понять и овладеть навыками в тесте на проникновение, чтобы изучить и использовать ее.Эта книга разделена на 11 глав. Содержание охватывает установку и использование инструментов атаки, сетевого сканирования, использования уязвимости сети, сети прорыва, атаки физического доступа, избегания обнаружения антивирусного программного обеспечения, сломанных паролей и того, как писать отчеты об анализе.Эта книга подходит для практиков сетевой безопасности и энтузиастов, которые заинтересованы в технологии взлома. Она также может использоваться в качестве справочника для учителей и студентов специалиста по информационной безопасности в колледжах.

Глава 1 подготовка перед игрой— установить 1
1.1 Предполагая прорывную цель.
1.2 Планирование Red Team Action 3
1.3 Создайте внешний сервер 4
1.4 Дисплей инструмента 6
1.4.1 Metasploit Framework 7
1.4.2 Cobalt Strike 8
1.4.3 PowerShell Empire 10
1.4.4 dnscat2 14
1.4.5 p0wnedShell 20
1.4.6 Pupy Shell 21
1.4.7 PoshC2 21
1.4.8 Merlin 21
1.4.9 Nishang 21
1.5 Заключение 22
Глава 2 перед Сербингом&Mdash; Red Team Reconnament 23
2.1 Мониторинг среды 23
2.1.1 Обычные результаты сканирования NMAP сравниваются с 24
2.1.2 Экраншот сайта 25
2.1.3 Облачное сканирование 27
2.1.4 Сеть/служба поисковой системы 28
2.1.5 Ручной анализ SSL сертификат 29
2.1.6 Sub -domain Name Discovery 31
2.1.7 GitHub 35
2.1.8 Облако 37
2.1.9 Электронная почта 41
2.2 Другие ресурсы с открытым исходным кодом 43
2.3 Заключение 43
Глава 3— Уязвимость приложения веб -сайта Использование 45
3.1 Проект вознаграждения уязвимости 46
3.2 Введение в веб -атаку&Mdash; сетевая космическая кошка 48
3.2.1 Атака заявки на веб -сайт красной команды 49
3.2.2 Эксперимент по системе поддержки чата 49
3.3 Компания сетевой космической кошки: система поддержки чата 51
3.3.1 Создайте Attack Host вашего сайта 51
3.3.2 Приложение веб -сайта.
3.3.3 Обнаружение сети 52
3.3.4 Сценарий Cross -Site (XSS) 54
3.3.5 BeEF 56
3.3.6 Слепой XSS 59
3.3.7 Атака сценария Cross -Setry на основе модели объекта документа 60
3.3.8 *-Уровень сценариев поперечного сайта в Node.js 62
3.3.9 от уязвимости XSS до прорыва цели 69
3.3.10 Инъекция базы данных NOSQL 69
3.3.11 Revitated Attack 74
3.3.12 Атака шаблона двигателя— впрыск шаблона 78
3.3.13 JavaScript и удаленное выполнение кода 88
3.3.14 Форгера запроса на стороне сервера (SSRF) 91
3.3.15 XML Внешние объекты (XXE) 96
3.3.16 *Уровень XXE— XXE-OOB 98
3.4 Заключение 100
Глава 4&Mdash; прорывная сеть 101
4.1 Найти ваучеры из Интернета 102
* Эксперимент по уровню 106
4.2 Движение в сети 106
Установить среду— экспериментальная сеть 106
4.3 В сети без ваучеров 108
4.3.1 Responder 108
4.3.2 Лучший ответчик (multirelay.py) 111
4.3.3 PowerShell Responder 112
4.4 Пользователи, у которых нет ваучеров. Перечисляет 112
4.5 Используйте CrackMapexec (CME) для сканирования сети 113
4.6 прорвать первый хост 115
4.7 Постоянное увеличение 117
4.7.1 Эксперимент по обновлению разрешений 121
4.7.2 Извлечь текстовый ваучер Mingwen из памяти 122
4.7.3 Получите пароль 125 из центра хранения громкости Windows и браузера
4.7.4 Получить местные ваучеры и информацию от MacOS 128
4.8 Работа в среде домена Windows 130
4.8.1 Имя предмета обслуживания (SPN) 131
4.8.2 Каталог активности запросов 132
4.8.3 Bloodhound/Sharphound 136
4.8.4 Горизонтальное движение— Процесс миграция 142
4.8.5 Начните двигаться в сторону от хозяина, которого вы впервые прорвались через 143
4.8.6 Используйте горизонтальное движение DCOM 146
4.8.7 Прохождение Shalement 149
4.8.8 Получить ваучеры с учетной записи сервиса 151
4.9 Shadow 154 Reservoir Shadow 154
4.10 Горизонтальная миграция на удаленном рабочем столе на виртуальном сервере 156
4.11 миграция в Linux 158
4.12 Разрешения увеличиваются 159
4.13 Linux Горизонтальная миграционная лаборатория 162
Атака CSK Security Network 163
4.14 Заключение 175
Глава 5 Помощник— социальная инженерия 177
5.1 Проведите социальную инженерию (SE) Действие 177
5.1.1 Применение доменного имени 178
5.1.2 Как скопировать аутентификацию страницы 178
5.1.3 Двуязычный ваучер 179
5.2 Интернет -рыбалка 181
5.2.1 Microsoft Word/Excel Macro File 182
5.2.2 не -макро офисные файлы—DDE 186
5.2.3 Скрытое шифрование Jinghe 187
5.3 Внутренняя уязвимость Дженкинса и атака социальной инженерии в сочетании с 188
5.4 Заключение 193
Глава 6 Короткий проход— Физическое интервью Attack 195
6.1 Читатель копий карты 196
6.2 Физические инструменты, которые обходят точку входа 197
LAN Turtle 197
6.3 Packet Squirrel 205
6.4 Bash Bunny 206
6.4.1 Прорыв в компанию CSK 206
6.4.2 QuickCreds 209
6.4.3 BunnyTap 209
6.5 WiFi 210
6.6 Заключение 212
Глава 7 Прорыв— избегайте обнаружения антивирусного программного обеспечения 215
7.1 Написание кода для Red Team Action 215
7.2 Строительный рекордер клавиатуры 216
7.2.1 Установите окружающую среду 216
7.2.2 Начните с исходного кода для компиляции 216
7.2.3 Пример структуры 217
7.2.4 Путаница 220
7.3 Инструмент индивидуального размещения 222
7.3.1 SheltCode и DLL 223
7.3.2 Запуск сервера 223
7.3.3 Клиент 224
7.3.4 Настройте клиент и сервер 225
7.3.5 Добавить новую программу обработки 225
7.3.6 Дальнейшая практика 226
7.4 Re -Compile Metasploit/Meterpreter, чтобы избежать анти -вирусного программного обеспечения и обнаружения сети 226
7.4.1 Как построить Metasploit/Meterpreter 228 в Windows
7.4.2 Создайте модифицированную стадию 0 Jinghe 229
7.5 SharpShooter 231
7.6 Список отбеливания приложений Избегайте 233
7.7 Кодовая пещера 235
7.8 PowerShell сбивает с толку 236
7.9 PowerShell 240 без PowerShell
7.10 HideMyPS 241
7.11 Заключение 242
Глава 8 Специальная группа обслуживания— растрескивание, использование и навыки 243
8.1 Автоматизация 243
8.1.1 Используйте Metasploit 244 RC Script Metasploit 244
8.1.2 Empire Automation 245
8.1.3 Cobalt Strike Automation 246
8.1.4 Future of Automation 246
8.2 ПАРОЛУС ТРЕБОВАНИЕ 246
8.3. Трещина всех&Mdash; сделайте все возможное, чтобы быстро взломать 250
Cyber SpaceKittens NTLM Shalement 250
8.4 Creative Action 254
8.5 Отключить запись PS 255
8.6 Используйте командную строку в Windows, чтобы загрузить файл из Интернета 255
8.7 Получить разрешения системы от местных администраторов 256
8.8 Получите дизайн NTLM, не касаясь LSASS 257
8.9 Используйте оборонные инструменты для создания учебной лаборатории и платформы мониторинга 257
8.10 Заключение 258
ГЛАВА 9 Двухмерная практика&Mdash; от нуля до героя 259
9.1 10 Кодовая строка 259
9.2 20 Кодовая строка 260
9,3 30 ярдов линия 260
9.4 40 Code Cable 261
9,5 50 ярдов.
9.6 60 Кодовая строка 262
9,7 70 ярдов 262
9,8 80 Кодовая строка 263
9,9 90 ярдов 263
Глава 10— АНАЛИЗ отчета 265
Глава 11 Непрерывное образование 269
Спасибо 271

Питер Ким является генеральным директором и председателем безопасной планеты. У него почти 10 -летний опыт работы в области безопасности. За последние 7 лет он занимался тестированием на проникновение.Он преподавал курсы по тестированию на проникновение и сетевой безопасности в Говардском общественном колледже, штат Мэриленд, и имеет большое количество сертификатов, связанных с безопасностью.