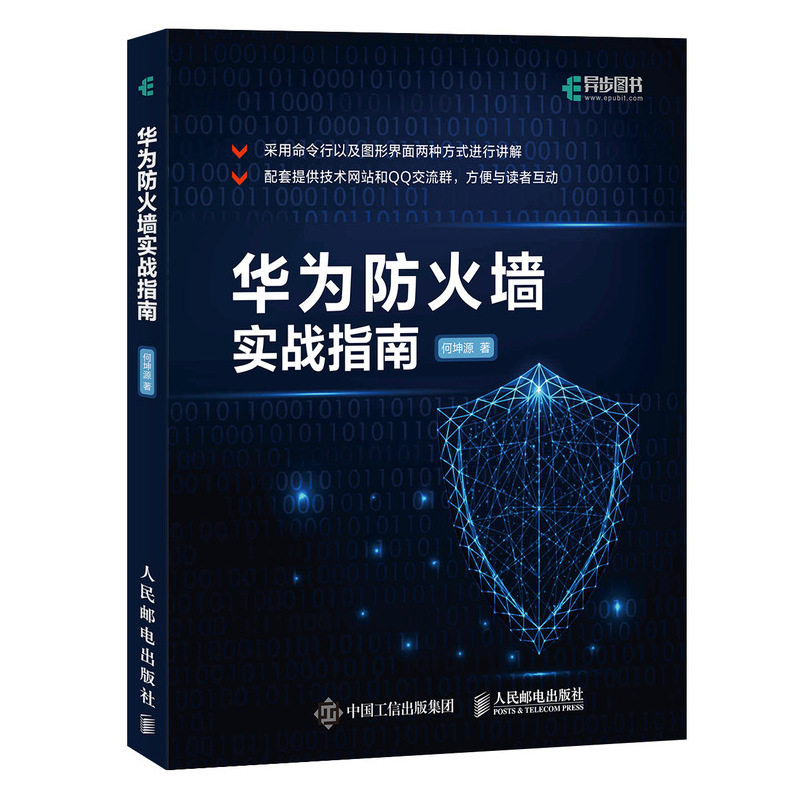
Данг Дангванг Хуауэй Брандмауэр практическое руководство по сетевым и передачам данных об общении людей и телекоммуникационная пресса подлинная книга
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара

 С разработкой технологии виртуализации и облачных вычислений сетевая инфраструктура больше не является традиционной комбинацией маршрутизаторов и коммутаторов. Брандмауэры, обнаружение вторжений и другие устройства все больше и больше используются в корпоративных сетях, а безопасность сети становится все более и более важной. Как известный производитель внутренней безопасности, Huawei может предоставить корпоративным пользователям полные продукты и решения безопасности, особенно брандмауэры серии USG в Huawei широко использовались на предприятиях. Эта книга посвящена экспериментальному контенту, участвующему в курсе безопасности Huawei HCNA, начиная с основных операций, и вводит различные конфигурации и использование продуктов брандмауэра Huawei от мелкого до более глубокого уровня. Основные функции 1. Полное экспериментальное руководство по безопасности, основанное на системе HCNA Huawei; 2. Он в основном основан на практическом бою, дополненном теорией, и имеет сильную работу; 3. Он полностью использует реальное оборудование для построения практической среды, избегая проблемы сбоев в процессе моделирования с использованием виртуального оборудования и очень воспроизводимо; 4. Он использует командную строку и графический интерфейс для объяснения 5. Предоставьте технические веб -сайты и группы связи QQ для облегчения взаимодействия с читателями
1.1 Концепция брандмауэра 1
1.2 История развития брандмауэров 2
1.2.1 Фильтр пакетов брандмауэр 2
1.2.2 Прокси -брандмауэр 2
1.2.3 Обнаружение статуса брандмауэр 2
1.2.4 Управление унифицированным брандмауэром 2 Управление угрозами 2
1.2.5 Брандмауэр следующего поколения 2
1.3 Введение в брандмауэр серии Huawei USG6000 3
1.3.1 Точный контроль доступа 3
1.3.2 简单的策略管理 3
1.3.3 Комплексная защита угроз 4
1.3.4 Fast Performance Experience 4
1.3.5 Huawei USG6000 серии брандмауэра 4 линейка продуктов 4
1.4 Введение в район безопасности брандмауэра Huawei USG и политика 5
1.4.1 Основные концепции безопасных областей 5
1.4.2 Связь между зоной безопасности и интерфейсом 6
1.4.3 Основные концепции политики безопасности 6
1.5 Введение в брандмауэр Huawei Nat 6
1.5.1 Основные принципы источника NAT 7
1.5.2 Основные принципы NAT Server 7
1.5.3 Маршрутизация черных дыр в среде NAT 7
1.6 Введение в брандмауэр Huawei VPN 7
1.6.1 VPN Technology 8
1.6.2 GRE VPN Technology 9
1.6.3 L2TP VPN Technology 9
1.6.4 IPSec VPN Technology 10
1.6.5 SSL VPN Technology 11
1.7 Введение в брандмауэр Huawei Firewall Dual-Machine Hot Standby 12
1.7.1 Зачем использовать технологию горячей резервной копии с двумя машинами 12
1.7.2 VRRP ВВЕДЕНИЕ 12
1.7.3 ВВЕДЕНИЕ ВВЕДЕНИЕ 13
1.8 Экспериментальное физическое оборудование и топология в этой книге 14
1.8.1 Тип экспериментального оборудования 14
1.8.2 Введение в экспериментальное оборудование 14
1.8.3 Экспериментальная топология 15
1.8.4
1.9 Резюме этой главы 22
Глава 2 Основные операции брандмауэра 23
2.1 Войдите в брандмауэр с помощью консоли 23
2.1.1 Экспериментальная цель 23
2.1.2 Экспериментальное оборудование 23
2.1.3 Экспериментальная топология 24
2.1.4 Экспериментальные шаги 24
2.2 Войдите в брандмауэр, используя Интернет 26
2.2.1 Экспериментальная цель 26
2.2.2 Экспериментальное оборудование 26
2.2.3 Экспериментальная топология 26
2.2.4 Экспериментальные шаги 26
2.3 Войдите в брандмауэр, используя Telnet 36
2.3.1 Experimental Purpose 36
2.3.2 Экспериментальное оборудование 36
2.3.3 Экспериментальная топология 36
2.3.4 Экспериментальные шаги 37
2.4 Войдите в брандмауэр, используя SSH 40
2.4.1 Экспериментальная цель 41
2.4.2 Экспериментальное оборудование 41
2.4.3 Экспериментальная топология 41
2.4.4 Экспериментальные шаги 41
2.5 Восстановить пароль брандмауэра 45
2.5.1 Экспериментальная цель 46
2.5.2 Экспериментальное оборудование 46
2.5.3 Экспериментальная топология 46
2.5.4 Экспериментальные шаги 46
2.6 Другие ежедневные конфигурации брандмауэра 55
2.6.1 Экспериментальная цель 56
2.6.2 Экспериментальное оборудование 56
2.6.3 Экспериментальная топология 56
2.6.4 Экспериментальные шаги 56
2.7 Резюме этой главы 61
第 3 章 配置防火墙转发策略 62
3.1 Настройка базовой политики пересылки 62
3.1.1 Экспериментальная цель 62
3.1.2 Экспериментальное оборудование 62
3.1.3 Экспериментальная топология 62
3.1.4 Экспериментальные шаги 62
3.2 Настройка политики пересылки на основе IP -адреса 71
3.2.1 Экспериментальная цель 71
3.2.2 Экспериментальное оборудование 71
3.2.3 Экспериментальная топология 71
3.2.4 Экспериментальные шаги 71
3.3 Резюме этой главы 79
Глава 4 Настройка использования NAT 80
4.1 Настройте преобразование NAT исходного адреса исходного интерфейса 80
4.1.1 Экспериментальная цель 80
4.1.2 Экспериментальное оборудование 80
4.1.3 Экспериментальная топология 81
4.1.4 Экспериментальные шаги 81
4.2 Настройка NAPT Source Nat Conversion 84
4.2.1 Экспериментальная цель 84
4.2.2 Экспериментальное оборудование 85
4.2.3 Экспериментальная топология 85
4.2.4 Экспериментальные шаги 85
4.3 Настройка Not-Pat Source Nat Curvintion 89
4.3.1 Экспериментальная цель 89
4.3.2 Экспериментальное оборудование 89
4.3.3 Экспериментальная топология 90
4.3.4 Экспериментальные шаги 90
4.4 Настройка сопоставления сервера NAT 94
4.4.1 Экспериментальная цель 94
4.4.2 Экспериментальное оборудование 94
4.4.3 Экспериментальная топология 95
4.4.4 Экспериментальные шаги 95
4.5 Сводка этой главы 102
Глава 5: Настройка брандмауэра Двойной горячий резерв 103
5.1 Настройка горячего резервного режима с двумя машинами в основном и режиме резервного копирования 103
5.1.1 Экспериментальная цель 103
5.1.2 Экспериментальное оборудование 103
5.1.3 Экспериментальная топология 104
5.1.4 Экспериментальные шаги 104
5.2 Настройте двойной горячий резерв в режиме обмена нагрузкой 128
5.2.1 Экспериментальная цель 128
5.2.2 Экспериментальное оборудование 128
5.2.3 Экспериментальная топология 128
5.2.4 Экспериментальные шаги 128
5.3 Сводка этой главы 134
Глава 6 Настройка VPN 135
6.1 Настройка GRE VPN 135
6.1.1 Экспериментальная цель 135
6.1.2 Экспериментальное оборудование 135
6.1.3 Экспериментальная топология 136
6.1.4 Экспериментальные шаги 136
6.2 Настройка L2TP VPN 155
6.2.1 Экспериментальная цель 155
6.2.2 Экспериментальное оборудование 155
6.2.3 Экспериментальная топология 155
6.2.4 Экспериментальные шаги 155
6.3 Настройка IPSEC VPN 169
6.3.1 Экспериментальная цель 169
6.3.2 Экспериментальное оборудование 169
6.3.3 Экспериментальная топология 170
6.3.4 Экспериментальные шаги 170
6.4 Настройка SSL VPN 186
6.4.1 Экспериментальная цель 187
6.4.2 Экспериментальное оборудование 187
6.4.3 Экспериментальная топология 187
6.4.4 Экспериментальные шаги 187
6.5 Настройка GRE через IPSEC VPN 200
6.5.1 Экспериментальная цель 201
6.5.2 Экспериментальное оборудование 201
6.5.3 Экспериментальная топология 201
6.5.4 Экспериментальные шаги 201
6.6 Настройка L2TP через IPSec VPN 209
6.6.1 Экспериментальная цель 209
6.6.2 Экспериментальное оборудование 209
6.6.3 Экспериментальная топология 210
6.6.4 Экспериментальные шаги 210
6.7 Настройка DSVPN 215
6.7.1 Экспериментальная цель 215
6.7.2 Экспериментальное оборудование 215
6.7.3 Экспериментальная топология 215
6.7.4 Экспериментальные шаги 216
6.8 Резюме этой главы 223
Глава 7 Настройка UTM 224
7.1 Обновление библиотеки UTM 224
7.1.1 Экспериментальная цель 224
7.1.2 Экспериментальное оборудование 224
7.1.3 Экспериментальная топология 224
7.1.4 Экспериментальные шаги 225
7.2 Настройка UTM Antivirus 227
7.2.1 Экспериментальная цель 227
7.2.2 Экспериментальное оборудование 227
7.2.3 Экспериментальная топология 228
7.2.4 Экспериментальные шаги 228
7.3 Настройка профилактики вторжения UTM 230
7.3.1 Экспериментальная цель 230
7.3.2 Экспериментальное оборудование 231
7.3.3 Экспериментальная топология 231
7.3.4 Экспериментальные шаги 231
7.4 Резюме этой главы 235
Глава 8 Настройка аутентификации пользователя 236
8.1 Настройте аутентификацию пароля 236
8.1.1 Экспериментальная цель 236
8.1.2 Экспериментальное оборудование 236
8.1.3 Экспериментальная топология 236
8.1.4 Экспериментальные шаги 236
8.2 Резюме этой главы 240
Глава 9 Случай производственной среды 241
9.1 Huawei USG Firewall и Cisco ASA Firewall Ipsec VPN Конфигурация 241
9.1.1 Экспериментальная цель 241
9.1.2 Экспериментальное оборудование 241
9.1.3 Экспериментальная топология 241
9.1.4 Экспериментальные шаги 241
9.2 Типичное применение брандмауэра Huawei USG на малых и средних предприятиях 257
9.2.1 Экспериментальная цель 257
9.2.2 Экспериментальное оборудование 257
9.2.3 Экспериментальная топология 257
9.2.4 Экспериментальные шаги 257
9.3 Резюме этой главы 268
......«Практическое руководство по брандмауэру Huawei» фокусируется на экспериментальном содержании, участвующем в курсе безопасности Huawei HCNA. Начиная с основных операций, он вводит различные конфигурации и использование продуктов брандмауэра Huawei с мелкой до более глубокой точки зрения. Чтобы облегчить читателям чтение, в этой книге используются два режима конфигурации: командная строка и графический интерфейс. В то же время, чтобы обеспечить подлинность эксперимента, все эксперименты не используют симулятор ENSP, и все используют физические брандмауэры и IP -адреса в Интернете, предоставляемые оператором, что делает эксперимент более практическим эталонным значением. «Практическое руководство брандмауэра Huawei» легко понять и имеет сильную работу. Его можно использовать в качестве справочника для менеджеров брандмауэра Huawei USG или в качестве экспериментального руководства для курсов безопасности Huawei HCNA.......Он Кунюан, известный лектор и основатель лаборатории сети черной передачи данных, имеет такие сертификаты, как CCIE (RS/DC/SEC), VCP-DCV (4/5/6), H3CSE, ITIL и т. Д. В настоящее время он является ИТ-консультантом для многих компаний и школ, а также преподает курсы виртуализации, такие как VMWare и Ovirt. Еще в 2006 году автор сместил свое внимание на построении виртуализации, центров обработки данных и центров резервного копирования. В 2008 году он создал Cisco маршрутизацию и переключение удаленной лаборатории, в 2009 году он создал удаленную лабораторию виртуализации, а в 2015 году он создал удаленную лабораторию облачных вычислений. До настоящего времени автор участвовал в проектах по строительству и трансформации в нескольких предприятиях, а также накопил богатый опыт в проектировании виртуализации, выборе оборудования, эксплуатации и техническом обслуживании. В дополнение к работе автор фокусируется на суммировании и обмене опытом. За последние несколько лет он собрал такие книги, как «Практическое руководство по архитектуре виртуализации VMware VSphere 5.0», «Практическое руководство по архитектуре виртуализации Linux KVM», «Практическое руководство по архитектуре виртуализации VMWARE 6.0 в различных местах.