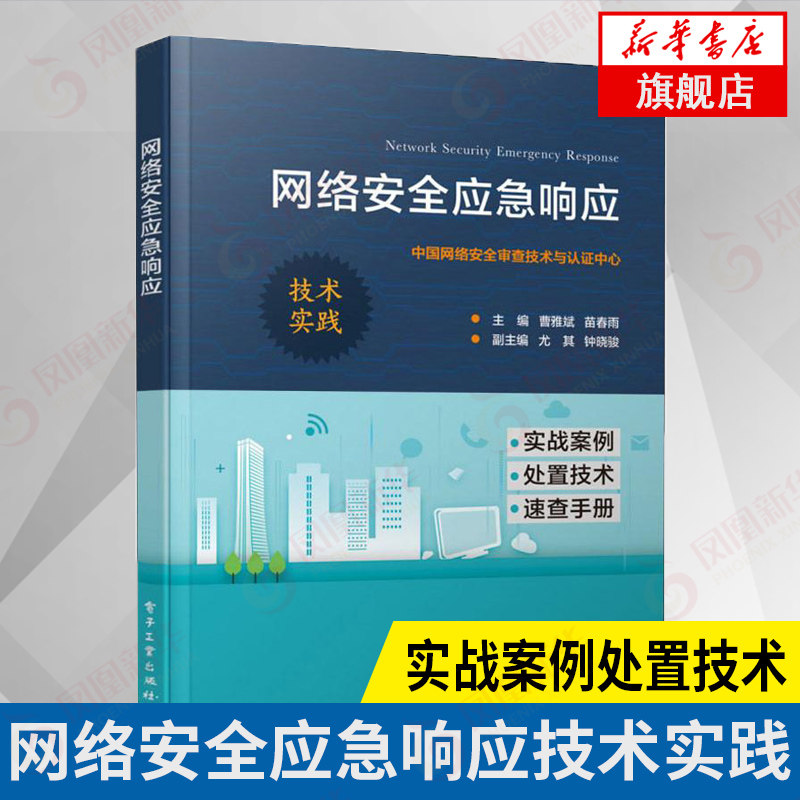
[Подлинное] реагирование на чрезвычайную ситуацию в кибербезопасности на инженерные технологии и сертификации Инженерного центра кибербезопасности


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


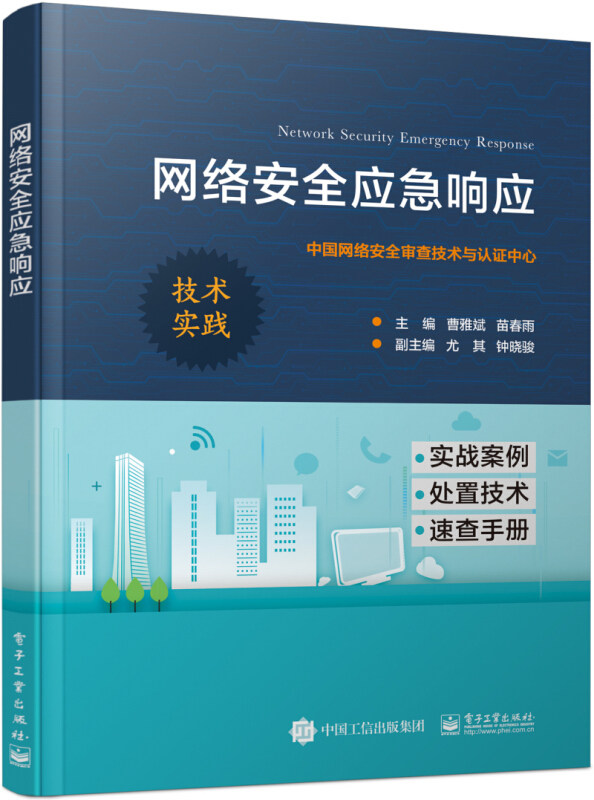

Эта книга входит в серию учебников для инженеров Китайского центра проверки технологий и сертификации кибербезопасности «Реагирование на чрезвычайные ситуации в области кибербезопасности».Реагирование на чрезвычайные ситуации в области кибербезопасности является последним звеном в системе работы сетевой безопасности. Это ключевое деловое звено, позволяющее эффективно остановить потери и улучшить построение системы защиты организации после возникновения инцидента безопасности.В этой книге в качестве основной линии рассматриваются техническая система сетевой безопасности и практические навыки реагирования на чрезвычайные ситуации, принимая во внимание концепции процесса, организации и XJ реагирования на чрезвычайные ситуации, интегрируя теорию с практикой, от технической основы реагирования на чрезвычайные ситуации, технической основы, связанной с процессом обработки инцидентов безопасности, до чрезвычайных операций на уровне системы и сети, шаг за шагом, чтобы читатели могли полностью понять систему и развитие технологии реагирования на чрезвычайные ситуации, понять классификацию, причины, явления и концепции устранения инцидентов безопасности, методы и иметь рабочие навыки реагирования на чрезвычайные ситуации сетевой безопасности.
Глава D1. Технические концепции реагирования на чрезвычайные ситуации в области сетевой безопасности
1.1 Обзор технологии реагирования на чрезвычайные ситуации сетевой безопасности…………………………………………… 2
1.1.1 Значение реагирования на чрезвычайные ситуации сетевой безопасности…………………………………………………………………… 2
1.1.2 Законы, правила и стандарты реагирования на чрезвычайные ситуации в области кибербезопасности……………………………………………………… 4
1.2 Эволюция технологий реагирования на чрезвычайные ситуации сетевой безопасности…………………………………………… 6
1.2.1 Тенденции развития технологий реагирования на чрезвычайные ситуации сетевой безопасности……………………………………………………… 7
1.3 Техническая основа реагирования на чрезвычайные ситуации сетевой безопасности…………………………………………… 12
1.3.1 План реагирования на чрезвычайные ситуации……………………………………………………………………………… 15
1.3.2 Организационная структура…………………………………………………………………………………… 15
1.3.3 Порядок действий в экстренных ситуациях……………………………………………………………………………… 19
1.3.4 Планирование аварийных учений……………………………………………………………………………… 25
1.4 Новые разработки в области экстренного реагирования на сетевую безопасность……………………………………………… 26
1.4.1 Реагирование на чрезвычайные ситуации, связанные с безопасностью сети облачных вычислений……………………………………………………………… 26
1.4.2 Экстренная поддержка на базе платформы больших данных……………………………………………………………… 27
Глава D2 Базовые знания технологии реагирования на чрезвычайные ситуации сетевой безопасности
2.1 Отправная точка реагирования на чрезвычайную ситуацию: оценка риска……………………………………… 32
2.1.1 Концепции, связанные с оценкой рисков………………………………………………………………………… 32
2.1.2 Процесс оценки рисков……………………………………………………………………………… 33
2.1.3 Связь между оценкой риска и реагированием на чрезвычайные ситуации……………………………………………………………… 34
2.2 Классификация инцидентов безопасности……………………………………………………… 34
2.2.1 Виды аварийных событий в технологии реагирования на чрезвычайные ситуации сетевой безопасности…………………………………………………… 34
2.2.2 Уровни инцидентов сетевой безопасности………………………………………………………………………… 36
2.2.3 Сетевые атаки…………………………………………………………………………………… 37
2.2.4 Вторжение в систему…………………………………………………………………………………… 46
2.2.5 Уничтожение информации…………………………………………………………………………………… 50
2.2.6 Угрозы безопасности…………………………………………………………………………………… 56
2.2.7 Другие события…………………………………………………………………………………… 61
Глава D3 Технический процесс и методы реагирования на чрезвычайные ситуации в области сетевой безопасности
3.1 Этап подготовки реагирования на чрезвычайную ситуацию……………………………………………………… 66
3.1.1 План реагирования на чрезвычайные ситуации……………………………………………………………………………… 66
3.1.2 Подготовка к реагированию на чрезвычайную ситуацию…………………………………………………………………… 67
3.2 Стадия ингибирования………………………………………………………………… 67
3.3 Стадия защиты………………………………………………………………… 68
3.4 Этап обнаружения событий…………………………………………………………… 72
3.4.1 Анализ данных…………………………………………………………………………………… 72
3.4.2 Определить время атаки……………………………………………………………………………… 97
3.4.3 Поиск признаков атаки……………………………………………………………………………… 97
3.4.4 Разбор процесса атаки……………………………………………………………………………… 97
3.4.5 Обнаружение злоумышленника………………………………………………………………………………… 97
3.5 Этап сбора доказательств………………………………………………………………… 98
3.6 Корневой* этап……………………………………………………………… 103
3.7 Фаза восстановления……………………………………………………………… 103
3.8 Сводный отчет……………………………………………………………… 104
Глава D4. Тренировки по чрезвычайным ситуациям.
4.1 Общие принципы аварийных учений………………………………………………………… 106
4.1.1 Определение аварийных учений…………………………………………………………………………… 106
4.1.2 Цель аварийных учений…………………………………………………………………………… 106
4.1.3 Принципы учений по чрезвычайным ситуациям…………………………………………………………………………… 107
4.2 Классификация и методы противоаварийных учений………………………………………………… 107
4.2.1 Классификация противоаварийных учений…………………………………………………………………………… 107
4.2.2 Методы аварийных учений…………………………………………………………………………… 109
4.2.3 Классификация по назначению и функциям……………………………………………………………………… 110
4.2.4 Разделение по организационному масштабу………………………………………………………………………… 110
4.3 Организационная структура противоаварийных учений…………………………………………………… 111
4.3.1 Руководящая группа по аварийным учениям…………………………………………………………………………111
4.3.2 Группа управления аварийными учениями…………………………………………………………………………111
4.3.3 Техническая группа по аварийным учениям…………………………………………………………………………111
4.3.4 Группа по оценке аварийных учений……………………………………………………………………… 112
4.3.5 Группа реализации аварийного реагирования………………………………………………………………………… 112
4.4 Процесс аварийных учений………………………………………………………… 112
4.5 Планирование аварийных учений………………………………………………………… 113
4.5.1 Определение планирования противоаварийных учений……………………………………………………………………… 113
4.6 Проведение учений по чрезвычайным ситуациям………………………………………………………… 116
4.7 Краткое изложение учений по чрезвычайным ситуациям………………………………………………………… 117
Глава D5: Реальное экстренное реагирование на инциденты кибербезопасности
5.1 Практическое экстренное реагирование на распространенные веб-атаки………………………………………… 120
5.1.1 Цель и явление основных веб-атак……………………………………………………………… 120
5.1.2 Распространенные методы веб-атак………………………………………………………………… 124
5.1.3 Распространенные веб-бэкдоры…………………………………………………………………………… 125
5.1.4 Методы анализа и обнаружения веб-вторжений………………………………………………………………… 127
5.1.5 Эксперимент с веб-атаками и анализ случаев вторжения…………………………………………………… 131
5.2 Практическое экстренное реагирование на атаки, связанные с утечкой информации……………………………………… 140
5.2.1 Распространенные случаи утечки информации…………………………………………………………………… 140
5.2.2 Перетаскивание базы данных……………………………………………………………………………… 141
5.2.3 Анализ аномалий трафика…………………………………………………………………………… 142
5.2.4 Эксперимент по анализу аномалий трафика……………………………………………………………………… 143
5.3 Реальное экстренное реагирование на атаки на хосты…………………………………………… 149
5.3.1 Цель и явление системного вторжения………………………………………………………………… 149
5.3.2 Общие уязвимости системы…………………………………………………………………………… 149
5.3.3 Обнаружение и анализ……………………………………………………………………………… 150
5.3.4 Эксперимент по обработке вторжений на хост……………………………………………………………………… 170
5.4 Практическое экстренное реагирование на опасные инциденты……………………………………………… 174
5.4.1 Инцидент с ботнетом DDoS (версия для Windows/Linux)……………………………………… 174
5.4.2 Событие шифрования программы-вымогателя (в основном Windows)………………………………………………… 175
5.4.3 События заражения вирусами-червями (в основном Windows)………………………………………………… 176
5.4.4 Троянские атаки в цепочке поставок (в основном Windows)……………………………………………… 176
5.4.5 Анализ задач экстренного реагирования (технология «песочницы» Windows)…………………………………………… 177
5.4.6 Практические рекомендации по реагированию на опасные инциденты………………………………………………………………… 181
Приложение Windows/Linux Анализ и устранение неполадок
Приложение А. Анализ и устранение неполадок………………………………………………… 186
А. 1 анализ файла…………………………………………………………………………………… 186
А. 2 команды процесса…………………………………………………………………………………… 187
А. 3 системная информация…………………………………………………………………………………… 188
A.4 Тайное расследование…………………………………………………………………………………… 188
A. 5 Устранение неполадок веб-шелла…………………………………………………………………………… 190
A.6 Анализ журналов…………………………………………………………………………………… 191
Приложение B Linux Анализ и устранение неполадок…………………………………………………… 195
B. 1 анализ файла…………………………………………………………………………………… 195
Б. 2 команды процесса…………………………………………………………………………………… 196
Б. 3 системная информация…………………………………………………………………………………… 198
B.4 Тайное расследование…………………………………………………………………………………… 200
B.5 Анализ журналов…………………………………………………………………………………… 203
Рекомендации……………………………………………………………………… 207
Отображать всю информацию
Рекомендуемые читатели: сетевые инженеры, специалисты по сетевой безопасности, сотрудники отделов управления сетевой безопасностью всех уровней и отделов управления общественным мнением.
Эта книга берет за отправную точку эволюцию технологии реагирования на чрезвычайные ситуации в сетевой безопасности, знакомит с базовыми знаниями, процессами и методами реагирования на чрезвычайные ситуации в сети и объединяет реальные технологии реагирования на чрезвычайные ситуации, чтобы обеспечить общее введение в систему знаний по реагированию на чрезвычайные ситуации в сетевой безопасности.
Многолетний опыт реагирования на чрезвычайные ситуации компании Hangzhou Anheng Information Technology Co., Ltd.также стал важной частью этой книги.