Веб -безопасность Наступление и защитное тест на проникновение Фактические Руководство по бою+анализ веб -безопасности.
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



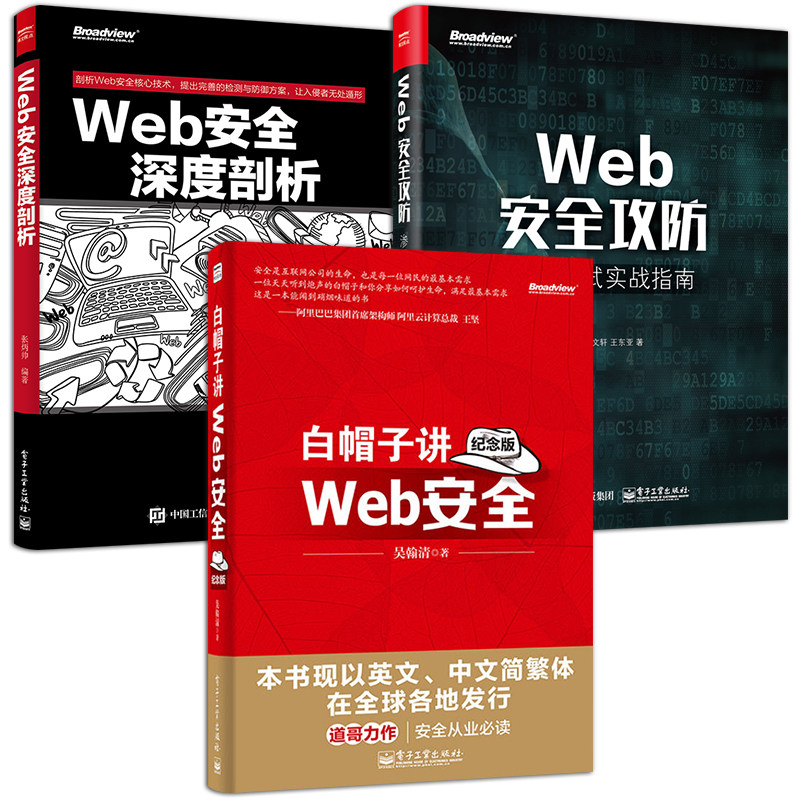

Веб -безопасность наступления на наступление и защитное проникновение фактическое руководство по бою
Название: Наступление и оборонительное обеспечение в Интернете: Фактическое руководство по бою для теста на проникновение
Цена: 89,00 юаней.
Автор: Сюй Ян
Пресса: электронная промышленная пресса
ISBN: 9787121342837
  Глубокий анализ веб -безопасности
Название: Веб -безопасность в анализе -Дипт
Цена: 59,00 Юань
Автор: Zhang Bingshuai
Пресса: электронная промышленная пресса
ISBN: 97871212555816
Белая шляпа говорит о памятной версии веб -безопасности
Ценообразование69.00
ИздательЭлектронная промышленная пресса
Издание1
Опубликованная датаИюнь 2014 года
формат16
авторУ Ханцин
УкраситьМягкая обложка
Количество страниц432
Число слов716000
Кодирование ISBN9787121234101
  Практические рекомендации по охране безопасности и защите от NBSP;
эта книга вводит текущие популярные методы атаки уязвимости высокой риски и методы защиты от мелкого, всеобъемлющего и систематически, и стремится понять язык. ПолемВ сочетании с конкретными случаями это может позволить читателям быть погружены и быстро понимать и освоить основные уязвимости и использовать методы и навыки тестирования проникновения.Чтение этой книги не требует, чтобы читатели имели соответствующий фон тестирования на инфильтрацию. Это будет более полезно при понимании.Эта книга также может быть использована в качестве учебника для дисциплин информационной безопасности в колледжах и университетах.
Анализ глубины веб -безопасности
  В этой книге суммируются причины, методы атаки и решения текущих популярных уязвимостей с высоким уровнем риска и воспроизводите прототип уязвимости через большое количество примеров кода, чтобы сделать моделирование, чтобы лучше помочь читателям глубоко
Поймите уязвимости, существующие в веб -приложении, чтобы предотвратить проблемы до их возникновения.
Эта книга от атаки до защиты, от принципа до фактического боя, и постепенно ввела систему веб -безопасности от мелкого до глубокого и шага за шагом.Книга разделена на 4 главы, за исключением предложения базовых знаний о веб -безопасности,
Он также ввел процесс атаки и защиту общих уязвимостей безопасности, программ с открытым исходным кодом в веб -приложениях и сосредоточенного на анализе&Ldquo; библиотека перетаскивания” атака означает, что используется хакерами во время инцидента.также,
Некоторые другие методы тестирования проникновения инженеров -тестирования также ввели.
Белая шляпа говорит о памятной версии веб -безопасности
Безопасность данных и личная конфиденциальность в эпоху Интернета оспариваются ****, а различные новые технологии атаки бесконечны.Как мы можем лучше защитить наши данные?«White Hat рассказывает о веб -безопасности (памятной версии)» выведет вас в мир веб -безопасности, позволит вам понять все аспекты веб -безопасности.Хакер больше не загадочен. Это тот случай для технологий атаки, и маленький сеть Чжана также может найти безопасный путь, который вам подходит.Как крупные компании безопасно и почему я выбираю такое решение?Ответ можно найти в «Белая шляпа, говоря о веб -безопасности (памятное издание)».Подробный анализ позволяет вам не только“ знай это” лучше“ знать, почему”.
«Белая шляпа Говоря о веб -безопасности (памятное издание)» написано в соответствии с фактическим опытом работы в нескольких годах интернет -компаний на основе фактического опыта работы интернет -компании, которая обладает сильной работой в решении; у нее хорошая справочная стоимость Для работников безопасности; внедрение процессов и операций по развитию безопасности также имеет глубокое значение отрасли.«Демократическое издание» такое же, как и предыдущая версия. Это только специальная версия оригинальной работы в мире. Читатели выбираются по мере необходимости.
Веб -безопасность наступления на наступление и защитное проникновение фактическое руководство по бою
Глава 1 Сбор информации о проникновении теста 1
1.1 Соберите информацию доменного имени 1
1.1.1 whois Query 1
1.1.2 Запись информационного запроса 2
1.2 Соберите конфиденциальную информацию 2
1.3 Соберите информацию об имени суб -домены 4
1.4 Соберите информацию общего порта 7
1.5 распознавание отпечатков пальцев 10
1.6 Найти настоящий IP 11
1.7 Соберите файл конфиденциального каталога 14
1.8 Социальная инженерия 15
Глава 2 Создание среды уязвимости и фактического боя 17
2.1 Установите LANMP 17 в системе Linux
2.2 Установите WAMP 19 в системе Windows
2.3 Построить среду уязвимости DVWA 21
2.4 Создайте платформу для инъекций SQL 23
2.5 Создайте тестовую платформу XSS 24
Глава 3 Инструмент общего инфильтрационного тестирования 28
3.1 SQLMAP подробное объяснение 28
3.1.1 Установить SQLMAP 28
3.1.2 SQLMAP Начало работы 29
3.1.3 SQLMAP Advanced: Параметр Объяснение 36
3.1.4 SQLMAP с объяснением обхода сценария Tamper 40
3.2 Подробное объяснение Burp Suite 50
3.2.1 Установка Burp Suite 50
3.2.2. Введение Burp Suite 51
3.2.3 Burp Suite Advanced 55
3.3. Детальное объяснение 70 NMAP 70
3.3.1 Установить NMAP 71
3.3.2 NMAP Начало работы 71
3.3.3 NMAP Advanced 83
Глава 4 Анализ принципов веб -безопасности 90
4.1 Основы инъекции SQL 90
4.1.1 Введение SQL -инъекция 90
4.1.2 Принцип инъекции SQL 90
4.1.3.
4.1.4 Атака Инъекции Союза 95
4.1.5 Анализ кодекса инъекций Юнион 99
4.1.6 Атака логической инъекции 99
4.1.7 Анализ логического инъекционного кода 103
4.1.8. Атака по ошибке 104
4.1.9 Анализ кода впрыска ошибки 106
4.2 SQL -инъекция продвинулась 107
4.2.1 Time Inject Attack 107
4.2.2 Анализ кода инъекции времени 109
4.2.3 Атака по внедрению запроса.110
4.2.4 Анализ инъекции кода укладки
4.2.5 Две атаки в инъекциях 113
4.2.6 Второй анализ кода инъекции 114
4.2.7 Attack 116 Широкой байтовой инъекции 116
4.2.8 Анализ кода инъекции в широком байтовом. 119
4.2.9 Cookie -инъекционные атаки 120
4.2.10 Анализ кода впрыска cookie 121
4.2.11 Base64 Attack 122
4.2.12 BASE64 Анализ кода инъекции 123
4.2.13 xff инъекционная атака 124
4.2.14 xff Анализ кода инъекции 125
4.3 SQL -инъекция обходя технологию 126
4.3.1 Письмо, обходя 126
4.3.2 Двойное написание обходит инъекцию 128
4.3.3 Кодирование обходов 129
4.3.
4.3.5 Предложения по ремонту инъекции SQL 131
4.4 XSS Foundation 135
4.4.1 xss уязвимость Введение 135
4.4.2 Принцип уязвимости XSS 135
4.4.3 Отражающий XSS Атака 137
4.4.4. Анализ кода от рефлексивного XSS 138
4.4.5 Хранение XSS Атака 139
4.4.6 Анализ кода хранения XSS 140
4.4.7 Dom Type XSS Attack 142
4.4.8 Анализ кода Dom Type XSS 143
4,5 XSS Advanced 144
4.5.1 XSS Обычно используемые предложения и коды обходятся 144
4.5.2 Используйте платформу XSS для тестирования уязвимости XSS 145
4.5.3. Рекомендация по ремонту уязвимостей XSS 148
4.6 Уязвимость CSRF 148
4.6.1 Введение Уязвимость CSRF 148
…………………………
Анализ глубины веб -безопасности
Глава 1
Глава 1 Введение в веб -безопасность
1.1 Как вторгается сервер
1.2 Как лучше изучить веб -безопасность
Глава 2 углубление процесса запроса HTTP
2.1 Анализ протокола HTTP
2.1.1 Инициировать HTTP -запрос
2.1.2 Подробное объяснение протокола HTTP
2.1.3 Моделирование HTTP -запрос
2.1.4 Разница между протоколом HTTP и протоколом HTTPS
2.2 Выбор HTTP -запрос
2.2.1 Первый опыт Burp Suite Proxy
2.2.2 Fiddler
2.2.3 WinSock Expert
2.3 Приложение http: Поисковая система SEO Black Hat
2.4 Резюме
Глава 3 Обнаружение информации
3.1 Google Hack
3.1.1 Соберите подзадачное имя
3.1.2 Соберите веб -информацию
3.2 NMAP First Experience
3.2.1 Установить NMAP
3.2.2 Информация об обнаружении хоста Обнаружения
3.2.3.
3.3 DirBuster
3.4 Распознавание отпечатков пальцев
3.5 Резюме
Глава 4 Сканирование уязвимости
4.1 Burp Suite
4.1.1 Target
4.1.2 Spider
4.1.3 Scanner
4.1.4 Intruder
4.1.5 Вспомогательный модуль
4.2 AWVS
4.2.1 Сканирование WVS WIZER
4.2.2 Служба веб -сканирования
4.2.3 Инструменты WVS
4.3 AppScan
4.3.1 Сканирование с Appscan
4.3.2 Результаты обработки
4.3.3 Appscan вспомогательный инструмент
4.4 Резюме
……………………
Белая шляпа говорит о памятной версии веб -безопасности
** Мировая безопасность
ГЛАВА 1 МОЙ ВИДЕ
1 1 История веб -безопасности
1 1 1 История китайских хакеров
11 2 Процесс разработки технологии взлома
11 3 Рост в Интернете сейфа
12 черная шляпа, белая шляпа
13 Вернитесь к истине, раскрыть суть безопасности
14 сломанное суеверие, без серебряная бомба
15 безопасности трех элементов
16 Как реализовать оценку безопасности
16 1 Отдел уровня активов
16 2 Анализ угроз
16 3 Анализ риска
16 4 Решение безопасности проектирования
17 белая шляпа Bing Law
17 1 Безопасно по принципам по умолчанию
17 2 Принцип глубины защиты
17 3 Принципы разделения данных и кода
17 4 Принцип непредсказуемости
18 подкласса
(Привязанность) Кто будет платить за лазейки?
Глава II Безопасность сценария клиента
Глава 2 Безопасность браузера
21 гомологичная стратегия
22 Песочница браузера
23 злонамеренный перехват URL
24 высокая безопасность браузера
25 подкласса
ГЛАВА 3 Крестная атака сценария (XSS)
31 XSS введение
32 XSS атака
32 1 Сначала исследуйте полезную нагрузку XSS
32 2 мощная полезная нагрузка XSS
32 32 XSS Attack Platform
32 4 ** Оружие: xss червь
32 5 отладка JavaScript
32 6 xss навыки строительства
32 7 превращение отходов в сокровище: миссия невозможна
32 8 Легко игнорировать: Flash xss
32 9 Действительно высокие подушки: структура разработки JavaScript
33 XSS защита
33 1 четыре или два фунта: httponly
33 2 Проверка ввода
33 3 Проверка вывода
33 4 Правильная защита xss
33 5 Обработка богатого текста
33 6 Defense Dom на основе XSS
33 7 Посмотреть риск XSS под другим углом
34 миниатюра
……………………