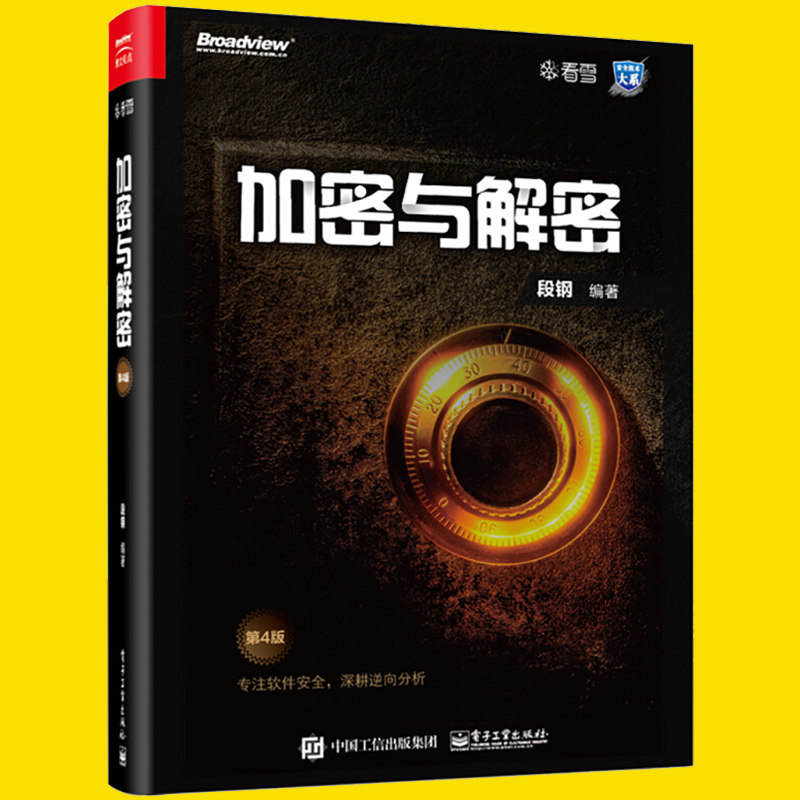
Шифрование и дешифрование 4 -го издания 4 -го издания Компьютерной сети информационной безопасности книги Управление безопасностью Книга Управление компьютером Обратный анализ.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


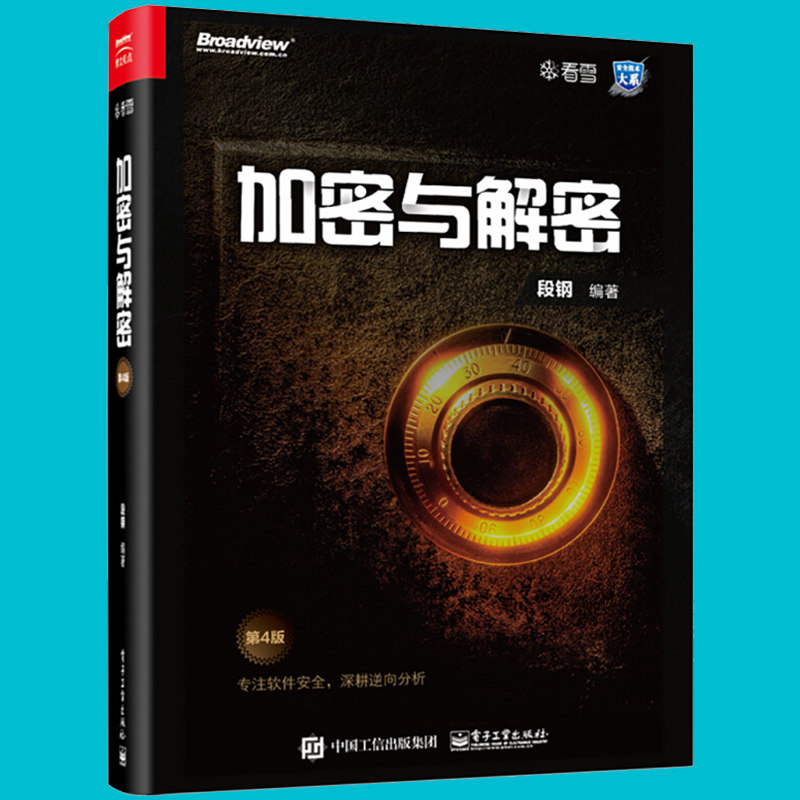
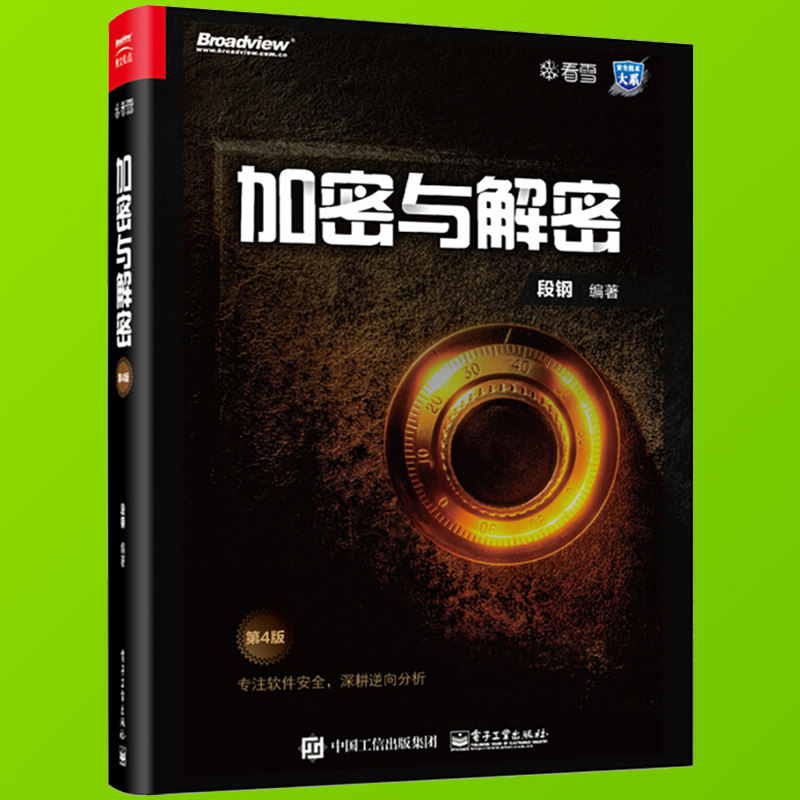
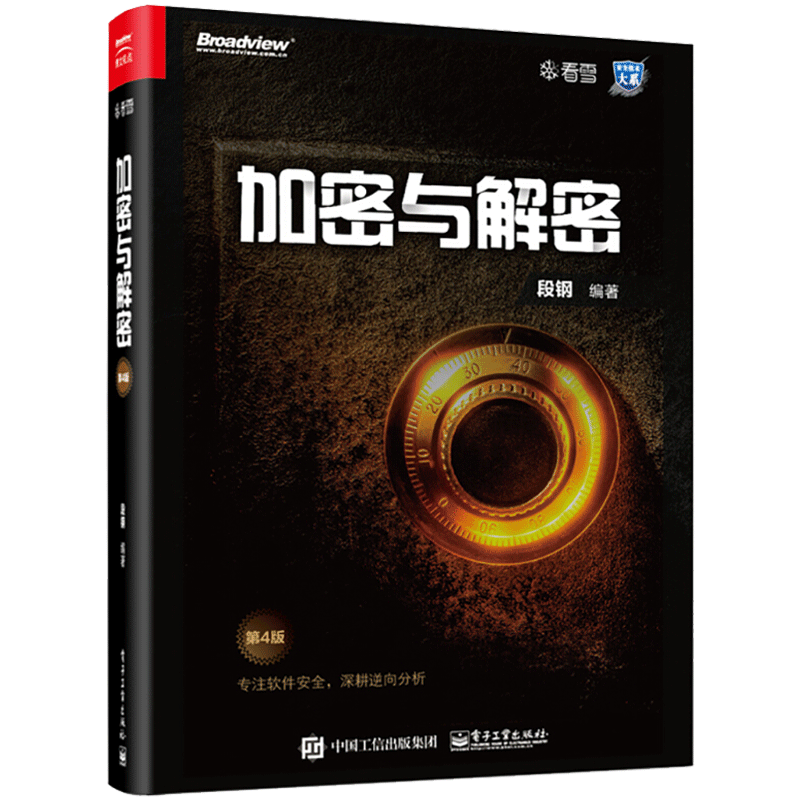


Название книги: шифрование и дешифрование (4 -е издание)
Цена: 198,00 Юань
Автор: Duan Gang
Пресса: электронная промышленная пресса
ISBN: 9787121336928

Эта тяжелая книга содержит большую часть контента программного обеспечения обратного и технологии защиты в современной среде Windows.От базового отслеживания до глубокого анализа виртуальных машин, от превосходного обратного анализа до среднего и старшего программного обеспечения, его пролет широкий, а содержание глубоко, и в Китае нет подобных издательских материалов, которые можно сравнить с ним.

Эта книга использует программное обеспечение, чтобы обратить вспять в качестве точки входа, сообщая основные знания и навыки, связанные с безопасностью программного обеспечения.После прочтения этой книги читатели могут легко расширяться в областях обратного анализа, анализа уязвимости, программирования безопасности и анализа вируса.Взаимосвязь этих точек знаний будет способствовать устранению читателей расширить свои идеи, обеспечить изученную интеграцию, понимать больше методов обучения и улучшить их способность к обучению.
Эта книга подходит для работников, связанных с технологиями безопасности, людей, заинтересованных в технологии обратной отладки, разработчиков программного обеспечения, которые заинтересованы в защите программного обеспечения, связанными специалистами в школьных учащихся и личной информационной безопасности, технологии компьютерной безопасности и хотят знать внутреннюю технологию читать сущность

Основная глава
Глава 1 Основные знания 2
1.1 Что такое шифрование и дешифрование 2
1.2 Текстовый символ 4
1.3 Операционная система Windows 6
Отладка
Глава 2 Технология динамического анализа 14
2.1 Ollydbg Debugger 14
2.2 x64dbg отладчик 42
2.3 отладчик MDEBUG 44
2.4 Windbg Debugger 47
Глава 3 Технология статического анализа 60
3.1 Анализ типа файла 60
3.2 Обратная сборочная двигатель 61
3.3 Статическая реакционная компиляция 65
3.4 Шестнадцать -в инструменте 94
3.5 Статический анализ Технологии применения 97 Пример 97
Дешиптура
Глава 4 Технология обратного анализа 102
4.1 32 -bit Software Technology 102
4.2 64 -бита программного обеспечения Technology 131
Глава 5 ТЕХНОЛОГО ТЕХНОЛОГО ТЕХНОЛОГИЯ
5.1 Метод защиты номера последовательности 194
5.2 Окно предупреждения 203
5.3 ограничение по времени 205
5.4 Ограничение функции меню 207
5.5 Защита Ключевого файла 208
5.6 Проверка сети 213
5.7 CD -тест 219
5.8 Запустите только 1 экземпляр 221
5.9 Общие методы настройки точки останова 222
Глава 6 Алгоритм шифрования 223
6.1 однонаправленный алгоритм Lolley 223
6.2 Симметричный плюс Алгоритм шифрования 231
6.3 Общедоступный ключ плюс компромисный алгоритм 259
6.4 Другие алгоритмы 279
6.5 Общие зашифрованные библиотечные интерфейсы и их идентификация 281
6.6 Применение алгоритма шифрования в защите программного обеспечения 285
Система
Глава 7 Основа Windows ядра 290
7.1 Теоретическая основа ядра 290
7.2 Важная структура данных ядра 298
7.3 Основа децентрализация ядра 306
Глава 8 Аномальная обработка 313 под Windows 313
8.1 Основная концепция аномального лечения 313
8.2 SEH Концепция и базовые знания 319
8.3 Процедура аномальной обработки SEH и дизайн 325
8.4 Vectorization Exception Learch 361
Обработка исключений на платформе 8.5 x64 363
8.6 Меры предосторожности в разработке программы аномальной обработки 367
8.7 Фактическое применение аномального лечения 368
8.8 Эта глава - саммит 371
ГЛАВА 9 WIN32 Отладка API 372
9.1 Отладка, связанные с функциями, кратко объясняют 372
9.2 Мероприятие отладки 375
9.3 Создать и отслеживать процесс 377
9.4 Борьба из петли отладки 378
9.5 Мероприятие отладки лечения 379
9.6 Среда потока 380
9.7 Введите код в процесс 382
Глава 10 VT Technology 384
10.1 Основные концепции виртуализации оборудования 384
10.2 Применение технологии VT 389
10.3 Метод отладки. 401 401
Глава 11 Формат файла PE 404
11.1 Основные концепции PE 405
11,2 MS-DOS HEAD 407
11.3 Head 408 PE 408
11.4 Блок 415
11.5 Ввод Таблица 421
11.6 Привязывающий вход 428
11.7 Выходная таблица 429
11.8 Реконструкция базового участка 432
11.9 Ресурс 435
11.10 TLS Инициализация 440
11.11 Каталог отладки 441
11.12 Данные задержку загрузки 441
11.13 Данные программы 442
11.14 .NET HEAD 442
11.15 Напишите PE Tool 443
Глава 12 Technology 450
12.1 Метод инъекции DLL 450
12.2 Применение DLL вводится 491
12.3 Профилактика DLL вводил 491
Глава 13 Technology 497
13.1 Обзор крючка 497
13.2 Классификация крючков 500
13.3 Выбор местоположения крючка 515
13.4 Типичный процесс крючка 519
13.5 Типичное использование функции обхода 533
13.6 Меры предосторожности в Hook 536
13.7 Новая проблема крюка на платформе x64 541
13.8 Применение технологии Hook 543
13.9 Обнаружение, восстановление и конфронтация крючка 544
13.10 Эта глава Соминома 546
Уязвимость
Глава 14 Технология анализа уязвимости 548
14.1 Принцип уязвимости программного обеспечения 548
14.2 Shellcode 555
14.3 Уязвимость использует 566
14.4 Образец уязвимости 572
14,5 Анализ выборки 573
Обстрел
ГЛАВА 15 СЕКРИЗАННОЕ программное обеспечение для шифрования 588
15.1 Знайте оболочку 588
15.2 Сжатая оболочка 589
15.3 Шорна шифрования 590
15.4 Программное обеспечение для защиты виртуальных машин 592
Глава 16 Технология обстрела 594
16.1 Основные знания 594
16.2 Найти OEP 596
16.3 Grab Memory Image 603
16.4 Вход реконструкции Таблица 606
16.5 DLL -файл HRUGGED 615
16.6 Дополнительные данные 621
16.7 Оптимизация файла PE 623
16.8 Сжатие Shell 626
16,9 Шифровая оболочка 633
16.10 Статический обстрел 637
Защитные статьи
Глава 17 Технология защиты программного обеспечения 644
17.1 Алгоритм профилактики ищет обратного 644
17.2 Статический анализ сопротивления 647
17.3 тест на целостность файла 655
17.4 Код в сочетании с данными 659
17.5 Несколько советов по защите программного обеспечения 663
ГЛАВА 18 АНТИ -ТЕХНОЛОГИЯ
18.1 Эффект бабочки, вызванный проживанием 665
18.2 Вернуться к мести: кошмар 676
18.3 Настоящая загадка: список советов 696
Глава 19 Основная основа написания оболочки 705
19.1 Структура оболочки 705
19.2 Основная программа 706
19.3 Напишите раздел 721 оболочки 721
19.4 Написание разделения 734 Shell с C ++
Глава 20 Дизайн виртуальной машины 739
20.1 Принципы технологии защиты виртуальных машин 739
20.2 Стартовая структура и звонок согласован 740
20.3 Дизайн обработчика 743
20.4 Аномальная обработка Кодекса о хранении 749
20.5 Резюме этой главы 757
Глава 21 VMProtect Reverse и Restore Famous Analysis 758
21.1 VMProtect обратный анализ 758
21.2 Восстановление VMProtect 765
Статья по строительству программного обеспечения
Глава 22 Patch Technology 794
22.1 Файл Патч 794
22.2 Патч памяти 795
22.3 SMC Patch Technology 813
22.4 Патч инструмент 816
Глава 23 Код Вторая разработка 818
23.1 Выравнивание данных 818
23.2 увеличить пространство 818
23.3 Вызовая информация о функции 820
23.4 Сброс кода 822
23.5 Добавить выходную функцию 825
23.6 Цикл новостей 826
23,7 Расширение меню 829
23,8 Расширение DLL 833
Языковые и платформу
Глава 24.
24.1 .NET Обзор 838
24,2 мс и метаданные 841
24.3 Анализ и технология модификации кода 851
24.4 .NET Technology Technology и ее обратный 857
24.5 Резюме этой главы 876
Сбор доказательств
Глава 25 Данные Данные Технология 878
25.1 Собственность данных жесткого диска и фиксированное 878
25.2 Разделение и восстановление данных жесткого диска 882
25.3 Анализ памяти 890
25.4 Технология динамического моделирования 897
25,5 Реестр 900
25.6 Формат файла 903
Таблица 909
Ссылка 911
0123456789012345678901234567890123456789