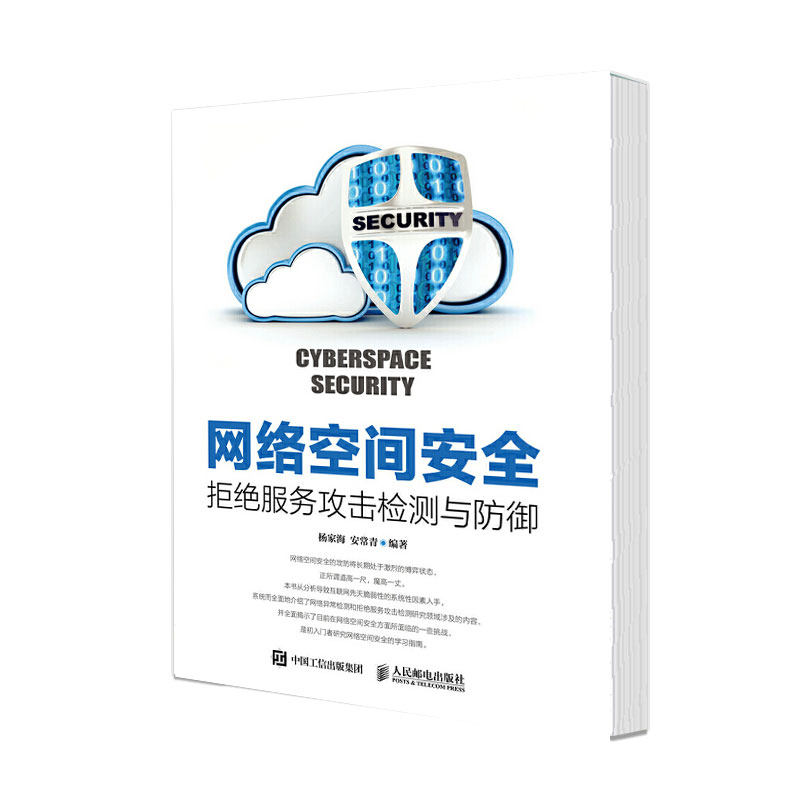
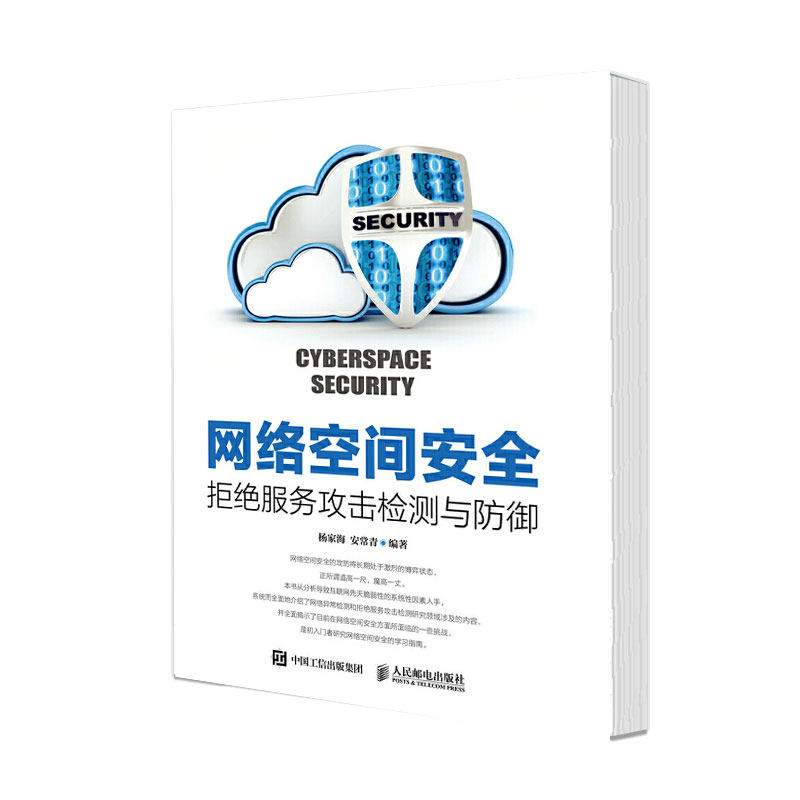
Бесплатная доставка сетевой сети. Определение атаки. Обнаружение атаки и защита Янджиахая Анчангкинг людей и телекоммуникации пресс -прессы.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



Основная информация | |||
книга имя | Безопасность киберпространства: Отказ от атаки и защита отказа в обслуживании | ||
Название иностранного языка |
| Издатель | Люди после прессы |
сделать ВОЗ | Ян Цзяхай | решительный цена | 69,80 Юань |
Опубликованная дата | 2019.01 | I S B N | 9787115496225 |
Набор | Нет | тяжелый количество | KG |
установить рамка | Мягкая обложка | Версия Второй уровень | 1 |
Характер число | 469000 | Поддержка ресурсов | |
страница число | 292 | открыть Бен | 16 |
| |||
Введение в контент | |||
After briefly reviewing the history of the Internet development, Internet architecture and hierarchical protocols, this book starts with analyzing the systemic factors that lead to the innate vulnerability of the Internet, and systematically and comprehensively introduces all aspects involved in the research field of network anomaly detection and denial of service attack detection, including denial of service attack and mechanism analysis, common DDos attacks and auxiliary attack tools, mathematical basis for abnormal detection, denial of service attack detection, low-rate denial of service attack detection, defence of service attacks, measurement platforms and detection systems based on big data technology, etc. At the end of this book, it summarizes some current challenges facing cyberspace security, hoping to provide some references to the topics for beginners in cyberspace security research.Книга стремится отразить последние результаты исследований в области обнаружения атаки отрицания обслуживания в последние годы и содержит главу подробных ссылок по главе.Эта книга может использоваться в качестве справочного учебника для студентов и аспирантов в области компьютерных сетей, безопасности киберпространства и других связанных специальностей, а также может использоваться в качестве справочника для научных исследователей, техников сети и персонала управления операцией сети в области управления сетью и сетью. |
Amatalize записывать | |||
| Глава 1 Введение 1 1.1 Важность сетевой безопасности 2 1.1.1 Проблемы безопасности сети становятся все более заметными 3 1.1.2 Важность безопасности киберпространства 5 1.2 Интернет и современная компьютерная сеть 6 1.2.1 Краткая история разработки Интернета 7 1.2.2 Структура интернет -иерархии 8 1.2.3 Cluster 10 TCP/IP -протокол 10 1.2.4 Дефекты безопасности кластера интернет -протоколов 15 1.3 Хрупкость Интернета 16 1.3.1 Факторы архитектуры 17 1.3.2 Факторы в реализации системы 17 1.3.3 Факторы управления операцией и технического обслуживания 18 1.3.4 Ограничения пятен и пятен 19 1.4 Серьезность отрицания атаки на обслуживание. Проблема 20 1.5 Отказ от атак на обслуживание, сетевые аномалии и ее обнаружение 23 1.6 Обнаружение вторжения сети и обнаружение сетевых аномалий 25 1.7 Резюме этой главы 26 Ссылки 26 Глава 2 Отказ от атаки и анализа механизма 28 2.1 Обзор атаки отказа в обслуживании 28 2.2 Классификация и принципы отрицания атаки на обслуживание 29 2.2.1 Основной атака тип 30 2.2.2 Классификация путем использования сетевых уязвимостей 31 2.2.3 Классификация в соответствии с шаблоном распределения источника атаки 32 2.2.4 Классификация по цели атаки 33 2.2.5. Отказ от атаки обслуживания для разных уровней протоколов 34 2.2.6 Классификация с помощью технологии улучшения атаки 36 2.2.7 Классификация в соответствии с характеристиками ставки трафика атаки 37 2.2.8 Классификация по воздействию, вызванные атаками 37 2.3 Botnets и отрицание атаки в обслуживании 38 2.3.1 Концепция ботнета 38 2.3.2 Строительство и расширение ботнетов 40 2.3.3 Топологические характеристики и протокол связи ботнетов 40 2.3.4 Модель управления ботнером 41 2.3.5 Система команд и управления ботнером 43 2.3.6 Роль ботнетов в атаках DDOS 46 2.4 IP подделка и отрицание атаки в обслуживании 47 2.4.1. Прогнозирование IP и прогноз серийных номеров 47 2.4.2 Атаки сетевой безопасности на основе IP -подделки 49 2.5 Типичное отрицание атаки на обслуживание 50 2.5.1. Атака отрицания на основе уязвимого на основе уязвимости 50 2.5.2. Затопленная атака обслуживания 53 2.5.3 Отражающие усилители. Большая атака 56 2.5.4 Другие типы атак 63 2.6 Общие шаги атаки DDOS 64 2.6.1 Соберите информацию об уязвимости 65 2.6.2 Строительство и контроль DDOS BOTNETS 66 2.6.3 Фактическая атака 66 2.7 Резюме этой главы 67 Ссылки 68 Глава 3 Общие атаки DDOS и инструменты вспомогательной атаки 70 3.1 Обзор основных шагов и соответствующие инструменты для реализации атаки 70 3.2 Инструмент получения информации 72 3.2.1 Инструменты измерения сетевых объектов 72 3.2.2 Инструмент по снижению 74 3.2.3 Инструмент для сканирования сети 78 3.3 Инструмент реализации атаки 85 3.3.1 Троянские инструменты 85 3.3.2 Инструмент инъекции кода 87 3.3.3 Групповая подделка 91 3.3.4 Инструмент управления атакой DDOS 93 3.4 Резюме этой главы 96 Ссылка 96 Глава 4 Математические основы обнаружения аномалий 98 4.1 Самоподобность сетевого трафика 98 4.2 Теория вероятности 99 4.2.1 Случайные переменные и распределение вероятностей 99 4.2.2 Случайный вектор 102 4.2.3 Большой численная теорема и теорема Центрального предела 103 4.3 Математическая статистика 104 4.3.1 Оценка максимального правдоподобия и оценка момента 104 4.3.2 доверительный интервал 104 4.3.3 Тест гипотезы 105 4.4 Случайный процесс 106 4.4.1 Марковский процесс 106 4.4.2 Нормальный случайный процесс 107 4.4.3 Независимый постепенный процесс 107 4.4.4 Процесс подсчета 107 4.4.5 Poisson Process 107 4.5 Технология обработки сигналов 108 4.5.1 Cepspectrum 109 4.5.2 Вейвлет -анализ 109 4.6 машинное обучение 110 4.6.1 Линейный регрессионный анализ 110 4.6.2 Fisher Linear Classifier 111 4.6.3 Модель классификации логистической регрессии 112 4.6.4 BP Network 113 4.6.5. 4.6.6. Модель графика вероятности 116 4.6.7 Смешанные модели и EM -алгоритмы 119 4.7 Maning 120 4.7.1 Дерево решений 121 4.7.2 Наивный байесовский классификатор 123 4.7.3 Ближайший соседский классификатор 123 4.7.4 Корреляционный анализ 124 4.7.5 Анализ кластеризации 125 4.8 Резюме этой главы 125 Ссылки 126 ГЛАВА 5 ОТКЛЮЧЕНИЕ ОТКРЫТИЯ СЛУЖБА 127 5.1 Основные идеи и выбор функций аномального обнаружения 127 5.2 Метод обнаружения на основе байесовской идеи 127 5.2.1 Алгоритм обнаружения на основе Naive Bayes Classifier 127 5.2.2 Алгоритм обнаружения байесовской сети 128 5.2.3 Алгоритм обнаружения на основе гибридной модели и EM -алгоритма 130 5.3 Алгоритм обнаружения ближайшего соседа 131 5.3.1 K Алгоритм обнаружения ближайшего соседа 131 5.3.2 Алгоритм обнаружения на основе плотности 132 5.3.3 Другие ближайшие алгоритмы соседей 135 5.4 Алгоритм обнаружения на основе регрессионной подгонки 136 5.4.1 Алгоритм обнаружения на основе уравнений линейной регрессии 136 5.4.2 Алгоритм обнаружения на основе фильтра LMS 138 5.5 Алгоритм обнаружения на основе кластера 140 5.5.1 Алгоритм обнаружения на основе разделения и кластеризации 140 5.5.2 Алгоритм обнаружения на основе иерархической кластеризации 142 5.5.3 Алгоритм обнаружения на основе новой кластеризации 143 5.6 Алгоритм обнаружения на основе анализа ассоциации 144 5.7 Алгоритм обнаружения на основе нейронной сети 146 5.8 Алгоритм обнаружения на основе машины для вектора поддержки 148 5.8.1 Алгоритм обнаружения на основе традиционного векторного векторного машины 148 5.8.2 Алгоритм обнаружения на основе одноклассного векторного векторного машины 149 5.8.3 Алгоритм обнаружения на основе байесовского векторного векторного машины 150 5.9 Алгоритм принятия решений на основе дерева решений 151 5.9.1 Алгоритм обнаружения на основе дерева решений ID3 151 5.9.2 Алгоритм обнаружения на основе дерева решений C4.5 152 5.9.3 Алгоритм обнаружения на основе дерева решений CART 153 5.9.4 Алгоритм обнаружения на основе случайных решений леса 153 5.10 Сводка этой главы 154 Ссылка 154 ГЛАВА 6 Недостановочное отказ в обслуживании. Обнаружение атаки 161 6.1 Обзор 161 6.2 Принцип атаки LDOS 162 6.2.1 Механизм контроля заторов и анализ безопасности TCP/IP 163 6.2.2 Атака LDOS на основе механизма контроля перегрузки TCP 166 6.2.3 Атака LDOS на основе механизма управления затоками IP 168 6.2.4 Атака LDOS Target BGP 169 6.3 Разница и связь между атаками LDO и DDOS 171 6.3.1 Сравнение моделей атаки 171 6.3.2 Сравнение характеристик потока атаки 173 6.4 Анализ характеристик трафика атаки LDOS 176 6.4.1 Эксперимент по оценке атаки LDOS 176 6.4.2 Оценка экспериментальных результатов 176 6.4.3 Анализ характеристики потока 181 6.4.4 Функция анализа функций 182 6.5 LDOS Обнаружение атаки и защита 185 6.5.1 Обнаружение и защита. 185 6.5.2 Обнаружение и защита аномалий 187 6.5.3 Обнаружение и защита на основе сервера приложений терминала 188 6.5.4 Улучшение сетевых протоколов и протоколов обслуживания 189 6.5.5 Метод комплексного обнаружения, объединяющий характеристики мутации и периодические характеристики 190 6.6 Сводка этой главы 197 Ссылки 198 Глава 7 По умолчанию по атаке отрицания услуг 203 7.1 Защитный механизм против сетевого/транспортного уровня атаки DDOS 203 7.1.1 Защита на стороне источника 203 7.1.2 Специальная защита 206 7.1.3 Механизм защиты сети 214 7.1.4 Гибридный защитный механизм 220 7.2 Защитный механизм против атаки DDOS-слоя применения 231 7.2.1 Специальная защита 231 7.2.2 Гибридная защита 233 7.3 Основная система атаки и система защиты 235 7.3.1 Bro 235 7.3.2 Snort 237 7.3.3 Suricata 240 7.3.4 Google Project Shield 240 7.4 Резюме этой главы 241 Ссылки 241 Глава 8 Платформа измерения и система обнаружения на основе технологии больших данных 249 8.1 Обзор 249 8.2 Соблюдение данных и мониторинг ненормальности сетевой аномации 250 8.2.1 Доступные типы данных 251 8.2.2 Развертывание точек сбора 253 8.3 Технология больших данных для анализа трафика 254 8.3.1 Платформа обработки партийной обработки Hadoop 254 8.3.2 Платформа потоковой обработки 255 8.3.3 Компоненты, связанные с платформой 257 8.4 Примеры измерения платформы и системы обнаружения на основе технологии больших данных 258 8.4.1 Строительство платформы измерения 259 8.4.2. 8.4.3 Строительство платформы онлайн -анализа 262 8.4.4 Реализация системы параллельного обнаружения с несколькими алгоритмами 263 8.5 Snort System 267 8.5.1 Введение в принцип работы Snort 267 8.5.2 8.5.3 Проблемы в системе Snort на основе штормов 269 8.6 Сводка этой главы 270 Ссылки 271 ГЛАВА 9 Future Challenge 272 9.1 Обзор 272 9.2 Новые проблемы по традиционным вопросам 273 9.2.1 Обнаружение аномалий в реальном времени высокоскоростных ссылок 273 9.2.2 Оценка систем обнаружения и защиты 274 9.2.3 Обнаружение и обработка крупномасштабных атак 275 9.2.4 Общее вторжение/аномальная система обнаружения проект 276 9.3 Задача нового режима атаки 276 9.3.1 Обнаружение инфраструктуры, ориентированных на интенсивные атаки 276 9.3.2 Обнаружение комбинированных атак 279 9.3.3 Адаптивное обнаружение и защита неизвестных атак 280 9.3.4 Атаки, которые управляют ботнетами на основе режима P2P 281 9.3.5 Атаки на основе мобильного ботнета 282 9.3.6 Атака и защита в новом режиме сетевой технологии 284 9.3.7 Атака Тризуализация 289 9.4 Резюме этой главы 290 Ссылки 291 |
|