Spot подлинный Python Black Hat Hat Hate Hacker и Программирование тестирования проникновения Путь хакер обороны технические программирование учебное пособие Хакер атакующий и защитный технический хакер наступательный и защитный вход вход в сеть Python Network Books
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара





Название: Python Black Hat: программирование тестирования хакеры и проникновения
Цена: 55,00
Автор: Джастин Сейц&Автор Middot; Sitz), перевод Sun Songbai Li Cong Runqiu
Время публикации: август 2015
ISBN: 9787121266836
Пресса: электронная промышленная пресса

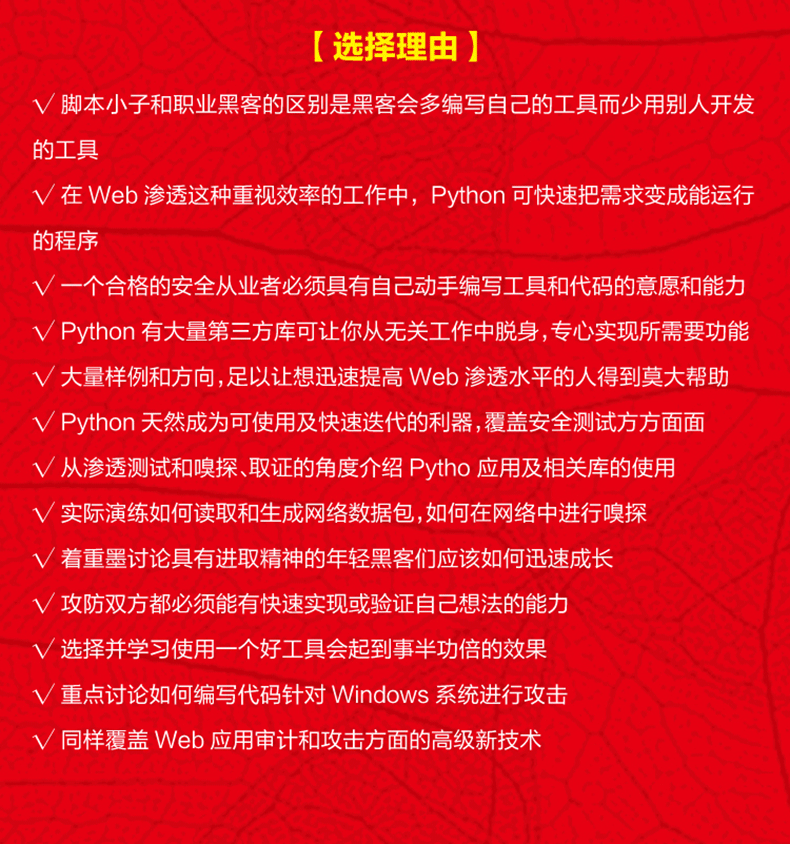
Чтение толпы: эта книга подходит для энтузиастов безопасности и компьютерных практикующих, у которых есть определенный фонд программирования. Особенно для тех, кто изучает компьютерную безопасность, они полны решимости участвовать в индустрии компьютерной безопасности и становятся теми, кто проникал в тестеров. Эта книга. Еще больше есть редкие ссылки.
Python - лучший выбор для большинства аналитиков безопасности, когда вам нужно разработать мощные и эффективные инструменты для взлома; Возможность писать мощные инструменты необходима при столкновении с атаками, которые подвергают опасности безопасность. Эта книга - новая работа Джастина Зейца, которая откроет вам темную сторону Python.—— Напишите инструменты понюхания сети, манипулируйте пакетами данных, заражайте виртуальные хосты и создайте скрытые трояны. Кроме того, эта книга использует технические дискуссии и решения для вдохновляющих задач, а также показывает вам, как расширить возможности атаки и как написать свой собственный код атаки.
&Радика;
&Радика;
&Радика;
&Радика;
&Радика;
&Radic;
&Радика;

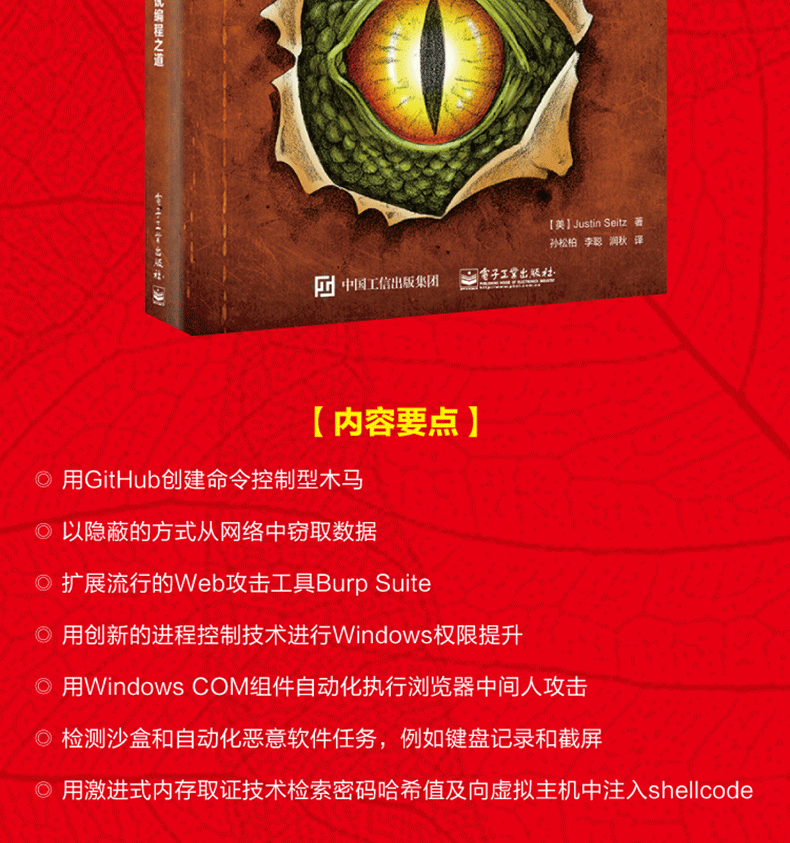
Эта книга - бестселлер "Серый Python Hat— Статья сестры о хакере и программирование Python Hacker и The Reverse Engineer », книга как можно скорее занимает высшее кресло книг по безопасности компьютерной безопасности.Эта книга была тщательно написана Джастином Зейтом, старшим исследователем безопасности иммунитета.Согласно десятилетиям опыта работы в сфере безопасности, особенно в области тестирования на проникновение, автор знакомит читателей, как Python используется в различных областях хакеров и тестов на проникновение, от базового сканирования сети до захвата пакетов данных, от веб -полки до написания Burp Expansion Инструмент, от написания трояна до улучшения разрешений.Многие из случаев автора в этой книге очень инновационные и вдохновляющие, такие как обнаружение изображений в данных HTTP, модульные троянские доли, контролируемые на основе команд GitHub, технологии атаки промежуточной личности браузера, используя технологию автоматизации компонентов для кражи данных, передавать Пропустите, пройдите через улучшение разрешений на надзор и введение кода, а также вставить SheltCode в шелка в фото памяти виртуальной машины, чтобы реализовать удаление троянских лошадей и улучшение разрешений.Благодаря изучению этих технологий, читатели могут не только освоить технологии применения и программирования различных библиотек Python, но и расширять свои горизонты и развивать и проявлять их хакерское мышление.Читатели не чувствуют общих скучных и скучных других технических книг при чтении этой книги.

Глава 1 Настройка среды Python 1
Установите виртуальную машину Kali Linux 1
WingIDE3
Глава 2 Основы сети 9
Введение в Python Network Programming 10
Клиент TCP 10
UDP Client 11
TCP Server 12
Замените netcat13
Маленький тест niu dao 21
Создайте TCP -прокси 23
Маленький тест Niu Dao 28
Используйте SSH 29 через Paramiko
Маленький тест Niu Dao 34
SSH Туннель 34
Маленький тест Niu Dao 38
Глава 3 Сеть: необработанные розетки и понижение трафика 40
Разработать инструмент открытия хоста UDP 41
Windows и Linux Sniff 41
Маленький тест Niu Dao 43
Декодирование IP -слоя 43
Маленький тест niu dao 47
Декодирование ICMP48
Маленький тест Niu Dao 52
Глава 4 Scapy: Контролер сети 54
Кража сертификации электронной почты 55
Маленький тест Niu Dao 57
Используйте Scapy, чтобы провести отравление кэшем ARP 58
Маленький тест Niu Dao 63
Обработка файла PCAP 64
Маленький тест Niu Dao 69
Глава 5 Веб -атака 71
Библиотека функций сокета Web: urllib2 71
Установка веб -приложения с открытым исходным кодом 73
Маленький тест Niu Dao 75
Каталог насилия и позиция файла 76
Маленький тест Niu Dao 79
Сертификация формы HTML насилия.
Маленький тест Niu Dao 86
Глава 6 Расширенная агент Burp 88
Конфигурация 89
Отрыгнуть смутное испытание 90
Маленький тест Niu Dao 97
Используйте Bing Service 101 в Burp
Маленький тест Niu Dao 105
Используйте контент веб -сайта, чтобы создать словесность пароля 107
Маленький тест Niu Dao 111
Глава 7 Команды и элементы управления на основе GitHub 114
Настройки учетной записи GitHub 115
Создать модуль 116
Троянская конфигурация 117
Троянцы 118 на основе связи GitHub
Функция введения модуля Python Cracked 121
Маленький тест Niu Dao 123
Глава 8 Общие функции троянцев в Windows 125
Интересная запись клавиатуры 125
Маленький тест Niu Dao 129
Возьмите снимок экрана 130
Выполнение ShellCode метода Python 131
Маленький тест Niu Dao 132
Песочная коробка тест 133
Глава 9 играет с браузером 140
Основываясь на атаке 140 на основе браузера.
Создайте приемной сервер 144
Маленький тест Niu Dao 145
Используйте технологию автоматизации компонентов IE для кражи данных 146
Маленький тест Niu Dao 154
Глава 10 Лицензия Windows System 156
Подготовка окружающей среды 157
Создайте монитор процесса 158
Используйте процесс наблюдения WMI 158
Маленький тестовый булл -меч 160
Управление токенов Windows 161
Победный конкурс 163
Маленький тест Niu Dao 167
Код вставлен 168
Маленький тест Niu Dao 170
Глава 11 Прогноз доказательств автоматической атаки 172
Установка инструмента 173
Конфигурация инструмента 173
Хэш стоимость захвата пароля 173
Прямая инъекция кода 177
Маленький тест Niu Dao 183

Автор: Джастин Сейц&Middot; Sitz) Переводчик: Sun Songbai
Sun Songbai окончил факультет компьютерных наук и техники Университета Цинхуа и получил степень магистра в области инженерии. Во время степени магистра он в основном занимался исследованием кибербезопасности. Tsinghua University Team CTF“ голубой лотос&один из Rdquo; один из основателей.Направления исследований в основном включают в себя веб -безопасность, анализ сбора доказательств и исследования по управлению безопасности.Издательские работы включают в себя «Тренировочный лагерь Metasploit Devil», перевод «Руководство по тестированию Soning Metasploit» и «Проверенный инфильтрационный тест в среде высокой безопасности».