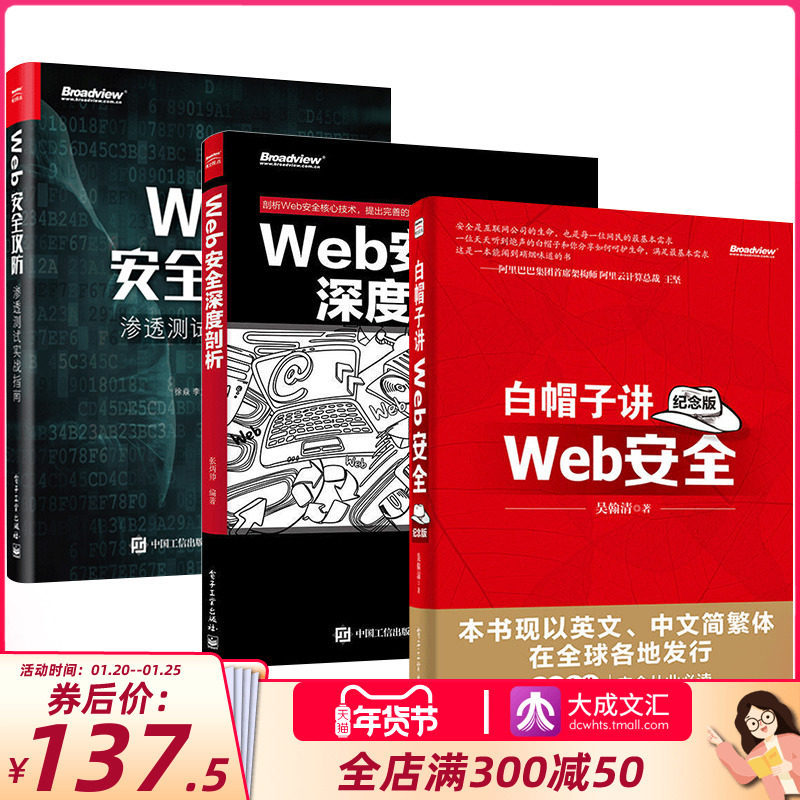
Подлинная веб -безопасность наступления на оскорбление и защитное проникновение Фактические руководящие принципы боевых действий+анализ веб -безопасности.

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


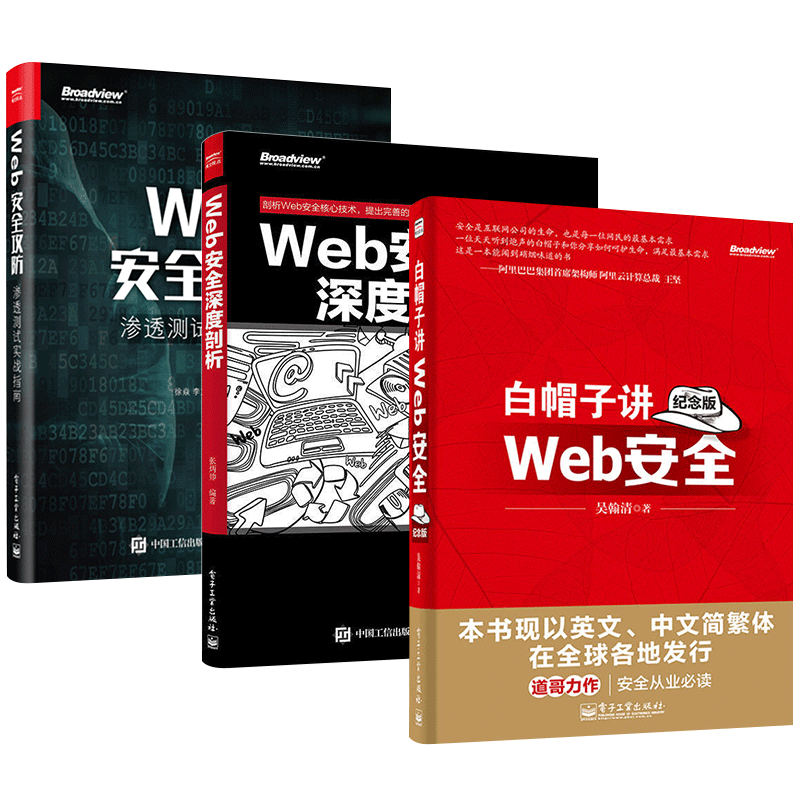

Этот ребенок представляет собой набор книг, полный набор из 3 томов, с общей ценой 217,00 юаней, следующим образом:
Анализ глубины веб -безопасности, по цене 59,00 юань, номер книги:9787121255816
White Hat рассказывает о веб -безопасности (памятная версия), по цене 69,00 юань, номер книги:9787121234101
Атака и защита веб-безопасности: практическое руководство по тестированию на проникновение,решительныйЦена 89,00 Юань, номер книги:9787121342837
Анализ глубины веб -безопасности
В этой книге суммируются причины, методы атаки и решения текущих популярных уязвимостей с высокой степенью риска и вновь вновь приведены к прототипу уязвимостей через большое количество примеров кода, чтобы сделать среду моделирования, чтобы лучше помочь читателям понять, что уязвимости существуют в веб -приложениях, предотвращают предотвращение , предотвратить профилактику недостатки раньше.
Эта книга представляет систему веб -безопасности шаг за шагом от оскорблений, от принципа до фактического боя, от мелкого до глубокого. Книга разделена на 4 статьи и 16 глав. В дополнение к внедрению базовых знаний о веб -безопасности, он также вводит общие уязвимости безопасности в веб -приложениях, процессах атак и защите программ с открытым исходным кодом и фокусируется на анализе&Ldquo; библиотека перетаскивания” атака означает, что используется хакерами во время инцидента.Кроме того, вводятся некоторые другие методы тестирования инженеров по проникновению.
Глава 1
Глава 1 Введение в веб -безопасность
1.1 Как вторгается сервер
1.2 Как лучше изучить веб -безопасность
Глава 2 углубление процесса запроса HTTP
2.1 Анализ протокола HTTP
2.1.1 Инициировать HTTP -запрос
2.1.2 Подробное объяснение протокола HTTP
2.1.3 Моделирование HTTP -запрос
2.1.4 Разница между протоколом HTTP и протоколом HTTPS
2.2 Выбор HTTP -запрос
2.2.1 Первый опыт Burp Suite Proxy
2.2.2 Fiddler
2.2.3 WinSock Expert
2.3 Приложение http: Поисковая система SEO Black Hat
2.4 Резюме
Глава 3 Обнаружение информации
3.1 Google Hack
3.1.1 Соберите подзадачное имя
3.1.2 Соберите веб -информацию
3.2 NMAP First Experience
3.2.1 Установить NMAP
3.2.2 Информация об обнаружении хоста Обнаружения
3.2.3.
3.3 DirBuster
3.4 Распознавание отпечатков пальцев
3.5 Резюме
Глава 4 Сканирование уязвимости
4.1 Burp Suite
4.1.1 Target
4.1.2 Spider
4.1.3 Scanner
4.1.4 Intruder
4.1.5 Вспомогательный модуль
4.2 AWVS
4.2.1 Сканирование WVS WIZER
4.2.2 Служба веб -сканирования
4.2.3 Инструменты WVS
4.3 AppScan
4.3.1 Сканирование с Appscan
4.3.2 Результаты обработки
4.3.3 Appscan вспомогательный инструмент
4.4 Резюме
Глава 2 Принципы
Глава 5 Уязвимость инъекции SQL
5.1 Принцип инъекции SQL
5.2 Классификация уязвимости инъекций
5.2.1 Цифровая инъекция
5.2.2 Инъекция характера
5.2.3 Классификация инъекций SQL
5.3 Общая инъекция базы данных
5.3.1 SQL Server
5.3.2 MySQL
5.3.3 Oracle
5.4 Инструмент впрыска
5.4.1 SQLMap
5.4.2 Pangolin
5.4.3 Havij
5.5 Предотвратить инъекцию SQL
5.5.1 Строгие типы данных
5.5.2. Специальное побег персонажа
5.5.3. Использование предварительно скомпилированных утверждений
5.5.4 Фтруктурная технология
5.5.5 Хранилированные процедуры
5.6 Резюме
Глава 6 Загрузить уязвимость
6.1. Уязвимости
6.1.1 Уязвимость разрешения IIS
6.1.2 Уязвимость Apache
6.1.3 Уязвимость PHP CGI CGI
6.2 Обход уязвимости загрузки
6.2.1 Обнаружение клиента
6.2.2 Обнаружение на стороне сервера
6.3 Текстовый редактор загрузка уязвимости
6.4 Исправьте уязвимость загрузки
6.5 Резюме
Глава 7 xss поперечное сценарий уязвимость
7.1 Анализ принципа XSS
7.2 XSS -тип
7.2.1 Отражающий XSS
7.2.2 Хранение XSS
7.2.3 DOM XSS
7.3 Обнаружение XSS
7.3.1 Ручное обнаружение XSS
7.3.2 Полное автоматическое обнаружение XSS
7.4 XSS расширенное использование
7.4.1 Сессия XSS
7.4.2 XSS Framework
7.4.3 XSS GetShell
7.4.3 XSS Червь
7.5 Fix xss Cross-Site уязвимости
7.5.1 Вход и вывод
7.5.2 HttpOnly
7.6 Резюме
Глава 8 Уязвимость выполнения команды
8.1 Пример уязвимости выполнения команды ОС
8.2 Модель выполнения команды
8.2.1 Выполнение команды PHP
8.2.2 Исполнение команды Java
8.3 Уязвимость к выполнению структуры
8.3.1 Уязвимость выполнения кода Struts2
8.3.2 Уязвимость выполнения команды ThinkPhp
8.3 Предотвратить уязвимости выполнения команды
Файл главы 9 содержит уязвимости
9.1 Анализ принципа уязвимости включения
9.1.1 PHP включает
9.1.2 JSP включает
9.2 Безопасное письмо включает
9.3 Резюме
Глава 10 Другие лазейки
10.1 CSRF
10.1.1 Принцип атаки CSRF
10.1.2 Сценарий атаки CSRF (GET)
10.1.3 Сценарий атаки CSRF (пост)
10.1.4 Механизм печенья браузера
10.1.5 Обнаружение уязвимостей CSRF
10.1.6 Предотвратить подделку перекрестного запроса
10.2 Уязвимость логической ошибки
10.2.1 Копание логики уязвимостей
10.2.2 Обход проверки авторизации
10.2.3 Логическая уязвимость получения пароля
10.2.4 Уязвимости логики платежей
10.2.5 Злоэтажные атаки на указанном счете
10.3 Инъекция кода
10.3.1 XML -инъекция
10.3.2 xpath -инъекция
10.3.3 json inception
10.3.4 HTTP Parameter Pollution
10.4 URL -прыжок и рыбалка
10.4.1 JURL -прыжок
10.4.2 Рыбалка
10.5 Webserver удаленное развертывание
10.5.1 Tomcat
10.5.2 JBoss
10.5.3 WebLogic
10.6 Резюме
Статья 3 Практическая статья
Глава 11 Практическое вторжение и профилактика
11.1 Анализ безопасности программы с открытым исходным кодом
11.1.1 0Day Attack
11.1.2.
11.1.3 MD5 все еще безопасен?
11.2 библиотека перетаскивания
11.2.1 Поддержка внешних соединений
11.2.2 Внешнее соединение не поддерживается
11.3 Резюме
Глава 4 Комплексная
Глава 12 Тест на взломать грубую силу
12.1 C/S
12,2 б/с
12.3 Случай взлома грубой силы
12.4 Предотвратить взломать грубую силу
12.5 Резюме
Глава 13 Атака по боковым ставкам
13.1 Серверная веб-архитектура
13.2 IP -обратный запрос
13.3 SQL-перекрестный запрос
13.4 перевернут каталог
13.5 Создание точки инъекции
13.6 CDN
13.7 Резюме
Глава 14 возвышение власти
14.1 Повышение прав на переполнение прав
14.2 Сторонние компоненты по повышению права
14.2.1 Сбор информации
14.2.2.
14.2.3 Лицензия FTP
14.2.4 Pcanywhere Promotion
14.3 Хостинг лицензии
14.4 Помощь по продвижению прав
14.4.1 Порт 3389
14.4.2 Переадресация портов
14.4.3
14.4.4 DLL угон
14.4.5 Добавление Backdoor
14.5 Меры защиты сервера
14.6 Резюме
Глава 15 ARP Attack
15.1 Введение в протокол ARP
15.1.1 Таблица кеша ARP
15.1.2 Общение хозяина локальной сети
15.1.3
15.2 Атака ARP
15.2.1 Cain
15.2.2 Ettercap
15.2.3 NetFuke
15.3 Защитите атаки ARP
15.4 Резюме
Глава 16 Социальная инженерия
16.1 Сбор информации
16.2 Коммуникация
16.3
16.4 Резюме
Государственное заявление
White Hat рассказывает о веб -безопасности (памятная версия)
Содержание этой книги подробно описано, и теория сочетает в себе реальность, рассказывая читателям новый уровень связанных технических знаний.
Большое количество примеров увеличивает практичность и думает и понимает в руках.
Многие читатели рекомендуют!
Безопасность данных и личная конфиденциальность в эпоху Интернета оспариваются, а различные новые технологии атаки бесконечны.Как мы можем лучше защитить наши данные?«White Hat рассказывает о веб -безопасности (памятной версии)» выведет вас в мир веб -безопасности, позволит вам понять все аспекты веб -безопасности.Хакер больше не таинственный. Это тот случай для технологий атаки. Маленькие веб -сайты также могут найти для вас безопасный путь.Как крупные компании безопасно и почему я выбираю такое решение?Ответ можно найти в «Белая шляпа, говоря о веб -безопасности (памятное издание)».Подробный анализ позволяет вам не только“ знай это” лучше“ знать, почему”.
«Белая шляпа Говоря о веб -безопасности (памятное издание)» написано в соответствии с фактическим опытом работы в нескольких годах интернет -компаний на основе фактического опыта работы интернет -компании, которая обладает сильной работой в решении; у нее хорошая справочная стоимость Для работников безопасности; внедрение процессов и операций по развитию безопасности также имеет глубокое значение отрасли.«Демократическое издание» такое же, как и предыдущая версия. Это только специальная версия оригинальной работы в мире. Читатели выбираются по мере необходимости.
Первый мировоззрение безопасно
ГЛАВА 1 МОЙ ВИДЕ
1 1 История веб -безопасности
1 1 1 История китайских хакеров
11 2 Процесс разработки технологии взлома
11 3 Рост в Интернете сейфа
12 черная шляпа, белая шляпа
13 Вернитесь к истине, раскрыть суть безопасности
14 сломанное суеверие, без серебряная бомба
15 безопасности трех элементов
16 Как реализовать оценку безопасности
16 1 Отдел уровня активов
16 2 Анализ угроз
16 3 Анализ риска
16 4 Решение безопасности проектирования
17 белая шляпа Bing Law
17 1 Безопасно по принципам по умолчанию
17 2 Принцип глубины защиты
17 3 Принципы разделения данных и кода
17 4 Принцип непредсказуемости
18 подкласса
(Привязанность) Кто будет платить за лазейки?
Глава II Безопасность сценария клиента
Глава 2 Безопасность браузера
21 гомологичная стратегия
22 Песочница браузера
23 злонамеренный перехват URL
24 высокая безопасность браузера
25 подкласса
ГЛАВА 3 Крестная атака сценария (XSS)
31 XSS введение
32 XSS атака
32 1 Сначала исследуйте полезную нагрузку XSS
32 2 мощная полезная нагрузка XSS
32 32 XSS Attack Platform
32 4 Окончательное оружие: xss червь
32 5 отладка JavaScript
32 6 xss навыки строительства
32 7 превращение отходов в сокровище: миссия невозможна
32 8 Легко игнорировать: Flash xss
32 9 Действительно высокие подушки: структура разработки JavaScript
33 XSS защита
33 1 четыре или два фунта: httponly
33 2 Проверка ввода
33 3 Проверка вывода
33 4 Правильная защита xss
33 5 Обработка богатого текста
33 6 Defense Dom на основе XSS
33 7 Посмотреть риск XSS под другим углом
34 миниатюра
Глава 4 Крест -Сити Запрос false (CSRF)
41 CSRF введение
42 CSRF Advanced
42 1 Стратегия печенья браузера
42 2 P3P Побочные эффекты головы
42 3 GET? POST?
42 4 Flash CSRF
42 5 CSRF Worm
43 защита CSRF
43 1 код проверки
43 2 Referer Check
43 3 Anti CSRF Token
44 миниатюра
ГЛАВА 5 CLINGJACKING
51 Что такое щелчок, чтобы угоннуть
52 Flash Нажмите, чтобы угоннуть
53 Атака с покрытием изображения
54 Перетаскивание и захват и кражу данных
55 ClickJacking 30: Похищение сенсорного экрана
56 Защита Клипкой
561 frame busting
562 X-Frame-Options
57 Резюме
Атака и защита веб-безопасности: практическое руководство по тестированию на проникновение
Чтение толпы: эта книга подходит для сотрудников по корпоративной безопасности, персонала R & D, обучения книгам и справочникам для дисциплин сетевой безопасности обычных колледжей и университетов, а также книги о себе в качестве энтузиастов кибербезопасности.
Bafety Zero Bafety Zero Base Rent
После того, как информация о тесте на проникновение будет собрана в оскорбительную и защитную, книги достаточно
Фактическое боевое объяснение экспертов по безопасности, от принципа до применения сцены
Эта книга представляет нынешние популярные уязвимости высокого риска и методы обороны от мелких, всеобъемлющих и систематически, и стремится понять язык. Это просто и ясно, что легко читать и понимать читателей.В сочетании с конкретными случаями это может позволить читателям быть погружены и быстро понимать и освоить основные уязвимости и использовать методы и навыки тестирования проникновения.Чтение этой книги не требует, чтобы читатели имели соответствующий фон тестирования на инфильтрацию. Это будет более полезно при понимании.Эта книга также может быть использована в качестве учебника для дисциплин информационной безопасности в колледжах и университетах.
Глава 1 Сбор информации о проникновении теста 1
1.1 Соберите информацию доменного имени 1
1.1.1 whois Query 1
1.1.2 Запись информационного запроса 2
1.2 Соберите конфиденциальную информацию 2
1.3 Соберите информацию об имени суб -домены 4
1.4 Соберите информацию общего порта 7
1.5 распознавание отпечатков пальцев 10
1.6 Найти настоящий IP 11
1.7 Соберите файл конфиденциального каталога 14
1.8 Социальная инженерия 15
Глава 2 Создание среды уязвимости и фактического боя 17
2.1 Установите LANMP 17 в системе Linux
2.2 Установите WAMP 19 в системе Windows
2.3 Построить среду уязвимости DVWA 21
2.4 Создайте платформу для инъекций SQL 23
2.5 Создайте тестовую платформу XSS 24
Глава 3 Инструмент общего инфильтрационного тестирования 28
3.1 SQLMAP подробное объяснение 28
3.1.1 Установить SQLMAP 28
3.1.2 SQLMAP Начало работы 29
3.1.3 SQLMAP Advanced: Параметр Объяснение 36
3.1.4 SQLMAP с объяснением обхода сценария Tamper 40
3.2 Подробное объяснение Burp Suite 50
3.2.1 Установка Burp Suite 50
3.2.2. Введение Burp Suite 51
3.2.3 Burp Suite Advanced 55
3.3. Детальное объяснение 70 NMAP 70
3.3.1 Установить NMAP 71
3.3.2 NMAP Начало работы 71
3.3.3 NMAP Advanced 83
Глава 4 Анализ принципов веб -безопасности 90
4.1 Основы инъекции SQL 90
4.1.1 Введение SQL -инъекция 90
4.1.2 Принцип инъекции SQL 90
4.1.3.
4.1.4 Атака Инъекции Союза 95
4.1.5 Анализ кодекса инъекций Юнион 99
4.1.6 Атака логической инъекции 99
4.1.7 Анализ логического инъекционного кода 103
4.1.8. Атака по ошибке 104
4.1.9 Анализ кода впрыска ошибки 106
4.2 SQL -инъекция продвинулась 107
4.2.1 Time Inject Attack 107
4.2.2 Анализ кода инъекции времени 109
4.2.3 Атака по внедрению запроса.110
4.2.4 Анализ инъекции кода укладки
4.2.5 Две атаки в инъекциях 113
4.2.6 Второй анализ кода инъекции 114
4.2.7 Attack 116 Широкой байтовой инъекции 116
4.2.8 Анализ кода инъекции в широком байтовом. 119
4.2.9 Cookie -инъекционные атаки 120
4.2.10 Анализ кода впрыска cookie 121
4.2.11 Base64 Attack 122
4.2.12 BASE64 Анализ кода инъекции 123
4.2.13 xff инъекционная атака 124
4.2.14 xff Анализ кода инъекции 125
4.3 SQL -инъекция обходя технологию 126
4.3.1 Письмо, обходя 126
4.3.2 Двойное написание обходит инъекцию 128
4.3.3 Кодирование обходов 129
4.3.
4.3.5 Предложения по ремонту инъекции SQL 131
4.4 XSS Foundation 135
4.4.1 xss уязвимость Введение 135
4.4.2 Принцип уязвимости XSS 135
4.4.3 Отражающий XSS Атака 137
4.4.4. Анализ кода от рефлексивного XSS 138
4.4.5 Хранение XSS Атака 139
4.4.6 Анализ кода хранения XSS 140
4.4.7 Dom Type XSS Attack 142
4.4.8 Анализ кода Dom Type XSS 143
4,5 XSS Advanced 144
4.5.1 XSS Обычно используемые предложения и коды обходятся 144
4.5.2 Используйте платформу XSS для тестирования уязвимости XSS 145
4.5.3. Рекомендация по ремонту уязвимостей XSS 148
4.6 Уязвимость CSRF 148
4.6.1 Введение Уязвимость CSRF 148
4.6.2 Принципы уязвимости CSRF 148
4.6.3 Используйте уязвимость CSRF 149
4.6.4 Анализ кода уязвимости CSRF 151
4.6.5 Рекомендации по ремонту уязвимости CSRF 155
4.7 Уязвимость SSRF 155
4.7.1 Введение Уязвимость SSRF 155
4.7.2 Принцип уязвимости SSRF 155
4.7.3 Уязвимость SSRF Использование 156
4.7.4 Анализ кода уязвимости SSRF 157
4.7.5 Рекомендация по ремонту уязвимости SSRF 157
4.8 Загрузка файла 158
4.8.1 ВВЕДЕНИЕ Файл Загрузить уязвимость 158
4.8.2 Знание загрузки в документах 158
4.8.3 Обнаружение JS Объединенное атака 158
4.8.4 Обнаружение JS Объединение Анализ атаки 160
4.8.5 Файл Суффикс обходит атаку 161
4.8.6 Анализ кода File Feers. 162
4.8.7 Тип файла влажной атака 163
4.8.8 Тип файла влажный анализ кода 164
4.8.9 Атака атака 166 атака усечения файла 166
4.8.10 Анализ кода обхода усечения файла 167
4.8.11 Конкурентные условия атака 169
4.8.12 Анализ кода конкурентного состояния 169
4.8.13 Предложения по ремонту загрузки файлов 170
4.9 черные потрескались 170
4.9.1 Введение уязвимости насилия 170
4.9.2 Атака уязвимости уязвимости Blum Cracking 171
4.9.3 Анализ кризирования уязвимости насилия 172
4.9.4 Предложения по восстановлению уязвимости насильственного растрескивания 172
4.10 выполнение команды 173
4.10.1 ВВЕДЕНИЕ Команда Уязвимость 173
4.10.2 Команда выполнить атаку уязвимости 173
4.10.3 Команда выполнить анализ кода уязвимости 175
4.10.4. Рекомендации по ремонту уязвимостей.
4.11 Логическая добыча уязвимости 175
4.11.1 Введение Логическая уязвимость 175
4.11.2 Вьетнамская атака доступа 176
4.11.3 Логическая уязвимость: анализ анализа кода 177
4.11.4 Вьетнамские предложения по ремонту победы 179
4.12 XXE Уязвимость 179
4.12.1 ВВЕДЕНИЕ XXE Уязвимость 179
4.12.2 XXE Attack 180
4.12.3 xxe Анализ кода уязвимости 180
4.12.4 XXE Предложения по ремонту уязвимости 181
4.13 Те вещи WAF 181
4.13.1 ВВЕДЕНИЕ WAF 181
4.13.2 Суждение WAF 182
4.13.3 Как обойти какой -то WAF 184
Глава 5 Metasploit Technology 188
5.1 Введение в Metasploit 188
5.2 Metasploit Base 190
5.2.1 Профессиональный термин 190
5.2.2 Атака продаж Шаг 191
5.3 Консольное сканирование 191
5.3.1 Используйте вспомогательный модуль для сканирования порта 191
5.3.2 Используйте вспомогательный модуль для сканирования обслуживания 193
5.3.3 Используйте NMAP Scan 193
5.4 Уязвимость DASHE 195
5.5 Атака пост -спецификации: сбор информации 199
5.5.1. Миграция процесса 200
5.5.2 System Command 201
5.5.3 Команда файловой системы 208
5.6 Атака после переплетения: увеличение разрешений 210
5.6.1 Используйте фактическую боевую боевую работу MS16-032 Локальная уязвимость 211
5.6.2 Tingle Stole 216
5.6.3 Хэш -атака 219
5.7 Пост -Пенетрационная Атака: Уязвимость трансплантации использует код модуль 229
5.7.1 MS17-010 Уязвимость, принцип и контрмеры.229
5.7.2.
5.8 Пост -Пенетрационный Атака: Задняя дверь 233
5.8.1 Операционная система Задняя дверь 233
5.8.2 Веб -задница 237
5.9 Пример теста на проникновение доменов сетевой атаки 242
5.9.1 Введение в среду проникновения 242
5.9.2 Повышение разрешений 242
5.9.3 Сбор информации 245
5.9.4 Получение разрешений на сервер 247
5.9.5 PowerShell Найти онлайн -сервер 251
5.9.6 Получите доменные разрешения на трубу 252
5.9.7.
5.9.8 Внутренняя сеть SMB Blasting 257
5.9.9 Очистите журнал 259
Глава 6 Руководство по атаке PowerShell 261
6.1 PowerShell Technology 261
6.1.1 PowerShell Введение 261
6.1.2 Основные концепции PowerShell 263
6.1.3 Общие команды PowerShell 264
6.2 Powersploit 266
6.2.1 Установка PowerSploit 266
6.2.2 Powersploit Script Attack Faction Combat 268
6.2.3 Объяснение модуля атаки Powerup 275
6.2.4 Модуль атаки Powerup фактические боевые упражнения 284
6.3 Империя 291
6.3.1 Введение в Империю 291
6.3.2 Установка империи 292
6.3.3 Настройка монитора 293
6.3.4 Сгенерировать Троян 296
6.3.5 Подключите хост и в основном используйте 306
6.3.6 Сбор информации 310
6.3.7 Разрешения увеличиваются 319
6.3.8 Горизонтальное проникновение 324
6.3.9 Задняя дверь 330
6.3.10 Империя возвращается к Metasploit 333
6.4 Нишанг 334
6.4.1 Введение в Nishang 334
6.4.2 Nishang Module Attack Faction Combat 338
6.4.3 PowerShell Hidden Communication Sui Road 343
6.4.4 Webshell Back Door 347
6.4.5 Увеличение мощности 348
Глава 7 Пример анализа 364
7.1 Анализ экземпляра кода 364
7.1.1 Уязвимость инъекции SQL 364
7.1.2 УДАЛЕНИЕ УДАЛЕНИЕ УВЕДОМЛЕНИЯ 366 366
7.1.3 Уязвимость загрузки файла 367
7.1.4 Добавить уязвимость администратора 373
7.1.5 Уязвимость конкурентных условий 378
7.2 Пример экзамена. Анализ 380
7.2.1 Backstage Blast 380
7.2.2 SSRF+Redis Get Webshell 383
7.2.3 Украдьте атаку 388
7.2.4 Сброс пароля 391
7.2.5 SQL Inject 393
608340728928