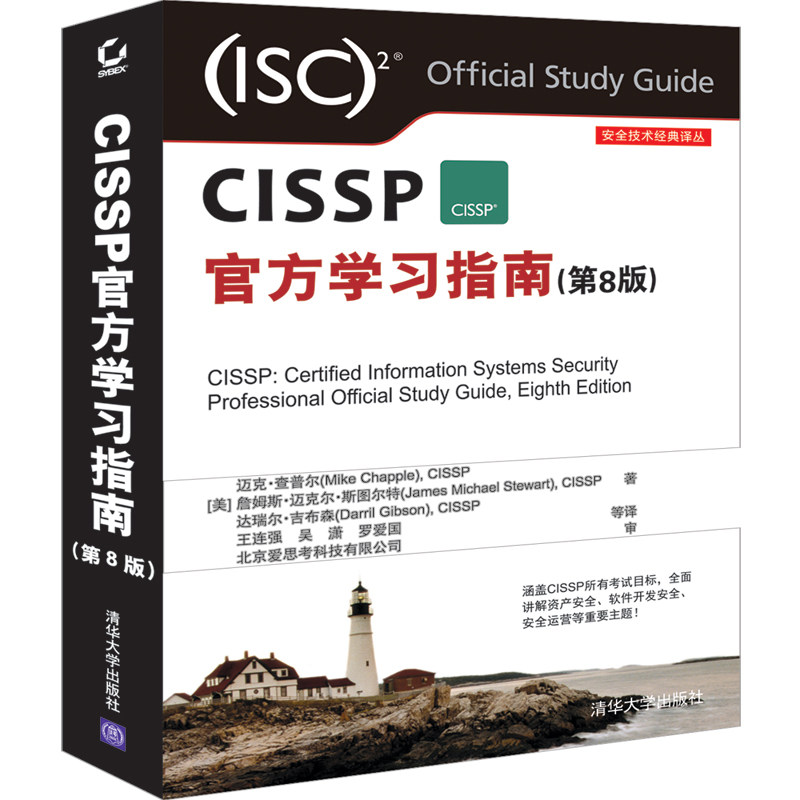
Подлинное руководство по обучению CISSP № 8 издание CISSP Сертификационный экзамен Полный набор учебных материалов CISSP Сертификационный тест учебники
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



| Основная информация, обратитесь к следующему введению | |
| Название книги: | Официальное руководство по обучению CISSP (8 -е издание) (классический перевод технологии безопасности) |
| Автор: | Майк·Шаро |
| Цены: | 158.00 |
| Номер ISBN: | 9787302530299 |
| Издательство: | Tsinghua University Press |
| Введение в контент | |
«Официальное руководство по обучению CISSP (8 Edition)» -это единый ресурс подготовки к подготовке, охватывающий все целевые показатели теста CISSP в 2018 году, который поможет вам подготовить тест CISSP более мудрым и быстрее.Эта книга в бутике хорошо сочетается, и целевая карта указана в начале каждой главы, а текст впрыскивается“Настоящая сцена”Подробное объяснение различных точек знаний, с тестовыми точками, письменными вопросами эксперимента и сложными вопросами обзора в конце главы;“оценочный тест”Он чрезвычайно целевой и может использоваться для самооценки.Благодаря уникальной среде онлайн -обучения и тестирования банкам вопросов, предоставленных SYBEX на различных устройствах, вы можете дополнительно консолидировать знания, которые вы узнали.Начните использовать эту книгу, чтобы подготовиться к тесту CISSP. 99%охватывают все целей тестирования: ◆ Управление безопасностью и рисками ◆ Безопасность активов ◆ Архитектура безопасности и инженерия ◆ Коммуникация и безопасность сети ◆ Управление идентификацией и посещением ◆ Оценка безопасности и тестирование ◆ Безопасная операция ◆ Программное обеспечение безопасности |
| Каталог | |
Глава Один Реализовать принципы и стратегии управления безопасности 1 1.1 Понять и применить концепцию конфиденциальности, целостности и удобства использования 1 1.1.1 Конфиденциальность 2 1.1.2 Честность 3 1.1.3 Доступный 4 1.1.4 Другие концепции безопасности 6 1.1.5 Механизм защиты 8 1.1.6 Слой 9 1.1.7 абстрактный 9 1.1.8 Данные скрыты 9 1.1.9 шифрование 10 1.2 Принципы оценки и управления безопасности применения 10 1.2.1 Функции безопасности в соответствии с бизнес -стратегией, целями, миссией и целью 10 1.2.2 Организационный процесс 12 1.2.3 Роль и ответственность организации 16 1.2.4 Структура управления безопасности 17 1.2.5 Должен ухаживать за обзором и обзором должной осмотрительности 18 1.3 Разрабатывать, записывать и реализовать стратегии безопасности, стандарты, процедуры и руководящие принципы 18 1.3.1 стратегия безопасности 18 1.3.2 Стандарты, базовые показатели и руководящие принципы 19 1.3.3 программа 20 1.4 Понять и применить концепцию и метод моделирования угроз 21 1.4.1 Определить угрозу 22 1.4.2 Определите и нарисуйте потенциальные атаки 25 1.4.3 Выполнение упрощенное анализ 26 1.4.4 Приоритетная сортировка и ответ 26 1.5 Примените концепцию управления на основе риска к цепочке поставок 27 1.6 краткое содержание главы 28 1.7 Ключевые моменты для экзаменов 29 1.8 Письменный эксперимент 31 1.9 Просмотреть вопрос 31 Глава 2 Концепция безопасности персонала и управления рисками 35 2.1 Стратегия и процедура безопасности персонала 36 2.1.1 Скрининг и набор кандидатов 38 2.1.2 Трудовое соглашение и стратегия 38 2.1.3 ПРОЦЕДУРА ПРИМЕНЕНИЯ И УДОВЛЕНИЯ 39 2.1.4 Соглашение и контроль над поставщиками, консультантами и подрядчиками 41 2.1.5 Требования к стратегии соответствия 42 2.1.6 Требования к стратегии конфиденциальности 42 2.2 Управление безопасности 43 2.3 Понять и применить концепцию управления рисками 44 2.3.1 Риск 45 2.3.2 Угроза идентификации и уязвимость 46 2.3.3 Оценка/анализ риска 47 2.3.4 Ответ риска 53 2.3.5 Выберите и реализуйте меры управления 54 2.3.6 Применимый тип управления 56 2.3.7 Оценка контроля безопасности 57 2.3.8 Мониторинг и измерение 57 2.3.9 Оценка активов и отчет 57 2.3.10 Продолжайте улучшить 58 2.3.11 Риск 59 2.4 Создание и поддержание программ по вопросам безопасности, обучения и обучения безопасности и обучения 60 2.5 Функция безопасности управления 61 2.6 краткое содержание главы 62 2.7 Ключевые моменты для экзаменов 62 2.8 Письменный эксперимент 64 2.9 Просмотреть вопрос 64 Глава 3 План продолжения работы компании 68 3.1 Введение в план непрерывности бизнеса 68 3.2 Область и план 69 3.2.1 Анализ бизнес -организации 69 3.2.2 Выберите команду BCP 70 3.2.3 Спрос на ресурсы 71 3.2.4 Требования к правовым и нормам 72 3.3 Оценка воздействия на бизнес 73 3.3.1 Определить приоритет 74 3.3.2 Идентификация риска 74 3.3.3 Оценка возможности 75 3.3.4 Влияние оценки 76 3.3.5 Сортировка приоритета ресурса 77 3.4 План преемственности 77 3.4.1 Стратегическое развитие 77 3.4.2 Подготовка и обработка 78 3.5 План утверждения и реализации 79 3.5.1 План 79 3.5.2 План 79 3.5.3 Обучение и образование 80 3.5.4 Документация BCP 80 3.6 краткое содержание главы 83 3.7 Ключевые моменты для экзаменов 83 3.8 Письменный эксперимент 84 3.9 Просмотреть вопрос 84 Глава 4 Закон, правила и соблюдение требований 88 4.1 Юридическая классификация 88 4.1.1 уголовное право 89 4.1.2 Гражданский закон 90 4.1.3 административное право 90 4.2 закон 90 4.2.1 Компьютерное преступление 91 4.2.2 интеллектуальная собственность 94 4.2.3 разрешение 97 4.2.4 Контроль импорта/экспорта 98 4.2.5 Конфиденциальность 98 4.3 Согласие 104 4.4 Контракты и покупки 105 4.5 краткое содержание главы 105 4.6 Ключевые моменты для экзаменов 106 4.7 Письменный эксперимент 106 4.8 Просмотреть вопрос 107 Глава 5 Безопасность защитных активов 110 5.1 Признание и классификация активов 110 5.1.1 Определите конфиденциальные данные 111 5.1.2 Определите классификацию данных 112 5.1.3 Определение классификации активов 114 5.1.4 Определите контроль безопасности данных 114 5.1.5 Понять статус данных 115 5.1.6 Информация и активы управления 116 5.1.7 Метод защиты данных 121 5.2 Определите владение данными 123 5.2.1 Владелец данных 123 5.2.2 Владелец актива 124 5.2.3 Владелец бизнеса/задачи 124 5.2.4 Пользователь данных 125 5.2.5 администратор 127 5.2.6 Хранитель 127 5.2.7 пользователь 128 5.2.8 Защита конфиденциальности 128 5.3 Используйте базовую линию безопасности 128 5.3.1 Отключить и настроить нуждающееся 129 5.3.2 Критерий выбора 129 5.4 краткое содержание главы 130 5.5 Ключевые моменты для экзаменов 130 5.6 Письменный эксперимент 131 5.7 Просмотреть вопрос 131 Глава 6 Криптология и симметричный ключевой алгоритм 135 6.1 История веха криптики 135 6.1.1 Цезарь пароль 136 6.1.2 американская гражданская война 136 6.1.3 Ультра и загадка 137 6.2 Основные знания криптографии 137 6.2.1 Периодическая цель 137 6.2.2 Концепция криптографии 139 6.2.3 Пароль математика 140 6.2.4 пароль 144 6.3 Современная криптография 149 6.3.1 Ключ пароля 149 6.3.2 Симметричный алгоритм ключа 150 6.3.3 Асимметричный ключевой алгоритм 151 6.3.4 Алгоритм эскиза 153 6.4 Симметричный пароль 154 6.4.1 Стандарт шифрования данных 154 6.4.2 Тройной дс 155 6.4.3 Guo inter -data -алгоритм шифрования 156 6.4.4 Blowfish 157 6.4.5 Skipjack 157 6.4.6 Высокий стандарт шифрования JI 157 6.4.7 Симметричное управление ключами 158 6.5 Пароль жизненный цикл 160 6.6 краткое содержание главы 160 6.7 Ключевые моменты для экзаменов 161 6.8 Письменный эксперимент 162 6.9 Просмотреть вопрос 162 Глава 7 Приложение PKI и пароль 166 7.1 Асимметричный пароль 166 7.1.1 Открытый ключ и личный ключ 167 7.1.2 RSA 167 7.1.3 El Gamal 169 7.1.4 Овальная кривая 169 7.2 Последняя функция 170 7.2.1 SHA 171 7.2.2 MD2 171 7.2.3 MD4 171 7.2.4 MD5 172 7.3 цифровая подпись 172 7.3.1 HMAC 173 7.3.2 Цифровая подпись стандарт 174 7.4 Инфраструктура открытого ключа 174 7.4.1 Сертификат 174 7.4.2 Выданное учреждение 175 7.4.3 Поколение и уничтожение сертификатов 176 7.5 Асимметричное управление ключами 177 7.6 Прикладчик 178 7.6.1 Портативное оборудование 178 7.6.2 электронная почта 179 7.6.3 веб приложение 180 7.6.4 Цифровое управление авторским правом 182 7.6.5 сеть 185 7.7 Атака пароля 187 7.8 краткое содержание главы 189 7.9 Ключевые моменты для экзаменов 190 7.10 Письменный эксперимент 191 7.11 Просмотреть вопрос 191 Глава 8 Принципы моделей безопасности, дизайна и способностей 195 8.1 Процесс внедрения и управления принципами проектирования безопасности 195 8.1.1 Объект и субъект 196 8.1.2 Закрытая система и открытая система 196 8.1.3 Технология, используемая для обеспечения конфиденциальности, целостности и доступности 197 8.1.4 контроль 198 8.1.5 Доверие и гарантия 198 8.2 Понять основную концепцию модели безопасности 199 8.2.1 База расчета поездки 200 8.2.2 Государственная модель машины 201 8.2.3 Модель потока информации 201 8.2.4 НЕПРАВИЛЬНАЯ МОДЕЛЯ 202 8.2.5 Принять модель 202 8.2.6 Матрица управления доступом 203 8.2.7 Модель колокола лападулы 204 8.2.8 Biba Model 206 8.2.9 Кларк-Уилсон модель 207 8.2.10 Модель пивовара и Нэша 208 8.2.11 Goguen-Meseger Model 208 8.2.12 Модель Сазерленда 209 8.2.13 Модель снятия Грэма 209 8.3 Выберите меры управления на основе требований безопасности системы 209 8.3.1 Rainbow Series 210 8.3.2 Классификация TCSEC и необходимые функции 211 8.3.3 Универсальный стандарт 214 8.3.4 Руководящие принципы для реализации промышленности и интерпретации GUO 217 8.3.5 Сертификация и оценка 217 8.4 Понять функцию безопасности информационной системы 219 8.4.1 Защита памяти 219 8.4.2 Виртуализация 220 8.4.3 Модуль доверия 220 8.4.4 интерфейс 220 8.4.5 Отказоустойчивость 221 8.5 краткое содержание главы 221 8.6 Ключевые моменты для экзаменов 221 8.7 Письменный эксперимент 222 8.8 Просмотреть вопрос 222 Глава 9 Уязвимость безопасности, угроза и контрмеры 226 9.1 Оценить и облегчить уязвимости безопасности 227 9.1.1 аппаратное обеспечение 227 9.1.2 прошивка 241 9.2 Клиент -основанная система 242 9.2.1 applet 242 9.2.2 Местный кеш 244 9.3 Система на основе сервера 245 9.4 Безопасность системы базы данных 246 9.4.1 полимеризация 246 9.4.2 рассуждение 246 9.4.3 Рабочие данные и хранилище данных 247 9.4.4 анализ данных 247 9.4.5 Большая система параллельных данных 248 9.5 Распределенная система и безопасность конечной точки 248 9.5.1 Облачные системы и облачные вычисления 250 9.5.2 Расчет сетки 253 9.5.3 Взглядная сеть 253 9.6 Интернет вещей 254 9.7 Промышленная система управления 255 9.8 Оценить и облегчить лазейки на основе веб -системы 255 9.9 Оценить и облегчить лазейки мобильной системы 259 9.9.1 Безопасность оборудования 260 9.9.2 Приложение безопасно 263 9.9.3 BYOD следующая точка 264 9.10 Оценить и облегчить лазейки встроенного оборудования и систем физики информации 267 9.10.1 Примеры встроенных систем и статических систем 267 9.10.2 Методы защиты встроенных и статических систем 268 9.11 Базовый механизм защиты безопасности 270 9.11.1 Технический механизм 270 9.11.2 Стратегия безопасности и компьютерная архитектура 272 9.11.3 Стратегический механизм 273 9.12 Общие дефекты архитектуры и проблемы безопасности 273 9.12.1 Скрытый канал 274 9.12.2 Проблемы атаки и безопасности на основе дефектов проектирования или кодирования 274 9.12.3 Программирование 276 9.12.4 Время, изменение состояния и прерывание связи 277 9.12.5 Технология и интеграция процессов 277 9.12.6 Электромагнитное излучение 277 9.13 краткое содержание главы 278 9.14 Ключевые моменты для экзаменов 278 9.15 Письменный эксперимент 280 9.16 Просмотреть вопрос 281 Глава 1 Требования к физической безопасности 284 10.1 Принципы безопасности сайтов и проектирования объектов 285 10.1.1 План безопасности 285 10.1.2 Выбор сайта 285 10.1.3 Видимость 286 10.1.4 природная катастрофа 286 10.1.5 Дизайн объекта 286 10.2 Внедрить контроль безопасности сайтов и объектов 287 10.2.1 Сбой оборудования 288 10.2.2 Проводная комната 288 10.2.3 Между сервером и центром обработки данных 290 10.2.4 Средний хранилище 293 10.2.5 Хранение доказательств 293 10.2.6 Безопасность ограниченных зон и рабочих мест 294 10.2.7 Инфраструктура и HVAC 295 10.2.8 Предотвращение пожаров, обнаружение и пожарная защита 297 10.3 Реализация и управление физической безопасностью 300 10.3.1 Контроль безопасности границы 300 10.3.2 Внутренний контроль безопасности 303 10.4 краткое содержание главы 306 10.5 Ключевые моменты для экзаменов 307 10.6 Письменный эксперимент 309 10.7 Просмотреть вопрос 309 Глава 1 Сеть безопасности и защитные компоненты сети безопасности 312 11.1 Модель OSI 312 11.1.1 История модели OSI 313 11.1.2 Функция OSI 313 11.1.3 Инкапсуляция/разблокировка 314 11.1.4 OSI MODEL Уровень 315 11.2 TCP/IP -модель 321 11.3 Протокол слияния 334 11.4 беспроводная сеть 336 11.4.1 Защитите точку беспроводного доступа 336 11.4.2 Защитите SSID 338 11.4.3 На расследовании 338 11.4.4 Использовать протокол шифрования безопасности 339 11.4.5 Антенна размещение 341 11.4.6 Антенна тип 342 11.4.7 Отрегулируйте управление уровнем мощности 342 11.4.8 WPS 342 11.4.9 Используйте принудительный портал 343 11.4.10 Общая программа безопасности Wi-Fi 343 11.4.11 Беспроводная атака 344 11.5 Компонент сети безопасности 346 11.5.1 Контроль доступа к сети 347 11.5.2 Брандмауэр 347 11.5.3 Безопасность конечной точки 350 11.5.4 Операция по безопасности оборудования 351 11.6 Проводка, беспроводная, топология, общение и Передача средней технологии 353 11.6.1 Трансмиссионная среда 354 11.6.2 Топология сети 357 11.6.3 Беспроводное общение и безопасность 359 11.6.4 LAN Technology 363 11.7 краткое содержание главы 366 11.8 Ключевые моменты для экзаменов 367 11.9 Письменный эксперимент 369 11.10 Просмотреть вопрос 369 Глава 1 Коммуникация безопасности и сетевая атака 373 12.1 Механизм безопасности сети и протокола 373 12.1.1 Протокол связи безопасности 374 12.1.2 Протокол проверки личности 374 12.2 Безопасность голосовой связи 375 12.2.1 VoIP 375 12.2.2 Социальная инженерия 376 12.2.3 Обман и злоупотребление 377 12.3 Мультимедийное сотрудничество 378 12.3.1 Телеконференции 379 12.3.2 мгновенное сообщение 379 12.4 Управление безопасностью электронной почты 379 12.4.1 Цель безопасности почты 380 12.4.2 Понять проблемы безопасности почты 381 12.4.3 Решение по безопасности почты 381 12.5 Управление безопасности удаленного доступа 383 12.5.1 План безопасности удаленного посещения 385 12.5.2 Dial -Up Internet соглашение 386 12.5.3 Централизованная служба удаленной аутентификации 386 12.6 Виртуальная специальная сеть 387 12.6.1 Туннельная технология 387 12.6.2 Рабочий механизм VPN 388 12.6.3 Общий протокол VPN 388 12.6.4 Виртуальная локальная сеть 390 12.7 Виртуализация 391 12.7.1 Виртуальное программное обеспечение 391 12.7.2 Виртуальная сеть 392 12.8 Преобразование сетевого адреса 392 12.8.1 Частный IP -адрес 393 12.8.2 Государственный нат 394 12.8.3 Статический и динамичный NAT 395 12.8.4 Автоматическое распределение IP 395 12.9 Технология обмена 396 12.9.1 Обмен 396 12.9.2 Групповой обмен 397 12.9.3 Виртуальная схема 397 12.10 WAN Technology 398 12.10.1 Wan Connection Technology 399 12.10.2 Диаграмма -соглашение о упаковке 401 12.11 Несколько функций управления безопасности 401 12.11.1 Прозрачность 402 12.11.2 Проверка целостности 402 12.11.3 Механизм передачи 402 12.12 Граница безопасности 403 12.13 Предотвратить или уменьшить сетевые атаки 403 12.13.1 DOS и DDOS 404 12.13.2 постукивание 404 12.13.3 Поддельный/Камуфляж 405 12.13.4 Заменная атака 405 12.13.5 Изменить атаку 406 12.13.6 Протокол анализа адреса 406 12.13.7 DNS токсичный, обман и угон 406 12.13.8 SuperLink обмана 407 12.14 краткое содержание главы 407 12.15 Ключевые моменты для экзаменов 409 12.16 Письменный эксперимент 410 12.17 Просмотреть вопрос 410 Глава 1 Управление личность и аутентификация 414 13.1 Контролировать доступ к активам 414 13.1.1 Сравните субъект и объект 415 13.1.2 ЦРУ тройной пол и контроль доступа 416 13.1.3 Тип контроля доступа 416 13.2 Сравните идентификацию и аутентификацию 418 13.2.1 Регистрация и доказательство личности 418 13.2.2 Авторизация и подотчетность 419 13.2.3 Факторы аутентификации 420 13.2.4 пароль 421 13.2.5 Смарт -карта и токен 423 13.2.6 Технология биологической идентификации 425 13.2.7 Многофакторная аутентификация 428 13.2.8 Проверка устройства 429 13.2.9 Проверка личности услуг 429 13.3 Реализовать управление идентификацией 430 13.3.1 Одиночный логин 430 13.3.2 По данным системы управления 434 13.3.3 Интегрированная идентификационная служба 434 13.3.4 Управление 435 13.3.5 ААА протокол 435 13.4 Управление идентификацией и конфигурацией доступа жизненный цикл 437 13.4.1 Доступ к конфигурации 437 13.4.2 Обзор учетной записи 438 13.4.3 Снятие счета 439 13.5 краткое содержание главы 439 13.6 Ключевые моменты для экзаменов 440 13.7 Письменный эксперимент 441 13.8 Просмотреть вопрос 441 Глава 1 Контроль и контроль доступа 445 14.1 Сравните модель управления 445 14.1.1 Сравнительные разрешения, права и привилегии 445 14.1.2 Понять механизм авторизации 446 14.1.3 Использовать требования к определению стратегии безопасности 447 14.1.4 Реализовать глубину защиты 447 14.1.5 Суммируйте модель управления доступом 448 14.1.6 Автономный контроль посещения 449 14.1.7 Не -автономный контроль доступа 449 14.2 Понять атаку контроля доступа 454 14.2.1 Риск 454 14.2.2 Идентификационный актив 455 14.2.3 Определить угрозу 456 14.2.4 Определить уязвимость 457 14.2.5 Атаки управления общим доступом 457 14.2.6 Обзор метода защиты 465 14.3 краткое содержание главы 467 14.4 Ключевые моменты для экзаменов 467 14.5 Письменный эксперимент 468 14.6 Просмотреть вопрос 468 Глава 1 Оценка безопасности и тестирование 472 15.1 Создайте оценку безопасности и план испытаний 473 15.1.1 Тест безопасности 473 15.1.2 оценить безопасность 474 15.1.3 Аудит безопасности 474 15.2 Провести оценку уязвимости 476 15.2.1 Описание уязвимости 477 15.2.2 Уязвимость 477 15.2.3 Тест на проникновение 484 15.3 Программное обеспечение для тестирования 486 15.3.1 Обзор и тест кода 486 15.3.2 Интерфейс -тест 489 15.3.3 Пример примера использования 489 15.3.4 Анализ охвата теста 490 15.3.5 Мониторинг веб -сайта 490 15.4 Реализовать процесс управления безопасностью 491 15.4.1 Обзор журнала 491 15.4.2 Управление аккаунтом 491 15.4.3 Резервная проверка 492 15.4.4 Ключевые показатели производительности и риска 492 15.5 краткое содержание главы 492 15.6 Ключевые моменты для экзаменов 493 |