


8 (905) 200-03-37 Владивосток
с 09:00 до 19:00
CHN - 1.14 руб. Сайт - 21.13 руб.

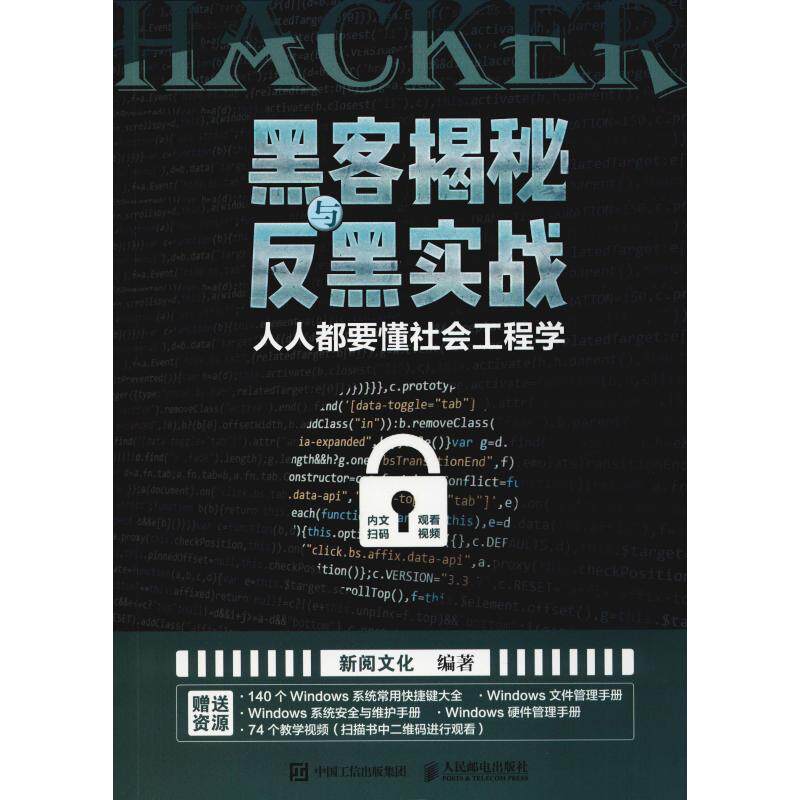
Хакеры раскрытие и анти -блок фактического боя каждый должен понимать социальную инженерию Новую культуру чтения, онлайн -коммуникация (новые) профессиональные технологии Синьхуа

Цена: 934руб.    (¥44.2)
Артикул: 606405229411

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.

Этот товар на Таобао Описание товара
Продавец:学海之舟图书专营店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥111.432 355руб.
¥ 81.2 63.961 352руб.
¥7.99169руб.
¥35.95760руб.

Хакеры раскрывают свои секреты и борются с ними. Каждый должен понимать социальную инженерию

сделать   автор:Автор: Xinyue Culture
решительный  Цена:59.8
из&энсп; версия&энсп; агентство:Люди после прессы
Дата публикации:01 декабря 2018 г.
страница  Количество:327
установить  Рамка:Мягкая обложка
ISBN:9787115495822
Каталог
●Глава Социальная инженерия 1
1.1 Значение социальной инженерии 2
1.1.1 Обзор атаки социальной инженерии 2
1.1.2 Нельтрадиционная информационная безопасность не может быть проигнорирована 3
1.1.3 Длинный путь прямо в атаку Информацию владелец 3
1.2 Распространенные методы атак социальной инженерии 4
1.2.1 На основании фактической среды проникнуть 4
1.2.2 Attacker 4
1.2.3 Притворись, что обманывает злоумышленника 5
1.2.4 Убедиться в атаке 5
1.2.5 через атакующего 5
1.2.6 Капсулы были атакованы 5
1.2.7 Атака обратной социальной инженерии 6
1.3 Цели атак на сети социальной инженерии 6
1.3.1 Атака на основе компьютера или сети 6
1.3.2 Атака человека 6
1.4 Поговорим о хакерах от простого к подробному 7
1.4.1 Белая шляпа, серая шляпа и черная шляпа и взлом 7
1.4.2 Хакер, красный пассажир, синий пассажир, полеты и хакер 7
1.4.3 Метод компьютера матричной атаки 8
1.4.4 Процесс хакерской атаки 8
1.4.5 Сенсационное хакерское событие 9
1.5 Практический пример: атаки социальной инженерии в жизни 10
1.5.1. Откройте использование социальной инженерии для получения номера мобильного телефона пользователя 10
1.5.2 Откройте использование социальной инженерии для получения системного пароля 11
1.5.3 Раскрыть использование социальной инженерии для сетевой рыбалки 12
1.5.4 Раскрыть украденный пароль социальной инженерии 12
1.6 Социально-инженерные атаки в сети 14
1.6.1 Адрес обмана 14
1.6.2 Электронная обмана 14
1.6.3 Обман новостей 15
1.6.4
1.7 Предотвращение атак социальной инженерии 16
1.7.1 Как предотвратить атаку социальной инженерии 17
1.7.2 Пользователи предприятия или подразделения для предотвращения атаки социальной инженерии 18
Глава 2 Некуда спрятаться — Искусство поиска информации 20
2.1 Технология поисковых систем 21
2.1.1 Обзор поисковой системы 21
2.1.2 Поиск кода кода 26
2.1.3 Поиск конфиденциальной информации 27
2.1.4“ человеческое мясо”
2.2 Классификация поисковых систем 28
2.2.1 Поисковая система полного текста 28
2.2.2 Индекс каталогов 28
2.2.3 Поисковая система Юаня 29
2.3 Ключевые технологии поисковых систем 29
2.3.1 Технология сбора и хранения информации 29
2.3.2 Информация о технологии обработки 29
2.3.3 Технология индекса информации 30
2.4 Поиск исчерпывающей информации 30
2.4.1 Информация об поиске в Souren.com 31
2.4.2 Информация об поиске в социальных сетях 31
2.4.3 Поиск QQ Группа Информация 33
2.4.4 Поиск картинки 33
2.4.5 Поисковый блог и форум 34
2.4.6 Поиск Weibo 35
2.4.7 Запрос IP -адрес и номер мобильного телефона 36
2.5 Поиск по порталу 38
2.5.1 Обзор поиска портала 38
2.5.2 Разница между порталом и поисковой системой 39
2.5.3.
Глава 3. Анализ конфиденциальности пользователей 40
3.1 Ваша конфиденциальность украдена 41
3.1.1 Веб-сайты, недавно посещенные пользователем 41
3.1.2 Недавно просмотренные файлы 45
3.1.3 Просмотр записи последней копии 48
3.1.4 Резервное копирование временных файлов 49
3.1.5 -Генетический файл -Генетический файл.
3.1.6 картинки, оставленные на 51
3.2 Система раскрывает секреты вашего прошлого 53
3.2.1 Скрытый троян и вирус 53
3.2.2 Прикладное программное обеспечение также устраняет проблемы 57
3.2.3. Защита от обеспечения конфиденциальности программного обеспечения приложения 58
Глава 4 Коммерческий шпионаж 63
4.1 Виды хищений коммерческой тайны в сетевой среде 64
4.1.1 Агрессия от внутреннего персонала 64
4.1.2 Hacker Invasion 64
4.1.3 Вторжение вируса 64
4.1.4 Другие перехватывают, крадут и раскрывают бизнес -секреты 64
4.1.5 Получить корпоративные бизнес -секреты, выдавая себя за различных символов 65
4.2 Коммерческий шпионаж может скрываться вокруг вас 65
4.2.1 Выдача себя за другое лицо и использование авторитетной личности 65
4.2.2 Охота на сокровища в мусорном банке 66
4.2.3 Информация по телефону 67
4.2.4 Установите набор ловушек, чтобы забрать информацию 67
4.3 Различные способы хищения коммерческой тайны 68
4.3.1, казалось бы, надежный обследование информации Таблица 69
4.3.2 Технология прослушивания мобильных телефонов 70
4.3.3 Смарт -мобильный секретный телефон 70
4.3.4 Технология мониторинга голоса и изображений 71
4.3.5 Технология отслеживания и позиционирования GPS 73
4.4 Утечки повсюду вокруг вас 75
4.4.1 Внутренняя утечка образовательных учреждений 75
4.4.2 Внутренняя утечка корпоративных учреждений 76
4.4.3 Внутренняя утечка государственных учреждений 77
4.4.4 коллеги и друзья вокруг меня, утечка 77
4.5 Методы предотвращения тайных краж 77
4.5.1 Хорошо“ частная оборона”
4.5.2“”
4.5.3 Хорошо&Ldquo; техническая защита”
Глава 5. Понимание истинного лица хакерства 80
5.1 Атака и профилактика обмана в Интернете 81
5.1.1 Принцип атаки 81
5.1.2 Атака и защита 82
5.2 Атаки с подбором пароля и их предотвращение 85
5.2.1 Принцип атаки 86
5.2.2 Атака и защита 87
5.3. Атака и предотвращение переполнения буфера 92
5.3.1 Принцип атаки 92
5.3.2 Атака и защита 93
5.4 Атаки с использованием вредоносного кода и их предотвращение 95
5.4.1 Причины существования вредоносного кода 95
5.4.2 Принцип атаки 95
5.4.3 Производительность веб -страницы Злоусоветная кодовая атака 96
5.4.4 Профилактика атаки вредоносного кода 99
Глава 6. Межсайтовые атаки (XSS) тоже безумие 103
6.1 Типы межсайтовых атак 104
6.1.1 Неоценка атаки сценария 104 атака 104
6.1.2 Специфический сценарий сценария Cross -Site Attack 104
6.1.3 DOM -на основе Cross -Ssite Script Attack 104
6.2 Анализ распространенных XSS-кодов 105
6.2.1 Закрыть&ldquo;<&rdquo&ldquo;>&rdquo; 105
6.2.2 в атрибутах&ldquo;&rdquo; 106
6.2.3 Event XSS CODE.107
6.2.4 Кодированный код XSS.107
6.3 Космическая атака QQ 108
6.3.1 Небезопасный клиент -фильтр 108
6.3.2 Преобразование кодирования также может быть через станцию ​​109
6.3.3 Flash Jump Cross -Sate Attack 111
6.3.4 Переполненная флэш -переполненная атака 113 атака 113
6.4 Межсайтовая атака по электронной почте 114
6.4.1 QQ Mailbox Cross -Station Уязвимость 114
6.4.2 Другие уязвимости по перекрестному почтовым ящику 117
6.5 Предотвращение атак с использованием межсайтовых сценариев 119
6.5.1 Причины атаки сценария Cross -Site Attack 119
6.5.2 Фильтрация&ldquo;<&rdquo&ldquo;>&rdquo;
6.5.3 Фильтр атрибутов HTML Marking 119
6.5.4. Фильтруя специальные символы:&, Введите и пространство 120
6.5.5 Тщательное предотвращение межсайтовых атрибутов HTML 121
Глава 7 Обманные атаки и их предотвращение 123
7.1 Подмена файлов cookie 124
7.1.1 Что такое Cookie Deception 124
7.1.2 Принципы обманутого печенья 124
7.1.3. Случай атаки с обманом печенья 125
7.2 Подмена ARP и предотвращение подмены в локальной сети 132
7.2.1 Обзор ARP 132
7.2.2 Принцип работы протокола ARP 133
7.2.3 Просмотр и очистка ARP Таблица 134
7.2.4 Принципы ARP Deception 134
7.2.5 ARP Deception Performance 135
7.2.6 Процесс ARP Deception 136
7.2.7 Использование&LDQUO;&rdquo;
7.2.8 Советы по предотвращению атаки ARP 142
7.3 Атака с подменой маршрутизации источника 145
7.3.1 РАСПРАВЛЕНИЕ Источника Выберите атаку Decele Attack 145
7.3.2 Предотвратить навыки маршрутизации источников, чтобы выбрать обмануть атаку 145
Глава 8 Противостояние с технологией контр-расследования 146
8.1 Неотслеживаемая кибертень 147
8.1.1 Скрытый IP 147 через прокси -сервер
8.1.2 Используйте трамплин, чтобы скрыть IP -адрес 152
8.1.3 Анонимный доступ к сети путем изменения реестра 153
8.1.4 Используйте анонимный доступ VPN к Интернету 154
8.2 Различная информационная стеганография 155
8.2.1 Информация о QR Ciphels Скрытая написание 155
8.2.2 Информация об изображении BMP скрыта 156
8.2.3 Информация о изображении JPEG и PNG скрыта 158
8.3 Сокрытие и маскировка данных 160
8.3.1 Копировать слияние и камуфляж Winrar 160
8.3.2 Специальная папка Скрытый файл 162
8.3.3 Свойства файла Скрытый файл 164
8.3.4 Измените скрытую информацию о значении реестра 166
8.4 Шифрование и удаление данных 167
8.4.1 шифрование файла EXE 167
8.4.2 Файф -система шифрования EFS 169
8.4.3 Инструмент шифрования папок 174
8.4.4 Инструмент веб -шифрования 176
8.4.5 Технология эпоха логического файла 179
8.5 Использование программного обеспечения для восстановления данных 180
8.6 Противостояние данных антикриминалистической информации 181
8.6.1 Проверьте информацию об хосте 181
8.6.2 Сломанные цифровые доказательства 182
Глава 9. Понимание фишинга 184
9.1 Ужасающие фишинговые атаки: выманивание денег, людей и конфиденциальности 185
9.1.1 Online Fishing Обзор 185
9.1.2 Общий онлайн -рыбалка тип 185
9.2 Истинный веб -сайт и фальшивый URL 187
9.2.1 Фальшивое доменное имя регистрационное обман 187
9.2.2 URL в строке статуса 188
9.2.3 Конверсия IP и кодирование URL 189
9.3 Технология фишинга электронной почты 191
9.3.1 Рыбальная электронная почта 191
9.3.2. Столкнувшись с адресом отправителя 192
9.3.3 Мгновенный сбор миллионов адресов электронной почты 193
9.3.4
9.4. Взлом технологии фишинга 197
9.4.1 Карта файла хостов и угона 197
9.4.2 DNS Khijcting 199
9.5 Другие методы фишинга 201
9.5.1 163 почтовый ящик также входит в число целевых атак 201
9.5.2 Непрерывное улучшение
9.5.3 Сильный псевдо -шрифт 205
9.6 Предотвращение фишинга 208
9.6.1 Навыки защиты от интернет -рыбалки 208
9.6.2 Computer Manager 210
Глава 0. Угрозы безопасности при онлайн-серфинге, покупках и управлении финансами 211
10.1 Угрозы безопасности при работе в Интернете 212
10.1.1 Обзор онлайн -серфинга 212
10.1.2 Сокрытие вредоносного ПО при посещении веб-сайта 212
10.1.3 Соблазнительная картина/ видео 214
10.1.4 False/ Acdabing Advertising 215
10.1.5 Рыбалка/ мошенничество по электронной почте 215
10.1.6 Результаты поиска поисковой системы управляемых злонамеренных веб -сайтов 216
10.1.7 Краткий адрес на Danger Link 216
10.1.8 Злоусовеченный флэш -файл, который заражает компьютер 217
10.1.9 Советы по предотвращению угроз безопасности онлайн -серфинга 217
10.2 Угрозы безопасности при интернет-покупках 219
10.2.1 Trojan, веб -сайт Fraud Musher 219
10.2.2 Угроза обеспечения безопасности 220
10.2.3 Навыки предотвращения угроз безопасности в Интернете 220
10.3 Угрозы безопасности в финансовом менеджменте 220
10.3.1 Обзор управления богатством 220
10.3.2 Причины роста концепции управления богатством 221
10.3.3 Угрозы безопасности в онлайн -финансовых управлениях 221
10.3.4 Советы по предотвращению угроз безопасности управления активами 222
Глава 1. Угрозы безопасности социальных сетей 223
11.1 Социальные сети 224
11.1.1 Путь источника и развития социальных сетей 224
11.1.2 Особенности социальных сетей 225
11.1.3 Тенденция развития социальных сетей 225
11.2 Угрозы безопасности в социальных сетях 226
11.2.1 Различное программное обеспечение в социальных сетях и их защита.
11.2.2 Коллекция информации о безопасности в социальной сети 232
11.2.3 Конфиденциальность пользователей в социальных сетях 233
11.3 Типичные случаи угроз безопасности в социальных сетях 234
Глава 2 Мошенничество в сфере телекоммуникаций 236
12.1 Знайте мошенничество в телекоммуникациях 237
12.1.1 Обзор мошенничества с телекоммуникациями 237
12.1.2 Типичный случай мошенничества 237
12.2 Распространенные виды мошенничества 239
12.2.1 SMS мошенничество 239
12.2.2 Мошенничество на ссылке 240
12.2.3 Телефонное мошенничество 241
12.2.4 Мошенничество с покупками 244
12.3 Характеристика и группы преступлений, связанных с мошенничеством в сфере телекоммуникаций 245
12.4 Раскрытие тайн телекоммуникационного мошенничества 246
12.5 Советы по предотвращению мошенничества в сфере телекоммуникаций 249
12.5.1 Укрепление защиты личной информации 249
12.5.2 Строго регистрация системы, такая как телефонные карты и банковские карты 250
12.5.3. Увеличение управления сетевыми инструментами 250
12.5.4 Обратите внимание на соответствующую рекламу мошенничества с телекоммуникациями 250
12.5.5 Связанные меры для мошенничества с телекоммуникациями 251
Глава 3 Железный закон безопасности 253
13.1 Угрозы сетевой безопасности находятся в пределах досягаемости 254
13.1.1 Тип угрозы кибербезопасности 254
13.1.2 Производительность угроз безопасности сетевой безопасности 255
13.1.3 Основная угроза, стоящая перед безопасностью сети 255
13.2 Защита безопасности сервера 256
13.2.1 Стратегию сервера 256
13.2.2 Стратегия счета 262
13.2.3 Местная стратегия 264
13.2.4 Стратегия лимита программного обеспечения 267
13.3 Инструменты защиты безопасности — антивирусное программное обеспечение 269
13.3.1 Используйте 360 Система технического обслуживания охранника 269
13.3.2 Используйте Kingsoft Poison Dharma System 272
13.4 Охранник — Брандмауэр 273
13.4.1 Функция брандмауэра 273
13.4.2 Windows 7 Принесите брандмауэр 274
Глава 4. Практическое применение средств сканирования 277
14.1 Используйте SuperScan для сканирования портов 278
14.2 Использование X-Scan для обнаружения уязвимостей безопасности 279
14.3 Использование SSS для сканирования уязвимостей хоста 283
14.4 Службы сканирования и порты 290
14.5 Инструмент сканирования групповых пингов 292
14.6 Использование стримерного программного обеспечения для обнаружения целевых хостов 294
14.6.1 Открытый порт целевого хоста 294
14.6.2 Использование мастера хорошего сканирования для сканирования хостов в указанном сегменте адреса 296
14.6.3 СПИСОК СПИСОК ПОЛЬЗОВАТЕЛЕЙ МИПК -целевых хостов с помощью программного обеспечения Streamer DeTight Target Host 298
Глава 5. Инструменты предотвращения вторжений, обычно используемые хакерами 300
15.1 Инструменты перехвата данных 301
15.1.1 Iris Snock 301
15.1.2 Захват детектив Web -Page 306
15.1.3 Используйте аудио -визуальное детективное Sniff Online Videoder 309
15.1.4 Sniffer Pro 313
15.2 Троянское ПО с возвратом 319
15.2.1&Ldquo;&Rdquo;
15.2.2 Защита интернет -нюхая 321
15.3 Мониторинг системы, атаки и защита уязвимостей веб-сайтов 322
15.3.1 Real Spy Monitor 322
15.3.2 Атака уязвимости и защита базы данных веб -сайтов 327
Содержание пунктирное

Введение в контент

Эта книга представляет собой всестороннее и подробное введение в технологию защиты от взлома персональных компьютерных сетей, а также содержит большое количество практических инструментов и сценариев работы.
Начиная с точки зрения социальной инженерии, в этой книге сначала объясняется поиск информации, а затем объясняется, как не дать хакерам проникнуть в конфиденциальность пользователей.При описании способов предотвращения коммерческого шпионажа в нем перечислены методы, обычно используемые хакерами, такие как хакерские атаки, межсайтовые атаки, обманные атаки, методы защиты от обнаружения и т. д. В нем также подробно объясняются риски фишинга, с которыми сталкиваются в повседневной жизни, угрозы безопасности при работе в Интернете, социальных сетях и мошенничестве в сфере телекоммуникаций. Наконец, в нем объясняются железные законы сетевой безопасности, а также инструменты сканирования и инструменты, обычно используемые для предотвращения хакеров.
инструменты вторжения.
Эта книга хорошо иллюстрирована и проста для понимания. Он подходит для новичков и энтузиастов хакерской деятельности и технологий сетевой безопасности, а также для всех типов читателей, занимающихся сетевой безопасностью и обслуживанием на предприятиях и учреждениях.