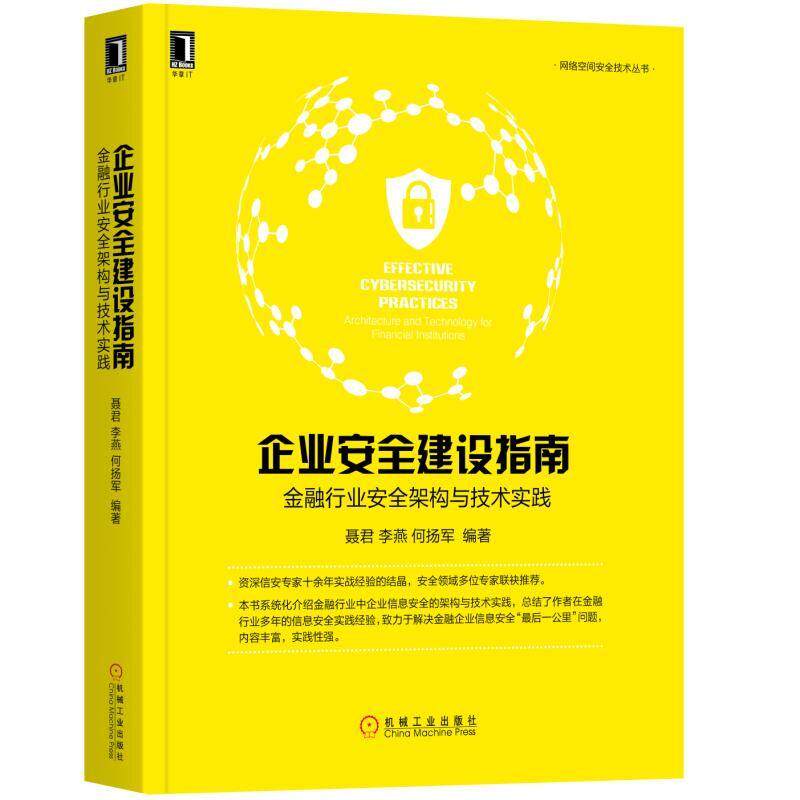
Руководство по строительству корпоративной безопасности в финансовой индустрии Архитектура и техническая практика безопасности и техническая практика Nie Jun Li Yan He Yangjun отредактировал сеть информационной безопасности сеть безопасности CSO Планирование безопасности

Цена: 2 494руб. (¥118)
Артикул: 606114826178
Доставка по Китаю (НЕ включена в цену):
127 руб. (¥6)
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:芝麻开门图书专营店
Адрес:Хэнань
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥ 68 44.2934руб.
¥ 60 38.8820руб.
¥ 356 1182 494руб.
¥ 49.8 37.3789руб.


|   Основная информация о продукте | |
| Название продукта: |   Руководящие принципы по строительству безопасности предприятия: архитектура безопасности и техническая практика финансовой индустрии |
| Автор: | nie jun li yan he yangjun |
| Рыночная цена: | 119.00 |
| Номер ISBN: | 9787111622031 |
| Издание: | 1-2 |
| Дата публикации: | 1900-01 |
| Количество страниц: | 414 |
| Количество слов: | 400 |
| Издательство: |   Machinery Industry Press |
|   каталог | |
| Предисловие 1 Предисловие 2 Предисловие третье Предисловие Первая часть архитектуры безопасности Глава 1 Введение в корпоративную информационную безопасность строительства 2 1.1 СЕССЕНЬ БЕЗОПАСНОСТИ 2 1.2 Принципы безопасности 2 1.3 Security World View 4 1.4 Правильно обрабатывать несколько отношений 4 1.5 Тенденции безопасности 6 1.6 Резюме 7 Глава 2 Информационная безопасность в финансовой индустрии 8 2.1 Безопасность информационной безопасности финансовой индустрии 8 2.2 Цель информационной безопасности финансовой индустрии 10 2.3 Взаимосвязь между информационной безопасностью и бизнесом: противоречие и победа 12 2.4 Отношения между информационной безопасностью и надзором: ограничение и защита 13 2.5 Технология регулирования 14 2.6 Резюме 16 Глава 3 Планирование безопасности 17 3.1 Мышление перед планированием 17 3.2 Структура планирования 18 3.3 Сформулируйте шаг 19 3.3.1 Исследование 19 3.3.2 Цель, текущая ситуация и разрыв 20 3.3.3 Сформулируйте решение 22 3.3.4 Фиксированный проект 23 3.3.5 Отчет верхнего уровня 23 3.3.6 Исполнение и обзор 23 3.4 Примечание 24 3.5 Резюме 24 Глава 4 Управление соответствием внутреннего контроля 25 4.1 Обзор 25 4.1.1 Взаимосвязь между соответствием, внутренним контролем, управлением рисками 25 4.1.2 Target и Domain 25 4.1.3 Метод размещения 26 4.2 Управление рисками информационных технологий 26 4.2.1 Принципы 27 4.2.2 Организационная структура и обязанности 27 4.2.3 Контент управления 28 4.2.4 Управляющие средства и процесс 29 4.2.5 Механизм отчета 30 4.2.6 Индекс мониторинга рисков информационных технологий 32 4.3 Надзор и проверка 34 4.4 Управление системой 36 4.5 Управление непрерывностью бизнеса 38 4.5.1 Определение и стандарт 38 4.5.2 Регуляторные требования 39 4.5.3 Процесс реализации BCM 40 4.5.4 Анализ воздействия на бизнес и оценка риска 40 4.5.5 BP, разделение и улучшение 43 4.5.6 Организация и сертификация DRI 45 4.6 Управление аутсорсингом информационных технологий 46 4.7 Управление филиалом 46 4.8 Пример библиотеки рисков информационных технологий 47 4.9 Резюме 49 Глава 5 Строительство службы безопасности 50 5.1 строительство команды безопасности“ обезболивающая точка”50 5.2. 5.3 Команда безопасности Культурное строительство 56 5.4 Команда безопасности Сознание Строительство 63 5.5 Строительство пропускной способности команды безопасности 67 5.5.1. Определите цель, найдите основное противоречие 68 5.5.2 Сортировка и подразделенные командные функции 69 5.5.3. Установить структуру обучения для повышения уровня знаний и навыков 71 5.5.4. Овладеть методом обучения и достичь эффекта половины усилий 78 5.6 Команда безопасности. Строительный путь 80 5.7 Профессиональное планирование персонала безопасности 84 5.8 Отношения между командой безопасности и другими командами 85 5.9 Резюме 88 Глава 6 Обучение безопасности 89 6.1 Проблема обучения безопасности и“ обезболивающая точка”89 6.1.1 Реальные случаи с недостаточным знанием информационной безопасности 89 6.1.2 Необходимость обучения информационной безопасности 90 6.1.3 Обучение информационной безопасности“ обезболивающая точка”92 6.2 Стоимость обучения информационной безопасности 93 6.3 Обучение информационной безопасности“ коробка сокровищ”96 6.4 Объект -ориентированная информационная безопасность Матрица 105 6.5 Влияние реализации системы обучения, Мера 107 6.6 Резюме 108 Глава 7 Аутсорсинг управления безопасностью 109 7.1 Проблемы и проблемы управления безопасностью аутсорсинга“ обезболивающая точка”109 7.1.1 Несколько уроков глубокого аутсорсинга события 109 7.1.2 Необходимость управления безопасности на аутсорсинге 110 7.1.3 Общие проблемы при управлении аутсорсингом 112 7.2 Аутсорсинг стратегическая система 113 7.3 Тактическая система аутсорсинга 118 7.3.1 Профилактика 118 7.3.2 Контроль 123 7.3.3. 7.4 Аутсорсинг управления безопасностью в эпоху Fintech 133 7.5 Резюме 135 Глава 8 Оценка безопасности 136 8.1 Система оценки и оценки и принципы 136 8.2 Объект оценки безопасности 137 8.3 План оценки 140 8.3.1 Принципы проектирования плана оценки 140 8.3.2 Штаб -квартира ИТ -отделения 141 8.3.3 Команда безрешительности (параллельная команда) из штаб -квартиры ИТ (параллельная команда) 142 8.3.4 Личная оценка 143 8.3.5 Некоторые детали 144 8.4 Несколько других вопросов, связанных с оценкой 144 8.5 Пример оценки безопасности 146 8.6 Резюме 150 Глава 9 Сертификация безопасности 151 9.1 Зачем получить сертификацию 151 9.2 Обзор сертификации 152 9.2.1 Классификация сертификации 152 9.2.2 Агентство по сертификации 154 9.3. Какую сертификацию выбрана 157 9.4 Как пройти сертификацию 159 9.5 Резюме 162 Глава 10 Бюджет безопасности, резюме и отчет 163 10.1 Бюджет безопасности 163 10.2 Резюме безопасности 166 10.3 Отчет о безопасности 167 10.4 Резюме 168 Часть II Технические бои службы безопасности Глава 11 Безопасность интернет -приложений 170 11.1 Управление портом 170 11.2 Безопасность веб -приложений 172 11.3 Системная безопасность 173 11.4 Безопасность сети 175 11.5 Безопасность данных 175 11.6. 11.7 Интернет DMZ District Safety Management and Control Standard 176 11.8 Резюме 178 Глава 12 Безопасность мобильных приложений 179 12.1 Обзор 179 12.2 Застройка приложения 180 12.2.1 AndroidManifest Configuration Safe 180 12.2.2 Компонент активности безопасно 181 12.2.3 Безопасность компонента обслуживания 181 12.2.4 Компонент поставщика Безопасность 182 12.2.5 Компонент Broadcastreceiver Safe 183 12.2.6 Компонент WebView Safe 183 12.3 App Business Safe 186 12.3.1 Security 186 12.3.2 Безопасность данных 188 12.3.3 Другие темы 190 12.4 Резюме 191 Глава 13 Предприятие Внутренняя сеть безопасности 192 13.1 Домен безопасности 192 13.2 Терминальная безопасность 193 13.3 Безопасность сети 195 13.3.1 Система обнаружения вторжений сети 196 13.3.2 Система обнаружения ненормального доступа 196 13.3.3 Система обнаружения канала сокрытия 197 13.4 Server Safety 200 13.5 Ключевая безопасность приложения 203 13.6 Уязвимость война 206 13.6.1 Слабый пароль 206 13.6.2 Уязвимость обнаружена 208 13.6.3 SDL210 13,7 Строительство системы Honeypo 213 13.8 Резюме 220 Глава 14 Безопасность данных 221 14.1 Управление безопасности данных 221 14.2 Безопасность данных терминала 222 14.2.1 Класс шифрования 222 14.2.2 Класс контроля разрешений 225 14.2.3 Терминал DLP класс 228 14.2.4 Виртуализация настольных компьютеров 228 14.2.5 Security Desktop 230 14.3 Безопасность сетевых данных 230 14.4. 14.5 Безопасность данных приложения 235 14.6 Другие темы 237 14.6.1 Данная десенсибилизация 237 14.6.2 Watermark and Traceability 237 14.6.3 UEBA240 14.6.4 CASB241 14.7 Резюме 241 ГЛАВА 15 БИЗНЕСКАЯ БЕЗОПАСНОСТЬ 242 15.1 Безопасность учетной записи 242 15.1.1 библиотека 242 15.1.2 Dataling Dataling 247 15.2 Ruddy и Anti -Crowlers 247 15.2.1 Рудди 247 15.2.2 Антирептильный 249 15.3 Защита API Gateway 252 15.4 Рыбалка и счетчик -Кантер 252 15.4.1 Fishing Discovery 252 15.4.2 Рыболовный утилизация 254 15,5 больших данных 255 15.5.1 Основные знания 255 15.5.2. Введение в контроль риска 256 15.5.3 Enterprise Landing 259 15.6 Резюме 259 Глава 16 Безопасность по электронной почте 261 16.1 Фон 261 16.2 Безопасность защиты приема 262 16.2.1 Насилие на насилие с учетом электронной почты 262 16.2.2 Утечка пароля учетной записи электронной почты 264 16.2.3 СПАМ 264 16.2.4 Рыбалка по электронной почте 269 16.2.5 Атака злой привязанности 269 16.2.6 Резюме системы защиты ввода 276 16.3 Безопасность защиты 278 от станции 278 16.4 Общая система безопасности 281 16.5 Резюме 283 Глава 17 СПРАВОЧНИК ДЕЙСТВИТЕЛЬНОГО СПРАВОЧНИКА 284 17.1 Фон 284 17.2 Метод общей атаки 285 17.2.1 Уязвимость SYSVOL и GPP 285 17.2.2 MS14-068 Уязвимость 287 17.2.3 Кербероастская атака 289 17.2.4 Внутренняя сеть трансценденционная администрация ваучер 290 17.2.5 Внутренняя сетчатая рыбалка и обман 292 17.2.6 Угадать пароль пользователя 293 17.2.7 Получить файл базы данных объявлений 294 17.3 Различные способы поддержания разрешений 295 17.3.1 krbtgt Account и Gold Bill 295 17.3.2 Счетный счет и серебряный законопроект 296 17.3.3 Используйте учетную запись DSRM 297 17.3.4 Использование атрибутов истории SID |
|   Введение | |
|   Эта книга всесторонне и систематически вводит техническую архитектуру и практику информационной безопасности предприятия и суммирует многолетний опыт работы автора в области информационной безопасности в финансовой индустрии, с богатым содержанием и сильной практичностью.Эта книга разделена на две части, в общей сложности 24 глав.Часть первая“&Rdquo;Часть второй части“&Rdquo; , Информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность будущего тенденций и практиков безопасности. |