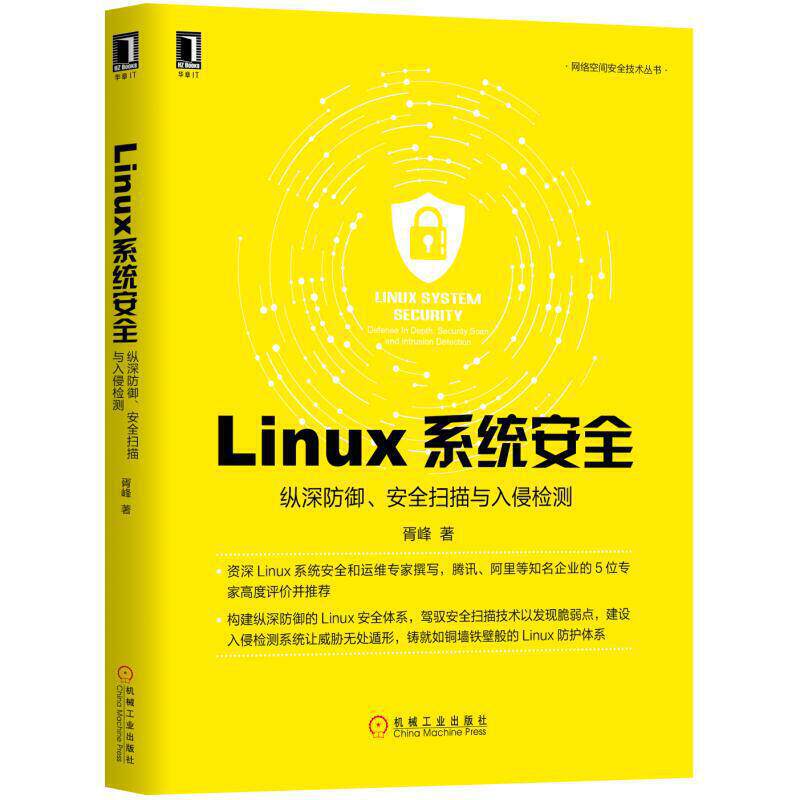
Dangdang.com Linux System Security: В -диптом защитных, сканирования безопасности и обнаружения вторжений Компьютерная сеть Компьютерная безопасность и криптографическая индустрия индустрии индустрии


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


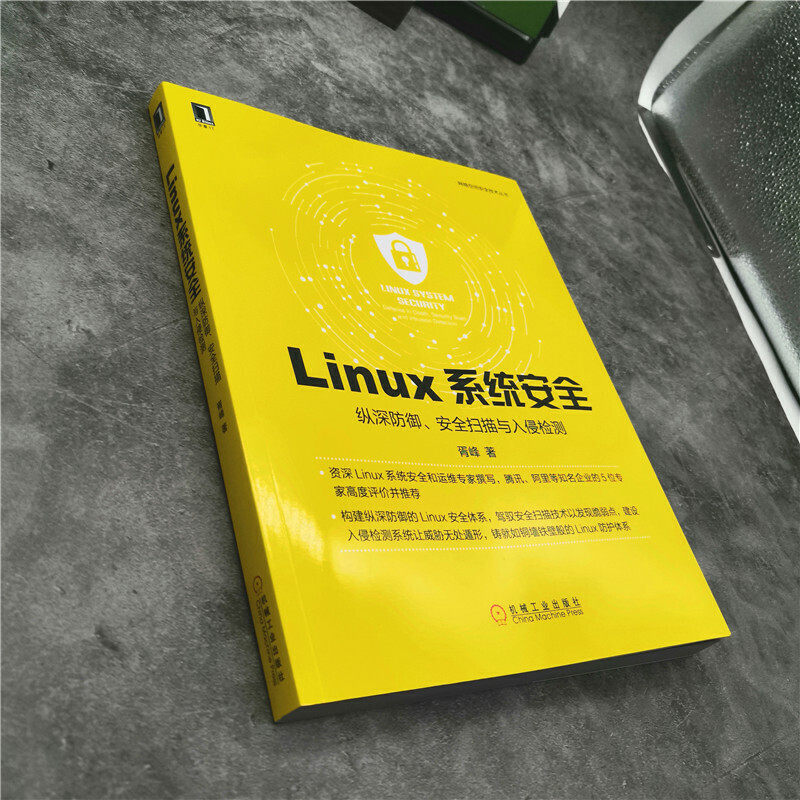

(1) АвторLinuxСтаршие эксперты в области безопасности системы и эксплуатации и технического обслуживания, когда -то работали в Shanda Games,13Многолетний опыт безопасности и эксплуатации и технического обслуживания.
(2) Эта книга стала TencentT4Технические эксперты/Генеральный директор платформы облачных сервисов Tencent Liang Ding'an и AlibabaФан -фанкинг, старшие эксперты по эксплуатации и техническому обслуживанию Департамента бизнес -платформы группы, а также малых и микроординических предприятий Beike Financial ServicesCTOШи Хайфенг, основатель банда операции и технического обслуживания/Эксперт по безопасностиДоу Чге, Чжао Ченг, директор технического отделения платформы Mogujie и т. Д.5Высоко оценивается экспертом.
(3) Эта книга начинается с глубокой защиты, сканирования безопасности и обнаружения вторжений3Подробное объяснение безопасности здания в большом измеренииLinuxРазличные технологии, инструменты и практики, необходимые для системы, включают в себя большое количество практических случаев из производственной среды.
Предисловие
Глава 1 Обзор безопасности системы Linux 1
1.1 Что такое безопасность 2
1.1.1 Что такое информационная безопасность 2
1.1.2 Принципы деревянной бочки с информационной безопасностью 4
1.1.3 Связь между безопасностью и информационной безопасностью системы Linux 5
1.2 Модель анализа угроз 5
1.2.1 Модель шага 5
1.2.2 Общий источник источника 6
1.3 Принципы безопасности 8
1.3.1 Хроника защита 8
1.3.2 Используйте PDCA Model 9
1.3.3 *Наименьшее разрешение Правило 11
1.3.4 Механизм белого списка 12
1.3.5 Безопасно 12
1.3.6 Избегайте безопасности, скрывая 13
1.3.7 Тест вторжения 14
1.3.8 Не доверяйте инфраструктуре 14
1.3.9 Не доверительную службу 15
1.3.10 Сохранение по умолчанию по умолчанию безопасно 15
1.4 Факторы организации и управления 16
1.4.1. Укрепление обучения осведомленности о безопасности 16
1.4.2 Обратите особое внимание на слабые проблемы с паролем 17
1.4.3 Использование программного обеспечения для потрескавшейся версии 18
1.4.4 Установить разумную организационную структуру безопасности 18
1.5 Резюме этой главы 19
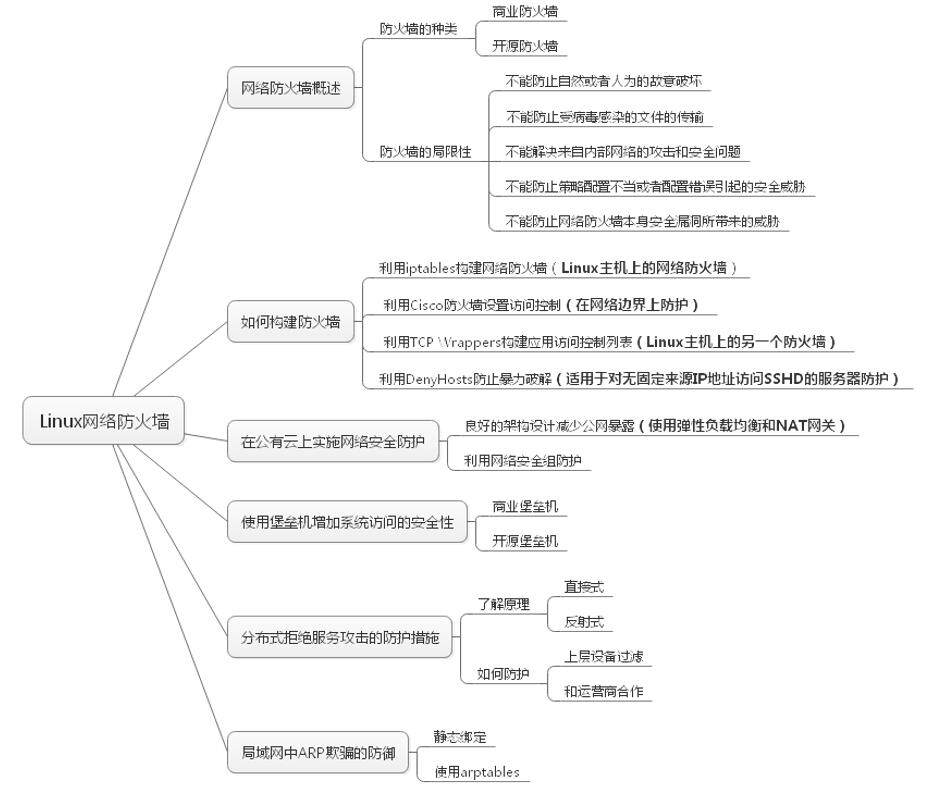
Глава 2 Linux Network Firewall 21
2.1 Обзор сетевого брандмауэра 21
2.2 Используйте iptables для создания сетевого брандмауэра 23
2.2.1 Понять таблицу и цепь и цепь Iptables 23
2.2.2 Сценарий iptables в фактическом производстве 25
2.2.3 Используйте iptables для преобразования сетевых адресов 27
2.2.4 Отключить отслеживание соединений iptables 29
2.3 Используйте брандмауэр Cisco, чтобы установить контроль доступа 34
2.4 Используйте TCP обертки для создания списка управления доступом к приложению 35
2.5 Используйте Denyhosts, чтобы предотвратить * Cracking 36
2.6 Реализация защиты сети в общедоступном облаке 38
2.6.1 Уменьшите количество облачных серверов, подвергшихся воздействию общественных сетей 39
2.6.2 Используйте защиту группы кибербезопасности 40
2.7 Используйте машину крепости, чтобы повысить безопасность доступа к системе 41
2.7.1 Введение в крепость с открытым исходным кодом 43
2.7.2 Введение в коммерческую крепость 44
2.8 Сермерки защиты для атаки 46 распределенного отказания 46
2.8.1 Атака 46 Прямой распределенной вычетной службы 46
2.8.2 Атака с отражающим распределенным отказом атака 47
2.8.3 Идеи обороны 48
2.9 защита ARP обманула в локальной сети 48
2.10 Сводка этой главы 50
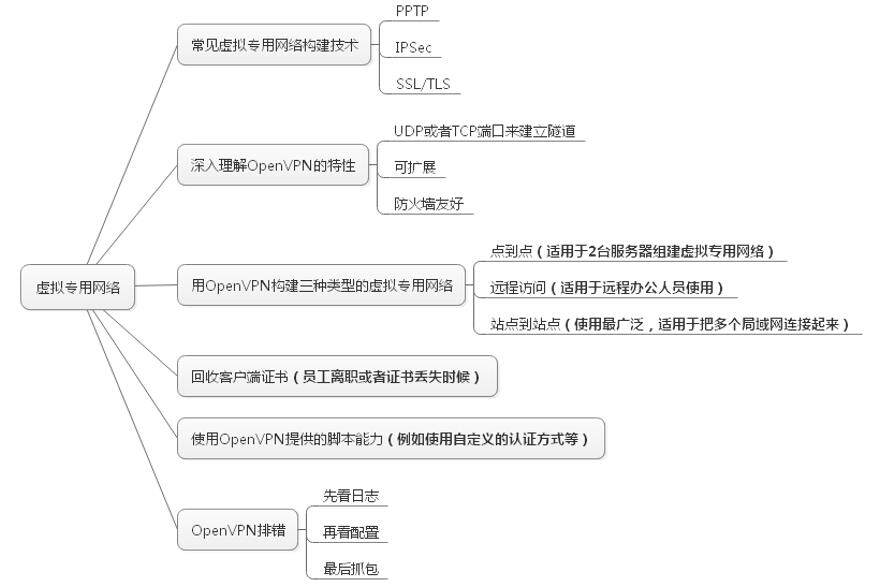
Глава 3 Виртуальная специальная сеть 52
3.1 Общая виртуальная технология строительства специальной сети 53
3.1.1 Принципы виртуальной специальной сети PPTP 53
3.1.2 Принципы виртуальной специальной сети Ipsec 53
3.1.3 SSL/TLS Виртуальные специальные сетевые принципы 54
3.2 В -десятого понимания OpenVPN Особенности 55
3.3 Используйте OpenVPN для создания виртуальной специальной сети 55
3.4 Используйте OpenVPN для создания виртуальной специальной сети удаленного доступа 61
3.5 Используйте OpenVPN Создать сайт создания в виртуальную специальную специальную сеть сайта 69.
3.6 Сертификат утилизации клиента OpenVPN 70
3.7 Используйте различные функции сценария, предоставленные OpenVPN 71
3.8 Шаги ошибки OpenVPN 73
3.9 Эта глава - резюме 77
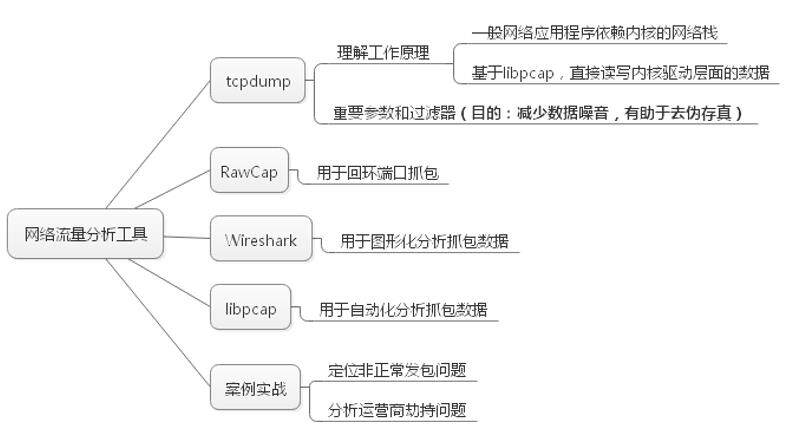
Глава 4 Инструмент анализа сетевого трафика 79
4.1 Понять принцип работы TCPDUMP 80
4.1.1 Механизм реализации TCPDUMP 80
4.1.2 Отношение между TCPDUMP и IPTABLES 82
4.1.3 Простые этапы установки TCPDUMP 82
4.1.4 Узнайте 5 параметров и фильтров TCPDUMP 83
4.1.5 Изучите фильтр TCPDUMP 83
4.2 Данные с использованием RAWCAP для захвата порта петли 84
4.3 Знакомый с элементом конфигурации Wireshark * 85
4.3.1 Меры предосторожности для процесса установки Wireshark 85
4.3.2 Элементы конфигурации ключей Wireshark 86
4.3.3 Используйте функцию потока данных отслеживания 89
4.4 Используйте libpcap для анализа автоматизации 90
4.5 Случай 1: позиционирование не -норманных выпусков пакета 91
4.6 Случай 2: Проанализируйте проблему похищения операторов 94
4.6.1 Текущий статус -кво малых и средних операторов 94
4.6.2 Кэш Пойджик на основе файла загрузки 95
4.6.3.
4.6.4 Скрыть 100 на основе фальсификации ответа DNS 100
4.6.5.
4.7 Резюме этой главы 103
Глава 5 Linux Management 105
5.1 Важность управления пользователями Linux 105
5.2 Основная работа Linux User Management 107
5.2.1 Увеличить пользователь 108
5.2.2. Установите пароль 108 для пользователя
5.2.3 Удалить пользователь 109
5.2.4 Измените атрибут пользователя 109
5.3 Подробное объяснение ключевых файлов для хранения информации пользователя Linux 110
5.3.1 Passwd Файл Описание 110
5.3.2 Описание файла тени 111
5.4 Linux Управление паролем пользователя 112
5.4.1 Настройки сложности пароля 112
5.4.2 Метод генерации сложных паролей 113
5.4.3 Слабая метод проверки пароля 116
5.5 Управление привилегией пользователей 118
5.5.1 Пользователи, которые могут использовать SU, могут использовать SU 118
5.5.2 Конфигурация безопасности SUDO118
5.6 Ключевые переменные среды и управление журналами 119
5.6.1. Настройки переменной среды.
5.6.2.
5.7 Резюме этой главы 120
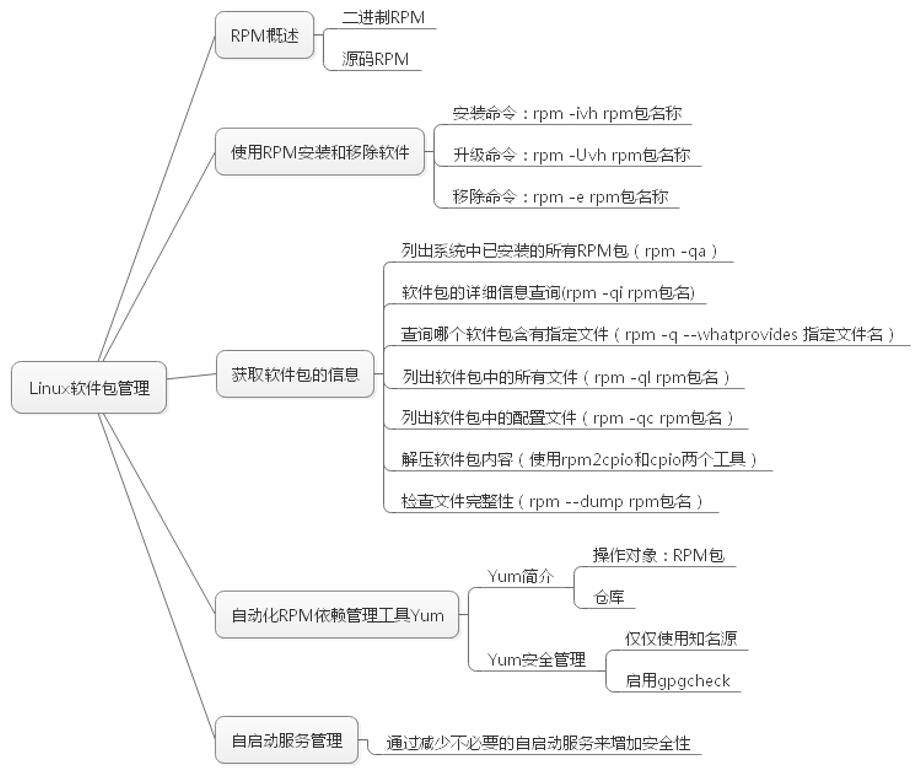
Глава 6 Linux Software Pack Management 122
6.1 Обзор об / мин 122
6.2 Используйте программное обеспечение для установки и удаления RPM 123
6.2.1 Используйте программное обеспечение для установки и обновления RPM 123
6.2.2 Используйте программное обеспечение для удаления RPM 124
6.3 Получите информацию о программном пакете 125
6.3.1 Перечислите все пакет RPM 125, установленные в системе 125
6.3.2 Подробный информационный запрос программного пакета 125
6.3.3 Запрос, какое программное обеспечение содержит указанный файл 126
6.3.4 Перечислите все файлы в программном пакете 126
6.3.5 Перечислите файл конфигурации в программном пакете 127
6.3.6. Содержание содержимого программного пакета 127
6.3.7 Проверьте полноту файла 127
6.4 Управление безопасностью Yum и Yum Source 129
6.4.1 Введение в Yum 129
6.4.2 Управление безопасностью Yum Source 130
6.5 самостоятельно управление услугами 130
6.6 Сводка этой главы 131
Глава 7 Управление файловой системой Linux 133
7.1 Обзор файловой системы Linux 133
7.1.1 inode134
7.1.2 Разрешения на файл 135
7.2 Suid и SGID исполняемый файл 136
7.2.1 SUID и SGID исполняемая сводка 136
7.2.2 Используйте SXID для мониторинга изменений SUID и SGID 137
7.3 Общие инструменты для управления файловой системой Linux 137
7.3.1 Используйте CHATTR для блокировки файлов клавиш 137
7.3.2 Используйте extundelete для восстановления удаленного файла 138
7.3.3 Как использовать SRM и DD, чтобы безопасно стереть конфиденциальные файлы 141
7.4 Случай: используйте Python, чтобы написать конфиденциальную программу сканирования файлов 141
7.5 Сводка этой главы 143
Глава 8 Безопасность приложения Linux 145
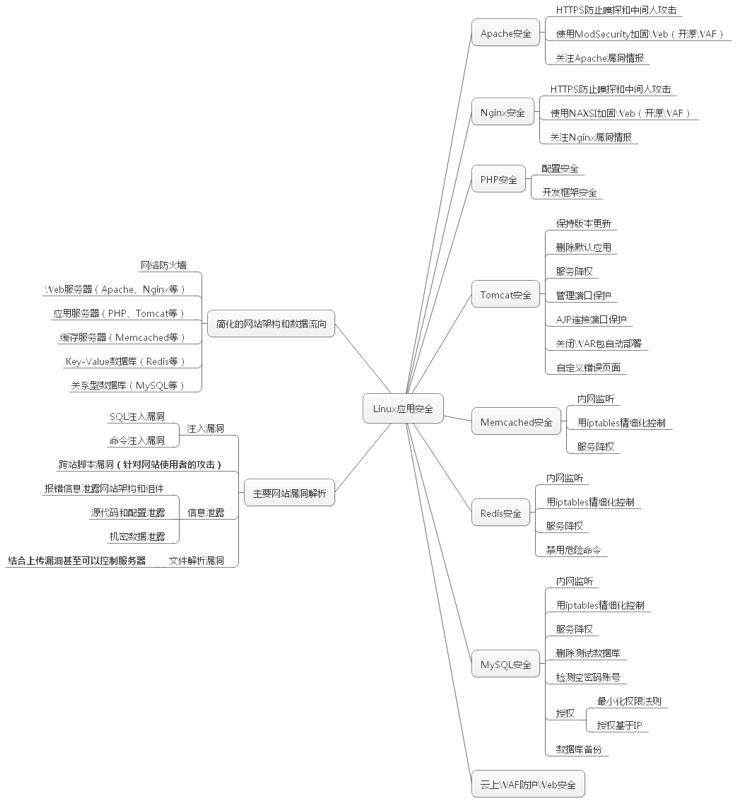
8.1 Упрощенная архитектура веб -сайта и поток данных до 145
8.2 Основной анализ уязвимости веб -сайта 146
8.2.1 Внедрение уязвимости 147
8.2.2.
8.2.3 Утечка информации 149
8.2.4 Уязвимость файла.
8.3 Apache Safety 152
8.3.1 Используйте веб -сайт https incryption 153
8.3.2 Используйте Modsecurity для усиления Web154
8.3.3 Следуйте Apache Unlerency Intelligence 158
8.4 NGINX Security 158
8.4.1 Используйте веб -сайт шифрования HTTPS 158
8.4.2 Используйте NAXSI для усиления Web159
8.4.3 Следуйте информации о уязвимости NGINX 160
8,5 PHP Safety 160
8.5.1 Варианты безопасности конфигурации PHP 160
8.5.2.
8.6 Tomcat Safety 163
8.7 Memcached Security 165
8.8 Redis Safety 165
8.9 MySQL Security 166
8.10 Сервис WAF на общественном облаке 167
8.11 Эта глава - резюме 168
Глава 9 Резервное копирование данных Linux и восстановление 170
9.1 Ключевые индикаторы в резервном копировании и восстановлении данных 171
9.2 Задача времени под Linux 172
9.2.1.
9.2.2 Система задач распределенного времени 174
9.3 Выбор места для хранения резервного копирования 175
9.3.1
Это систематическое и глубокое объяснение из двух аспектов: технические принципы и инженерная практикаLinuxСистемная безопасность работы, от глубокой защиты, сканирования безопасности, обнаружения вторжений3Подробное объяснение того, как построить стену из железа и железаLinuxсистема защиты.
Автор - старшийLinuxЭксперты по безопасности системы, технические эксперты по эксплуатации и техническому обслуживанию, в этой области13Многолетний опыт работы в отрасли накопил много усилий.Эта книга была высоко оценена многими отраслевыми экспертами из известных компаний, таких как Tencent и Alibaba.Книга не только содержит большое количество случаев инженерной практики, но и рисует карту разума, которая удобна для памяти для различных основных знаний.
Полная книга14глава:
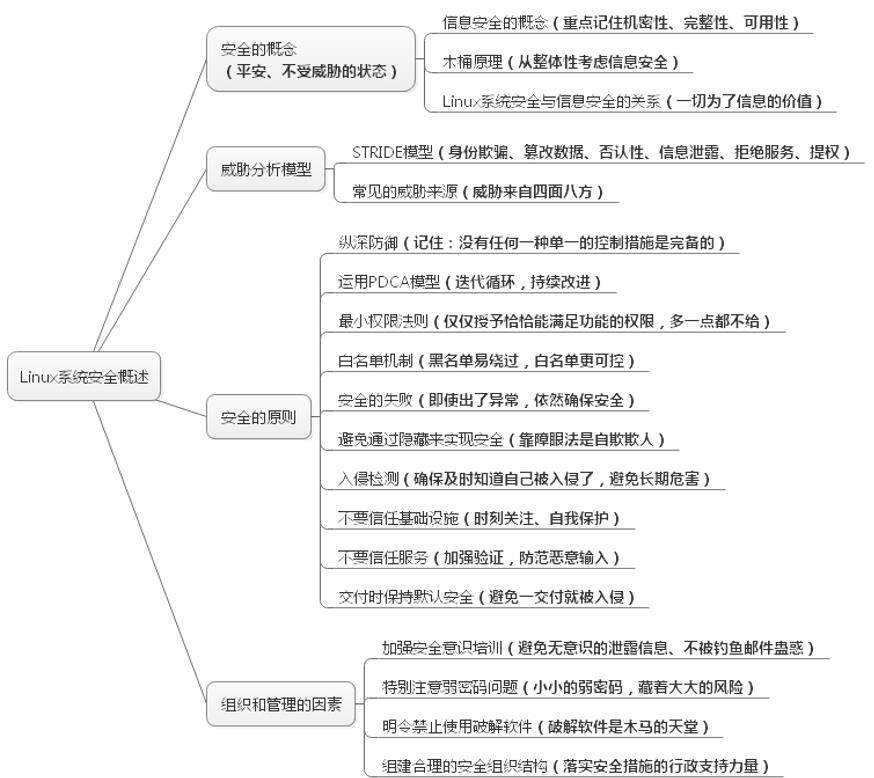
Первый1Глава вводит концепцию безопасности и основные принципы обеспечения безопасности и расширяет“ глубокая защита” концепция;
Первый2-3Глава является первым ключевым шагом в глубине защиты, то есть лицом к ней с уровня сетиLinuxЗащита системы, в том числеLinuxВсе аспекты сетевых брандмауэров и виртуальных частных сетей;
Первый4Введение в главуtcpdump,RawCap,WiresharklibpcapТехнические принципы инструментов анализа сетевого трафика, таких как анализ сетевого трафика, и методы для их использования для поиска проблем безопасности сети;
Первый5-7Глава является вторым ключевым шагом в глубине защиты, а именно, лицом к ней с уровня операционной системыLinuxСистема защищена, включая основные темы, такие как управление пользователями, управление программным обеспечением и управление файловой системой;
Первый8Глава - третий ключевой шаг в глубокой защите, а именно гарантияLinuxБезопасность приложений должна помешать приложениям стать входом в хакеров, охватывая архитектуру безопасности веб -сайта,ApacheБезопасность,NginxБезопасность,PHPБезопасность,TomcatБезопасность,MemcachedБезопасность,RedisБезопасность,MySQLТакие темы, как безопасность;
Первый9Глава является четвертым ключевым шагом в глубине защиты, а именно обеспечение непрерывности бизнеса, защита от риска подделка данных или потери данных, а также объяснение резервного копирования данных и восстановления в различных сценариях;
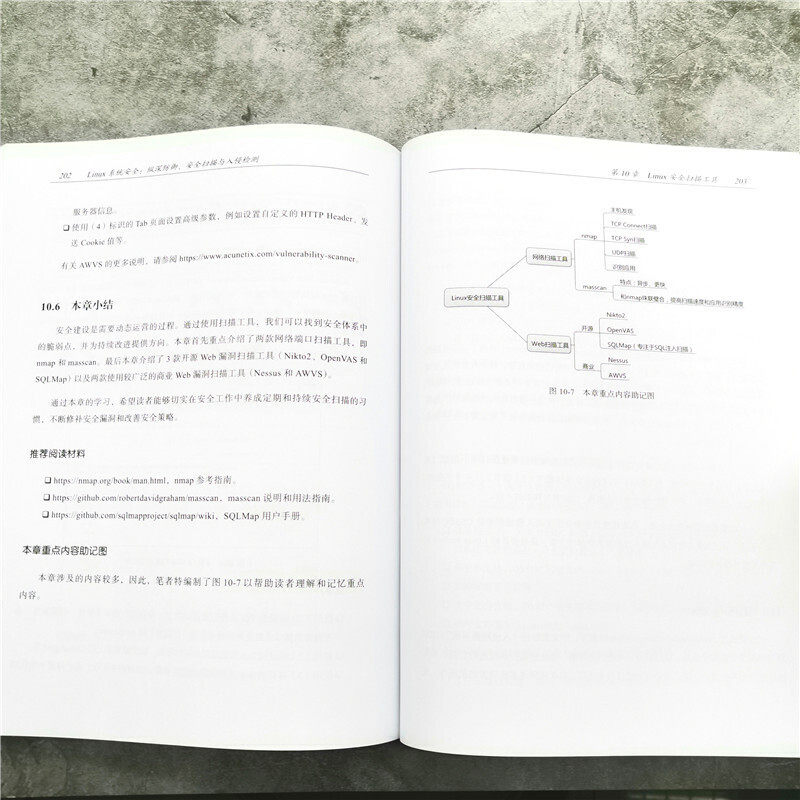
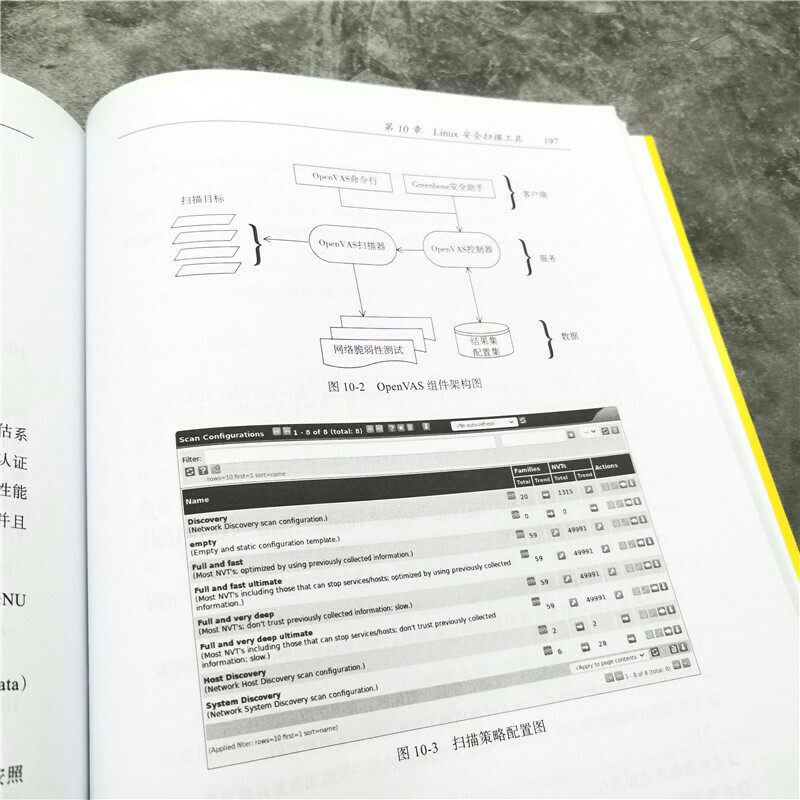
Первый10Глава представленаnmap,masscanПринципы и использование таких инструментов сканирования, а также различные открытые и коммерческиеWebПринципы и использование инструментов сканирования уязвимости;
峰
Старшие эксперты по эксплуатации и техническому обслуживанию,LinuxСистемные эксперты и эксперты по технологиям безопасности,13годLinuxсистемаОперации, обслуживание и опыт безопасности довольно престижны и влиятельны в отрасли.Он работал в Shanda Games, работал архитектором, участвовал в эксплуатации, обслуживании и поддержке многих крупных проектов, а также руководил проектированием и реализацией платформы автоматизации и технического обслуживания.верноDevOps,AIOpsСуществует также глубокое понимание новых технологий и новых идей.
Автор бестселлеров《LinuxРабота и обслуживание* практика, а также переведеныDevOpsСоздание эпох работает на поле "DevOps: Руководство по борьбе с архитектором программного обеспечения.