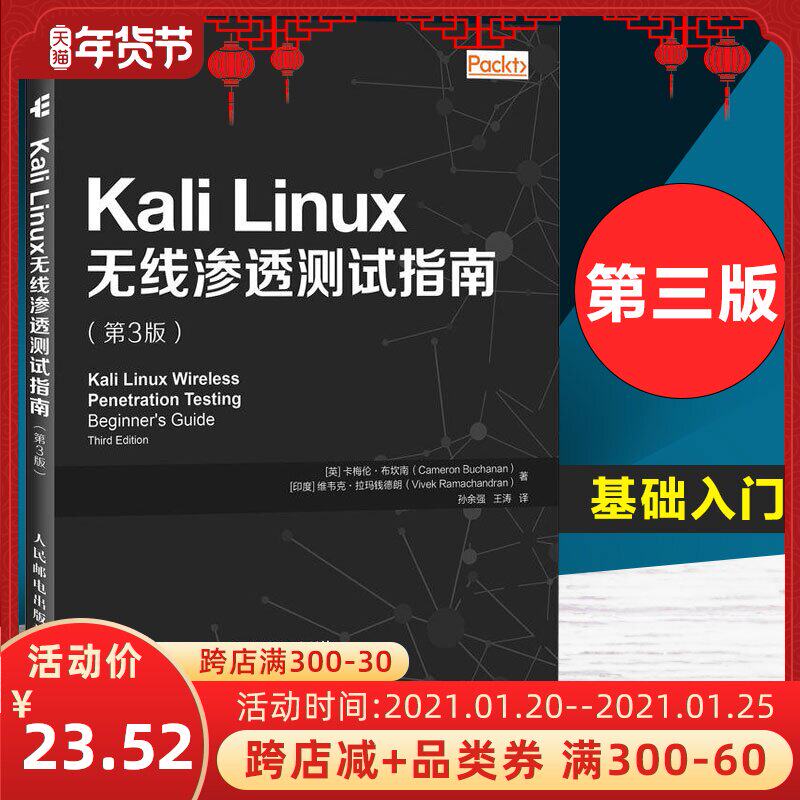
Подлинное руководство по тестированию беспроводной проникновения в Кали Linux (3 -е издание) Хакерское учебное пособие по технологиям охватывающих охватывающих технических технологий, охватывающее пост народ сеть атаки Крака и издательство телекоммуникаций


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


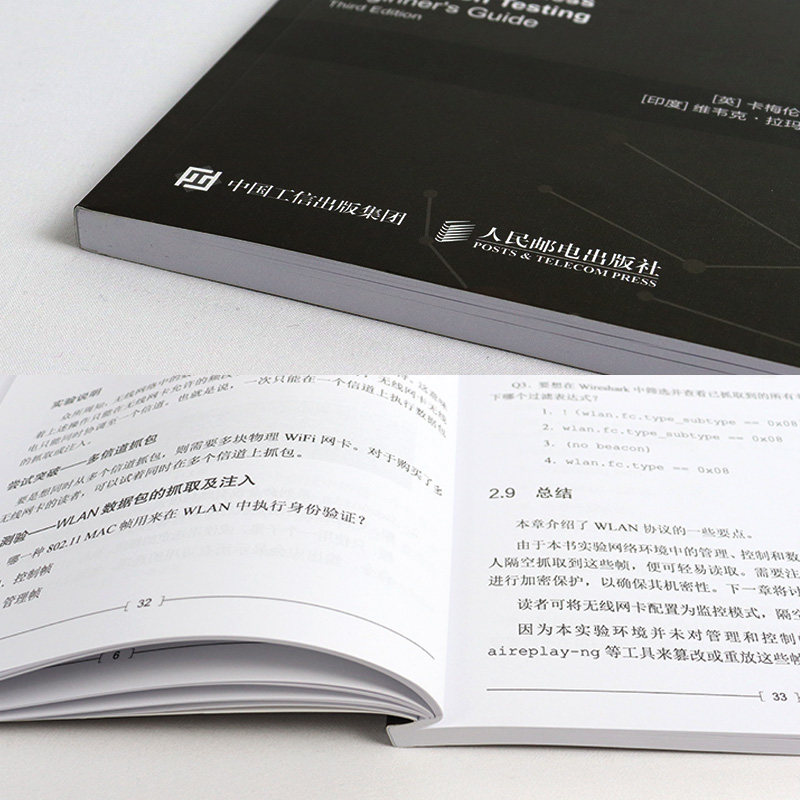
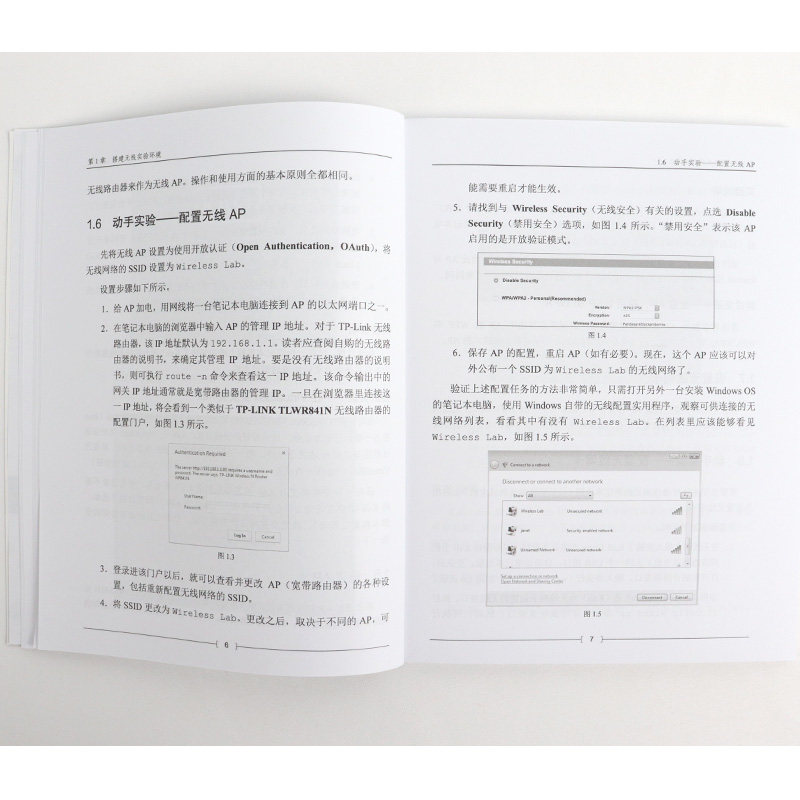
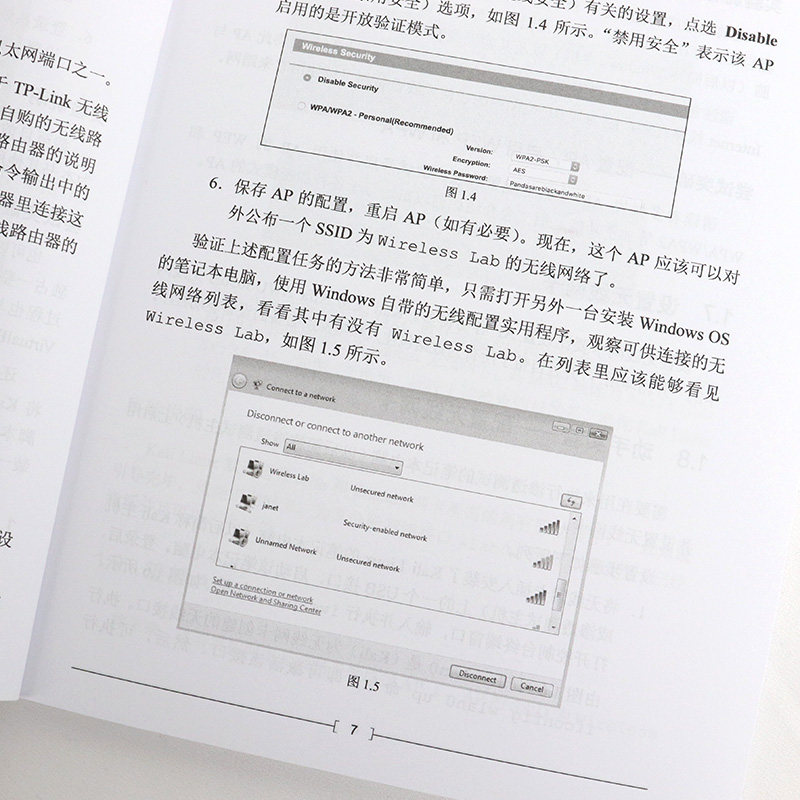

Руководство по тестированию на проникновение беспроводной проникновения Kali Linux (3 -е издание)
ISBN: 9787115483683
Эта книга является входным руководством для теста на проникновение ПолемЭта книга разделена на 11 глав. , как использовать эти дефекты, чтобы получить WLAN WLAN, как проникнуть в тестирование инфраструктуры WLAN и как запустить различные беспроводные атаки клиентов для разрушения безопасности сети.Кроме того, он также вводит современные передовые методы беспроводной атаки, новые методы атак KRACK, принципы атак на WPA-интерпрострацию и радиус, тесты на проникновение WLAN, а также насильственные атаки WPS и обнаружение нюхающих атак.Эта книга подходит для читателей, которые заинтересованы в тестировании беспроводного проникновения и имеют базовые знания беспроводных сетей.
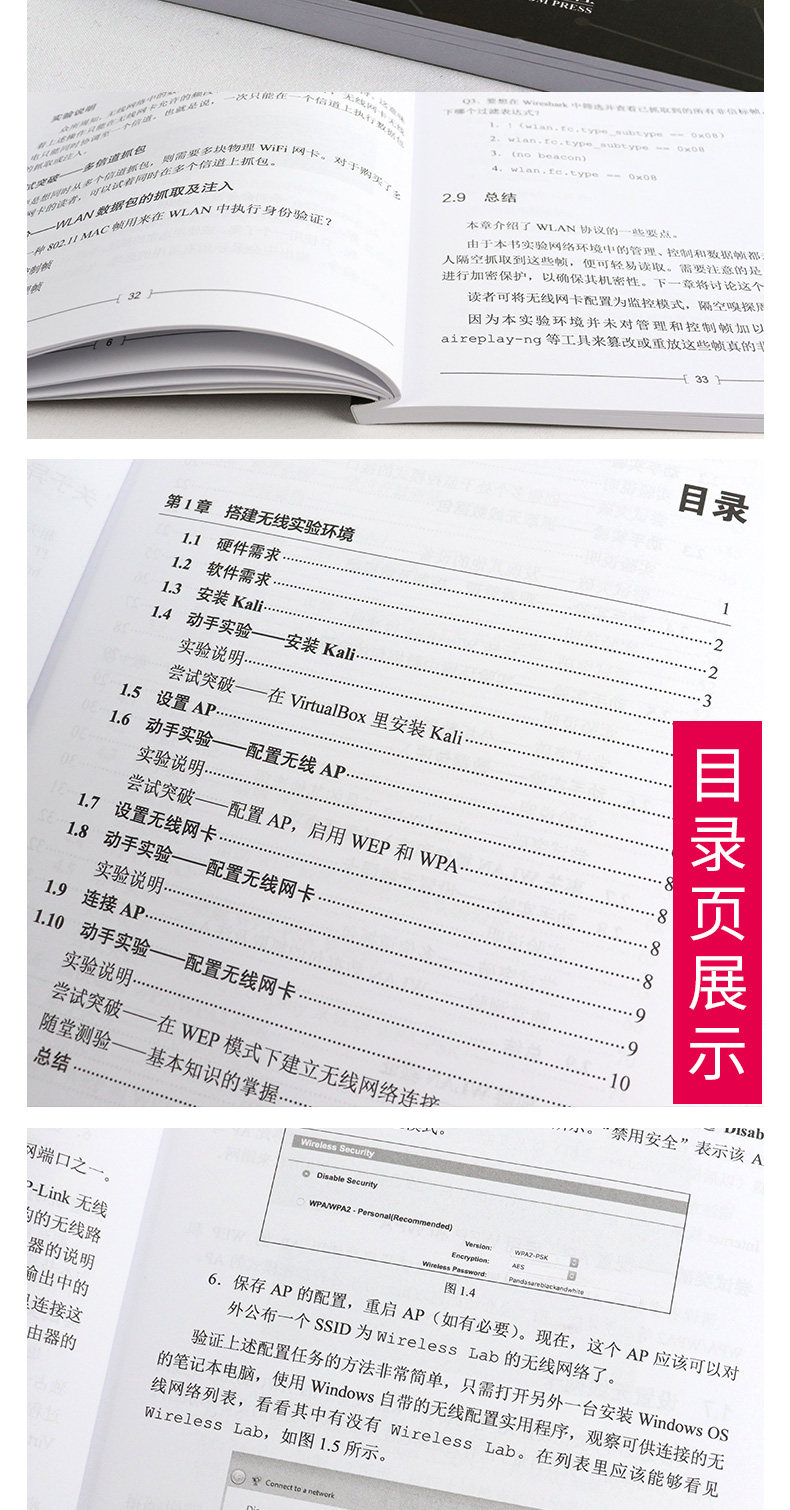
Глава 1 Создание беспроводной экспериментальной среды 1 1.1 Требования к оборудованию 2 1.2 Программный спрос 2 1.3 Установите Kali 3 1.4 Experiment Experiment—————
1.1 Спрос на оборудование 2
1.2 спрос на программное обеспечение 2
1.3 Установите Kali 3
1,4 Эксперимент по рукам— установить Kali 3
Экспериментальное описание 5
Попробуйте прорваться— установить Kali 5 в VirtualBox
1,5 Установить AP 5
1.6 Эксперимент Handshand— настроить беспроводной AP 6
Экспериментальное описание 8
Попробуйте прорваться— Configure AP, включите WEP и WPA 8
1.7 Установить беспроводную сетевую карту 8
1.8 Эксперимент Handshand— Настройка беспроводной сетевой карты 8
Экспериментальное объяснение 9
1.9 Подключите AP 9
1.10 -на эксперименте— Настройка беспроводной сетевой карты 10
Экспериментальная иллюстрация 12
Попробуйте прорваться— установить соединение беспроводной сети в режиме WEP 12
Последующий тест— Мастер базовых знаний 12
1.11 Резюме 13
Глава 2 WLAN и его присущие скрытые опасности 14
2.1 Пересмотр кадров WLAN 15
2.2 Эксперимент рук— создать интерфейсы, работающие в режиме мониторинга 17
Описание эксперимента 20
Попробуйте прорваться— создать несколько интерфейсов в режиме мониторинга 20
2.3 Руки Эксперимент&Mdash; Grab Wireless Data Packet 20
Экспериментальное описание 22
Попробуйте прорваться— я нашел другие устройства 22
2.4 Руки Эксперимент— Управление наблюдениями, управление и данные данных 23
Экспериментальная иллюстрация 25
Попробуйте прорваться&Mdash; игра в Wireshark Filter 26
2.5 Эксперимент— пакеты данных в экспериментальной среде 27
Описание эксперимента 28
Попробуйте прорваться— Анализ пакет данных 29
2.6 Эксперимент Handshand— инъекция пакета данных 29
Экспериментальное описание 30
Попробуйте прорваться— другие варианты инструмента Aireplay-NG 30
2.7 Вопрос о важных вопросах, связанных с пакетом WLAN и вводит 30
2.8 Эксперимент Handshand— установить беспроводную сетевую карту 31
Описание эксперимента 32
Попробуйте прорваться— многоканальный захват 32
Последующий тест— захват и инъекция пакетов WLAN 32
2.9 Резюме 33
Глава 3 Избегайте проверки WLAN 35
3.1 Скрытый SSID 35
3.2 Эксперимент рук&Mdash; Discover Hidden SSID 36
Описание эксперимента 41
Попробуйте прорваться— Целевая проверка 41
3.3 Mac Filter 41
3.4 Эксперимент Handshand— разочарование MAC Filter 42
Описание эксперимента 44
3.5 Открытая проверка 45
3.6 Эксперимент Handshand— обходная открытая проверка 45
Экспериментальное описание 46
3.7 Проверка секретного ключа обмена (SKA) 46
3.8 Эксперимент Handshand— Проверка обмена обходом 47
Экспериментальное описание 52
Прорыв здравого смысла— заполнение заполнения беспроводного клиента 52
Последующий тест— WLAN Verification 52
3.9 Резюме 53
Глава 4 Уязвимость WLAN 54
4.1 WLAN шифрование 54
4.2 WEP шифрование 55
4.3 Эксперимент рук&Mdash; Crack Wep 55
Экспериментальное описание 62
Попробуйте прорваться— полагаться на атаки трещин WEP, чтобы завершить проверку обмана 63
4.4 WPA/WPA2 63
4.5 Эксперимент рук— Crack WPA-PSK слабый пароль 66
Экспериментальное описание 70
Попробуйте прорваться— попробуйте использовать Cowpatty для взлома WPA-PSK 71
4.6 Ускорить растрескивание WPA/WPA2 PSK 71
4.7 Эксперимент рук— ускоряет прогресс в трещине 72
Экспериментальное описание 73
4.8 Decrypting WEP и WPA Packet 73
4.9 Эксперимент Handshand— Decrypt WEP и WPA Packet 74
Экспериментальное описание 75
4.10 Подключитесь к сети WEP и WPA 75
4.11 -на эксперименте— подключиться к сети WEP 76
Экспериментальное описание 76
4.12 Эксперимент рук— подключите к WPA Network 76
Экспериментальное описание 77
Последующий тест— Уязвимость шифрования WLAN 77
4.13 Резюме 78
Глава 5 атаковать инфраструктуру WLAN 79
5.1 Учетная запись по умолчанию и дефолт Diamond AP&Ldquo; Pass” пусто 79
5.2 Рукокой— взломайте учетную запись по умолчанию AP 80
Экспериментальное описание 80
Попробуйте прорваться&Mdash; rack account 81 через насилие
5.3 Отклонить атаку обслуживания 81
5.4 Рукокой— поднять атаку DOS Verification 81
Экспериментальное описание 84
Попробуйте прорваться 84
5.5 Evil Twin и AP Mac Adder Deceptive Attack 85
5.6 РУКА -Эксперимент с большим&Mdash; Evil Twin Attack с Mac Adder Deception 85
Экспериментальное описание 88
Попробуйте прорваться— злой близнец и атака скачки канала 89
5.7 Rogue AP 89
5.8 Эксперимент Handshand— создать мошенничество AP 89
Экспериментальное описание 92
Попробуйте прорваться—
Последующий тест— атака WLAN Infrastructure 92
5.9 Резюме 93
Глава 6 атаковать беспроводной клиент 94
6.1 Attack 95 Ассоциация Honeypot и ошибок 95
6.2 Рукокой— запустить ошибку, связанную с ошибкой, атака 95
Описание эксперимента 100
Попробуйте прорваться&Mdash; вынужденные беспроводные клиенты подключиться к Honeypots 100
6.3 атака латте Caffe 100
6.4 Эксперимент Handshand— запуск Caffe Latte Attack 101
Экспериментальное описание 103
Прорыв здравого смысла— Практикуйте из истины!103
6.5 ПРОВЕРКА УДАЛЕНИЯ И КОНФЕРЕНЦИЯ Атака 104 Атака 104
6.6 Эксперимент Handshand— подъемная проверка беспроводного клиента 104
Экспериментальное описание 107
Попробуйте прорваться— отмена, связанная с беспроводным клиентом 107
6.7 атака Hirte 107
6.8 Эксперимент рук— Лайпан Хирте Атака 108
Экспериментальное описание 109
Попробуйте прорваться— практика практики соответствующей практики 110
6.9 В отсутствие AP, Crack WPA-Personal 110
6.10 РУКИ -Эксперимент с большим&Mdash; без качества AP, Crack WPA 111
Экспериментальное описание 113
Попробуйте прорваться— без прикосновения к AP, Crack WPA 113
Последующий тест— атаковать беспроводной клиент 113
6.11 Резюме 114
Глава 7 Гао Дживлан Атака 115
7.1 Средние люди атакуют 115
7.2 Эксперимент Handshand— атака Мидлман 116
Экспериментальная иллюстрация 120
Попробуйте прорваться— MOTM ATTACK 120 через чистую беспроводную сеть
7.3 MITM на основе беспроводной сети подслушивает 121 121
7.4 Эксперимент по рукам— беспроводная сеть подслушивает 121
Экспериментальное описание 123
7.5 сеансов в беспроводной сети, угона атака 123
7.6 Эксперимент— Похищение диалога в беспроводной сети 124
Экспериментальная иллюстрация 127
Попробуйте прорваться— приложение с высокой сложностью угон 128
7.7 Уточните конфигурацию безопасности беспроводного клиента для беспроводной сети 128
7.8 Эксперимент Handshand&Mdash; запустите атаку по проверке помощи 129 для беспроводного клиента
Экспериментальное описание 132
Попробуйте прорваться через 132
Последующий тест—
7.9 Резюме 133
Глава 8 Атака Крака 134
8.1 Крак Атака Обзор 134
Экспериментальное описание 136
8.2 Четыре раза рукопожатие Крака Атака 136
8.3 Эксперимент рук— запустил Attack 137 Krack 137
Экспериментальное описание 141
8.4 Резюме 142
Глава 9 Атака WPA-Enterprise и Radius 143
9.1 Freeradius-WPE 143
9.2 Эксперимент Handshand— настроить AP и FRERADIUS-WPE 144
Экспериментальное описание 147
Попробуйте прорваться— играть в Радиус 147
9.3 Атака Пап 148
9.4 Эксперимент Handshand&Mdash; Crack Peap 148
Экспериментальное описание 151
Попробуйте прорваться&Mdash; мутационная атака на Пап 151
9.5 EAP-TTLS 151
9.6 WPA-erterprise Security*Хороший подход 152
Последующий тест&Mdash; Attack WPA-Enterprise и Radius 152
9.7 Резюме 153
ГЛАВА 10 СПОСКОЛЬНАЯ ТЕСТА WLAN SONING 154
10.1 беспроводной осмотический тест 154
10.2 Стадия планирования 155
10.3 Откройте для себя этап 156
10.4 фаза атаки 156
10.4.1 Треснутое шифрование 157
10.4.2 Атака беспроводная сеть инфраструктура 158
10.4.3 Attack Wireless Client 158
10.5 Отчет о этапе 158
10.6 Резюме 159
Глава 11 WPS и детектив 160
11.1 WPS Attack 160
11.2 Рукокой— WPS Attack 161
Экспериментальное описание 164
Попробуйте прорваться— предел скорости 165
11.3 Зонд, нюхающий 165
11.4 Эксперимент по рукам— Соберите данные 166
Экспериментальное описание 170
Попробуйте прорваться— новаторские идеи 170
11.5 Резюме 171
Sui Tant Test Ответ 172
Краткое и практическое руководство по тесту по проникновению беспроводного проникновения фокусируется на объяснении инструментов и практического комплексного охвата метода атаки KRACK