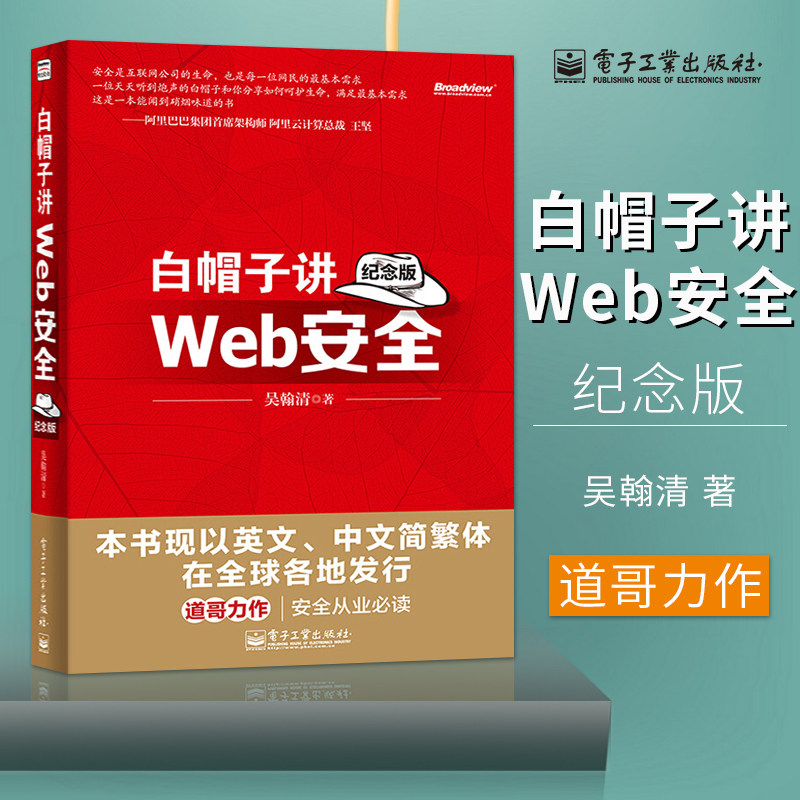
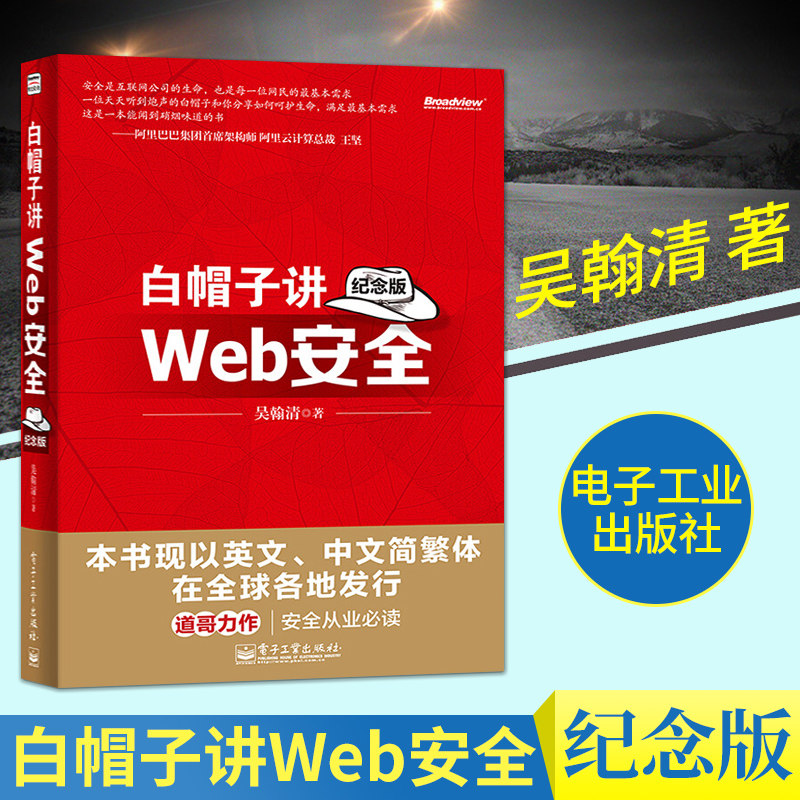
Подлинные белые шляпы рассказывают о шифровании сети веб -безопасности.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара

- Информация о товаре
- Фотографии


|


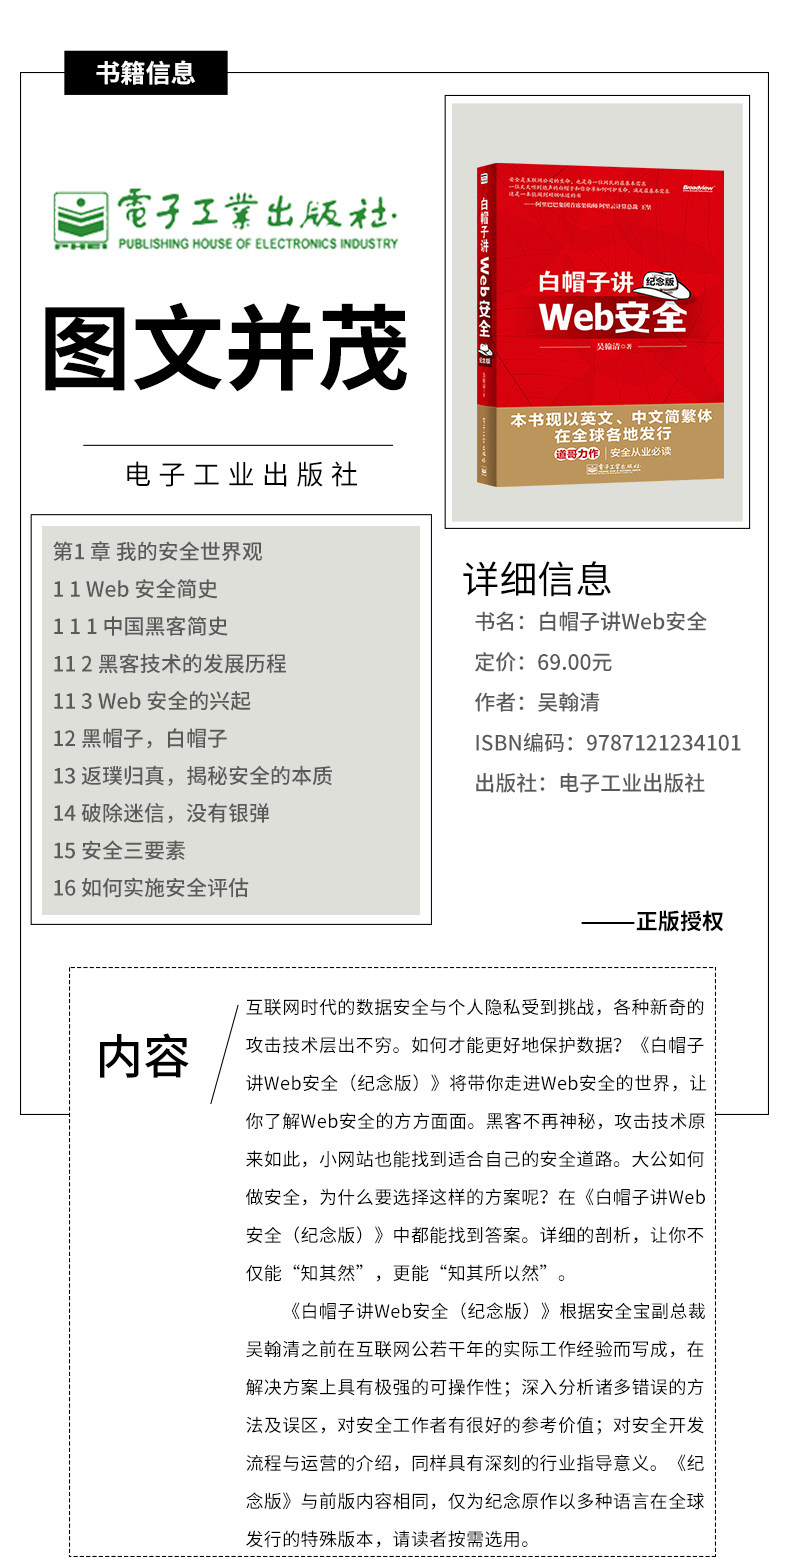
Безопасность данных и личная конфиденциальность в эпоху Интернета оспариваются, а различные новые технологии атаки бесконечны.Как мы можем лучше защитить данные?«White Hat рассказывает о веб -безопасности (памятной версии)» выведет вас в мир веб -безопасности, позволит вам понять все аспекты веб -безопасности.Хакер больше не загадочный.Как великий князь делает такое решение?Ответ можно найти в «Белая шляпа, говоря о веб -безопасности (памятное издание)».Подробный анализ позволяет вам не только“ знай это” лучше“ знать, почему”.
«Белая шляпа, говоря о веб -безопасности (памятное издание)» написана на основе фактического опыта работы Интернета публично в соответствии с фактическим опытом работы Интернета, который имеет сильную работу в решении; Многие неправильные методы и недопонимание существует хорошая ссылка для работников безопасности;«Памятное издание» такое же, как и в предыдущей версии.
Мировоззрение безопасности
ГЛАВА 1 МОЙ ВИДЕ
1 1 История веб -безопасности
1 1 1 #1 1 1
11 2 Процесс разработки технологии взлома
11 3 Рост в Интернете сейфа
12 черная шляпа, белая шляпа
13 Вернитесь к истине, раскрыть суть безопасности
14 сломанное суеверие, без серебряная бомба
15 безопасности трех элементов
16 Как реализовать оценку безопасности
16 1 Отдел уровня активов
16 2 Анализ угроз
16 3 Анализ риска
16 4 Решение безопасности проектирования
17 белая шляпа Bing Law
17 1 Безопасно по принципам по умолчанию
17 2 Принцип глубины защиты
17 3 Принципы разделения данных и кода
17 4 Принцип непредсказуемости
18 подкласса
(Привязанность) Кто будет платить за лазейки?
Глава II Безопасность сценария клиента
Глава 2 Безопасность браузера
21 гомологичная стратегия
22 Песочница браузера
23 злонамеренный перехват URL
24 высокая безопасность браузера
25 подкласса
ГЛАВА 3 Крестная атака сценария (XSS)
31 XSS введение
32 XSS атака
32 1 Сначала исследуйте полезную нагрузку XSS
32 2 мощная полезная нагрузка XSS
32 32 XSS Attack Platform
32 4: xss червь
32 5 отладка JavaScript
32 6 xss навыки строительства
32 7 превращение отходов в сокровище: MissioImpossible
32 8 Легко игнорировать: Flash xss
32 9 Действительно высокие подушки: структура разработки JavaScript
33 XSS защита
33 1 четыре или два фунта: httponly
33 2 Проверка ввода
33 3 Проверка вывода
33 4 Правильная защита xss
33 5 Обработка богатого текста
33 6 Defense Dom на основе XSS
33 7 Посмотреть риск XSS под другим углом
34 миниатюра
Глава 4 Крест -Сити Запрос false (CSRF)
41 CSRF введение
42 CSRF Advanced
42 1 Стратегия печенья браузера
42 2 P3P Побочные эффекты головы
42 3 GET? POST?
42 4 Flash CSRF
42 5 CSRF Worm
43 защита CSRF
43 1 код проверки
43 2 Referer Check
43 3 Anti CSRF Toke
44 миниатюра
ГЛАВА 5 CLINGJACKING
51 Что такое щелчок, чтобы угоннуть
52 Flash Нажмите, чтобы угоннуть
53 Атака с покрытием изображения
54 Перетаскивание и захват и кражу данных
55 ClickJacking 30: Похищение сенсорного экрана
56 Защита Клипкой
561 frame busting
562 X-Frame-Options
57 Резюме