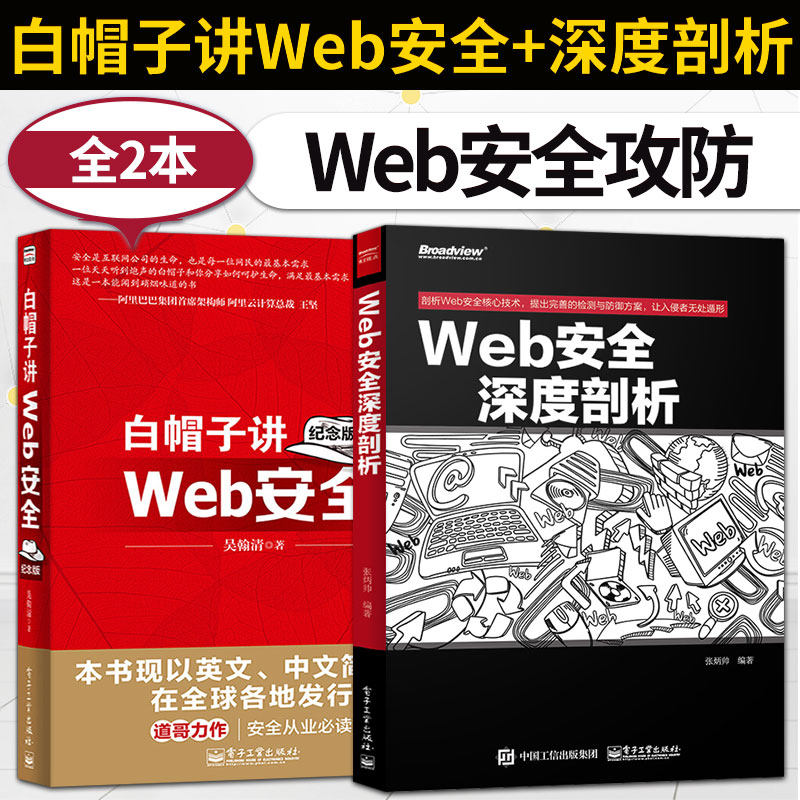
Подлинные 2 белых шляп рассказывают о веб -безопасности в анализе шифрования книг сетевой безопасности и дешифрования сетевой безопасности Наступление и защитное наступление веб -безопасности и защитная криптография и шифрование сети и дешифрование компьютерной безопасности.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара

- Информация о товаре
- Фотографии
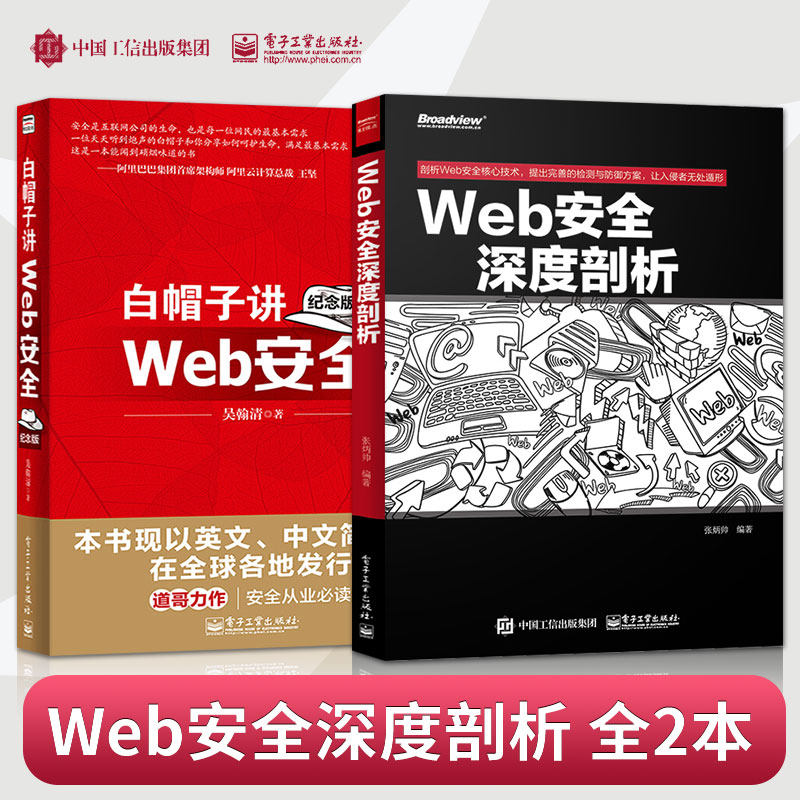

《Анализ глубины веб -безопасности"
Безопасность данных и личная конфиденциальность в эпоху Интернета оспариваются, а различные новые технологии атаки бесконечны.Как мы можем лучше защитить данные?«White Hat рассказывает о веб -безопасности (памятной версии)» выведет вас в мир веб -безопасности, позволит вам понять все аспекты веб -безопасности.Хакер больше не загадочный.Как великий князь делает такое решение?Ответ можно найти в «Белая шляпа, говоря о веб -безопасности (памятное издание)».Подробный анализ позволяет вам не только“ знай это” лучше“ знать, почему”.
«Белая шляпа, говоря о веб -безопасности (памятное издание)» написана на основе фактического опыта работы Интернета публично в соответствии с фактическим опытом работы Интернета, который имеет сильную работу в решении; Многие неправильные методы и недопонимание существует хорошая ссылка для работников безопасности;«Памятное издание» такое же, как и в предыдущей версии.
《Белая шляпа рассказывает о веб -безопасности"
В этой книге суммируются причины, методы атаки и решения текущих популярных уязвимостей с высокой степенью риска и вновь вновь приведены к прототипу уязвимостей через большое количество примеров кода, чтобы сделать среду моделирования, чтобы лучше помочь читателям понять, что уязвимости существуют в веб -приложениях, предотвращают предотвращение , предотвратить профилактику недостатки раньше.
Эта книга от атаки до защиты, от принципа до фактического боя, и постепенно ввела систему веб -безопасности от мелкого до глубокого и шага за шагом.Вся книга разделена на 4 главы № 16.&Ldquo; библиотека перетаскивания” атака означает, что используется хакерами во время инцидента.Кроме того, вводятся некоторые другие методы тестирования инженеров по проникновению.
《Анализ глубины веб -безопасности"
ГЛАВА 1 МОЙ ВИДЕ
1 1 История веб -безопасности
1 1 1 #1 1 1
11 2 Процесс разработки технологии взлома
11 3 Рост в Интернете сейфа
12 черная шляпа, белая шляпа
13 Вернитесь к истине, раскрыть суть безопасности
14 сломанное суеверие, без серебряная бомба
15 безопасности трех элементов
16 Как реализовать оценку безопасности
16 1 Отдел уровня активов
16 2 Анализ угроз
16 3 Анализ риска
16 4 Решение безопасности проектирования
17 белая шляпа Bing Law
17 1 Безопасно по принципам по умолчанию
17 2 Принцип глубины защиты
17 3 Принципы разделения данных и кода
17 4 Принцип непредсказуемости
18 подкласса
(Привязанность) Кто будет платить за лазейки?
Глава II Безопасность сценария клиента
Глава 2 Безопасность браузера
21 гомологичная стратегия
22 Песочница браузера
23 злонамеренный перехват URL
24 высокая безопасность браузера
25 подкласса
ГЛАВА 3 Крестная атака сценария (XSS)
31 XSS введение
32 XSS атака
32 1 Сначала исследуйте полезную нагрузку XSS
32 2 мощная полезная нагрузка XSS
32 32 XSS Attack Platform
32 4: xss червь
32 5 отладка JavaScript
32 6 xss навыки строительства
32 7 превращение отходов в сокровище: MissioImpossible
32 8 Легко игнорировать: Flash xss
32 9 Действительно высокие подушки: структура разработки JavaScript
33 XSS защита
33 1 четыре или два фунта: httponly
33 2 Проверка ввода
33 3 Проверка вывода
33 4 Правильная защита xss
33 5 Обработка богатого текста
33 6 Defense Dom на основе XSS
33 7 Посмотреть риск XSS под другим углом
34 миниатюра
Глава 4 Крест -Сити Запрос false (CSRF)
41 CSRF введение
42 CSRF Advanced
42 1 Стратегия печенья браузера
42 2 P3P Побочные эффекты головы
42 3 GET? POST?
42 4 Flash CSRF
42 5 CSRF Worm
43 защита CSRF
43 1 код проверки
43 2 Referer Check
43 3 Anti CSRF Toke
44 миниатюра
ГЛАВА 5 CLINGJACKING
51 Что такое щелчок, чтобы угоннуть
52 Flash Нажмите, чтобы угоннуть
53 Атака с покрытием изображения
54 Перетаскивание и захват и кражу данных
55 ClickJacking 30: Похищение сенсорного экрана
56 Защита Клипкой
561 frame busting
562 X-Frame-Options
57 Резюме
《Белая шляпа рассказывает о веб -безопасности"
Глава 1  Основная статья
Глава 1  2
1.1  2
1.2  4
Глава 2  6
2.1&Анализ протокола NBSP; HTTP 6
2.1.1  6
2.1.2&Подробное объяснение протокола HTTP; 7
2.1.3  13
2.1.4&Разница между протоколом NBSP; HTTP и протоколом HTTPS 14
2.2  15
2.2.1  Burp Suite Proxy First Experience 15
2.2.2 Fiddler 19
2.2.3 WinSock Expert 24
2.3  24
2.4  Резюме 25
Глава 3  обнаружение информации 26
3.1 Google Hack 26
3.1.1  Соберите подзадачное имя 26
3.1.2  Соберите веб -информацию 27
3.2 nmap first experience 29
3.2.1  29
3.2.2  обнаружение информации об хосте 30
3.2.3  NMAP Script Engine 32
3.3 DirBuster 33
3.4  35
3.5  Резюме 38
Глава 4  сканирование уязвимости 39
4.1 Burp Suite 39
4.1.1 Target 39
4.1.2 Spider 40
4.1.3 Scanner 42
4.1.4 Intruder 43
4.1.5  46
4.2 AWVS 49
4.2.1  сканирование волшебника NBSP; 50
4.2.2  52
4.2.3  WVS Tools 53
4.3 AppScan 54
4.3.1  сканирование с AppScan 55
4.3.2  результаты обработки 58
4.3.3  Appscan вспомогательный инструмент 58
4.4  Резюме 61
Глава 2  принципы
Глава 5&уязвимость инъекции NBSP; SQL 64
5.1&Принцип инъекции NBSP; SQL 64
5.2  Классификация уязвимости ввода 66
5.2.1  66
5.2.2  67
5.2.3&классификация инъекций NBSP; SQL 68
5.3  Инъекция общей базы данных 69
5.3.1 SQL Server 69
5.3.2 MySQL 75
5.3.3 Oracle 84
5.4  Инструмент впрыска 89
5.4.1 SQLMap 89
5.4.2 Pangolin 95
5.4.3 Havij 98
5.5  предотвратить инъекцию SQL 99
5.5.1  строгий тип данных 100
5.5.2  101
5.5.3  используйте предварительные операторы 102
5.5.4  Framework Technology 103
5.5.5  Процедура хранения 104
5.6  Резюме 105
Глава 6  106
6.1  106
6.1.1  IIS SAINGING УВЕДОМЛЕНИЕ 106
6.1.2 apache 109
6.1.3  PHP CGI -уязвимость 110
6.2  110
6.2.1  обнаружение клиента 112
6.2.2  115
6.3  123
6.4  127
6.5  Резюме 128
Глава 7 xss cross -sasiet script уязвимость 129
7.1  XSS Оригинальный анализ 129
7.2&Тип NBSP; XSS 130
7.2.1  отражающий XSS 130
7.2.2 хранение xss 131
7.2.3 DOM XSS 132
7.3  обнаружение xss 133
7.3.1  134
7.3.2  134
7.4  134
7.4.1&Сеанс NBSP; XSS 135
7.4.2 XSS Framework 141
7.4.3 XSS GetShell 144
7.4.3 xss червь 149
7.5 исправить уязвимости перекрестной стадии xss 151
7.5.1  вход и вывод 151
7.5.2 HttpOnly 158
7.6  Резюме 160
....