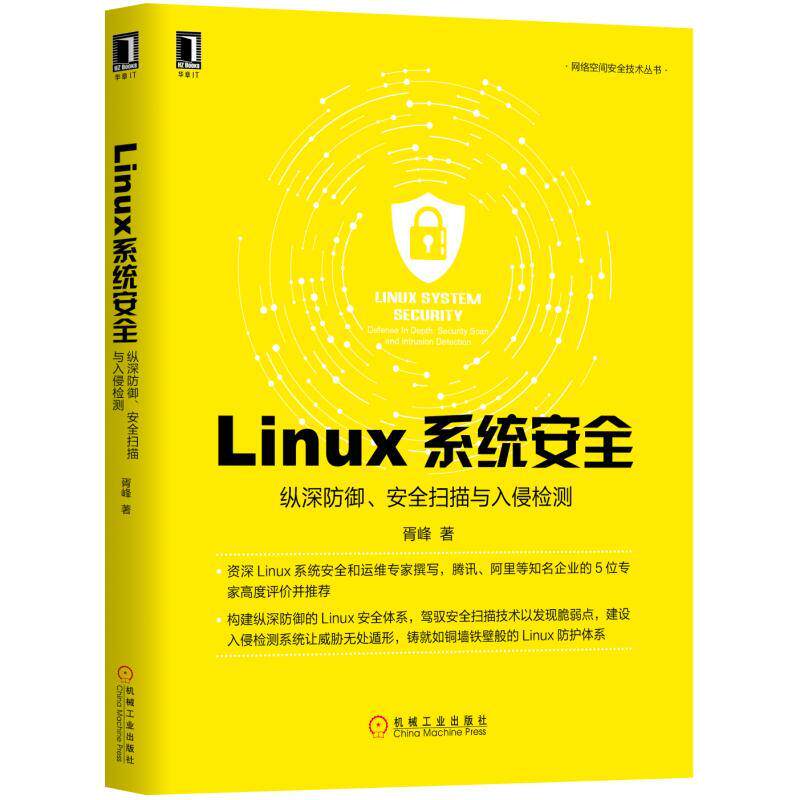
Подлинная защита системы Linux System Clean Defend, сканирование безопасности и тестирование вторжения.
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


- Информация о товаре
- Фотографии


| ||||||||||||||||||||||||

| Безопасность системы Linux: защита глубины, сканирование безопасности и обнаружение вторжения | ||
 | Ценообразование | 79.00 |
| Издатель | Машиностроительная промышленность Пресса | |
| Издание | 1 | |
| Опубликованная дата | Июль 2019 | |
| формат | 16 | |
| автор | 峰 | |
| Украсить | Мягкая обложка в идеальном переплете | |
| Количество страниц | ||
| Число слов | ||
| Кодирование ISBN | 9787111632184 | |
| масса | 497 | |
-Это книга, которая систематически объясняет безопасность системы Linux от двух аспектов технических принципов и инженерной практики. Из трех измерений защиты глубины, сканирования безопасности и обнаружения вторжений объясняет, как построить систему защиты Linux, такую как медная стена и железная стена.
Автор -Zi -Deep Linux System Experts, эксперты по безопасности и технологии эксплуатации и технического обслуживания. С 13 -летним опытом он имеет сильное накопление.Эта книга была высоко оценена многими отраслевыми экспертами из компаний Ming, таких как Tencent и Ali.Книга не только содержит большое количество случаев инженерной практики, но также наносит карту разума удобной памяти для различных основных знаний.
Всего 14 глав:
Первая глава представляет концепцию безопасности и основные принципы безопасности и расширение“ глубокая защита” концепция;
Глава 2 ~ 3 является ключевым этапом глубины защиты, то есть защита системы Linux от сетевого уровня, включая все аспекты брандмауэра сети Linux и виртуальной специальной сети;
Глава 4 представляет технические принципы инструментов анализа сетевого трафика, таких как TCPDUMP, RAWCAP, Wireshark и LibpCAP, а также методы для поиска проблем безопасности сети;
Глава 5 ~ 7 является вторым ключевым этапом глубины защиты, то есть защита системы Linux от уровня операционной системы, включая управление пользователями, управление программными пакетами, управление файловыми системами и другие основные темы;
Глава 8 является третьим ключевым шагом глубины защиты, то есть для обеспечения безопасности приложений Linux, избегать приложений в качестве входа в хакеров, охватывает архитектуру безопасности веб -сайта, Apache Security, Nginx Security, PHP Security, Security Tomcat, Memcached Security Security , Redis Security, MySQL Security и другие темы;
Глава 9 является четвертым ключевым шагом глубины защиты, то есть для обеспечения непрерывности бизнеса, снижения риска подделки или потерянных данных и объяснить резервное копирование данных и восстановление различных сценариев;
Глава 1 представляет принципы и использование инструментов сканирования, таких как NMAP, Masscan, а также принципы и использование различных инструментов сканирования уязвимостей с открытым исходным кодом и коммерческих веб -уязвимостей;
Глава с 1 по 13 фокусируется на тестировании инвазии системы Linux, включающих такие темы, как Linux Rootkit, Trojan, вирус, журналы и аудит
Глава 1 представляет метод использования интеллекта угроз для отслеживания*новых тенденций атаки и определения природы событий атаки.
Предисловие
Глава 1 Обзор безопасности системы Linux 1
1.1 Что такое безопасность 2
1.1.1 Что такое информационная безопасность 2
1.1.2 Принципы деревянной бочки с информационной безопасностью 4
1.1.3 Связь между безопасностью и информационной безопасностью системы Linux 5
1.2 Модель анализа угроз 5
1.2.1 Модель шага 5
1.2.2 Общий источник источника 6
1.3 Принципы безопасности 8
1.3.1 Хроника защита 8
1.3.2 Используйте PDCA Model 9
1.3.3 Закон о малой власти Zui 11
1.3.4 Механизм белого списка 12
1.3.5 Безопасно 12
1.3.6 Избегайте безопасности, скрывая 13
1.3.7 Тест вторжения 14
1.3.8 Не доверяйте инфраструктуре 14
1.3.9 Не доверительную службу 15
1.3.10 Сохранение по умолчанию по умолчанию безопасно 15
1.4 Факторы организации и управления 16
1.4.1. Укрепление обучения осведомленности о безопасности 16
1.4.2 TE, не обращайте внимания на слабые проблемы с паролем 17
1.4.3 Использование программного обеспечения для потрескавшейся версии 18
1.4.4 Установить разумную организационную структуру безопасности 18
1.5 Резюме этой главы 19
Глава 2 Linux Network Firewall 21
2.1 Обзор сетевого брандмауэра 21
2.2 Используйте iptables для создания сетевого брандмауэра 23
2.2.1 Понять таблицу и цепь и цепь Iptables 23
2.2.2 Сценарий iptables в фактическом производстве 25
2.2.3 Используйте iptables для преобразования сетевых адресов 27
2.2.4 Отключить отслеживание соединений iptables 29
2.3 Используйте брандмауэр Cisco, чтобы установить контроль доступа 34
2.4 Используйте TCP обертки для создания списка управления доступом к приложению 35
2.5 Используйте Denyhosts, чтобы не допустить взлома грунта 36
2.6 Реализация защиты сети в общедоступном облаке 38
2.6.1 Уменьшите количество облачных серверов, подвергшихся воздействию общественных сетей 39
2.6.2 Используйте защиту группы кибербезопасности 40
2.7 Используйте машину крепости, чтобы повысить безопасность доступа к системе 41
2.7.1 Введение в крепость с открытым исходным кодом 43
2.7.2 Введение в коммерческую крепость 44
2.8 Сермерки защиты для атаки 46 распределенного отказания 46
2.8.1 Атака 46 Прямой распределенной вычетной службы 46
2.8.2 Атака с отражающим распределенным отказом атака 47
2.8.3 Идеи обороны 48
2.9 защита ARP обманула в локальной сети 48
2.10 Сводка этой главы 50
Глава 3 Виртуальная специальная сеть 52
3.1 Общая виртуальная технология строительства специальной сети 53
3.1.1 Принципы виртуальной специальной сети PPTP 53
3.1.2 Принципы виртуальной специальной сети Ipsec 53
3.1.3 SSL/TLS Виртуальные специальные сетевые принципы 54
3.2 В -десятого понимания OpenVPN Особенности 55
3.3 Используйте OpenVPN для создания виртуальной специальной сети 55
3.4 Используйте OpenVPN для создания виртуальной специальной сети удаленного доступа 61
3.5 Используйте OpenVPN Создать сайт создания в виртуальную специальную специальную сеть сайта 69.
3.6 Сертификат утилизации клиента OpenVPN 70
3.7 Используйте различные функции сценария, предоставленные OpenVPN 71
3.8 Шаги ошибки OpenVPN 73
3.9 Эта глава - резюме 77
Глава 4 Инструмент анализа сетевого трафика 79
4.1 Понять принцип работы TCPDUMP 80
4.1.1 Механизм реализации TCPDUMP 80
4.1.2 Отношение между TCPDUMP и IPTABLES 82
4.1.3 Простые этапы установки TCPDUMP 82
4.1.4 Узнайте 5 параметров и фильтров TCPDUMP 83
4.1.5 Изучите фильтр TCPDUMP 83
4.2 Данные с использованием RAWCAP для захвата порта петли 84
4.3 Знакомый с элементом конфигурации Wireshark Zui 85
4.3.1 Меры предосторожности для процесса установки Wireshark 85
4.3.2 Элементы конфигурации ключей Wireshark 86
4.3.3 Используйте функцию потока данных отслеживания 89
4.4 Используйте libpcap для анализа автоматизации 90
4.5 Случай 1: позиционирование не -норманных выпусков пакета 91
4.6 Случай 2: Проанализируйте проблему похищения операторов 94
4.6.1 Текущий статус -кво малых и средних операторов 94
4.6.2 Кэш Пойджик на основе файла загрузки 95
4.6.3.
4.6.4 Скрыть 100 на основе фальсификации ответа DNS 100
4.6.5.
4.7 Резюме этой главы 103
Глава 5 Linux Management 105
5.1 Важность управления пользователями Linux 105
5.2 Основная работа Linux User Management 107
5.2.1 Увеличить пользователь 108
5.2.2. Установите пароль 108 для пользователя
5.2.3 Удалить пользователь 109
5.2.4 Измените атрибут пользователя 109
5.3 Подробное объяснение ключевых файлов для хранения информации пользователя Linux 110
5.3.1 Passwd Файл Описание 110
5.3.2 Описание файла тени 111
5.4 Linux Управление паролем пользователя 112
5.4.1 Настройки сложности пароля 112
5.4.2 Метод генерации сложных паролей 113
5.4.3 Слабая метод проверки пароля 116
5.5 Управление привилегией пользователей 118
5.5.1 Пользователи, которые могут использовать SU, могут использовать SU 118
5.5.2 Конфигурация безопасности SUDO118
5.6 Ключевые переменные среды и управление журналами 119
5.6.1. Настройки переменной среды.
5.6.2.
5.7 Резюме этой главы 120
Глава 6 Linux Software Pack Management 122
6.1 Обзор об / мин 122
6.2 Используйте программное обеспечение для установки и удаления RPM 123
6.2.1 Используйте программное обеспечение для установки и обновления RPM 123
6.2.2 Используйте программное обеспечение для удаления RPM 124
6.3 Получите информацию о программном пакете 125
6.3.1 Перечислите все пакет RPM 125, установленные в системе 125
6.3.2 Подробный информационный запрос программного пакета 125
6.3.3 Запрос, какое программное обеспечение содержит указанный файл 126
6.3.4 Перечислите все файлы в программном пакете 126
6.3.5 Перечислите файл конфигурации в программном пакете 127
6.3.6. Содержание содержимого программного пакета 127
6.3.7 Проверьте полноту файла 127
6.4 Управление безопасностью Yum и Yum Source 129
6.4.1 Введение в Yum 129
6.4.2 Управление безопасностью Yum Source 130
6.5 самостоятельно управление услугами 130
6.6 Сводка этой главы 131
Глава 7 Управление файловой системой Linux 133
7.1 Обзор файловой системы Linux 133
7.1.1 inode134
7.1.2 Разрешения на файл 135
7.2 Suid и SGID исполняемый файл 136
7.2.1 SUID и SGID исполняемая сводка 136
7.2.2 Используйте SXID для мониторинга изменений SUID и SGID 137
7.3 Общие инструменты для управления файловой системой Linux 137
7.3.1 Используйте CHATTR для блокировки файлов клавиш 137
7.3.2 Используйте extundelete для восстановления удаленного файла 138
7.3.3 Как использовать SRM и DD, чтобы безопасно стереть конфиденциальные файлы 141
7.4 Случай: используйте Python, чтобы написать конфиденциальную программу сканирования файлов 141
7.5 Сводка этой главы 143
Глава 8 Безопасность приложения Linux 145
8.1 Упрощенная архитектура веб -сайта и поток данных до 145
8.2 Основной анализ уязвимости веб -сайта 146
8.2.1 Внедрение уязвимости 147
8.2.2.
8.2.3 Утечка информации 149
8.2.4 Уязвимость файла.
8.3 Apache Safety 152
8.3.1 Используйте веб -сайт https incryption 153
8.3.2 Используйте Modsecurity для усиления Web154
8.3.3 Следуйте Apache Unlerency Intelligence 158
8.4 NGINX Security 158
8.4.1 Используйте веб -сайт шифрования HTTPS 158
8.4.2 Используйте NAXSI для усиления Web159
8.4.3 Следуйте информации о уязвимости NGINX 160
8,5 PHP Safety 160
8.5.1 Варианты безопасности конфигурации PHP 160
8.5.2.
8.6 Tomcat Safety 163
8.7 Memcached Security 165
8.8 Redis Safety 165
8.9 MySQL Security 166
8.10 Сервис WAF на общественном облаке 167
8.11 Эта глава - резюме 168
Глава 9 Резервное копирование данных Linux и восстановление 170
9.1 Ключевые индикаторы в резервном копировании и восстановлении данных 171
9.2 Задача времени под Linux 172
9.2.1.
9.2.2 Система задач распределенного времени 174
9.3 Выбор места для хранения резервного копирования 175
9.3.1 Местное резервное хранилище 175
9.3.2 Удаленное резервное хранилище 176
9.3.3 Оффлайн резервное копирование 177
9.4 Резервное копирование данных 178
9.4.1 Резервное копирование файла 178
9.4.2 Резервное копирование базы данных 179
9,5 резервного шифрования 181
9.6 Восстановление базы данных 182
9.7 Случаи большой системы резервного копирования в производственной среде 182
9.8 Резюме этой главы 184
Глава 1 Инструмент сканирования безопасности Linux 186
10.1 Список чувствительных портов, которые необходимо сосредоточиться на сосредоточенности на 186
10.2 Сканирующий инструмент NMAP188
10.2.1 Используйте исходный код для установки NMAP188
10.2.2 Используйте NMAP для размещения хозяина, чтобы обнаружить 189
10.2.3 Используйте NMAP для выполнения сканирования порта TCP 190
10.2.4 Используйте NMAP для выполнения сканирования порта UDP 192
10.2.5 Используйте приложение для идентификации NMAP 192
10.3 Сканирующий инструмент MassCan193
10.3.1 Установите MassCan193
10.3.2 Пример использования Masscan 193
10.3.3 Совместное использование Masscan и NMAP194
10.4 Инструмент сканирования уязвимости с открытым исходным кодом 195
10.4.1 nikto2195
10.4.2 OpenVAS196
10.4.3 SQLMAP198
10.5 Инструмент для сканирования уязвимости коммерческого веб -уязвимостей 199
10.5.1 Noteus199
10.5.2 Acunetix Web Scanner201
10.6 Резюме этой главы 202
Глава 1 Инвазивная система обнаружения 204
11.1 IDS и IPS204
11.2 Практика развертывания Ossec с открытым исходным кодом 205
11.3 Система обнаружения вторжений бизнес -хоста 214
11.3.1 Green Tengyun 215
11.3.2 Safe Dog 215
11.3.3 Annecs 215
11.4 Влияние Linux Prelink на проверку целостности файла 217
11.5 Используйте Kippo, чтобы построить SSH Honeypots 218
11.5.1 профиль Kippo 218
11.5.2 Установка Kippo 219
11.5.3 Анализ дел о вторжении Киппо.
11.6 Эта глава - саммит 221
Глава 1 Linux Rootkit и Virus Trojan Examination 223
12.1 Классификация Руткит и принцип 223
12.2 может загрузить модуль 225 ядра 225
12.3 Используйте chkrootkit, чтобы проверить rootkit226
12.3.1 CHKROOTKIT Установка 227
12.3.2 Выполнить CHKROOTKIT227
12.4 Используйте rkhunter, чтобы проверить rootkit228
12.4.1 Установка Rkhunter 228
12.4.2 Выполнить rkhunter228
12.5 Используйте Clamav для сканирования вируса Trojan 229
12.6 Троянский экзамен в онлайн -вирусах подозрительных файлов 230
12.6.1 virustotal231
12.6.2 VIRSCAN231
12.6.3 Jotti232
12.7 Тест веб -машины 232
12.7.1 D Shield 233
12.7.2 LMD Проверьте WebShell234
12.8 Эта глава - резюме 235
Глава 1 журнал и аудит 237
13.1 Создание системы сбора удаленного журнала 237
13.1.1 Syslog-Snerver настроен 238
13.1.2 Конфигурация клиента Rsyslog/Syslog 239
13.2 Используйте систему аудита поведения 239
13.2.1 Цель аудита 239
13.2.2 Компонент 240
13.2.3 Установить 241
13.2.4 Конфигурация 241
13.2.5 Система конверсии звонок 242
13.2.6 Audit Linux Process 243
13.2.7 Посетите файлы в соответствии с пользователем, чтобы посетить 244
13.3 Используйте скрытый процесс 244 Uncide Audit
13.4 Используйте процесс аудита LSOF, чтобы открыть файл 245
13.5 Используйте сеть аудита NetStat для подключения 246
13.6 Резюме этой главы 246
Глава 1 4 Интеллект угроз 248
14.1 Обзор интеллекта угроз 248
14.2 Введение в основной интеллект угроз 249
14.2.1 Micro -Step Online Threat Intelligence Community 249
14.2.2 360 Центр интеллекта угроз 252
14.2.3 Центр интеллекта угроз IBM 253
14.3 Используйте интеллект угроз для улучшения обнаружения атаки и защиты 254
14.4 Резюме этой главы 255
Принципы приложения A Development Development 257 веб -сайта 257
Приложение B Linux Система после вторжения 273