Zero Trust Netwom


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


A8
Основная информация
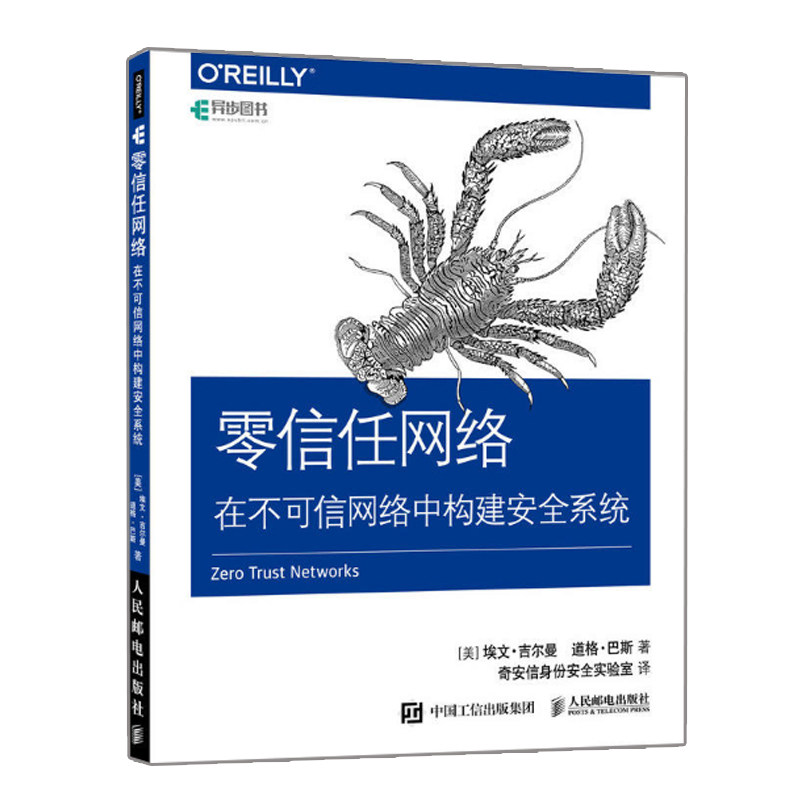
Название: Сеть Zero Trust создает систему безопасности в необратимой сети
Цена: 59,00 Юань
ISBN:9787115510020
Пресса: People's Puss and Telecommunications Publishing House
Введение в контент
«Сеть Zero Trust: строительство систем безопасности в непристойных сетях» разделено на 10 глав. Начиная с базовой концепции введения нулевого доверия, оно описывает управленческое доверие, сетевые агенты, установление доверия оборудования, доверия пользователей, доверия приложений и трафика Доверьтесь. Доверьтесь сети сети и представлению злоумышленника.«СЕТИ ZERO TRUST: строительство систем безопасности в сети Unwerry» в основном демонстрирует, как Zero Trust позволяет читателям сосредоточиться на создании сильной аутентификации и шифрования идентификации, обеспечивая при этом разделенный доступ и лучшую эксплуатацию.Читая «Zero Trust Network: создание систем безопасности в сетях с невозмутимыми сетями», читатели поймут архитектуру сети Zero Trust, включая то, как использовать текущую доступную технологию для создания архитектуры.«Сеть Zero Trust: строительство систем безопасности в непристойных сетях» подходит для сетевых инженеров, инженеров безопасности, технических и читателей, которые заинтересованы в технологии нулевого достопримечательностей.Эта книга подходит для читателей, которые заинтересованы в сетевых инженерах, инженерах безопасности, технических компаниях и читателях, которые заинтересованы в технологии нулевого доверия.
Каталог
Глава 1 Основная концепция нулевого доверия 1
1.1 Что такое Zero Trust Network 1
1.2 Эволюция модели безопасности границ 4
1.3 Эволюция ситуации с угрозой 8
1.4 Defects of Boundary Security Model 11
1.5 Где это доверие 14
1.6 Расширение возможностей системы автоматизации 15
1.7 Сравнение модели безопасности границ и модели Zero Trust 15
1.8 Применение облачной среды 17
1.9 Резюме 18
Глава 2 Управление доверием 20
2.1 Модель угроз 22
2.2 Глентная сертификация 24
2.3 Сертификационный траст 26
2.4 Минимальная привилегия 29
2.5 Переменная траст 31
2.6 плоскость управления и плоскость данных 35
2.7 Резюме 36
Глава 3 сетевой агент 39
3.1 Что такое сетевой агент 40
3.2 Как использовать сетевой прокси 41
3.3 Как правильно разоблачить сетевой агент 43
3.4 Отсутствует стандарт 44
3.5 Резюме 46
ГЛАВА 4 Авторизация 47
4.1 Архитектура системы авторизации 47
4.2 Стратегическое компонент выполнения 49
4.3 стратегический двигатель 50
4.4 Trust Engine 54
4.5 Система хранения данных 56
4.6 Резюме 57
Глава 5 Установление оборудования Траст 59
5.1 Первоначальный траст 59
5.2 через оборудование для управления 64
5.3 Управление оборудованием 72
5.4 ОБНОВЛЕНИЯ
5.5 Управление конфигурацией программного обеспечения 79
5.6 Используйте данные оборудования для авторизации авторизации пользователя 82
5.7 Доверие сигнал 83
5.8 Резюме 84
Глава 6 Установите доверие пользователя 86
6.1 Авторитетная личность 86
6.2 Личность частной системы инициализирует 88
6.3 Хранение личности 90
6.4 Когда выполнять аутентификацию идентификации 91
6.5 Как аутентифицировать личность 93
6.6 Сертификация и авторизация группы пользователей 99
6.7 активно участвовать и сообщать о активном сообщении 100
6.8.
6.9 Резюме 102
Глава 7 Установление приложения траста 104
7.1 Понять строку 105 сбора приложений 105
7.2 Трастовый исходный код 106
7.3 Строительная система Траст 108
7.4 Установите доверие к системе распределения 111
7.5 Искусственное участие 115
7.6 Пример доверия 116
7.7 Безопасность во время операции 118
7.8 Резюме 122
Глава 8 Создание трафик 124
8.1 шифрование и сертификация 124
8.2 Packal Certification Установите первоначальное доверие 126
8.3 Введение в сетевую модель 128
8.4 Zero Trust должен быть в какой позиции в сетевой модели 132
8.5 Протокол 136
8.6 Фильтр 147
8.7 Резюме 153
Глава 9 Реализация Zero Trust Network 155
9.1 Определите область реализации 155
9.2 Создание фрагментов системы 160
9.3 Понять сетевой трафик 161
9.4 Нет контроллера Архитектура 163
9.5 Стратегия определения и установки 167
9.6 Zero Trust Agent 168
9.7 Миграция клиента и сервера 170
9,8 тематическое исследование 171
Случай 9.9: Google BeyondCorp 171
9.10 Пример исследования: Облачная платформа PageTuth не связана с сетью 183
9.11 Резюме 188
ГЛАВА 10 Атака Взгляд 190
10.1 кража 190
10.2 Атака распределенного отказа (DDOS) 191
10.3 Li Laine Terminal 192
10.4 Невероятная компьютерная платформа 192
10.5 Social Engineering 193
10.6 Личная угроза 193
10.7 Invinces 194
10.8 Безопасность плоскости управления 195
10.9 Резюме 196
0123456789