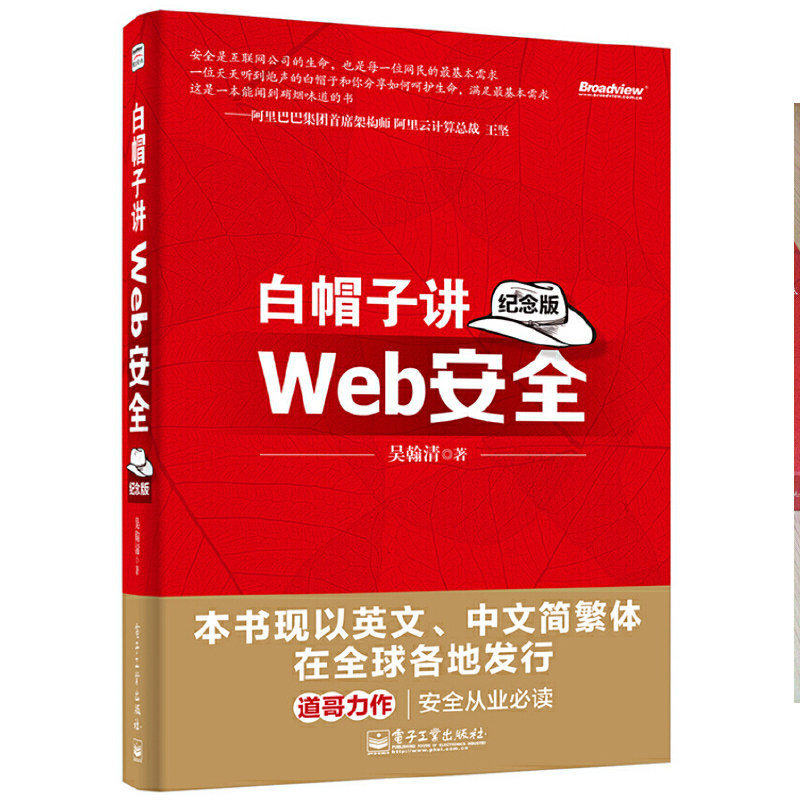
White Hat рассказывает о веб -безопасности памятной версии.


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


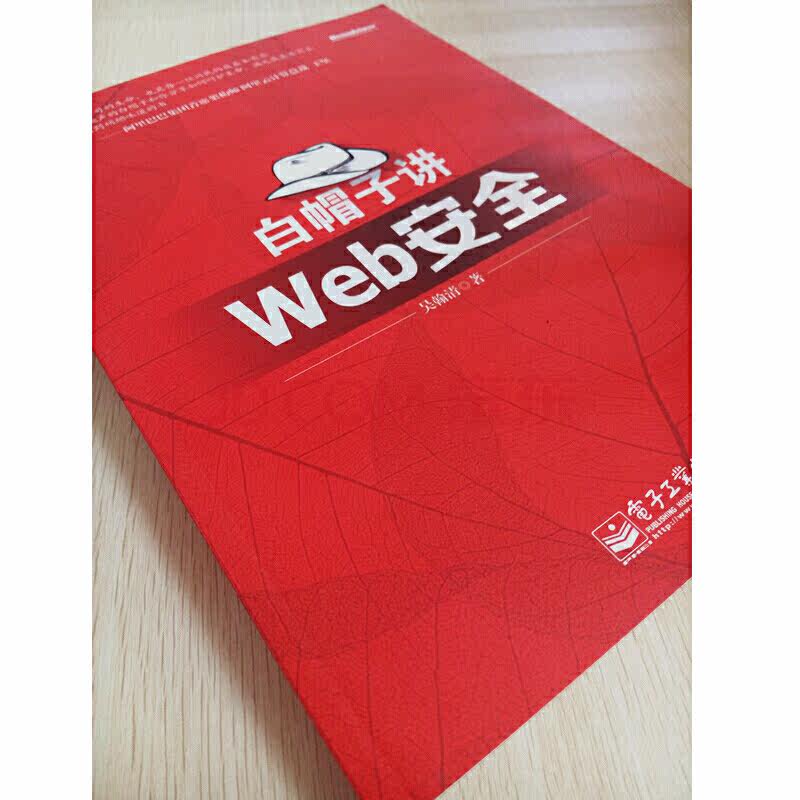
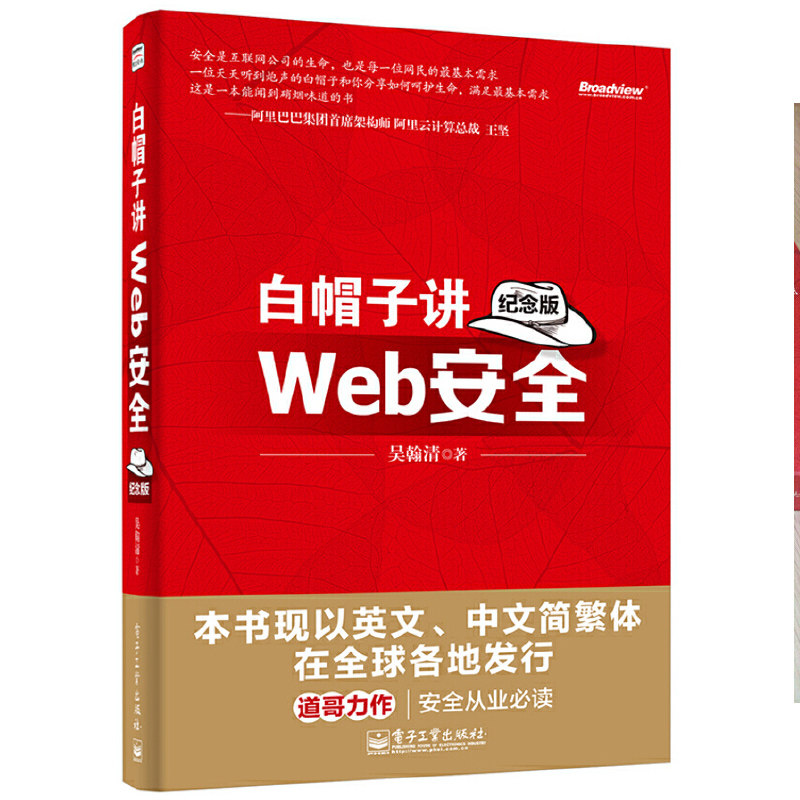


Название: White Hat рассказывает о веб -безопасности (памятная версия)
Цена: 69,00
Автор: Wu Hanqing
Время публикации: июнь 2014 г.
ISBN: 9787121234101
Пресса: электронная промышленная пресса

◎ Бывший директор Alibaba Group, бывшего президента Alibaba Cloud Wang Jian | Основатель без цензуры технологии, Feng Dahui | Ucloud -основатель Джи Синьхуа | Знать основателя Chuangyu Zhao Wei | Wuyun Platform Platform Fanter Fang Xiaowe | Taobao Core Technology Expert Expert Lin Hao Hao Hao Hao. совместно рекомендуется.
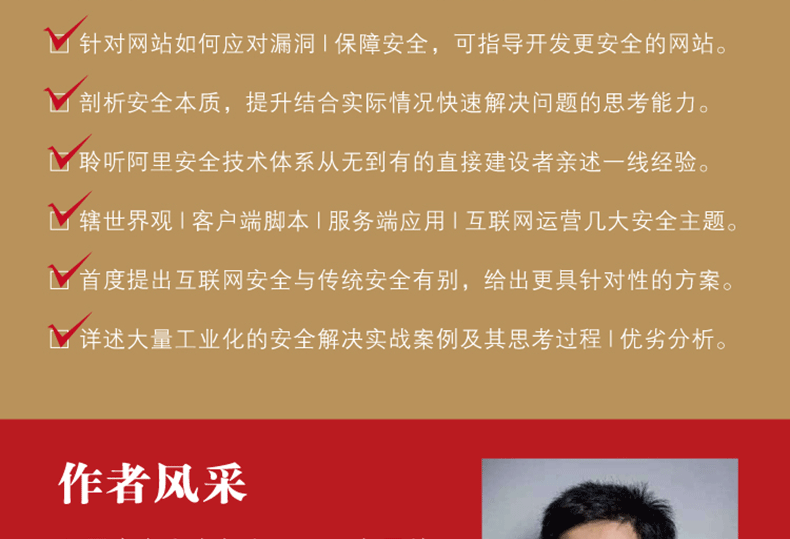
◎ Впервые мы разобрались с технологией веб -безопасности и выполнением стратегий правонарушения и обороны с точки зрения белой шляпы. большого числа промышленно развитых практических боевых действий и его мышления | Преимущества и недостатков.
◎ Впервые это отличается от защиты интернет -безопасности и традиционной безопасности. Он дает более целевые решения. Читатели могут иметь честь прослушать систему технологий безопасности ALI с нуля, непосредственно описывающая первый опыт безопасности.
◎ Юрисдикция мировоззрения.

Безопасность данных в интернет -эпоху и проблемы личной конфиденциальности были оспорены, и различные новые методы атаки появились бесконечно.Как мы можем лучше защитить наши данные?«White Hat рассказывает о веб -безопасности (памятной версии)» выведет вас в мир веб -безопасности, позволит вам понять все аспекты веб -безопасности.Хакер больше не таинственный. Это тот случай для технологий атаки. Маленькие веб -сайты также могут найти для вас безопасный путь.Как крупные компании безопасно и почему я выбираю такое решение?Ответ можно найти в «Белая шляпа, говоря о веб -безопасности (памятное издание)».Подробный анализ позволяет вам не только“ знай это” лучше“ знать, почему”.
«Белая шляпа Говоря о веб -безопасности (памятное издание)» написано в соответствии с фактическим опытом работы в нескольких годах интернет -компаний на основе фактического опыта работы интернет -компании, которая обладает сильной работой в решении; у нее хорошая справочная стоимость Для работников безопасности; внедрение процессов и операций по развитию безопасности также имеет глубокое значение отрасли.«Демократическое издание» такое же, как и предыдущая версия. Это только специальная версия оригинальной работы в мире. Читатели выбираются по мере необходимости.

Безопасность мировоззрения
ГЛАВА 1 МОЙ ВИДЕРИЯ В МИРУХАХ .... 2
1.1 Краткая история веб -безопасности .2
1.1.1 Краткая история китайского хакера ... 2
1.1.2 Процесс разработки технологии хакеров ... 3
1.1.3 Повышение сейфа в Интернете .... 5
1.2 Черная шляпа, белая шляпа ... 6
1.3 Вернуться к истине, раскрыть суть безопасности .... 7
1.4 Берегите суеверие, без серебряной бомбы 9
1.5 Безопасность Три элемента ... 10
1.6 Как реализовать оценку безопасности ..11
1.6.1 Отдел уровня активов .12
1.6.2 Анализ угроз ... 13
1.6.3 Анализ риска ... 14
1.6.4 План безопасности .15
1,7 Метод белой шляпы Bing ... 16
1.7.1 Безопасно по принципам по умолчанию ... 16
1.7.2 Принципы обороны .18
1.7.3 Принцип разделения данных и кода .19
1.7.4 Принцип непредсказуемости ... 21
1.8 Резюме .... 22
(Привязанность) Кто будет платить за лазейки?..двадцать три
Два клиентских сценария безопасность
ГЛАВА 2 БЕЗОПАССКАЯ БЕЗОПАСНОСТЬ 26
2.1 Гомологичная стратегия ..26
2.2 Песочница браузера ... 30
2.3 Перехват вредоносного URL .... 33
2.4 Безопасность браузера высокой скорости развития .... 36
2.5 Резюме .... 39
Глава 3 Атака сценария Креста -Стенд (XSS) 40
3.1 XSS Введение ..40
3,2 XSS Attack Advanced .... 43
3.2.1 Предварительный экзамен xsspayload.43
3.2.2 Сильная полезная нагрузка XSS ..46
3.2.3 XSS Attack Platform 62
3.2.4 Оружие: xssworm .... 64
3.2.5 отладка JavaScript .... 73
3.2.6 Конструктивные навыки XSS.76
3.2.7 Разрываться в сокровище: миссия невозможна ..82
3.2.8 Легко игнорировать: Flash xss.85
3.2.9 Действительно высокая подушка без беспокойства: рамка разработки JavaScript 87
3,3 XSS защита ... 89
3.3.1 Четыре или два фунта: httponly ... 89
3.3.2 Введите проверку ... 93
3.3.3 Проверка вывода ... 95
3.3.4 Правильная защита xss..99
3.3.5 Обработка богатого текста ..102
3.3.6 Defense Dom Basedxss ... 103
3.3.7 Посмотрите на риск XSS под другим углом .... 107
3.4 Сводка ..107
ГЛАВА 4 Крест -Сайт Запрос Бропки (CSRF) .109
4.1 CSRF Введение ..109
4.2 CSRF Advanced ..111
4.2.1 Стратегия cookie в браузере ..111
4.2.2 Побочные эффекты головы P3P.113
4.2.3 GET?POST?.116
4.2.4 Flash CSRF...118
4.2.5 CSRFWorm..119
4.3 защита CSRF .... 120
4.3.1 Код проверки .... 120
4.3.2 RefererCheck120
4.3.3 Anti CSRFToken121
4.4 Сводка ..124
Глава 5 Нажмите на угон .. 125
5.1 Что такое угон щелчка .... 125
5.2 Flash Нажмите, чтобы угнать .127
5.3 Атака с обложкой изображения ..129
5.4 Перетащите угон и кражу данных .131
5.5 ClickJacking 3.0: Hedacle Hide. 134
5.6 Защита ClickJacking..136
5.6.1 frame busting 136
5.6.2 X-Frame-Options137
5.7 Сводка ..138
Глава 6 HTML 5 Security .... 139
6.1 HTML 5 New Tag 139
6.1.1 Новая этикетка XSS .... 139
6.1.2 Песочница Iframe .... 140
6.1.3 Link Types: noreferrer ...141
6.1.4 Замечательное использование Canvas ... 141
6.2 Другие проблемы безопасности ..144
6.2.1 Обмен ресурсами по перекрестному происхождению
6.2.2 postMessage—— передавать сообщения через окно ..146
6.2.3 Web Storage..147
6.3 Резюме ..150
Три сервера -приложение безопасно
ГЛАВА 7 Атака .152
7.1 SQL Inject 152
7.1.1 Слепая инъекция 153
7.1.2 Timing Attack....155
7.2 Навыки атаки базы данных .... 157
7.2.1 Общие навыки атаки .157
7.2.2 выполнение команды .158
7.2.3 Процедуры хранения атаки .... 164
7.2.4 Проблема кодирования .165
7.2.5 SQL Column Truncation 167
7.3 Правильная защита SQL Inject 170
7.3.1 Используйте предварительные операторы .171
7.3.2 Используйте процедуры хранения .... 172
7.3.3 Проверьте тип данных .... 172
7.3.4 Используйте функцию безопасности .... 172
7.4 Другие инъекционные атаки .. 173
7.4.1 XML -инъекция .... 173
7.4.2 Инъекция кода .174
7.4.3 Инъекция CRLF ... 176
7.5 Сводка .. 179
Глава 8 Уязвимость загрузки файла .... 180
8.1 Обзор уязвимости.
8.1.1 Загрузить уязвимость из файла fckeditor .. 181
8.1.2 Мочеточная загрузка файла. Функция проверки 182
8.2 Функция все еще уязвимость .. 183
8.2.1 Проблема анализа файлов Apache ... 184
8.2.2 Проблема анализа файлов IIS .... 185
8.2.3 Проблема PHP CGI Анализ CGI Задача 187
8.2.4 Используйте загрузку файлов в рыбу ..189
8.3 Функция загрузки безопасного файла проектирования .... 190
8.4 Сводка ..191
Глава 9 Управление участием в сертификации 192
9.1 Who am I? ...192
9.2 Эти вещи в пароле .... 193
9.3 Многофакторная сертификация. 195
9.4 сессия и сертификация .196
9.5 Атака фиксации сеанса .198
9.6 Атака сессии ..199
9.7 Одиночный логин (SSO) .201
9.8 Сводка ..203
Глава 10 Контроль доступа .... 205
10.1 What Can I Do?...205
10.2 Управление вертикальными разрешениями .208
10.3 Управление разрешениями уровня .211
10.4 OAuth введение .... 213
10.5 Сводка .219
Глава 11 Алгоритм шифрования и случайное число .... 220
11.1 Обзор. 220
11.2 Stream Cipher Attack222
11.2.1 Reused Key Attack.222
11.2.2 Bit-flipping Attack.228
11.2.3 Слабая случайная проблема IV 230
11.3 Wep Crack ..232
11.4 Дефекты режима ECB .236
11.5 Padding Oracle Attack....239
11.6 Управление ключами ... 251
11,7 Псевдо -Рандома Проблема с номером .253
11.7.1 Проблемы с слабым псевдо -родом числа 253
11.7.2 - действительно случайное время .... 256
11.7.3 Треснув семена псевдо -планов Алгоритм 257
11.7.4 Используйте безопасное случайное число 265
11.8 Резюме .265
(Приложение) отделение атаки расширения длины MD5. 267
Глава 12 Безопасность веб -фреймворта 280
12.1 MVC Framework безопасен .... 280
12.2 Шаблонный двигатель и защита XSS ... 282
12.3 Веб -структура и защита CSRF .285
12.4 HTTP Headers Management ..287
12.5 Уровень стойки данных и инъекция SQL .... 288
12.6 Что еще вы можете придумать .289
12.7 Сама веб -структура безопасна ... 289
12.7.1 Стори 2 Команда выполняет уязвимости.290
12.7.2 стойки 2 проблема с проблемой ... 291
12.7.3 Spring MVC Команда выполняет уязвимости .... 292
12.7.4 Команда Django выполнить уязвимости .293
12.8 Резюме .294
ГЛАВА 13 Приложение Уровень Отказ от атаки 295 Сервис
13.1 DDOS Введение 295
13.2 Приложение уровень ddos.297
13.2.1 CC Атака .297
13.2.2 Ограничьте частоту запроса ..298
13.2.3 - высота на одну ногу, высота на одну ногу ..300
13.3 Те вещи о коде проверки ... 301
13.4 Защитный уровень приложения ddos ... 304
13.5 Атака истощения ресурсов .306
13.5.1 Атака медленного языка ..306
13.5.2 HTTP POSTDOS...309
13.5.3 Server LimitDOS...310
13.6 Обычный случай крови, вызванный регулярным: Redos .... 311
13.7 Резюме .315
Глава 14 PHP Security ... 317
14.1 Файл содержит уязвимости .317
14.1.1 Локальные файлы включают ..319
14.1.2 Удаленный файл содержит ...
14.1.3 Навыки использования, содержащиеся в локальных файлах 323
14.2 Уязвимости с переменным покрытием.331
14.2.1 Глобальное покрытие переменной ..331
14.2.2 Extract () Покрытие переменной ..334
14.2.3 Время для инициализации переменных .... 334
14.2.4 Import_Request_variables over over ... 335
14.2.5 Parse_str () переменная покрытие .... 335
14.3 Уязвимость выполнения кода.336
14.3.1“ опасная функция” код выполнения 336
14.3.2“ написание файлов” код выполнения 343
14.3.3 Другие методы кода выполнения 344
14.4 Индивидуальная среда PHP ... 348
14.5 Резюме .352
Глава 15 Безопасность конфигурации главы ... 353
15.1 Apache Safety ... 353
15,2 Nginx Security 354
15.3 jboss удаленная команда выполнить .356
15.4 Tomcat Remote Command выполнение ... 360
15.5 HTTP ParameterPollution...363
15.6 Резюме .364
Безопасная операция четырех интернет -компаний
Глава 16 Безопасность интернет -бизнеса ..366
16.1 Какую безопасность требуется продукту .366
16.1.1 Спрос на безопасность для интернет -продуктов 367
16.1.2 Что такое хорошее решение безопасности ..368
16.2 Безопасность бизнес -логики .370
16.2.1 пароль 370, который никогда не может быть изменен
16.2.2 Кто является большим победителем .371
16.2.3 Заинтересован в небе .... 372
16.2.4 о полученном пароле процесса 373
16.3 Как был украден аккаунт ... 374
16.3.1 Способ украсти аккаунт .... 374
16.3.2 Анализ причин украденной учетной записи ..376
16.4 мусор Интернета .377
16.4.1 вред мусора .377
16.4.2 Обработка мусора .... 379
16.5 о интернет -рыбалке .380
16.5.1 Введение на веб -сайт рыболовства ..381
16.5.2 Mail Fishing .... 383
16.5.3 Профилактика и контроль веб -сайтов рыболовства .... 385
16.5.4 Рыбалка в процессе онлайн -покупок ..388
16.6 Защита конфиденциальности пользователей .393
16.6.1 Проблемы конфиденциальности пользователей Интернета .... 393
16.6.2 Как защитить конфиденциальность пользователей 394
16.6.3 Do-Not-Track...396
16.7 Резюме .397
(Вложение) Терминатор неприятности ... 398
Глава 17: Процесс разработки безопасности (SDL) .402
17.1 Введение SDL ... 402
17.2 Agile SDL ... 406
17.3 Практический опыт SDL 407
17.4 Анализ спроса и этап проектирования .... 409
17,5 фаза разработки ... 415
17.5.1. Предоставьте безопасные функции .... 415
17.5.2 Инструмент аудита безопасности кода 417
17.6 Фаза испытаний ... 418
17.7 Резюме .420
Глава 18 Операция по безопасности .... 422
18.1 Операция безопасно ..422
18.2 Процесс ремонта уязвимости .423
18.3 Мониторинг безопасности ... 424
18.4 Тест вторжения ... 425
18.5 Процесс реагирования на чрезвычайные ситуации .428
18.6 Резюме .430
(Приложение) Разговор о направлении разработки безопасности интернет -компаний 431

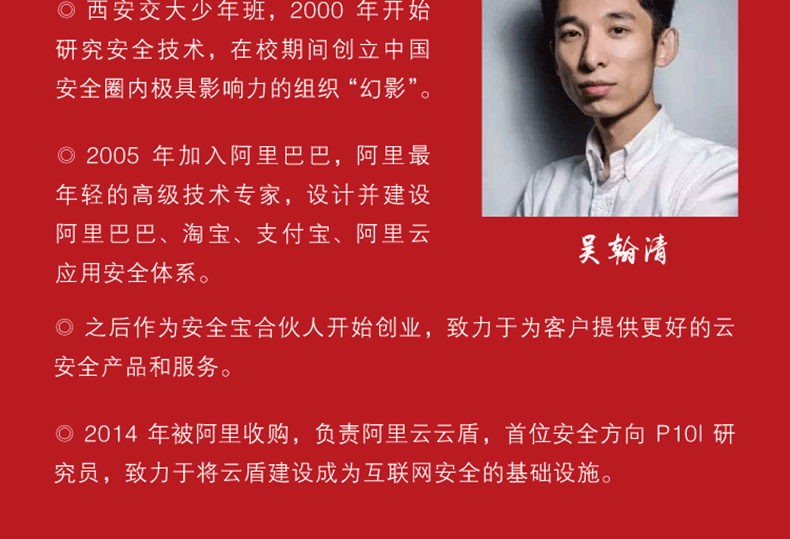
У Ханцин, основатель PH4NT0M, известной известной организации внутренней безопасности, опытный в различных атаках и защитных технологиях.Он присоединился к Alibaba (China) Co., Ltd. в 2005 году и стал молодым экспертом в Alibaba в 2007 году.Завершено строительство системы безопасности и системы безопасности Alibaba, Taobao и Alipay.Ведущие строительные работы по разработке безопасности Alibaba, мы имеем богатый опыт работы в области безопасности приложений.Текущий архитектор безопасности Alibaba отвечает за работу в веб -безопасность группы и безопасность облачных вычислений.