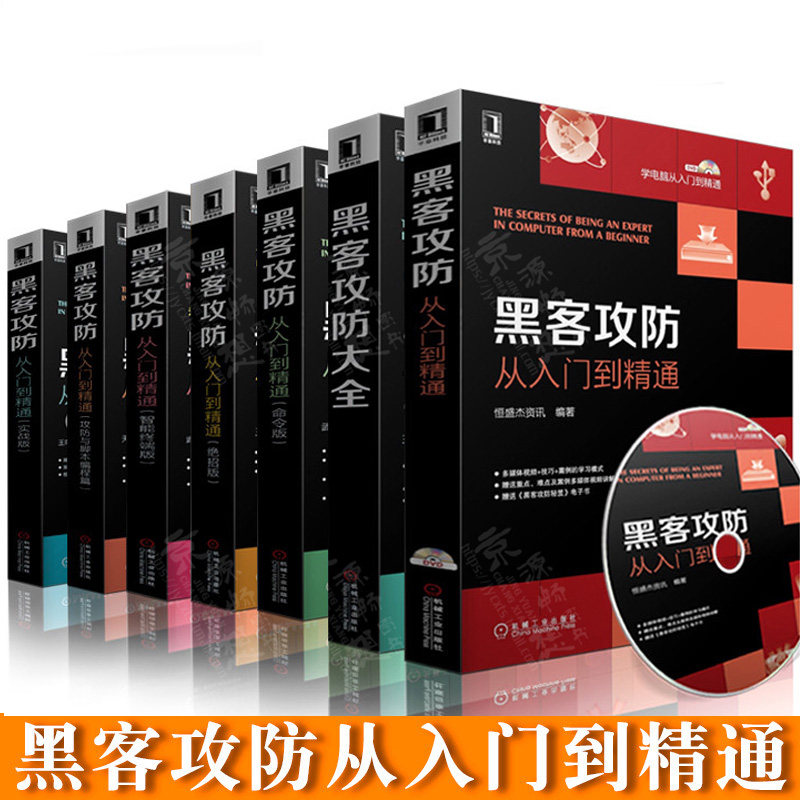
Хакерское преступление и защита от входа до мастерства+фактическая боевая версия+трюк+командная версия+хакер и анти -хакерские инструменты компьютерная сеть безопасности хакер технические книги черных пассажиров


Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




- Информация о товаре
- Фотографии

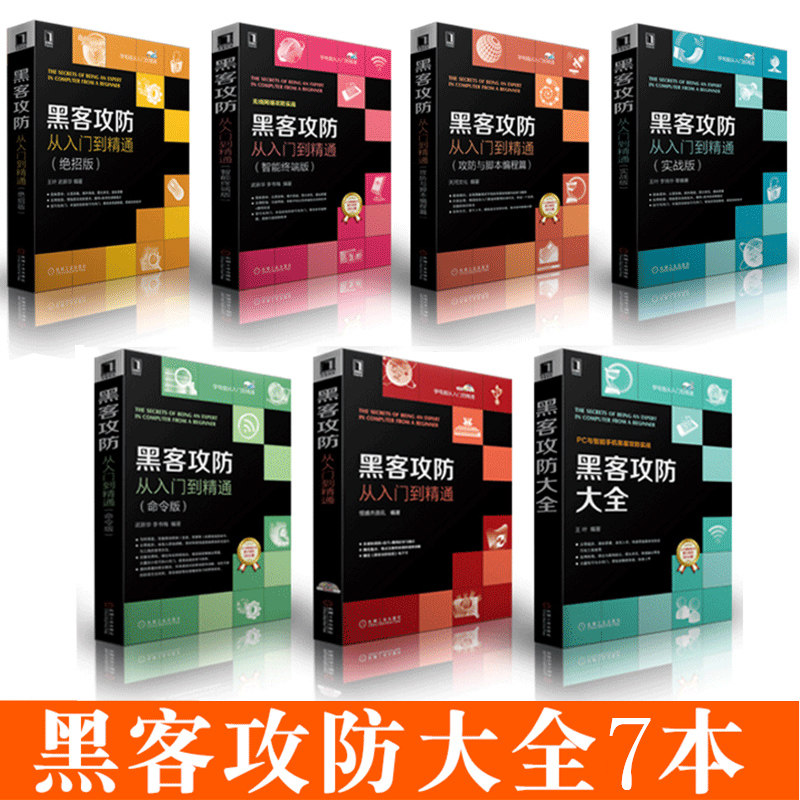

Примечание. Обложка книги основана на реальной вещоре.
Набор включает в себя следующие 7 томов
1. Хакерское преступление и защита  
2. Хакерский оскорбительный и защитник от входа до мастерства  
3. Хакерский оскорбительный и защитный от входа к опытному (фактическая версия)  
4. Хакерские оскорбительные и защитные от ввода до владения (несанкционированная версия)  
5. Хакерский оскорбительный и защитник от ввода до владения (командная версия) ISBN: 9787111654926 
6. Хакерский оскорбительный и защитный от входа к опытному (Smart Terminal Version)  
7. Хакерский оскорбительный и защитный от входа в мастерство (атакующие и защитные и сценаристые программы) ISBN: 9787111491934 Цена: 69 Юань
Выбор редактора
1. Хакерское преступление и защита
«Хакерский наступление и защита» представляет базовые знания хакеров, в основном включающие базовые знания хакеров, командные строки в системе Windows, команды сети Windows, обычно используемые в хакерах, общие методы взлома, сканирование и нюхание защиты, вирусных наступательных и оборонных технологий. , Троянский наступление и технологии защиты и обороны и обороны, уязвимость и обороны, мобильные взломы и защита, нарушение Wi -Fi и защита, фонд системного программирования Windows, преступление и защита, арест технологии и защита, технология дистанционного управления, нарушение паролей и защита, онлайн -игры и интернет -кафе Наступление и защита, вторжение сценариев веб -сайтов, учетная запись QQ, а также нарушения по электронной почте и защита, технологии обнаружения вторжений хакеры, сетевое агентство и технологии отслеживания, технология удаления трассировки вторжения, защита безопасности сетевого платежа, система и систему и Резервное копирование данных и восстановление, защита компьютерной безопасности и другой контент.
2. Хакерский оскорбительный и защитник от входа до мастерства
«Хакерское правонарушение и защита от входа до владения» в подробности подробно представляют базовые знания о взломе и защите, в основном включают в себя подготовку перед хакерами, сканированием и нюханием и защитой, уязвимостью системы Windows, нарушением паролей и защите, вирусным наступлением и защитой, совершением троян защита и т. Д. СутьХотя книга вводит некоторые связанные операции целевого компьютера атаки хакеров, это не в центре внимания этой книги.
3. Хакерский оскорбительный и защитный от входа к опытному (фактическая версия)
«Наступательный и защитный от входа от входа до опытной (фактической версии)» сосредоточены на технологиях взлома и обороны, в основном включая знание хакеров с нуля, обнюхивания и сканирования информации, уязвимостей системы, вирусов, вторжения троянов и профилактики, технологии удаленного контроля, учетной записи QQ, QQ, QQ, счета Стратегии преступления и обороны и другое содержимое, стремятся четко объяснить читателям на простом и четком языке и позволить пользователям понимать технологии взлома и обороны для формирования системы, чтобы лучше предотвратить атаки хакеров.
4. Хакерские оскорбительные и защитные от ввода до владения (несанкционированная версия)
«Наступление и защита от Matrix от ввода до мастерства (отличная версия)» делится на 14 глав, в основном, включая: выявить технологию подготовки, сканирования и антиканирования перед хакерами, контроль и технологией анти -контроля, обмана и антидецепции, шифрование и инструменты дешифрования, инструменты дешифрования, инструменты дешифрования и дешифрования, защита от вирусных и троянских атак, сетевое агентство и технологии отслеживания, инструменты инъекций и атаки переполнения, кража аккаунтов и защита, журналы и технология очистки Backdoor, анализ безопасности и обнаружение вторжений, программное обеспечение Rogue Rogue. и шпионское очистку программы, резервное копирование системы и резервное копирование данных и резервное копирование данных и восстановление данных и усиление безопасности сетевых платежных инструментов.
5. Хакерский оскорбительный и защитник от ввода до владения (командная версия)
Эта книга посвящена командам хакеров и фактическим приложениям.Вся книга разделена на 12 глав, в том числе: командная строка хакера, командную строку в системе Windows, командная строка Windows Network, обычно используемая хакером, конфигурация командной строки системы Windows, вторжение Windows -На основе инвазии, система удаленного управления Windows, атака и профилактика сети локальной области, фактическое применение команды DOS, диск для запуска производства, партия программирования файлов BAT, активная защита вируса трояна, защита и очистка Программного обеспечения Rogue и □□□В.
Эта книга богата контентом, графическим и текстовым, и в глубже, применимой не только к большинству энтузиастов в Интернете, но и для практиков сетевой безопасности и сетевых администраторов.
6. Хакерский оскорбительный и защитный от входа к опытному (Smart Terminal Version)
«Хакерский оскорбительный и защитный от ввода до владения (версия интеллектуальной терминала)» разделен на 13 глав, в том числе: первое знакомство, операционная система iOS, операционная система Android, вирус и троянский наступление и защита Bluetooth, наступление и защита WiFi, наступление на безопасность WiFi и наступление на безопасность WiFi и наступление безопасности WiFi и наступление и защита, отказ от экспозиции атаки на обслуживание, наступление и защиту мобильных игр, номер QQ и электронное нарушение по электронной почте, технология мобильного шифрования, позиционирование мобильного отслеживания и технологии удаленного управления, защита мобильных платежей, оптимизация мобильных телефонов и повышение производительности безопасности.
7. Хакерские оскорбительные и оборонительные от входа к владению (атакующие и защитные и сценарические программные статьи)
«Преступление и защита Matrix от входа до квалификации (статьи о наступлении и программировании сценариев)» подробно представили знания о взломе и защите, сосредоточившись на общем использовании вторжения.Основное содержание включает в себя: Фонд знаний хакеры, метод атаки хакеры, системное программирование Windows и скрипт веб -сайта, фонд программного программирования Backdoor, технология программирования системных дверей с высоким уровнем уровня, конфигурация хакерских и базы данных, атаки программирования и экземпляры защиты, инъекция SQL Технология атаки и профилактики, технология вторжения базы данных и профилактика, файлы cookie и технологии профилактики, атака и защита лазейков загружают лазейки, вредоносные сценарии и защиту, модернизации и восстановление данных.
Каталог
1. Хакерское преступление и защита
Предисловие
Глава 1 Основные знания / 1
1.1 Знайте хакера / 1
1.1.1 Белая шляпа, серая шляпа и черная шляпа Хакер / 1
1.1.2 Хакер, красный гость, голубые гость и хакер / 1
1.1.3 Знание того, что хакеры обычно Мастер / 2
1.1.4 Общие условия хакеров / 3
1.2 Процесс распознавания и порт / 4
1.2.1 Системные процессы / 4
1.2.2 Закрыть и новый системный процесс / 5
1.2.3 Классификация порта / 6
1.2.4 Просмотреть порт / 8
1.2.5 Открыть и закрыть порт / 9
1.2.6 Ограничения портов / 11
1.3 Общий сетевой протокол / 17
1.3.1 кластер протоколов TCP / IP / 17
1.3.2 IP -протокол / 17
1.3.3 Протокол ARP / 18
1.3.4 Протокол ICMP / 19
1.4 Создайте виртуальную тестовую среду на компьютере / 20
1.4.1 Установить виртуальную машину VMware / 20
1.4.2 Настроить виртуальную машину VMware / 22
1.4.3 Установите виртуальную операционную систему / 24
1.4.4 Установите инструменты VMware / 25
Глава 2 Командная строка Фонд в системе Windows / 27
2.1 Командная строка в системе Windows / 27
2.1.1 Обзор командной строки / 27
2.1.2 Операция командной строки / 31
2.1.3 Запустите командную строку / 31
2.2 Выполните команду DOS в системе Windows / 32
2.2.1 Введите окно DOS в форме меню / 33
2.2.2 Посетите окно DOS через браузер IE / 33
2.2.3 Скопируйте, вставьте командную строку / 34
2.2.4 Установить стиль окна / 35
2.2.5 Системная командная строка Windows обычно используйте команды / 38
2.3 Полностью понять систему DOS / 39
2.3.1 Функция системы DOS / 39
2.3.2 Файл и каталог / 39
2.3.3 Тип файла и атрибут / 40
2.3.4 Справочник и диск / 42
2.3.5 Формат команды DOS / 43
Глава 3 Команда Windows Network обычно используется Hackers / 45
3.1 Сетевая команда обычно используется в хакерах / 45
3.1.1 Проверьте команду Ping физической сети / 45
3.1.2 Просмотреть сеть подключения команды NetStat / 47
3.1.3 Чистая команда рабочей группы и домена / 49
3.1.4 Telnet Command / 54
3.1.5 Протокол передачи FTP Команда / 54
3.1.6 Просмотреть команду ipconfig конфигурации сети / 55
3.2 Другие сетевые команды / 55
3.2.1 Tracert Command / 56
3.2.2.
3.2.3 Команда Netsh / 58
3.2.4 Команда ARP / 60
ГЛАВА 4 Способность атаки общего хакера / 62
4.1 Экспозиция атаки в интернет -обмане / 62
4.1.1 5 Общие методы обмана в Интернете / 62
4.1.2 Концепция интернет -рыбалки / 65
4.1.3 Общее средство онлайн -рыбалки / 65
4.1.4 Профилактика интернет -рыбалки / 66
4.2.
4.2.1 Три метода угадывания и атаки атаки / 67
4.2.2 Используйте LC6, чтобы взломать компьютерный пароль / 68
4.2.3 Используйте Saminside, чтобы взломать компьютерный пароль / 71
4.3 Экспозиция атаки переполнения буфера / 74
4.3.1 Введение в Freshies / 74
4.3.2 Метод атаки переполнения CAPS / 75
4.3.3 Защита атаки переполнения подушки / 76
ГЛАВА 5 Сканирование и хитрый боевой борьба / 78
5.1 Определить цель сканирования / 78
5.1.1 Определить целевой IP -адрес хоста / 78
5.1.2 Понять информацию о подаче заявки на веб -сайт / 81
5.1.3 Определить порты и услуги, которые могут быть открыты / 82
5.2 Реализация и профилактика сканирования / 84
5.2.1 Сервис сканирования и порт / 85
5.2.2 Используйте сканер X-Scan, чтобы проверить скрытые опасности этой машины / 87
5.2.3 Уязвимость системы сканирования с помощью SSS Scanner / 92
5.2.4 Общие инструменты сканирования / 95
5.2.5 Используйте ProtectX для достижения контратаки и отслеживания сканирования / 96
5.2.6 Сканер скоростного порта / 99
5.2.7 S-Gui Ver Scanner / 101
5.3 Реализация и предотвращение нюхания / 103
5.3.1 Что такое НЕФФЕР / 103
5.3.2 Классическая обонятельная радужная оболочка / 104
5.3.3 Используйте аудио -визумный детектив Sniff онлайн -видео -адрес / 106
5.3.4 Катал веб -детектива IFEI / 110
5.4 Используйте инструменты для реализации мониторинга сети / 112
5.4.1 Используйте Real Spy Monitor для мониторинга сети / 112
5.4.2 Используйте сотрудников по обеспечению соблюдения сети для реализации мониторинга сети / 117
Глава 6 Вирусные и оборонные технологии / 121
6.1 ВВЕДЕНИЕ ЗНАНИЯ ВИРУСА / 121
6.1.1 Особенности компьютерного вируса / 121
6.1.2 Основная структура вируса / 121
6.1.3 Рабочий процесс вируса / 122
6.2 поколение и защита двух простых вирусов / 123
6.2.1. Генерация и профилактика вируса U -диска / 123
6.2.2 Перезагрузите процесс образования вируса / 125
6.3 Понять вирус сценария и его безопасные меры предосторожности / 128
6.3.1 Характеристики вируса сценария VBS / 129
6.3.2 Вирус сценария VBS Несколько способов распространяться через Интернет / 129
6.3.3 Генератор вирусов сценария VBS / 130
6.3.4 VBS Script Virus QQ CHAT -экран / 132
6.3.5 Как предотвратить вирус сценария VBS / 133
6.4 Комплексная профилактика сетевых червей / 133
6.4.1 Пример анализа вируса сетевого червя / 133
6.4.2 Комплексная профилактика вируса кибер -червя / 134
6.5 Использование антивирусного программного обеспечения / 136
6.5.1 Используйте сигнализацию бесплатной зоны брандмауэра / 136
6.5.2 Используйте NOD32, чтобы убить вирус / 137
Глава 7 Троянские наступления и оборонные технологии / 139
7.1 Знайте троян / 139
7.1.1 Процесс разработки троянских лошадей / 139
7.1.2 Композиция трояна / 139
7.1.3 Классификация троян / 140
7.2 Камуфляж и поколение троянских лошадей / 141
7.2.1 Метод троянского камуфляжа / 141
7.2.2 Троянская технология привязки / 142
7.2.3 Self -Decomposition Spining Trojan / 145
7.2.4 CHM Trojan / 146
7.3 Троянская оболочка и обстрел / 149
7.3.1 Используйте Aspack, чтобы добавить Shell / 150
7.3.2 Использование&Ldquo; сжатие программы Beidou”
7.3.3 Используйте PE-Scan, чтобы обнаружить, добавил ли Троян.
7.3.4 Использование Unaspack для обстрела / 153
7.4 Использование программного обеспечения для удаления троян / 154
7.4.1“”
7.4.2&Ldquo; троянский даос -даос”
7.4.3 в&Ldquo; Windows Process Manager”
Глава 8 Инсайдер и защита системы и защита / 163
8.1 Основные знания об уязвимости системы / 163
8.1.1 Обзор уязвимости системы / 163
8.1.2 Общие уязвимости системы Windows / 163
8.2 Экспозиция системы вторжения в систему Windows Server / 166
8.2.1 Процесс вторжения Windows Server / 166
8.2.2 NetBios уязвимость и защита / 168
8.3 Domcrpc Expusios Invasion / 172
8.3.1 Domcrpc Описание уязвимости / 172
8.3.2 Domcomrpc Invasion в фактическую бою / 174
8.3.3 Метод профилактики Domcrpc / 175
8.4 Уязвимость системы обнаружения MBSA / 177
8.4.1 Обнаружение отдельного компьютера / 177
8.4.2 Обнаружение нескольких компьютеров / 178
8.5 Используйте обновление Windows, чтобы восстановить уязвимость системы / 179
Глава 9 Мобильный взлом и защита / 181
9.1 Знайте хакера мобильного телефона / 181
9.1.1?
9.1.2 Общий тип атаки мобильного телефона / 182
9.2 Основные знания о мобильном мясе / 183
9.2.1 Получить разрешения на корень Android / 183
9.2.2 Функция резервного копирования мобильного телефона Android / 185
9.2.3 System System / 187
9.2.4 Apple Phone&Ldquo; джейлбрейк” / 189
9.3 Мобильный вирус и троянский наступление и защита / 191
9.3.1 Урон, причиненный вирусом мобильного телефона и трояна / 191
9.3.2 Профилактика вируса мобильного телефона / 192
9.4 Мобильная атака Bluetooth / 194
9.4.1 Принцип работы Bluetooth / 194
9.4.2 Атака и профилактика синего ограбления / 195
9.5 Экспозиция атаки на обслуживание мобильного отказа / 196
9.5.1 Общая атака отказа от мобильного телефона / 196
9.5.2 Профилактика атаки атаки на обслуживание мобильного телефона / 196
9.6 Мобильная атака по электронной почте / 197
9.6.1 Знание распространения почты в Интернете / 197
9.6.2 почтовая система, обычно используемая на мобильных телефонах / 197
9.6.3 Мобильная атака по электронной почте и защита / 198
9.7 Технология шифрования мобильных телефонов / 198
9.7.1 Настройки пароля мобильного телефона и дешифрование / 198
9.7.2 Текстовое сообщение мобильного телефона и шифрование фото / 202
9.8 Профилактика безопасности мобильных платежей / 208
9.8.1 3 способы оплаты мобильных телефонов / 208
9.8.2 Общие 5 типов программного обеспечения для мобильных платежей / 209
9.8.3 Проблема безопасности мобильных платежей / 2111
9.9 Оптимизация мобильных телефонов и улучшение производительности безопасности / 211
9.9.1 360 Мобильная гвардия / 211
9.9.2 Tencent Mobile Manager / 212
9.9.3 Kingsoft Mobile Guard / 213
2. Хакерский оскорбительный и защитник от входа до мастерства
Глава 1 Знайте хакера с нуля
1.1 Знайте хакера
1.1.1 отличается от хакеров и хакеров
1.1.2 Знание того, что хакеры должны освоить
1.2 Цели позиционирования хакера—— IP -адрес
1.2.1 Знайте IP -адрес
1.2.2 Классификация IP -адреса
1.2.3 Просмотреть IP -адрес компьютера
1.3 Специальный канал для хакеров—&Mdash; порт
1.3.1 Классификация портов
1.3.2 закрыть порт
1.3.3 ограничил указанный порт, используя
1.4 Предпочтительное место для хакеров—— системный процесс
1.4.1 Знание системного процесса
1.4.2 Закрыть и новый системный процесс процесса
1.5 Знание общих терминов и команд DOS хакеров
1.5.1 Общий термин
1.5.2 DOS Basic Command
1.5.3 Чистая команда
Глава 2 Подготовка перед нападением и защитой хакеров
2.1 Создайте виртуальную среду на компьютере
2.1.1 Знайте виртуальную машину
2.1.2 Новые виртуальные машины в VMware
2.1.3 Установите операционную систему в VMware
2.1.4 Установите vmwaretools
2.2 Знание инструмента вторжения, обычно используемого хакерами
2.2.1 Инструмент сканирования портов
2.2.2 Инструмент по снижению данных
2.2.3
2.2.4 Инструмент дистанционного управления
2.3 Знайте метод вторжения, обычно используемый хакерами
2.3.1 Атака драйвера данных
2.3.2 Информационная атака для формирования
2.3.3 Атака на слабость информационного соглашения
2.3.4
2.3.5 Используйте системный администратор для атаки
2.3.6 ATTACK RE -SEND
2.3.7 Атака сообщения ICMP
2.3.8 Слабые атаки для выбора исходного пути
2.3.9 Метод вещания Ethernet
2.3.10 атака скачка -типа
2.3.11 кража соединения протокола TCP
2.3.12 Получение мощности управления системой
2.4 Осветите стратегию защиты безопасности персональных компьютеров
2.4.1 Установить и обновить антивирусное программное обеспечение вовремя
2.4.2 Включить брандмауэр
2.4.3 предотвратить трояны и вирусы
2.4.4 Будь бдительным“ интернет -рыбалка”
2.4.5 Не делитесь папкой по желанию
2.4.6 Регулярно резервное копирование важных данных
Глава 3 Сканирование, нюхание и защита
3.1 Соберите важную информацию о целевом компьютере
3.1.1 Получите IP -адрес целевого компьютера
3.1.2 Просмотреть географическое местоположение в соответствии с IP -адресом
3.1.3 Понять информацию о подаче заявки на веб -сайт
3.2 Сканируйте порт целевого компьютера
3.2.1 Понять принцип сканирования порта
3.2.2 Используйте SuperScan для сканирования компьютерного порта
3.2.3 Используйте X-Scan для сканирования порта компьютера
3.3 пакеты данных в сети
3.3.1 Знание принципа понюхания
3.3.2 Используйте Sniffer Pro для сбора и анализа сетевых данных
3.3.3 Использование&Ldquo; Eiffi Web Detective” Sniff Ebrowse Web -страницу
3.4 Предотвратить сканирование портов и обнюхивание
3.4.1 Освоение общих мер для сканирования порта профилактики
3.4.2 Используйте восходящую пожарную стенку, чтобы предотвратить сканирование
3.4.3 Понимание общих мер по предотвращению снека
Глава 4 Уязвимость системы Windows Наступает и защищается
4.1 Знайте уязвимость системы Windows
4.1.1 Причина уязвимости системы
4.1.2 Понять скрытые опасности безопасности в системе
4.2 Изучите лазейки в системе Windows
4.2.1 Знайте лазейки в WindowsXP
4.2.2 Понимание лазейков в Windows 7
4.3 Обнаружение уязвимости в системе Windows
4.3.1 Используйте MBSA для обнаружения безопасности системы
4.3.2 Используйте лазейки в системе тестирования охранника 360
4.4 Научитесь вручную ремонтировать уязвимости системы Windows
4.4.1 Используйте WindowsUpdate для восстановления уязвимости системы
4.4.2 Используйте 360 Loofololes System Sgure Repair System
Глава 5 Пароль Наступление и защита
5.1 Основая шифрования и дешифрования
5.1.1 Знание шифрования и дешифрования
5.1.2 Общие методы взлома паролей
5.2 Поднимите пароль в системе
5.2.1 Lie Bios пароль
5.2.2. Подъем пароля системы входа в систему
5.3 Crack Common File Passless
5.3.1. Crack Office Document Password
5.3.2 взломайте пароль открытия сжатого файла
5.3.3 Просмотреть пароль номера звезды
5.4 Предотвращение пароли легко взломано
5.4.1 Установите пароль с более высоким коэффициентом безопасности
5.4.2 Используйте невидимый файл защиты от шифрования мужского пола
5.4.3 Используйте Bitlocker для укрепления безопасности системы
Глава 6 Вирус наступление и защита
6.1 Знайте вирус
6.1.1 Знайте классификацию вируса
6.1.2 Характеристики понимания вируса
6.1.3 Знание общего способа распространения вируса
6.1.4 Общие симптомы компьютерного отравления
6.2 Научитесь делать простые вирусы
6.2.1 Сделайте вирус перезагрузки
6.2.2 Сделайте вирус диска U
6.3 Профилактика и убийство компьютерного вируса
6.3.1 Основные общие меры для предотвращения вируса
6.3.2 Используйте анти -вирусное программное обеспечение для обнаружения вируса убийства
Глава 7 Троянский наступление и защита
7.1 Знай Троян
7.1.1 Знайте композицию трояна
7.1.2 Знайте классификацию троянцев
7.1.3 Знайте характеристики троянских лошадей
7.1.4 Знайте путь к вторжению троянских лошадей
7.1.5 Знание камуфляжа троян
7.2 Общие инструменты для знания троянских лошадей
7.2.1“ binghe” троян
7.2.2 CHM Троян
7.2.3 Привяжите троянскую лошадь
7.3 Троянская раковина и обстрелы и обстрела
7.3.1 Добавить раковину в троянскую лошадь
7.3.2 Троянские лошади добавлены в раковину
7.3.2 Отличить троянскую лошадь
7.4 Используйте третье партийное программное обеспечение, чтобы предотвратить вторжение троянцев на компьютер
7.4.1 Trojan Trojan Trojan Trojan Daoist
7.4.2 360 Охранник
ГЛАВА 8 Технология задней двери Наступательное и защита
8.1 Знайте общую заднюю дверь
8.2 Знайте технологию учетной записи задней двери
8.2.1. Ручная клонированная учетная запись
8.2.2 Используйте номер учетной записи программного клона
8.3 Признайте системный сервис Backdoor Technology
8.3.1 Используйте Instsrv для создания системной службы задней двери
8.3.2 Используйте Srvinstw для создания системной службы Backdoor
8.4 Очистить информацию о журнале
8.4.1.
8.4.2 Используйте файлы обработки пакетной обработки для очистки информации журнала
8.4.3 Используйте инструмент для очистки информации журнала
8.5 Программа задней двери в системе обнаружения
Глава 9 Наступление и защита Лан
9.1 Часто атаковать типы в локальной сети
9.1.1 вещательный шторм
9.1.2 Атака обмана ARP
9.1.3 Атака конфликта IP
9.2 оборотная трансляция шторм
9.2.1 Общие меры для защитных штормов вещания
9.2.2 Используйте VLAN Technology Defense Broadcast Storm
9.3 Атака Оберека ARP ARP
9.3.1 Используйте статический список ARP, чтобы защитить атаку Deception ARP
9.3.2 Используйте 360 Троянский брандмауэр, чтобы защитить ARP, чтобы обмануть атаку
9.4 Привязанную атаку конфликта IP защиты Mac.
9.5 Улучшение коэффициента безопасности беспроводной локальной сети
9.5.1 Измените пароль входа в систему маршрутизатора
9.5.2 Скрытый или модифицировать SSID
9.5.3 Установите пароль WPA2-PSK
Глава 10 Отдаленное управление наступлением и оборонительным
10.1 Обзор дистанционного управления
10.1.1 Знайте принцип дистанционного управления
10.1.2 Общая категория дистанционного управления
10.2 на основе вторжения сертификации
10.2.1 IPC $ Invasion
10.2.2 Telnet Invasion
10.3 на основе вторжения в реестр
10.3.1 Измените реестр для достижения удаленного мониторинга
10.3.2 Откройте службу удаленного реестра
10.4 Используйте профессиональное программное обеспечение для достижения дистанционного управления
10.4.1 Сотрудник по обеспечению соблюдения сети
10.4.2 Пульт дистанционного управления и позвольте мне сделать
10.5 Эффективно предотвращает удаленное вторжение и удаленный мониторинг
10.5.1 Предотвратить удаленное вторжение IPC $
10.5.2 Предотвращение реестра и удаленного вторжения Telnet
10.6 Другие общие методы дистанционного управления
10.6.1 QQ удаленная помощь
10.6.2 Удаленная помощь Windows
Глава 11 QQ оскорбительный и оборонительный
11.1 Общий способ атаки QQ
11.1.1 Отправить бомбу в указанный QQ
11.1.2 Украстяте пароль указанного QQ
11.2 Общие инструменты для хакеров для кражи паролей QQ
11.2.1 QQ простая кража
11.2.2 QQ Eyes
11.2.3 ALA QQ пароль скрывается
11.3 Общие инструменты для взлома удаленных атак QQ
11.3.1 Fengyun QQ Tail Generator
11.3.2 Отправитель сотовой связи QQ
11.4 Защитите пароль QQ и запись чата
11.4.1 Регулярно изменять пароль QQ
11.4.2 Зашифрованные записи чата
11.4.3.
11.4.4 Используйте QQ Computer Housekeeper, чтобы обеспечить безопасность QQ
ГЛАВА 12 Электронная почта и IE Browser Наступление и оборонительный
12.1 Знайте злонамеренный код веб -страницы
12.1.1 Характеристики вредоносного кода веб -страницы
12.1.2 Метод распространения вредоносного кода для веб -страниц
12.2 Общие способы атаки хакеров, а также браузер,
12.2.1 Используйте IE Bomb для атаки, то есть браузер
12.2.2 Используйте вирус скрипта VBS для атаки, т.е.
12.3 Общие инструменты для хакеров атакуют электронные письма
12.3.1 Использование“ liudi” украсть пароль почтового ящика
12.3.2 Используйте почтовую группу электронной почты для отправки бомб почтовых ящиков
12.4 Защита браузера IE
12.4.1.
12.4.2 Улучшение уровня защиты, т.е.
12.4.3. Очистить временные файлы и файлы cookie
12.4.4. Очищенный злонамеренный код веб -страниц
12.5 Защита электронной почты электронной почты
12.5.1. Предотвращение атаки в почтовом ящике бомб
12.5.2. Получить украденный адрес электронной почты
ГЛАВА 13 Веб -сайт оскорбительный и оборонительный
13.1 Знайте атаку на веб -сайте
13.1.1 отклонить атаку обслуживания
13.1.2 SQL -инъекция
13.1.3 Интернет -рыбалка
13.1.4 Социальная инженерия
13.2 DOS Наступательный и оборонительный
13.2.1 Знание принципа атак DOS
13.2.2 Используйте маршрутизатор для предотвращения атаки DOS
13.3 DDOS оскорбительный и оборонительный
13.3.1 Использование&Ldquo; атакующий Snowflake ddos” реализация атаки DDOS
13.3.2 Общие меры по предотвращению атак DDOS
13,4 атака инъекции SQL
13.4.1 Использование“ ah d” реализовать атаку SQL -инъекции
13.4.2 Используйте NBSI для достижения инъекции SQL
Глава 14 Предотвращение программного обеспечения для мошенничества и шпиона
14.1 Знание программного обеспечения и программного обеспечения Spy Spy
14.1.1 Знание мошеннического программного обеспечения
14.1.2 Знание программного обеспечения для шпиона
14.2 Очистить и предотвратить программное обеспечение для мошенничества
14.2.1 Использование&Ldquo; Помощник по безопасности” очистить мошенническое программное обеспечение
14.2.2 Использование&Ldquo; Kingsoft Guardian” очистить мошенническое программное обеспечение
14.2.3 Использование&Ldquo; Windows Rogue Software Clearance Master” очистить мошенническое программное обеспечение
14.2.4 Общие меры по предотвращению программного обеспечения для мошенничества
14.3 Используйте Defender Windows для удаления программного обеспечения для шпионов
Глава 15 Настройки защиты компьютера
15.1 Настройки безопасности системы
15.1.1 Отключить учетную запись гостя
15.1.2 предотвратить использование команды Ping для обнаружения компьютера
15.1.3 Используйте прокси -сервер, чтобы скрыть IP -адрес
15.1.4 быстро установите рабочий стол
15.1.5 Настройте брандмауэр
15.2 Настройки безопасности реестра
15.2.1 Запретить реестр удаленных модификаций
15.2.2 Запрещенные процедуры для добавления ярлыков на рабочем столе
15.2.3 Опасный элемент стартапа
15.2.4 Закрыть обмен по умолчанию
15.2.5 Ошибки настроек При ошибке, диалоговое окно предупреждения не появляется
15.3 Настройки безопасности групповой стратегии
15.3.1 Стратегию блокировки счета
15.3.2 Установить авторитет пользователя
15.3.3 Предотвратить изменения“ панель задач и меню «старт»” настройки
15.3.4 Запретная панель управления доступом
Глава 16 Резервное копирование и восстановление системы и данных
16.1 Система резервного копирования и восстановления
16.1.1 Используйте систему резервного копирования и восстановления точки восстановления
16.1.2 Используйте систему резервного копирования и восстановления призрака
16.2 Данные резервного копирования и восстановления
16.2.1 Резервное копирование и восстановление драйвера
16.2.2 Информация о резервном копировании и восстановлении регистрационной формы
16.2.3 Резервное копирование и восстановление информации о фаворитах
16.2.4 Резервное копирование и восстановление записи чата QQ
16.2.5 Резервное копирование и восстановление QQ пользовательские эмоции
16.3 Уточнение данных, которые неправильно поняты
16.3.1 Используйте FinalRecovery, чтобы восстановить удаленные данные по ошибке
16.3.2 Используйте FinalData для восстановления данных, удаленных по ошибке
Глава 17 Увеличьте безопасность сетевых платежных инструментов
17.1 защитный хакер вторгается в учетную запись Alipay
17.1.1 Безопасность учетной записи Alipay
17.1.2 Безопасность безопасности средств в Alipay
17.2 защитный хакер вторгается в онлайн -банкинг
17.2.1 Регулярно изменять пароль входа в систему
17.2.2 Установите информацию о зарезервированной проверке
17.2.3 Использование&Ldquo; Little E тест на безопасность&rdquo
17.2.4 Установите противозачаточный контроль безопасности
17.2.5 Используйте электронную карту пароля, чтобы обеспечить безопасность учетной записи
17.2.6 Используйте безопасность гарантированной учетной записи ICBC U -SHIED
17.3 защитный хакер вторжение Тенплай
17.3.1 безопасно в гарантии безопасности Caitong
17.3.2 Безопасность средств на Tenpay
……
3. Хакерский оскорбительный и защитный от входа к опытному (фактическая версия)
Предисловие
Глава 1 Знайте хакера с нуля
1.1 Знайте хакера
1.1.1 Белая шляпа, серая шляпа и черная шляпа и взлом
1.1.2 Хакеры, красные клиенты, голубые гости и хакеры
1.2 Знайте IP -адрес
1.2.1 Обзор IP -адреса
1.2.2 Классификация IP -адреса
1.3 Знание портов
1.3.1 Классификация портов
1.3.2 Посмотреть порт
1.3.3 открытые и закрытые порты
1.3.4 Ограничения на порты
1.4 Хакер часто наложения и команды
1.4.1 Общие условия хакеров
1.4.2 Проверьте команду Ping физической сети
1.4.3 Просмотреть команду сетевого соединения NetStat
1.4.4 Рабочая группа и команда доменной сети
1.4.5 23 Команда Telnet Login Telne
1.4.6 Команда FTP протокола передачи
1.4.7 Просмотреть команду ipconfig конфигурации сети
1.5 Создайте виртуальную тестовую среду на компьютере
1.5.1 Установить виртуальную машину VMware
1.5.2 Настройте установленную виртуальную машину VMware
1.5.3 Установите виртуальную операционную систему
1.5.4 Установка инструментов VMware
Глава 2 сканирование и обнюхивание
2.1 Реализация и предотвращение сканирования
2.1.1 Определите цель сканирования
2.1.2 Сервис сканирования и порт
2.1.3 Freeportscanner и Scanport и другие общие инструменты сканирования
2.1.4 Сканер x-Scan Проверьте скрытые опасности этой машины
2.1.5 Сканирование с помощью сканера SSS
2.1.6 Используйте ProtectX для достижения контратаки и отслеживания сканирования
2.2 Реализация и предотвращение нюхания
2.2.1 Классическая Snock Iris
2.2.2 Веб -детектив IFEI захватил содержание веб -страницы
2.2.3 Используйте аудио -визуальный детектив, нюхающий онлайн -видео -адрес онлайн
2.3 Используйте инструменты для реализации сетевого мониторинга
2.3.1 Используйте Ланси для мониторинга компьютера LAN
2.3.2 Используйте сотрудников по обеспечению соблюдения сети для реализации мониторинга сети
2.3.3 Используйте Real Spy Monitor для мониторинга сети
Глава 3 Вторжение и профилактику уязвимости системы
3.1 Основные знания об уязвимости системы
3.1.1 Обзор уязвимости системы
3.1.2 Windows XP и Windows 7 Systems Общие уязвимости
3.2 Процесс вторжения системы Windows Server
3.2.1 Процесс вторжения на сервер Windows
3.2.2 NetBios уязвимость и защита от уязвимости и защиты
3.3 инструмент переполнения Domcrpc
3.3.1 Описание уязвимости DCOMRPC
3.3.2 Domcrpc Invasion Faction Bight
3.3.3 Метод профилактики Domcrpc
3.4 Используйте MBSA для обнаружения уязвимостей системы
3.4.1 Настройки установки MBSA
3.4.2 Обнаружение одного компьютера
3.4.3 Обнаружение нескольких компьютеров
3.5 Используйте обновление Windows для восстановления уязвимости системы
Глава 4 Вторжение вируса и защита
4.1 Вход знаний о вирусах
4.1.1 Характеристики компьютерного вируса
4.1.2 Основная структура вируса
4.1.3 Рабочий процесс вируса
4.2 Сделайте простой вирус
4.2.1 Сделайте вирус перезапуска
4.2.2 Сделать вирус диска U
4.3 VBS -код генерирует вирус
4.3.1 Генератор вирусов сценариев VBS
4.3.2 VBS Script Virus Brush QQ Экран чата
4.4 Корпорация макровируса и вируса электронной почты
4.4.1 Метод суждения макровируса
4.4.2 Профилактика и очистка макро вируса
4.4.3 Комплексный вирус электронной почты обороны
4.5 Полное предотвращение сетевых червей
4.5.1 Пример анализа вируса вируса сетевого червя
4.5.2 Комплексная профилактика вируса вируса кибер -червя
4.6 Используйте антивирусное программное обеспечение
4.6.1 Используйте NOD32, чтобы убить вирус
4.6.2 Rinxing Antivirus Software 2013
4.6.3 БЕСПЛАТНЫЙ СПЕЦИАЛЬНЫЙ БЕЗВЕРС
Глава 5 Троянское вторжение и защита
5.1 Знай Троян
5.1.1 Процесс разработки троянских лошадей
5.1.2 Композиция троянской лошади
5.1.3 Классификация троянов
5.2 Камуфляж и поколение троянских лошадей
5.2.1 Метод камуфляжа троянских лошадей
5.2.2 Используйте пакеты файлов
5.2.3
5.2.4 Создание Троян КНМ
5.3 Оболочка и обстрел троянских лошадей
5.3.1 Используйте Aspack, чтобы добавить Shell
5.3.2 Используйте программу BEIDOU для сжатия троянского сервера для добавления нескольких оболочек
5.3.3 Используйте PE-Scan, чтобы проверить, был ли троян добавлен в оболочку
5.3.4 Используйте Unaspack, чтобы сделать Shell
5.4 Использование программного обеспечения для удаления троян
5.4.1 Используйте троян, чтобы очистить экспертов, чтобы удалить троянскую лошадь
5.4.2 Используйте троян, чтобы очистить троянскую лошадь
5.4.3 в&Ldquo; Windows Process Manager” процесс управления средним
Глава 6 Технология тестирования вторжения
6.1 Обзор обнаружения вторжений
6.2 Система обнаружения вторжения на основе сети
6.2.1. Околочный и сетевой монитор.
6.2.2 Back Olfactory и Lixed Mode
6.2.3 Сетевое тестирование инвазии на основе сети
6.3 Система обнаружения вторжения хоста
6.4 Система обнаружения вторжения на основе уязвимости
6.4.1 Используйте ликер для выполнения сканирования пакетного хоста
6.4.2 Используйте ликер для сканирования указанных уязвимостей
6.5 сакэ его системы тестирования вторжения
6.6 Система обнаружения вторжения фырков
6.6.1 Состав системы фырканье
6.6.2 Введение команды Snort
6.6.3 Рабочий режим Snort
Глава 7 Агент и журнал Clear Technology
7.1 Использование программного обеспечения прокси -сервера
7.1.1 Используйте агента охотника, чтобы найти агента
7.1.2 Установить динамический прокси с SockScap32
7.1.3 Предотвратить атаку агента удаленного трамплина
7.2 Очистите файл журнала
7.2.1 Вручную очистить журнал сервера
7.2.2 Используйте пакетную обработку для очистки журналов удаленного хоста
7.2.3 Используйте инструмент для очистки, чтобы очистить журнал
Глава 8 Технология дистанционного управления
8.1 Знайте дистанционное управление
8.1.1 История развития технологий дистанционного управления
8.1.2 Принцип работы дистанционного управления
8.1.3 Применение дистанционного управления
8.2 Удаленное подключение и помощь удаленного рабочего стола
8.2.1 Удаленное подключение на рабочем столе системы Windows 7
8.2.2 Windows 7 System Remote Shutdown
8.2.3 Дифференциальный дистанционный рабочий стол и удаленная помощь
8.3 Используйте Ren наше программное обеспечение для дистанционного управления
8.3.1 Настройте сервер
8.3.2 Удаленное управление через серверную программу
8.4 Используйте Winshell для достижения дистанционного управления
8.4.1 Настройте Winhell
8.4.2 Реализуйте дистанционное управление
8.5 Реализация удаленного управления Serv-U
8.5.1 Скачать и установить Serv-U
8.5.2 Настройте сервер
8.5.3 Настройте клиент
8.6 Используйте Quickip, чтобы выполнить многопочечное управление
8.6.1 Установите сторону сервера Quickip
8.6.2 Установите клиент Quickip
8.6.3 Реализуйте дистанционное управление
Глава 9 Технология шифрования и дешифрования
9.1 Основное знание шифрования и дешифрования
9.1.1 Знание шифрования и дешифрования
9.1.2 Зашифрованная модель связи
9.2 Шифрование и дешифрование нескольких общих типов файлов
9.2.1 Шифрование и дешифрование файла сжатия RAR
9.2.2 Шифрование и дешифрование мультимедийных файлов
9.2.3. Шифрование и дешифрование диска
9.2.4 Шифрование и дешифрование файла Word
9.2.5 Макросвипрование, технология дешифрования
9.2.6 Данные шифрования файловой системы NTFS
9.3 Инструменты шифрования и дешифрования
9.3.1 зашифрованные эльфы
9.3.2 Системная комплексная защита мастер -компьютера в системе
9.3.3 Экземпляр расшифровки шифрования MD5
9.3.4“ частный диск” скрыть большие файлы
Глава 10 онлайн -обман и предотвращение безопасности
10.1 Интернет -обман
10.1.1 Используйте интернет -рыбалку для достижения веб -обмана
10.1.2 Используйте WinarPattacker для достижения обмана ARP
10.1.3 Используйте покровитель Интернета для достижения обмана DNS
10.2 Обман и меры предосторожности по обеспечению безопасности учетной записи электронной почты
10.2.1 Метод обмана учетной записи почтового ящика, обычно используемый в хакерах
10.2.2 Меры безопасности учетной записи электронной почты
10.3 Используйте Kfsensor Honeypot, чтобы захватить хакеров
10.3.1 Обзор Honeypots
10.3.2 Настройки honeypot
10.3.3 Honeypot Temptation
10.4 Профилактика кибербезопасности
10.4.1 Профилактика интернет -мониторинга
10.4.2 Использование брандмауэра Jinshan Shell ARP
10.5 Увеличьте безопасность сетевых платежных инструментов
10.5.1 Защита безопасности Алипая
10.5.2. Защита от оплаты в десятке
Глава 11 Атака и профилактика веб -сайта
11,1 атака инъекции SQL
11.1 Инструмент домена впрыскивания
11.1.2 AH D Инструмент инъекции
11.1.3 Защита инъецированной уязвимости в SQL
11.2 PHP -инъекционное оружие ZBSI
11.3 Атака для печенья
11.3.1 Cookies Deception Введение
11.3.2 Инструмент впрыска печенья
11.4 атака сценария Cross -Site
11.4.1.
11.4.2 Использование уязвимостей Cross -Site
11.4.3 Меры по профилактике для уязвимостей поперечного сечения
Глава 12 QQ Account Account Account и стратегия защиты
12.1“ QQ простая кража” красть пароль QQ
12.1.1 Номер QQ Украденное воздействие
12.1.2 Профилактика“ QQ простая кража”
12.2 Онлайн -трещин QQ номер
12.2.1 Онлайн -трещин QQ Номер
12.2.2 QQExplorer Online Cracking and Prevention
12.3 Используйте пароль для мониторинга внутреннего призрака
12.3.1“ прослушитель кода” отображать количество украденных
12.3.2 Найдите это“ под прикрытием” отказ от контроля
12.4 Защитите пароль QQ и запись чата
12.4.1 Регулярно изменять пароль QQ
12.4.2. Подать заявку на страхование QQ Secret
12.4.3. Нормальный просмотр истории чата
12.4.4 Зашифрованная запись чата
Глава 13 Резервное копирование и восстановление систем и данных
13.1 Резервное копирование и восстановление операционной системы
13.1.1 Используйте систему резервного копирования и восстановления точки восстановления
13.1.2 Используйте систему резервного копирования и восстановления призрака
13.2 Резервное копирование и восстановление данных пользователей
13.2.1 Используйте драйвер эльфов и восстановить драйвер
13.2.2 Любимый клип из резервного копирования и восстановления браузера IE
13.2.3 Резервное копирование и восстановление записи чата QQ
13.2.4 Резервное копирование и восстановление QQ Custom Emoticons
13.3 Используйте инструмент восстановления, чтобы восстановить удаленные данные по ошибке
13.3.1 Используйте Recuva для восстановления данных
13.3.2 Используйте FinalData для восстановления данных
13.3.3 Используйте FinalRecovery для восстановления данных
Глава 14 выпуск и очистки системы шпионского программного обеспечения
14.1 Оформление программного обеспечения Rogue
14.1.1 Очистите заглушку браузера -ин -ин
14.1.2 Профилактика программного обеспечения Rogue
14.1.3 Эксперт по оформлению системы джиншанского очистки ясного вредоносного программного обеспечения
14.2 Фактический бой защиты программного обеспечения шпионского программного обеспечения
14.2.1 Обзор защиты программного обеспечения шпиона
14.2.2 Используйте Spy Sweeper, чтобы удалить программное обеспечение Spy
14.2.3 Возьмите шпион через зрителя событий
14.2.4 Microsoft Anty -Spy Expert Expert Process Process Defender
14.2.5 Используйте 360 охранников для защиты компьютера
14.3 Общие инструменты защиты безопасности сети
14.3.1 Ad Aware исчезнет программу шпиона
14.3.2 Browser Podnapper hejackthis
14.3.3 NUO DUN Network Secure Security Special Police
4. Хакерские оскорбительные и защитные от ввода до владения (несанкционированная версия)
Предисловие
Глава 1 раскрывает подготовку перед атакой хакера
1.1 Создайте виртуальную среду на компьютере
1.1.1 Установить виртуальную машину VMware
1.1.2 Настройте установленную виртуальную машину VMware
1.1.3 Установите виртуальную операционную систему
1.1.4 Установка инструментов VMware
1.2 Детективная операционная система
1.2.1 Используйте систему обнаружения инструментов X-Scan
1.2.2 Используйте систему обнаружения команд Ping
1.2.3 через систему суждений на веб -сайте
1.3 Информация о веб -сайте разведки
1.3.1 Обнаружение домена и IP
1.3.2 Использование NSLOKUP
1.4 Обнаружение поисковой системы
1.4.1 Special“ ключевые слова” поиск и обнаружение
1.4.2 Используйте специальные инструменты Google Hacker Search and Detection
1.5 Мониторинг сети и обнюхивание
1.5.1.
1.5.2 Используйте сканер SSS для выполнения сканирования
1.5.3“ liudi” сканировать слабый пароль
1.5.4 Классический Snock Iris
1,6 Ставка и объем разведки
1.6.1. Конкретный процесс реализации шагов
1.6.2 Сеть разведка и быстрое определение уязвимостей
1.6.3 Разведка оборонной сети и лазейки блокировки
ГЛАВА 2 Сканирование и анти -массы технологии
2.1 Определите цель сканирования
2.1.1 Определите IP -адрес целевого хоста хоста
2.1.2 Определить порты и услуги, которые могут быть открыты
2.1.3 Общие инструменты сканирования портов
2.2 Сервис сканирования и порт
2.2.1 Словарь хакерства Xiaolong
2.2.2 Слабое разгоночное сканер Tomcat
2.3 Сканер x-Scan Проверьте скрытые опасности этой машины
2.3.1 Просмотреть IP-адрес этой машины с помощью X-Scan
2.3.2 Добавить IP -адрес
2.3.3 Начать сканирование
2.3.4 Усовершенствованные настройки
2.4“ liudi” сканирование уязвимости хозяина
2.4.1 Сканирование пакетного хоста
2.4.2 Укажите сканирование уязвимости
2.5 Используйте MBSA для обнаружения системы Windows
2.5.1 Настройки установки MBSA
2.5.2 Обнаружение одиночного компьютера
2.5.3 Обнаружение нескольких компьютеров
2.6 Трек с защитным сканером защиты
2.6.1 Обзор практических компонентов ProtectX
2.6.2 Вторжение сканера защиты
2.7 Мониторинг компьютера LAN
2.7.1 Поисковый компьютер
2.7.2 Поиск общих ресурсов
2.8 Сеть мониторинга Spy Spy Spy
2.8.1 Добавить и использовать пароль
2.8.2 Установите горячий ключ POP -UP
2.8.3 Мониторинг веб -сайта просмотра
2.8.4 Мониторинг входного контента клавиатуры
2.8.5 Мониторинг выполнения программы
2.8.6 Мгновенный мониторинг скриншота
Глава 3 Отдаленная атака и защита
3.1 Classic Pcanywhere пульт дистанционного управления
3.1.1 Установите производительность Pcanywhere
3.1.2 Используйте Pcanywhere для выполнения дистанционного управления
3.2 Используйте Quickip для выполнения многопочечного управления
3.2.1 Установите сторону сервера Quickip
3.2.2 Установите клиент Quickip
3.2.3 Реализуйте дистанционное управление
3.3 Пульт дистанционного управления с Winshell
3.3.1 Настройте Winhell
3.3.2 Реализуйте дистанционное управление
3.4 Реализация удаленного управления Serv-U
3.4.1 Скачать и установить Serv-U
3.4.2 Настройте сервер
3.4.3 Настройте клиент
3.5 Windows 7 удаленного подключения и помощи Windows 7
3.5.1 Удаленное подключение на рабочем столе системы Windows 7
3.5.2 Windows 7 System Удаленное отключение
3.5.3 Дифференциальный дистанционный рабочий стол и удаленная помощь
3.6 Удаленный управляющий хост
3.6.1 Используйте лазейки, чтобы вторгаться в хост
3.6.2 Патч для хоста уязвимости
Глава 4 Обман сети и защита
4.1 Использование“ сотрудник по обеспечению соблюдения интернет -” реализовать сетевое наблюдение
4.1.1 Установка“ сотрудник по обеспечению соблюдения интернет -”
4.1.2 Просмотреть атрибут целевого компьютера
4.1.3. Сохранить информацию о целевом хосте
4.1.4 Установите хост ключа
4.1.5 Установите полномочия по умолчанию
4.1.6 Запретная сеть целевого доступа к компьютеру
4.2 Реализуйте ARP обмана и защиту
4.2.1 Используйте WinarPattacker для достижения обмана ARP
4.2.2 Защита интернет -мониторинга
4.2.3“ jinshan shell arp брандмауэр&Rdquo; использовать
4.3 Внедрение атаки DNS -обмана
4.3.1 Процесс реализации DNS -обмана
4.3.2 Экземпляр атаки DNS
4.4 Динамический сетевой обман
4.4.1 онлайн -игра“&Rdquo; Deats защита
4.4.2 Техника рыбалки на сайте
4.4.3 Профилактика трещин игрового счета
4.5 Foxmail Account Lift и профилактика аккаунта
4.5.1.
4.5.2 Профилактика пароля учетной записи почтового ящика
4.6 Предотвратить обмана почтового ящика
4.6.1 Учетная запись почтового ящика Форги
4.6.2 Скрытая учетная запись почтового ящика
4.6.3 Отслеживание имитационных эмитентов учетной записи электронной почты
4.6.4 Предотвратить спам
4.6.5 Используйте правила для использования почтового ящика
4.7“ honeypot” kfsensor очень привлекателен
4.7.1“ honeypot” настройки
4.7.2“ honeypot” искушение
4.8 Чистые следы с защитником конфиденциальности
4.8.1 Демонстрация защиты конфиденциальности.
4.8.2 Защитник конфиденциальности очищает следы Интернета
4.9 Настройки безопасности системы
4.9.1 Меры предосторожности для изменения имени учетной записи
4.9.2 Отключить гостевую учетную запись
4.9.3 Установите на рабочем столе при уходе
4.9.4 Установите стратегию блокировки учетных записей
Глава 5 Инструмент шифрования и принятия решений
5.1 Данные шифрования файловой системы NTFS
5.1.1 Операция шифрования
5.1.2 Операция дешифрования
5.1.3 Скопируйте зашифрованный файл
5.1.4 Файл мобильного шифрования
5.2 Технология шифрования и дешифрования CD -ROM
5.2.1 Используйте программное обеспечение для защитников компакт-дисков для шифрования диска
5.2.2. Crack зашифрованный компакт -диск
5.3 Используйте“ частный диск” скрыть большие файлы
5.3.1 Создание частного диска
5.3.2 Удаление частных дисков
5.4 Используйте Private Pix, чтобы зашифровать мультимедийный файл
5.5 Используйте Aspack, чтобы зашифровать файл EXE
5.6&Ldquo; зашифрованные Tangers” инструмент шифрования
5.7 Практические инструменты программного обеспечения.
5.7.1 шестнадцатеричный редактор Hexworkshop
5.7.2 Регистрационный монитор регшот
5.8 Пример шифрования Crack MD5
5.8.1 Местная трещина MD5
5.8.2 онлайн крэк MD5
5.8.3 PKMD5 Шифрование
5.9 Добавить супер блокировки в системный рабочий стол
5.9.1. Создайте дверной проход
5.9.2 Установите пароль для входа в систему
5.9.3 Как разблокировать
5.10 Дешифрование файла сжатия Winrar
5.10.1 Используйте файл шифрования Winrar
5.10.2 RAR Password Recovery
5.11 Шифрование и дешифрование файла Word
5.11.1 Собственная функция шифрования Word
5.11.2 Используйте Восстановление пароля Word для расшифровки документа Word
5.12 Технология макроскопической плотности плотности
5.12.1 Используйте макрос для шифрования
5.12.2 Поднимите пароль макроса
5.13 Системная комплексная безопасность Master PC System
5.13.1 Замок
5.13.2 Система блокировки
5.13.3 Проверьте эффект шифрования
5.14 Полностью поднятый онлайн -плагин -in -in
5.14.1 Lift Trojan -Style Plug -In
5.14.2 Lift Pucked -in
Глава 6 Защита от вируса и троянской атаки
6.1 Вход знаний о вирусе
6.1.1 Характеристики компьютерного вируса
6.1.2 Основная структура вируса
6.1.3 Рабочий процесс вируса
6.2 VBS -код также может производить вирусы
6.2.1 Генератор вирусов сценариев VBS
6.2.2 VBS Script Virus Brush QQ экран чата
6.2.3 Вирус веб -скрипта VBS
6.3 Корпорация макровируса и вируса электронной почты
6.3.1 Метод суждения макровируса
6.3.2 Макро вирус профилактики и очистки
6.3.3 Комплексный вирус почты обороны
6.4 Комплексная профилактика сетевых червей
6.4.1 Пример анализа вируса вируса сетевого червя
6.4.2 Комплексная профилактика вируса вируса сетевого червя
6.5 ручной вирус убийства
6.5.1 Просмотреть информацию системы
6.5.2 Реестр поиска
6.5.3 Удалить вирус
6.6 Используйте антивирусное программное обеспечение
6.6.1 Используйте NOD32, чтобы убить вирус
6.6.2 Rinxing Anty -Virus Software 2013
6.7 True и False Desktop.ini и .htt файлы
6.7.1 ясно“ новое счастливое время” вирус
6.7.2 Используйте папку Folder.htt File Folder
6.8 Предотвращение троянского вторжения
6.8.1 Каковы камуфляжные методы троянских лошадей
6.8.2 Определите троян в машине
6.8.3 Предотвращение троянского вторжения
6.8.4 в&Ldquo; Windows Process Manager” процесс управления средним
Глава 7 сетевой агент и отслеживание IP
7.1“ Агент Охотник” найти агента
7.2 Настройка динамического прокси с SockScap 32
7.2.1 Установить идентификацию степени заявки
7.2.2 Установка параметров
7.3 IP -динамический бесплатный переключение
7.4 Предотвратить вторжение на удаленное трамплин
7.4.1 Цели отбора сканирования
7.4.2 Настройки прокси -пружин
7.5 Практическое отслеживание IP
Глава 8 Инструменты и переполнения атак
8.1 атака инъекции SQL
8.1.1“ AH D Инструмент впрыска” реализовать инъекцию атаки
8.1.2 Найдите веб -сайт, который может атаковать атаку SQL
8.2 Практическая атака для печенья
8.2.1 Cookie
8.2.2 Инструмент для инъекции cookie
8.3 Ах D Инструмент инъекции
8.4 Инструмент впрыска домена
8.4.1 Используйте домен для достижения инъекции
8.4.2 Используйте фон управления сканированием домена
8.4.3 Загрузить домен использования веб -оборудования
8.5 инъекция PHP Shart Wiron ZBSI
8.6 Domcrpc Toolflow Tool
8.6.1 DCOMRPC Описание уязвимости
8.6.2 Domcrpc Invasion Faction Bight
8.6.3 Метод профилактики Domcrpc
Глава 9 QQ, Стратегия MSN Account Account Assulity and Defense
9.1 Используйте пароль для мониторинга внутреннего призрака
9.1.1“ прослушитель кода” отображать количество украденных
9.1.2 Найдите это“ под прикрытием” отказ от контроля
9.2 Использование“ QQ простая кража” красть пароль QQ
9.2.1 Номер QQ Украденное воздействие
9.2.2 Профилактика“ QQ простая кража”
9.3 тайно сопровождать QQ с помощью экспертов по борьбе
9.3.1 Закрыть рекламу и получить пароль QQ
9.3.2 Модификация ядра и убийство проверки вируса
9.3.3“ непобедимый плагин -ин” реализовать QQ Anti -heft
9.4 онлайн -трещин QQ номер
9.4.1 Онлайн -трещин QQ номер
9.4.2 QQExplorer Online Cracking and Prevention
9.5 Эксперт по модификации номеров QQ
9.5.1 Нормальный просмотр истории чата
9.5.2 Экспорт и импорт файлов резервного копирования
9.5.3 Использование“ Эксперт по модификации номеров QQ” просмотреть записи чата
9.6 Защитите пароль QQ и запись чата
9.6.1 Регулярно изменять пароль QQ
9.6.2 Зашифрованная история чата
9.6.3 Подать заявку на страхование QQ Secret
9.7 MSN Password View
9.7.1 Просмотреть анализ паролей MSN
9.7.2 Предотвратить Мессенпас
ГЛАВА 10 Журнал и задняя дверь четкая технология
……
5. Хакерский оскорбительный и защитник от ввода до владения (командная версия)
6. Хакерский оскорбительный и защитный от входа к опытному (Smart Terminal Version)
7. Хакерские оскорбительные и оборонительные от входа к владению (атакующие и защитные и сценарические программные статьи)