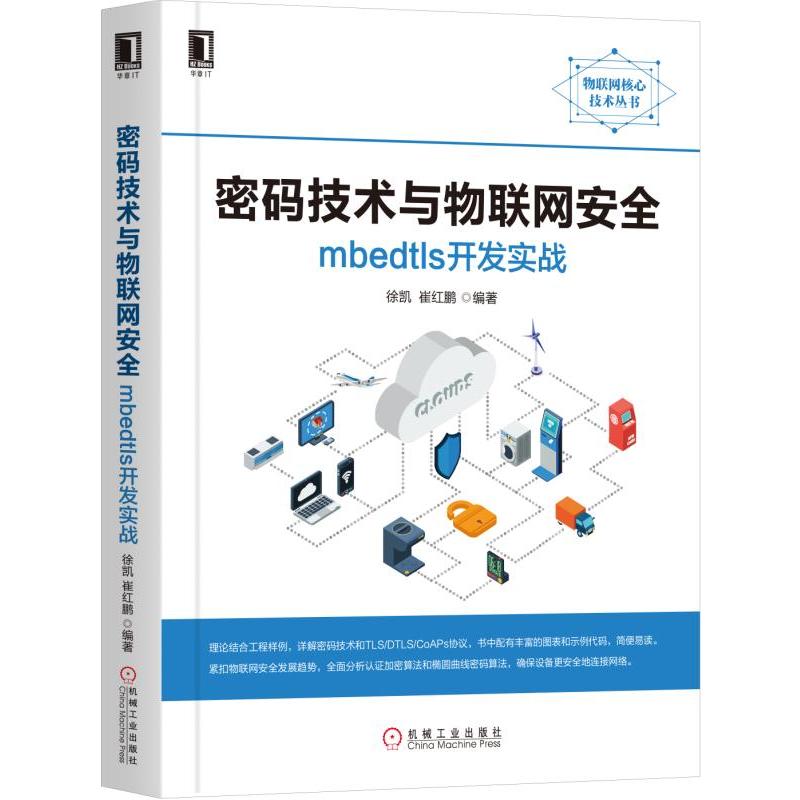
Технология паролей и Интернет вещей безопасности: Mbedtls разработка фактическая боевая бой

Цена: 1 086руб. (¥51.35)
Артикул: 591621841017
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:当当网官方旗舰店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца


¥21444руб.
¥ 44 32.6689руб.
¥22.63479руб.
¥19.5413руб.
 ......
Рекомендуемая последовательность вторая
Предисловие
Глава 1: Обзор безопасности Интернета вещей 1
1.1 Основное содержание этой главы 1
1.2 Интернет вещей Основы безопасности 1
1.2.1 Интернет вещей безопасности и безопасности Интернета 1
1.2.2 Интернет вещей безопасности и криптографии 2
1.3 Здравоохранение Cryptography Security 3
1.3.1 Принцип 3 Киркхоффа 3
1.3.2 Алиса и Боб 4
1.3.3 Ева и Мэллори 4
1.4 Введение в MBedtls 5
1.4.1 Криптографический набор инструментов 5
1.4.2 Протокол TLS/DTLS 6
1.4.3 X.509 Сертификат 6
1.5 Введение в OpenSSL 7
1.5.1 Установка исходного кода 7
1.5.2 Введение в инструменты командной строки 8
1.5.3 Сводная команда DGST 8
1.5.4 Симметричная команда шифрования ENC 8
1.5.5 Команда SSL S_SERVER 9
1.6 Резюме этой главы 11
Глава 2 Введение в Mbedtls 12
2.1 Основное содержание этой главы 12
2,2 Mbedtls Architecture 12
2.3 Linux Mbedtls Установка 13
2.3.1 Установите Cmake 13
2.3.2 Установите Mbedtls 14 с использованием Cmake
2.4 Linux Mbedtls Пример 17
2.4.1 Base64 Пример 17
2.4.2 Traversing Mbedtls Security Suite 20
2.5 Введение в Zephyr OS 24
2.6 Среда развития Зефира 25
2.7 Выбор аппаратной платформы Zephyr 26
2.7.1 Введение ресурса 27
2.7.2 Установка инструмента Stlink в Ubuntu 28
2.8 Разработка выборки приложения Zephyr 28
2.8.1 Написание cmakelists.txt 29
2.8.2 Написание prj.conf 29
2.8.3 Написание Main.c 29
2.8.4 Компиляция и запустить 30
2.9 Zephyr Mbedtls Пример 31
2.9.1 Base64 Пример 31
2.9.2 Пример большой численной работы 35
2.10 Резюме этой главы 39
Глава 3 Базовые знания теории чисел 41
3.1 Основное содержание этой главы 41
3.2 Prime Number 42
3.3 Модульная операция 43
3.3.1 Модуль 43
3.3.2 Конгруэнтность 43
3.3.3 Модульная арифметическая операция 44
3.3.4 Модульная обратная операция 44
3.3.5 Модальный повторный квадрат 46
3.4 Группа 47
3.4.1 Основные понятия групп 47
3.4.2 Циркулярная группа 48
3.4.3 Подгруппа 49
3.5 домен 50
3.5.1 Основные концепции доменов 50
3.5.2 конечный домен и первичный домен 50
3.5.3 Расширенный домен GF (2M) 52
3.5.4 GF (2M) Добавление и вычитание 53
3.5.5 GF (2M) Умножение 53
3.5.6 GF (2M) обратная операция 55
3.6 Функция Эйлера 56
3.7 Теорема Эйлера 56
3.8 Теорема Ферма 57
3.9 Дискретный логарифм 57
3.9.1 Модульная арифметика– Индекс 57
3.9.2 Модульная арифметика– логарифм 58
3.9.3 Дискретная логарифмическая задача 59
3.10 Сводка этой главы 59
Глава 4 Односторонняя хэш-функция 60
4.1 Основное содержание этой главы 60
4.2 Принцип односторонней хэш-функции 60
4.2.1 Свойства односторонней хэш-функции 61
4.2.2. Односторонняя функция хеш-функции 62
4.3 Метод реализации односторонней хэш-функции 63
4.3.1 MD Algorithm Family 63
4.3.2 Семья Алгоритм SHA 63
4.4 SHA256 Подробное описание 64
4.4.1 Предварительная обработка 64
4.4.2 Hash Расчет 66
4.4.3 Конкретные примеры 68
4,5 Mbedtls Одностороннее хэшинг-инструмент приложения 69
4.5.1 Привет 69
4.5.2 Generic_sum 69
4.6 Mbedtls SHA256 Пример 70
4.6.1 Пример Описание 70
4.6.2 Пример кода 70
4.6.3 Описание кода 72
4.6.4 Компиляция и запустить 74
4.7 Сводка этой главы 74
Глава 5 Алгоритм симметричного шифрования 76
5.1 Основное содержание этой главы 76
5.2 Принципы симметричного алгоритма шифрования 76
5.3 Группировка пароля режима 77
5.3.1 ECB (электронный криптобук) Режим 77
5.3.2 CBC (ссылка на группу паролей) Режим 78
5.3.3 CTR (счетчик) режим 79
5.4 PKCS7 раствор наполнения 81
5.5 Обзор алгоритма AES 82
5.6 Подробное описание алгоритма AES 84
5.6.1 замена байта 84
5.6.2 Сдвиг строки 86
5.6.3 Колонковой микс 87
5.6.4 Дополнение ключа колеса 87
5.6,5 Клажами Генерация 88
5.7 Практическая практика алгоритма AES 90
5.8 Mbedtls Symmetric Encryption Intool 91
5.8.1 Aescrypto2 91
5.8.2 Crypt_and_hash 92
5.9 Mbedtls AES Пример 93
5.9.1 Пример Описание 93
5.9.2 Пример кода 94
5.9.3 Описание кода 96
5.9.4 Компиляция и запустить 97
5.10 Сводка этой главы 99
Глава 6 Код аутентификации сообщения 100
6.1 Основное содержание этой главы 100
6.2 Принцип кода аутентификации сообщений 100
6.3 Метод реализации кода аутентификации сообщений 102
6.3.1 Реализация одностороннего алгоритма 102
6.3.2 Реализация пароля пакета 102
6.3.3 Реализация алгоритма шифрования аутентификации 102
6.4 Алгоритм HMAC 102
6,5 CBC-MAC и CMAC 104
6.5.1 CBC-MAC 104
6.5.2 CMAC 104
6.6 Аутентификация и шифрование CCM 106
6.6.1 Формат входных данных 106
6.6.2 Аутентификация и шифрование 108
6.7 Аутентификация зашифрована GCM 109
6.7.1 ghash 110
6.7.2 GCTR 110
6.7.3 Аутентификация и шифрование 111
6,8 Mbedtls HMAC Пример 112
6.8.1 Пример кода 113
6.8.2 Описание кода 114
6.8.3 Компиляция и запустить 116
6,9 мкбедтс GCM Пример 117
6.9.1 Пример кода 117
6.9.2 Описание кода 119
6.9.3 Компиляция и запустить 120
6.10 Сводка этой главы 121
ГЛАВА 7 Псевдо-Рандома Генератор 122
7.1 Основное содержание этой главы 122
7.2 Обзор случайных чисел 122
7.3 Генератор случайных чисел 123
7.3.1 Истинный генератор случайных чисел 123
7.3.2 Генератор псевдолудоров 124
7.4 Algorithm Ctr_drbg 125
7.4.1 Параметры 125
7.4.2 Процесс генерации 125
7,5 Mbedtls Случайный номер применения инструмента 126
7.5.1 Gen_Entropy 126
7.5.2 gen_random_ctrbg 127
7.5.3 gen_random_havege 127
7.6 Mbedtls ctr_drbg Пример 128
7.6.1 Пример кода 128
7.6.2 Описание кода 130
7.6.3 Компиляция и исполнение 131
7,7 Mbedtls Большое генерация числа Prime Пример 132
7.7.1 Пример кода 133
7.7.2 Описание кода 135
7.7.3 Компиляция и исполнение 135
7,8 Mbedtls пользовательский интерфейс источника энтропии 136
7.9 Резюме этой главы 137
Глава 8 Алгоритм RSA 138
8.1 Основное содержание этой главы 138
8.2 Принципы алгоритма RSA 138
8.3 Подробное описание алгоритма RSA 140
8.4 Технология ускорения RSA 141
8.4.1 оставшаяся номера Китая. Теорема 142
8.4.2 Практическая практика 142
8.4.3 Сравнение производительности 143
8.5 Метод заполнения RSA 144
8.5.1 PKCS1-V1_5 144
8.5.2 OAEP 145
8.6 Mbedtls RSA -инструмент 146
8.6.1 RSA_GENKEY 146
8.6.2 RSA_ENCRYPT 147
8.6.3 RSA_DECRYPT 148
8,7 Mbedtls RSA шифрование и дешифрование Пример 148
8.7.1 Пример кода 149
8.7.2 Описание кода 151
8.7.3 Компиляция и исполнение 153
8.8 Резюме этой главы 155
Глава 9 DH Ключевые переговоры 156
9.1 Основное содержание этой главы 156
9.2 Основы DH Ключевые переговоры по математике 156
9.3 Подробное описание ключевых переговоров DH 157
9.3.1 DH Параметры обмена 157
9.3.2 DH Ключевые переговоры 158
9.3.3 DH Специальная практика 158
9.3.4 Анализ безопасности ключевых переговоров DH 159
9.4 Обычно используемые общие параметры 161
9,5 Mbedtls DH Инструменты приложений 162
9.5.1 DH_GENPRIME 163
9.5.2 DH_SERVER 164
9.5.3 DH_Client 165
9,6 мкбедтлс DH Пример 165
9.6.1 Пример кода 166
9.6.2 Описание кода 168
9.6.3 Компиляция и исполнение 170
9.7 Резюме этой главы 172
Глава 10 Ключевые переговоры ECDH 173
10.1 Основное содержание этой главы 173
10.2 Определение эллиптической кривой 173
10.2.1 Эллиптические кривые на реальном домене 174
10.2.2 Эллиптические кривые на конечных доменах 175
10.3 Групповая операция по эллиптической кривой 176
10.3.1 Групповая операция Геометрия Описание 176
10.3.2 Групповая операция Алгебра Описание 177
10.3.3 Практическая практика групповой операции 178
10.4 Дискретная логарифмическая проблема эллиптической кривой 180
10.5 Эллиптические кривые на обычно используемых конечных полях 181
10.6 ECDH Ключевые переговоры 183
10.6.1 Общие параметры ECDH 184
10.6.2 Ключевой процесс переговоров 184
10.6.3 Практическая практика 184
10,7 Mbedtls Эллиптическая кривая модуль 185
10.8 Mbedtls ECDH Пример 187
10.8.1 Пример кода 188
10.8.2 Описание кода 190
10.8.3 Компиляция и исполнение 192
10.9 Резюме этой главы 193
Глава 11 Цифровая подпись RSA, DSA и ECDSA 194
11.1 Основное содержание этой главы 194
11.2 Принцип цифровой подписи 194
11.3 RSA Digital Signature 196
11.3.1 Подробное описание цифровой подписи RSA 196
11.3.2 Практическая практика RSA Digital Signature 197
11.3.3 Метод заполнения подписи RSA 197
11.4 DSA Digital Signature 199
11.4.1 Подробное описание DSA Digital Signature 199
11.4.2.
11,5 Ecdsa Digital Signature 201
11.5.1 Подробное описание ECDSA Digital Signature 201
11.5.2 ECDSA Практическая практика 203
11.6 Mbedtls Digital Signature Tool 204
11.6.1 RSA_GENKEY 204
11.6.2 RSA_SIGN 204
11.6.3 RSA_VERIFY 205
11,7 MBEDTLS RSA Signature Пример 205
11.7.1 Пример кода 206
11.7.2 Описание кода 208
11.7.3 Компиляция и исполнение 209
11,8 MBEDTLS ECDSA Пример 211
11.8.1 Пример кода 211
11.8.2 Описание кода 214
11.8.3 Компиляция и исполнение 215
11.9 Резюме этой главы 216
Глава 12 Цифровой сертификат X.509 217
12.1 Основное содержание этой главы 217
12.2 Принцип цифрового сертификата 217
12.3 X.509 Стандарт сертификата 219
12.3.1 Структура сертификата 219
12.3.2 Название сертификата 219
12.3.3 Пример сертификата 220
12.4 Mbedtls x.509 Инструмент применения 224
12.4.1 CERT_REQ 225
12.4.2 REQ_APP 226
12.4.3 cert_write 227
12.4.4 CERT_APP 229
12,5 Mbedtls x.509 Пример 231
12.5.1 Пример кода 232
12.5.2 Описание кода 234
12.5.3 Компиляция и исполнение 236
12.6 Резюме этой главы 237
Глава 13 Mbedtls Трансплантация и анализ производительности 238
13.1 Основное содержание этой главы 238
13,2 Mbedtls Transplant 238
13.2.1 В зависимости от времени 239
13.2.2 Связанная сеть 240
13.2.3 Связано распределение памяти 241
13.3 Mbedtls Algorithm Описание.
13.3.1 Односторонняя хэш-функция 243
13.3.2 Алгоритм AES 244
13.3.3 AES-GCM и AES-CCM 245
13.3.4 Генератор номеров псевдолудочного номера 246
13.3.5 RSA 247
13.3.6 DHE и ECDHE 248
13.3.7 ECDSA 248
13.3.8 Оптимизация памяти ECC 250
13.4 Резюме этой главы 253
Глава 14 TLS 254
14.1 Основное содержание этой главы 254
14.2 Принцип TLS 254
14.2.1 Цель дизайна TLS 256
14.2.2 TLS Framework Описание 256
14.3 TLS Password Kit 257
14.4 Протокол уровня записи TLS 258
14.5 Соглашение об изменении спецификации пароля 260
14.6.
14.7 Соглашение о рукопожатии 261
14.7.1 Обзор соглашения о рукопожатии 261
14.7.2 Полный процесс рукопожатия 263
14.7.3 Восстановление сессии 270
14.8 TLS Exchange 271
14.8.1 Сравнение алгоритмов обмена ключами 271
14.8.2 ECDHE Exchange 272
14.8.3 Разница между ECDH и ECDHE 275
14.9 Расчет ключей TLS 276
14.9.1.
14.9.2 Расчет главного ключа 278
14.9.3 Расчет ключевого блока 278
14.9.4 Пример расчета ключей 279
14.10 Симметричное шифрование 281
14.10.1 Шифрование пакетов 281
14.10.2 Аутентификация шифрования 284
14.10.3 Пример симметричного шифрования 285
14.10.4 Сравнение длины результатов симметричного шифрования 287
14.11 Mbedtls TLS Инструмент приложения 287
14.11.1 Основной пример Описание 289
14.11.2 Start SSL_Server2 290
14.11.3 Данные сети сканирования 290
14.11.4 Start Ssl_Client2 291
14.11.5 Анализ сетевых данных 291
14.12 Создайте TLS Server 293
14.12.1 Сгенерировать сертификат 293
14.12.2 Написание HTML -страниц 295
14.12.3 Start S_Server 295
14.12.4 Сервер проверки 29
......Эта книга представляет собой домашнюю книгу безопасности IoT, которая сочетает в себе теорию с практикой, включая базовые знания теории чисел, алгоритмы криптографии, протоколы TLS/DTLS, протоколы безопасности IoT, Coaps и другие части. Эта книга пытается избавиться от разрыва в знаниях между инженерами IoT, встроенными инженерами и инженерами веб -разработки, и объясняет криптографические технологии и безопасность IoT с помощью картин и текстов.Эта книга имеет следующие характеристики:
«В дополнение к теоретическим знаниям, часть алгоритма криптографии также включает в себя пример кода MBedtls, который может быстрее помочь читателям понять неясные криптографические методы. В этой книге описывается производительность алгоритмов криптографии, основанных на встроенной аппаратной платформе, анализирует потребление ресурсов алгоритмов криптографии посредством образца кода и дает практические предложения.
«Следуйте тенденции развития безопасности IoT». В алгоритме шифрования аутентификации эта книга описывает режим CCM и режим GCM алгоритма шифрования аутентификации; В алгоритме эллиптической кривой в этой книге подробно описываются математические основы и принципы безопасности алгоритма криптографии эллиптической кривой;
? TLS/DTLS Protocol Part. В этой книге подробно описывается процесс реализации протокола TLS/DTLS с точки зрения терминала IoT и разрабатывает его в соответствии с обменом ключами, расчетом ключей, симметричным шифрованием и другими частями и суммирует предложения для устройств IoT для использования протокола TLS/DTLS;
«Коапс часть протокола безопасности IoT. Эта книга подробно описывает протокол безопасности IoT подробно. Количество полагается на протокол DTLS, который предоставляет безопасные возможности соединения для окончания устройств, потребляя меньше ресурсов.
......Сюй Кай - инженер по развитию IoT Alibaba, прозвище Zuoxiang. Интернет вещей, практикующие технологии и исследователи, очень глубоко понимают протоколы передачи IoT, безопасность IoT и хранение данных IoT. Многолетний опыт разработки встроенных и IoT -систем, охватывающих несколько полей, таких как терминальные устройства, краевые вычисления и платформы IoT. Он написал большое количество технических сообщений в блоге о приложениях Интернета вещей, операционных системах Интернета вещей и протоколах передачи Интернета вещей, и посты в блоге были широко оценены. Он является автором «Практического объема Development Development Development Development».Cui Hongpeng, инженер -программист, в настоящее время работает в Институте прикладных технологий Wuxi, Университет Цинхуа—— Micronano Electronics and Systems Chip Laboratory.“ технология динамического мониторинга и управления аппаратным обеспечением CPU&Rdquo: «Член команды проекта, ответственный за реализацию алгоритмов криптографии и разработки SDK, проект получил“ 15 Ведущих глобальных научных и технологических достижений на Всемирной интернет -конференции 2018 года 2018 года”. Энтузиасты «Интернет вещей» провели углубленное исследование в области встроенных систем, криптографических технологий и решений приложений безопасности, активно участвовали в проектах с открытым исходным кодом и внесли код в проекты с открытым исходным кодом, такие как GMSSL и Zephyr.